







Tests d'intrusion en matière de sécurité IA pour les applications LLM que vous exploitez
Des tests de sécurité « red teaming » pour l'IA, basés sur les techniques réellement utilisées par les attaquants : jailbreaks, injection de prompts, extraction de données et outils d'IA clandestins échangés sur le marché noir. Ces tests sont effectués sur vos applications LLM à l'aide d'AiFort avant leur mise en production, avec un rapport de gouvernance qui en atteste.
Nouvelles opportunités
Risques liés à l'«
» et aux technologies émergentes
La révolution de l'IA est en marche et les entreprises adoptent avec enthousiasme les technologies d'IA. Cependant, cet essor s'accompagne également d'une nouvelle vague de menaces qui affectent les entreprises. Par conséquent, celles-ci doivent mettre en place de toute urgence une nouvelle solution de sécurité afin de faire face efficacement à ces nouveaux défis et risques.
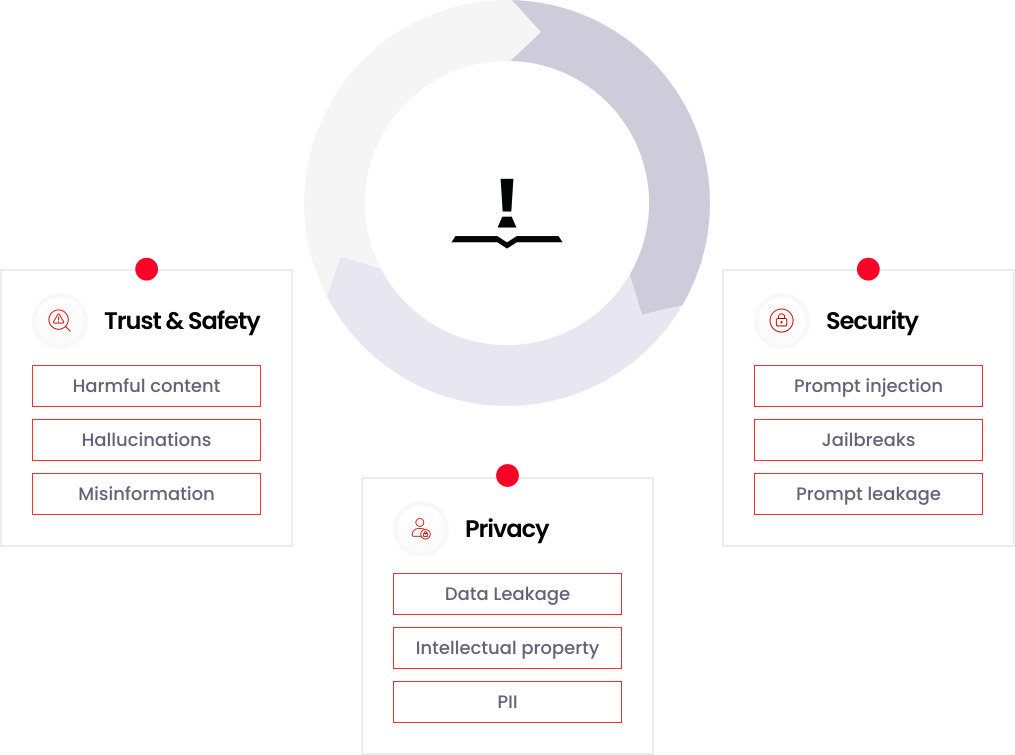
Risques liés à l'IA générative
Comment la KELA évalue-t-elle une application d'IA ?
AiFort offre aux entreprises une solution de sécurité performante pour les applications MLOps et d’IA générative, en s’appuyant sur l’intelligence de KELA et sur un moteur d’évaluation IA de pointe. Cela garantit une protection complète des grands modèles linguistiques (LLM), les mettant à l’abri des menaces et des vulnérabilités dans un environnement technologique de l’IA en constante évolution.

Détecter les risques à un stade précoce
du développement
La plateforme avancée d'AiFort permet de détecter les vulnérabilités dès les premières étapes de la phase de développement, garantissant ainsi un développement et une mise en production sécurisés des modèles d'IA.

Découvrez les risques émergents dans les modèles de production
Les capacités de surveillance continue d'AiFort permettent de détecter les menaces émergentes dans les modèles déployés, garantissant ainsi leur intégrité face à l'évolution des risques.

Valider les modèles «
» à grande échelle
Avec AiFort, la validation des modèles d'IA est à la fois rapide et approfondie, ce qui garantit qu'ils répondent aux normes les plus strictes en matière de sécurité et de fiabilité avant leur déploiement.

Un cadre de test personnalisable
AiFort permet de mettre en place des tests sur mesure pour l'adoption de fournisseurs d'IA émergents, dans divers secteurs d'activité, conformément aux réglementations et aux politiques internes, allant ainsi au-delà d'une approche standardisée.
Les solutions d'AiFort
Une approche multidimensionnelle visant à améliorer la sécurité et les performances des modèles

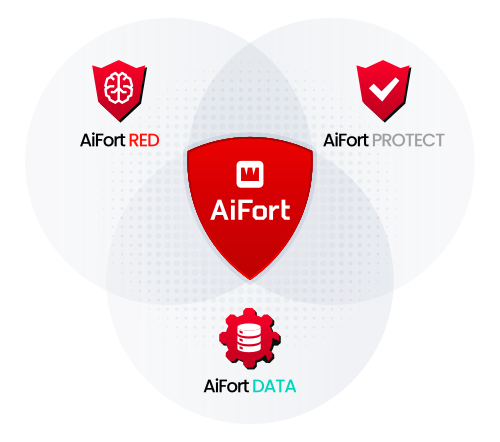
AiFortRED
Tests d’intrusion automatisés et basés sur le renseignement ( )
Outil automatisé de simulation d'attaques (red teaming)
Intégration du paysage des menaces liées aux modèles de langage de grande envergure (LLM)
Fonctionnalités avancées d'analyse comparative
Rapports détaillés sur les notes
Plateforme de tests personnalisable
Protégez vos clients et vos employés

AiFortDATA
Le « data lake » de Kela offre un avantage unique pour l'entraînement des modèles d'IA générative, en fournissant une mine d'informations concrètes sur les cybermenaces.
Accès exclusif aux données d's passées et actuelles de CTI
Mise en contexte des menaces
Détecter les attaques imminentes et atténuer les risques
Optimiser les modèles de données de l'IA de dernière génération

AiFortPROTECT
Aide les organisations à détecter et à atténuer les risques liés à l'IA grâce à un filtrage en temps réel des invites d'IA.
Découverte
Détection
Réponse
Bienvenue dans l'avenir de la sécurité de l'IA.
Bienvenue chez AiFort.
Prêt à sécuriser votre parcours dans le domaine de l'IA ?Optez pour AiFort by Kela et bénéficiez d'une combinaison inégalée d'intelligence, d'innovation et d'intégrité en matière de sécurité de l'IA.
Donner les moyens d'agir à des secteurs variés : ducommerce de détail à la finance, en passant par la santé et les administrations publiques, la plateforme polyvalente d'AiFort permet à chaque secteur de déployer des applications d'IA en toute confiance, tout en se prémunissant contre les pertes financières, les manquements à la conformité, les perturbations opérationnelles, et bien plus encore.
Réserver une démonstration
Vous préférez prendre rendez-vous dès maintenant ? Cliquez ici.
FAQ
Qu'est-ce que le « red teaming » en IA ?
Tests adversariaux systématiques d'une application d'IA visant à identifier les failles susceptibles de provoquer des fuites de données, le non-respect de ses règles ou la production de résultats nuisibles. AiFort automatise ce processus à l'aide de techniques observées en conditions réelles.
Quelles sont les attaques détectées par AiFort ?
Injection de commandes, évasions de sécurité, exfiltration de données, hallucinations et sorties toxiques : un tour d'horizon du Top 10 de l'OWASP pour les applications LLM, avant et après leur déploiement.
Est-ce que cela fonctionne avec nos propres modèles et applications RAG ?
Oui. AiFort teste les modèles hébergés, les modèles optimisés et les applications basées sur la recherche via ses API, sans aucune modification de votre infrastructure.
Pourquoi les renseignements sur les menaces sont-ils essentiels pour la sécurité de l'IA ?
Les pirates partagent au sein de la communauté clandestine des techniques de jailbreak et d'injection qui fonctionnent. Les tests d'AiFort s'appuient sur ces renseignements, ce qui permet de tester votre application face aux méthodes réellement utilisées par les attaquants.
Comment les résultats sont-ils communiqués ?
Un rapport sur les risques pour chaque cycle de test, comprenant des cas reproductibles et des recommandations de correction, ainsi que des nouveaux tests effectués en continu à mesure que les modèles, les invites et les données évoluent.


