







Protección de la identidad
Las credenciales comprometidas y las infecciones por programas de robo de información son la vía de acceso más habitual a una organización. KELA intercepta las identidades robadas en los mercados donde se comercializan, comprueba cuáles siguen permitiendo el acceso y las bloquea antes de que puedan utilizarse.
¿Qué es una identidad para un atacante?
Mucho más que una contraseña. Toda la información que aparece a continuación es recopilada por programas de robo de datos, vendida en el mercado negro y utilizada para suplantar la identidad de un empleado o un cliente.

Credenciales
Combinaciones de correo electrónico y contraseña, cookies de sesión, claves de acceso, inicios de sesión en servicios SaaS y portales.

Datos personales
Nombres y apellidos completos, números de teléfono, números de documento nacional de identidad, pasaportes y permisos de conducir.

Datos financieros
Números de cuentas bancarias, números de tarjetas con fecha de caducidad y código CVC, códigos BIN y carteras de criptomonedas.

Ubicación y dispositivo
Direcciones de domicilio y de facturación, direcciones IP, posición GPS, zona horaria y configuración regional del dispositivo.
Por qué las cuentas válidas son la primera opción de los atacantes
Un inicio de sesión válido no activa ninguna alarma. Es más barato que el ataque de fuerza bruta, más fiable que el «credential stuffing» y se obtiene listo para usar a partir de un registro de un programa de robo de información. Según los datos de IBM X-Force de 2025, la explotación de aplicaciones de acceso público representó el 40 % de los accesos iniciales, mientras que las cuentas comprometidas —es decir, cuentas válidas, servicios remotos externos y phishing en conjunto— supusieron el 52 %. IBM estima que el coste medio de una filtración que comienza con una cuenta válida asciende a 4,81 millones de dólares.
Fuentes: Índice de Inteligencia sobre Amenazas de IBM X-Force 2025; El coste de una filtración de datos de IBM 2025.
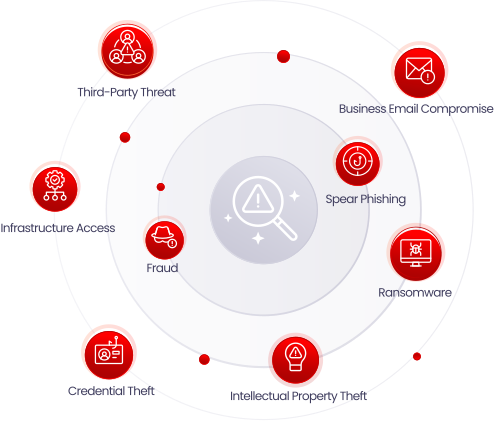
Cómo una contraseña robada se convierte en una filtración de datos
1. Infección
El ordenador portátil de un empleado, ya sea en el trabajo o en casa, se infecta con un programa de robo de información a través de un correo electrónico de phishing, publicidad maliciosa, una descarga pirateada o una actualización falsa.
2. Cosecha
El malware recopila de forma silenciosa contraseñas guardadas, cookies de sesión, datos de autocompletar, carteras y detalles del sistema, y luego los envía en un archivo de registro.
3. Rebajas
En cuestión de horas, el registro ya está a la venta: ventas privadas, foros de ciberdelincuencia, mercados automatizados, suscripciones a Telegram y listas ULP.
4. Intrusión
Un intermediario de acceso inicial o un afiliado de un grupo de ransomware compra las credenciales de acceso, accede a través de una VPN, un correo electrónico o un servicio SaaS, y ahí comienza el ataque propiamente dicho.
La protección de terminales abarca el primer paso y la respuesta ante incidentes, el último. KELA opera en el punto intermedio, donde se intercambian las credenciales, que es la única fase que una organización puede ver desde el exterior.
La ciberdelincuencia en la red, según las cifras de KELA
Credenciales comprometidas y víctimas de ransomware: de enero a agosto de 2026, en comparación con el mismo periodo de 2025. Fuente: KELA Data Lake.
Dónde se venden las identidades robadas
KELA recopila información de cada uno de estos canales. Eso es lo que hace posible la interceptación.
Ventas privadas
Paquetes puntuales de credenciales ofrecidos directamente por el actor que los recopiló.
Foros sobre ciberdelincuencia
Anuncios y subastas en foros en ruso y en inglés.
Mercados automatizados
Tiendas filtradas por empresa, país y servicio; compra en cuestión de segundos.
Suscripciones
Canales de Telegram y en la nube que ofrecen registros actualizados a diario a cambio de una cuota mensual.
Listas de la ULP
Archivos con grandes cantidades de direcciones URL, nombres de usuario y contraseñas que se intercambian a través de distintos medios.
Qué hace KELA al respecto
La protección de la identidad intercepta las identidades de empleados y clientes que han sido objeto de filtraciones en el mercado negro de la ciberdelincuencia, te indica cuáles están activas y aplica la solución directamente en las herramientas que ya utilizas.
Detectar identidades comprometidas en tiempo real
Supervisión continua de los mercados de botnets, foros de ciberdelincuencia, canales de Telegram y nubes de registros de programas de robo de información, cotejada con tus dominios, VPN, servicios SaaS y portales de clientes en el momento en que aparece un registro.
Comprueba qué credenciales siguen siendo válidas
KELA compara las credenciales interceptadas con el inicio de sesión al que pertenecen y clasifica cada una de ellas: «crítica» cuando funciona sin autenticación multifactorial (MFA), «alta» cuando funciona tras la autenticación multifactorial, «baja» cuando ya no funciona y «marcada» cuando la cuenta está bloqueada o no se puede acceder al portal. Los equipos actúan en función de los puntos de entrada confirmados, no de una lista.
Acción que se ejecuta antes de que se utilice el inicio de sesión
Alertas clasificadas por nivel de gravedad y contexto empresarial, con restablecimiento de contraseñas, revocación de sesiones y aplicación de la autenticación multifactorial (MFA) a través de tus herramientas SIEM, SOAR, de gestión de identidades y de gestión de incidencias.
Más información sobre los programas de robo de información y las credenciales comprometidas
Reservar una demostración
¿Prefieres concertar una reunión ahora mismo? Haz clic aquí.
Preguntas frecuentes
¿Qué es la protección de la identidad?
La protección de identidades detecta las identidades de empleados y clientes que ya han sido robadas, antes de que se utilicen. La versión de KELA supervisa los lugares donde se venden los registros de los programas de robo de información y los volcados de credenciales, los relaciona con tu organización, comprueba si cada credencial sigue siendo válida y se encarga de restablecerla. Complementa la protección de terminales y a los proveedores de identidades, que no pueden ver lo que ocurre en el mercado negro.
¿Cuál es la diferencia entre credenciales filtradas y cuentas comprometidas?
Las credenciales filtradas proceden de una brecha de seguridad en un servicio de terceros y, a menudo, son antiguas o se han reutilizado. Una cuenta comprometida procede de un programa de robo de información instalado en un equipo y suele incluir una contraseña reciente, la cookie de sesión y la URL exacta de inicio de sesión, lo que la hace mucho más peligrosa. KELA realiza un seguimiento de ambas y considera que los datos obtenidos por los programas de robo de información suponen un mayor riesgo.
¿Cómo se producen las infecciones por programas de robo de información?
A través de correos electrónicos de phishing, anuncios maliciosos, software pirateado o crackeado, actualizaciones falsas y descargas automáticas. Los «traffers», es decir, personas a las que se les paga por cada infección, difunden estos señuelos a gran escala. Los ordenadores personales que contienen credenciales de acceso al trabajo son una vía habitual de acceso a una empresa.
¿La autenticación multifactorial evita esto?
Esto elimina la vía más sencilla, y por ese motivo KELA clasifica una credencial de trabajo sin autenticación multifactorial (MFA) como crítica. Sin embargo, no elimina el riesgo: los ladrones de información también se hacen con cookies de sesión que eluden la MFA, y los atacantes aprovechan la fatiga de la MFA y la ingeniería social para colarse. Restablecer la credencial y revocar la sesión resuelve ambos problemas.
¿Con qué rapidez se venden las credenciales robadas?
A menudo, en el plazo de un día. Los registros se envían a los mercados automatizados y a los canales de suscripción poco después de su recopilación, por lo que la interceptación debe ser continua y no periódica.
¿Qué es lo que valida KELA y cómo lo hace?
Cada credencial interceptada se comprueba con el sistema de autenticación al que pertenece y se clasifica como crítica (válida, sin autenticación multifactorial), alta (válida tras autenticación multifactorial), baja (ya no es válida) o informativa (cuenta bloqueada o portal inaccesible). Los equipos de seguridad actúan sobre los puntos de entrada confirmados, en lugar de sobre cada coincidencia.


