







Gestión continua de la exposición a amenazas
Reduzca su exposición a las amenazas con total confianza
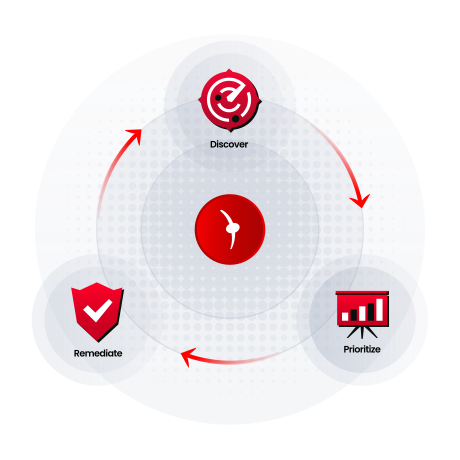
Menos exposición, más validación
ULTRA RED valida automáticamente todas las vulnerabilidades y vectores de ataque mediante pruebas activas y externas. Al disponer de pruebas reales de la explotabilidad, los equipos de operaciones de seguridad pueden confiar en sus hallazgos, centrarse en los riesgos reales y responder con seguridad, sin tener que cuestionar cada alerta.

Visibilidad completa de la superficie de ataque
Detecta y supervisa constantemente todos los activos conectados a Internet, sin dejar ningún punto vulnerable sin gestionar.

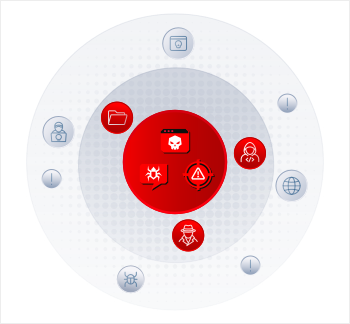
Priorización basada en la vulnerabilidad
Céntrate en las vulnerabilidades que realmente se pueden explotar, y toma decisiones con mayor rapidez basándote en datos.

Una rehabilitación más rápida y eficaz
Descubra los riesgos ocultos de gran repercusión y utilice las recomendaciones de VITA AI para mitigar la exposición a dichos riesgos con total confianza

100%
Validación de la exposición
<1%
Falsos positivos
-75%
Menos alertas
2-3 veces
Tiempo medio de reparación más corto
100%
SaaS sin agente
Los atacantes ya saben dónde tienes puntos débiles. ¿Y tú?
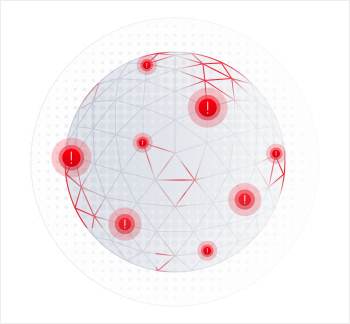
Cobertura completa de la superficie de ataque
ULTRA RED descubre, cataloga y supervisa de forma continua los activos conectados a Internet en todo el entorno externo. Esto proporciona a las organizaciones una visión clara y actualizada de los activos expuestos, lo que ayuda a los equipos de seguridad a reducir los puntos ciegos y a mantener un mayor control sobre su superficie de ataque.
Priorización de riesgos basada en la vulnerabilidad
ULTRA RED determina qué vulnerabilidades son realmente explotables, lo que ayuda a los equipos a centrarse en los riesgos más importantes. En lugar de dedicarse a gestionar grandes volúmenes de alertas y CVE, las organizaciones pueden priorizar las medidas correctivas basándose en pruebas y en la relevancia real de los ataques.
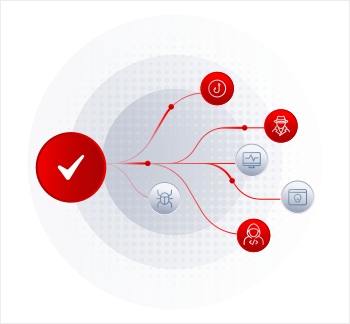
Una rehabilitación rápida y segura
ULTRA RED ayuda a detectar vulnerabilidades ocultas y de gran impacto que pueden pasar desapercibidas con los métodos de prueba tradicionales. Gracias a la demostración de su explotabilidad y a las recomendaciones prácticas de VITA AI, ULTRA RED permite a los equipos corregir los problemas con mayor rapidez y actuar con mayor confianza.
Diseñado para una gestión proactiva de la exposición
Funcionalidades que ayudan a las organizaciones a identificar, validar y subsanar las vulnerabilidades externas con mayor rapidez y seguridad.
Detección de la superficie de ataque externa
Detección de la superficie de ataque externa
Desde un único dominio, ULTRA RED detecta continuamente todo lo que los atacantes pueden ver, incluyendo la infraestructura adquirida, la TI en la sombra y los activos cuya existencia se desconocía. No requiere instalación ni configuración.
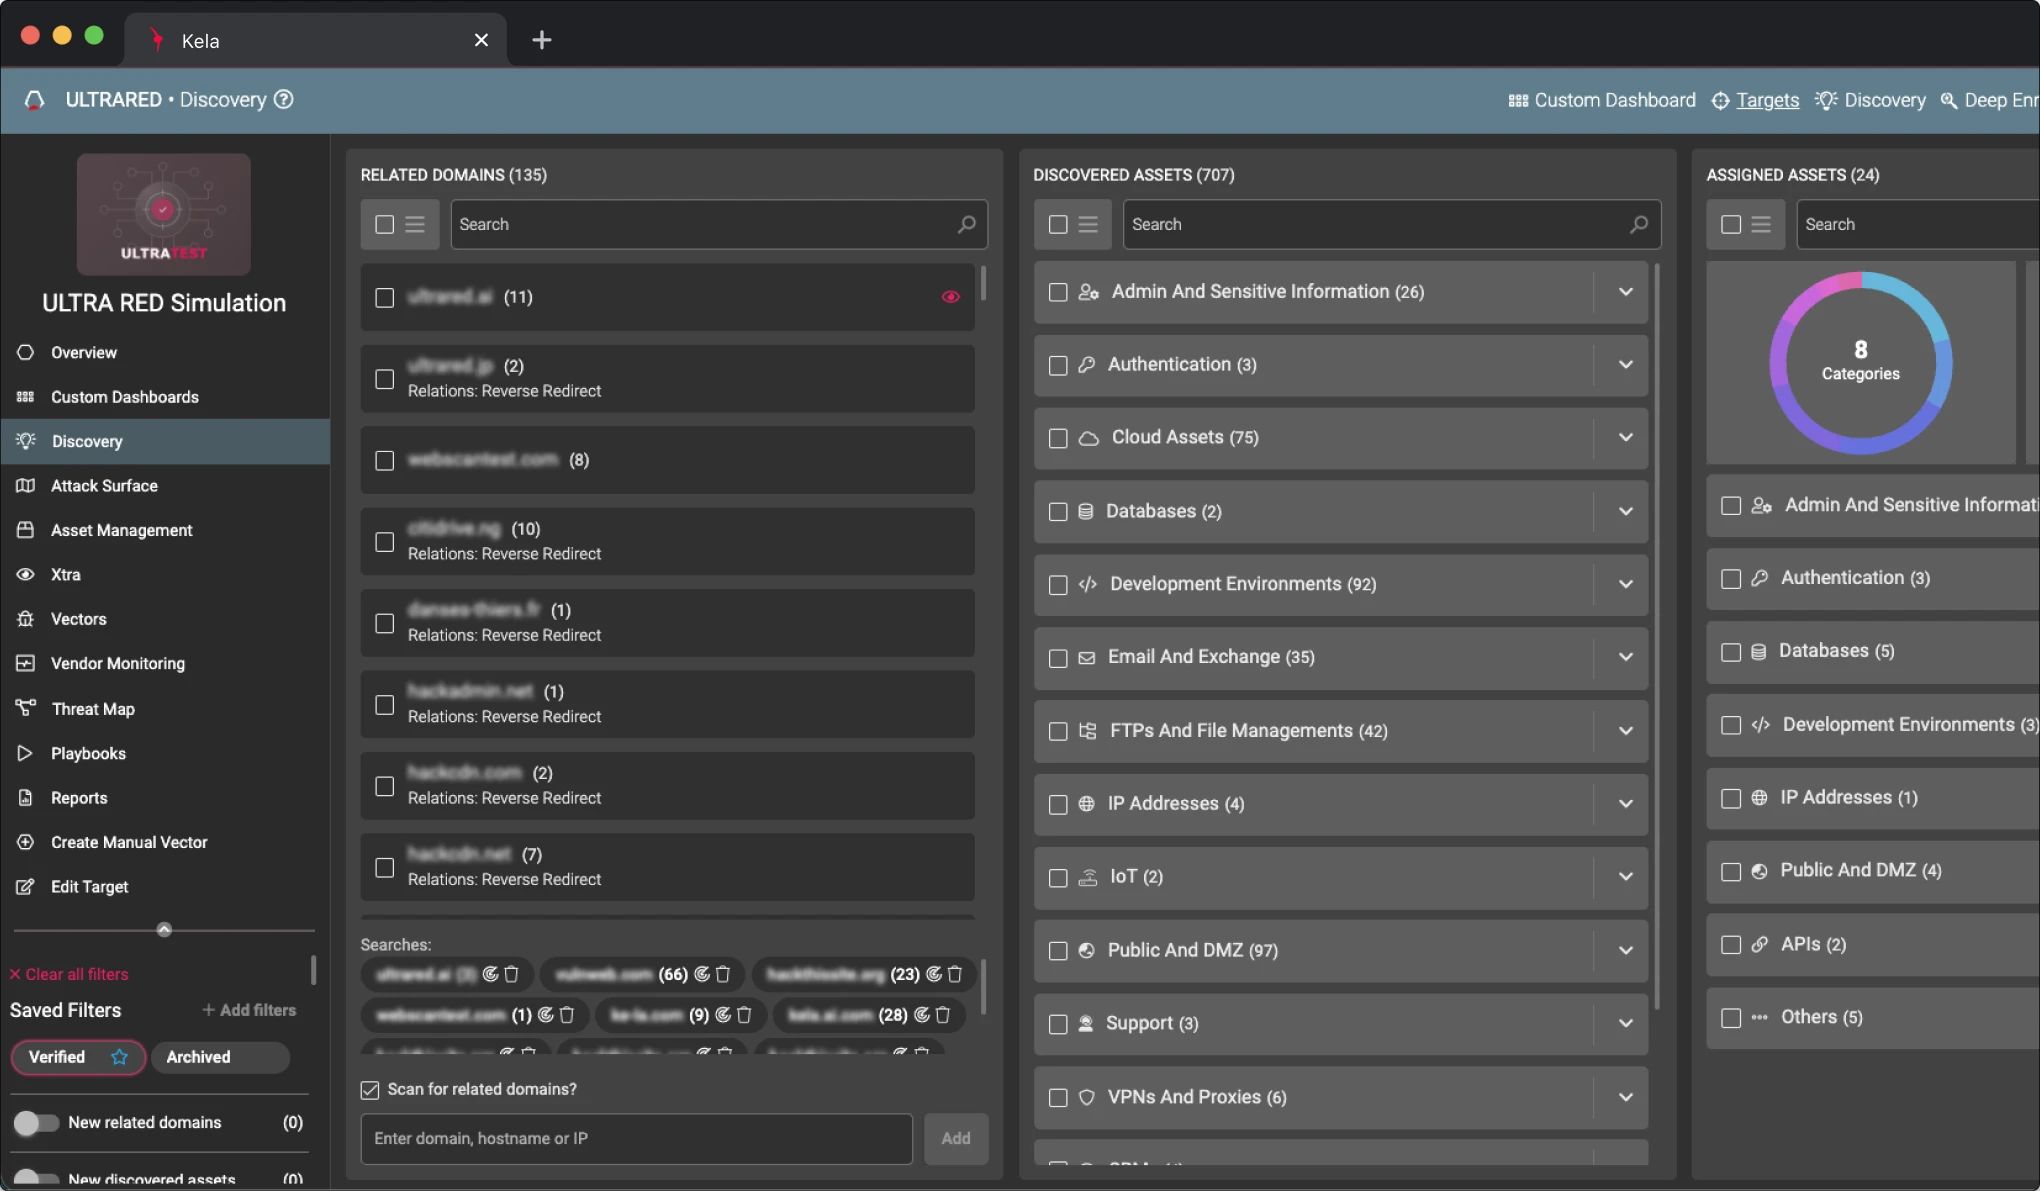
Mapeo contextual de activos
Mapeo contextual de activos
Cada activo se analiza en su contexto para determinar cómo se puede acceder a él realmente, lo que le ofrece una visión en tiempo real de su exposición externa real.
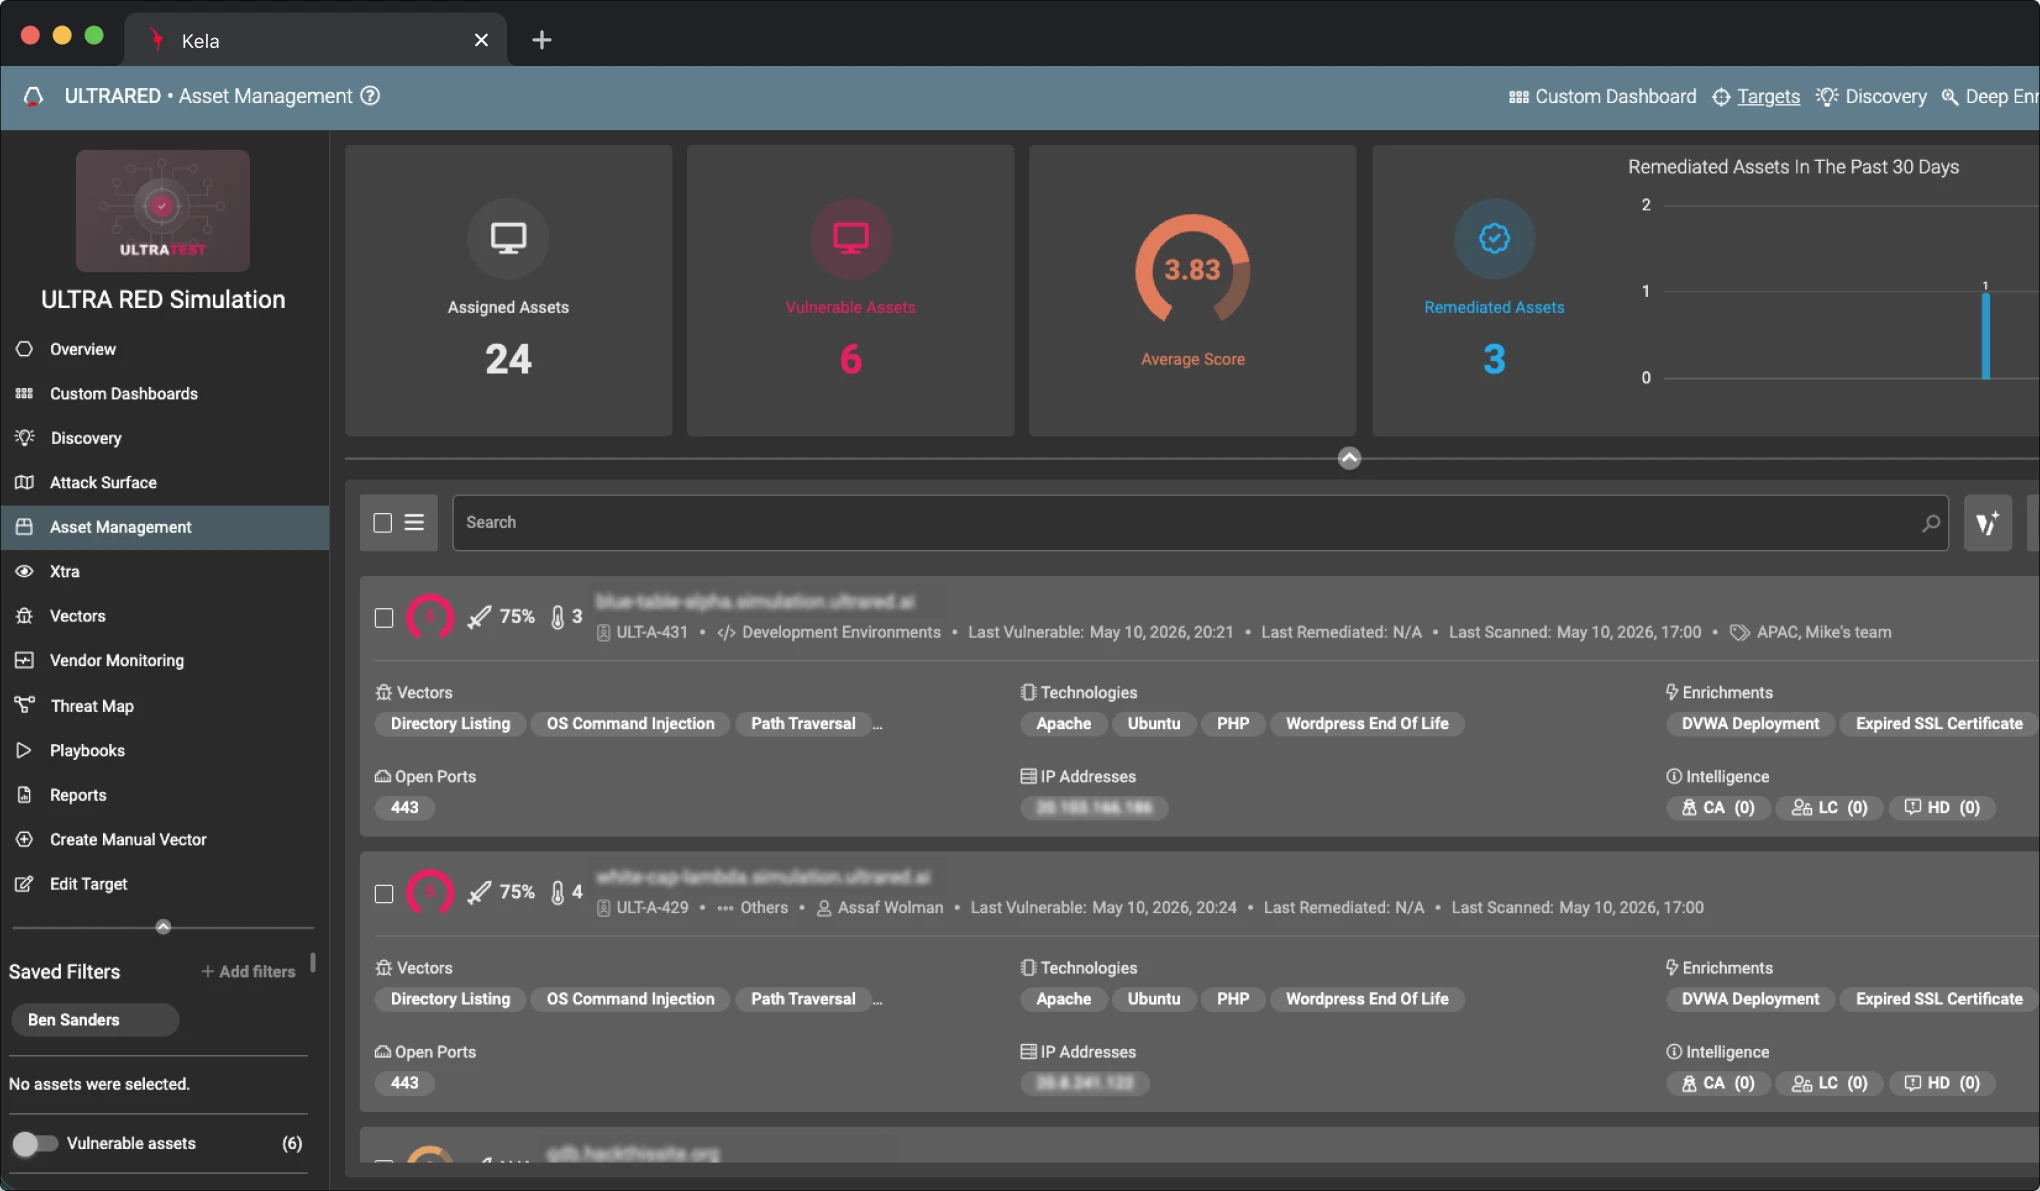
Priorización basada en la vulnerabilidad
Priorización basada en la vulnerabilidad
Los hallazgos se clasifican según el riesgo real, teniendo en cuenta la vulnerabilidad, la importancia de los activos, la puntuación del EPSS y el impacto en el negocio, de modo que los equipos se centren en lo que realmente puede causar daños.
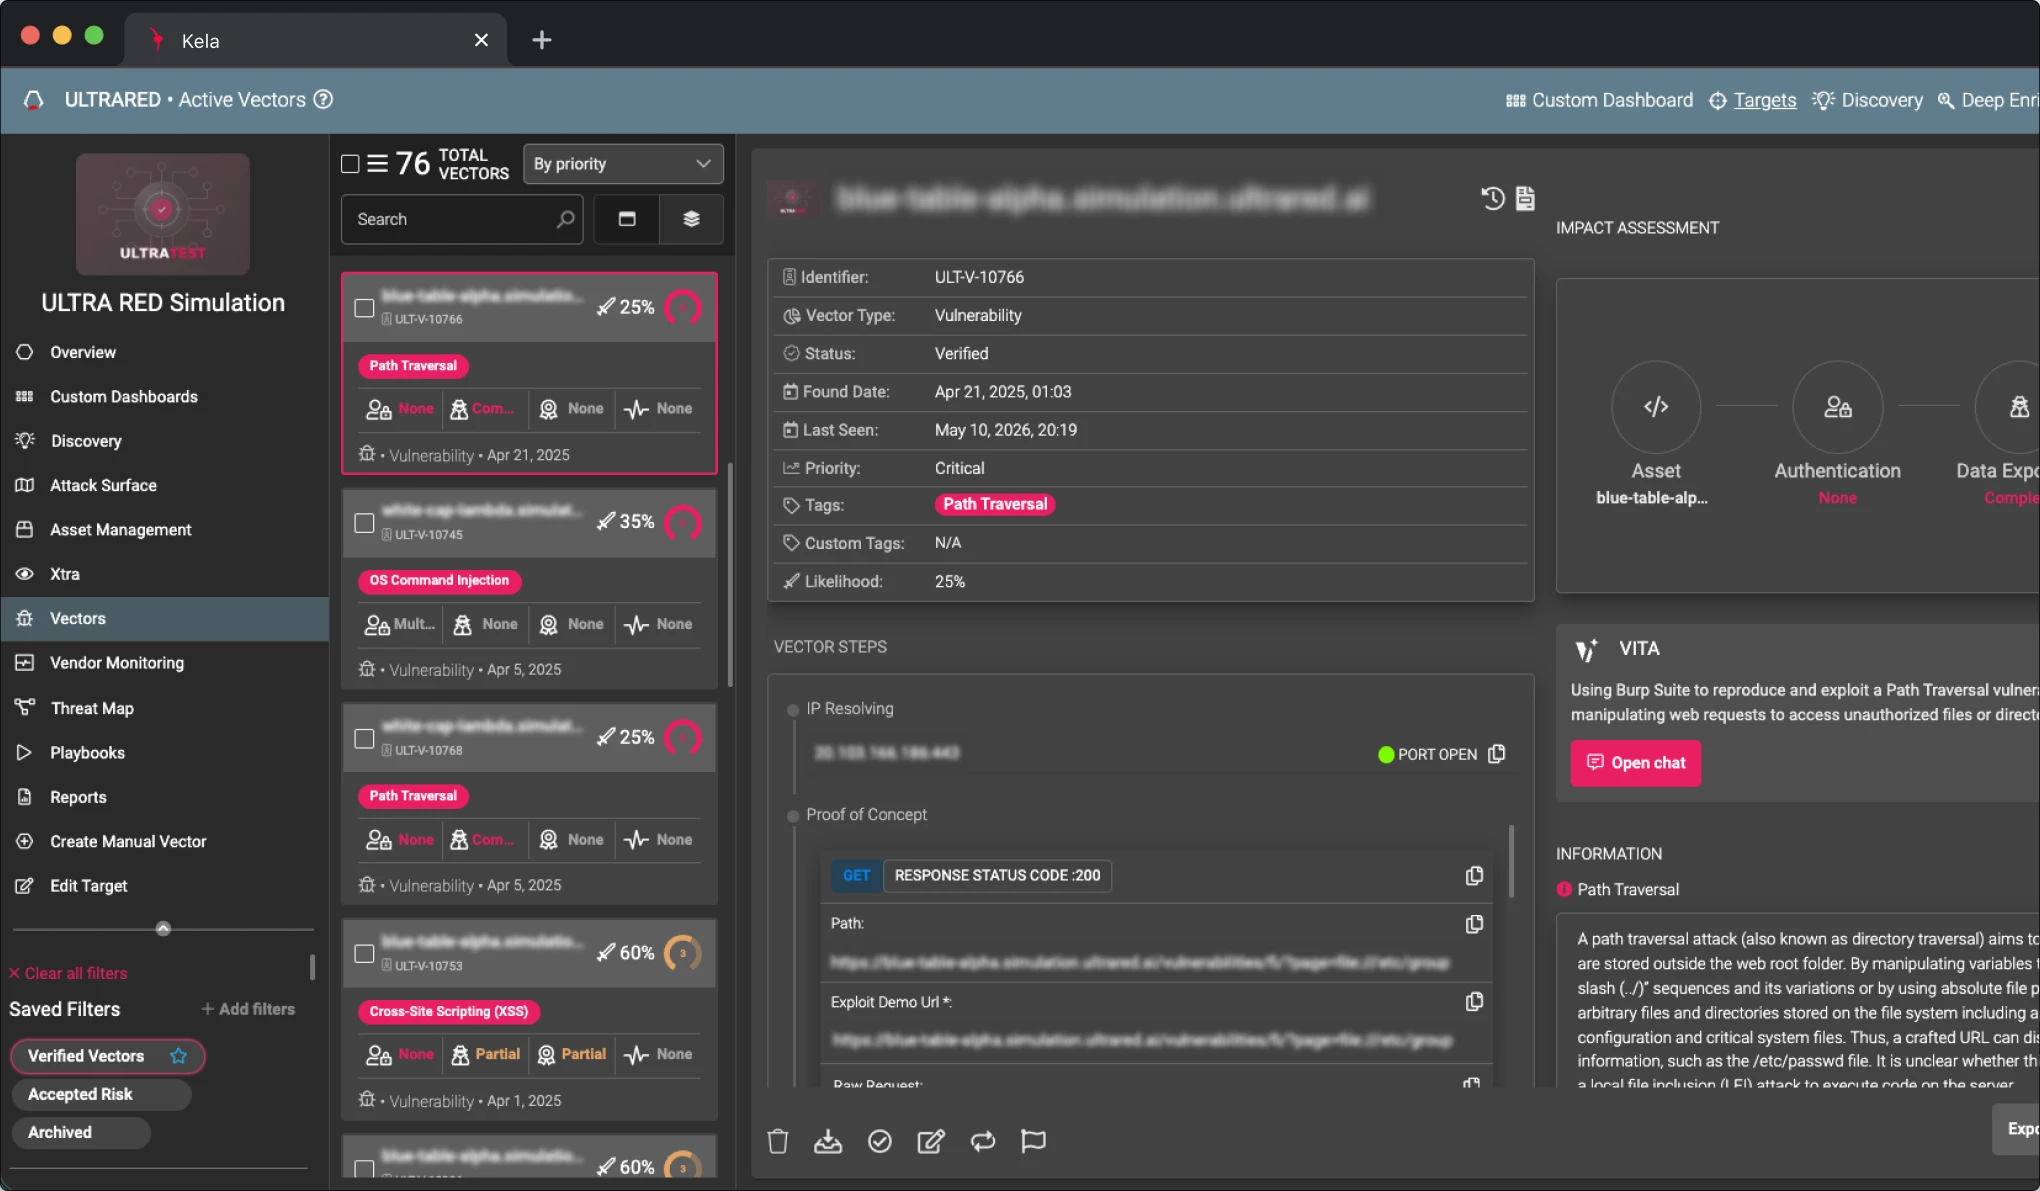
Validación segura
Validación segura
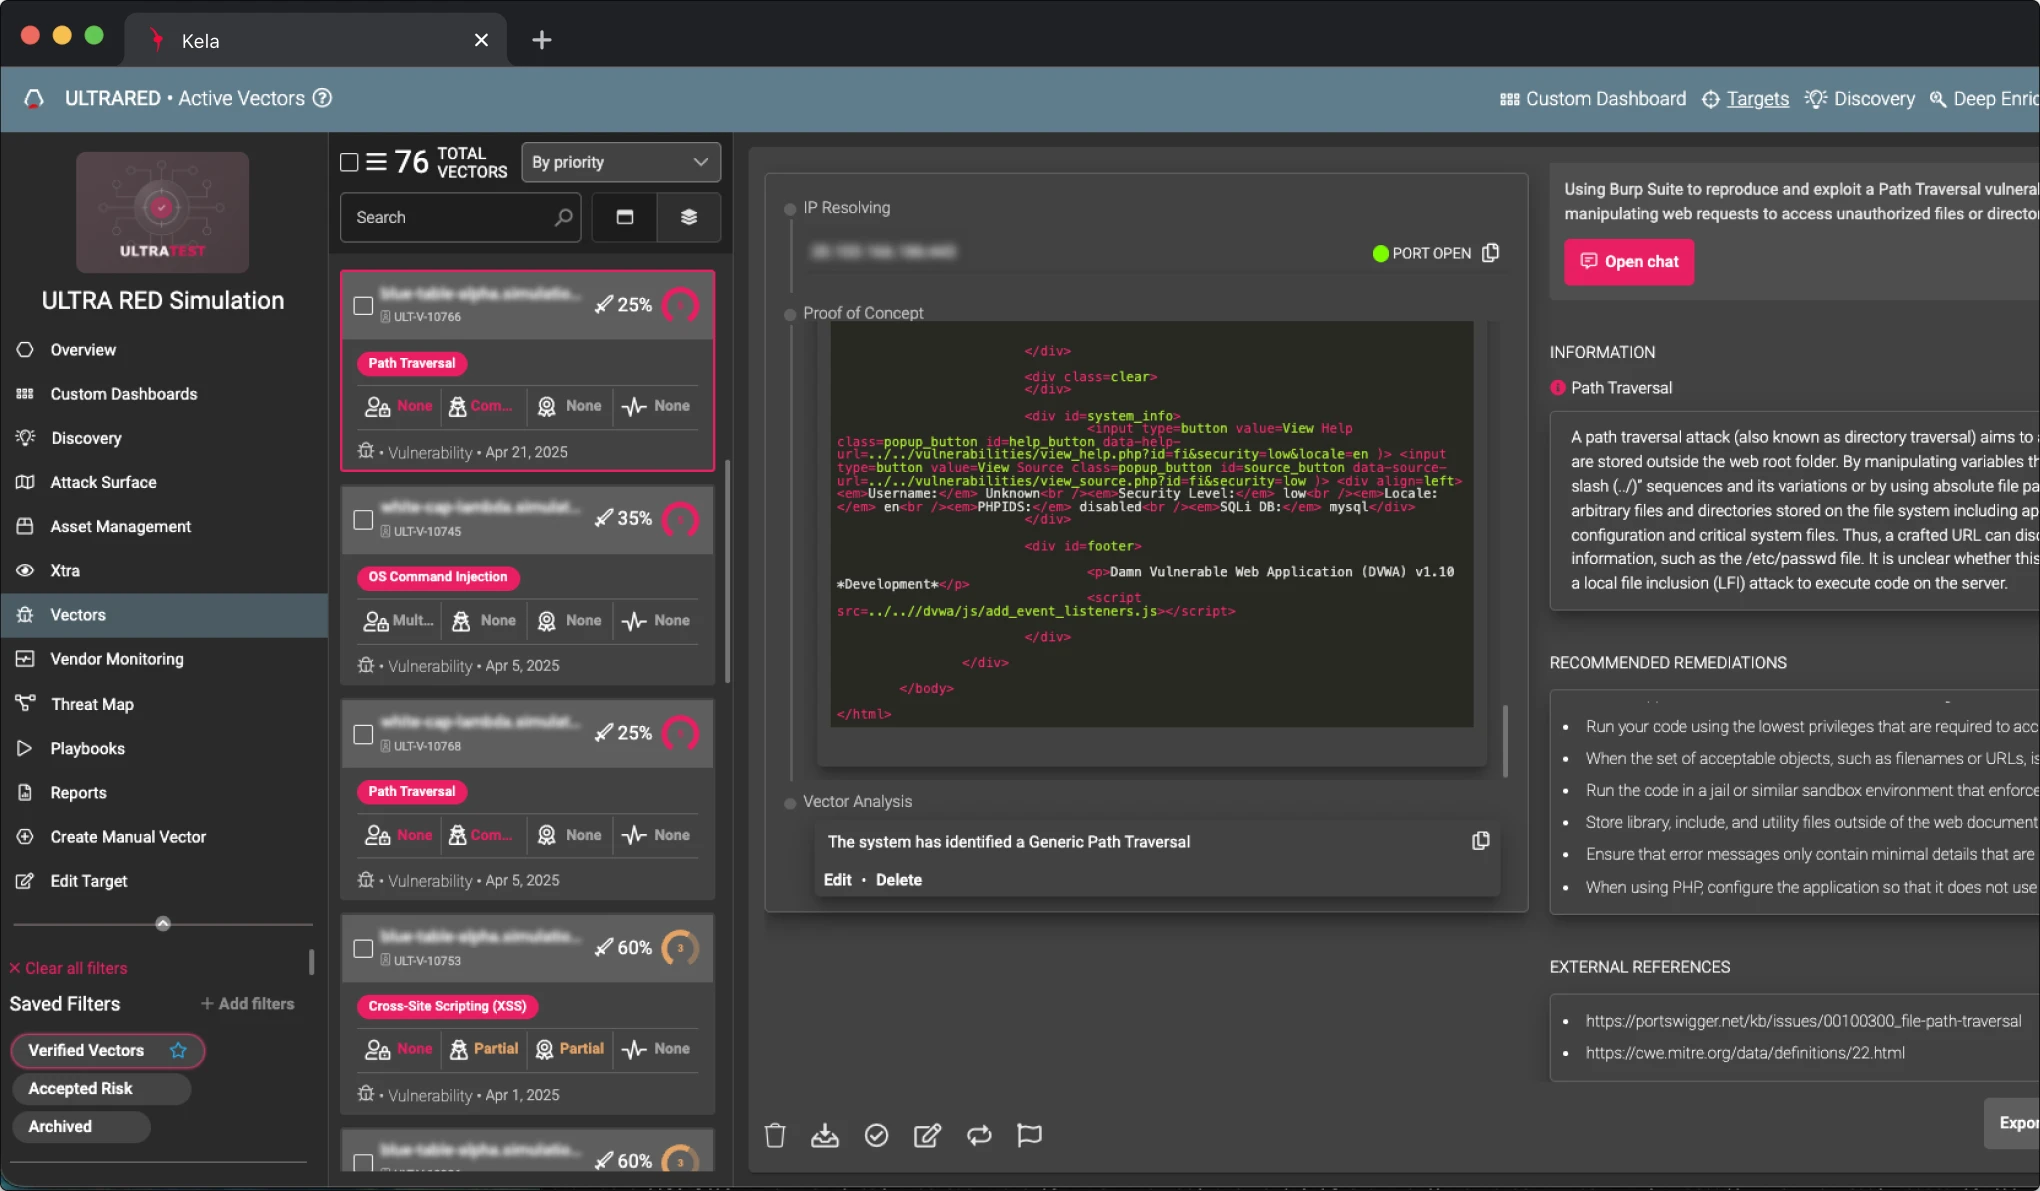
ULTRA RED lleva a cabo pruebas exhaustivas y no intrusivas para confirmar la vulnerabilidad, proporcionando resultados contrastados con pruebas de concepto y una cadena de pruebas completa, sin afectar a los sistemas de producción.
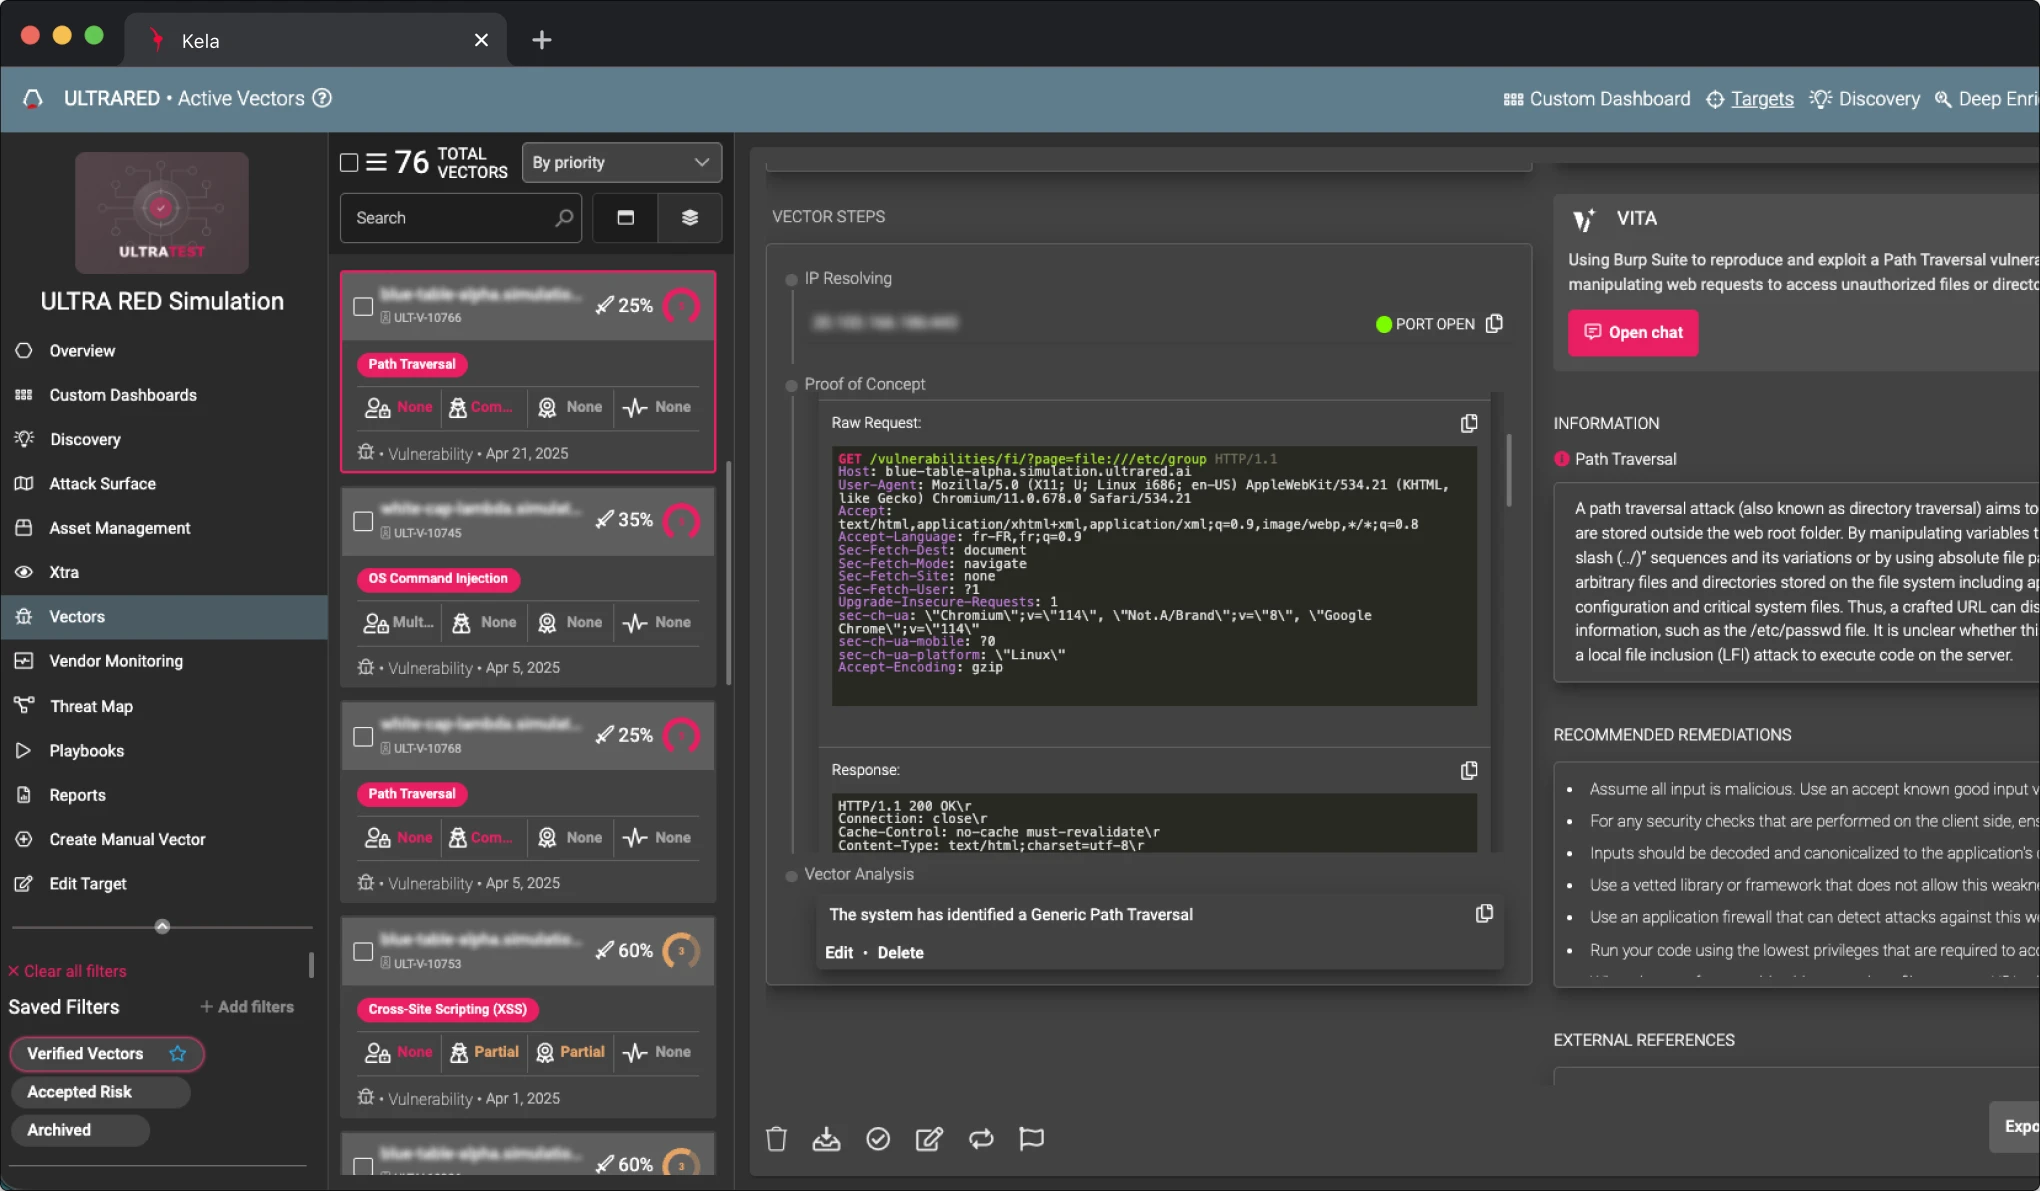
Resultados que permiten iniciar la rehabilitación
Resultados que permiten iniciar la rehabilitación
Cada hallazgo validado se presenta en forma de paquete listo para su corrección —que incluye instrucciones para la solución, contexto técnico y pruebas— para que puedas remitirlo directamente al equipo de ingeniería y resolverlo rápidamente.
Supervisión continua de la superficie de ataque
Supervisión continua de la superficie de ataque
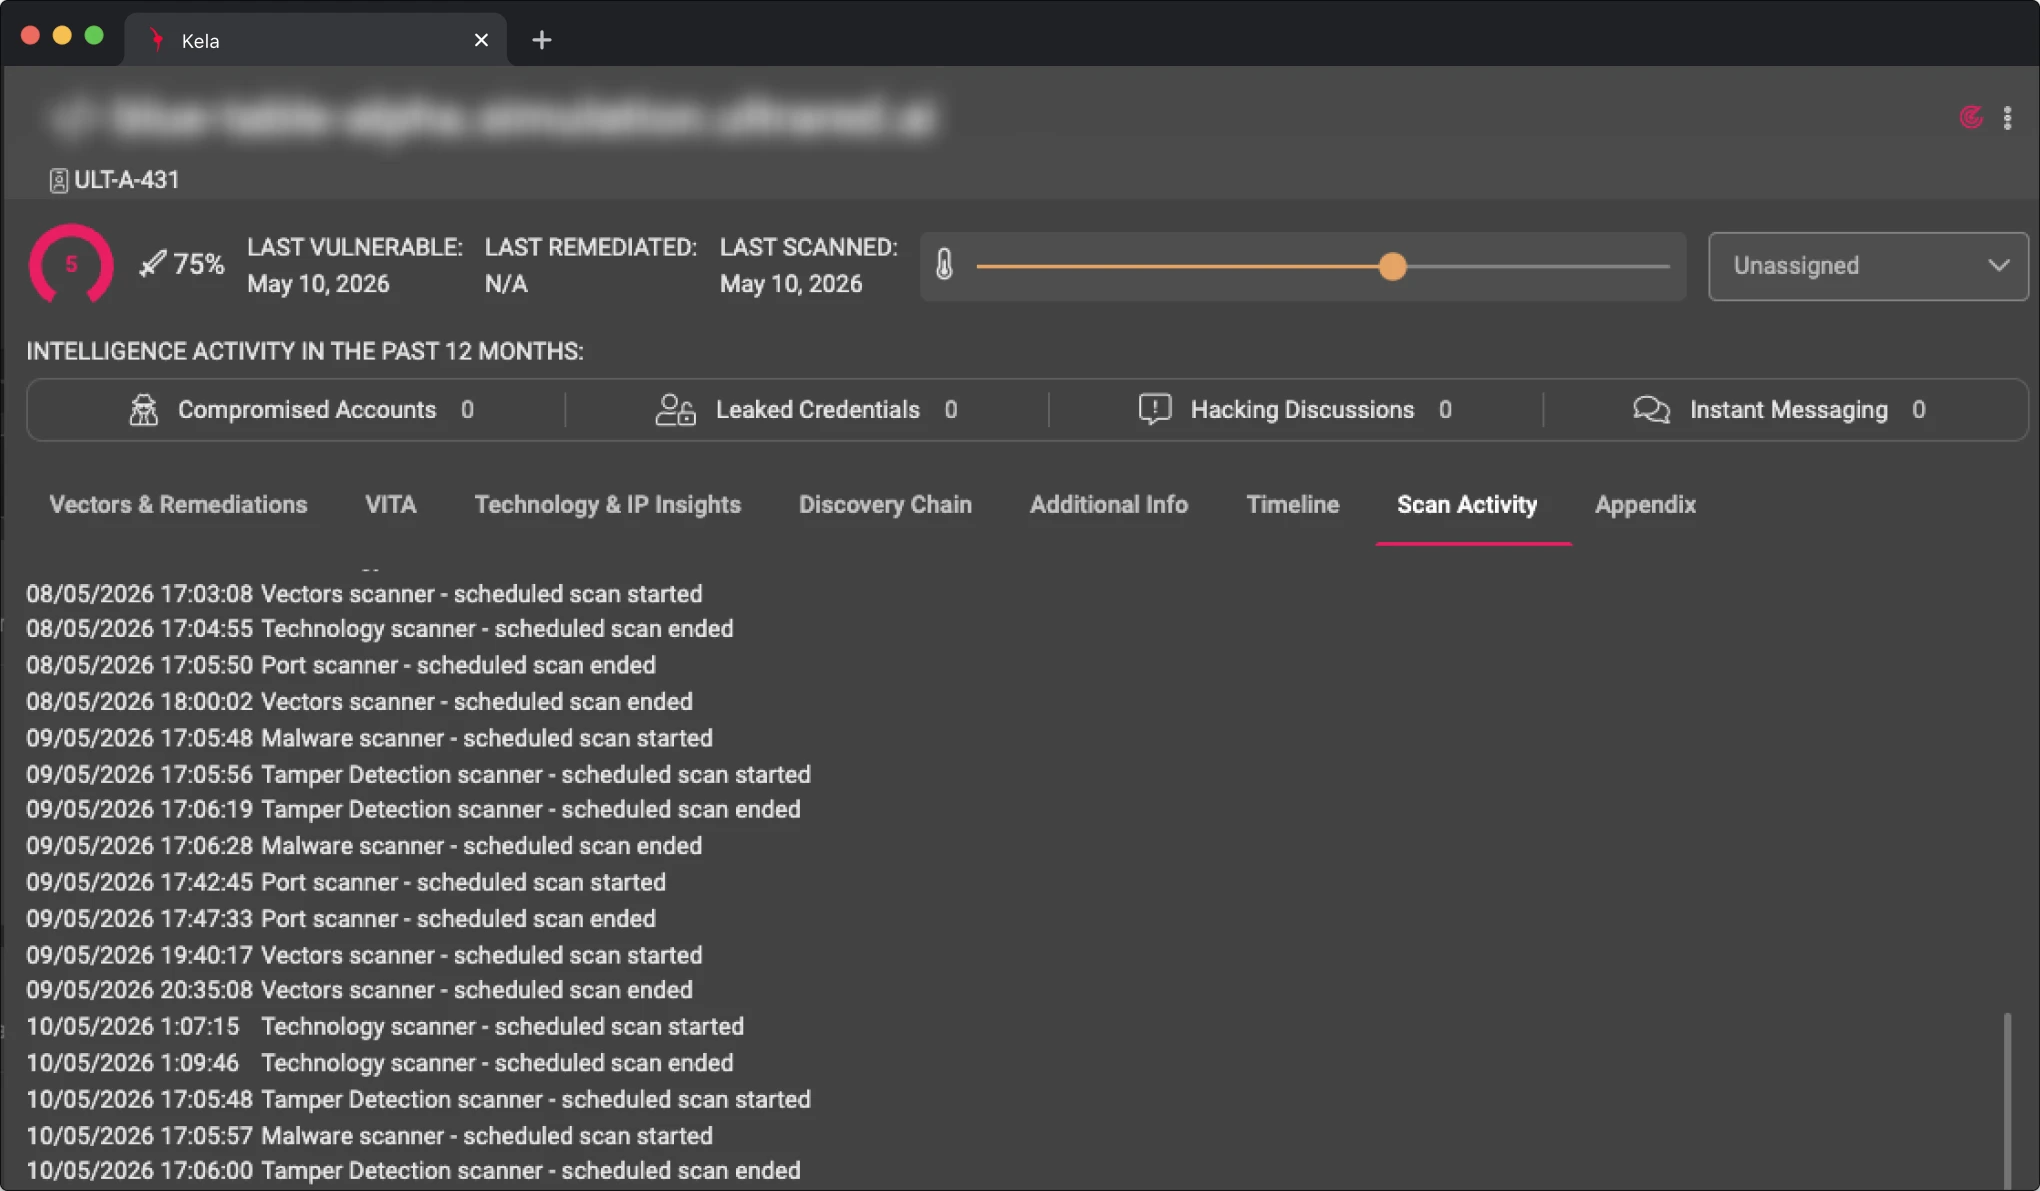
A medida que surgen nuevos activos y exposiciones, ULTRA RED los detecta, valida y los pone de manifiesto de inmediato, lo que permite mantener tu perfil de riesgo constantemente actualizado.
Reservar una demostración
¿Prefieres concertar una reunión ahora mismo? Haz clic aquí.
Preguntas frecuentes
¿Qué es la gestión continua de la exposición a amenazas (CTEM)?
El CTEM es un ciclo continuo que consiste en identificar la superficie de ataque externa, comprobar qué vulnerabilidades puede aprovechar realmente un atacante y subsanarlas en primer lugar. ULTRA RED, la plataforma de gestión de vulnerabilidades de KELA Group, ejecuta ese ciclo de forma automática.
¿Cómo valida ULTRA RED las exposiciones?
Al probarlos tal y como lo haría un atacante: de forma activa, segura y con validación externa de cada hallazgo, se obtiene una prueba de que el fallo es explotable, en lugar de una simple suposición del escáner. Los hallazgos que no pueden explotarse pierden prioridad, y por eso se reduce el ruido.
¿Tenemos que instalar agentes o habilitar el acceso?
No. El trabajo de detección y validación se realiza desde el exterior, partiendo de tus dominios, sin necesidad de implementar nada. Los cambios internos se limitan a la corrección de incidencias.
¿Cómo funciona en combinación con la inteligencia sobre amenazas de KELA?
Los resultados de la evaluación de riesgos se complementan con información sobre las vulnerabilidades y los servicios que los atacantes están aprovechando actualmente, así como con indicios de que su organización está siendo objeto de ataques, de modo que la prioridad refleja el interés real de los adversarios, y no solo las puntuaciones de gravedad.
¿Con qué frecuencia se vuelve a comprobar la superficie de ataque?
De forma continua. A medida que van apareciendo, se detectan y validan nuevos activos, certificados, puertos y tecnologías, y se envían alertas cuando surge una vulnerabilidad crítica entre una revisión y otra.
¿Qué equipos lo utilizan?
Equipos de operaciones de seguridad y de gestión de vulnerabilidades, para establecer prioridades y aplicar medidas correctivas; responsables de seguridad de la información (CISO), para la elaboración de informes sobre exposiciones; y equipos rojos que buscan objetivos validados en lugar de largos informes de análisis.


