







個人情報保護
認証情報の漏洩や情報窃取型マルウェアへの感染は、組織への侵入経路として最も一般的です。KELAは、盗まれたID情報が取引されている場所を特定し、どれがまだ侵入の経路となり得るかを検証した上で、実際に悪用される前にその経路を遮断します。
攻撃者にとって、アイデンティティとは何でしょうか?
単なるパスワードなどとは比べ物にならないほど深刻な問題です。以下に挙げる情報はすべて、情報窃取型マルウェアによって収集され、闇市場で売買され、従業員や顧客になりすますために悪用されます。


なぜ有効なアカウントが攻撃者の第一の標的となるのか
有効なログイン情報ではアラームは発動しません。これはブルートフォース攻撃よりもコストが安く、クレデンシャルスタッフィングよりも信頼性が高く、情報窃取型マルウェアのログからそのまま利用可能な状態で入手できます。IBM X-Forceの2025年のデータによると、公開されているアプリケーションの悪用による初期アクセスは40%を占め、侵害されたアカウント(有効なアカウント、外部のリモートサービス、フィッシングを合わせたもの)は52%を占めました。 IBMは、有効なアカウントを起点とするデータ侵害の平均コストを481万ドルと試算している。
出典:IBM X-Force 脅威インテリジェンス・インデックス 2025、IBM データ漏洩によるコスト 2025。
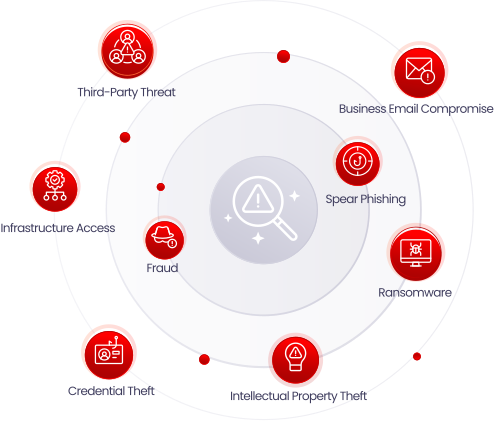
盗まれたパスワードがどのように情報漏洩につながるのか
1. 感染症
職場でも自宅でも、従業員のノートパソコンが、フィッシングメール、マルウェアを含む広告、不正に改ざんされたダウンロード、あるいは偽のアップデートを通じて、情報窃取型マルウェアに感染してしまう。
2. 収穫
このマルウェアは、保存されたパスワード、セッションクッキー、自動入力データ、ウォレット、およびシステムの詳細情報を密かに収集し、それらをログとして外部に送信します。
3. セール
数時間のうちに、そのログは売り出されることになる。個人間取引、サイバー犯罪フォーラム、自動取引市場、Telegramのサブスクリプション、そしてULPリストなどで。
4. 侵入
初期アクセスブローカーやランサムウェアのアフィリエイトがログイン情報を購入し、VPNやメール、SaaSを経由して侵入すると、本格的な攻撃が始まる。
エンドポイント保護は最初の段階を、インシデント対応は最後の段階をカバーします。KELAは、その中間、つまり認証情報がやり取りされる段階で機能します。これは、組織が外部から確認できる唯一の段階です。
KELAの統計に見る、アンダーグラウンドのサイバー犯罪
認証情報の漏洩およびランサムウェア被害者数:2026年1月から8月と2025年の同期間の比較。出典:KELAデータレイク。
盗まれた個人情報が売買される場所
KELAは、これらすべてのチャネルから情報を収集しています。それこそが、情報の傍受を可能にしているのです。
プライベートセール
認証情報を収集した攻撃者が直接提供する、単発の認証情報パック。
サイバー犯罪に関するフォーラム
ロシア語および英語のフォーラムにおける出品情報やオークション。
自動取引市場
企業、国、サービスごとに絞り込みができるショップで、わずか数秒で購入できます。
定期購読
月額料金で毎日最新のログを配信するTelegramおよびクラウドチャンネル。
ULPリスト
URL、ログイン情報、パスワードがまとめられたファイルが、さまざまな媒体を通じてやり取りされた。
KELAはこれに対してどのような対応をとっているのか
「Identity Protection」は、サイバー犯罪の闇市場から流出した従業員や顧客の個人情報を傍受し、現在悪用されているものを特定した上で、お客様がすでに運用しているツールに修正策を自動的に適用します。
侵害されたID情報をリアルタイムで遮断する
ボットネット市場、サイバー犯罪フォーラム、Telegramチャンネル、および情報窃取型マルウェアのログクラウドを継続的に監視し、ログが出現した瞬間に、お客様のドメイン、VPN、SaaS、顧客ポータルと照合します。
どの認証情報がまだ有効かを確認する
KELAは、傍受された認証情報をその認証情報に対応するログインと照合し、それぞれを次のように分類します。「重大」はMFAなしでログインが成立する場合、「高」はMFAを突破してログインが成立する場合、「低」はログインが成立しなくなった場合、「フラグ付き」はアカウントがロックされているか、ポータルにアクセスできない場合です。各チームは、リストではなく、確認済みの侵入経路に基づいて対応を行います。
ログインが実行される前に行う処理
深刻度やビジネスコンテキストに応じたアラートに加え、パスワードのリセット、セッションの失効、および多要素認証(MFA)の適用が、SIEM、SOAR、IDプロバイダー、およびチケット管理ツールを通じて実行されます。
情報窃取型マルウェアや流出した認証情報について、詳しくはこちら
デモを予約する
今すぐ面談の予約をされたいですか? こちらをクリックしてください。
よくある質問
アイデンティティ保護とは何ですか?
ID保護は、従業員や顧客のID情報が悪用される前に、すでに盗まれたものを特定します。KELAのソリューションは、情報窃取ツールによるログや認証情報のダンプが売買されている場所を監視し、それらを貴組織と照合して、各認証情報が依然として有効かどうかを確認した上で、パスワードのリセットを実行します。これは、闇市場を把握できないエンドポイント保護やIDプロバイダーを補完するものです。
「漏洩した認証情報」と「乗っ取られたアカウント」の違いは何ですか?
流出した認証情報は、サードパーティのサービスにおける情報漏洩に起因するものであり、多くの場合、古いものや再利用されたものです。一方、侵害されたアカウントの情報は、端末上の情報窃取型マルウェアによって取得されたものであり、通常、最新のパスワード、セッションクッキー、および正確なログインURLが含まれているため、はるかに危険性が高くなります。KELAは両者を追跡しており、情報窃取型マルウェアによる出力をよりリスクの高いものとみなしています。
情報窃取型マルウェアへの感染はどのように起こるのでしょうか?
フィッシングメール、悪意のある広告、クラック版や海賊版ソフトウェア、偽のアップデート、ドライブバイダウンロードなどを通じて。トラファー(感染1件ごとに報酬を受け取る者)は、こうした誘いを大規模に拡散しています。業務用のログイン情報が保存されている個人の端末は、企業への侵入経路としてよく利用されます。
多要素認証でこれを防ぐことはできるのでしょうか?
これにより、最も容易な攻撃経路が排除されるため、KELAはMFAのない認証情報を、その理由から「重大」と分類しています。ただし、リスクが完全に排除されるわけではありません。情報窃取型攻撃者はMFAを迂回するセッションクッキーも取得しますし、攻撃者はMFA疲労やソーシャルエンジニアリングを利用して侵入を試みます。認証情報をリセットし、セッションを無効化することで、これら両方のリスクを封じ込めることができます。
盗まれた認証情報はどれくらいの速さで売買されるのか?
多くの場合、1日以内です。ログは収集後すぐに自動取引市場やサブスクリプションチャンネルに送信されるため、監視は定期的ではなく継続的に行わなければなりません。
KELAは何を、どのように検証しているのでしょうか?
傍受された認証情報は、それぞれが属する認証システムに対して検証され、「重大」(有効、多要素認証なし)、「高」(多要素認証を経た上で有効)、「低」(無効)、「情報」(アカウントがロックされている、またはポータルに接続できない)のいずれかに分類されます。セキュリティチームは、すべての一致結果に対応するのではなく、確認された侵入経路に対してのみ対応を行います。


