







Aplicaciones de KELA: « » para Splunk
Poner en práctica la inteligencia sobre amenazas de KELA en Splunk
Refuerza las capacidades de detección y respuesta ante amenazas, supervisa y protege las identidades, y accede a datos enriquecidos dentro de tu entorno de Splunk: «
», con tecnología de KELA.
Potencia tu entorno Splunk con la inteligencia sobre amenazas de vanguardia de KELA para mejorar la detección proactiva de amenazas y la mitigación de riesgos. La integración de KELA con Splunk proporciona información en tiempo real sobre activos, aplicaciones en la nube e identidades comprometidos, lo que enriquece tus datos de incidentes de seguridad con información basada en el comportamiento de los atacantes para ofrecer una defensa contextual y basada en el riesgo.

Acelerar la respuesta ante amenazas
Gracias a la información útil sobre activos e identidades comprometidos, los equipos de seguridad pueden establecer rápidamente prioridades y responder a los incidentes de alto riesgo.

Reforzar la detección de amenazas
La integración de KELA ofrece alertas en tiempo real directamente en Splunk, lo que garantiza una visibilidad inmediata de las amenazas emergentes y las entidades comprometidas.

Optimizar las operaciones de seguridad
La inteligencia de KELA se integra a la perfección con Splunk, lo que reduce la fatiga por alertas y proporciona un contexto fundamental para optimizar los flujos de trabajo y mejorar la toma de decisiones.

Potentes aplicaciones de Splunk que dan respuesta a casos de uso críticos
Aplicación KELA IOC para Splunk: Detectar, identificar y realizar un seguimiento de las amenazas
La aplicación KELA IOC sepuede descargar desde Splunkbase. Permite a los usuarios identificar, rastrear e investigar posibles amenazas dentro de Splunk mediante la recopilación de puntos de datos que indican eventos maliciosos a nivel global a medida que KELA los detecta. Este módulo garantiza que puedas identificar rápidamente los activos comprometidos y tomar medidas preventivas para mitigar los riesgos. Te permite a ti y a tu equipo actuar de forma proactiva, sin tener que esperar a que los incidentes y los ataques afecten a tu empresa.
KELA detecta amenazas y extrae indicadores de compromiso (IOC)
Aprovecha el análisis global de KELA para detectar amenazas cibernéticas e indicadores de compromiso (IOC). Accede a expedientes completos de inteligencia en la aplicación de KELA o recibe alertas cuando los IOC se muestren automáticamente en los paneles de Splunk.
Los IOC aparecen en el panel de control de Splunk
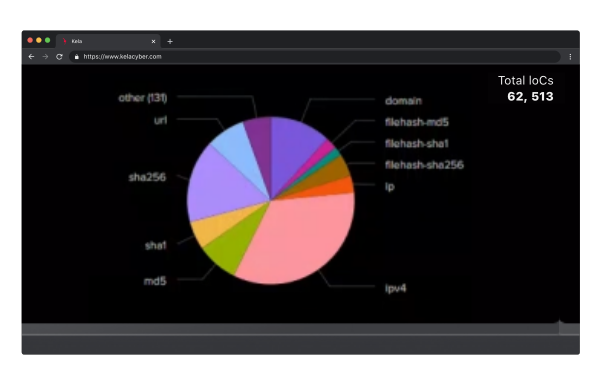
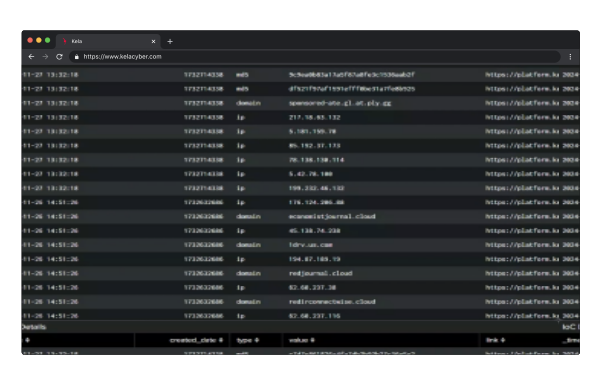
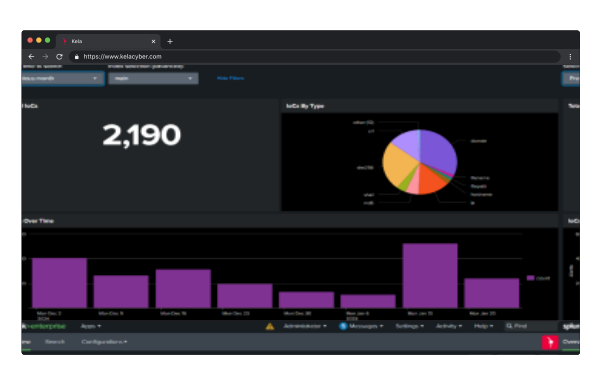
Esta información aparecerá automáticamente en el panel de control de IOC de Splunk y se basa en el amplio lago de datos de inteligencia sobre amenazas de IOC de KELA. Las alertas de Splunk procedentes de KELA son muy detalladas e incluyen información valiosa sobre cada IOC, como direcciones IP específicas, hash de archivos y dominios. El panel de control te ayuda a identificar fácilmente el número de IOC, además de ofrecer un desglose visual de los IOC por tipo.
Actualizaciones diarias con todo el contexto
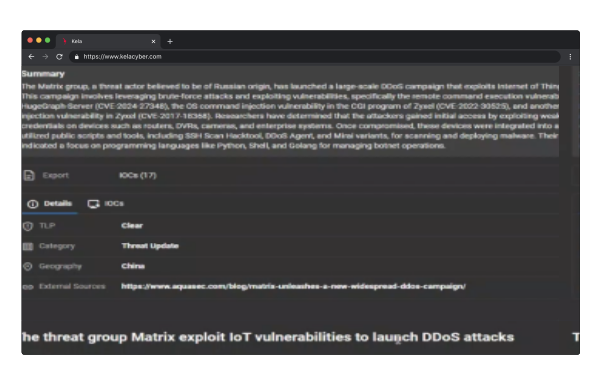
Esta información se actualiza a diario y facilita la identificación de amenazas. Es posible que los usuarios del SOC deseen profundizar en la información y conocer mejor las TTP. Los usuarios pueden pasar fácilmente de una dirección IP en Splunk a abrir un informe completo de KELA para comprender mejor la situación o para iniciar una investigación.
Totalmente integrado en Splunk
Esta información está disponible en Splunk y puede mostrarse en cualquier panel de Splunk. Los datos de Kela están formateados según los estándares de Splunk, por lo que cualquier indicador de amenaza (IOC) añadido por la aplicación se ajusta al Modelo Común de Información (CIM) de Splunk, lo que facilita su integración en paneles personalizados. Para realizar un análisis más detallado, los analistas pueden seleccionar un IOC para investigarlo más a fondo y pasar a KELA para revisar la fuente original de información y obtener más datos y contexto.
Ventajas

Identificar de forma proactiva las posibles amenazas y los activos comprometidos

Adopta medidas preventivas para reforzar las defensas y reducir el riesgo antes de que se produzcan los ataques

Obtener información contextual y acelerar la respuesta ante actividades maliciosas a escala mundial
Aplicación KELA Monitor para Splunk:
Detecta amenazas y vulnerabilidades relacionadas con la identidad
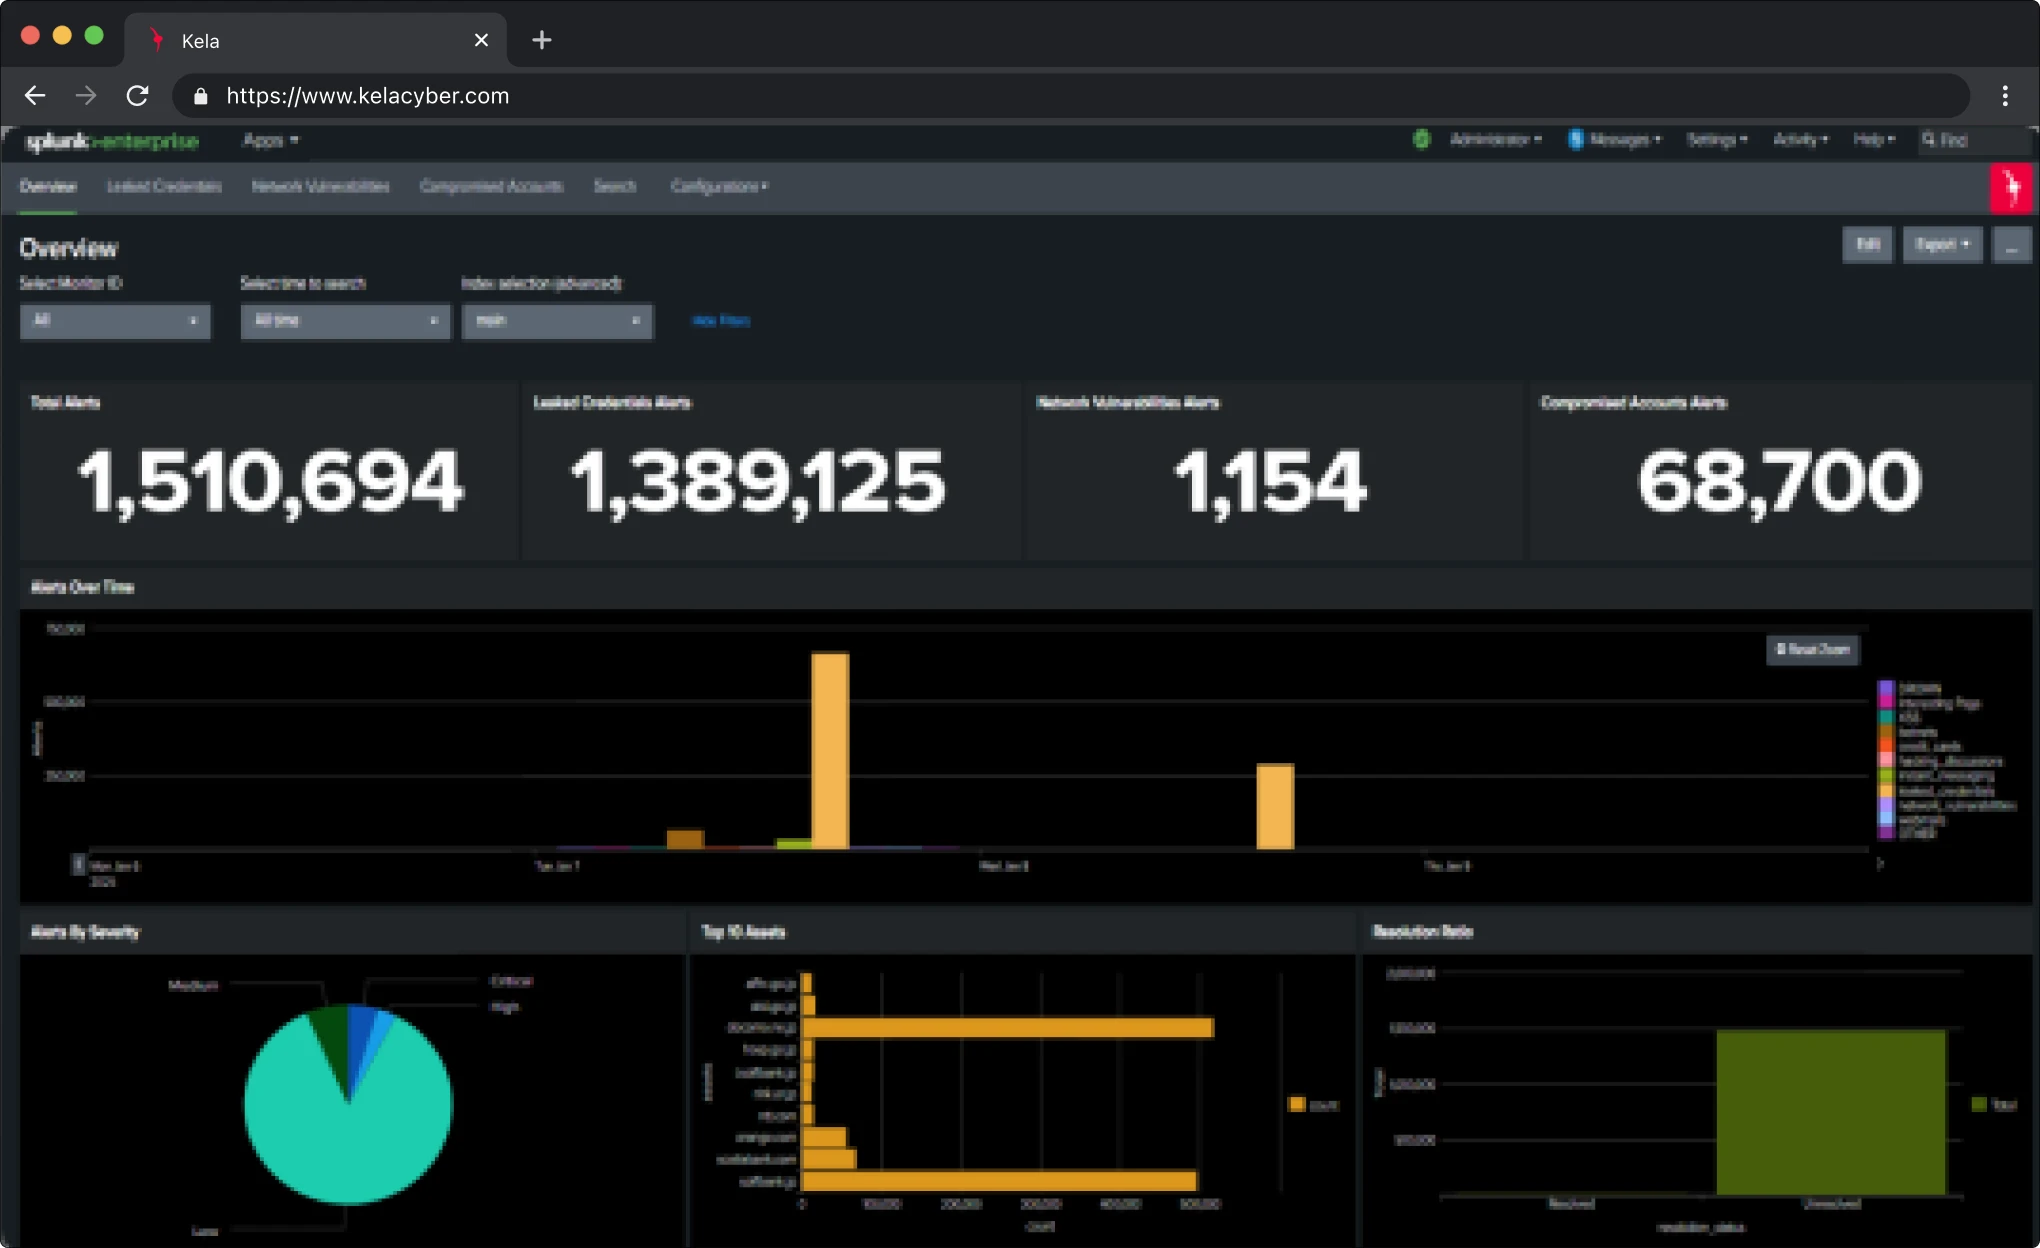
Esta aplicación certificada de Splunk permite a los equipos de seguridad visualizar y analizar incidentes de seguridad críticos relacionados con los activos y las identidades de las organizaciones. Esta aplicación supervisa los incidentes y riesgos relacionados con las identidades y las credenciales de su organización, así como las vulnerabilidades que afectan a la infraestructura de red. La aplicación ofrece un panel de control claro e intuitivo en Splunk, con visibilidad inmediata de los incidentes de seguridad detectados y observados por la plataforma KELA Threat Intelligence.
Los eventos de seguridad disponibles en el panel de control de la aplicación Monitor incluyen:
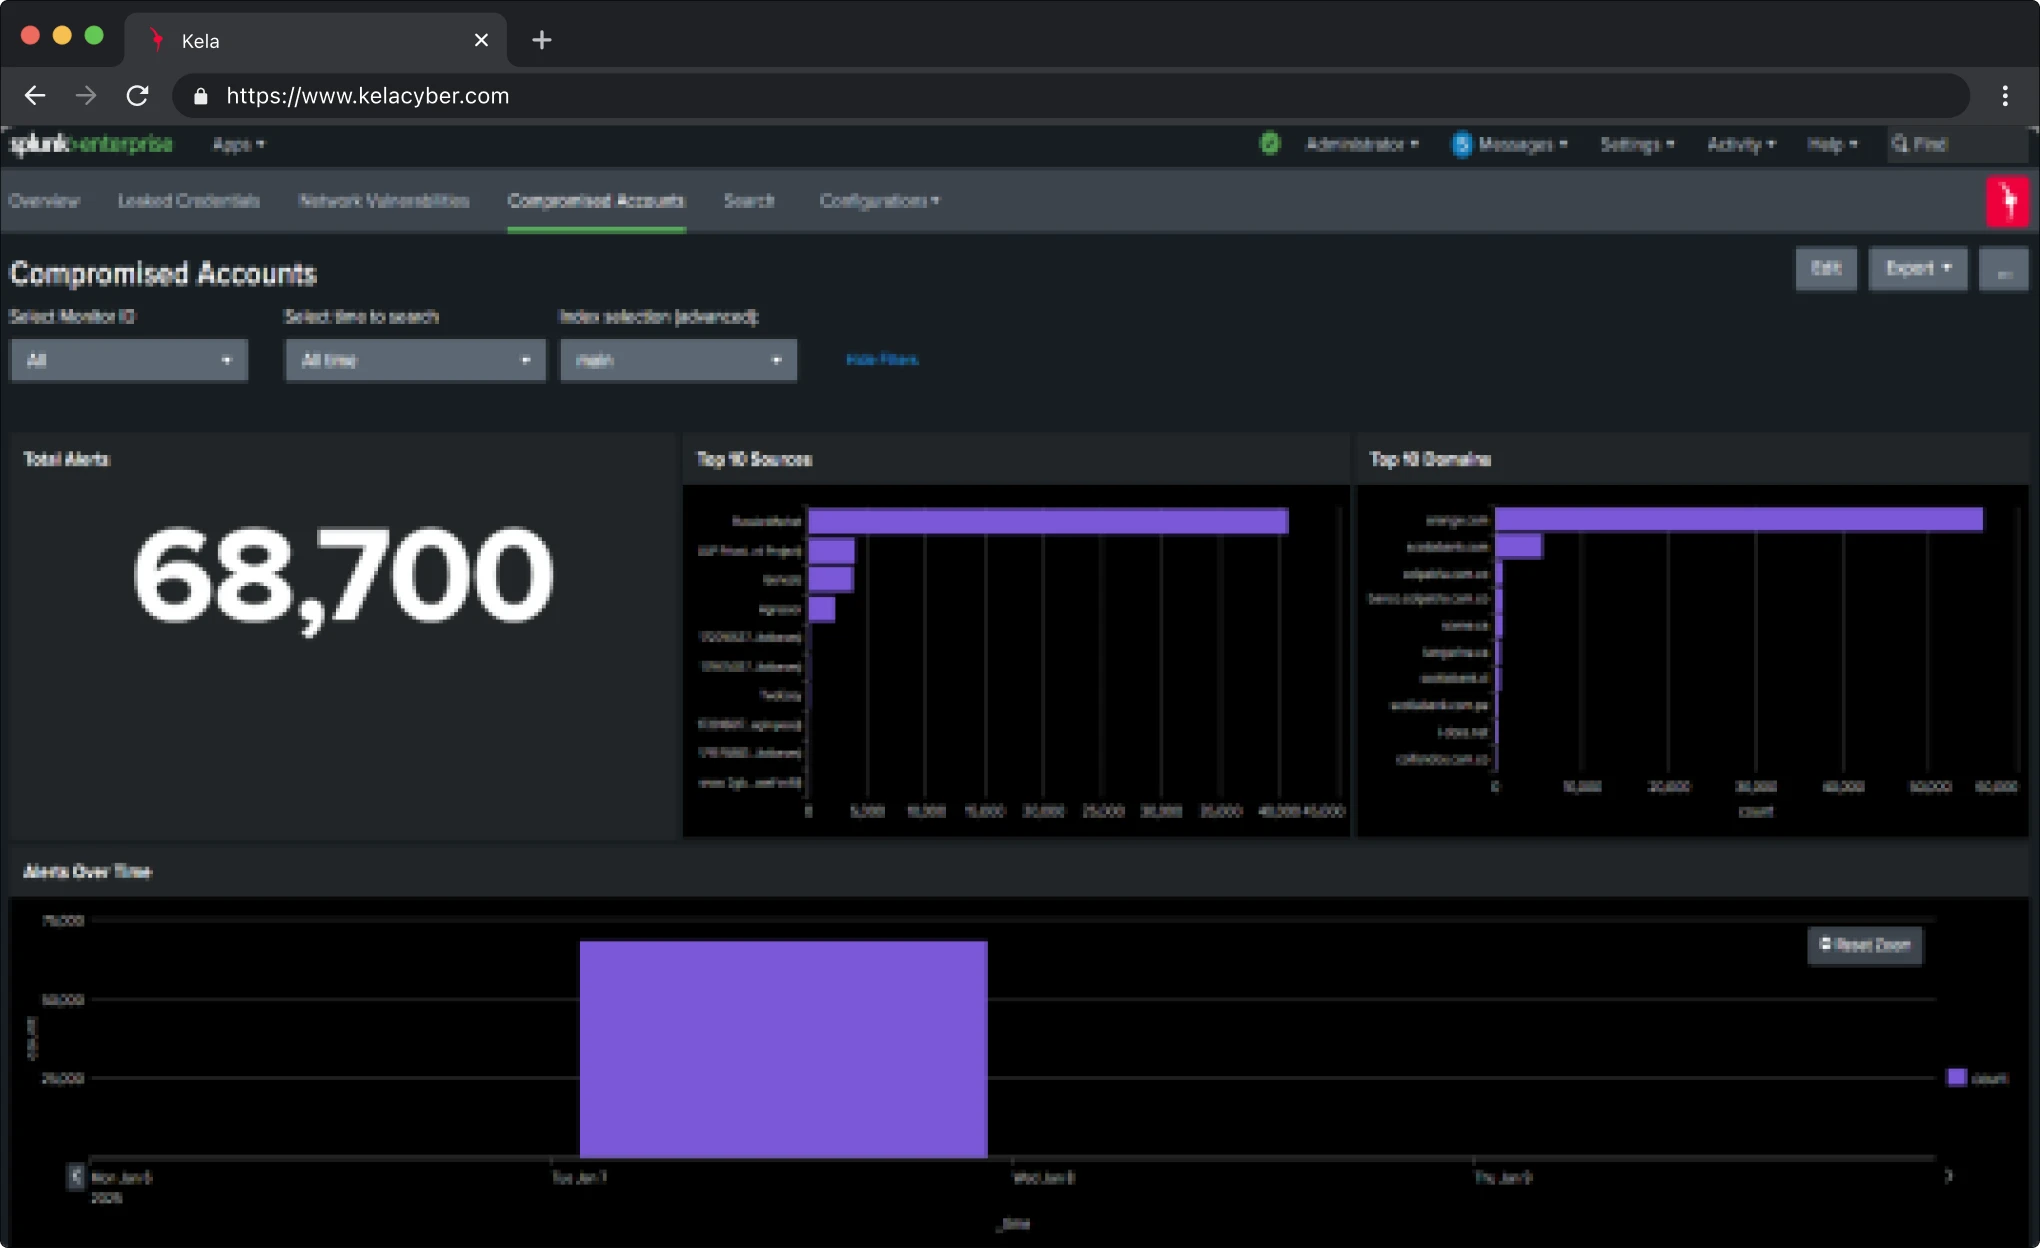
Cuentas comprometidas
Cuentas de « » comprometidas
Información agregada, así como una lista detallada de todas las cuentas comprometidas detectadas, con una clasificación por gravedad, usuarios y —si está disponible— contraseñas.
Credenciales filtradas
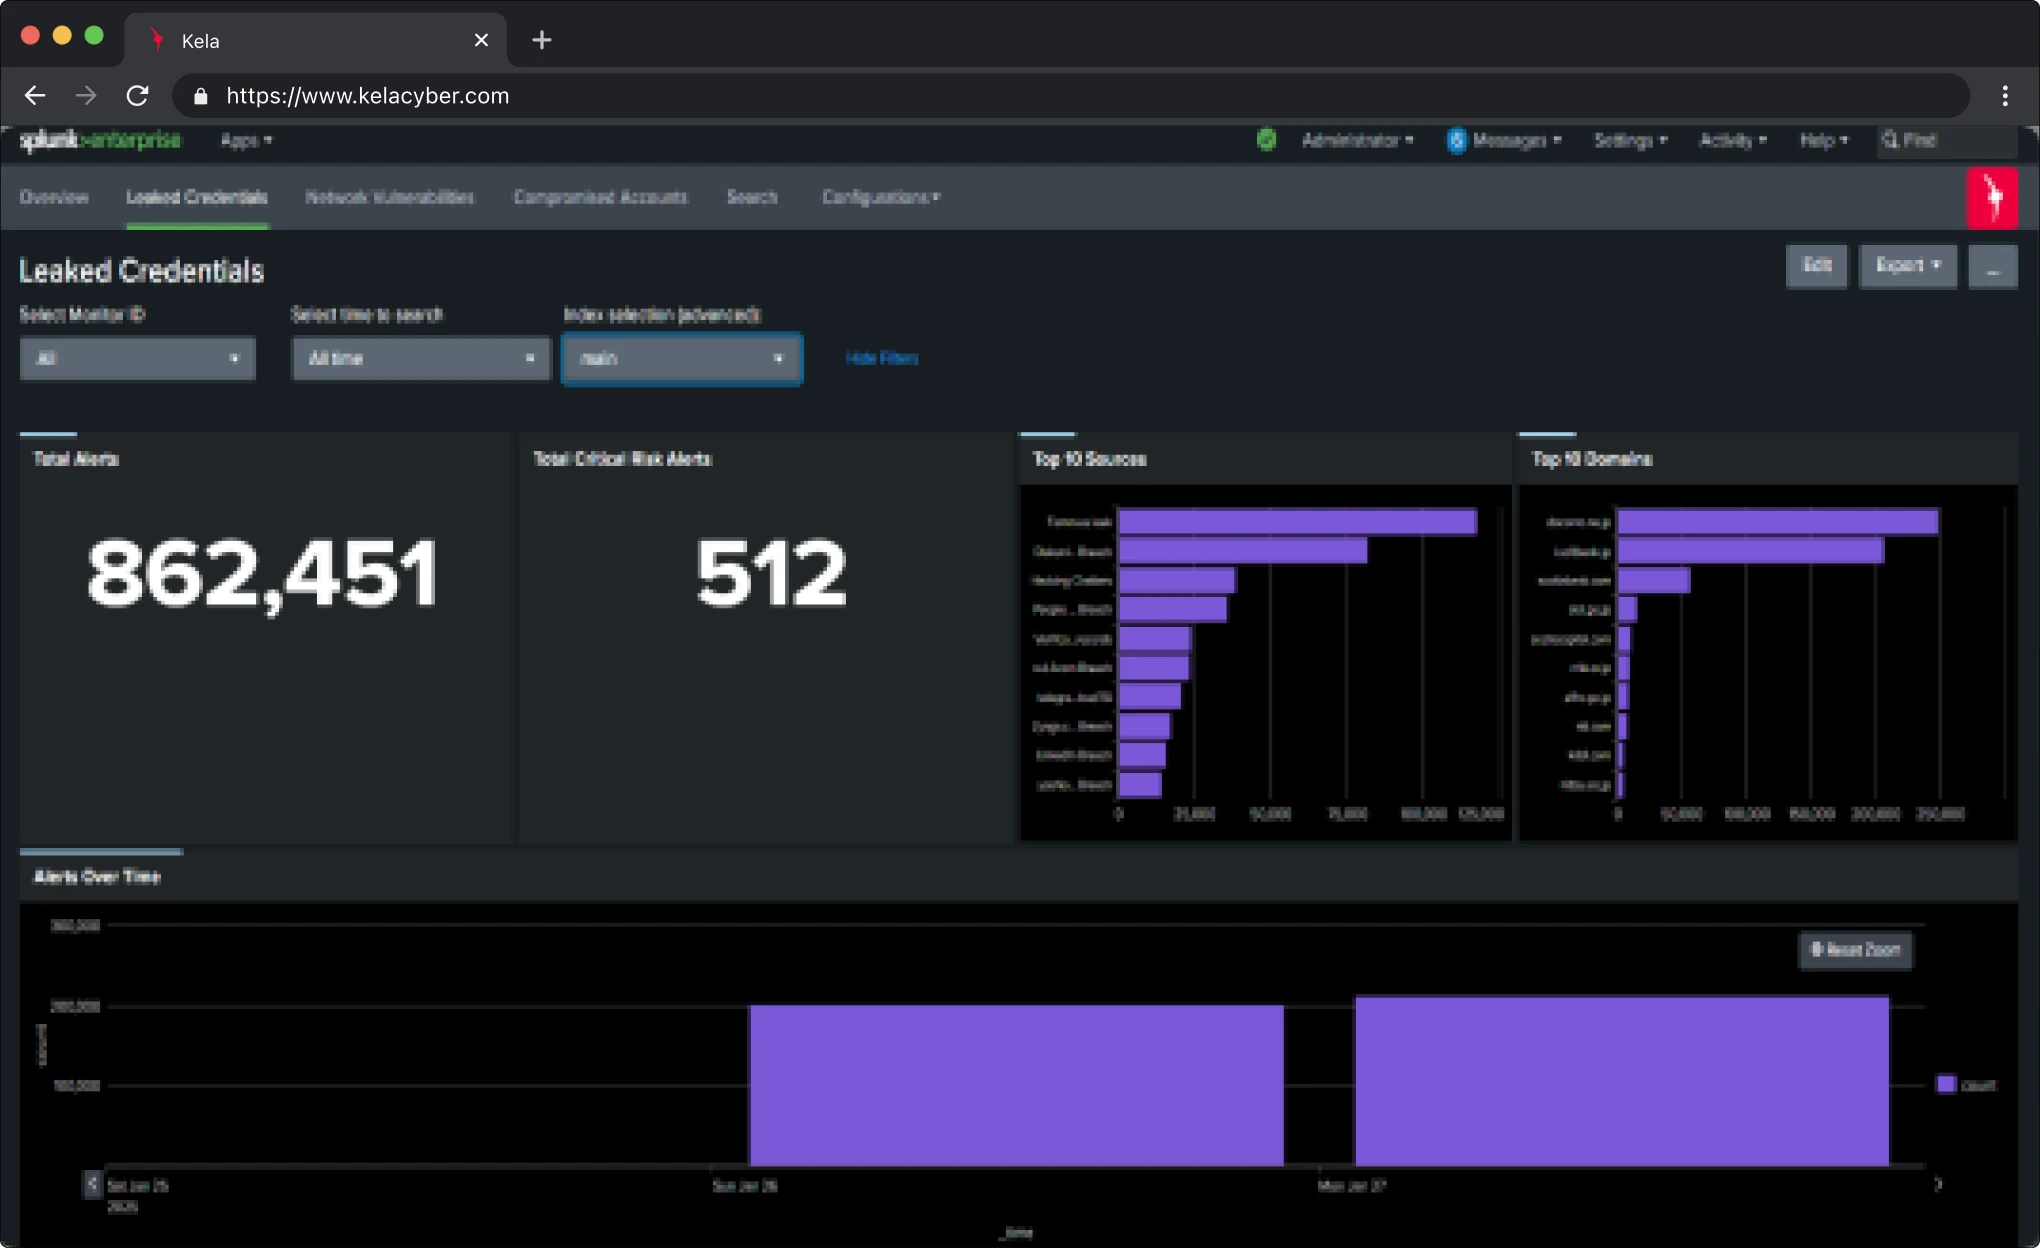
Credenciales filtradas
Analizar los datos históricos sobre la filtración de credenciales a un público más amplio para poder adoptar medidas correctivas.
Vulnerabilidades de red
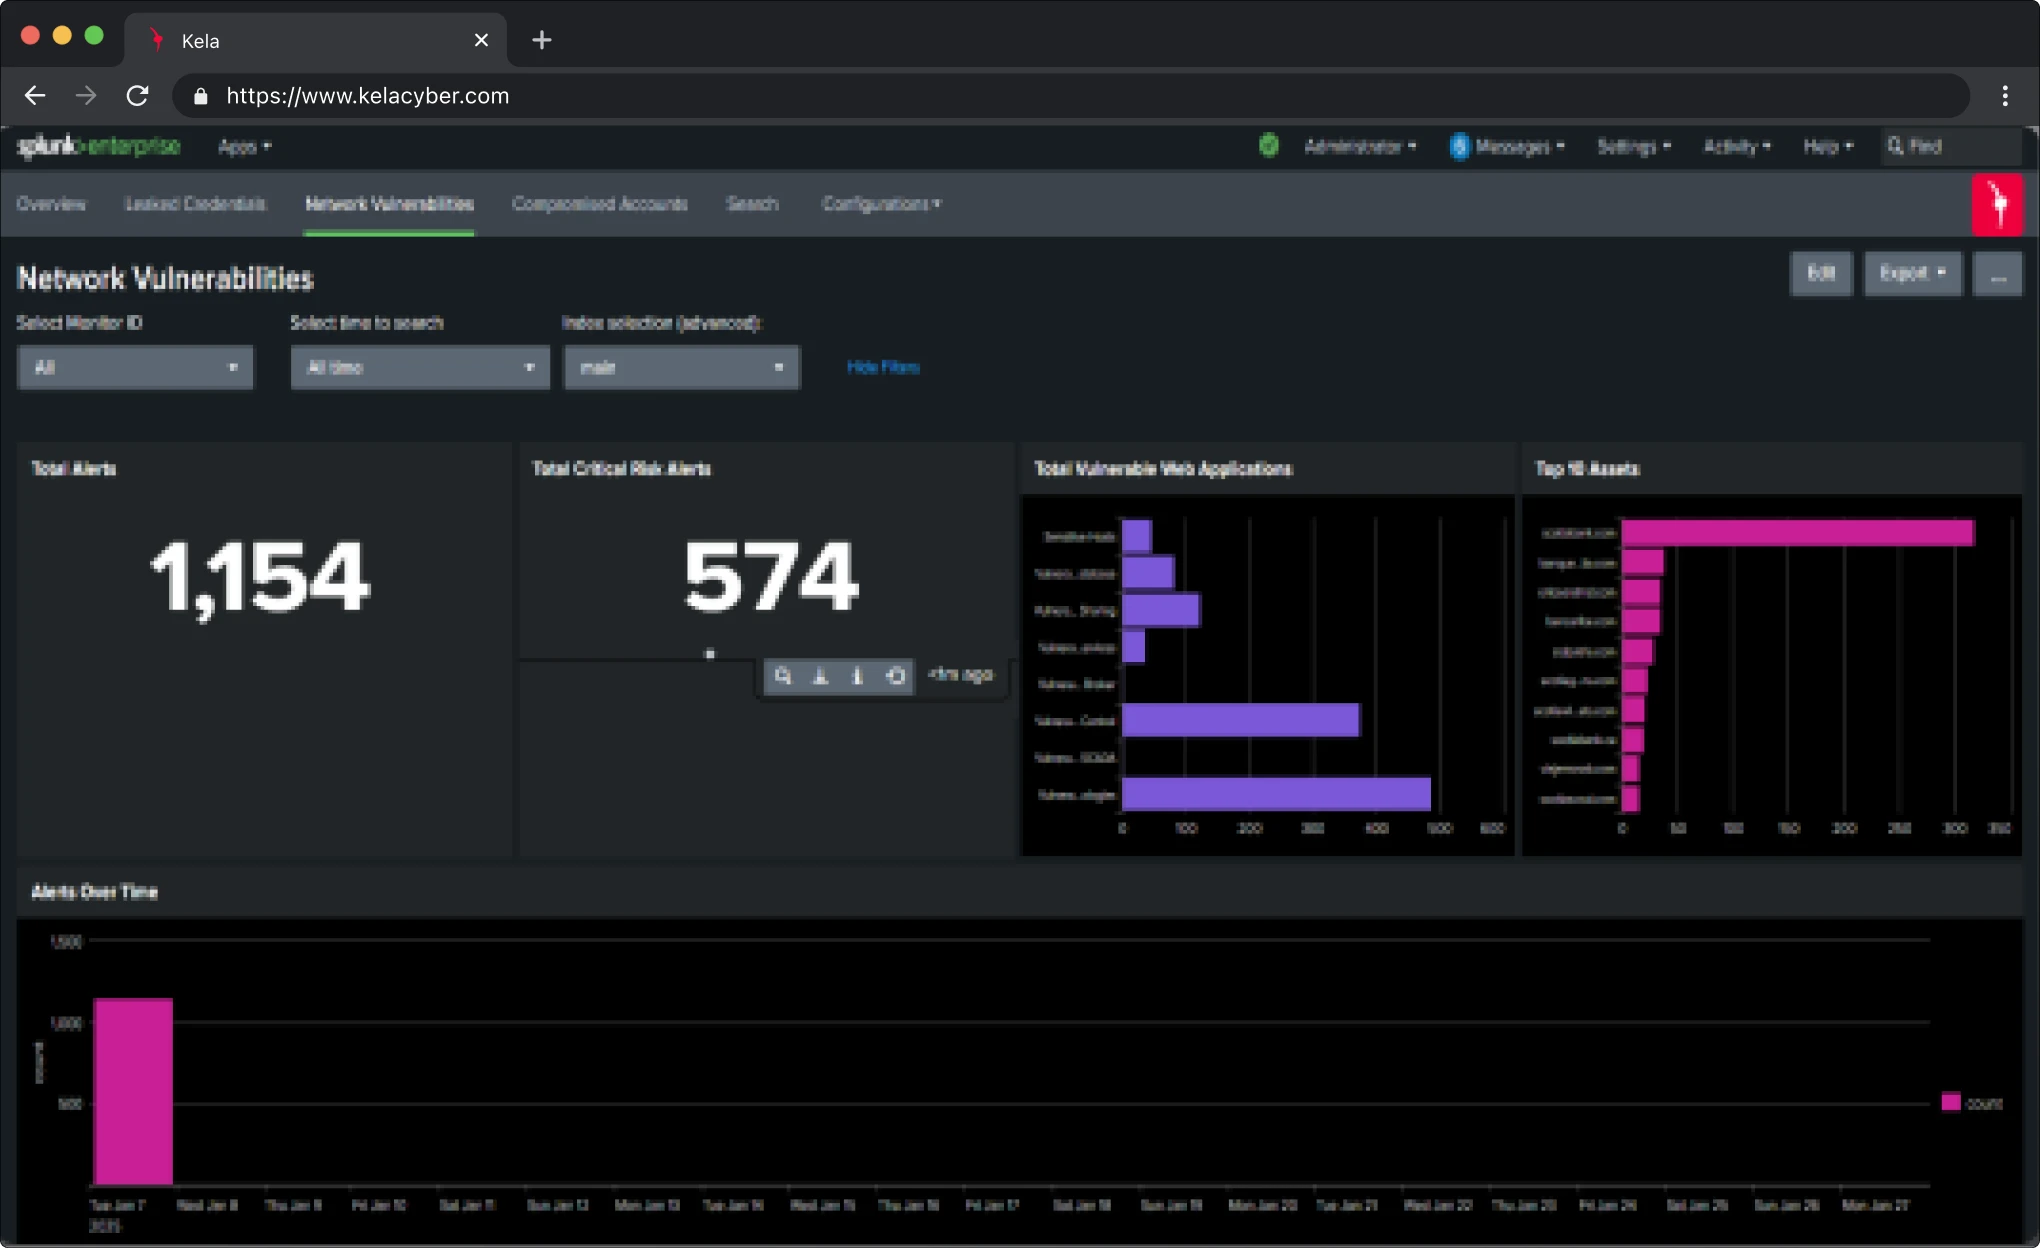
Vulnerabilidades de red
Identifica y detecta los dispositivos de red y las versiones específicas que presenten vulnerabilidades conocidas, para que puedas actuar en consecuencia, reforzar la infraestructura y eliminar las vulnerabilidades.
Análisis de la Dark Web y debates sobre piratería informática en
Análisis de la Dark Web y debates sobre piratería informática en
Análisis visuales sobre debates sobre piratería informática y mucho más
Ventajas

Detecta y actúa con decisión ante los riesgos y vulnerabilidades en tiempo real

Investiga los IOC más rápidamente y con menos falsos positivos aprovechando el contexto en profundidad

Acelerar la corrección identificando con precisión las fuentes de los ataques y las vulnerabilidades

Identifica y supervisa al instante las credenciales comprometidas, los datos confidenciales y los activos expuestos, lo que ayuda a tu equipo a proteger a tus empleados.

Comprender cuándo y dónde se han producido fugas de datos y de cuentas para adoptar medidas correctivas y de protección
¿Cómo funcionan las aplicaciones de KELA? Aumenta tu eficacia en Splunk:

Tanto la aplicación IOC como la aplicación Monitor extraen información de KELA y la transfieren a tu instancia de Splunk mediante API REST, y requieren una clave API de KELA para la configuración inicial. Puedes solicitarla al servicio de atención al cliente de KELA.

Los eventos importados se almacenan en Splunk para optimizar el rendimiento de las búsquedas y se ajustan al Módulo de Información Común (CIM) de Splunk, lo que garantiza una integración perfecta de los datos entre las diferentes aplicaciones y herramientas de Splunk.
Reservar una demostración
¿Prefieres concertar una reunión ahora mismo? Haz clic aquí.


