


Mantente un paso por delante del ransomware con la protección de identidad en tiempo real
Defensa proactiva y en tiempo real contra el «
», la causa número uno de las brechas de seguridad cibernética
Protege tus activos e identidades contra posibles vulnerabilidades
El uso indebido de cuentas válidas se ha convertido en el principal vector de ataque inicial utilizado por los ciberdelincuentes, siendo responsable de casi el 50 % de los ciberataques. Defenderse de esta amenaza es sencillo gracias a la solución Identity Guard de KELA. Nuestra solución mitiga el riesgo de ciberataques al identificar en tiempo real las cuentas comprometidas vinculadas a los activos digitales de su organización.
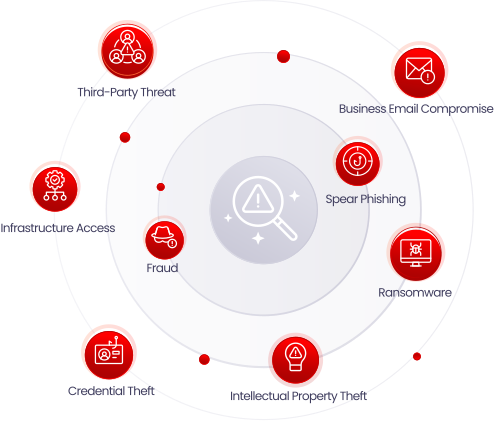
Identificar las amenazas cibernéticas inminentes y tomar medidas al respecto
Cada vez que se produce una alerta de incidente, KELA la analiza y la compara con su amplia base de datos de inteligencia, las tácticas, técnicas y procedimientos (TTP) de los actores de amenazas y las ciberamenazas más comunes, con el fin de determinar el riesgo inminente que supone para su organización.
Evita la apropiación de cuentas gracias a información accionable
Recibe alertas en tiempo real sobre credenciales comprometidas detectadas en el servicio dark web, lo que permite una corrección priorizada y automatizada para evitar la apropiación de cuentas desde el primer momento.
Acaba con la causa número uno de los ciberataques
Detecta las identidades de empleados y clientes que han sido objeto de filtraciones gracias al acceso al «data lake» de KELA, en constante expansión, que contiene miles de millones de credenciales filtradas y se actualiza en tiempo real.
Integración y automatización sin esfuerzo
Optimiza las operaciones de seguridad mediante integraciones sencillas e intuitivas con tus herramientas y procesos, lo que permite la ejecución automática de restablecimientos de cuentas, cambios de contraseña y la aplicación de la autenticación multifactorial (MFA) con tu personal de seguridad actual.
Rentabilidad inmediata de la inversión:
Consigue una implementación rápida gracias a la configuración de activos en modo autoservicio y recibe alertas priorizadas para la corrección de incidencias en cuestión de minutos, lo que garantiza un retorno inmediato de la inversión.
Características principales
Cobertura de fuentes sin igual
Cobertura de fuentes sin igual
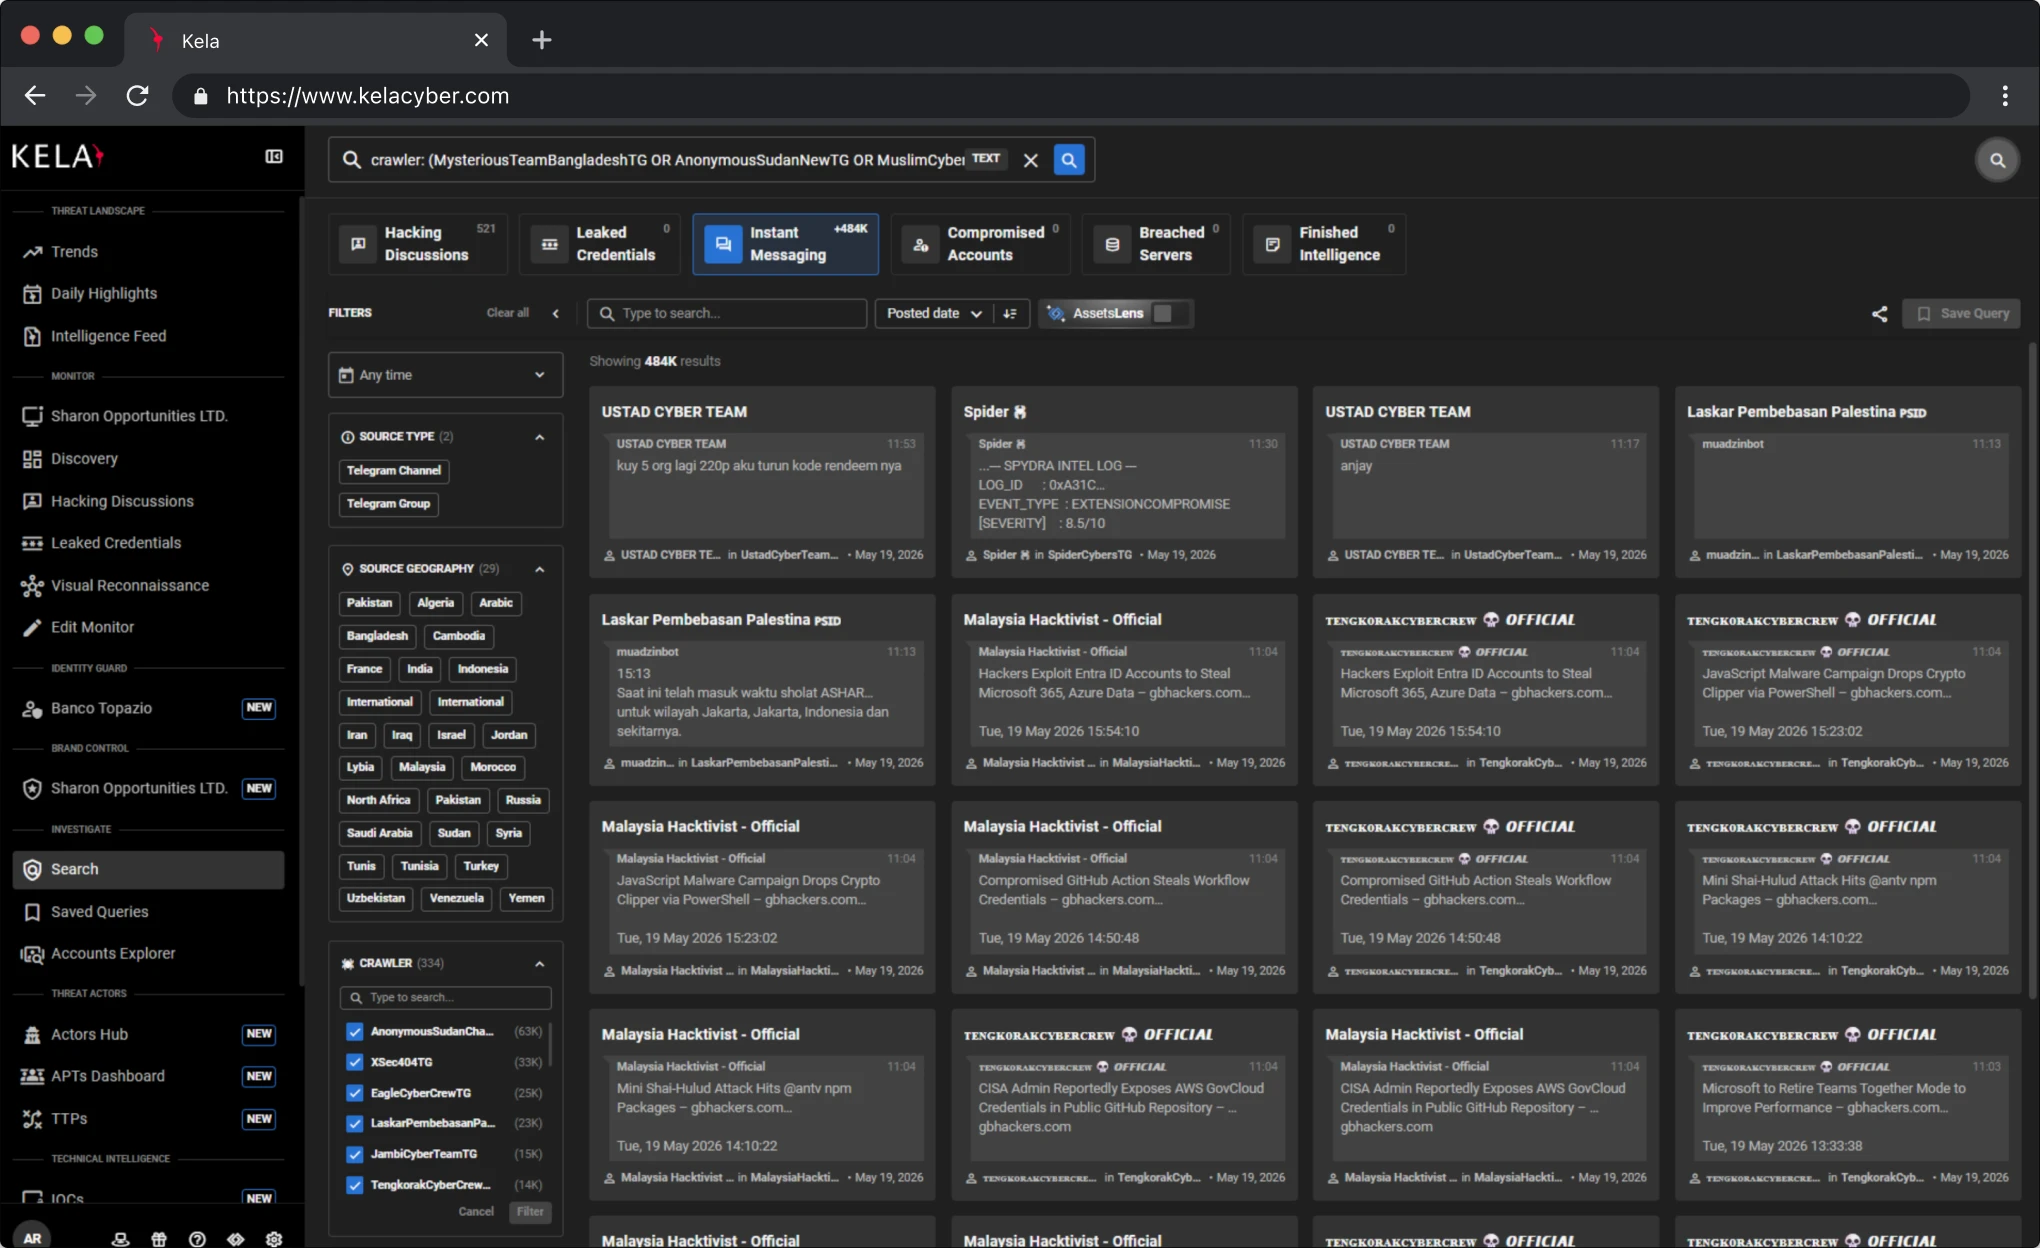
Cobertura sin igual de fuentes que incluyen mercados de dark web ilícitos, foros de ciberdelincuencia, mensajería instantánea y mercados de bots
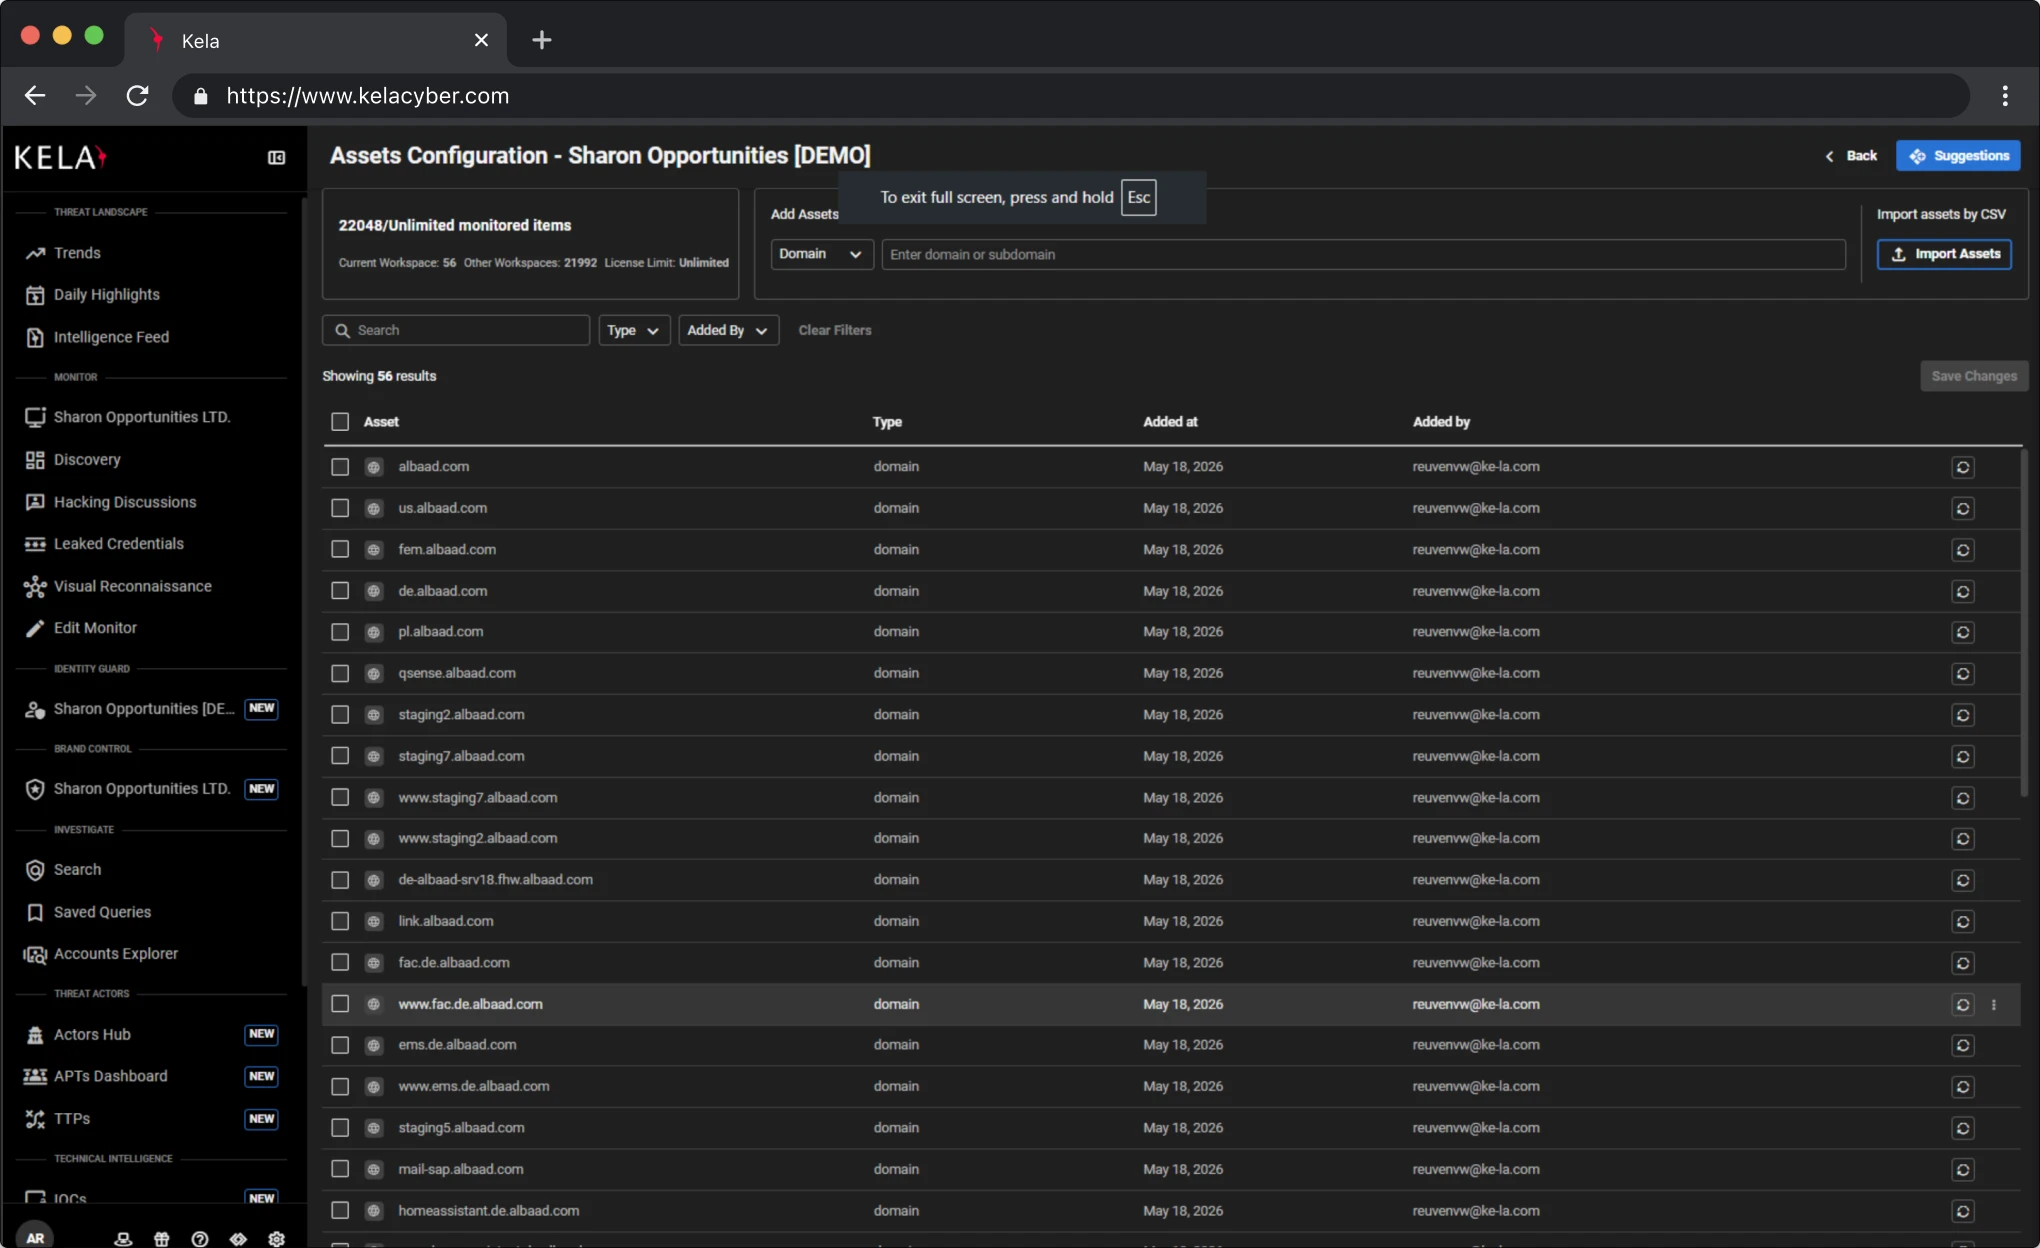
Detección de activos
Detección de activos
Identificación completa de los dominios, direcciones IP y activos SaaS de las organizaciones
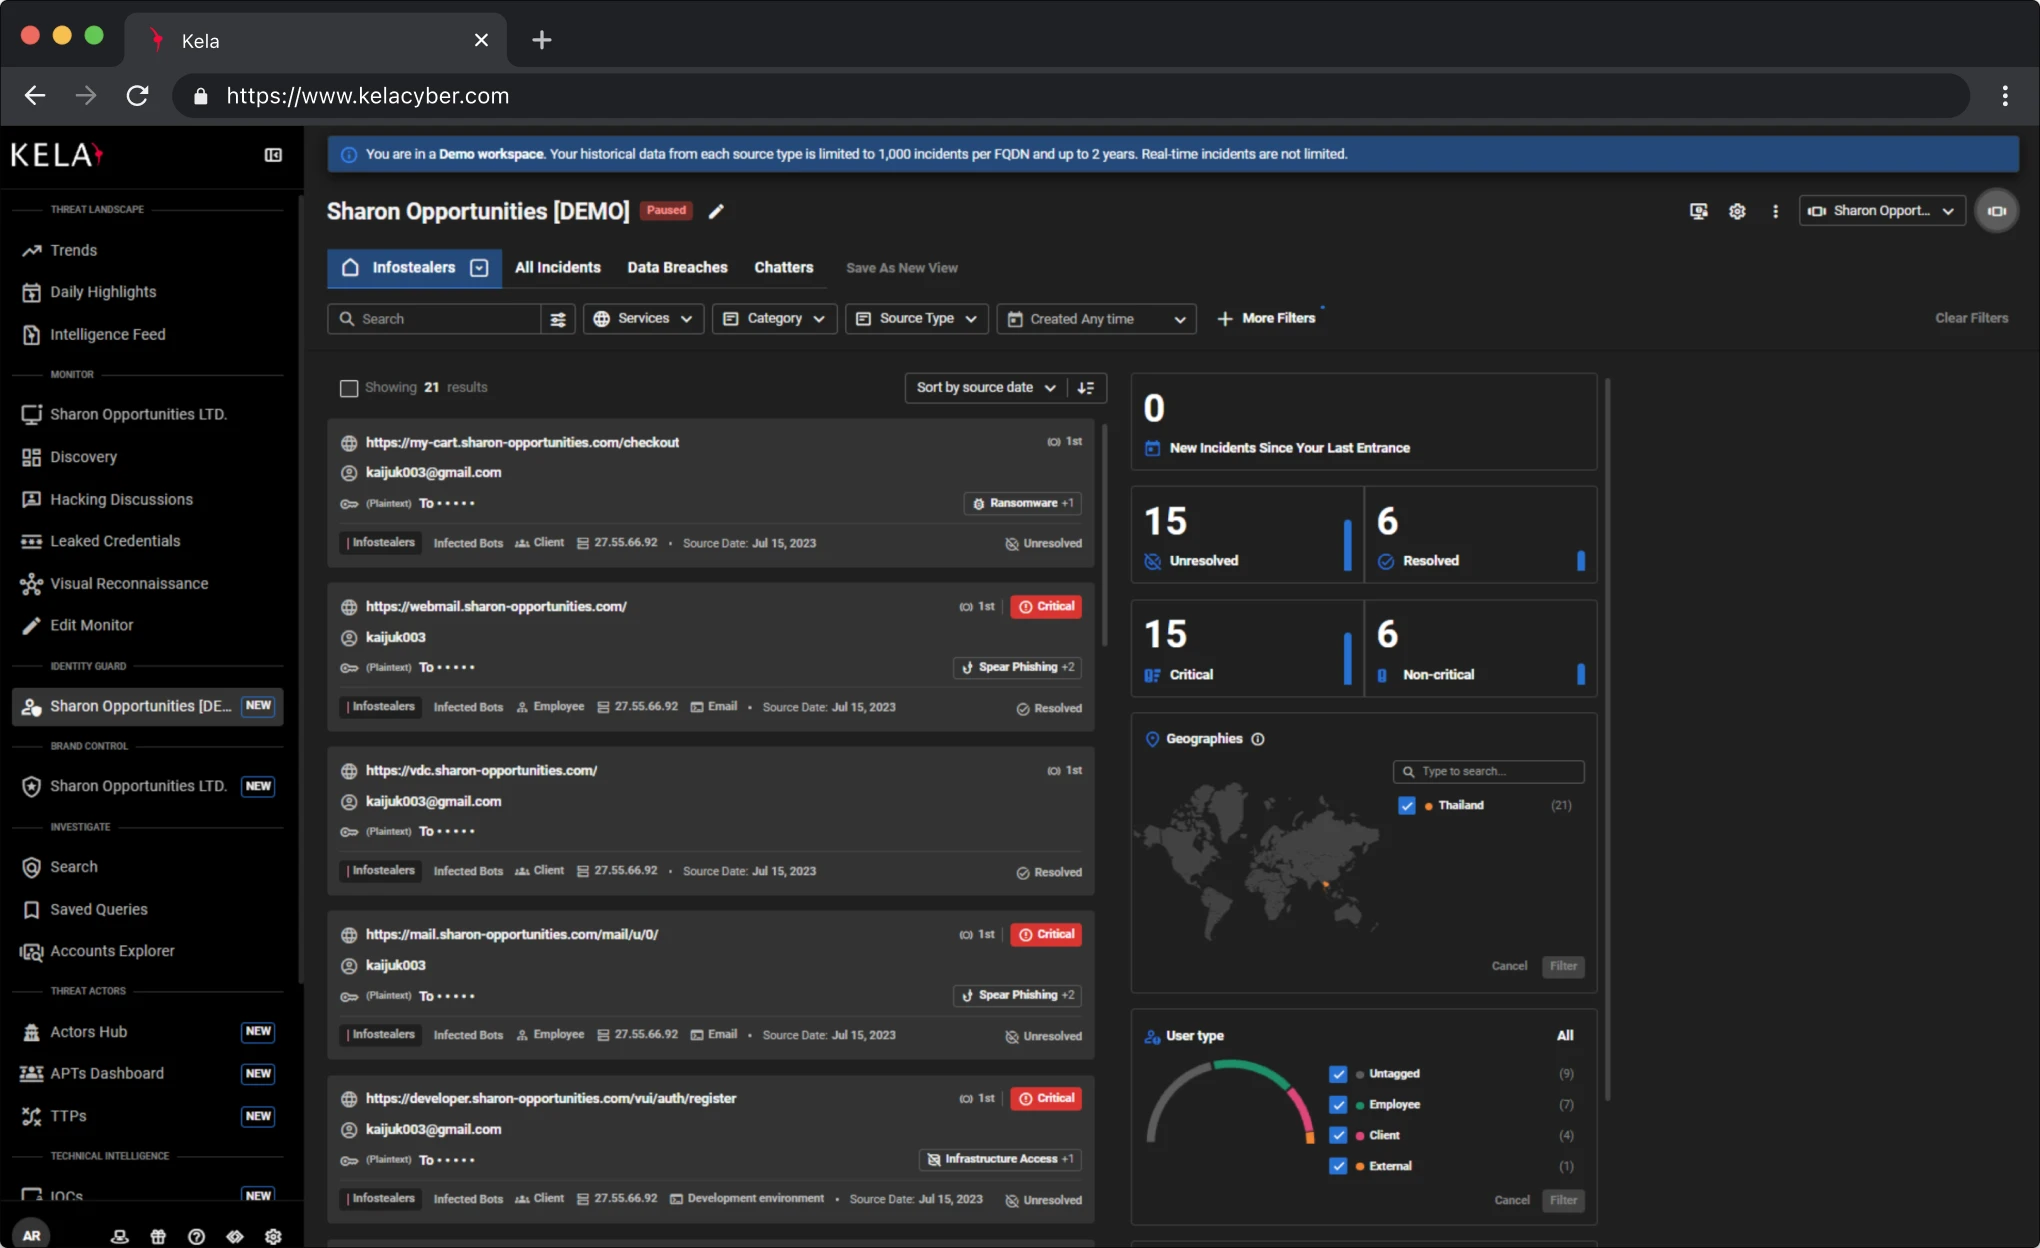
Alertas en tiempo real
Alertas en tiempo real
Alertas y notificaciones en tiempo real sobre activos y credenciales comprometidos
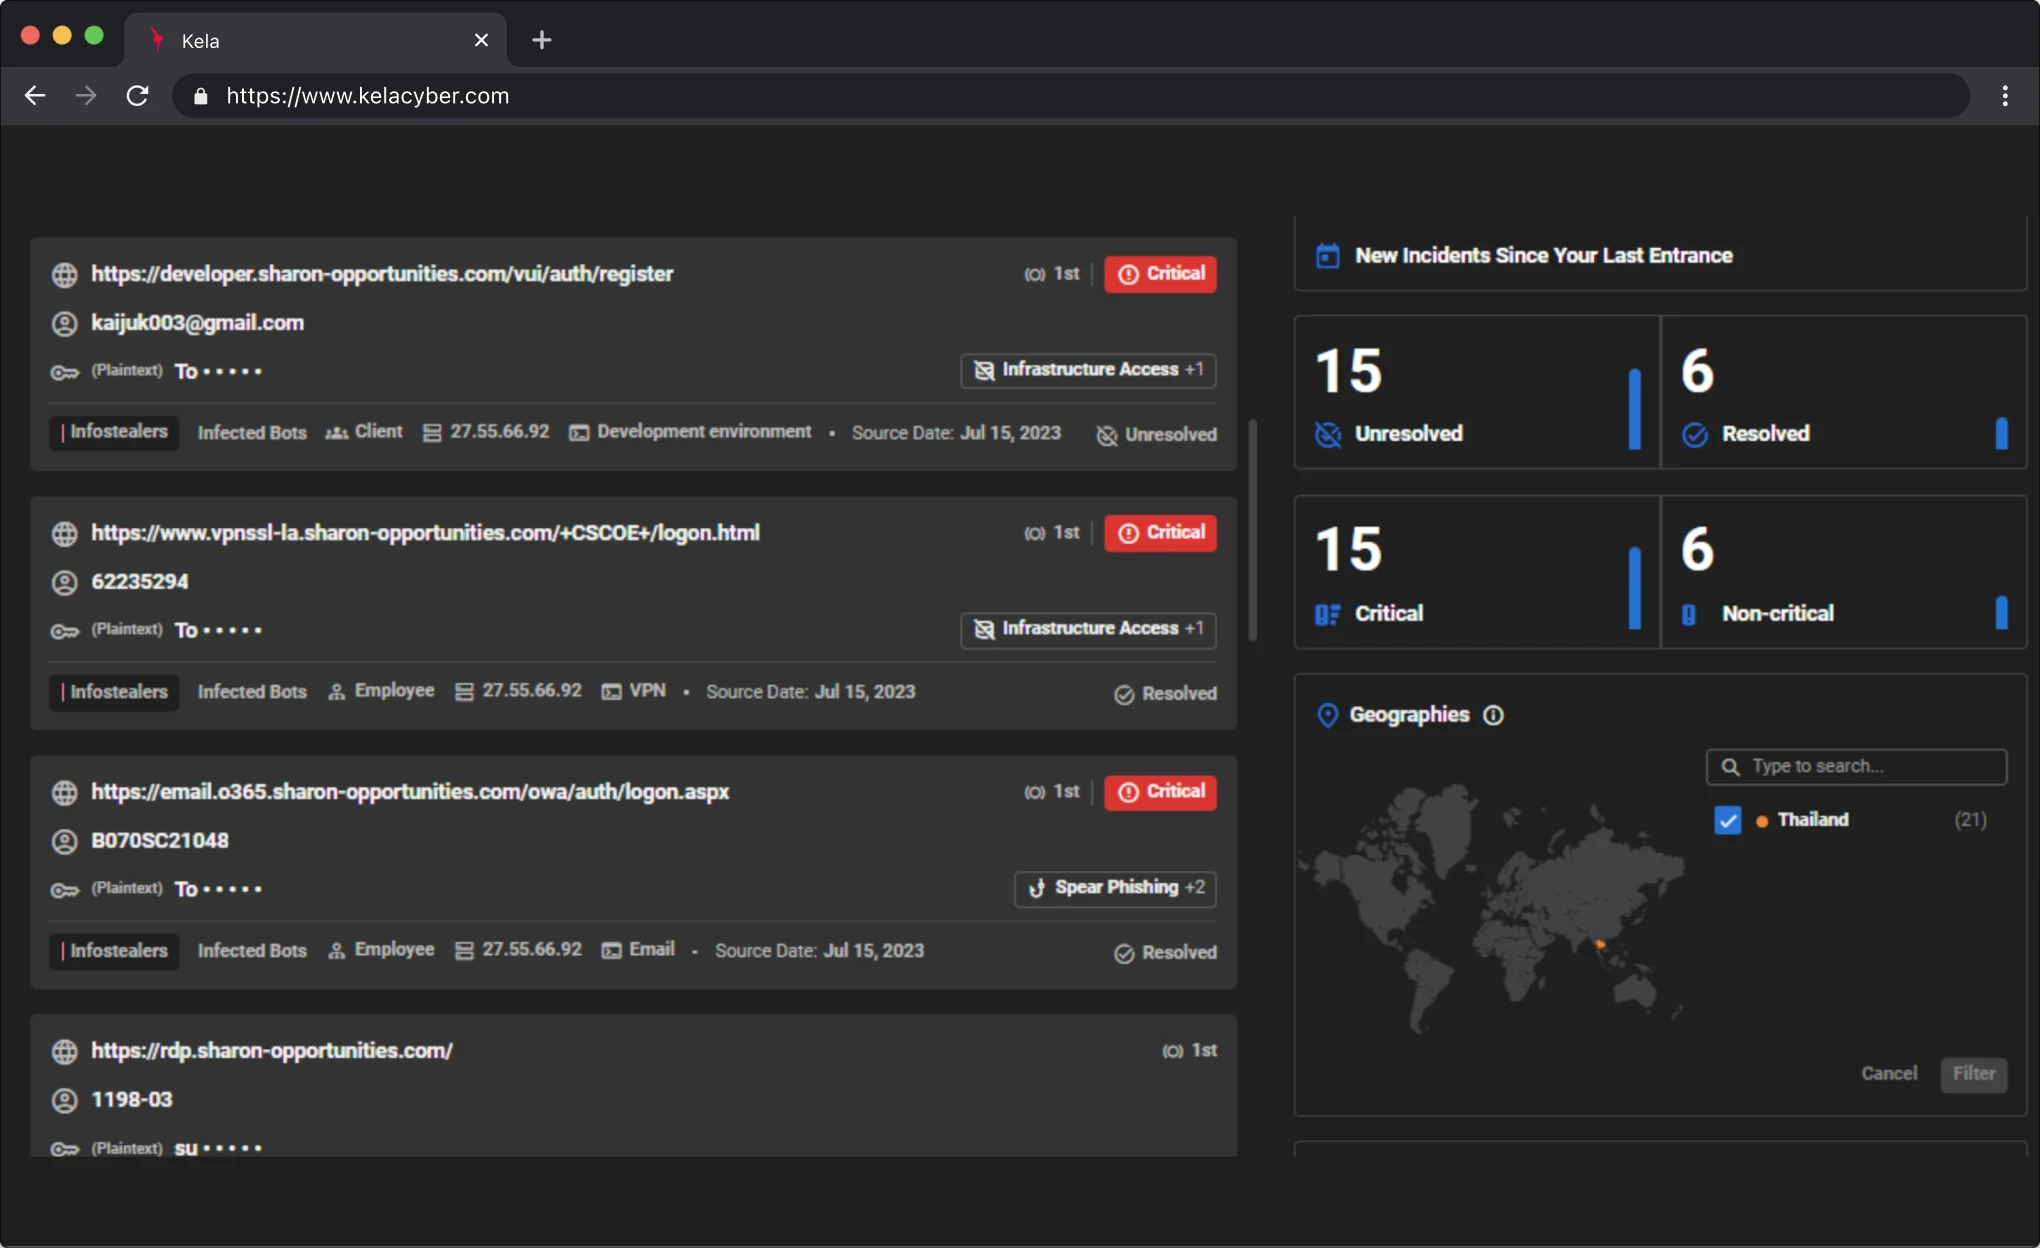
Priorización automática
Priorización automática
Clasificación automática de la gravedad y establecimiento de prioridades, destacando las alertas más críticas para su resolución
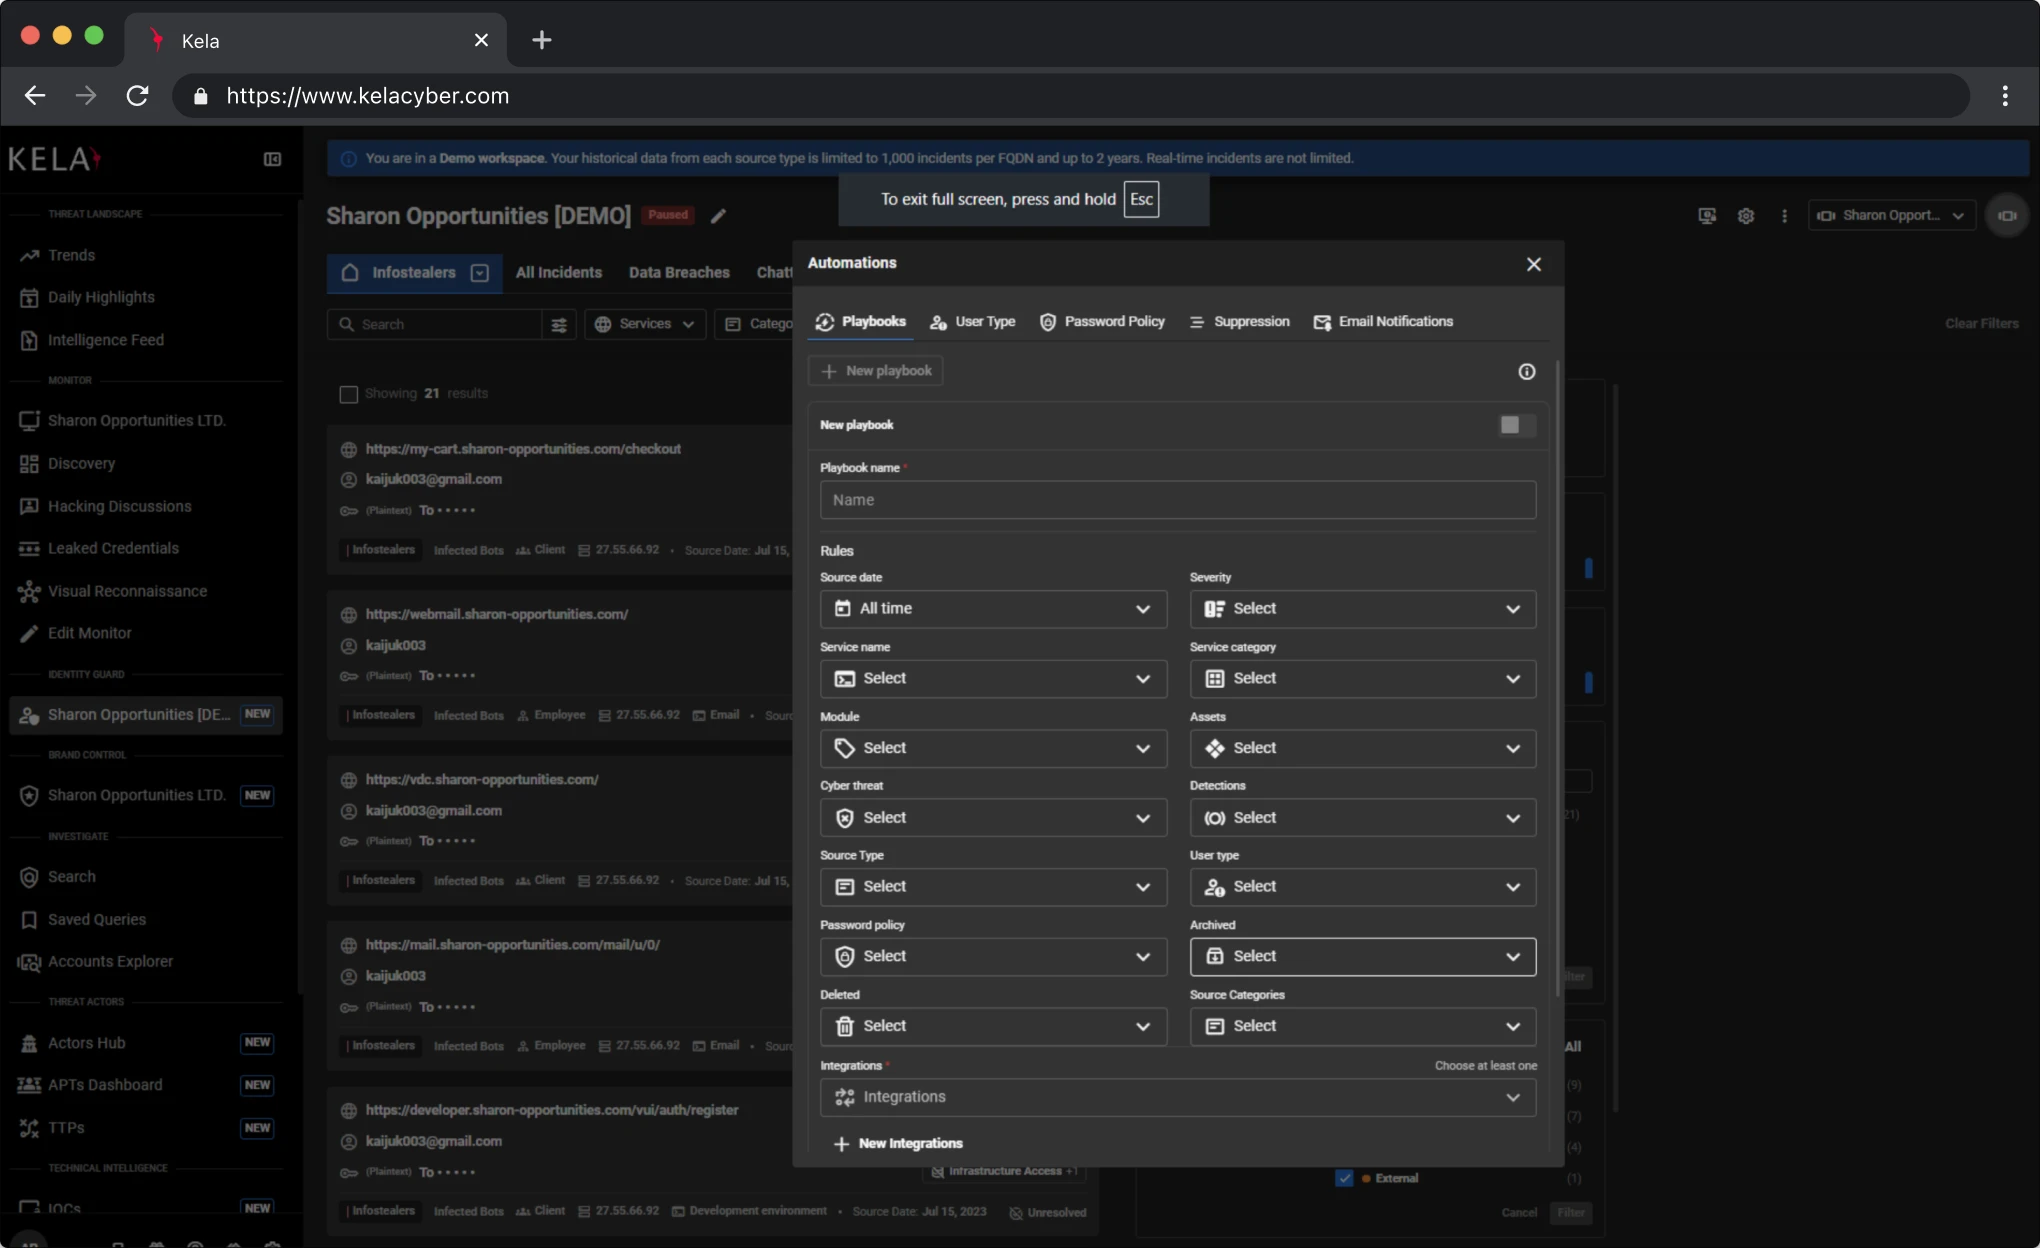
Integraciones y automatización
Integraciones y automatización
Integraciones de webhooks optimizadas y configuración intuitiva de guías de actuación.
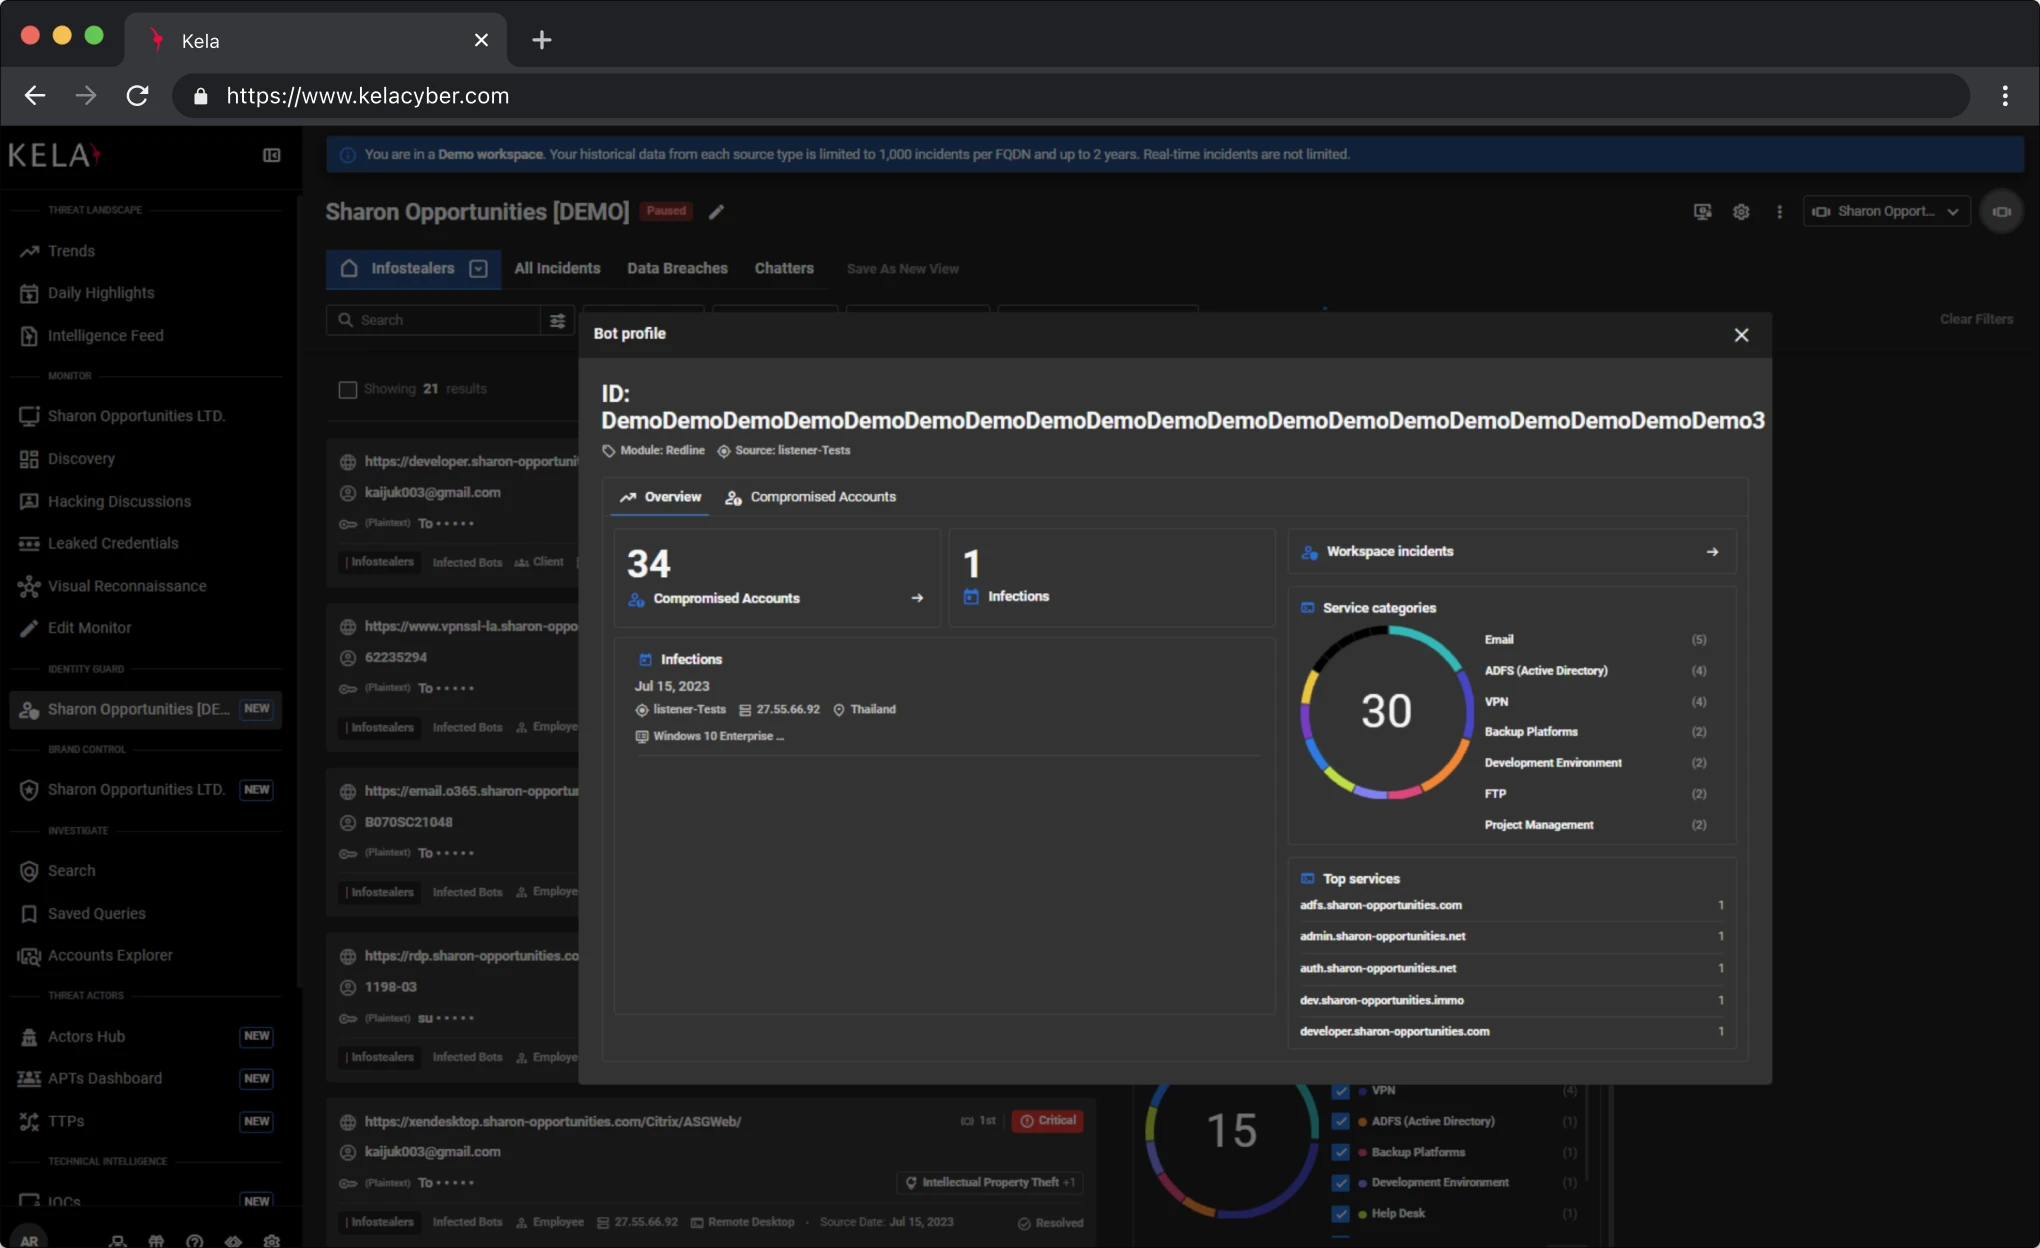
Conclusiones prácticas
Conclusiones prácticas
Infostealer e información sobre bots, amenazas asociadas y categorías de servicios afectados
Solicitar una demo
El submundo del cibercrimen, en cifras de KELA
Credenciales comprometidas y víctimas de ransomware: de enero a agosto de 2026, en comparación con el mismo periodo de 2025. Fuente: KELA Data Lake.
Recursos relacionados
Informe
Qilin y Japón: Los atacantes están sondeando las redes japonesas
Japón está atravesando una racha inusualmente intensa de incidentes cibernéticos, y « Qilin » es el grupo de ransomware al que hay que prestar especial atención.
Informe
Análisis de la filtración de los chats internos del grupo Silent Ransom Group (SRG)
Análisis de KELA de 5.692 mensajes procedentes de la supuesta filtración del grupo Silent Ransom Group: funciones, un guion de vishing, una simulación…
Comunicado de prensa
KELA y Fujitsu firman un acuerdo de colaboración en materia de ciberseguridad
KELA K.K. ha firmado un acuerdo de colaboración con Fujitsu Limited para ofrecer la inteligencia sobre amenazas cibernéticas del Grupo KELA,…
Preguntas frecuentes
¿Por qué necesito Identity Guard, y por qué ahora?
Hoy en día, las organizaciones se enfrentan a amenazas cada vez mayores derivadas del robo de credenciales y del malware diseñado para sustraer información, que constituye el principal vector de ataque inicial en los ciberataques. Ignorar las credenciales robadas es un riesgo que ninguna organización puede permitirse. Una supervisión eficaz requiere localizar, infiltrarse y vigilar comunidades de ciberdelincuentes fiables en la red dark web, gestionar grandes volúmenes de datos sobre amenazas en tiempo real, contextualizarlos, priorizarlos y tomar medidas rápidas. Identity Guard se encarga de todo este trabajo pesado, proporcionando incidentes sobre los que se puede actuar para su corrección inmediata.
¿Cómo se integra Identity Guard con mis sistemas de seguridad actuales?
A través de la API RESTful de KELA, el MCP (Model Context Protocol), los webhooks y un SOAR integrado con desencadenantes y flujos de trabajo. Sus flujos de trabajo pueden restablecer cuentas, cambiar contraseñas y aplicar la autenticación de dos factores (MFA) de forma automática en tus herramientas actuales. La configuración es de autoservicio: tú mismo configuras tus dominios y activos, sin necesidad de instalar nada.
¿En qué se diferencia Identity Guard de otras soluciones de protección de la identidad?
Su cobertura de fuentes y su contexto. KELA recopila información de mercados de « dark web », foros de ciberdelincuencia, mensajería instantánea y mercados de bots, y su lago de datos contiene miles de millones de credenciales comprometidas que se actualizan en tiempo real. Cada alerta se compara con la información de inteligencia de KELA y las tácticas de los actores maliciosos, se clasifica según su gravedad y se envía junto con el « infostealer » y los detalles del bot que la originan.
¿En cuánto tiempo puedo esperar ver resultados tras implementar Identity Guard?
En cuestión de minutos. Una vez configurados tus dominios, Identity Guard comienza a enviar alertas priorizadas para la corrección de incidencias.
¿Necesito analistas o expertos en inteligencia de amenazas en mi equipo?
N.º Identity Guard recopila, analiza y prioriza la información por ti, y te envía cada alerta como un incidente sobre el que tu personal de seguridad actual puede actuar.


