





Ciberinteligencia de nivel empresarial
- Conclusiones útiles
- Riesgo minimizado
- Integridad de la marca
Soluciones de inteligencia sobre amenazas para empresas
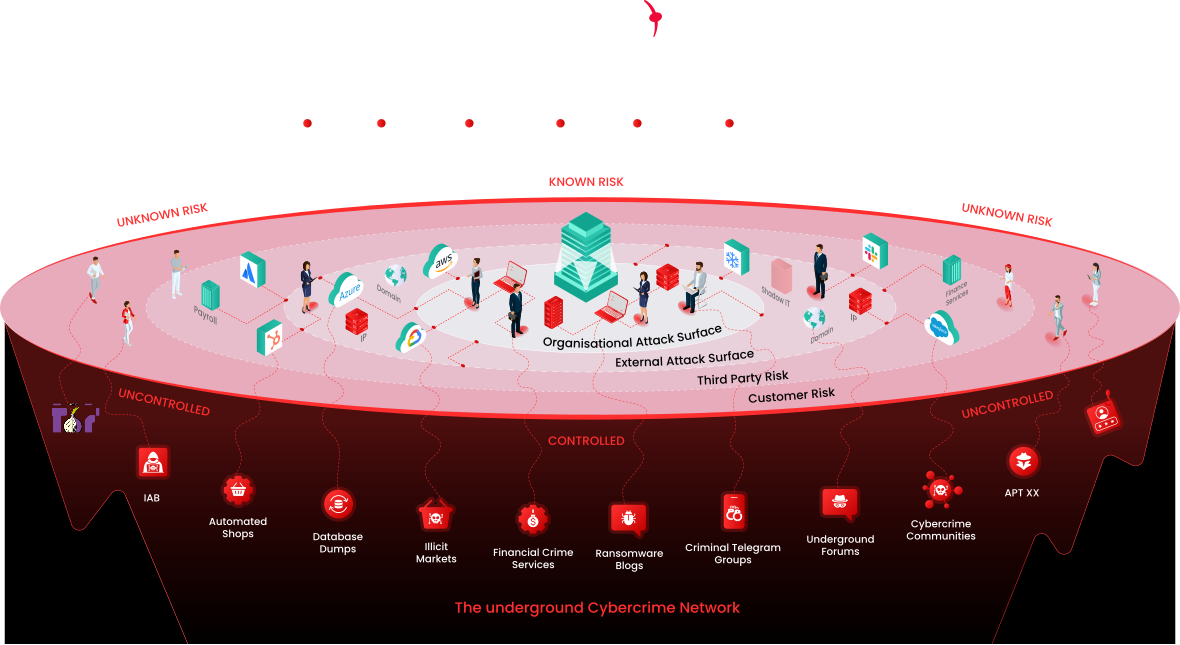
Las empresas modernas operan en un entorno en el que el riesgo digital es constante, evoluciona rápidamente y es cada vez más selectivo. Desde fugas de datos hasta ransomware y amenazas a la cadena de suministro, las organizaciones necesitan información que vaya más allá de las alertas genéricas. KELA proporciona información contextual sobre amenazas en tiempo real para ayudar a los equipos de seguridad a reducir el riesgo, proteger la reputación de la marca y adelantarse a los ciberdelincuentes que operan en la web profunda, la web oscura y la web abierta.

Protección contra ransomware
KELA ayuda a eliminar la principal causa de los ciberataques e intercepta en tiempo real las identidades de los empleados que han sido vulneradas a partir de cientos de millones de credenciales comprometidas.

El phishing y la protección de la marca a gran escala
Detecta los activos corporativos expuestos, las credenciales de los empleados y los datos de los clientes para evitar el uso indebido y el daño a la reputación.

Supervisión de la cadena de suministro y de los riesgos de terceros
Detecta vulnerabilidades, fugas de información y amenazas relacionadas con proveedores y socios, antes de que los atacantes se aprovechen de ellas.

KELA ofrece información personalizada para agilizar la toma de decisiones y dota a tus equipos de SOC, IR y CTI de datos contextuales y priorizados que les permiten actuar con rapidez y seguridad.
Descubre cómo una empresa global de telecomunicaciones aprovechó la supervisión en tiempo real de KELA para identificar una fuga de datos de un tercero y evitar una violación de la seguridad.
Empieza gratis
Contenido destacado

Seminario web
Las detenciones de TeamPCP, desde dentro
Cómo KELA identificó a los responsables de TeamPCP y colaboró con las fuerzas del orden, desde la cascada en la cadena de suministro de marzo hasta…

Informe
Perfil del actor malicioso TeamPCP
Cómo KELA identificó al hombre que lideraba TeamPCP y facilitó a las fuerzas del orden la cadena de identificadores que condujo a la detención,…

Comunicado de prensa
Una investigación de KELA conduce a la detención de presuntos miembros de TeamPCP
El Centro de Inteligencia Cibernética de KELA publicó las conclusiones que compartió con la AFP, la WAPF y el FBI en marzo y…
Preguntas frecuentes
¿Qué aporta KELA a una empresa que no ofrece una fuente de información sobre amenazas genérica?
Información de inteligencia relacionada con tus propios activos: tus credenciales filtradas, tus dispositivos infectados, el acceso a tu red puesto a la venta, tu marca incluida en kits de phishing. No se trata de indicadores que haya que analizar, sino de exposiciones validadas a las que se les ha asignado una acción concreta.
¿Cómo reduce KELA el ruido de las alertas?
Cada hallazgo se relaciona con tus activos y se complementa con información sobre el autor de la amenaza y su gravedad, de modo que los equipos reciben una lista breve y priorizada en lugar de un flujo continuo de alertas genéricas.
¿Con qué herramientas de seguridad se integra KELA?
Plataformas SIEM y SOAR, incluidas las aplicaciones KELA para Splunk, además de sistemas de gestión de incidencias e identidad a través de API y webhooks, de modo que los hallazgos se conviertan en incidencias y las medidas correctivas se puedan ejecutar automáticamente.
¿Puede KELA cubrir a las filiales y a la cadena de suministro?
Sí. La supervisión multitenant abarca las filiales y las unidades de negocio, y el módulo de gestión de riesgos de terceros evalúa y supervisa a los proveedores desde la perspectiva del atacante.
¿Cómo utiliza la plataforma la inteligencia artificial?
Los analistas de CTI digital, unos agentes de IA entrenados con los datos de KELA, supervisan las fuentes, validan las credenciales, responden a las solicitudes y elaboran informes las 24 horas del día, actuando como una extensión de tu equipo.


