





Información sobre vulnerabilidades
Información sobre vulnerabilidades procedente del mundo clandestino de la ciberdelincuencia: descubre qué CVE están comentando, explotando y vendiendo los delincuentes, relacionadas con los identificadores CVE que sigues, a menudo días antes de que EPSS o KEV se pongan al día.
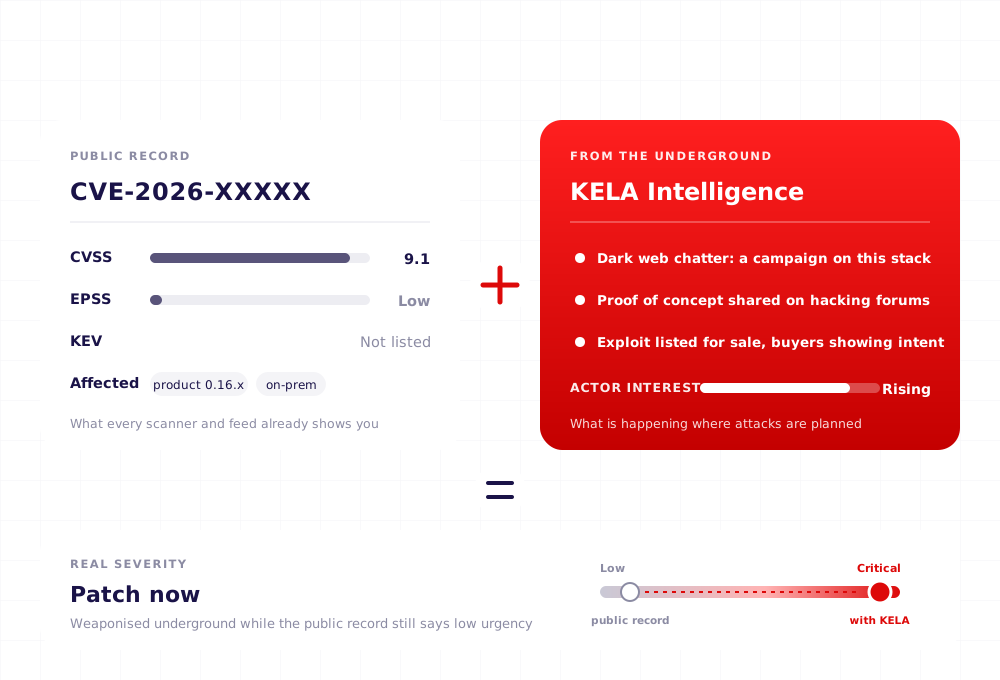
La lista formal de vulnerabilidades es correcta, aunque incompleta
CVE identifica una vulnerabilidad. CVSS evalúa su gravedad teórica. EPSS calcula la probabilidad de explotación a partir de señales públicas. KEV confirma la explotación una vez que se ha observado en el entorno real. Cada uno cumple su función. Ninguno de ellos vigila los foros delictivos, los canales cerrados ni los mercados donde se crean, prueban, comparten y venden los exploits. La brecha entre esas dos capas de información es donde comienzan los ataques, y es cuantificable.
Donde se abre la brecha
Cuando un CVE con todos los detalles técnicos llega al NVD, la descripción es una hoja de ruta. Un actor con los conocimientos necesarios puede comparar el código parcheado con el no parcheado y reconstruir un exploit funcional en cuestión de días, y el análisis asistido por IA ha acelerado aún más este proceso. El EPSS no lo detectará, porque una publicación en un foro realizada tras iniciar sesión con credenciales delictivas no forma parte de sus datos de entrenamiento. El KEV no lo incluirá en su lista hasta que se detecte, confirme y notifique un incidente. En el caso de una herramienta que se ejecuta en los portátiles de los desarrolladores sin registro de autenticación, esa cadena se rompe sin que nadie se dé cuenta.
Ejemplo real
CVE-2026-27825: del parche al aprovechamiento malintencionado
Dos vulnerabilidades críticas en mcp-atlassian, el servidor MCP de código abierto más utilizado para Jira y Confluence, obtuvieron puntuaciones CVSS de 9,1 y 8,2. Esto es lo que observó la pila formal y lo que observó KELA en el mismo calendario.
- 24 de febrero de 2026. La versión 0.17.0 incluye la corrección. Se publican los CVE-2026-27825 (CVSS 9,1) y CVE-2026-27826 (CVSS 8,2).
- 26 de febrero de 2026. Pluto Security publica el análisis «MCPwnfluence». No se ha observado ningún ataque activo.
- 10 de marzo de 2026. Ambos CVE se han publicado en el NVD. Las vulnerabilidades son ya de dominio público.
- 16 de marzo de 2026. Los analistas de KELA identifican una guía de explotación completa con una prueba de concepto funcional en XSS.PRO, un foro delictivo en lengua rusa de larga trayectoria, que se distribuye a través de su dirección .onion.
- 9 de septiembre de 2026. CVE-2026-27825 aún no figura en el catálogo KEV de la CISA. EPSS le otorga una puntuación del 2,3 %, lo que se considera «bajo».
Veinte días desde el parche hasta el uso delictivo del exploit. Seis días desde la publicación del CVE hasta ese mismo momento. Todas las medidas oficiales indicaban baja urgencia y ausencia de uso confirmado, mientras que un exploit ya preparado para su uso delictivo estaba en manos de delincuentes.
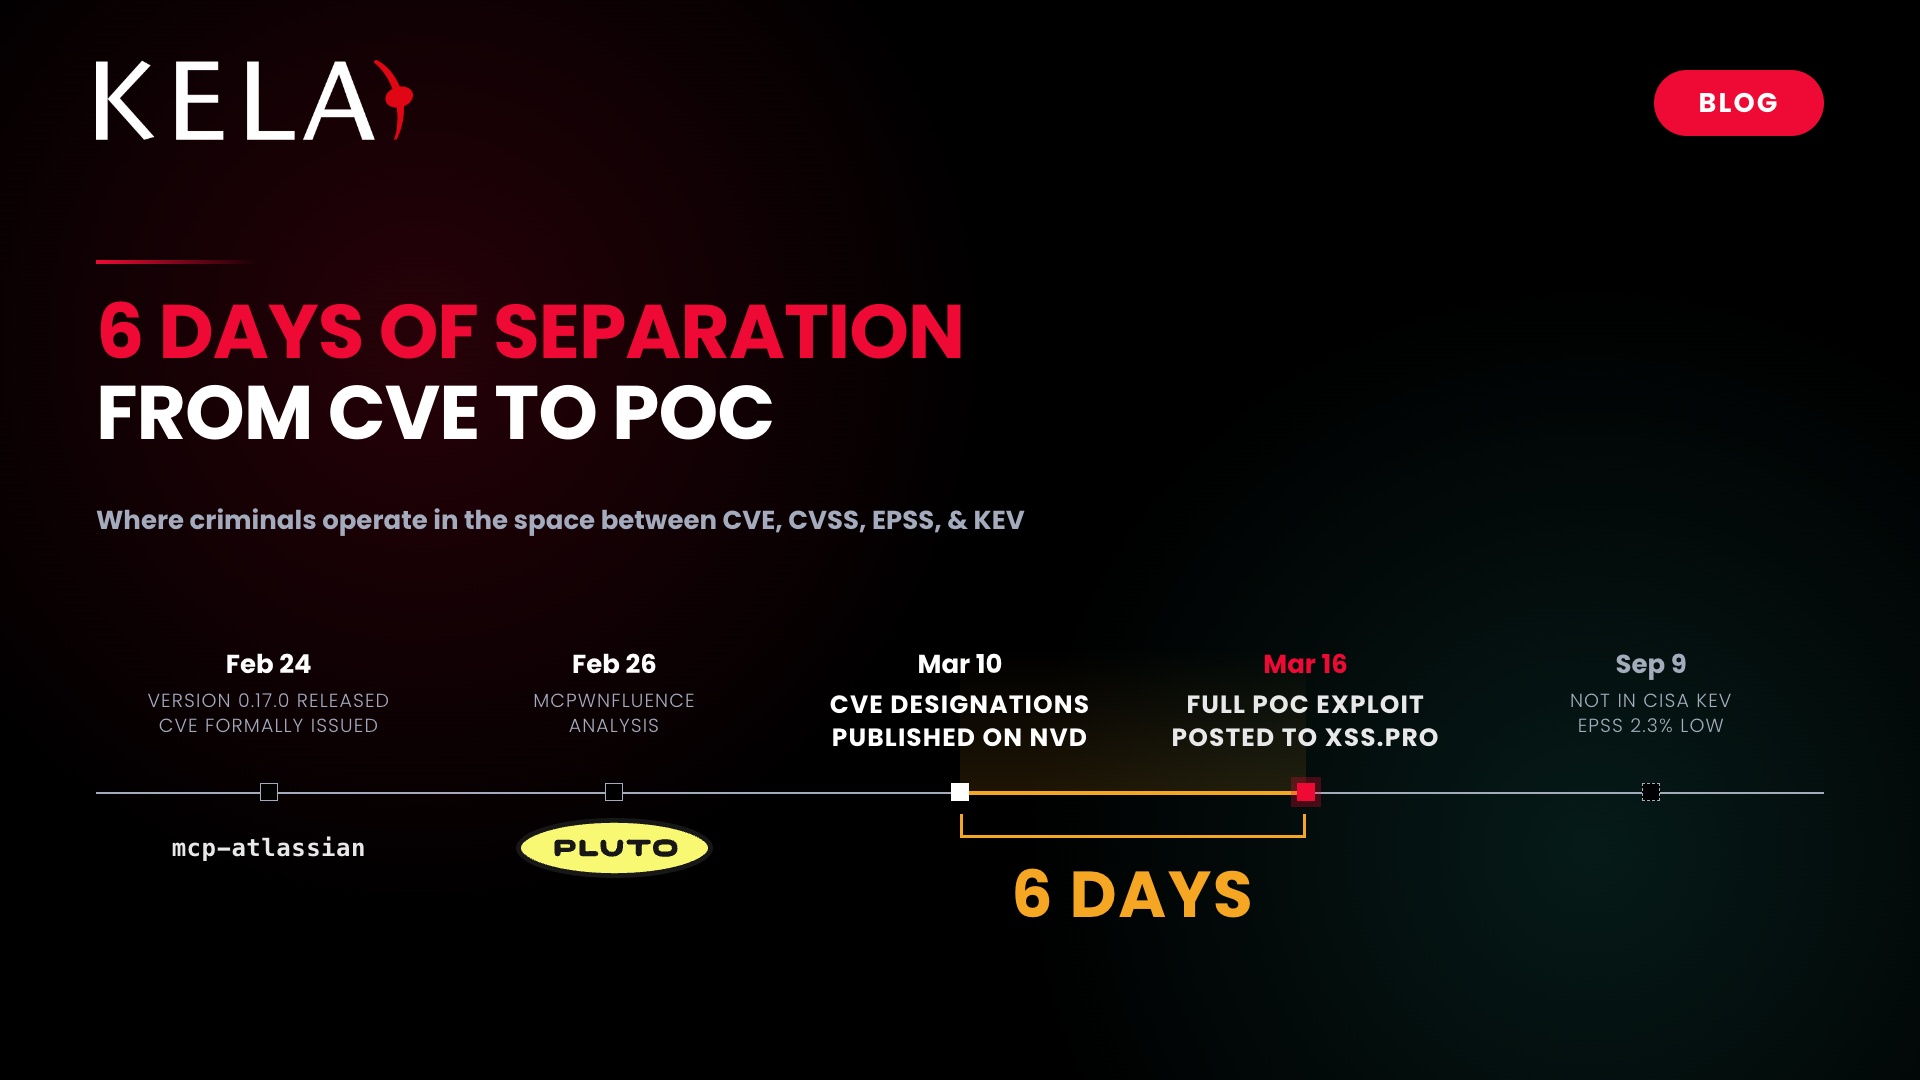
Del blog de KELA: el análisis completo de CVE-2026-27825, CVSS, EPSS y KEV.
Cómo KELA reduce la brecha
KELA realiza un seguimiento sistemático de la secuencia desde la divulgación hasta la explotación, abarcando aquellas fuentes a las que la pila formal no puede acceder, y la remite a tu programa de gestión de vulnerabilidades como prueba, no como una puntuación más.
Colección en la que se crean los exploits
Foros de piratería informática, como XSS.PRO, comunidades de la dark web, canales de mensajería instantánea y plataformas delictivas en las que se desarrollan, prueban, comparten y venden herramientas de explotación.
Asignados a los identificadores CVE que ya tienes registrados
Las actividades de debate, desarrollo de herramientas y pruebas de concepto están vinculadas a los identificadores CVE, junto con la fuente, la fecha y la rapidez con la que se está subsanando la vulnerabilidad, por lo que se integran directamente en el proceso que ya utilizas actualmente.
Pruebas que modifican el orden de los parches
Un exploit operativo publicado en un foro delictivo hace que una vulnerabilidad de bajo nivel de gravedad (EPSS) y sin KEV pase a ocupar el primer puesto de la lista. Las alertas, la API y las integraciones transmiten ese hallazgo a los responsables de aplicar los parches.
Tu infraestructura, tal y como la ven los atacantes
La explotación de una aplicación expuesta al público es ahora la principal vía de acceso a una organización: el 40 % de los accesos iniciales según los datos de IBM X-Force para 2025, frente al 30 % del año anterior. La exposición es tuya, pero la elección de qué vulnerabilidad explotar es suya. KELA descubre los activos conectados a Internet que realmente gestionas, relaciona su software con los CVE que los delincuentes comentan y comercializan, y te muestra dónde se solapan ambos: la infraestructura que está en riesgo en este preciso momento, no la lista más extensa de puntuaciones CVSS.
Fuente: Índice de Inteligencia sobre Amenazas de IBM X-Force 2025, vectores de acceso iniciales, 2025 frente a 2024.
Un único lugar para cada CVE
Busca un CVE o un producto y consulta el registro público y el registro clandestino uno al lado del otro.

Buscar por CVE o producto
Busca un identificador CVE o todos los elementos que afectan a una aplicación, y filtra el panel de control por gravedad, aplicación y tendencia.

Puntuaciones en paralelo
El resumen del NIST, la puntuación CVSS estática y la puntuación EPSS predictiva, junto con los indicadores de «explotado» y «en circulación» de KEV.

Medidas de mitigación
Las directrices de corrección de la CISA y el calendario oficial, de modo que la solución se aplique al mismo tiempo que se detecta el problema.

Productos afectados
El software y las versiones vulnerables, listos para que compruebes si coinciden con los que utilizas.

CWE a MITRE ATT&CK
Cada vulnerabilidad se ha relacionado con las técnicas que permite aplicar, para los equipos de detección y búsqueda de amenazas.

El disco underground
Publicaciones sin editar de foros y Telegram en las que se debate sobre el CVE, se comparten herramientas y se venden pruebas de concepto relacionadas con el CVE.
Reservar una demostración
¿Prefieres concertar una reunión ahora mismo? Haz clic aquí.
Recursos relacionados

Seminario web
Las detenciones de TeamPCP, desde dentro
Cómo KELA identificó a los responsables de TeamPCP y colaboró con las fuerzas del orden, desde la cascada en la cadena de suministro de marzo hasta…

Informe
Perfil del actor malicioso TeamPCP
Cómo KELA identificó al hombre que lideraba TeamPCP y facilitó a las fuerzas del orden la cadena de identificadores que condujo a la detención,…

Comunicado de prensa
Una investigación de KELA conduce a la detención de presuntos miembros de TeamPCP
El Centro de Inteligencia Cibernética de KELA publicó las conclusiones que compartió con la AFP, la WAPF y el FBI en marzo y…
Preguntas frecuentes
¿Qué es la inteligencia sobre vulnerabilidades?
La inteligencia sobre vulnerabilidades te indica en qué vulnerabilidades están trabajando realmente los atacantes, y no solo cuál podría ser su gravedad. La versión de KELA procede del mundo clandestino de la ciberdelincuencia: los foros, canales y mercados donde se debaten, se crean y se venden los exploits, que se asocian a identificadores CVE y se integran en tu proceso de gestión de vulnerabilidades.
¿En qué se diferencia de CVSS, EPSS y KEV?
CVSS evalúa la gravedad teórica. EPSS modela la probabilidad de explotación a partir de señales públicas. KEV recoge las vulnerabilidades una vez que se ha confirmado su explotación en el mundo real. KELA supervisa las fuentes delictivas que ninguno de los demás puede ver e informa de la actividad mientras la vulnerabilidad sigue abierta. En el caso de CVE-2026-27825, esto supuso una prueba de concepto funcional seis días después de la publicación en el NVD, con un valor de EPSS del 2,3 % y sin entrada en KEV.
¿Esto sustituye a mi escáner de vulnerabilidades o a mi sistema de gestión de seguridad de los puntos finales (EPSS)?
No. Los escáneres te indican qué programas se están ejecutando y la pila formal te indica qué problemas son graves y cuáles están confirmados. KELA añade la información que faltaba: lo que los delincuentes están haciendo en este mismo momento, de modo que el orden de aplicación de los parches refleja la actividad real en lugar de basarse únicamente en las puntuaciones.
¿Indica KELA cuáles de mis bienes se ven afectados?
Sí. La gestión de riesgos de KELA detecta tus activos conectados a Internet a partir de un dominio, sin necesidad de agentes, y asocia el software que ejecutan a las vulnerabilidades (CVE) que son objetivo de los delincuentes. El resultado es una lista reducida de la infraestructura que se encuentra actualmente en riesgo, en lugar de todas las vulnerabilidades (CVE) con una puntuación CVSS elevada.
¿Cómo llega la información a mi equipo?
Como alertas vinculadas a los identificadores CVE, a través de la plataforma KELA, la API y las integraciones con herramientas SIEM, SOAR y de gestión de incidencias. No se necesitan agentes ni sensores.


