






Gestión de riesgos de terceros desde la perspectiva del atacante
Gestión de riesgos de terceros que supervisa a tus proveedores tal y como lo hacen los atacantes: sus activos expuestos, las credenciales filtradas y las infecciones de infostealer , con una evaluación continua desde un dominio sin necesidad de esperar a que se rellenen cuestionarios. Descubre qué proveedor puede suponer una vía de acceso antes de que se aproveche.
¿Cuál de tus proveedores está en situación de riesgo en este momento?
La situación de seguridad cambia constantemente entre los distintos proveedores. La supervisión continua de la superficie de ataque proporciona información actualizada sobre las vulnerabilidades de terceros, lo que permite tomar decisiones fundamentadas, aplicar soluciones más rápidamente y reducir el riesgo de forma cuantificable.

Identificar
Amenazas reales. Datos reales. En tiempo real.
Descubre los riesgos y los indicios de compromiso relacionados con tus proveedores.

Monitor
Prioriza los riesgos con inteligencia, no con conjeturas.
Vaya más allá de la puntuación superficial. Distinga a los proveedores de alto riesgo y dé prioridad a lo que más importa.

Mitigar
Actúa con rapidez gracias a información clara y específica.
Reciba información detallada y recomendaciones contextuales para acelerar la mitigación.
Convierte la información en estrategia de riesgo
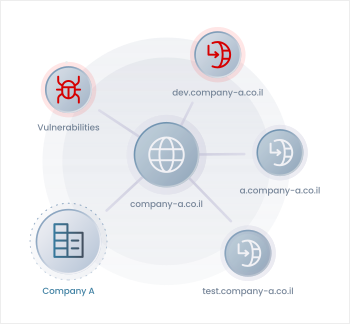
Ve tu red tal y como la ven los atacantes
Identifica los activos conocidos y desconocidos desde la perspectiva de un atacante. La infraestructura externa de terceros se mapea desde fuera hacia dentro, exponiendo los posibles puntos de entrada y las superficies de alto riesgo visibles para los adversarios.
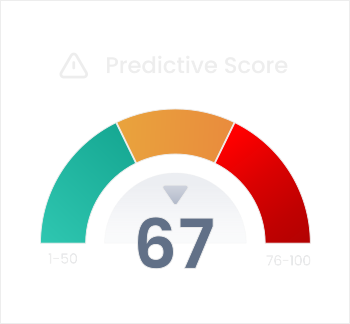
Predice el riesgo antes de que se aproveche
La puntuación predictiva refleja la probabilidad de que se produzca un ataque, utilizando información de CTI e indicadores externos, como las tendencias de las amenazas, el sector industrial y la exposición geográfica. Al tener en cuenta el comportamiento real de los atacantes y el contexto externo, permite tomar decisiones proactivas antes de que se produzca un ataque, basándose no solo en lo que es visible, sino también en lo que es probable que ocurra.
Alinear los riesgos de terceros con las normas de cumplimiento
Apoye los esfuerzos de cumplimiento mediante la supervisión continua de la adherencia de los proveedores a través de cuestionarios estandarizados y personalizados. Capture datos críticos de seguridad y normativos, garantice la alineación con las políticas internas y realice un seguimiento de las respuestas en marcos como NIS2, DORA e ISO 27001. Todo ello manteniendo un registro de auditoría claro.
Diseñado para ofrecer escalabilidad, simplicidad y velocidad.
Diseñada para dar soporte a ecosistemas de proveedores grandes y diversos, la plataforma ofrece capacidades clave que hacen que la gestión de riesgos de terceros sea más eficiente, flexible y escalable.
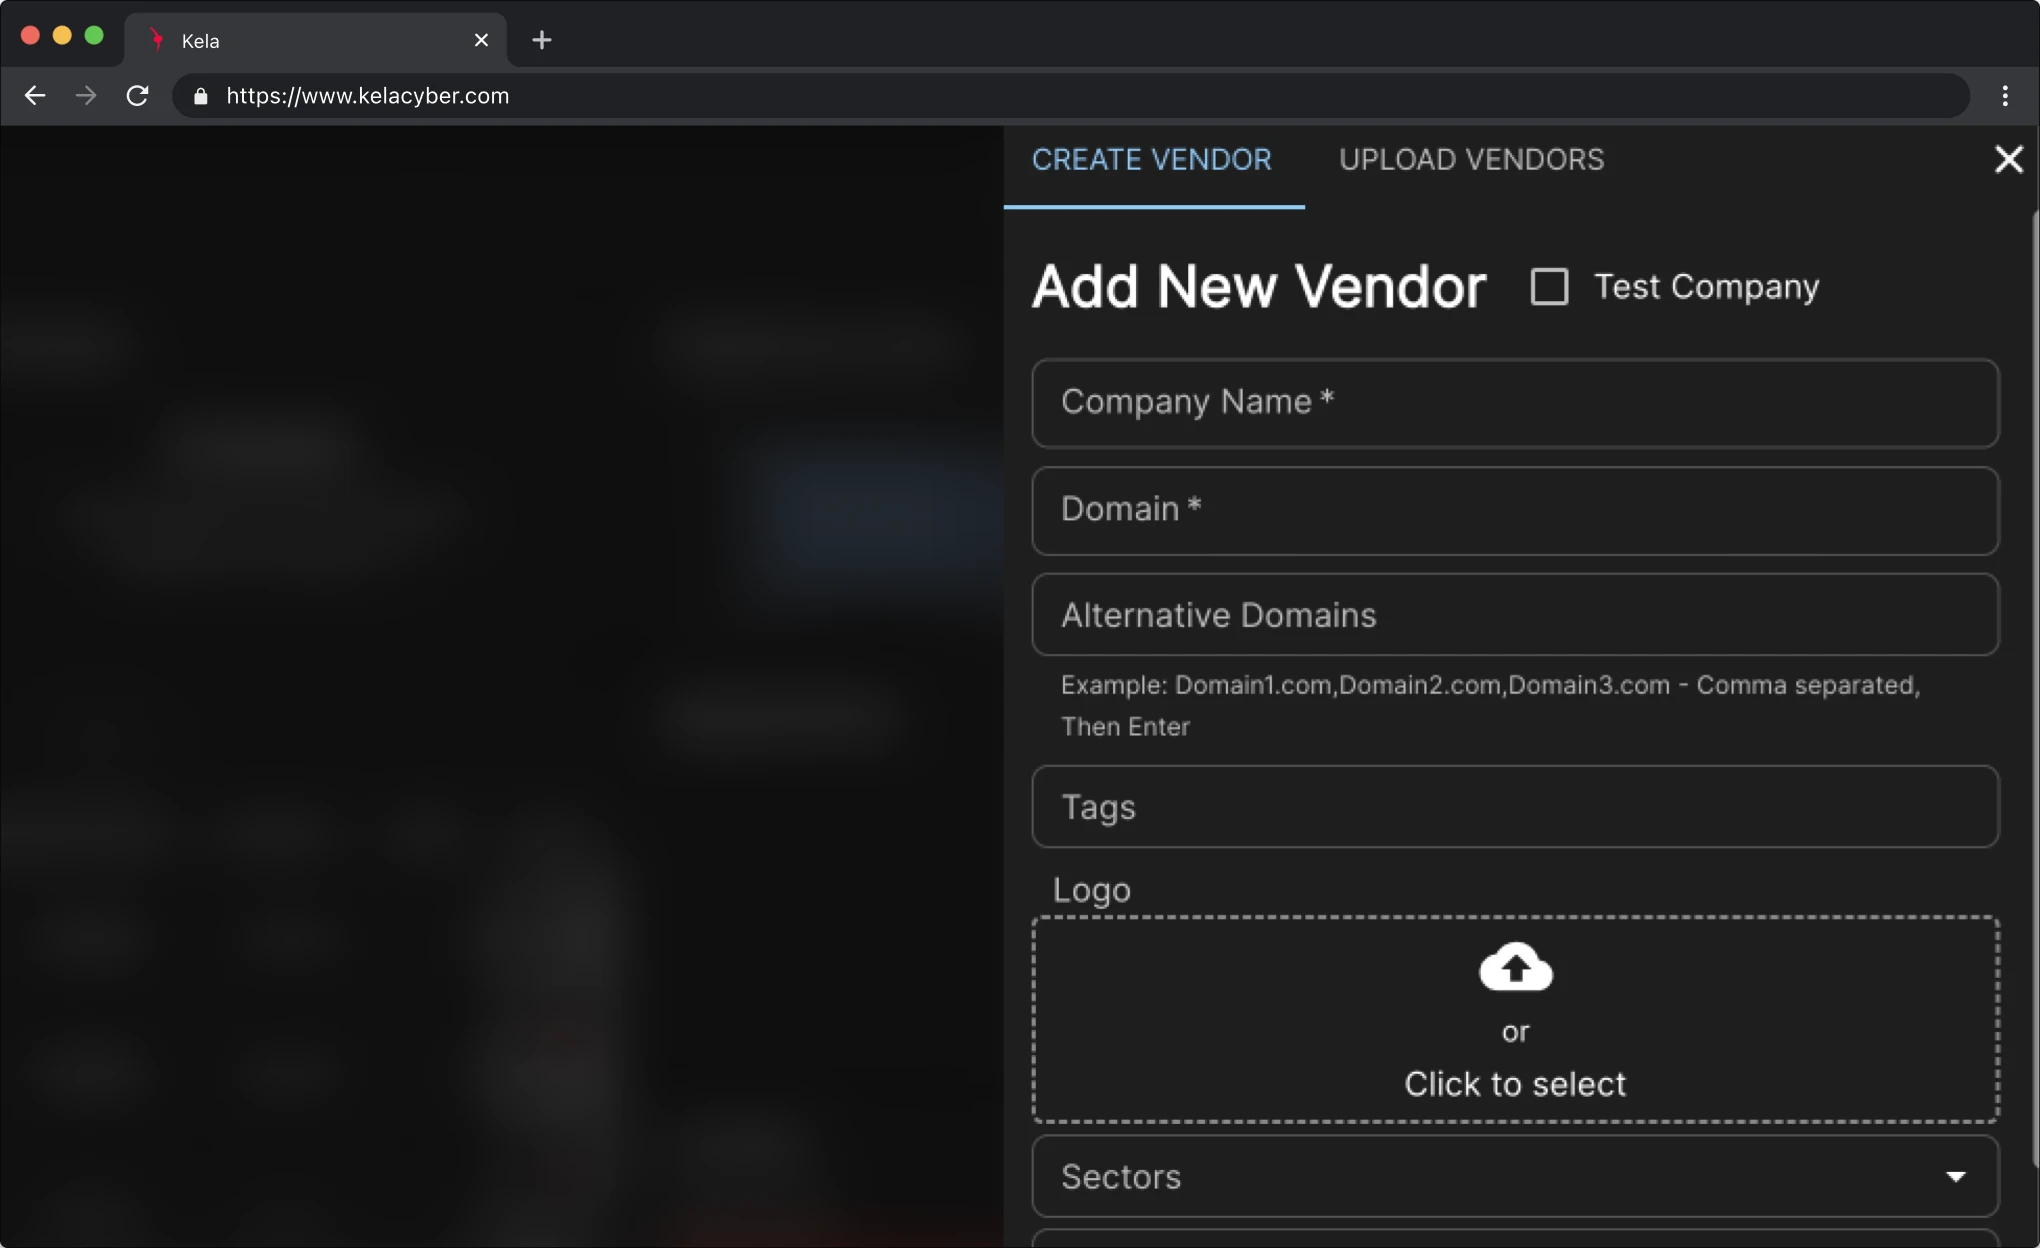
Incorporación
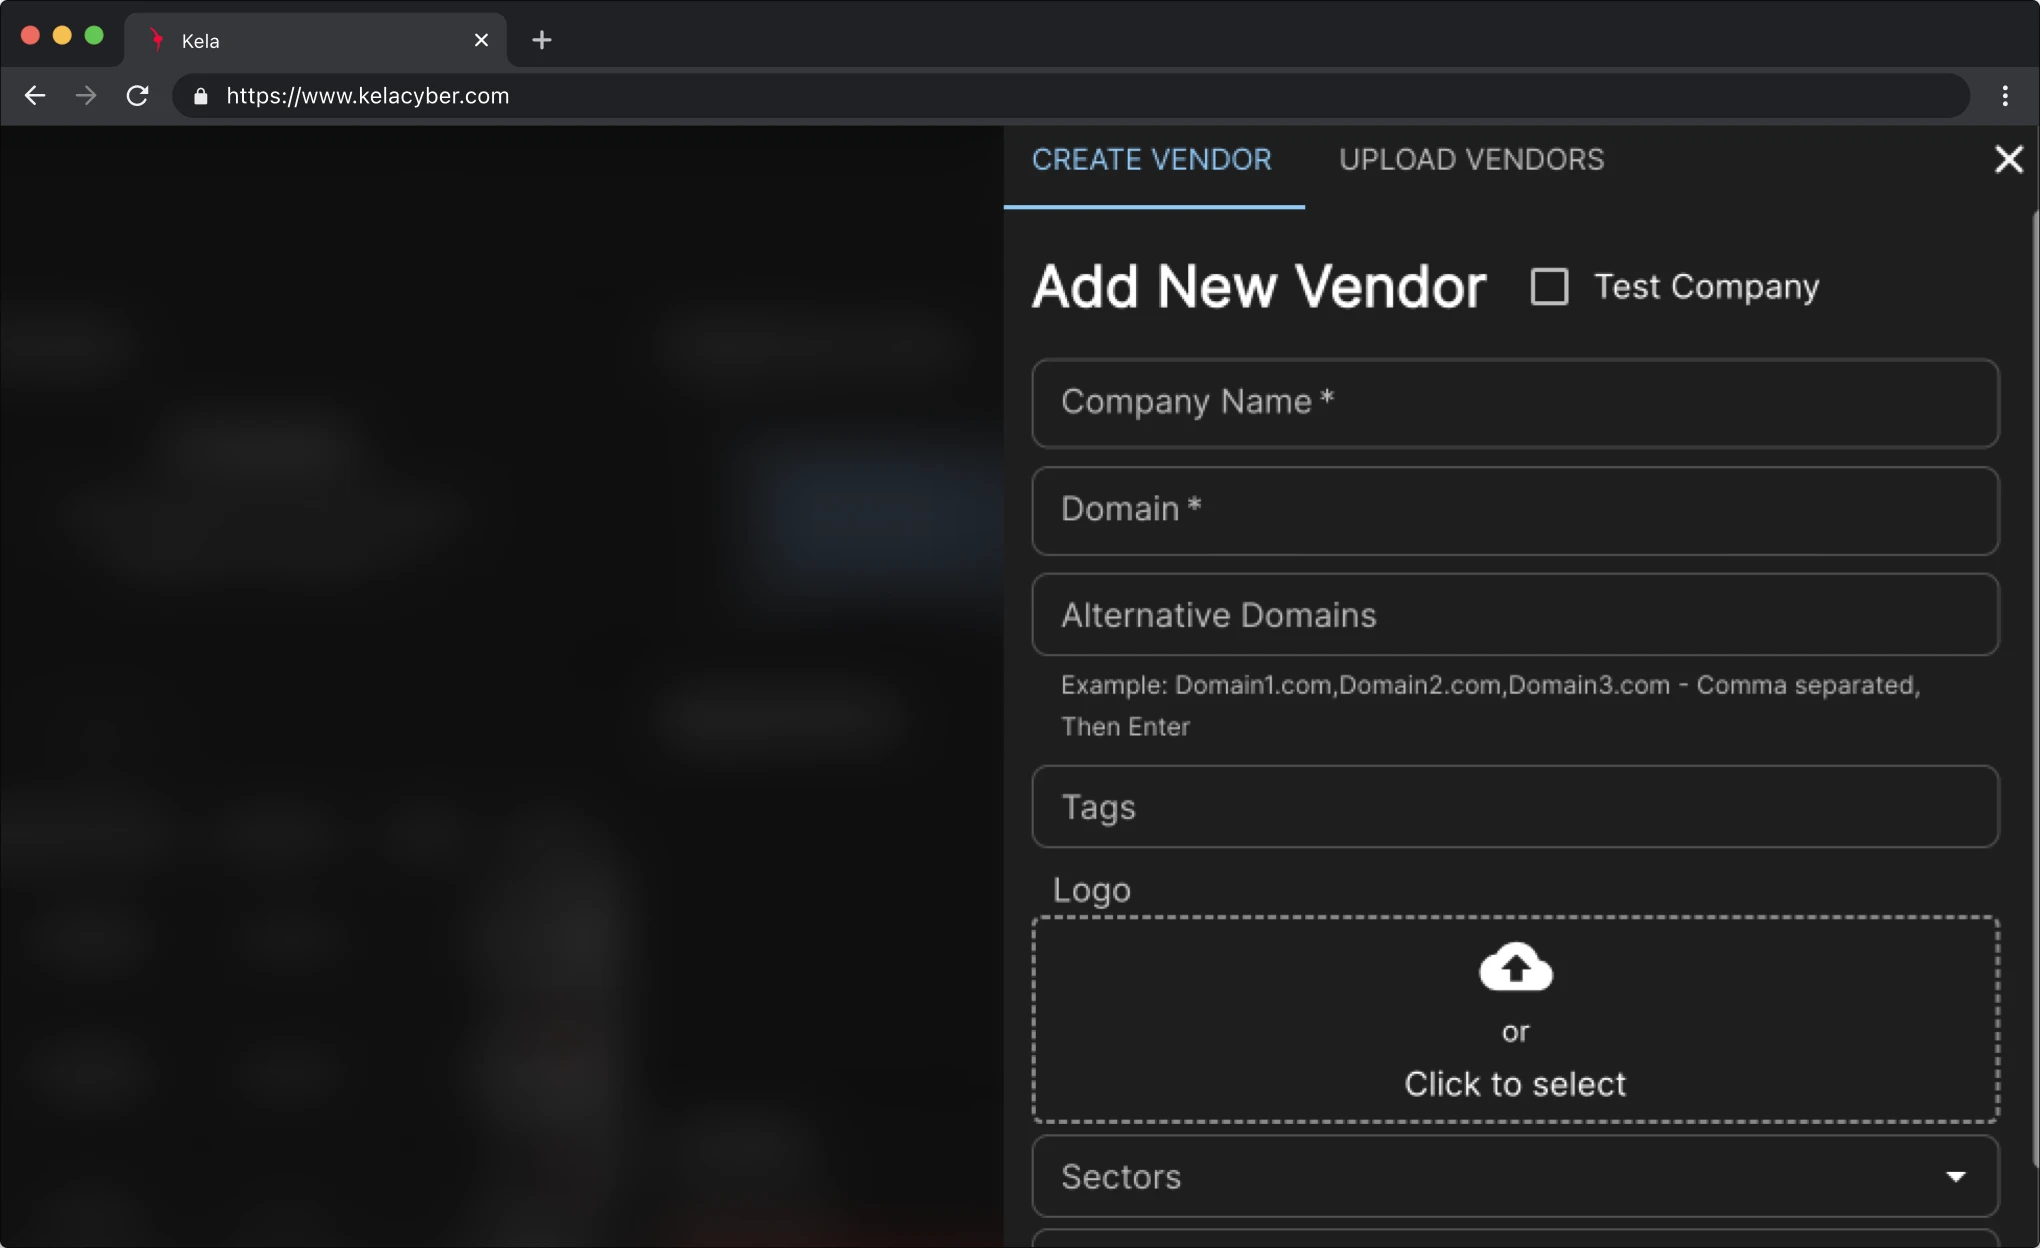
Incorporación sin agente
Acceso instantáneo y seguro utilizando solo un dominio. No requiere instalación ni configuración.
Multitenant
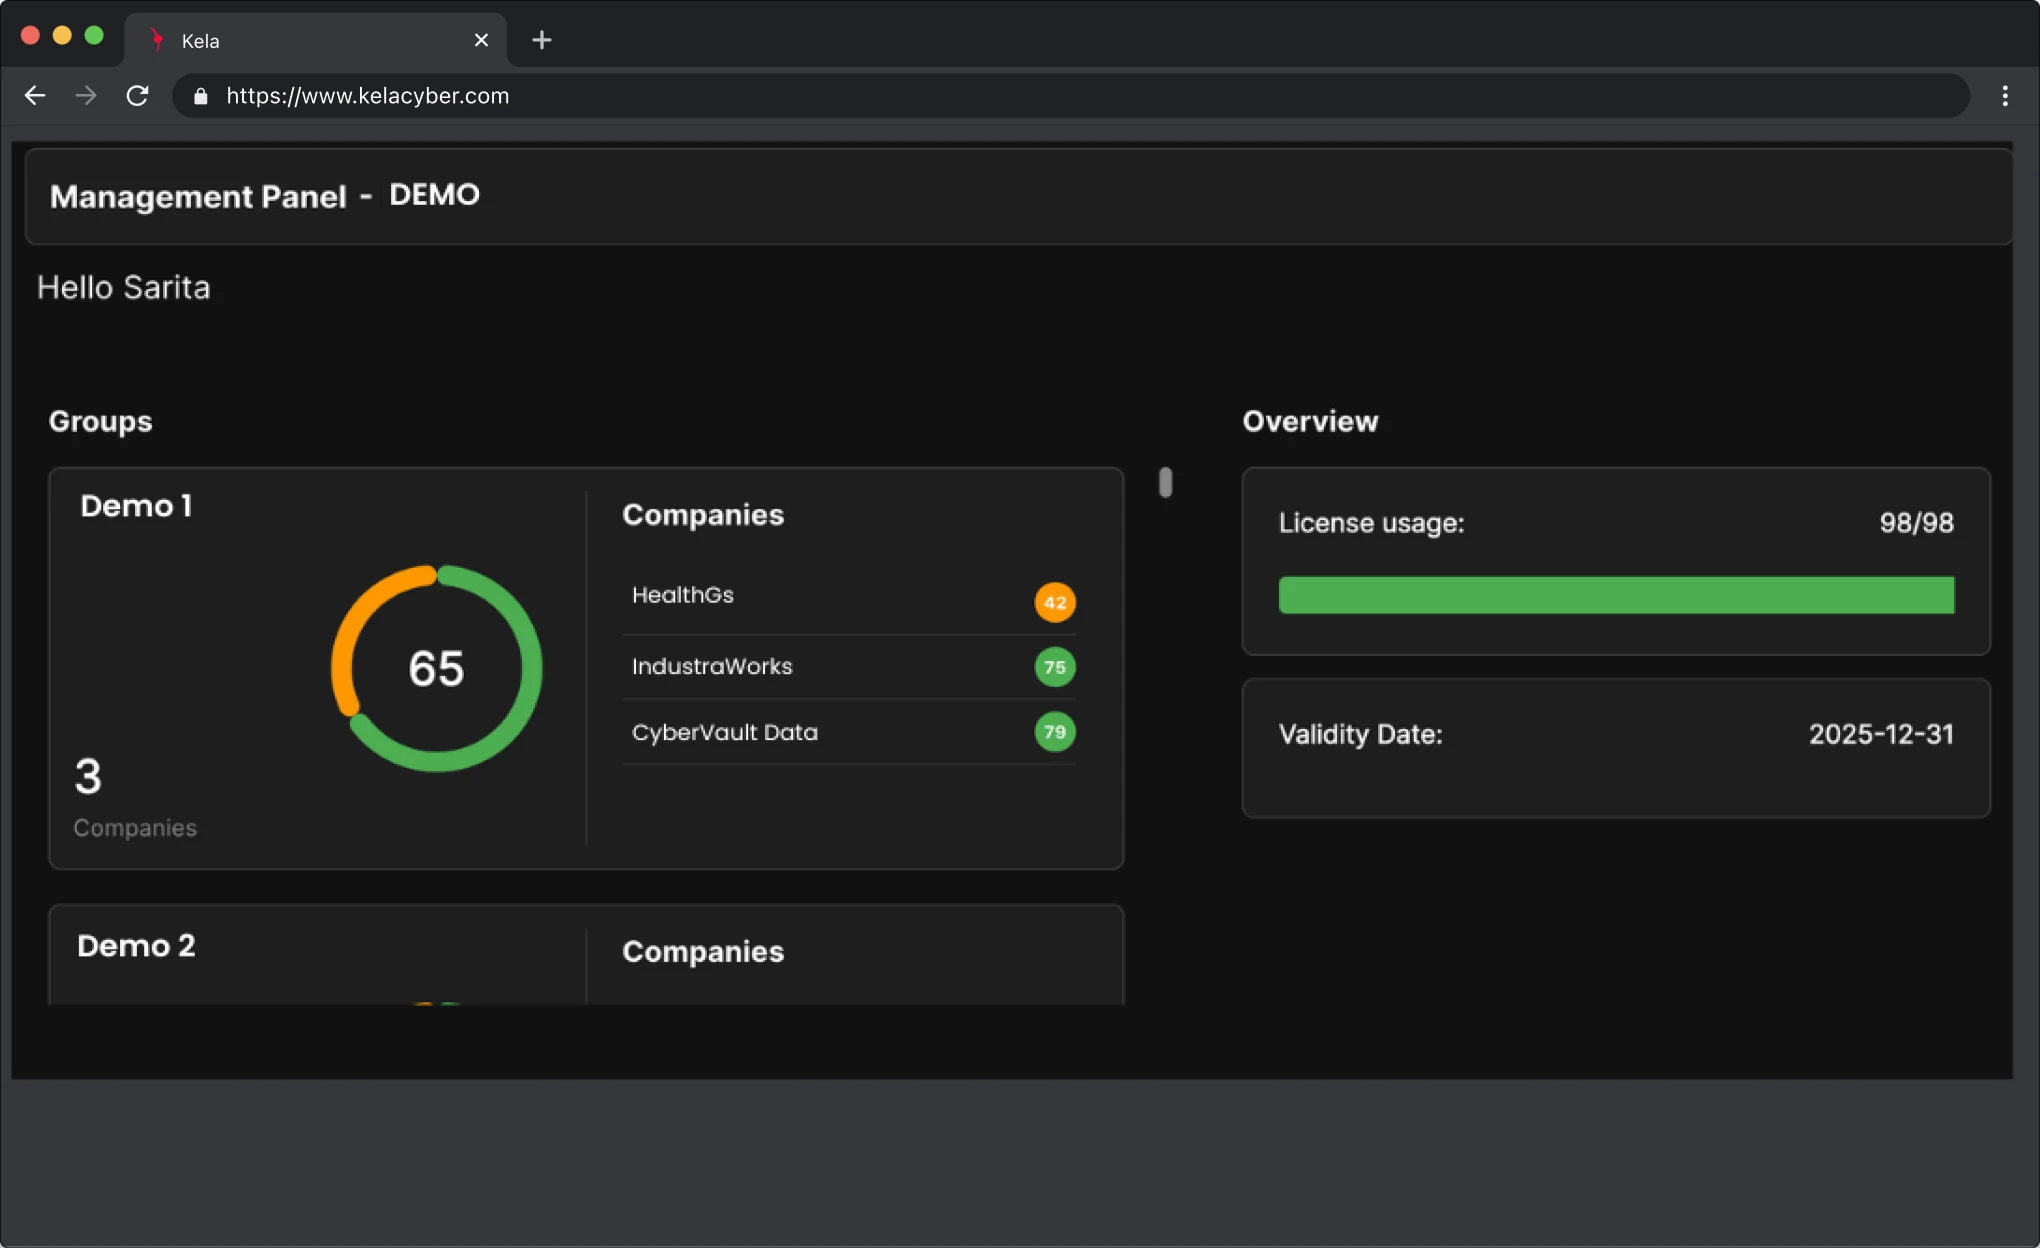
Entorno multitenant
Gestione múltiples organizaciones o unidades de negocio desde una única plataforma centralizada.
Informes
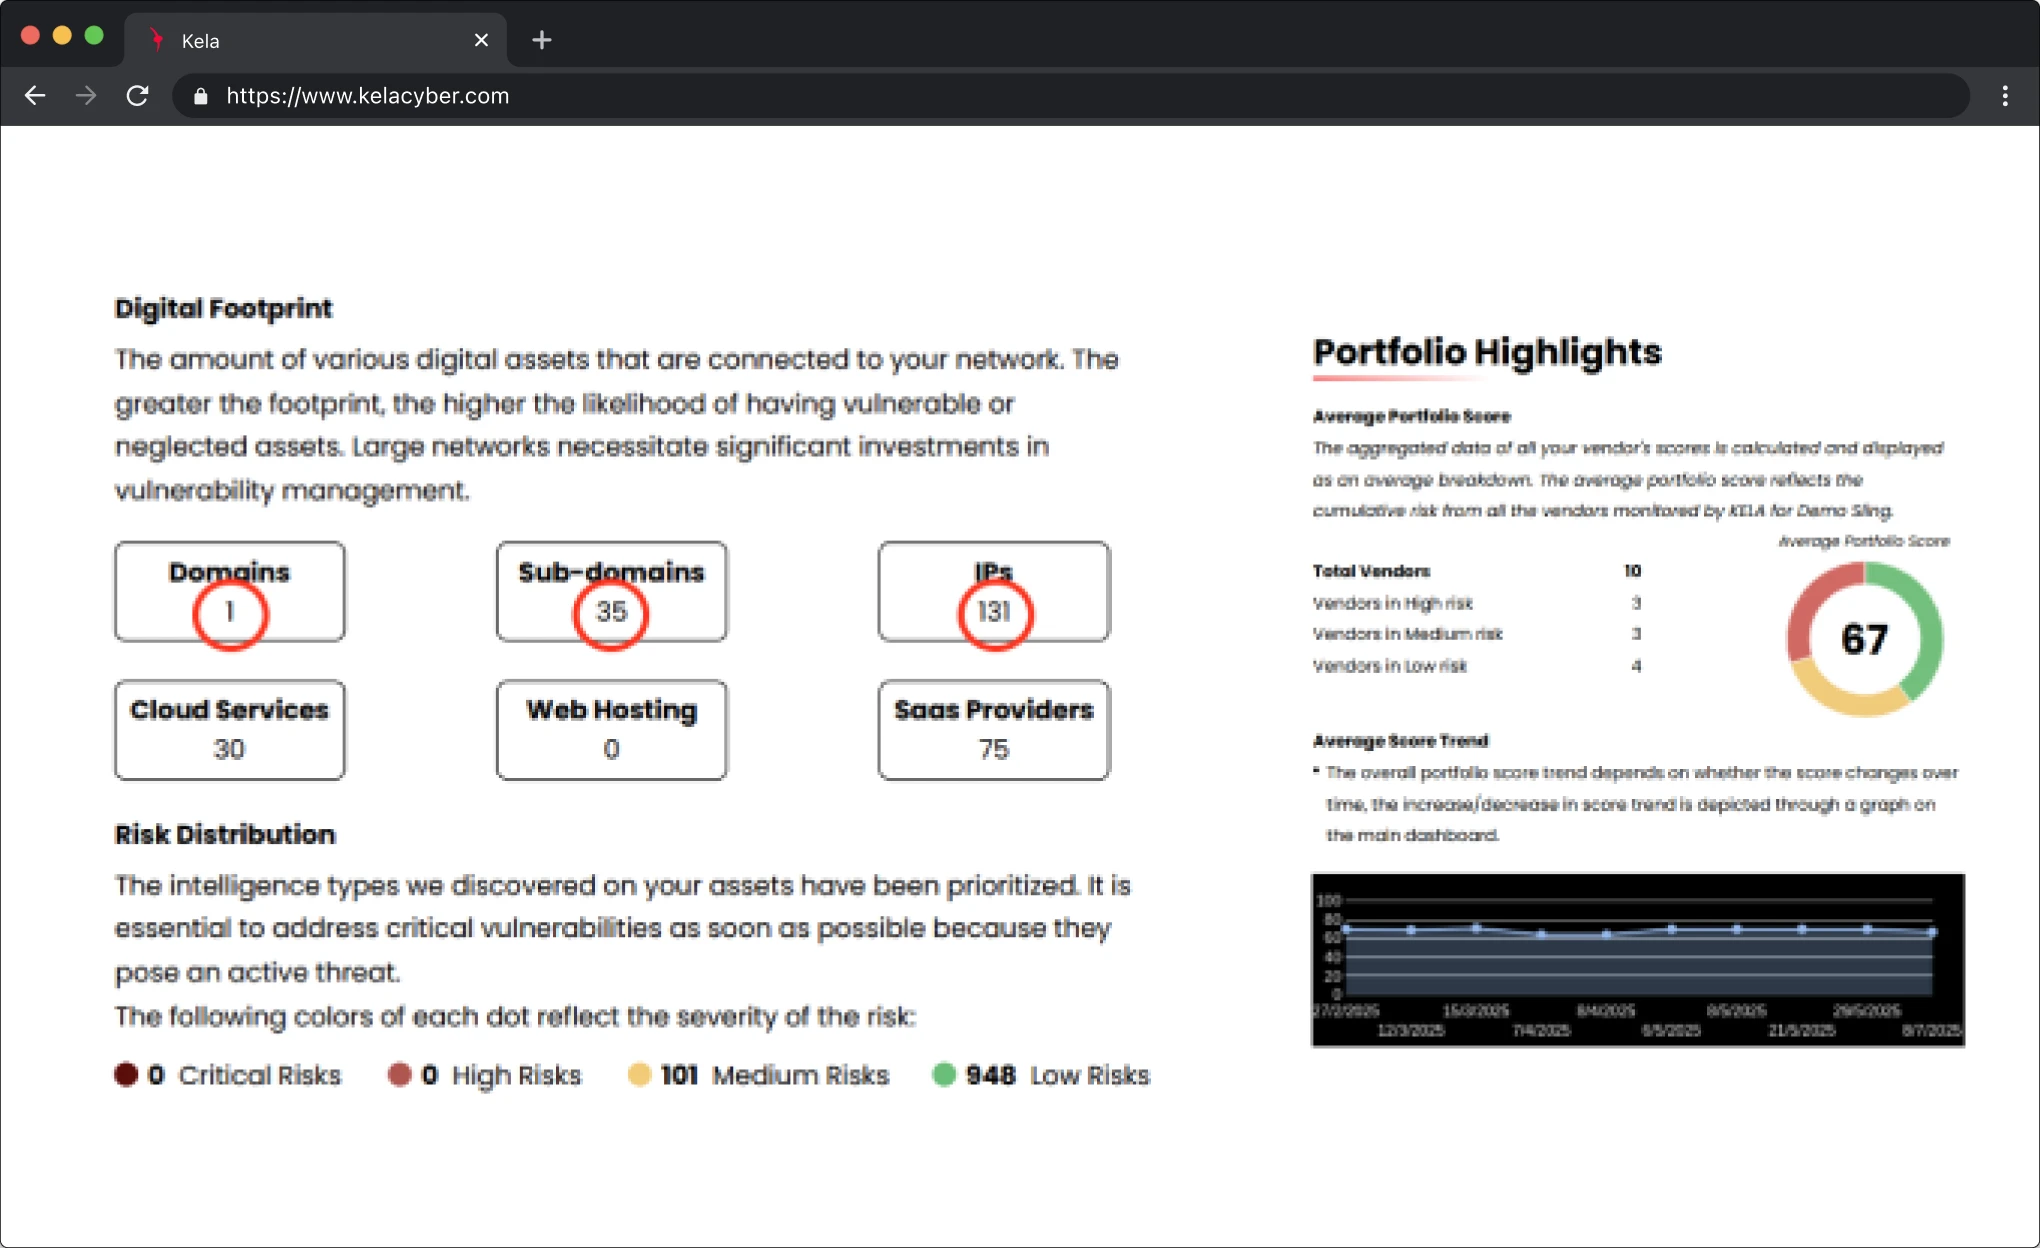
Informes descargables
Exporte la cartera, el riesgo cibernético de los proveedores y la información sobre cumplimiento normativo en formato PDF o DOCX editable para facilitar su intercambio y personalización.
Tendencias
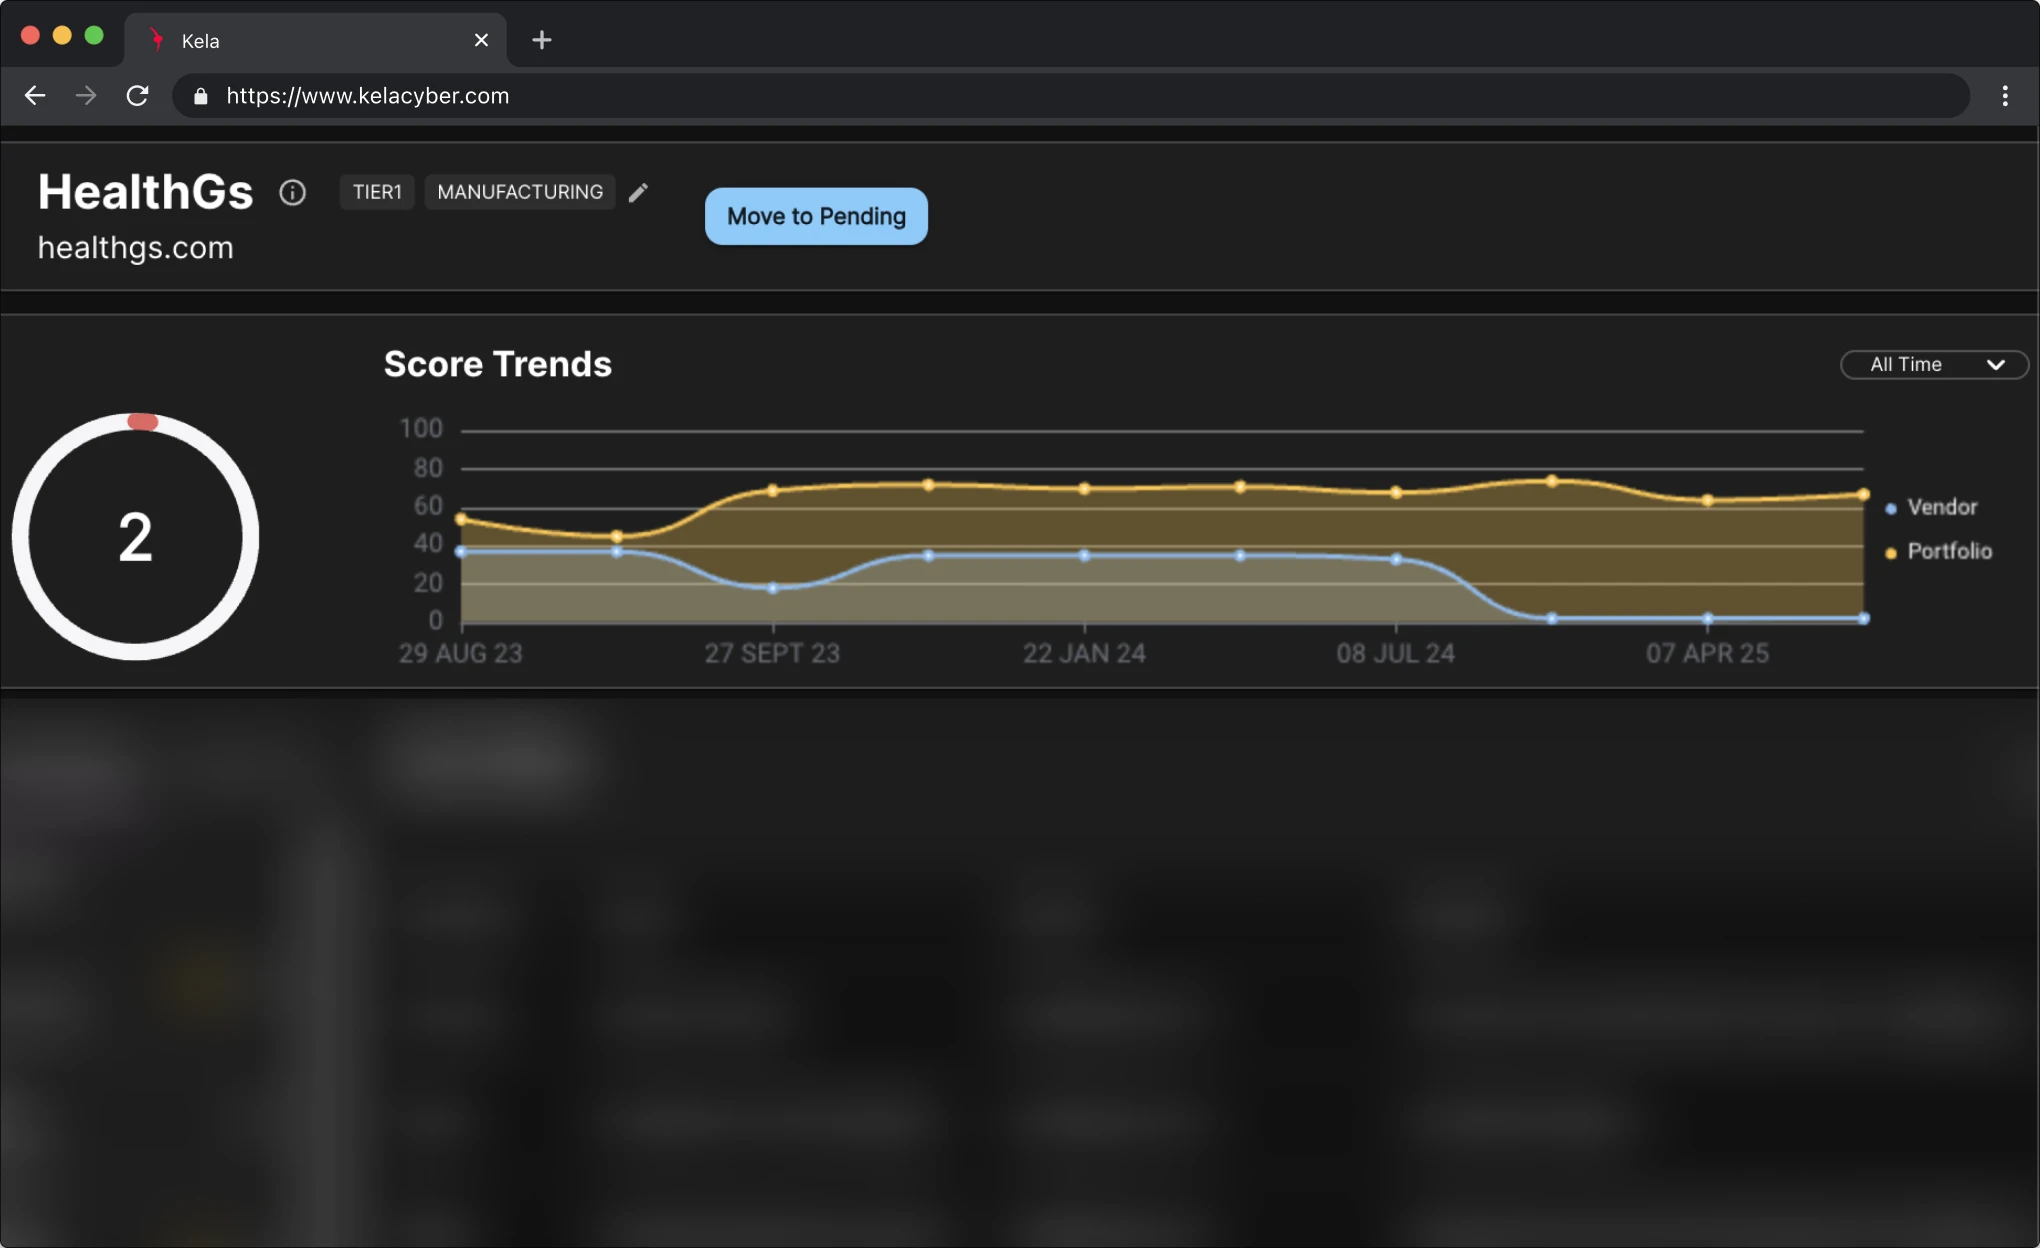
Tendencias de puntuación
Realiza un seguimiento de los cambios en la puntuación de riesgo a lo largo del tiempo en toda tu cartera y en proveedores individuales para supervisar el progreso y las amenazas emergentes.
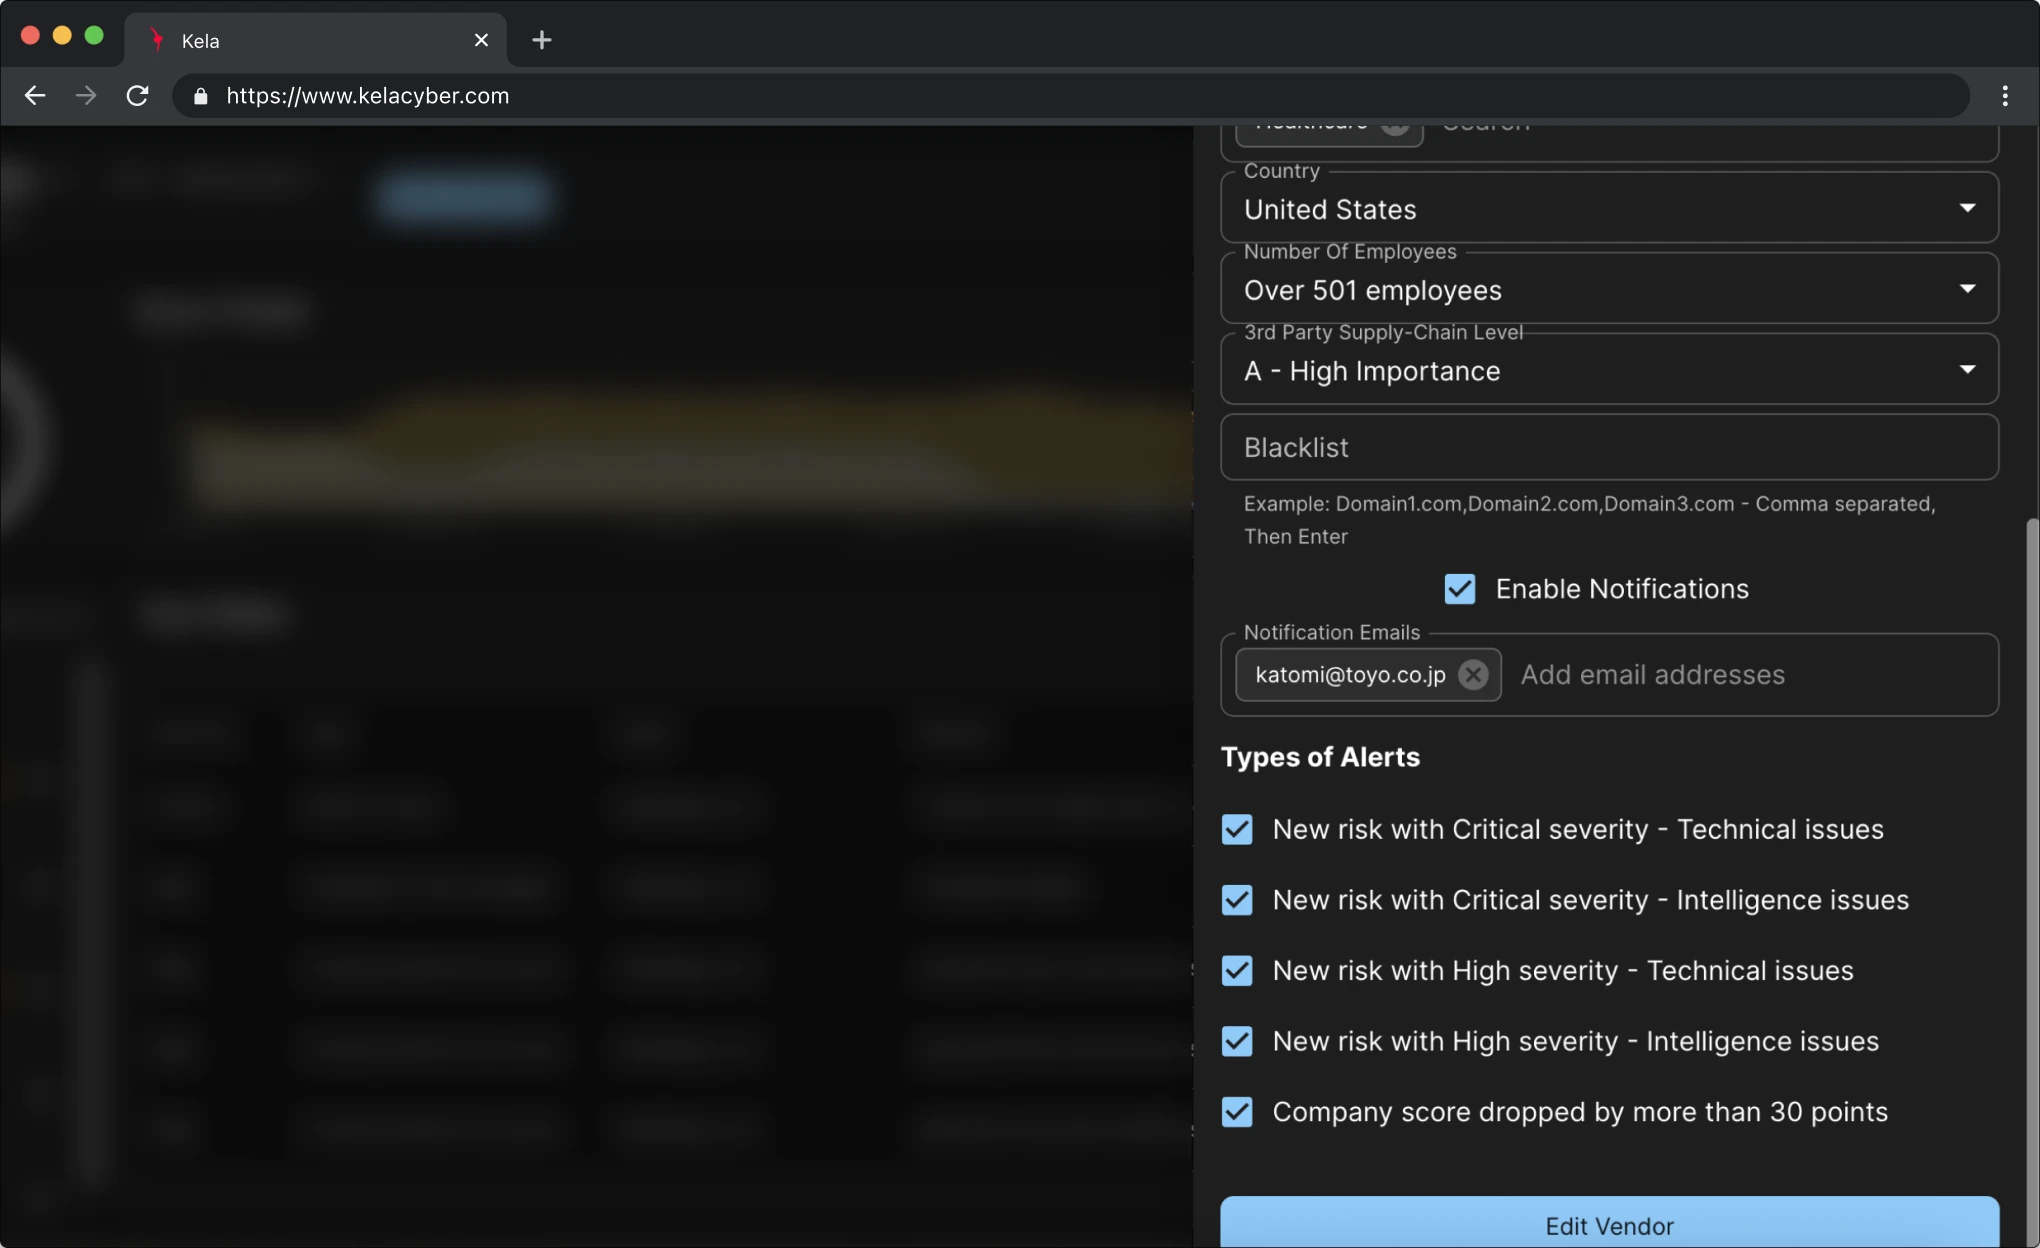
Paneles de control
Vista del panel de control
Accede a información detallada con paneles de control específicos para la supervisión de carteras, proveedores y cumplimiento normativo.
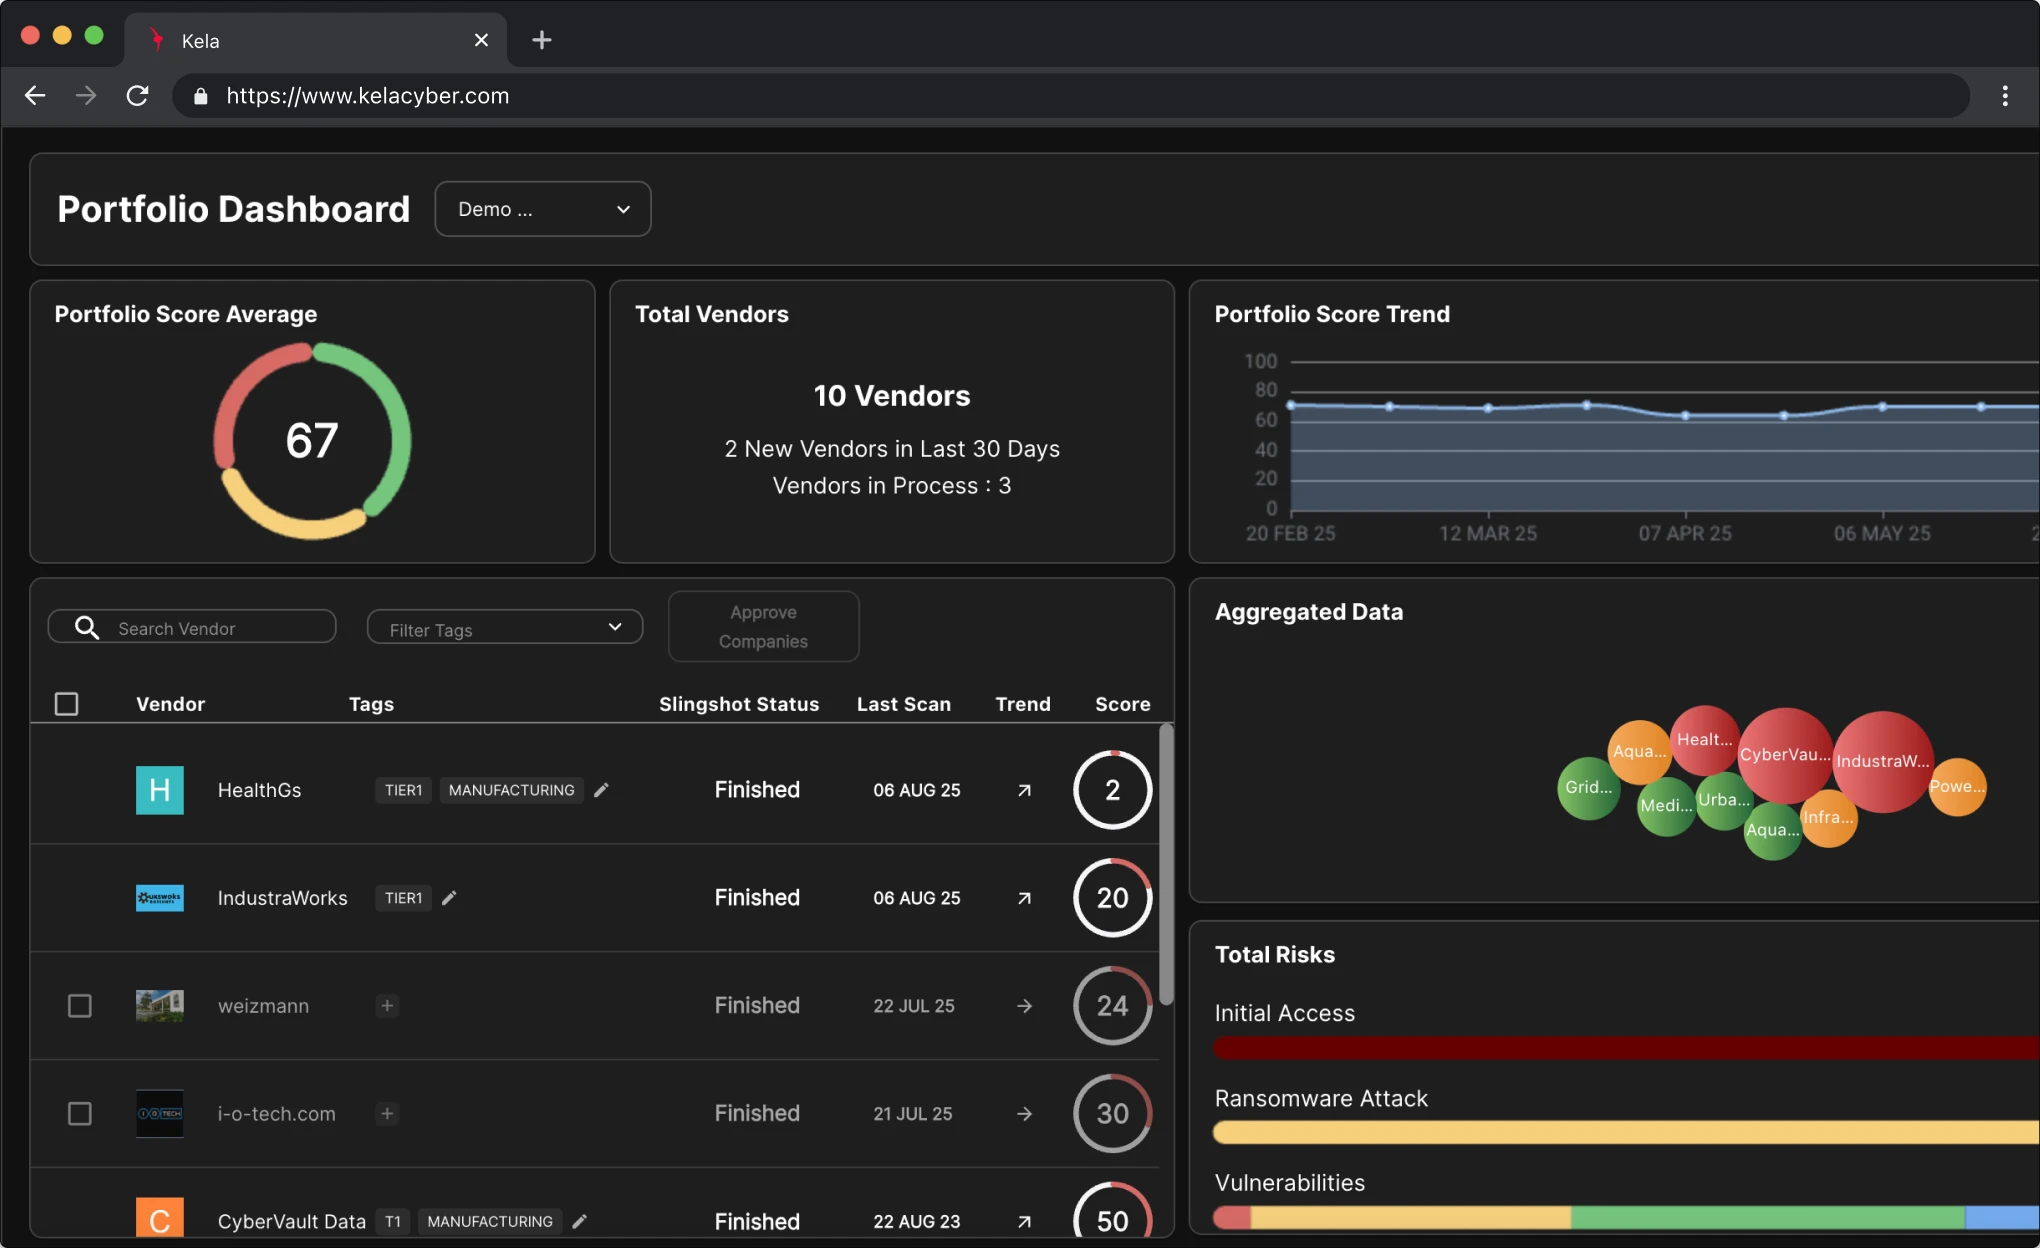
ROSE IA
ROSE IA
Asistente de IA conversacional que proporciona un contexto de riesgo más completo, agiliza las investigaciones y ofrece soluciones guiadas.
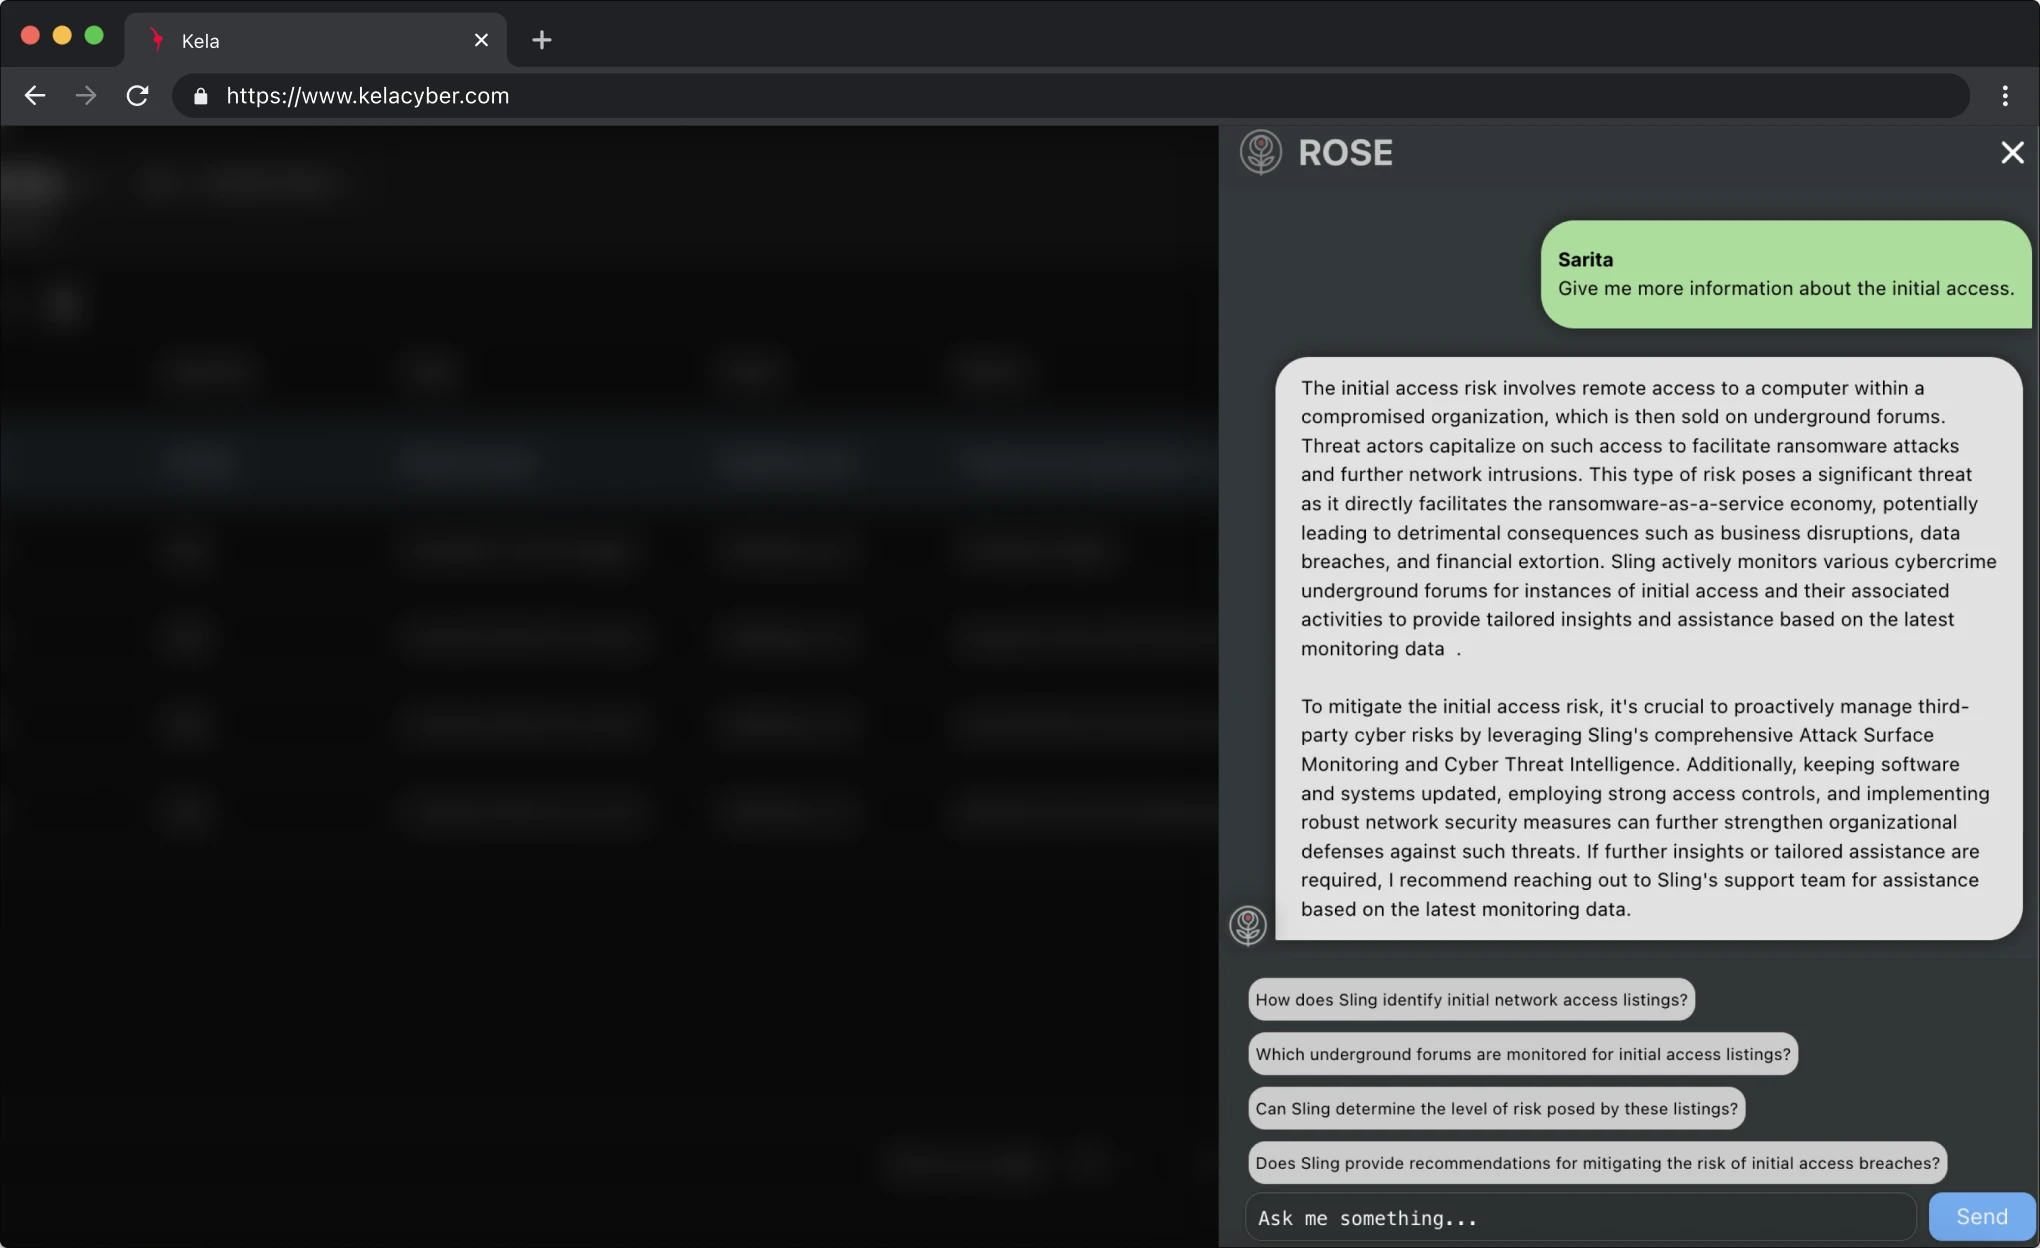
Alertas
Alertas en tiempo real
Notificaciones instantáneas por correo electrónico sobre cambios críticos en los riesgos y amenazas emergentes.
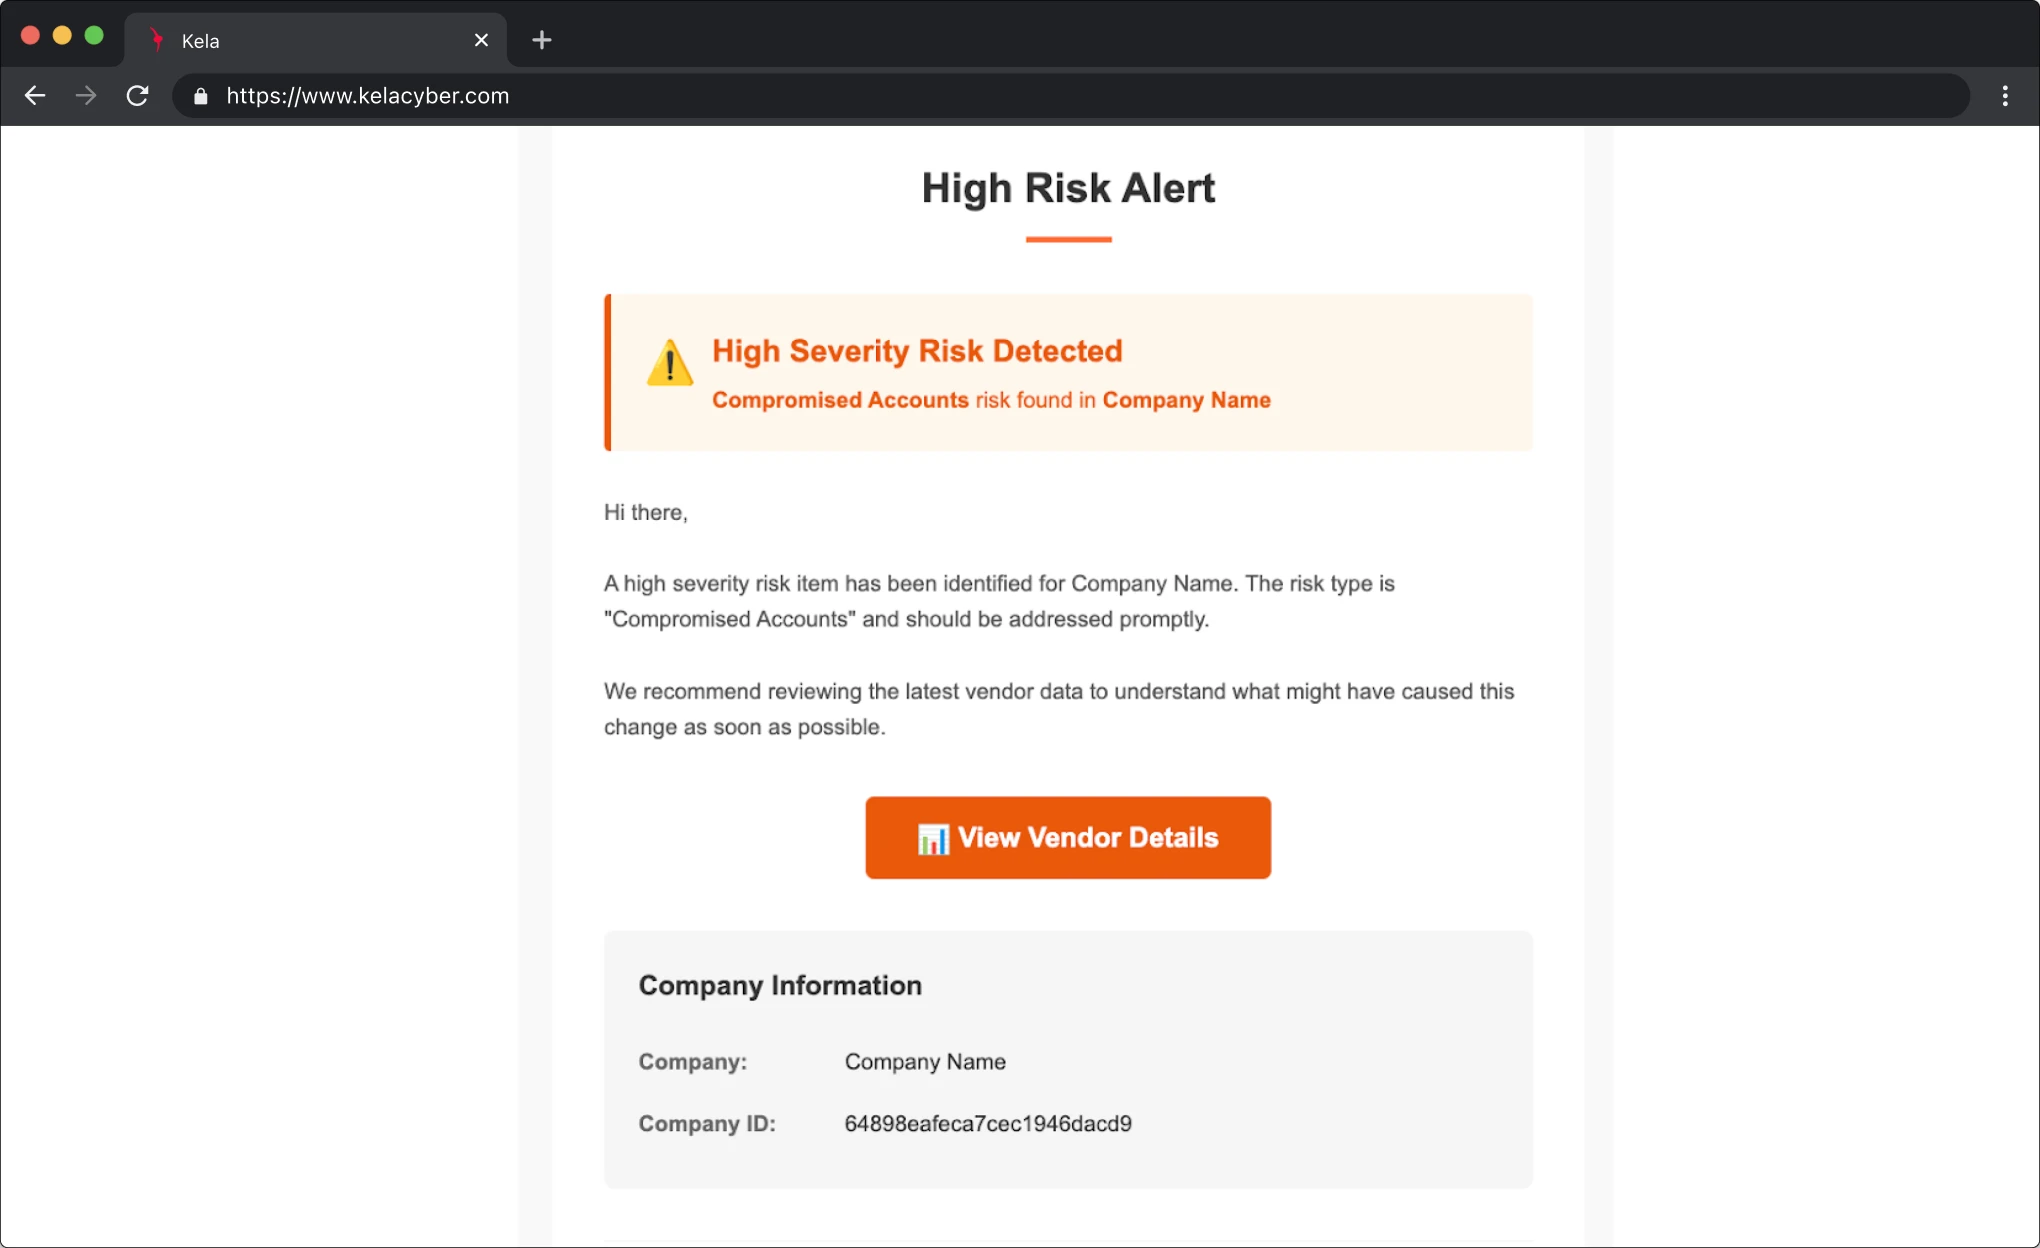
Lista negra
Lista negra de activos
Añade fácilmente cualquier dominio a la lista negra para excluir activos no deseados o irrelevantes de tu ámbito de supervisión.
Inteligencia de riesgos
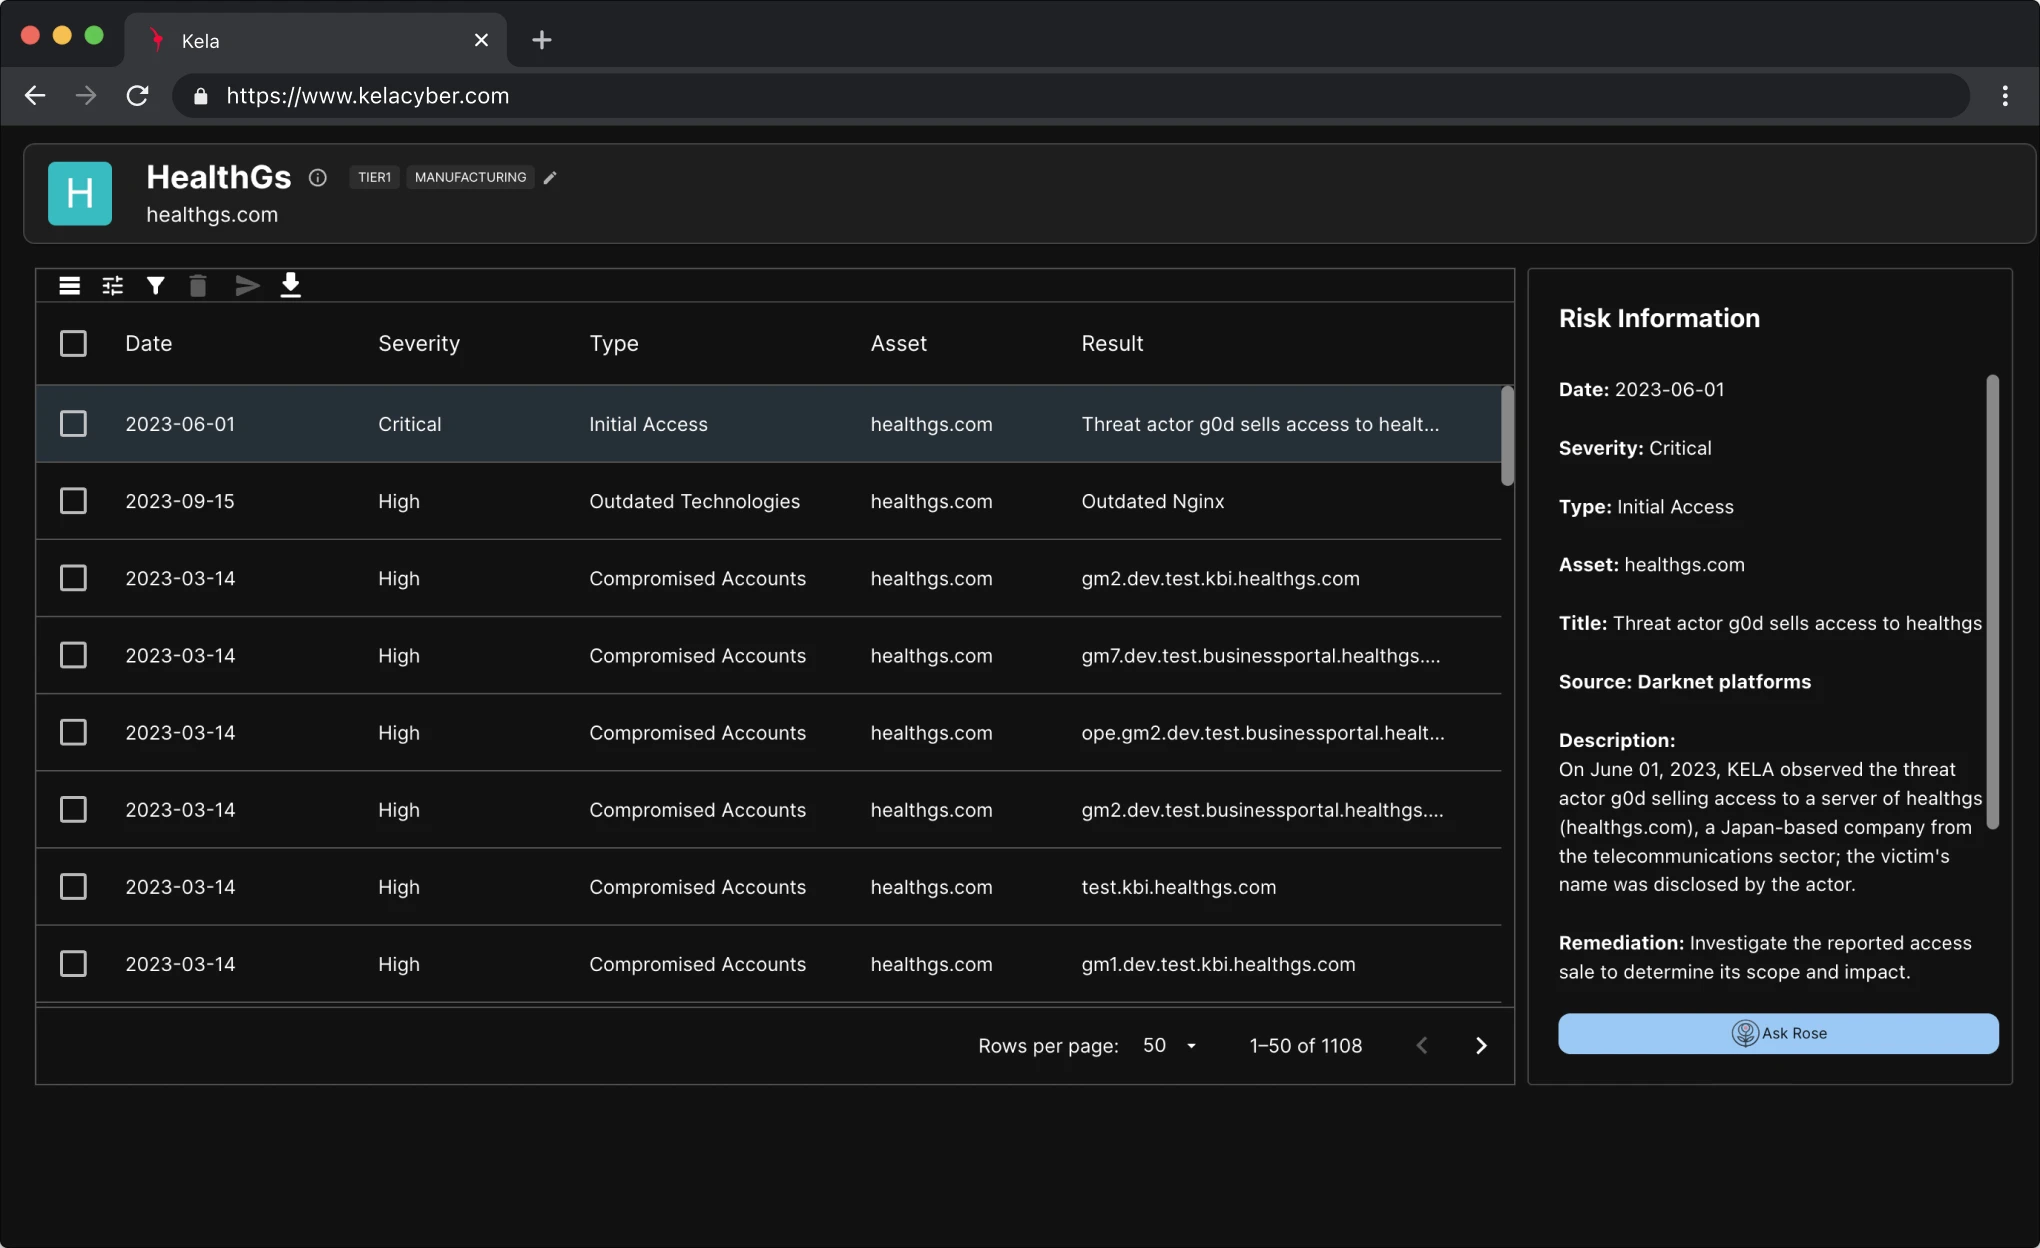
Lista de riesgos e inteligencia
Consulta las listas de riesgos principales y completas por tipo y gravedad, incluidas las vulnerabilidades, las credenciales expuestas y la actividad de ransomware, enriquecidas con información técnica, dark web e inteligencia sobre ransomware para una detección exhaustiva de amenazas.
Solicitar una demo
Preguntas frecuentes
¿Necesito el consentimiento de los proveedores para supervisar su riesgo?
No. La plataforma utiliza técnicas de escaneo pasivas y externas que no requieren ninguna acción ni consentimiento por parte de sus proveedores.
¿Necesito instalar algo para realizar el monitoreo?
No. La plataforma no requiere ningún agente: la supervisión comienza con solo un dominio, sin necesidad de configuración ni instalación.
¿Con qué frecuencia se realizan los escaneos y se actualizan los datos?
La supervisión es continua para proporcionar visibilidad en tiempo real, mientras que la frecuencia de los escaneos se puede personalizar en función de sus necesidades específicas.
¿Qué marcos de cumplimiento se admiten?
KELA TPRM es compatible con una amplia gama de marcos, incluidos NIS2, DORA, ISO 27001, HIPAA y políticas internas personalizadas a través de cuestionarios personalizables.
¿La plataforma está disponible en varios idiomas?
Sí, actualmente, la interfaz de usuario admite inglés, español, japonés y portugués, y se prevé añadir más idiomas.
¿La plataforma se integra con las herramientas existentes?
Sí. Ofrecemos integraciones a través de API.


