




Evita las brechas antes de que escalen con inteligencia proactiva de amenazas cibernéticas
Cyber Fusion para una visibilidad completa de la intención, el contexto y la infraestructura.
De las señales de amenaza a la información accionable
La suite unificada de CTI de KELA combina el análisis de las intenciones de los atacantes con inteligencia técnica enriquecida y datos de telemetría de tráfico global para convertir señales fragmentadas en información accionable, lo que ayuda a los equipos a validar las amenazas más rápidamente y a frustrar los ataques en una fase más temprana.

Fusión de inteligencia
Convierte las señales dispersas en información accionable.
La inteligencia combina señales dispares en una única verdad sobre la que se puede actuar

Inteligencia de redes global
Verificar las amenazas mediante telemetría externa
Obtén información sobre el tráfico global de Internet para identificar comunicaciones sospechosas

Detección proactiva de amenazas
Interrumpir los ataques durante la fase de preparación y reconocimiento.
Recibe alertas tempranas de los ecosistemas de ciberdelincuencia para frustrar los ataques antes de que se produzcan
Detectar antes. Decidir más rápido. Actuar primero.
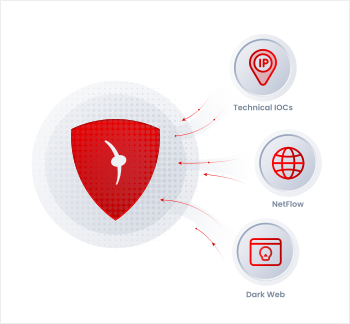
Cyber Fusion: más allá de la recopilación de datos
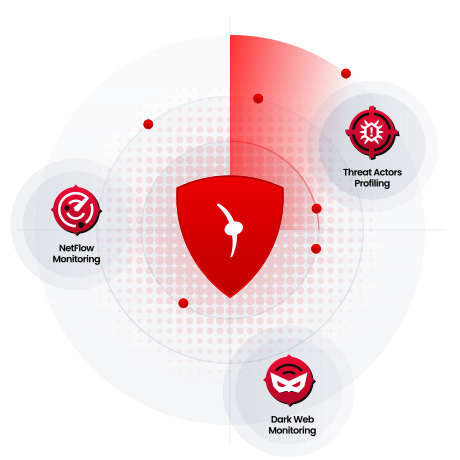
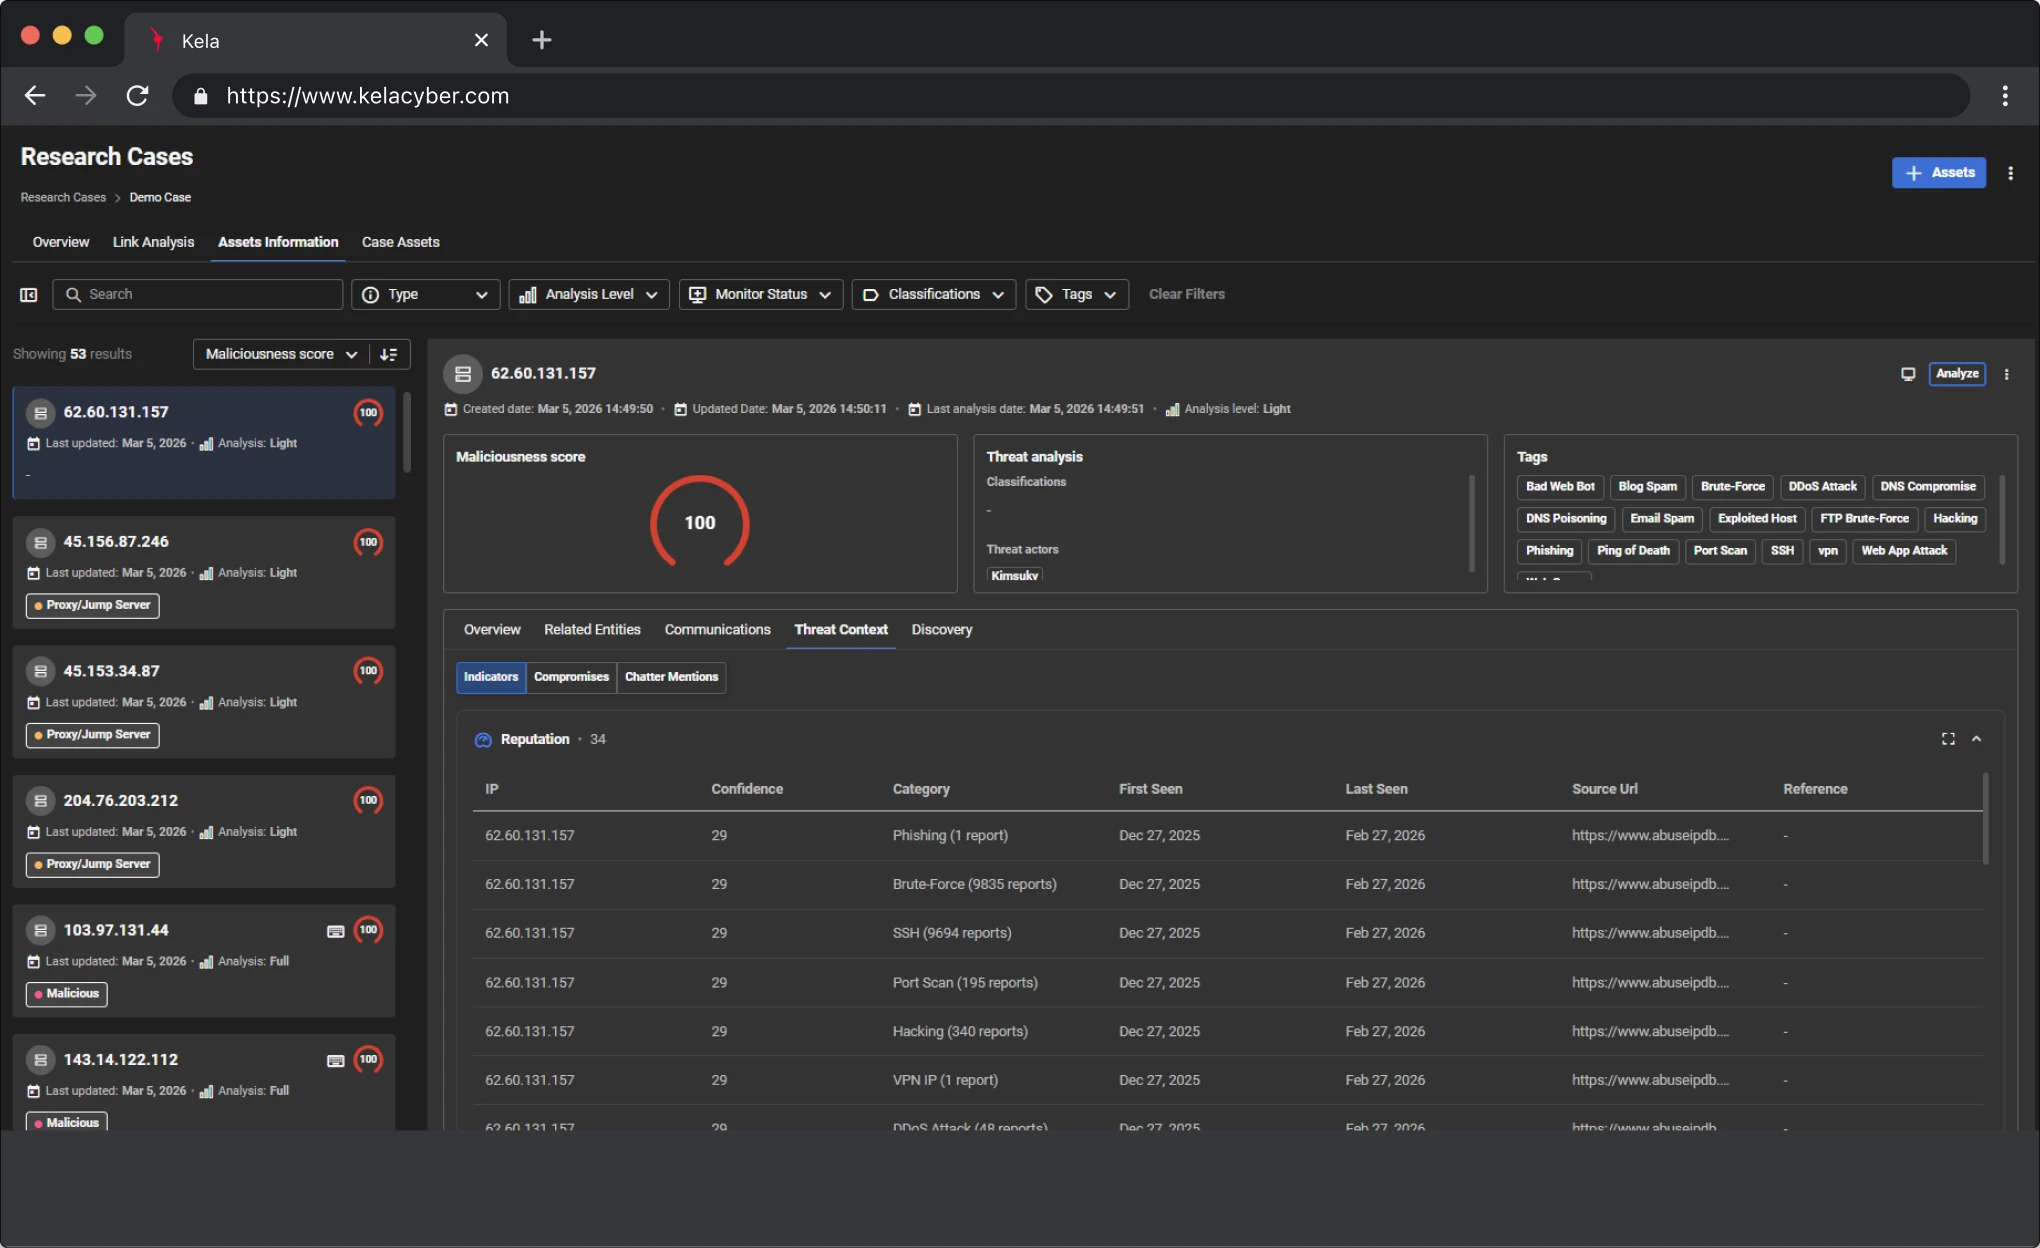
KELA fusiona señales dispares en una única verdad sobre la que se puede actuar. Establece una correlación entre la intención del adversario, deducida de las conversaciones clandestinas, y la infraestructura técnica y la telemetría de red en tiempo real (NetFlow), de modo que no solo puedas ver que eres un objetivo, sino también cómo avanza un ataque. KELA elimina los silos al centralizar la informació dark web , los indicadores técnicos de compromiso (IOC) y los datos de tráfico global en el KELA Datalake, lo que proporciona una visión coherente de las amenazas inminentes.
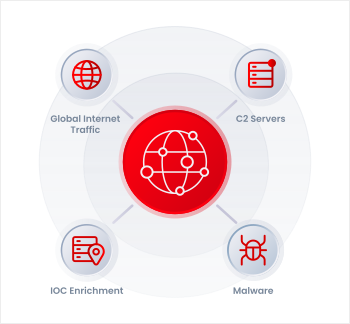
KELA Control: visibilidad de la red global
KELA Control amplía la visibilidad técnica mediante la supervisión del tráfico global de Internet para detectar comunicaciones entre sus activos y la infraestructura C2 maliciosa, al tiempo que enriquece cada indicador de amenaza (IOC) con contexto histórico, asociaciones con malware y patrones de actividad en tiempo real.
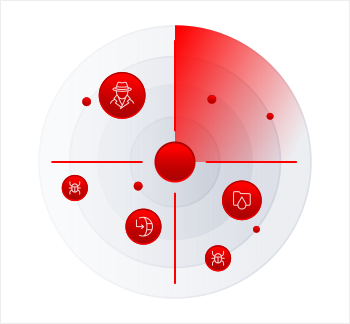
Detección proactiva de amenazas
KELA transforma el SOC, pasando de una gestión reactiva de alertas a una búsqueda proactiva de amenazas, mediante la supervisión de zonas de preparación de ciberdelincuencia —como los intermediarios de acceso inicial y los logs de infostealers — para obtener alertas tempranas. A continuación, relaciona cada pista —como credenciales filtradas o accesos en venta— con rastros de telemetría, lo que permite a los especialistas en caza de amenazas frustrar los ataques durante la fase de reconocimiento, antes de su ejecución.
¿Qué incluye la inteligencia de amenazas cibernéticas de KELA?
Funcionalidades que tienden un puente entre las señales sin procesar y la información accionable necesaria para detener los ataques.
Fusión automatizada de datos
Fusión automatizada de datos
Todas las fuentes, integradas en una única visión de inteligencia: foros, mercados, mensajería, logs de infostealers y tu propia superficie de ataque.
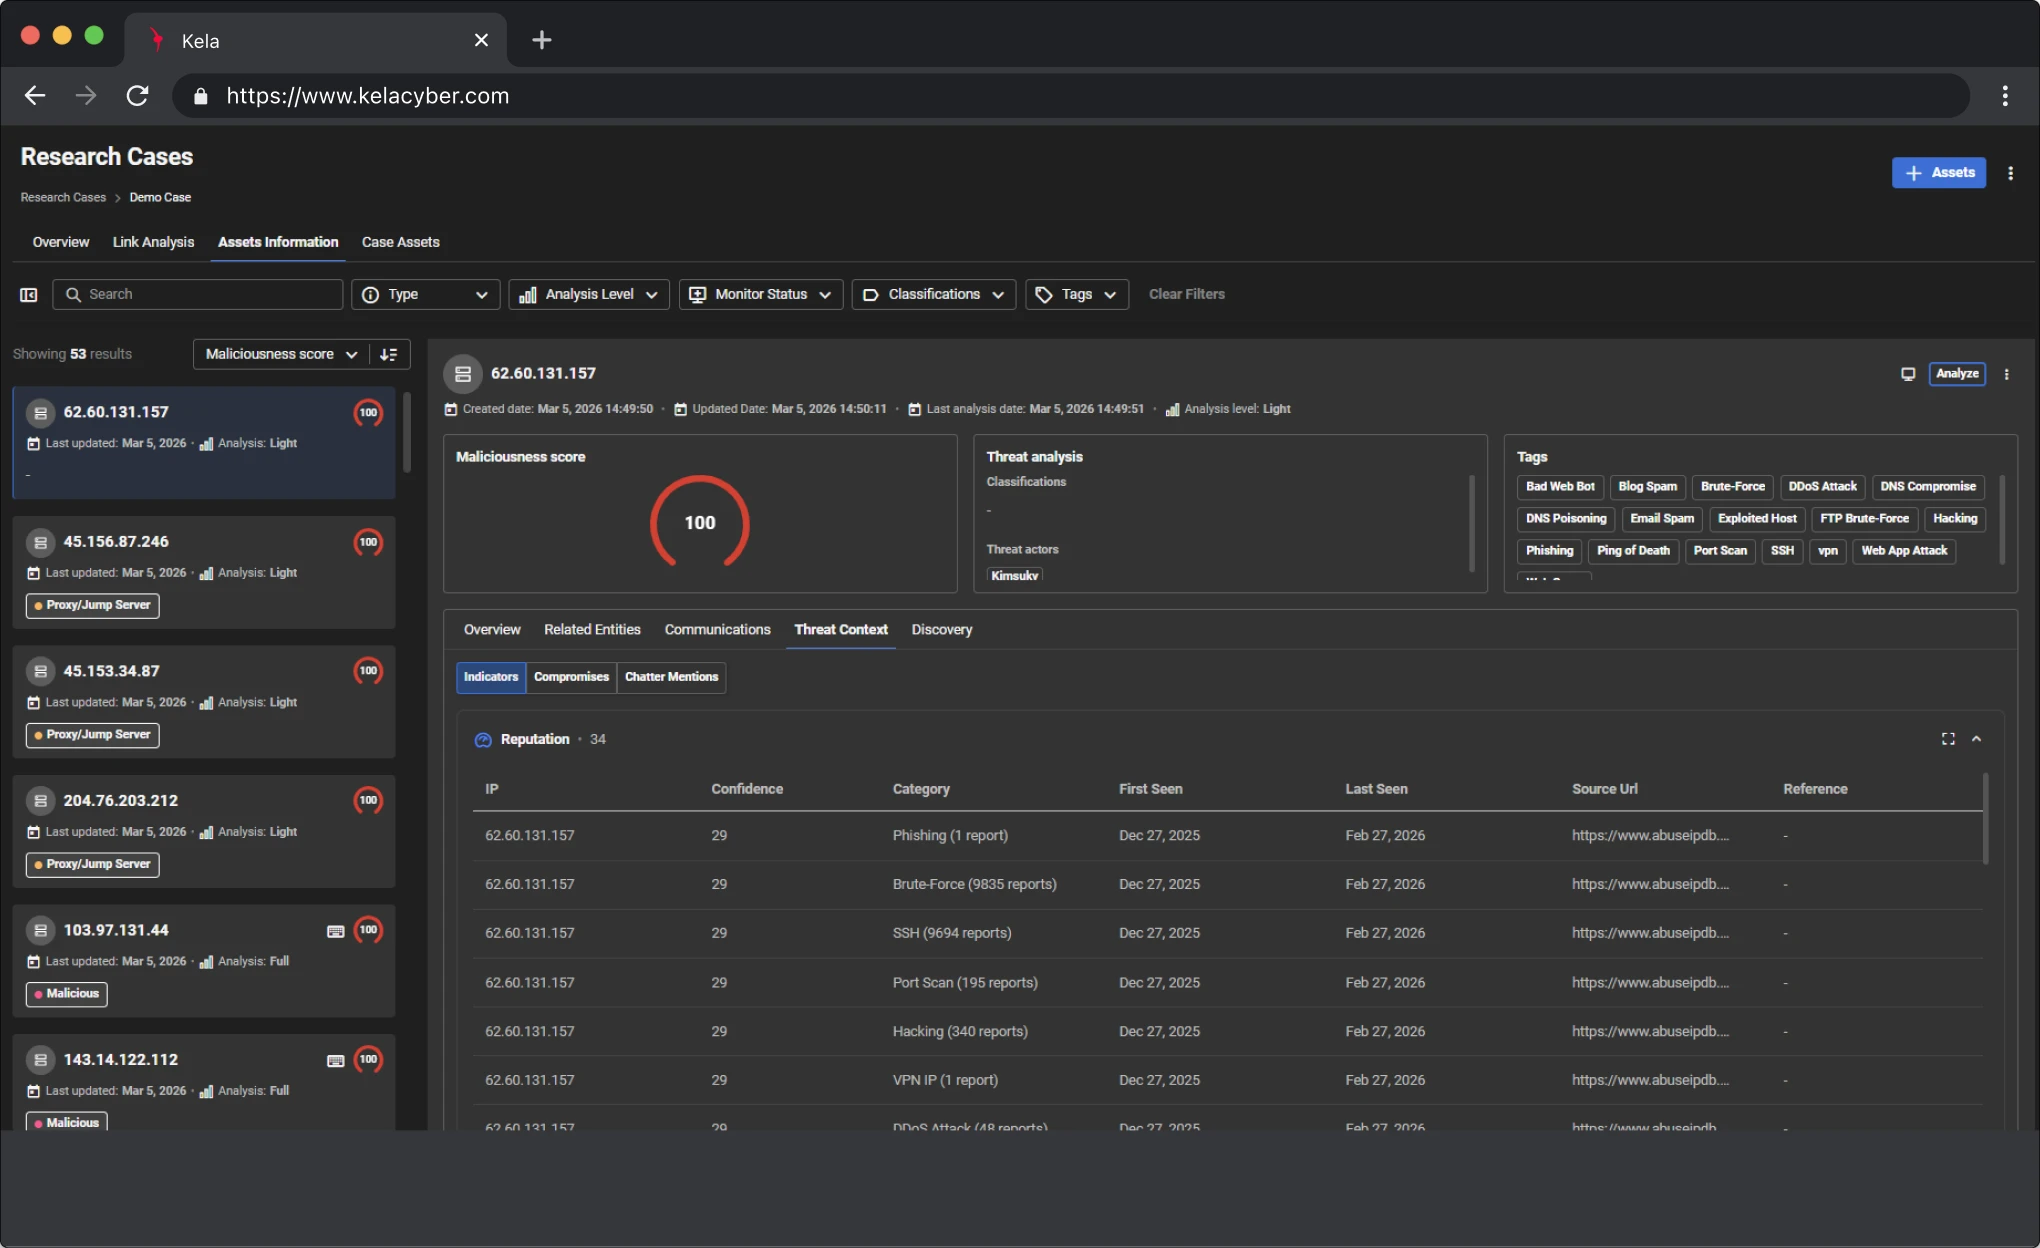
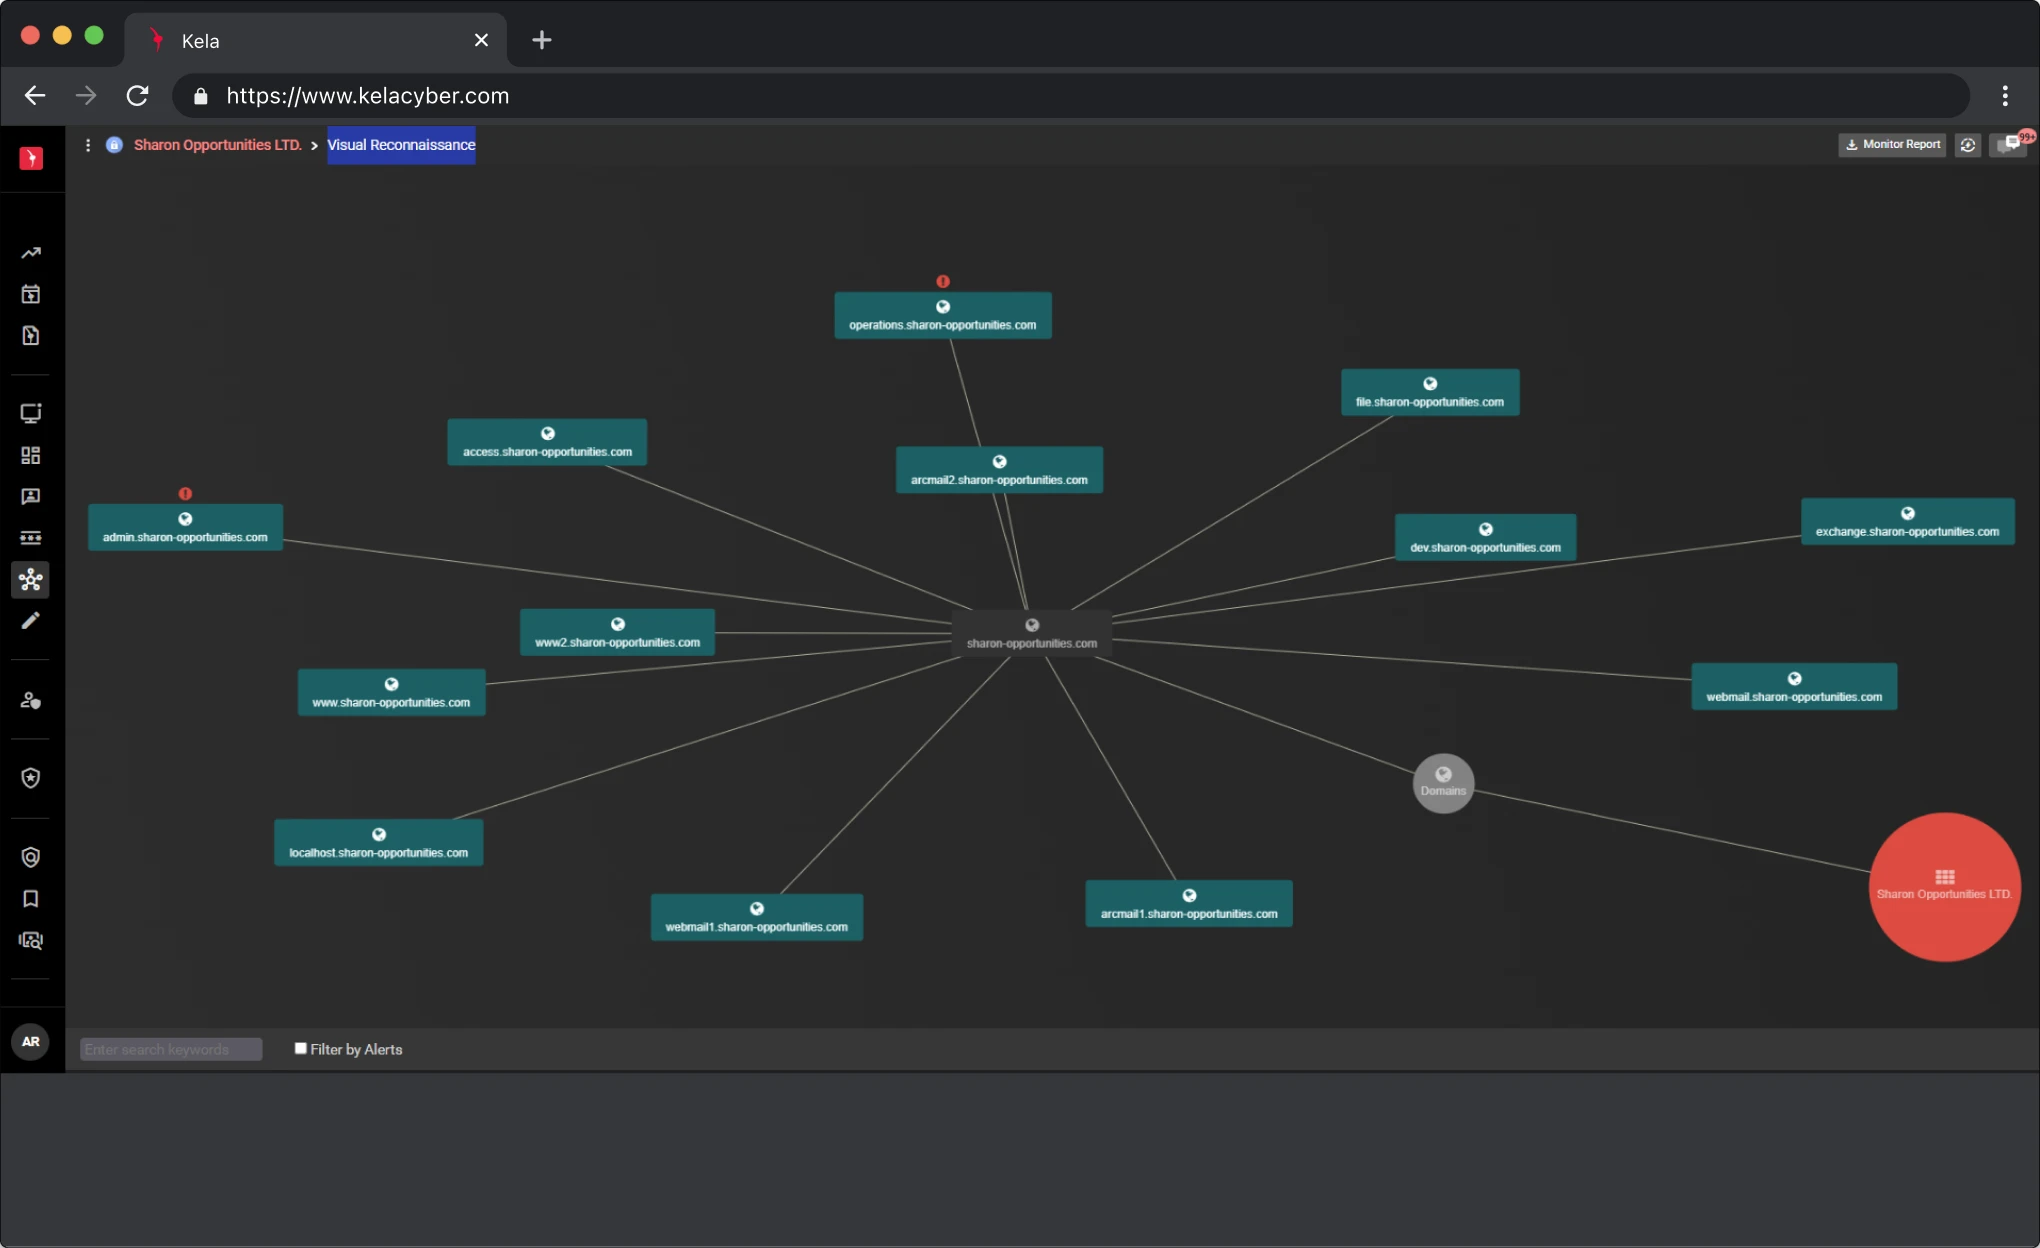
Reconocimiento visual
Reconocimiento visual
Observa tu huella digital desde la perspectiva de un adversario para subsanar de forma preventiva las brechas de seguridad.
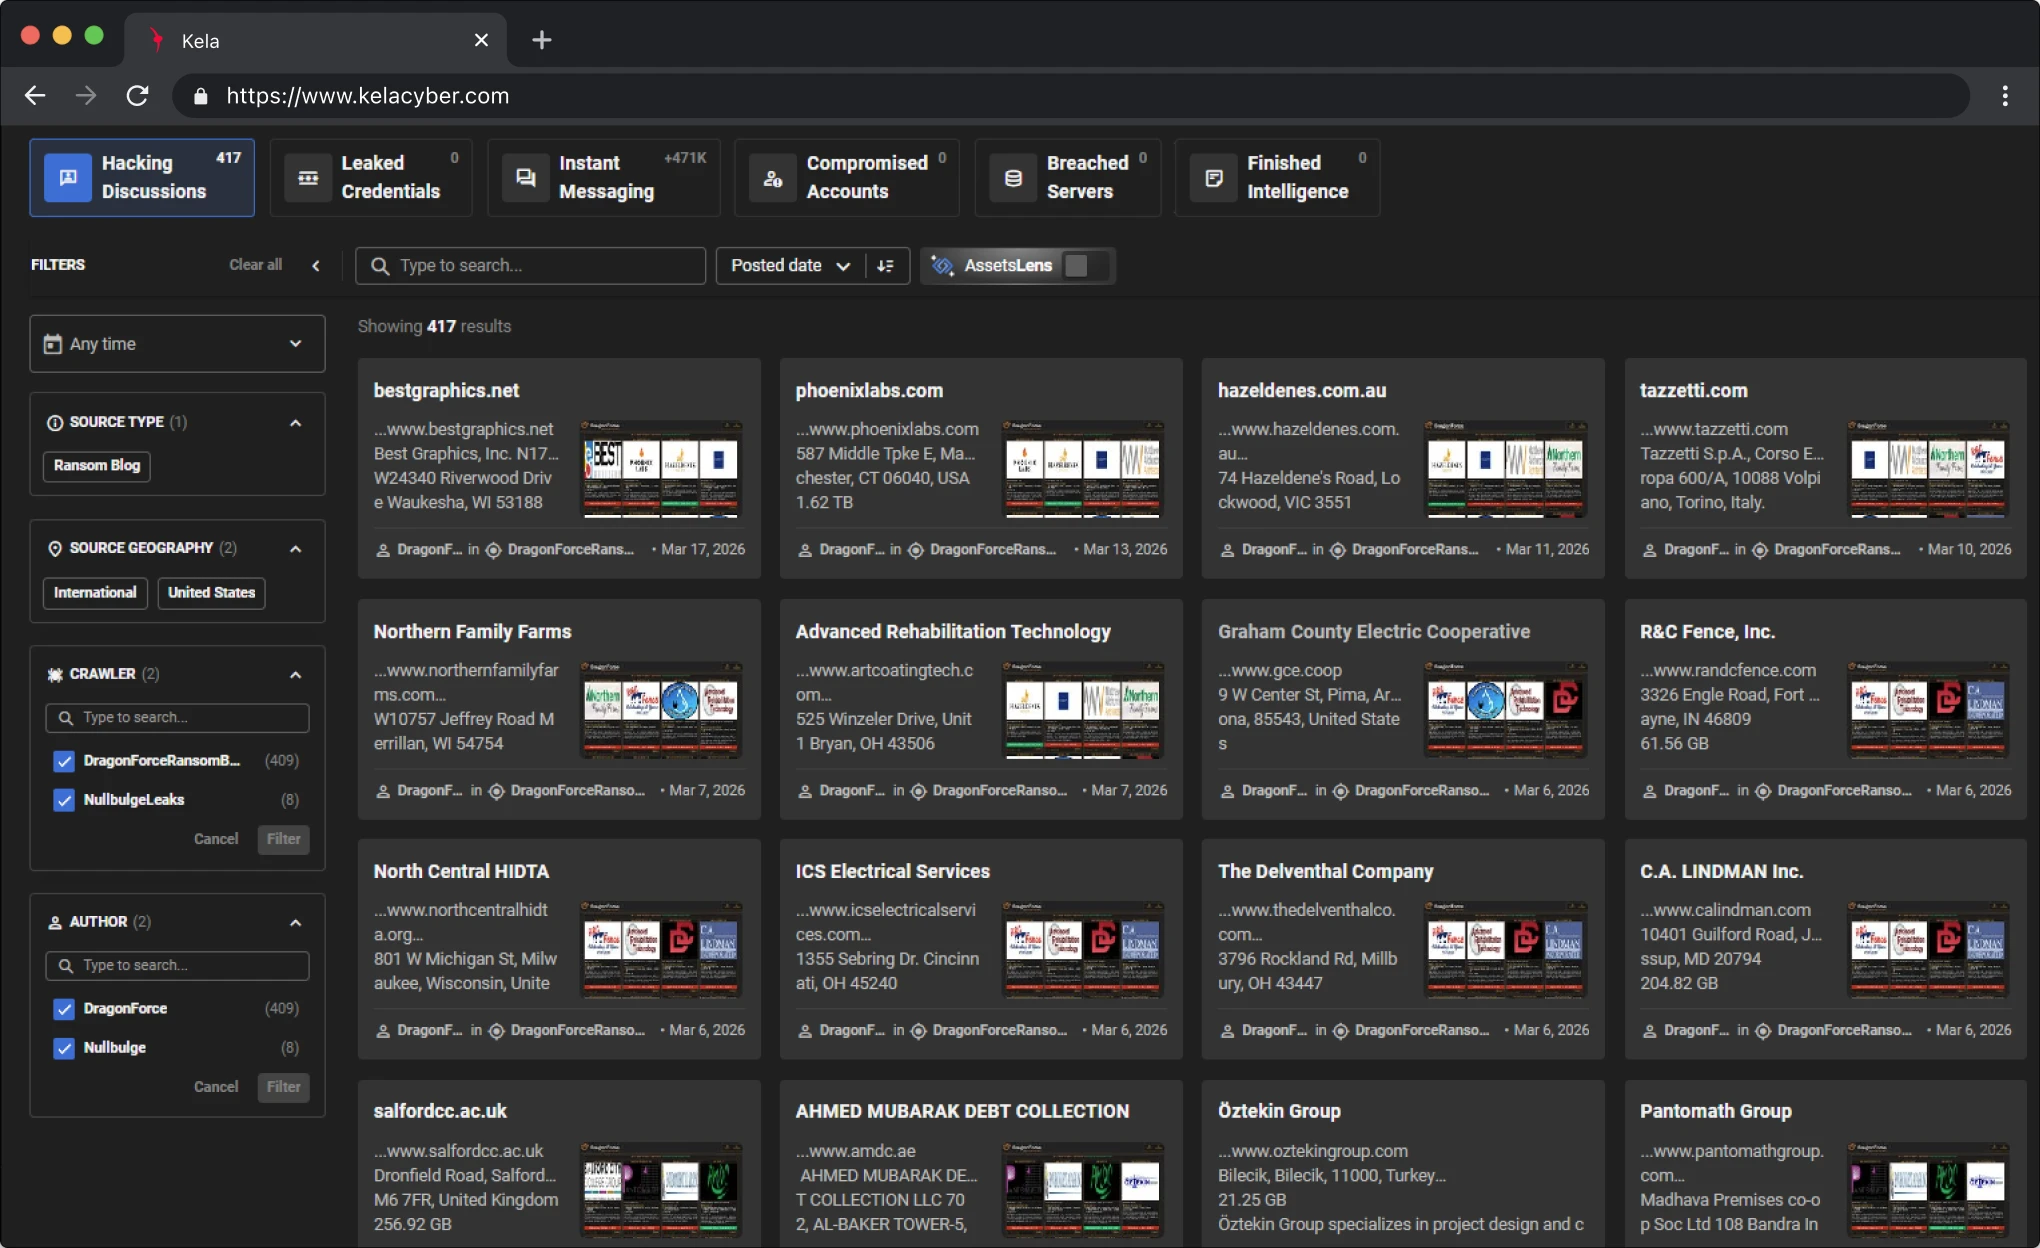
Monitorización de la dark web
Monitorización de la dark web
Identifica las credenciales filtradas y las amenazas emergentes vigilando los rincones más recónditos de Internet.
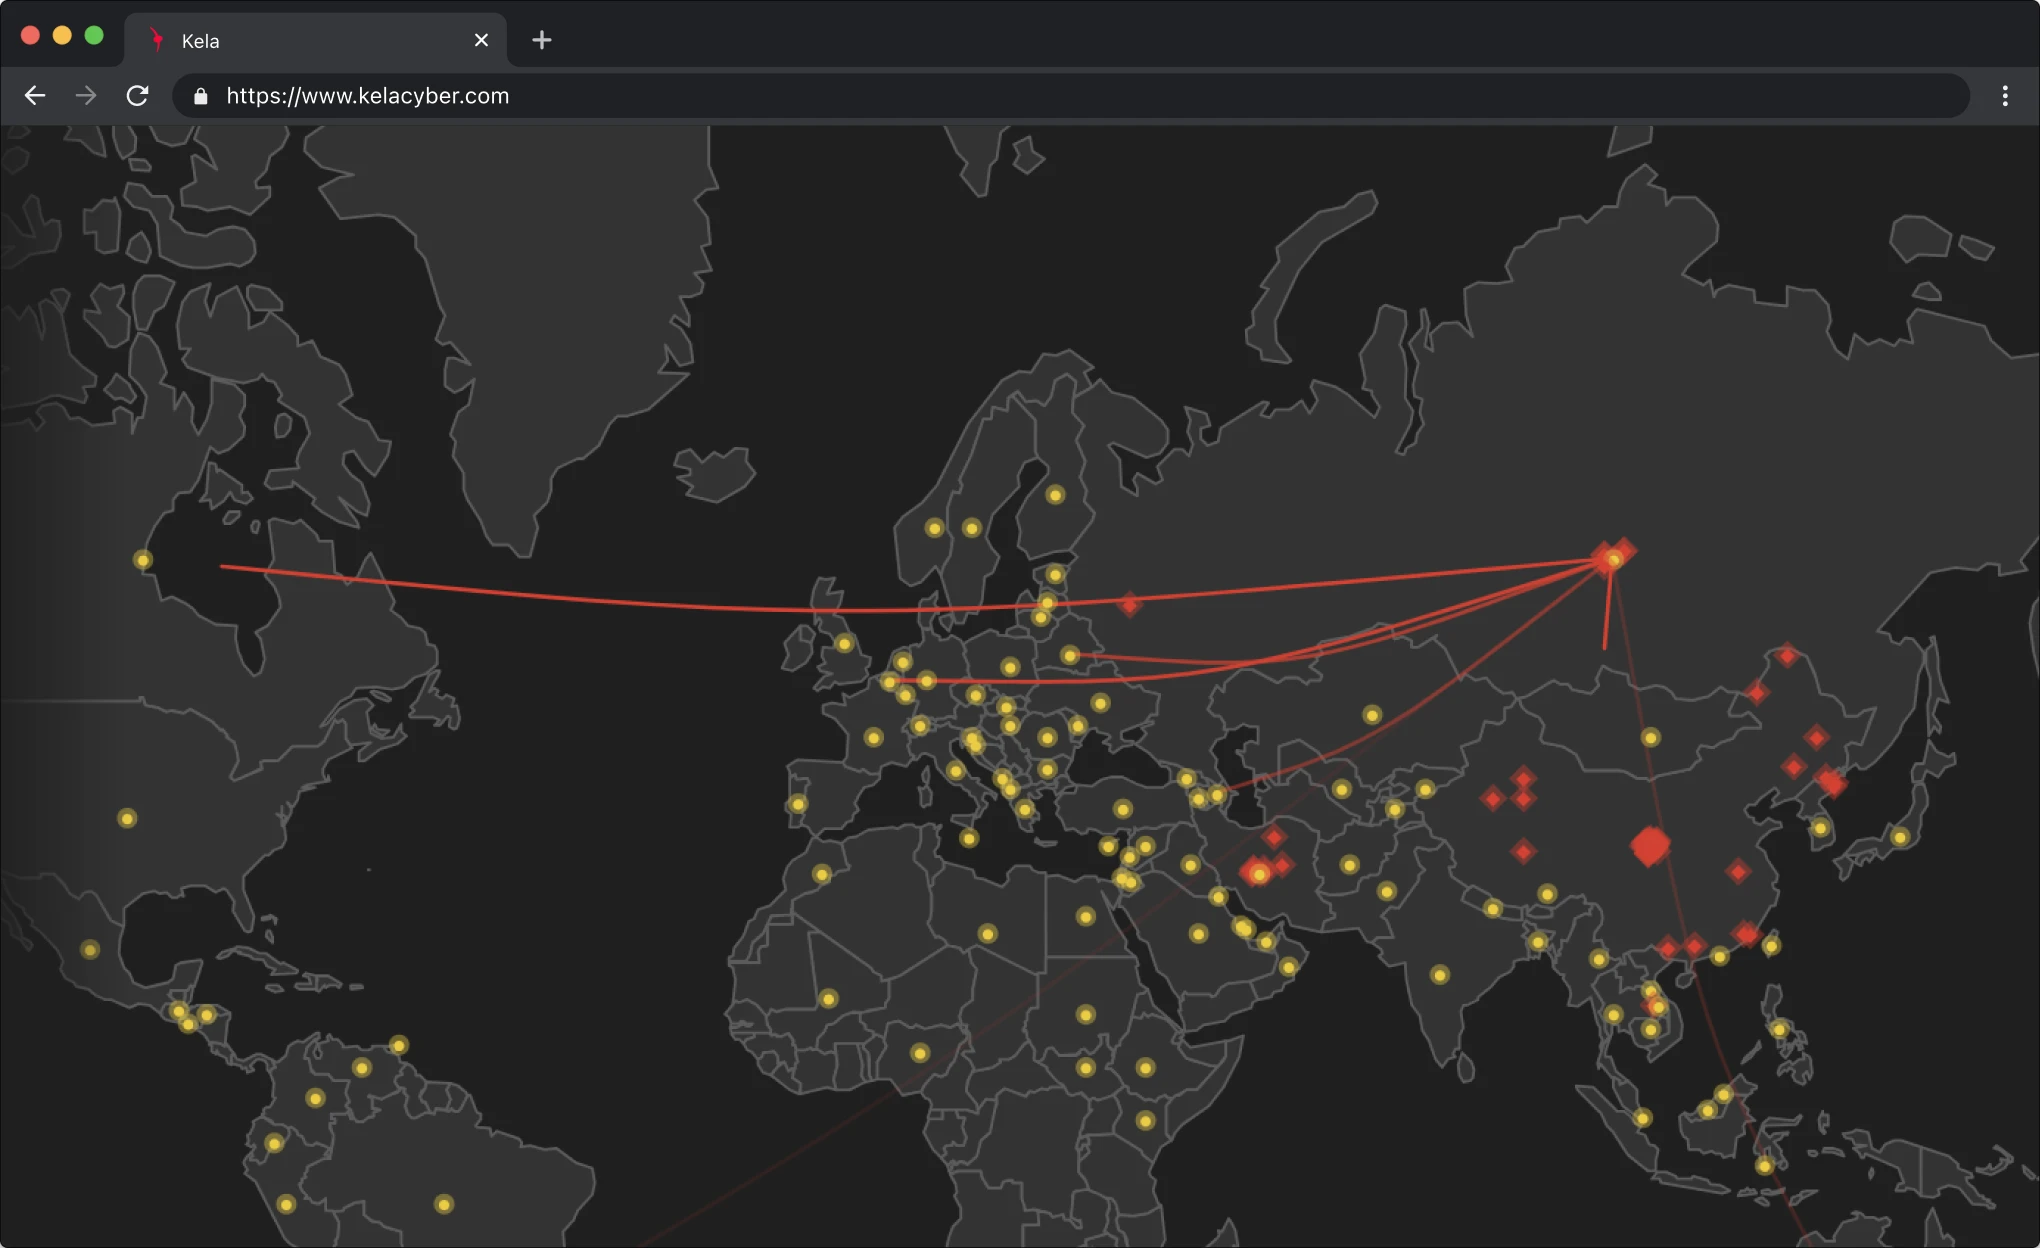
Supervisión global de Netflow
Supervisión global de Netflow
Realiza un seguimiento en tiempo real de los patrones de tráfico malicioso y los cambios en las comunicaciones en el panorama de la red global.
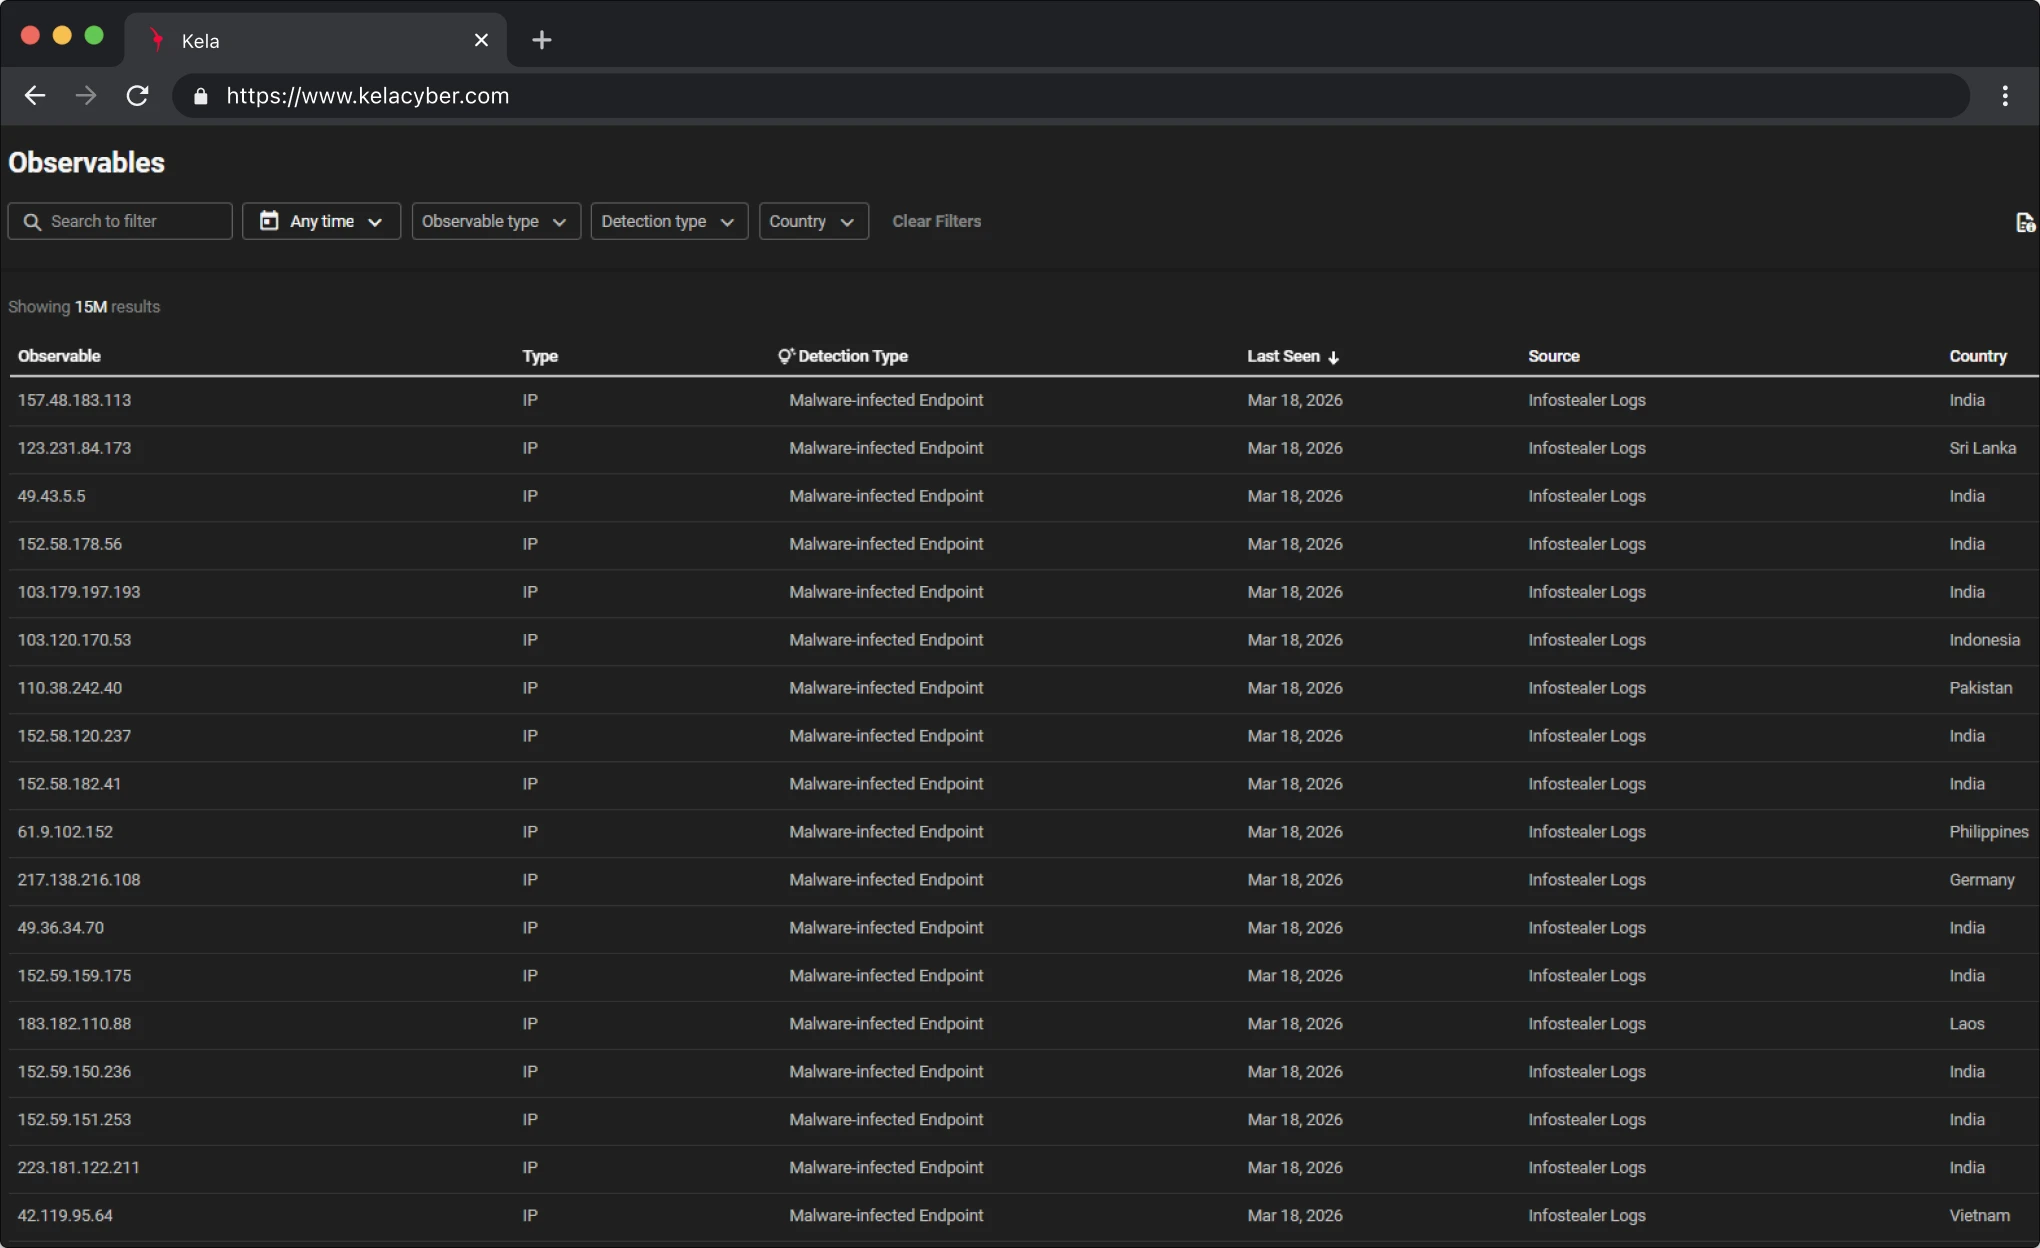
Inteligencia técnica
Inteligencia técnica
Accede a indicadores técnicos detallados y refuerza tu entorno frente a las amenazas.
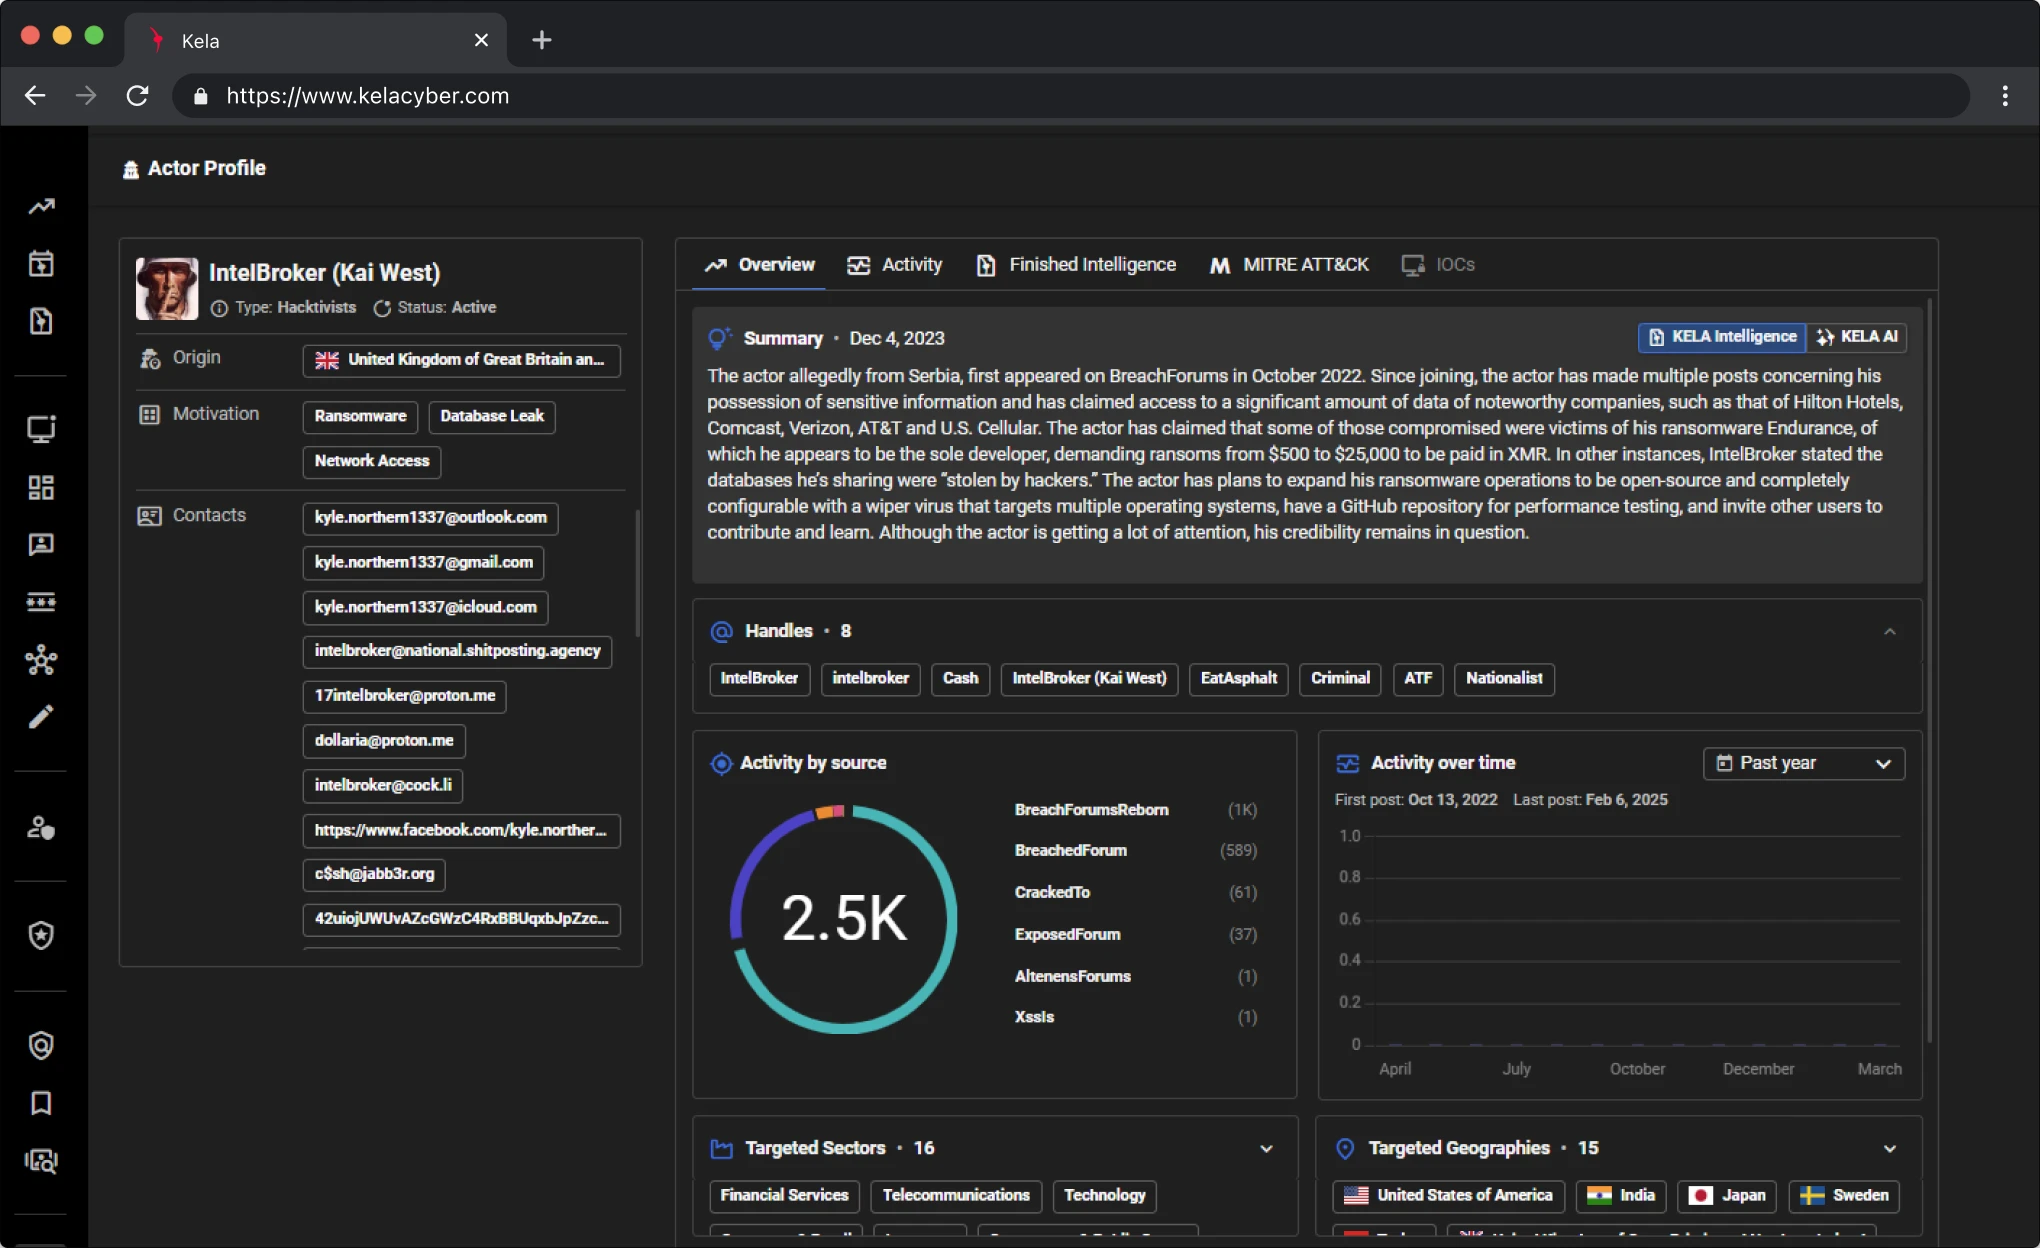
Perfilado de actores de amenazas
Perfilado de actores de amenazas
Descubre quiénes son y cuáles son sus motivos con informes exhaustivos sobre los grupos de adversarios activos.
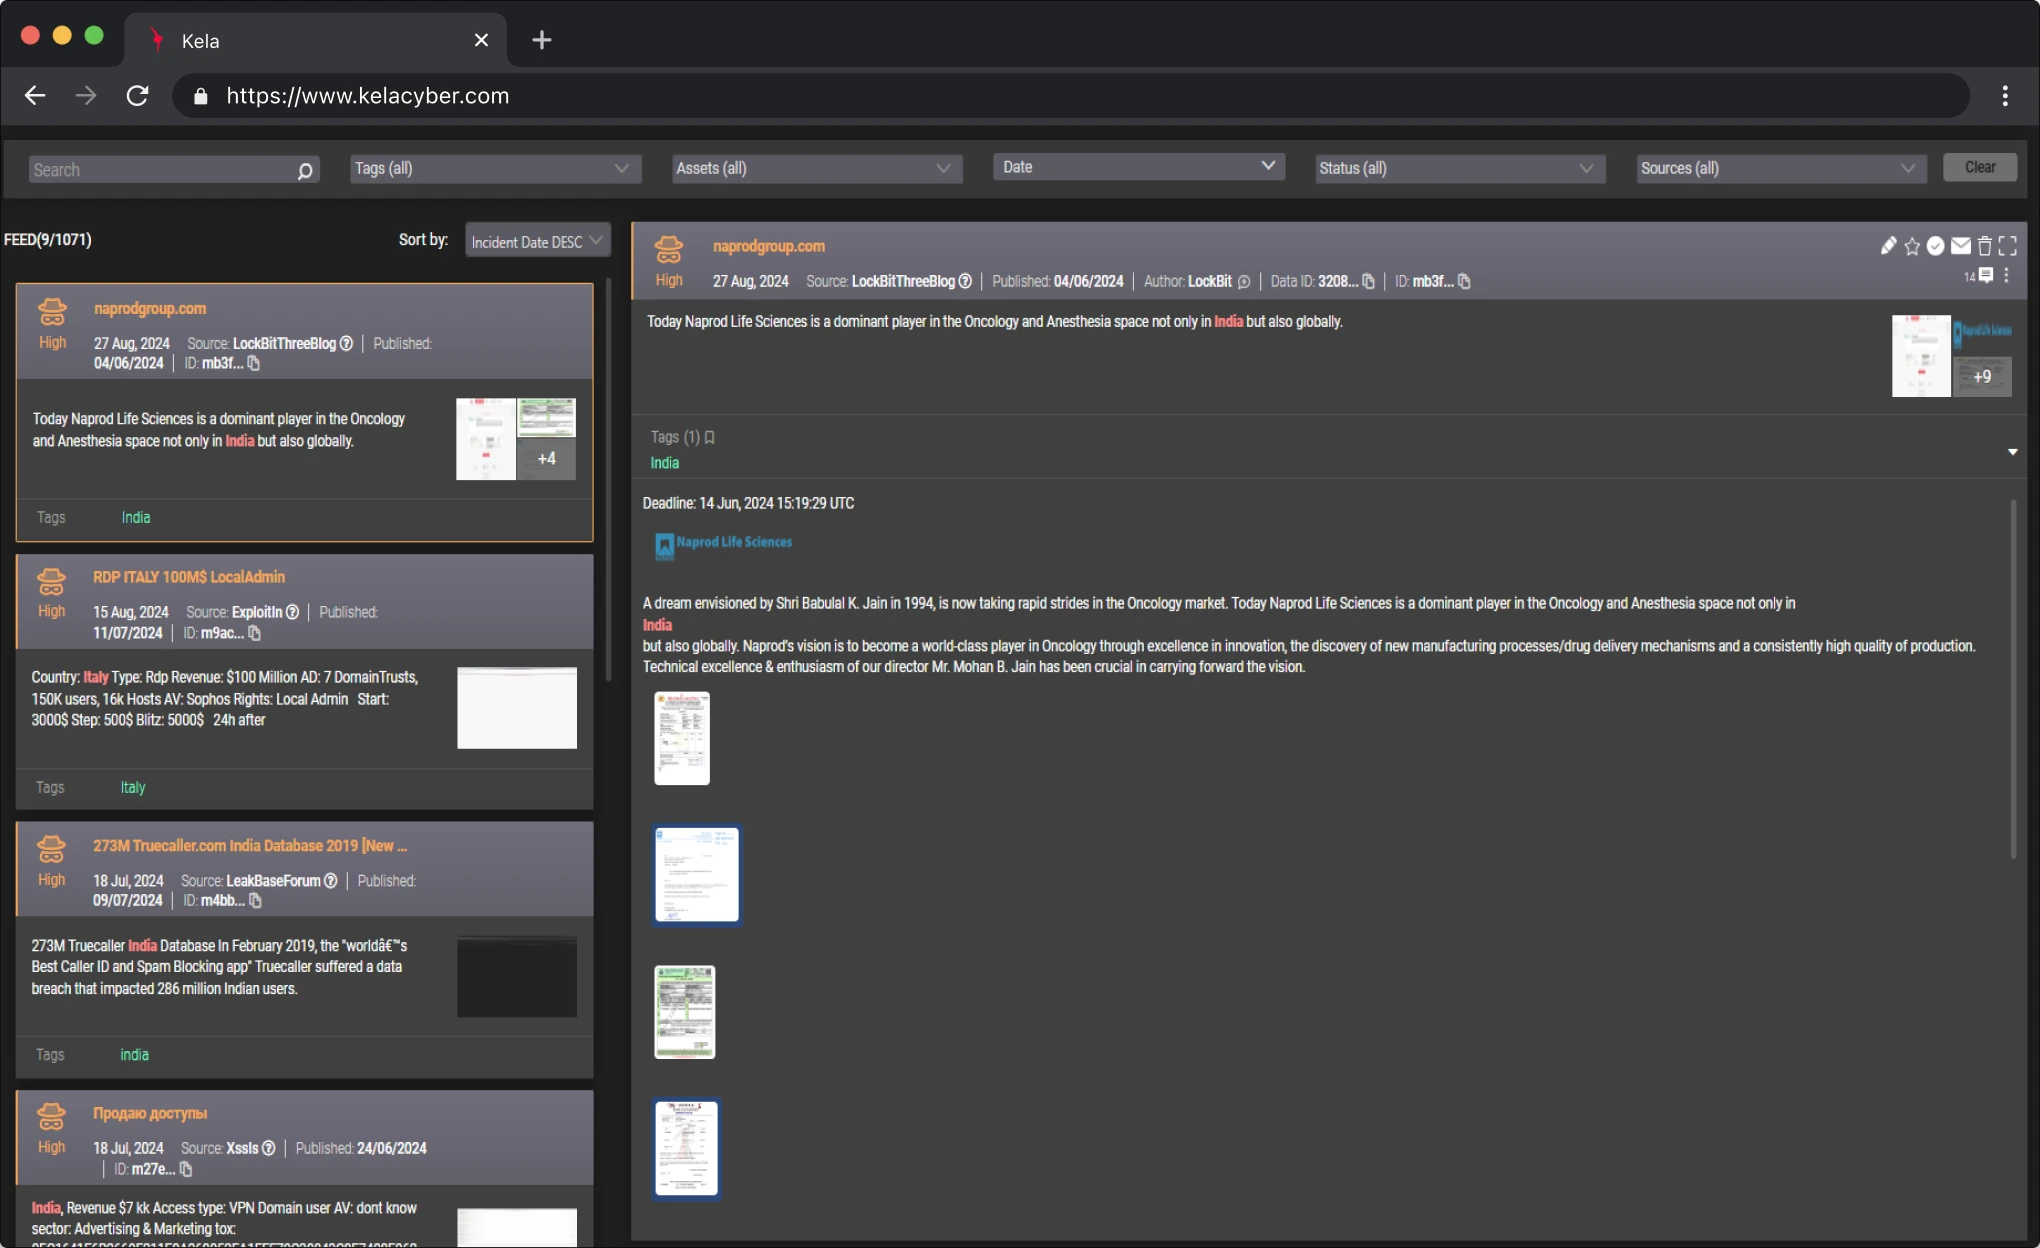
Debates sobre hacking
Debates sobre hacking
Mantente a la vanguardia vigilando los foros clandestinos para detectar los primeros rumores sobre nuevos exploits y objetivos.
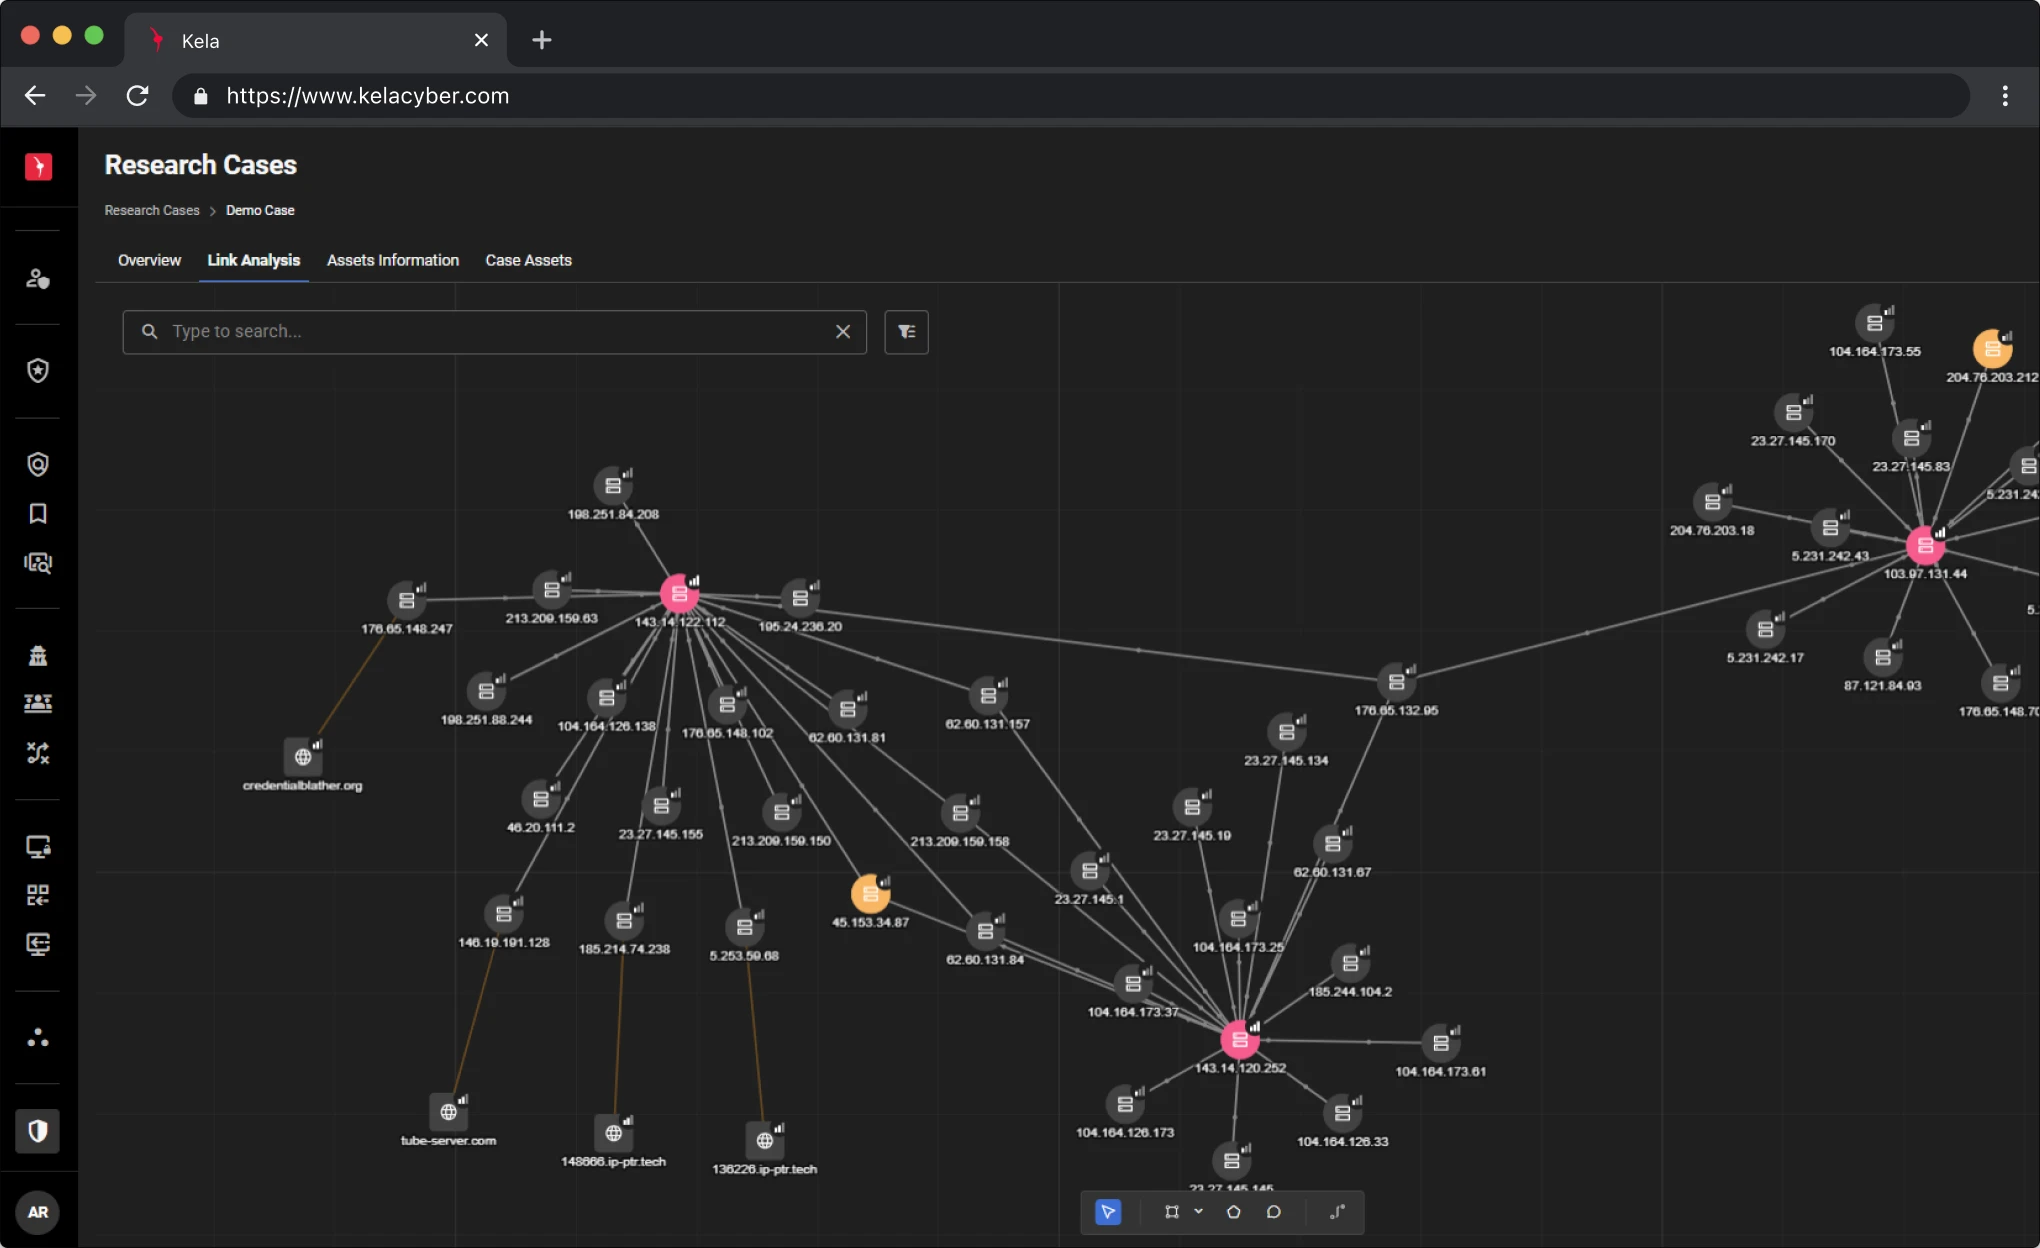
Mapeo de la infraestructura de amenazas
Mapeo de la infraestructura de amenazas
Analizar y rastrear los servidores de backend y las redes C2 que utilizan los atacantes para llevar a cabo sus operaciones.
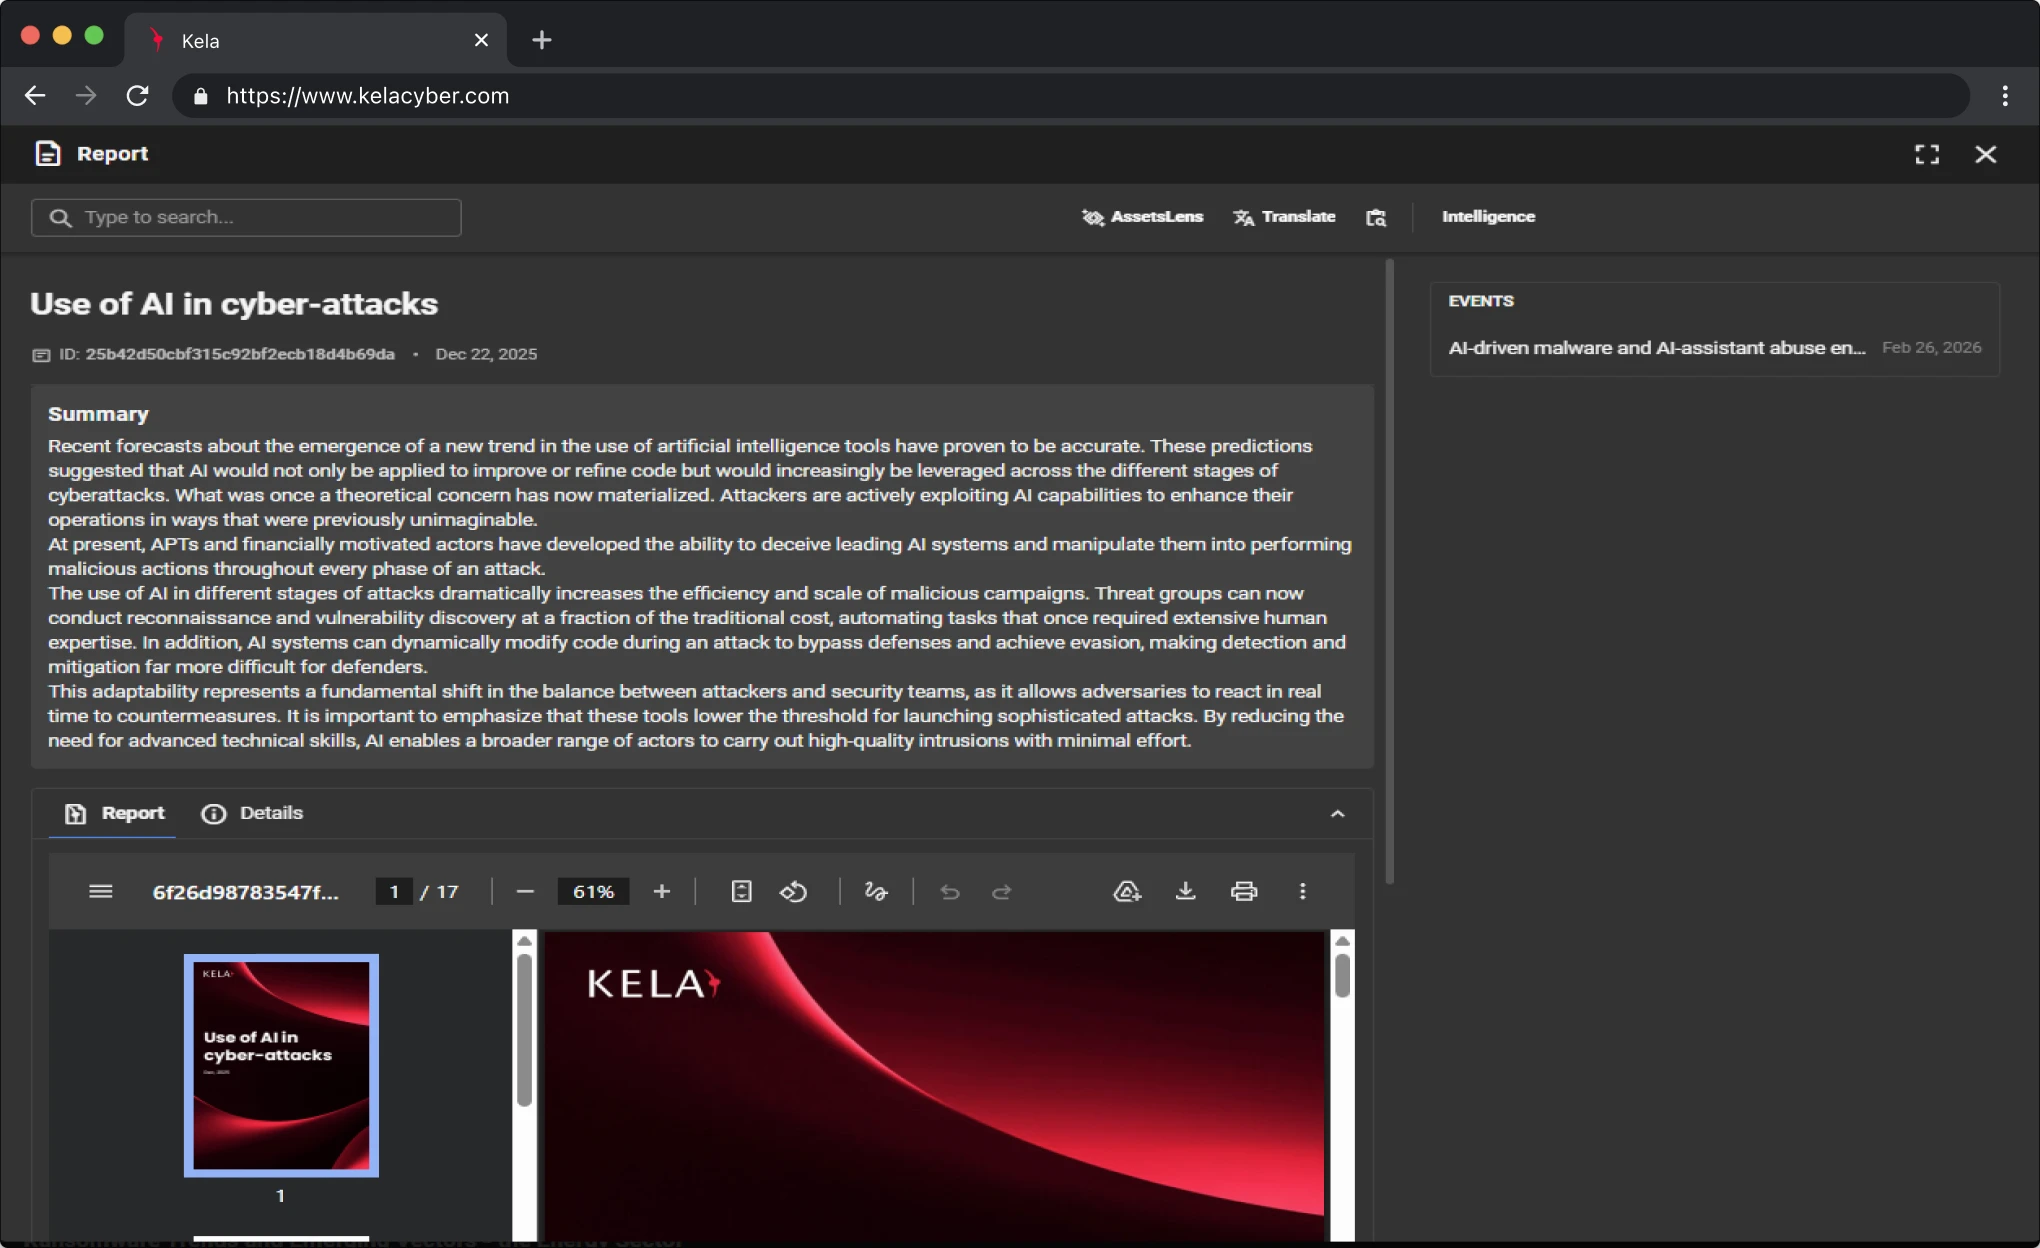
Inteligencia finalizada
Inteligencia finalizada
Reciba información estratégica seleccionada por expertos, lista para presentar de inmediato a la dirección ejecutiva.
Solicitar una demo
Preguntas frecuentes
¿Qué es la inteligencia de amenazas cibernéticas?
La inteligencia de amenazas cibernéticas (CTI) consiste en información sobre quién te está atacando, cómo y cuándo, recopilada en los lugares donde se planifican los ataques: foros de ciberdelincuencia, mercados, canales de Telegram y logs de infostealers . KELA transforma esa actividad en bruto en conclusiones validadas y específicas para cada organización, acompañadas de una medida concreta.
¿De qué fuentes obtiene información KELA?
Foros cerrados y abiertos sobre ciberdelincuencia, mercados ilícitos, tiendas automatizadas, canales de mensajería instantánea utilizados por delincuentes, sitios web de filtraciones de ransomware, logs de infostealers y sitios web de pegado de enlaces, además de telemetría de redes globales. La recopilación es continua y llega a fuentes a las que la mayoría de los equipos no pueden acceder de forma segura.
¿En qué se diferencia KELA de una fuente de amenazas?
Una fuente de datos te proporciona indicadores que debes seguir. KELA relaciona la actividad clandestina con tus propios activos, identidades y proveedores, la enriquece con información sobre el contexto y la gravedad de los actores de amenazas, y te indica qué medidas debes tomar, de modo que los analistas puedan centrarse en una lista reducida en lugar de tener que filtrar el ruido.
¿Pueden los analistas realizar investigaciones directamente en la plataforma?
Sí. El módulo Investigate ofrece un acceso con función de búsqueda a 20 años de datos del mundo clandestino, con las pruebas originales tal y como se publicaron, mientras que el módulo «Threat Actors» presenta perfiles de adversarios con sus alias, carteras, objetivos y técnicas de MITRE ATT&CK.
¿Cómo llega la información de inteligencia a nuestro sistema de seguridad?
A través de API, webhooks y aplicaciones ya preparadas para Splunk y otras plataformas SIEM y SOAR, en formatos legibles por máquina como STIX, de modo que los resultados se convierten automáticamente en tickets, bloqueos y restablecimientos.
¿Necesitamos contar con nuestros propios analistas para utilizar KELA?
No. Los analistas de CTI digital —agentes de IA entrenados con los datos de KELA— supervisan las fuentes, validan las credenciales, responden a las solicitudes y elaboran informes las 24 horas del día, mientras que el Centro de Ciberinteligencia de KELA está disponible para llevar a cabo investigaciones más exhaustivas.


