


La prevención empieza por la intención del adversario
No cuando saltan tus alertas
Inteligencia de amenazas cibernéticas desde donde se planifican los ataques, cruzada con tu exposición, para que veas lo que viene antes de que te alcance.
A fecha de 28 de octubre de 2026
A fecha de 28 de octubre de 2026
¿Cómo convierte KELA la inteligencia del submundo del cibercrimen en acción?

Descubrir y recopilar
Localizar, vigilar y recabar información
Analizar y priorizar
Convierte los datos en información accionable
Poner en práctica y actuar
Integrar, automatizar y reforzar la seguridad
Hagamos un recorrido
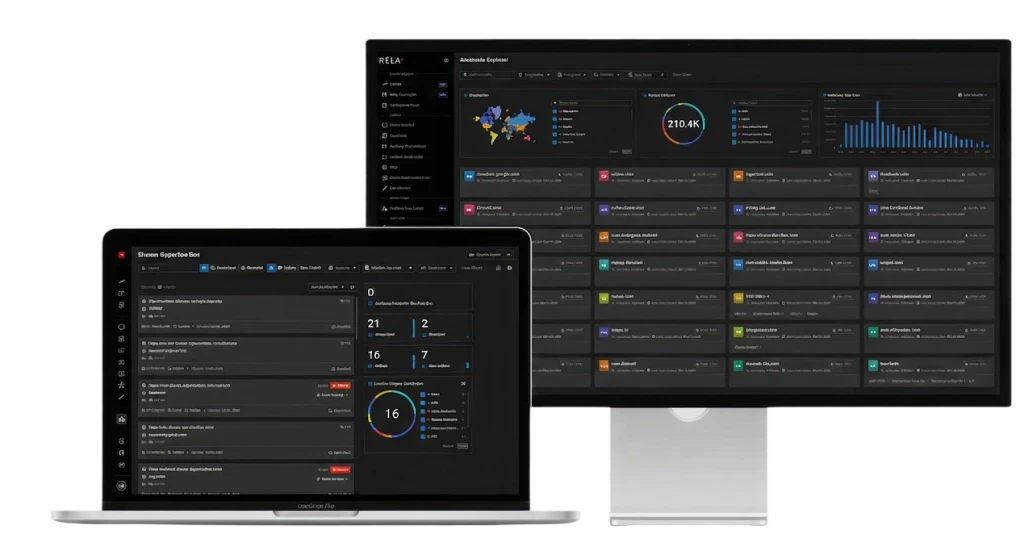
Bienvenido a la plataforma de ciberinteligencia de KELA
Empieza ahora mismo
El submundo del cibercrimen, en cifras de KELA
Credenciales comprometidas y víctimas de ransomware: de enero a agosto de 2026, en comparación con el mismo periodo de 2025. Fuente: KELA Data Lake.
Analistas cibernéticos digitales basados en IA
Diseñado para los analistas que no tienes. ¡Con el respaldo de una información que no encontrarás en ningún otro sitio!
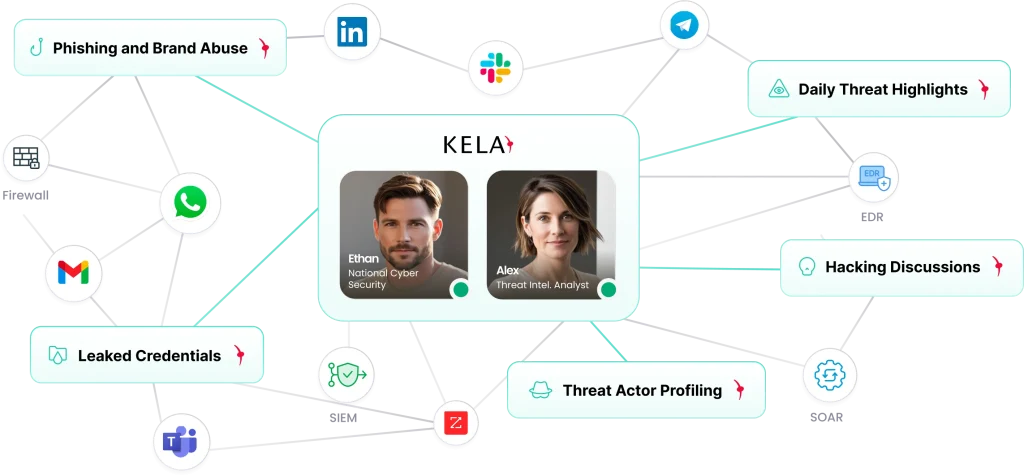

365 días al año, 24 horas al día, 7 días a la semana: ¡siempre disponibles!
Interactivo, proactivo
Totalmente integrado
Soluciones por tipo de amenaza


Soluciones por sectores
Por qué nos aprecian nuestros clientes
- Detén los ataques reales antes de que se produzcan
- Centrado en la exposición con información accionable
- Automatizado y fácil de usar
Contenido destacado
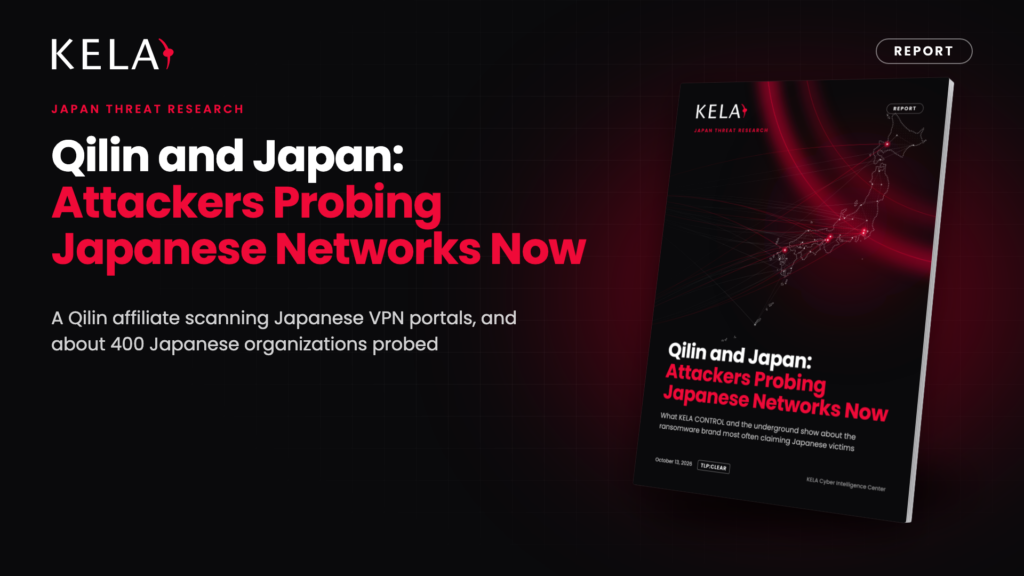
Informe
Qilin y Japón: Los atacantes están sondeando las redes japonesas
Japón está atravesando una racha inusualmente intensa de incidentes cibernéticos, y « Qilin » es el grupo de ransomware al que hay que prestar especial atención.
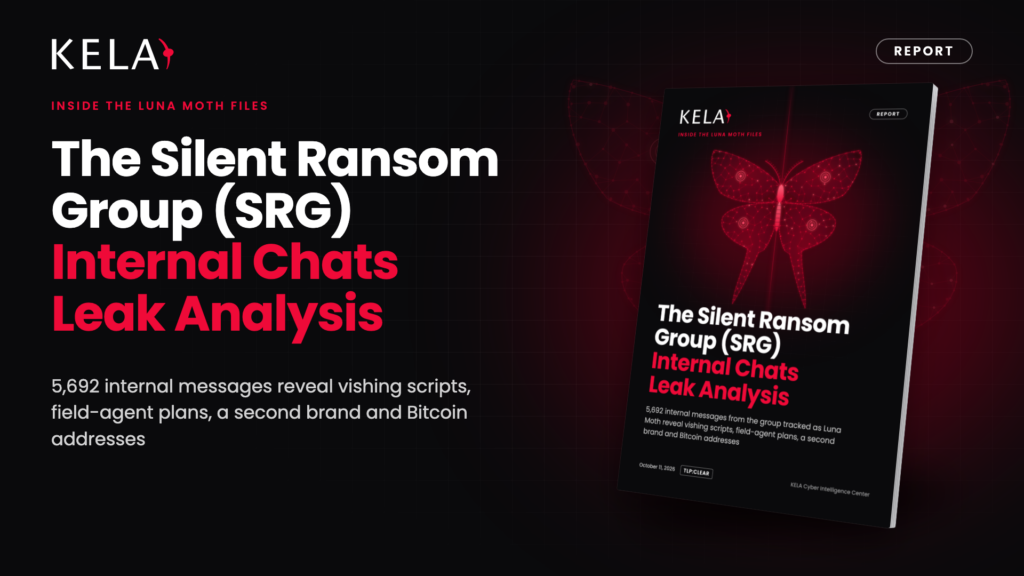
Informe
Análisis de la filtración de los chats internos del grupo Silent Ransom Group (SRG)
Análisis de KELA de 5.692 mensajes procedentes de la supuesta filtración del grupo Silent Ransom Group: funciones, un guion de vishing, una simulación…
Comunicado de prensa
KELA y Fujitsu firman un acuerdo de colaboración en materia de ciberseguridad
KELA K.K. ha firmado un acuerdo de colaboración con Fujitsu Limited para ofrecer la inteligencia sobre amenazas cibernéticas del Grupo KELA,…
Preguntas frecuentes
¿Qué hace KELA?
KELA es una plataforma de detección de amenazas externas. Recopila información de una variedad sin igual de fuentes de difícil acceso, desde el submundo del cibercrimen hasta la web abierta y las redes sociales —donde se suplantan la identidad de marcas y ejecutivos— y transforma lo que encuentra en medidas concretas para tu organización: credenciales comprometidas que hay que restablecer, activos expuestos y vulnerabilidades explotadas que hay que corregir con prioridad, grupos de ransomware y fraude que tienen como objetivo tu sector, y sitios de phishing y perfiles falsos que hay que eliminar.
¿Qué es la inteligencia de amenazas cibernéticas y en qué se diferencia la de KELA?
La inteligencia de amenazas cibernéticas es el conocimiento sobre quién ataca, cómo lo hace y qué es lo que busca. La mayor parte de esta información se obtiene de fuentes públicas y de los incidentes sufridos por otras víctimas. La de KELA procede del propio bando de los atacantes, del submundo al que es difícil acceder, y se adapta a tus propios activos, personal y proveedores, por lo que se presenta como una información específica sobre ti, en lugar de como un resumen general sobre todo el mundo.
¿Qué amenazas cubre la plataforma KELA?
Ransomware, phishing y uso indebido de marcas, credenciales comprometidas e infecciones por infostealer, vulnerabilidades que aprovechan los delincuentes, riesgos de terceros y de la cadena de suministro, exposición a dark web y amenazas relacionadas con la IA. Una única plataforma, con las funciones que necesitas activadas.
¿Quién recurre a KELA?
Empresas, proveedores de servicios de seguridad gestionados, entidades de servicios financieros y aseguradoras, así como organismos gubernamentales y fuerzas del orden. Dentro de estas organizaciones, presta servicio al SOC, a los analistas de inteligencia de amenazas, a los equipos de vulnerabilidad y riesgo, a los equipos de lucha contra el fraude, a los investigadores y al CISO.
¿Cómo empiezo?
Empieza gratis con un dominio: sin agentes, sin configuración, sin tarjeta. Verás tu exposición externa en cuestión de minutos. Solicita una demo cuando quieras un recorrido completo de la plataforma para tu entorno.


