






Protección contra riesgos digitales
Detén las amenazas externas antes de que lleguen a tu empresa
Protege a tus empleados y tu marca
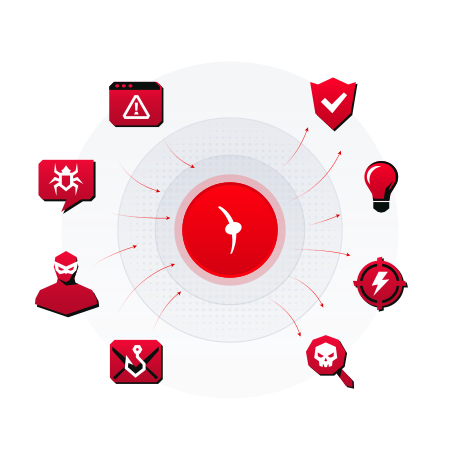
KELA supervisa de forma continua la web abierta, las redes sociales y las fuentes relacionadas con la ciberdelincuencia para detectar el uso indebido de la marca, el phishing, la exposición de credenciales y las fugas de datos. Los resultados se analizan en profundidad y se priorizan, para luego incorporarlos a los flujos de trabajo de respuesta, de modo que los equipos de seguridad, fraude y marca puedan neutralizar rápidamente las amenazas y reducir el impacto real en el negocio.

Prevenir el fraude y la suplantación de identidad
Detectar y eliminar de forma precoz los casos de uso indebido de marcas y de phishing en todo el ecosistema externo

Protege tus identidades de «
»
Identifica las credenciales expuestas y los indicios de identidad relacionados con tu organización

Poner en práctica la inteligencia externa
Convierte las señales en casos, alertas y acciones de respuesta integradas en los flujos de trabajo cotidianos.
Convierte el riesgo digital en acción
Protege tu marca contra la suplantación de identidad
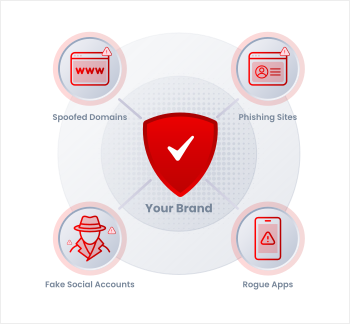
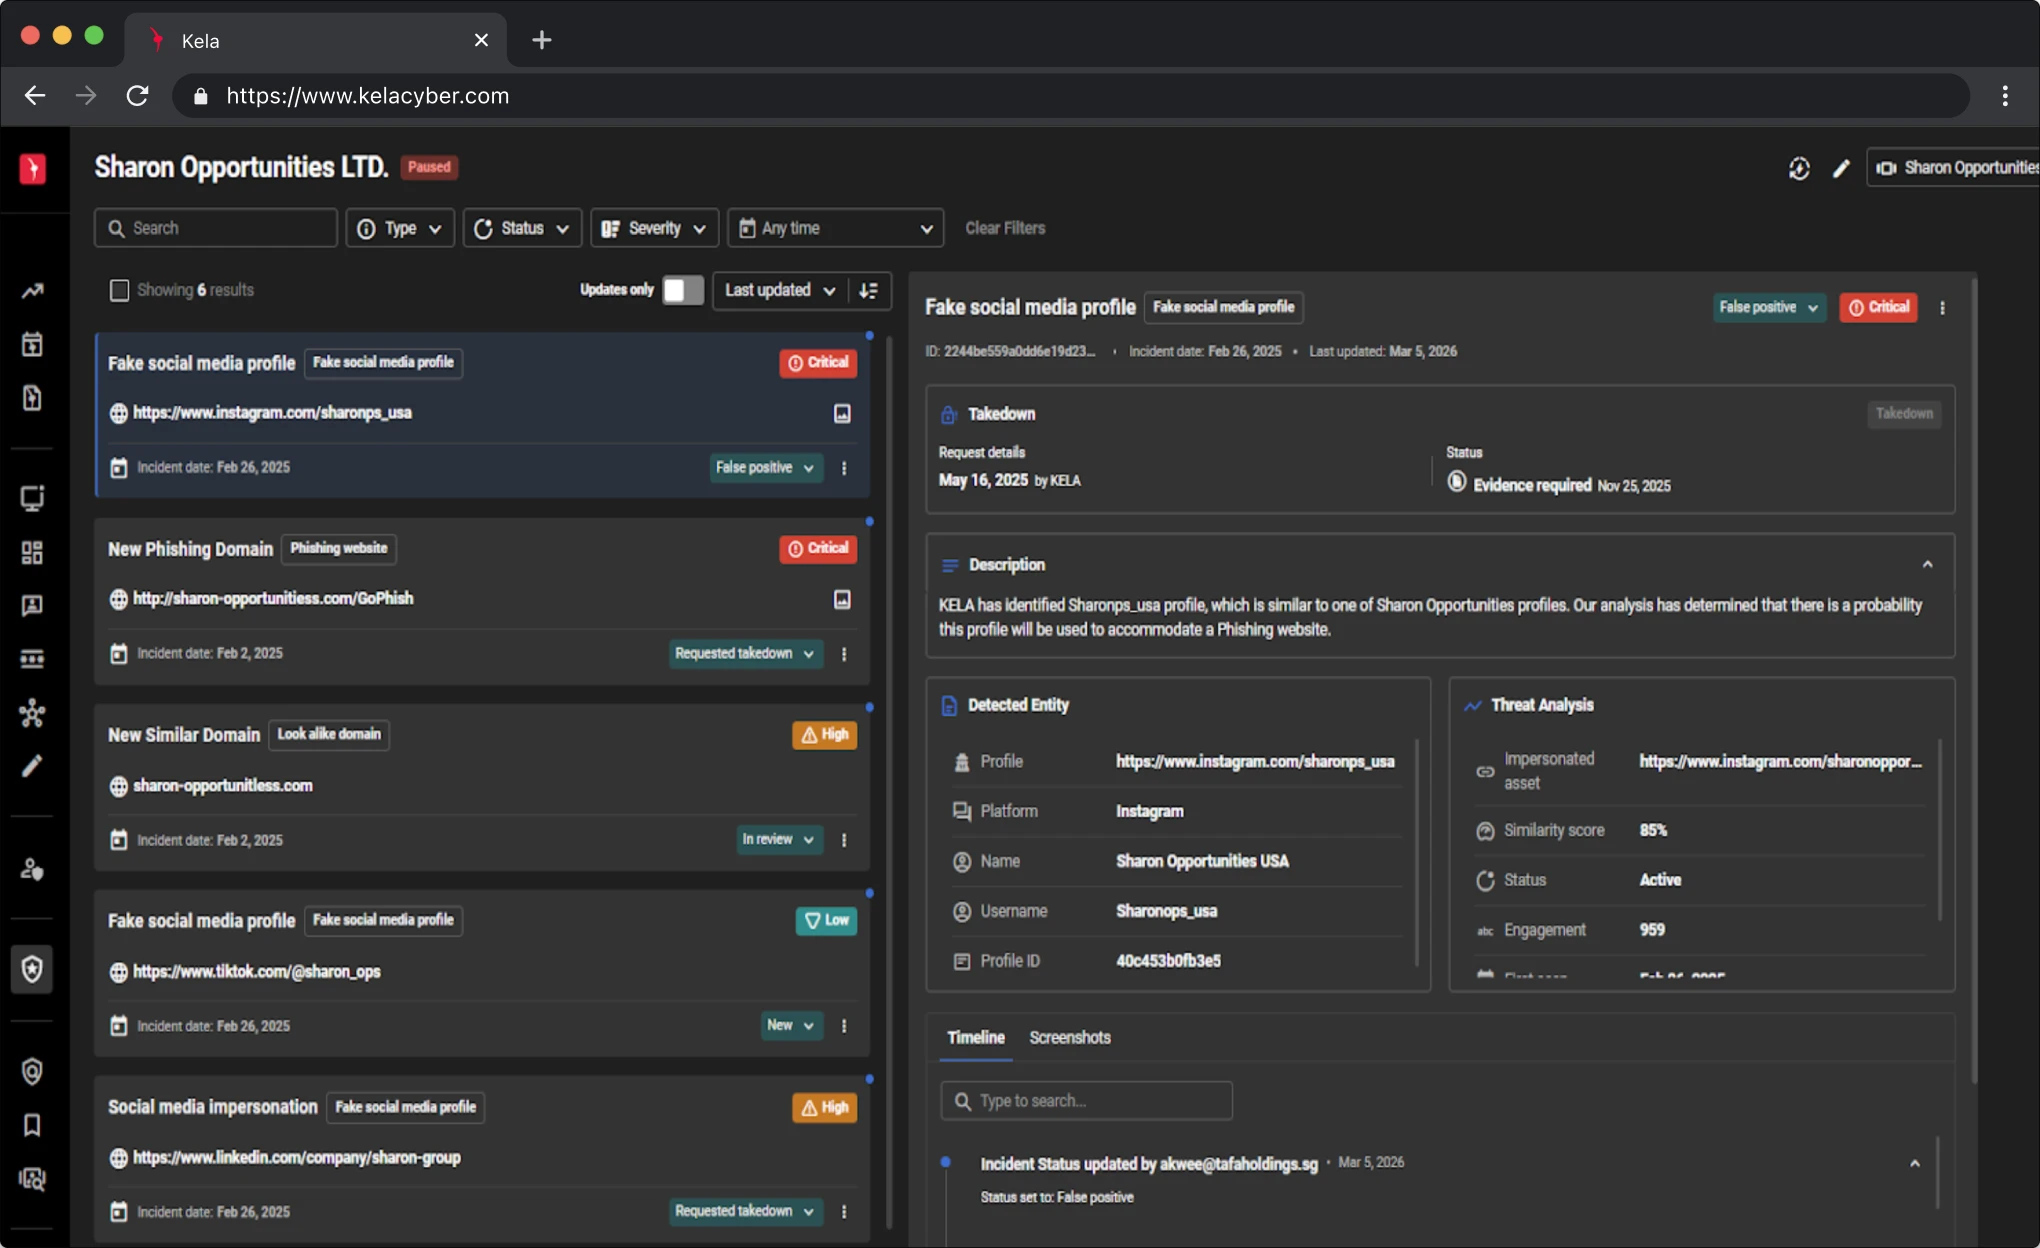
KELA rastrea dominios similares, sitios fraudulentos, indicadores de suplantación de identidad y casos de suplantación en redes sociales y aplicaciones. Al detectar las campañas en una fase temprana y recopilar pruebas, los equipos pueden reaccionar con mayor rapidez, cerrar los sitios sospechosos, minimizar el impacto en los clientes y mantener la confianza.
Reducir el riesgo de exposición de las credenciales
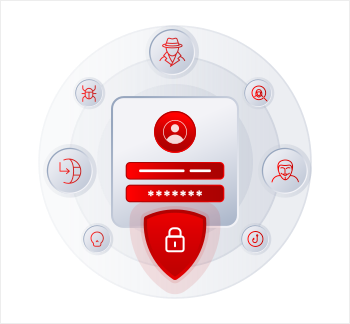
KELA supervisa las fugas de credenciales, las cuentas comprometidas y los indicios de exposición de la identidad relacionados con empleados, clientes y terceros. Los incidentes se validan, se completan con información adicional y se les asigna un nivel de riesgo para facilitar una solución rápida, desde el restablecimiento de contraseñas y la aplicación de la autenticación multifactorial (MFA) hasta el envío de notificaciones específicas y la realización de investigaciones.
Poner en práctica las señales de riesgo externas
KELA convierte los hallazgos sobre riesgos digitales en medidas concretas: enriquece y prioriza automáticamente los incidentes y, a continuación, los deriva a los flujos de trabajo que tus equipos ya utilizan. Genera casos de incidentes, alertas y acciones basadas en guiones operativos en las áreas de seguridad, fraude y operaciones de marca, para que los problemas se gestionen con mayor rapidez, de forma coherente y a gran escala.
¿Qué cubre la protección contra riesgos digitales?
Funcionalidades que supervisan los riesgos externos, priorizan lo que realmente importa e impulsan una respuesta rápida.
Uso indebido de marcas y dominios
Uso indebido de marcas y dominios
Protege tu identidad corporativa detectando en tiempo real los dominios fraudulentos y las suplantaciones de marca no autorizadas.
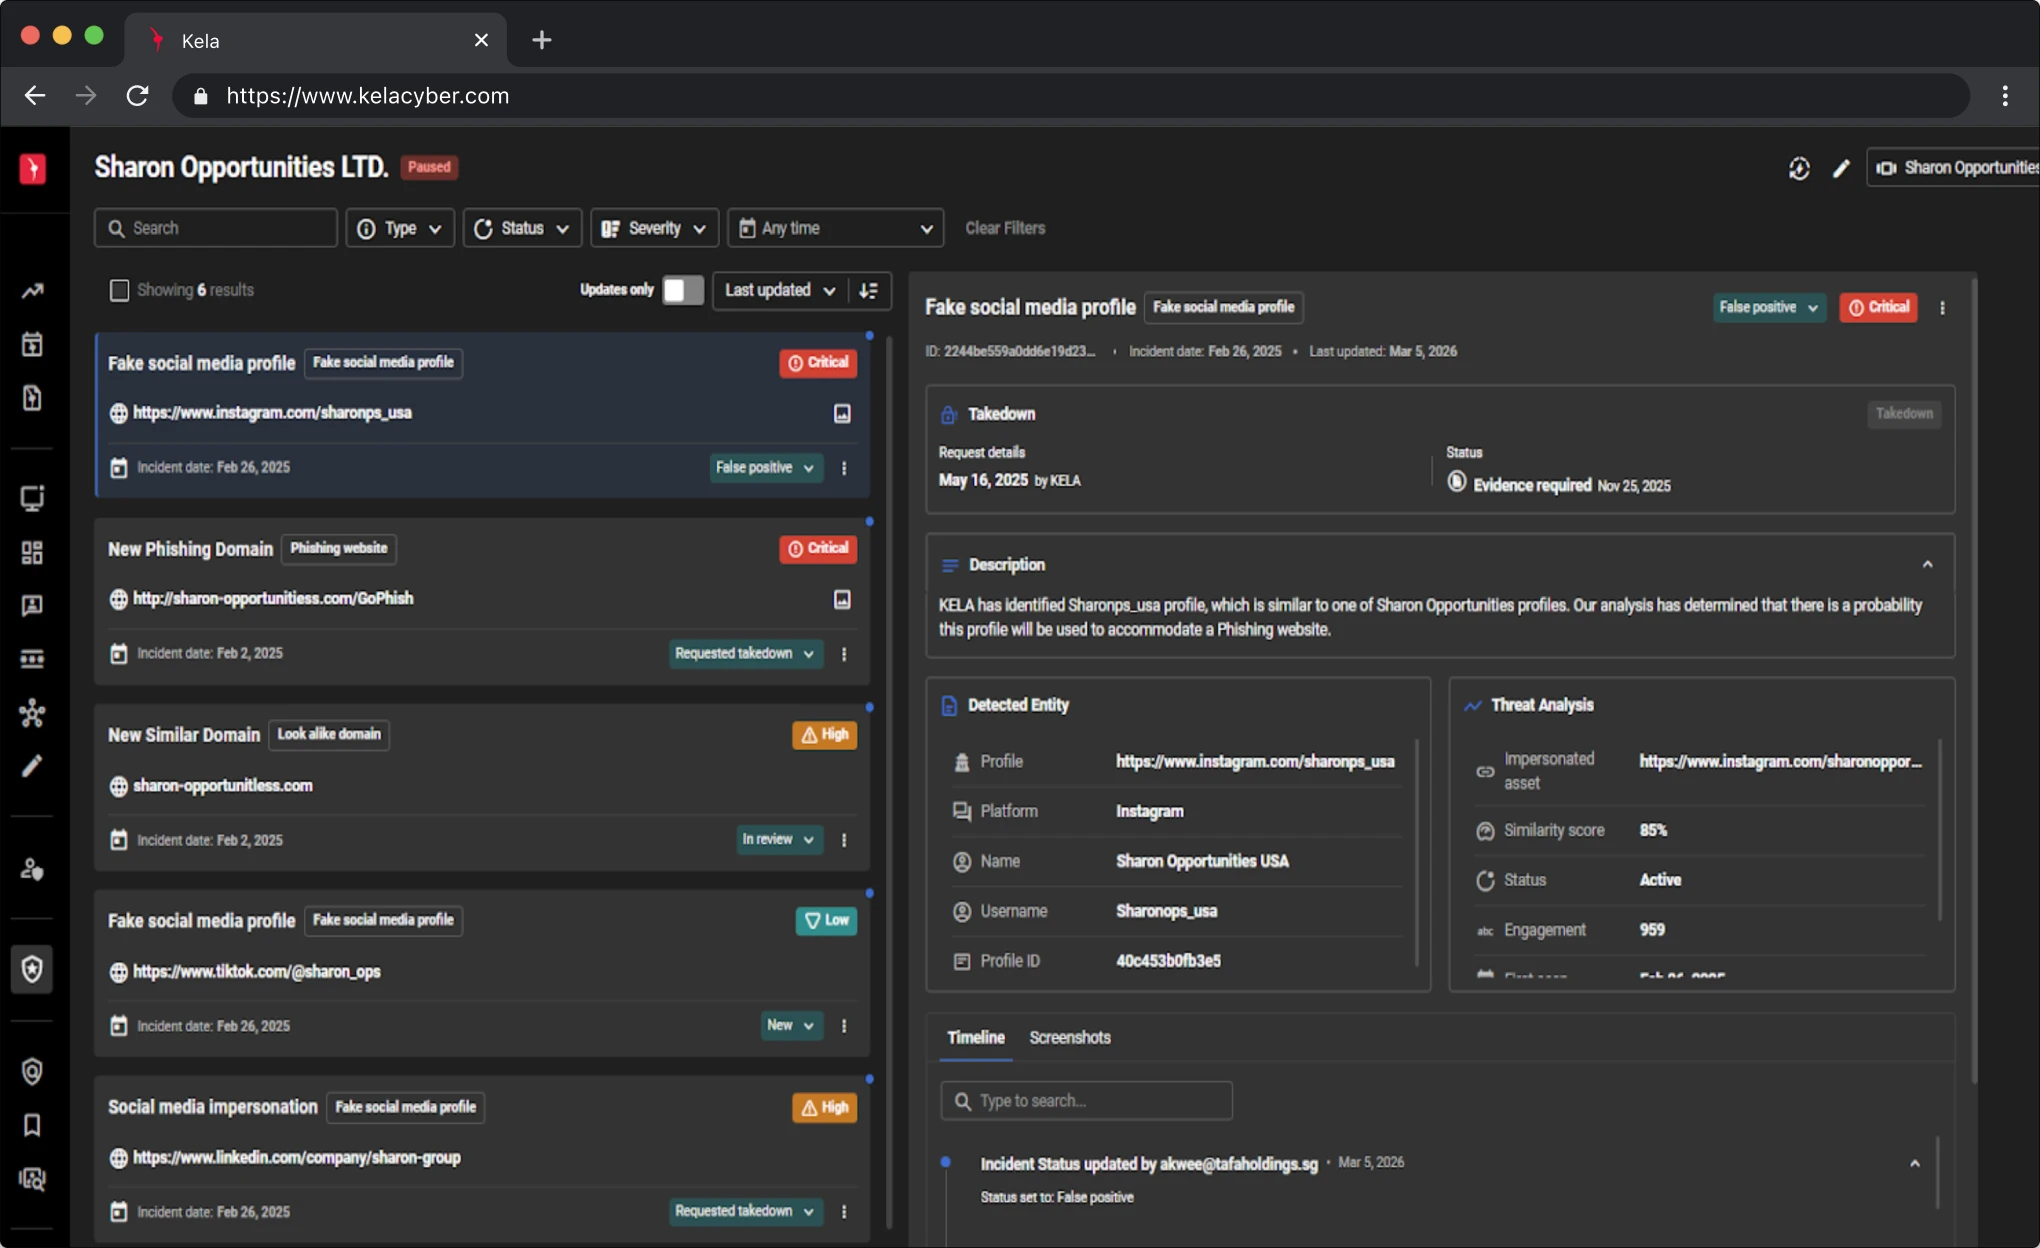
Detección de phishing
Detección de phishing
Detecta de forma proactiva campañas maliciosas y URL similares diseñadas para recopilar los datos de tus empleados o clientes.
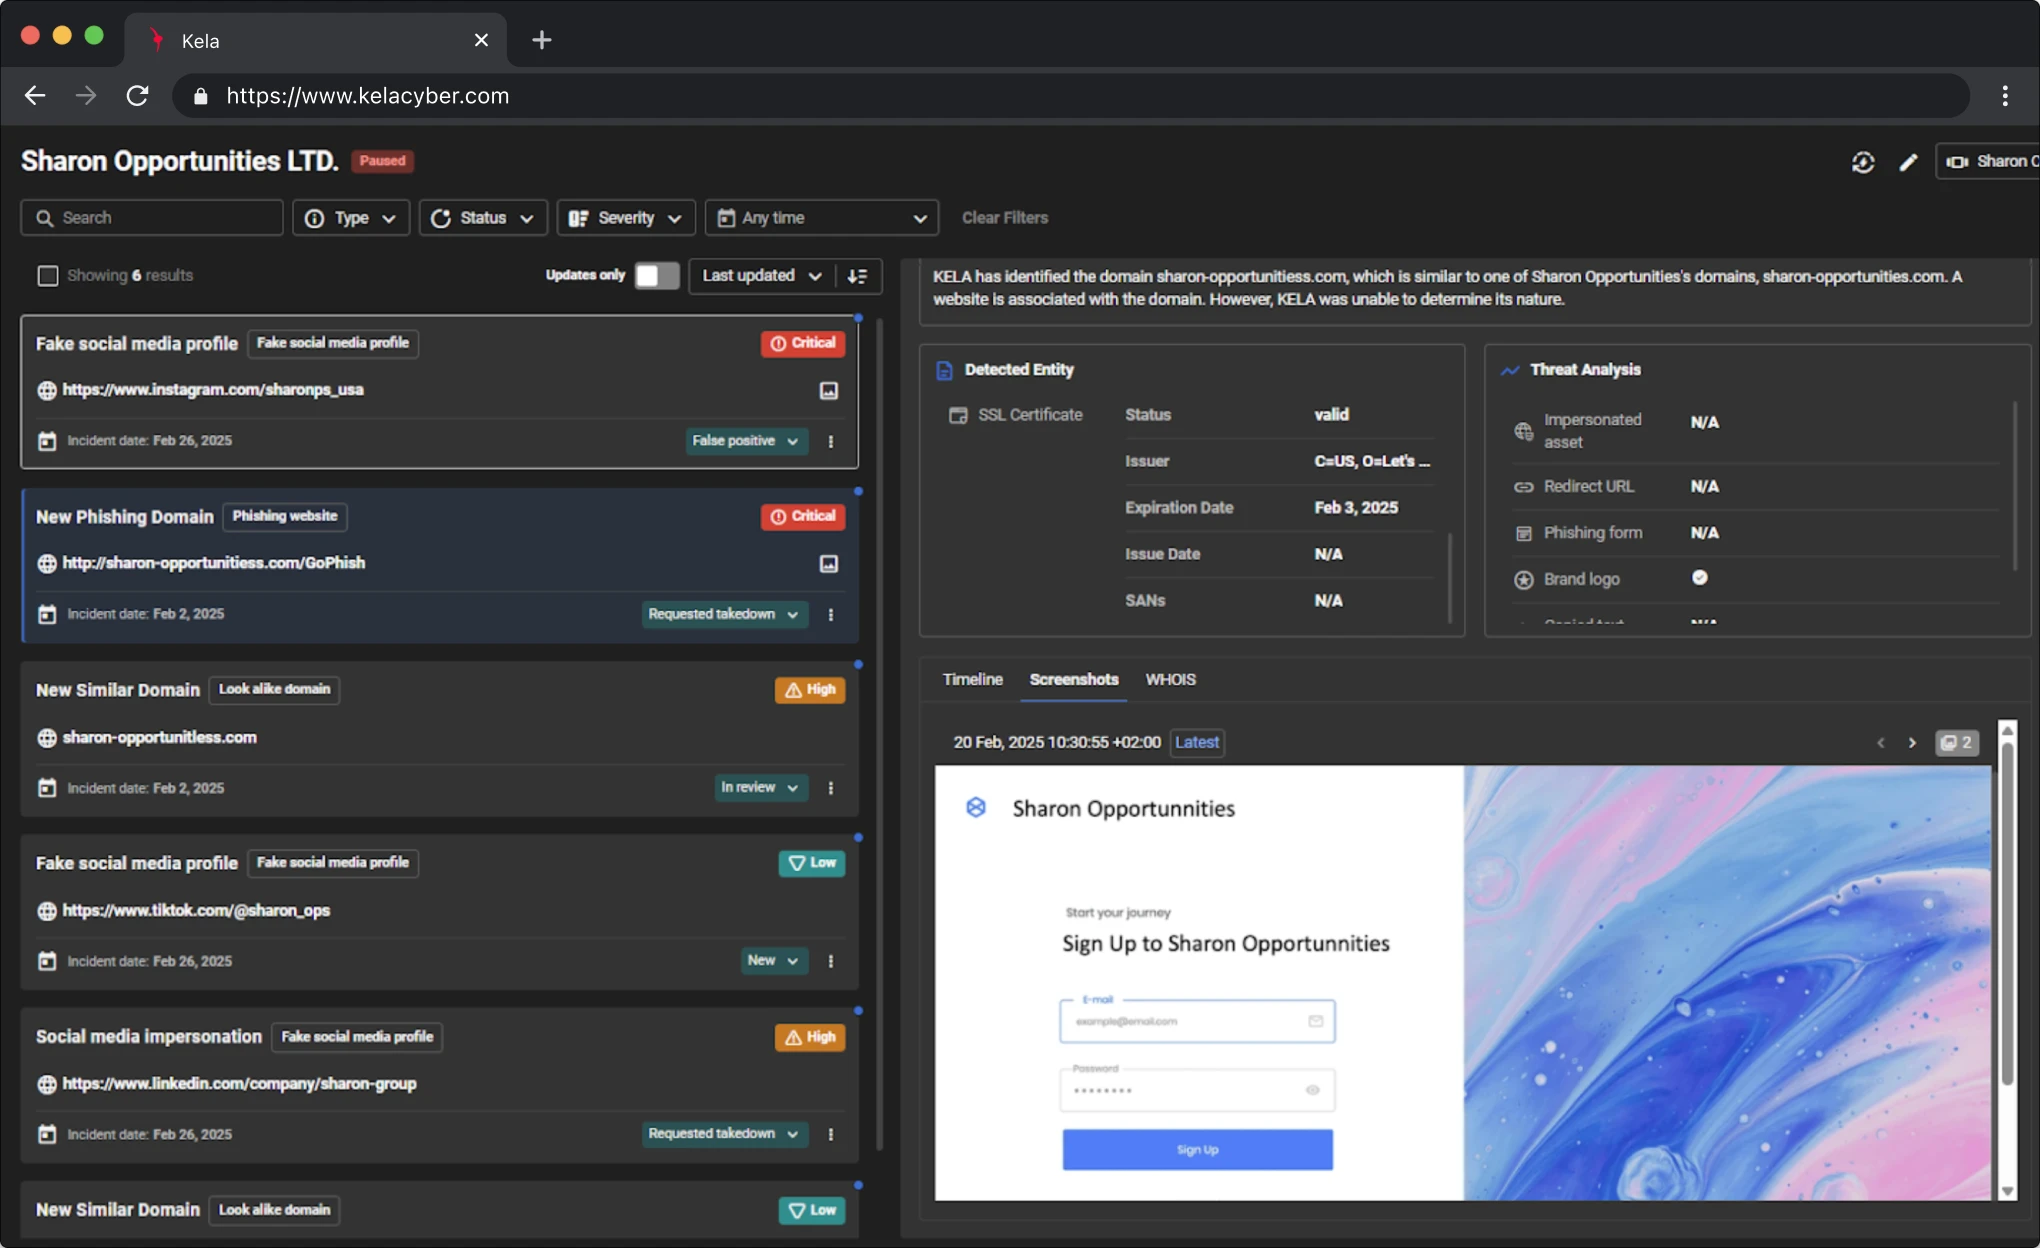
Monitorización de redes sociales
Monitorización de redes sociales
Realiza un seguimiento de las menciones y las amenazas en las redes sociales para mitigar el riesgo reputacional e identificar ataques coordinados.
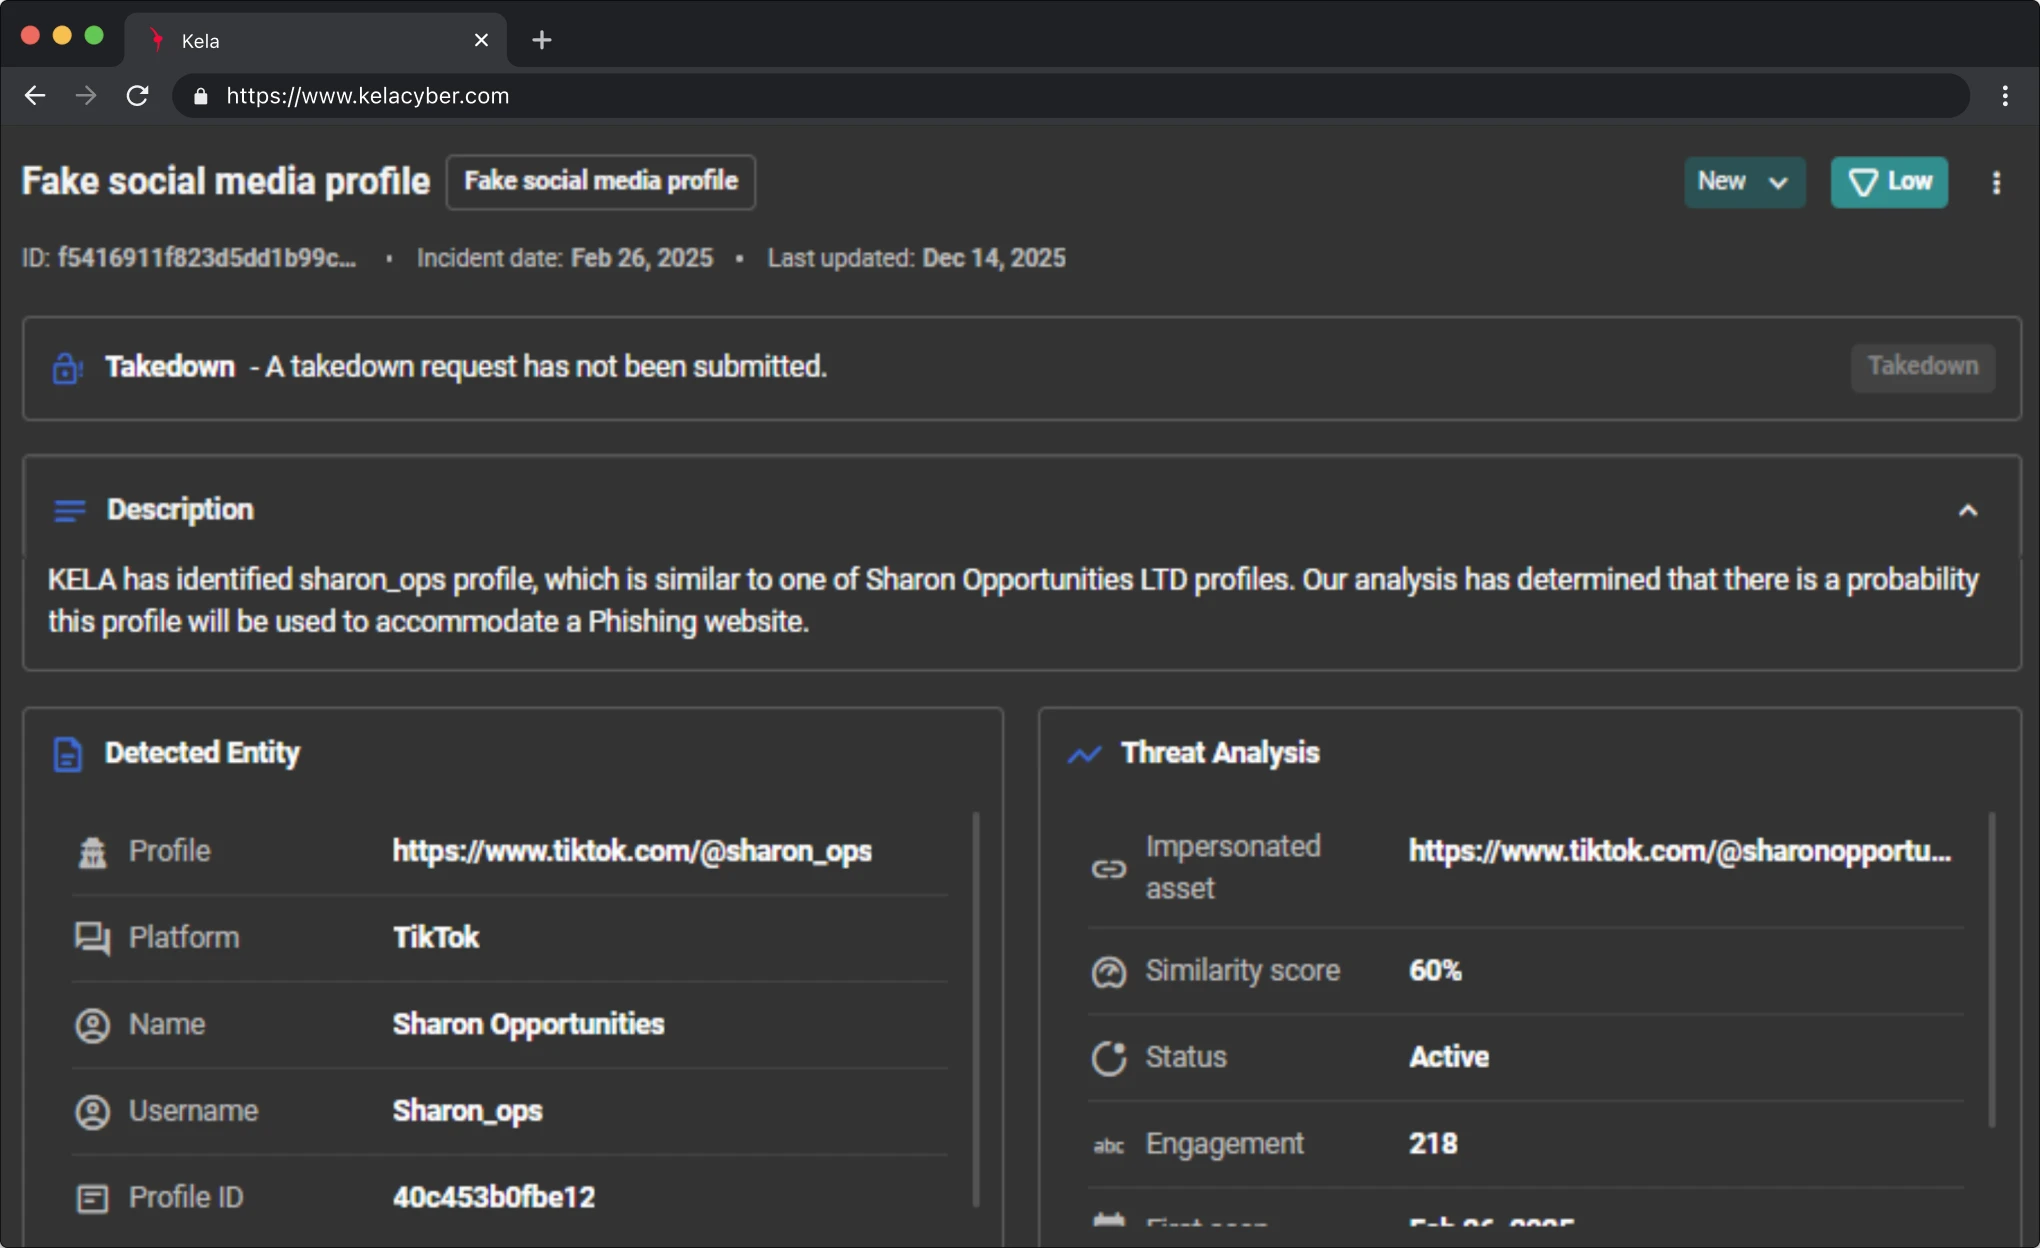
Supervisión de la exposición de credenciales
Supervisión de la exposición de credenciales
Detecta las credenciales corporativas filtradas y las cuentas secuestradas antes de que puedan utilizarse para obtener acceso no autorizado.
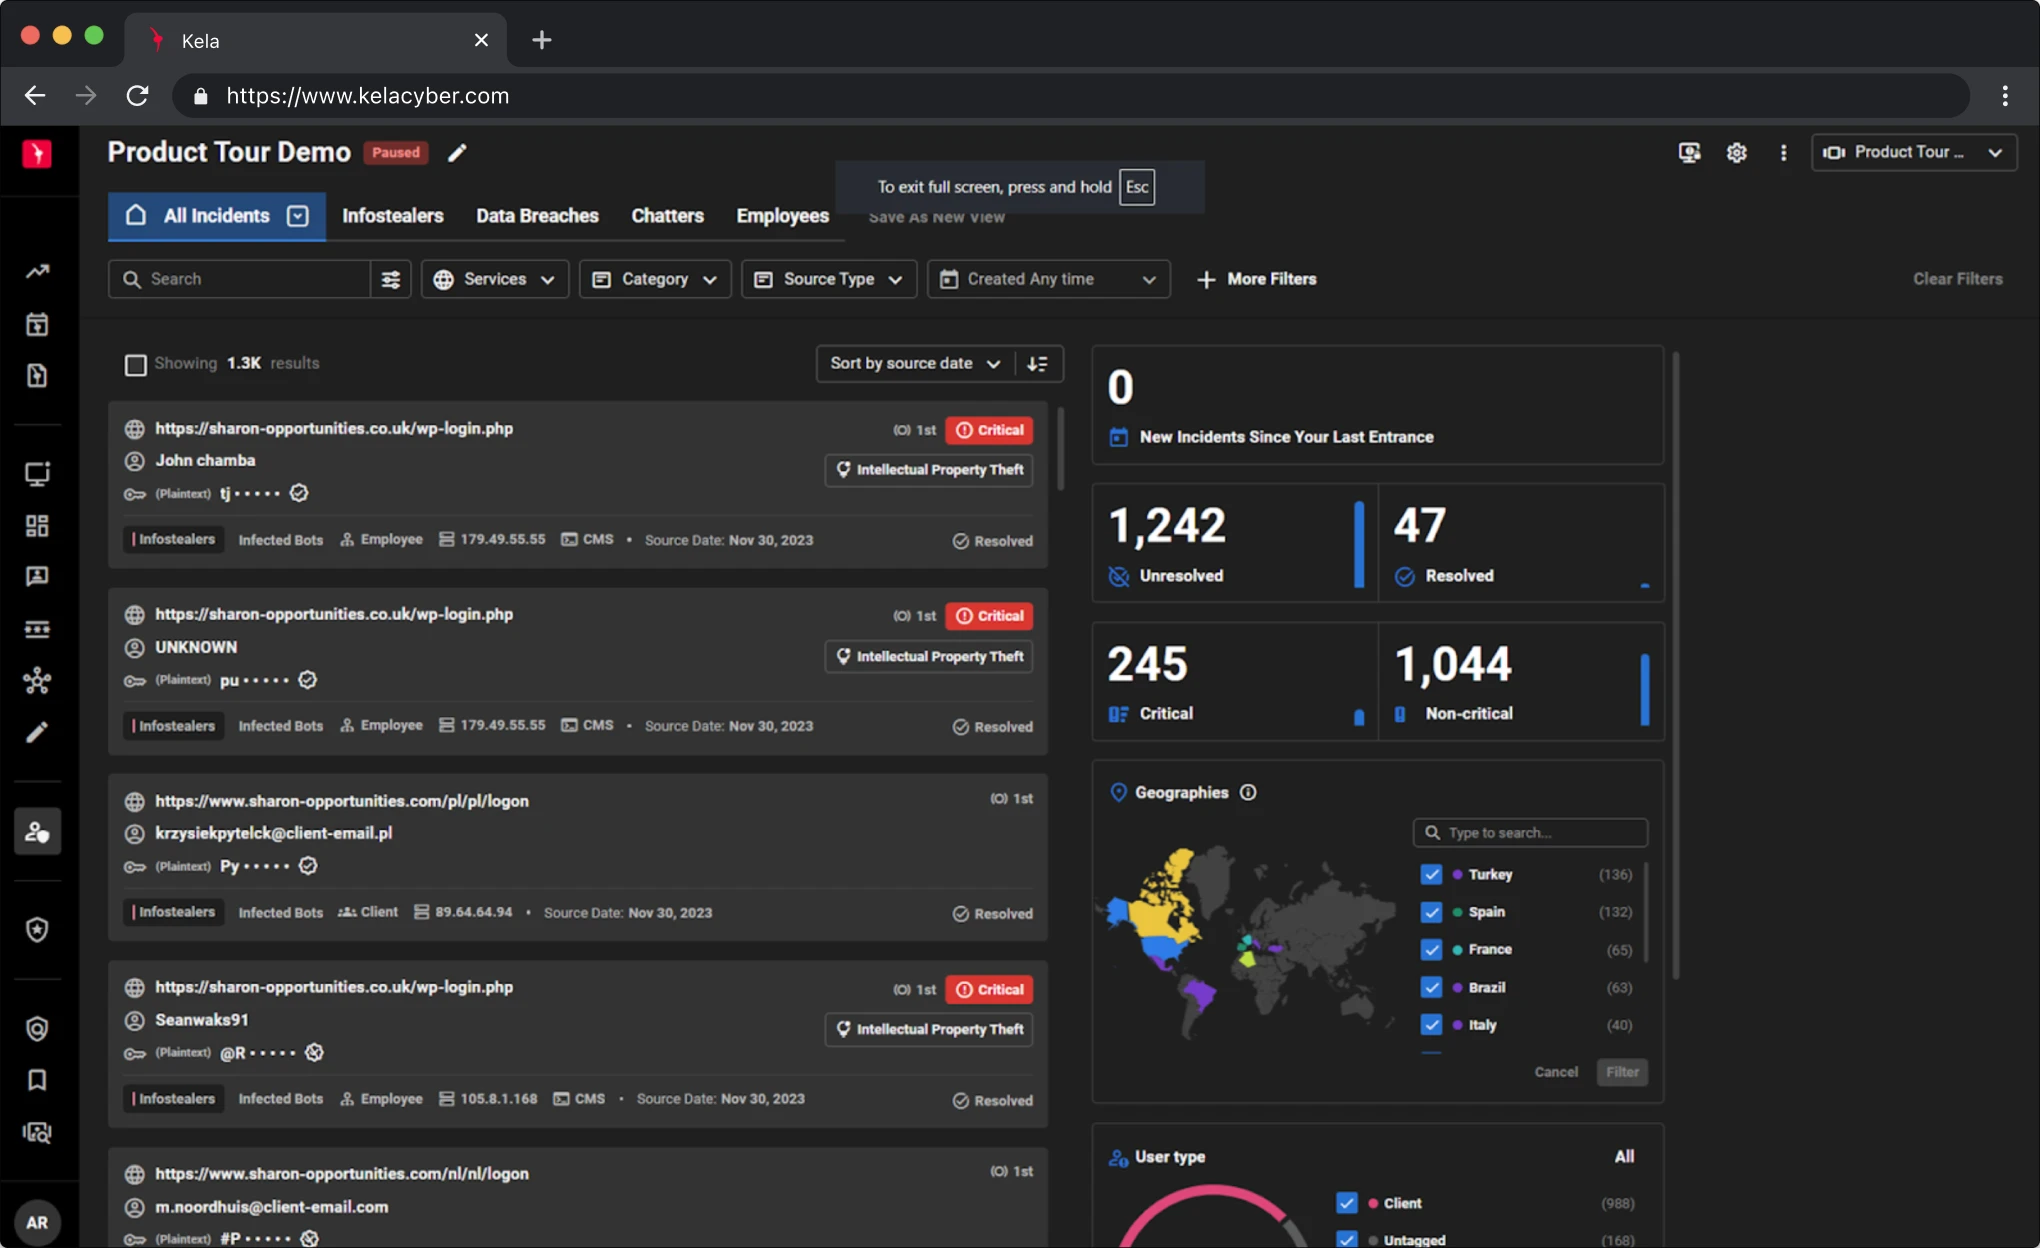
Detección de fugas de datos
Detección de fugas de datos
Protege tus activos confidenciales identificando los datos de propiedad exclusiva, el código fuente o los documentos internos que se encuentran expuestos en Internet.
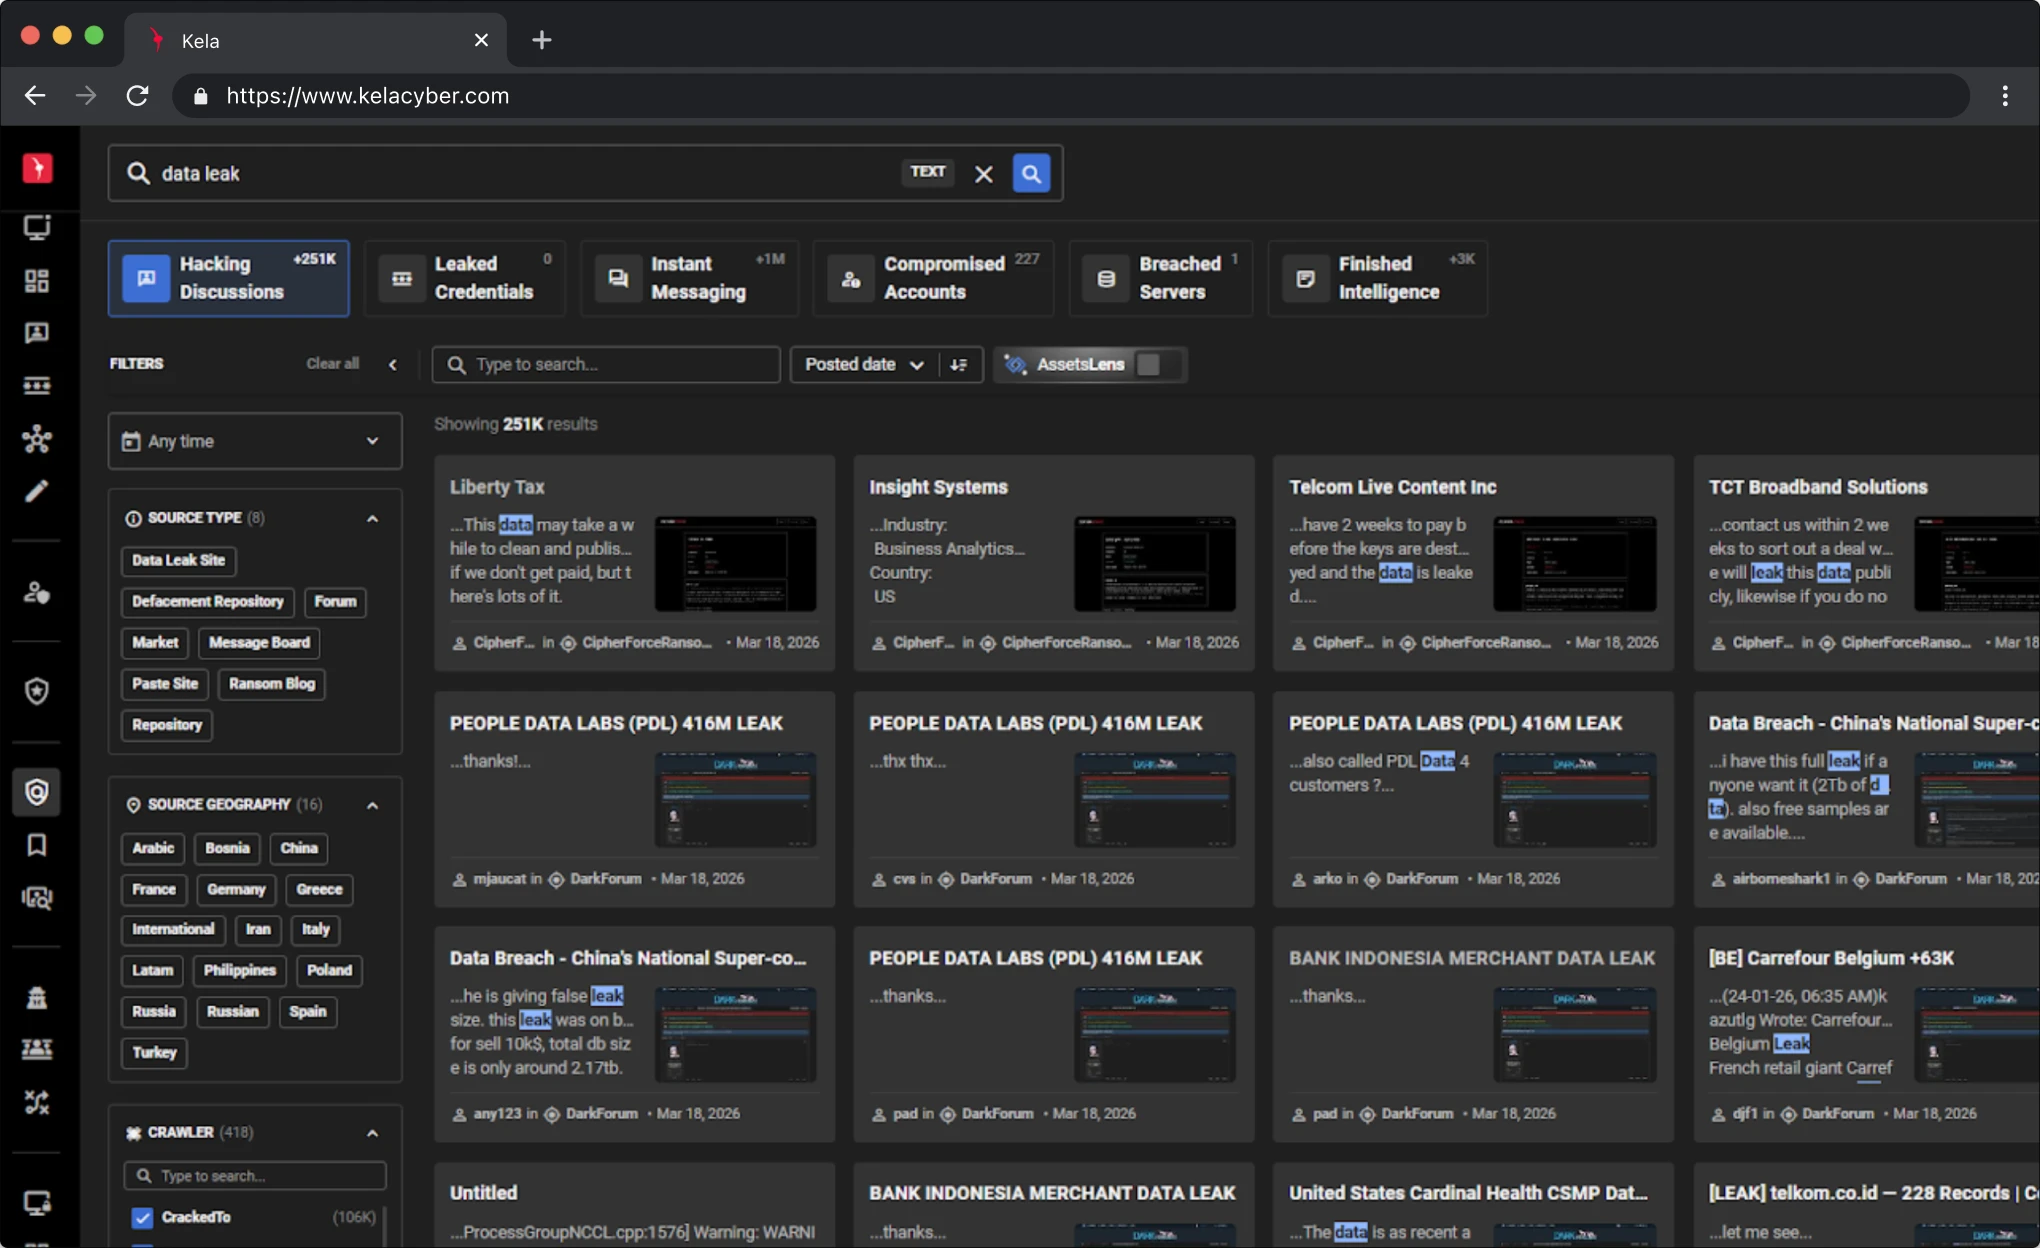
dark web Seguimiento del ecosistema de la ciberdelincuencia
dark web Seguimiento del ecosistema de la ciberdelincuencia
Obtén una visión detallada del mundo del crimen organizado, donde tu organización está siendo objeto de ataques o se habla de ella.
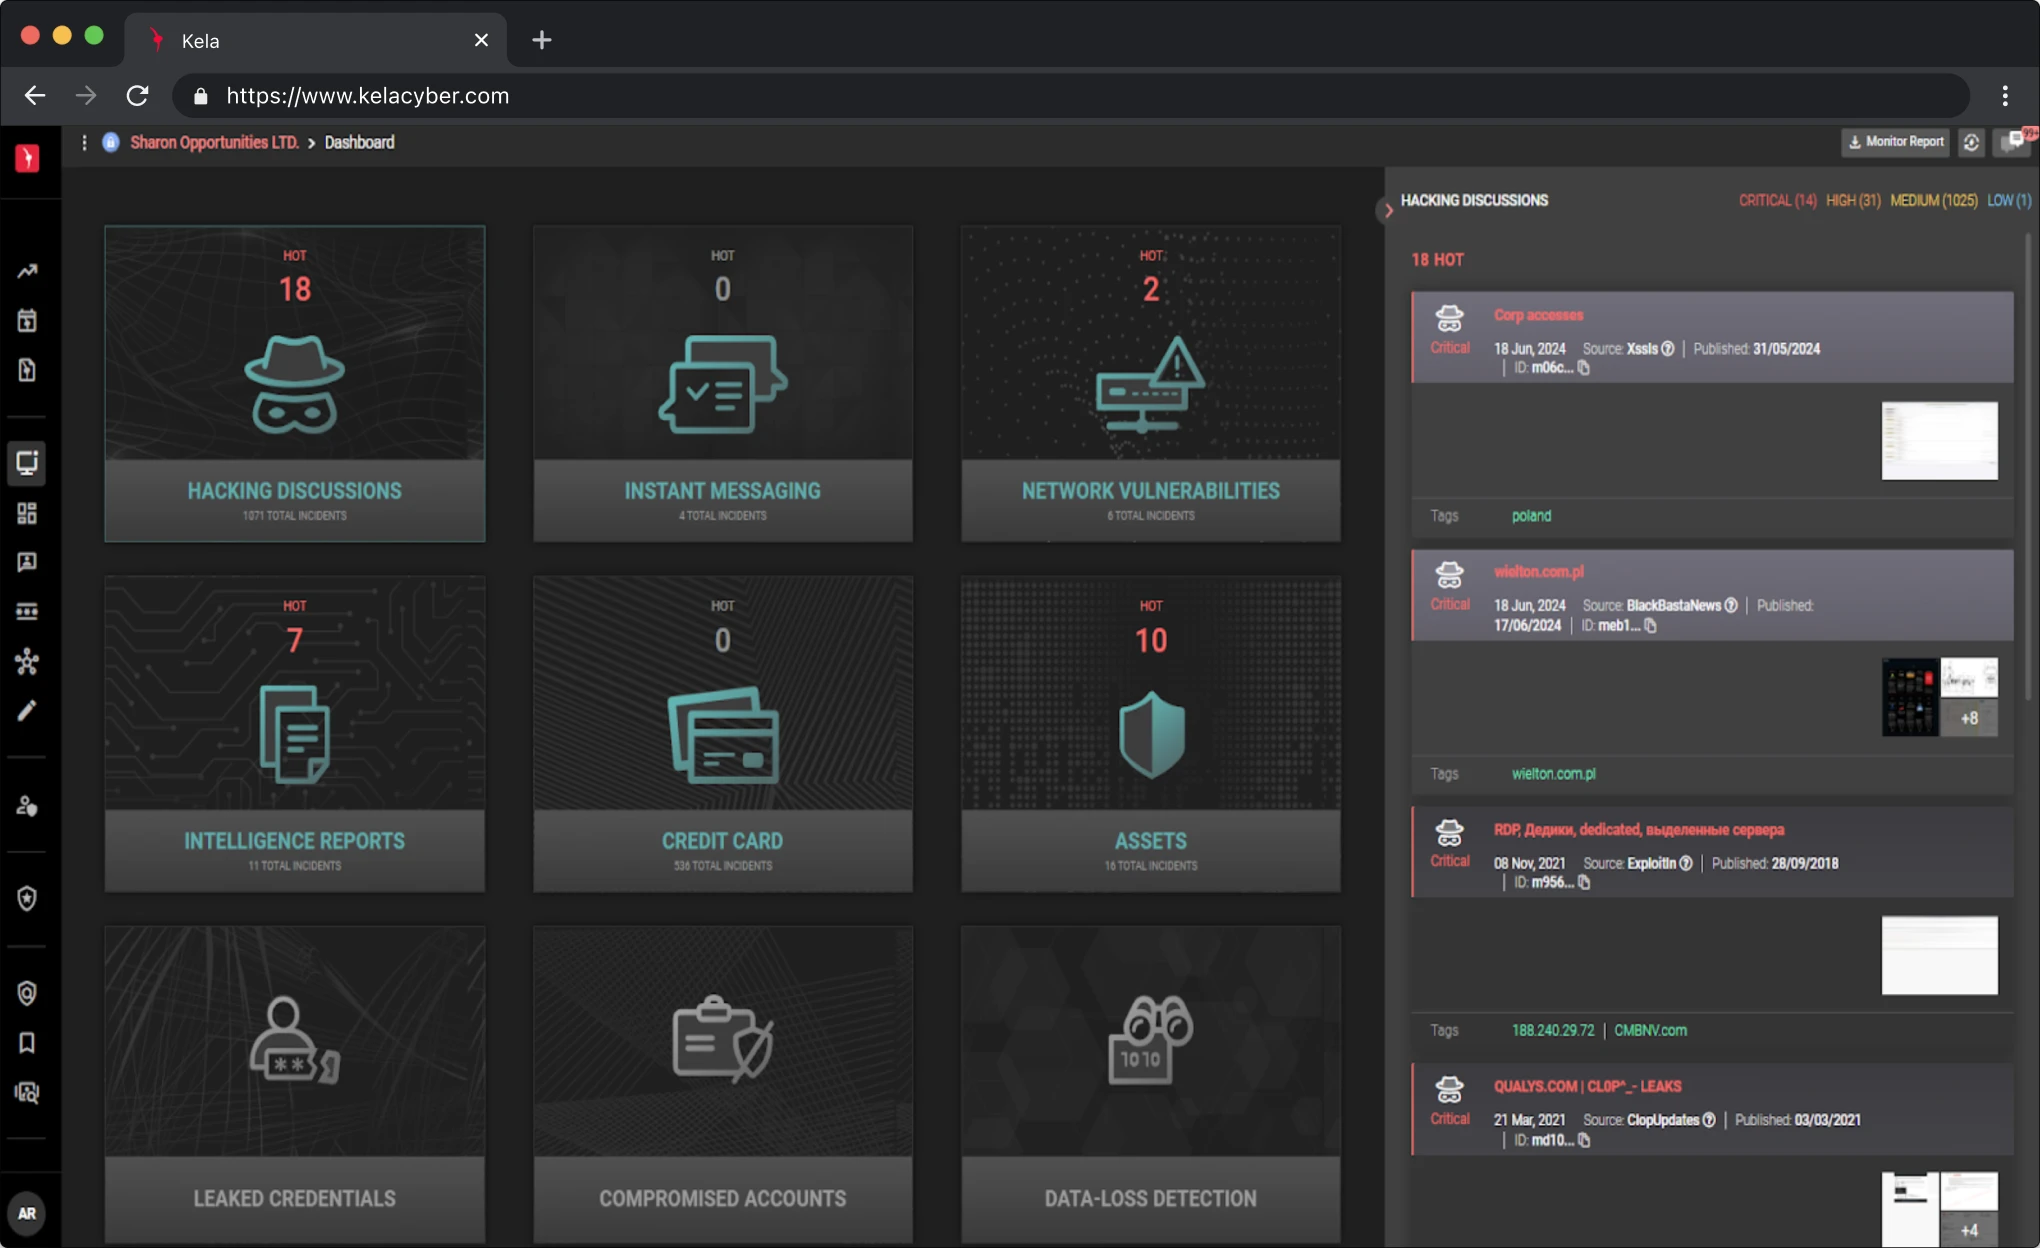
Priorización automatizada y puntuación de riesgos
Priorización automatizada y puntuación de riesgos
Céntrate en lo que más importa gracias a algoritmos inteligentes que clasifican las amenazas en función del riesgo real que suponen para tu empresa.
Integraciones con herramientas SIEM/SOAR, de gestión de incidencias y de colaboración
Integraciones con herramientas SIEM/SOAR, de gestión de incidencias y de colaboración
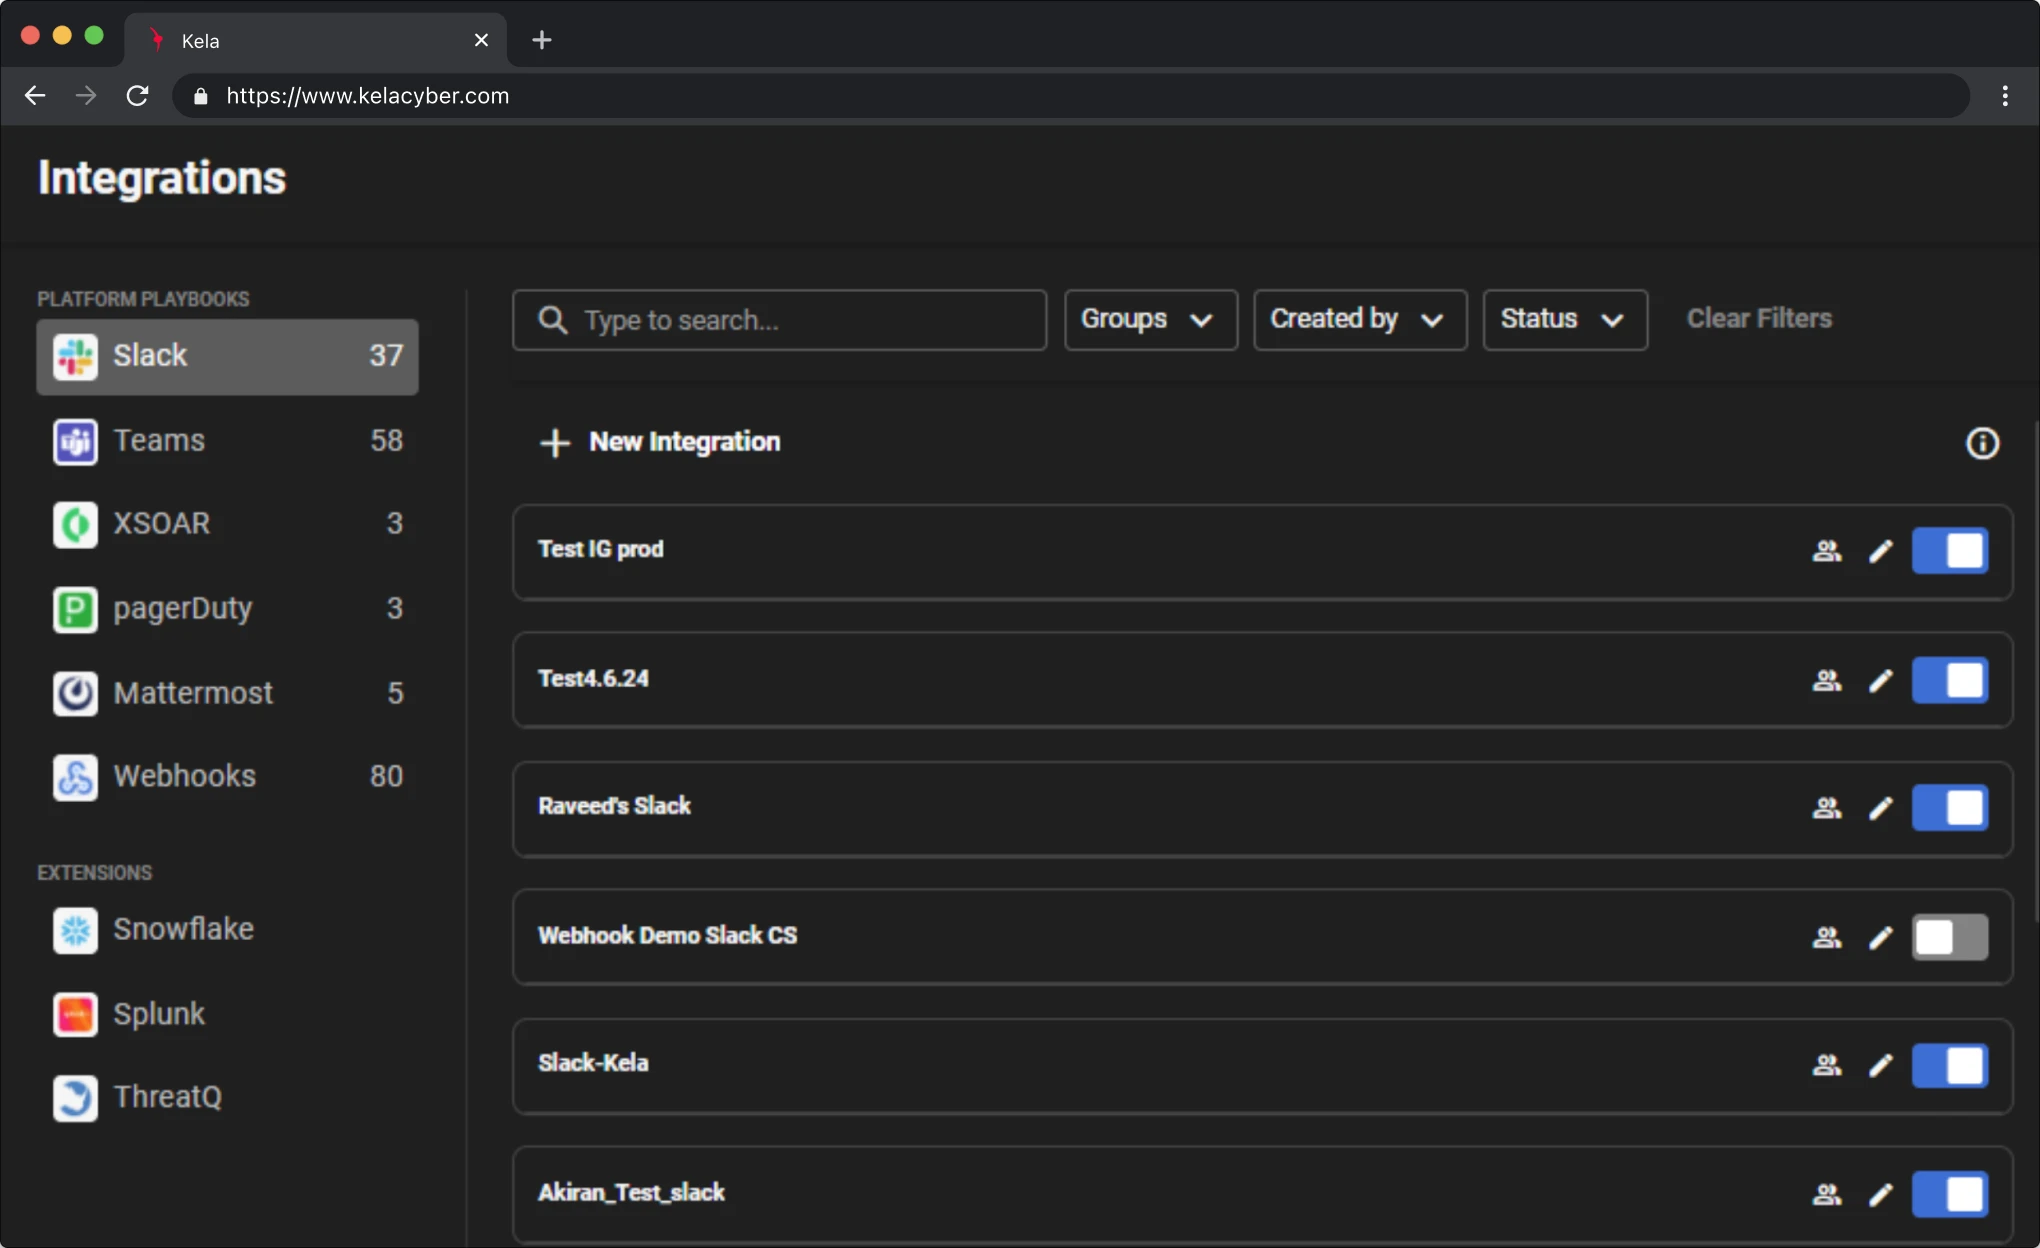
Los resultados se integran en tus herramientas de SIEM, SOAR, gestión de incidencias y colaboración, de modo que la respuesta comienza allí donde tu equipo ya trabaja.
Solicitar una demo
Preguntas frecuentes
¿Qué es la protección frente a los riesgos digitales?
La protección contra riesgos digitales (DRP) consiste en supervisar la web abierta, las redes sociales, las tiendas de aplicaciones y las fuentes de ciberdelincuencia en busca de amenazas externas dirigidas a tu marca, a tu personal y a tus datos —como el phishing, la suplantación de identidad, la filtración de credenciales y las fugas de datos— y en tomar medidas al respecto. KELA integra la detección, la priorización y la eliminación de amenazas en un único flujo de trabajo.
¿Qué amenazas detecta KELA?
Sitios web de phishing y dominios similares, cuentas y aplicaciones falsas en redes sociales, suplantación de identidad de directivos, filtración de credenciales de empleados y clientes, dispositivos infectados, documentos expuestos y fugas de datos, así como menciones a tu organización en canales delictivos.
¿Cómo se establecen las prioridades de los resultados?
Cada hallazgo se relaciona con tus activos, se complementa con información contextual sobre el actor y la campaña, y se clasifica según su gravedad, de modo que los equipos de marca, fraude y seguridad puedan ver lo que es realmente importante en cada momento, en lugar de todas las menciones.
¿Puede KELA cerrar las páginas de phishing?
Sí. La verificación automática confirma la amenaza, se envían solicitudes de retirada a los registradores, proveedores de alojamiento y plataformas, y se realiza un seguimiento del estado en la plataforma. La mayoría de los sitios de phishing se eliminan en cuestión de horas.
¿Cómo encaja el DRP con nuestras herramientas actuales?
Las alertas se transmiten a SIEM, SOAR y al sistema de gestión de incidencias a través de API y webhooks, y los resultados relacionados con la identidad pueden activar restablecimientos automáticos, de modo que la respuesta se lleva a cabo en las herramientas que tus equipos ya utilizan.
¿De dónde procede la cobertura del submundo del cibercrimen?
De la plataforma de inteligencia de amenazas cibernéticas de KELA: la misma recopilación de información procedente de foros de ciberdelincuencia, mercados, canales de Telegram y logs de infostealers que alimenta el resto de la plataforma, que es donde aparecen por primera vez los kits de phishing y los datos robados.


