







Die KELA-Plattform
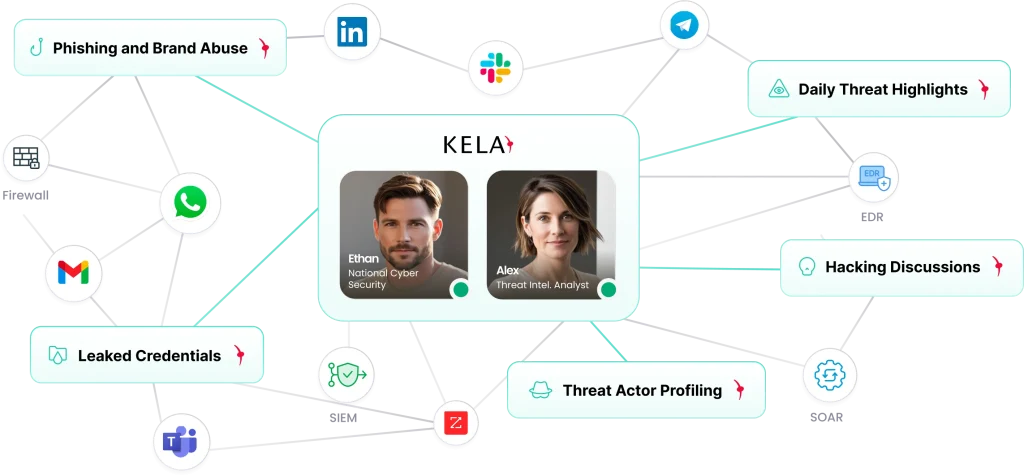
Cyberkriminalität, Bedrohungsakteure, Diskussionen über Hackerangriffe und schwer zugängliche Quellen – all dies wird an einem Ort mit Ihrer Gefährdung und Ihrer Angriffsfläche zusammengeführt. Unternehmen, Regierungen und Strafverfolgungsbehörden stützen sich auf dasselbe Bild des Angreifers und ergreifen Maßnahmen, bevor dieses gegen sie genutzt werden kann.
Ein Foto des Angreifers
Angreifer arbeiten nicht isoliert, daher sollten auch die Informationen über sie nicht isoliert sein. KELA sammelt Daten an den Orten, an denen die Angreifer tatsächlich aktiv sind: in Foren und auf Marktplätzen für Cyberkriminalität, in geschlossenen Messaging-Kanälen, in Protokollen von Infostealern, in durchgesickerten Anmeldedaten-Dumps, auf Ransomware- und Erpressungs-Websites, in Exploit-Beschreibungen und Proof-of-Concepts, die CVE-IDs zugeordnet sind, sowie zu Identitäten von Bedrohungsakteuren und Ihrer eigenen externen Angriffsfläche. All dies wird zu einer einheitlichen Übersicht zusammengeführt, die mit Ihren Ressourcen, Mitarbeitern und Lieferanten korreliert ist. Eine einzige vertrauenswürdige Quelle, ganz gleich, ob die Anfrage vom SOC, vom CTI-Desk, vom Schwachstellenmanagement, von einem Ermittler oder vom Vorstand kommt.
Von der Erfassung bis zur Umsetzung – alles auf einer Plattform

Entdecken & Sammeln
Karte, Überwachung und Informationsbeschaffung
Analysieren und Prioritäten setzen
Daten in umsetzbare Erkenntnisse verwandeln
Operationalisieren & Handeln
Integrieren, automatisieren und Sicherheit stärken
Machen Sie die Produkttour
Überzeugen Sie sich selbst in wenigen Minuten von der zusammengeführten Ansicht
Was die Plattform abdeckt
Sieben Funktionen auf einer einheitlichen Intelligence-Ebene. Beginnen Sie mit einer, fügen Sie die übrigen hinzu, wenn Sie sie benötigen.

Cyber-Bedrohungsinformationen
Ausgewertete und Rohdaten aus der Cyberkriminalitätsszene – speziell auf Sie zugeschnitten.

Kontinuierliches Management der Bedrohungslage
Finden, überprüfen und beheben Sie die Sicherheitslücken, die Angreifer tatsächlich ausnutzen können.

Informationen zu Sicherheitslücken
Welche CVEs Kriminelle diskutieren, missbrauchen und verkaufen – zugeordnet zu den CVE-IDs –, oft schon Tage bevor EPSS oder KEV den Überblick gewinnen.

Digitaler Risikoschutz
Überwachung von Marken, Domains, Führungskräften und Datenlecks, einschließlich der Entfernung von Inhalten.

Risikomanagement durch Dritte
Die Sicherheitsrisiken Ihrer Lieferanten aus der Perspektive des Angreifers.

Vertrauen in KI, Risiko- und Sicherheitsmanagement
Governance und Bedrohungsabdeckung für die KI, die in Ihrem Unternehmen zum Einsatz kommt.

Agentische KI
Digitale Analysten, die rund um die Uhr recherchieren, zusammenfassen und Fragen beantworten.
Unterschiedliche Teams, unterschiedliche Anwendungsfälle. Eine Plattform.
Die gleichen Informationen, maßgeschneidert für diejenigen, die sie benötigen, sowie übersichtliche Darstellungen der Bedrohungslage und Ihrer Risiken für die Entscheidungsträger.

SOC und Incident Response
Triage von Warnmeldungen unter Berücksichtigung des Angreiferkontexts und Blockierung kompromittierter Anmeldedaten sowie infizierter Rechner, bevor diese genutzt werden können. Nutzt CTI und DRP.

Analysten für Bedrohungsinformationen
Untersuchen Sie Akteure, Kampagnen und TTPs anhand von Belegen auf Quellcode-Ebene, Diskussionen über Hacking und Profilen von Bedrohungsakteuren. Nutzt CTI und Agentic AI.

Verwaltung von Schwachstellen und Sicherheitsrisiken
Priorisieren Sie anhand des Nachweises der Ausnutzbarkeit und dessen, was Kriminelle tatsächlich entwickeln, und nicht allein anhand des CVSS-Werts. Erkennen Sie, wann ein funktionierender Exploit im Umlauf ist, obwohl EPSS noch den Status „niedrig“ angibt und KEV noch keinen Eintrag enthält. Nutzen Sie dazu „Vulnerability Intelligence“ und CTEM.

Betrug, Marke sowie Vertrauen und Sicherheit
Erkennt Identitätsbetrug, Phishing-Kits, durchgesickerte Kundendaten und Versuche der Kontoübernahme frühzeitig. Nutzt DRP.

Risiken durch Dritte und in der Lieferkette
Lieferanten werden kontinuierlich anhand ihres tatsächlichen Risikos bewertet und überwacht. Dabei kommt TPRM zum Einsatz.

Regierung und Strafverfolgungsbehörden
Verfolgen Sie Angreifer, deren Identitäten, Infrastruktur und Opfer über schwer zugängliche Quellen hinweg und erstellen Sie eine Beweiskette für Ermittlungen. Nutzt CTI und Agentic AI.
Agentische KI – entwickelt für die Analysten, die Sie nicht haben
Digitale CTI-Analysten, die innerhalb derselben integrierten Informationsplattform arbeiten: stets verfügbar, proaktiv und in Ihren Arbeitsablauf eingebunden.

Immer in Betrieb, rund um die Uhr
Proaktiv und interaktiv
Vollständig integriert
Passt zu dem, was du hast

Integrationen
Leiten Sie die Ergebnisse an Ihre SIEM-, SOAR- und Ticketing-Tools weiter und ergreifen Sie Maßnahmen, ohne den Bildschirm zu wechseln.
API und Feeds
Jedes Modul ist programmgesteuert verfügbar – für Ihre eigenen Pipelines und Dashboards.
Agentenloses SaaS
Keine Sensoren, keine Agenten, keine Einrichtung. Beginnen Sie mit einer Domain.
Die Cyberkriminalität im Untergrund – Zahlen der KELA
Kompromittierte Zugangsdaten und Ransomware-Opfer: Januar bis August 2026 im Vergleich zum gleichen Zeitraum des Jahres 2025. Quelle: KELA-Data-Lake.
Warum unsere Kunden uns lieben
- Verhindern Sie echte Angriffe, bevor sie stattfinden
- Expositionsorientiert mit umsetzbaren Erkenntnissen
- Automatisiert und benutzerfreundlich
Häufig gestellte Fragen
Was ist die KELA-Plattform?
Die KELA-Plattform ist eine zentrale Anlaufstelle für Informationen zur Cyberkriminalität. Sie führt die von KELA aus der Cyberkriminalitätsszene gesammelten Daten mit Ihren eigenen Informationen zu Risikoexposition und Angriffsfläche zusammen und stellt diese in Form von sieben Funktionen bereit: Cyber-Bedrohungsinformationen, kontinuierliches Management der Bedrohungsexposition, Informationen zu Schwachstellen, Schutz vor digitalen Risiken, Risikomanagement bei Drittanbietern, KI-Vertrauen, Risiko- und Sicherheitsmanagement sowie Agentic-KI-Analysten.
Aus welchen Quellen bezieht KELA seine Daten?
Foren und Marktplätze für Cyberkriminalität, geschlossene Nachrichtenkanäle, Protokolle von Infostealern, durchgesickerte Datensätze mit Anmeldedaten, Ransomware- und Erpressungsseiten, Beschreibungen von Exploits und Proof-of-Concepts, Identitäten von Angreifern sowie die externe Angriffsfläche Ihres Unternehmens. Die Ergebnisse werden mit Ihren Ressourcen, Mitarbeitern und Lieferanten in Zusammenhang gebracht.
Muss ich irgendetwas bereitstellen?
Nein. Die Plattform ist ein agentenloses SaaS-System. Sie beginnen mit einer Domain, und die Ergebnisse werden über Integrationen und die API an Ihre SIEM-, SOAR- und Ticketing-Tools weitergeleitet.
Welche Teams nutzen die KELA-Plattform?
SOC und Incident Response, Analysten für Bedrohungsinformationen, Schwachstellen- und Risikomanagement, Betrugs- und Markenschutz, Risiken durch Dritte sowie Ermittler aus Behörden und Strafverfolgungsbehörden. Die Führungskräfte erhalten für den Vorstand aufbereitete Einblicke in die Bedrohungslage und die Risiken des Unternehmens.
Inwiefern unterscheidet es sich von einem Threat-Feed?
Ein Feed ist eine Liste von Indikatoren. KELA führt Rohdaten und ausgewertete Informationen zusammen, setzt sie in Beziehung zu Ihrem Unternehmen und ordnet sie nach Priorität – so erhalten Sie eine Erkenntnis, die die Fragen nach dem „Wer“, dem „Wo“ und dem „Warum“ beantwortet und auf deren Grundlage Sie sofort handeln können.
Inwiefern unterscheidet sich die Schwachstellenanalyse von KELA von CVSS, EPSS und KEV?
CVSS bewertet den theoretischen Schweregrad, EPSS modelliert die Ausnutzungswahrscheinlichkeit anhand öffentlicher Signale, und KEV listet Exploits auf, sobald sie in der Praxis bestätigt wurden. KELA überwacht kriminelle Foren und Kanäle, in denen Exploits entwickelt und verkauft werden, und ordnet diese Aktivitäten den CVE-IDs zu, solange die Sicherheitslücke noch offen ist. Im Fall von CVE-2026-27825 erschien sechs Tage nach der Veröffentlichung durch das NVD ein funktionierender Proof-of-Concept im XSS.PRO-Forum, während EPSS die Wahrscheinlichkeit auf 2,3 % bezifferte und KEV noch keinen Eintrag hatte. Lesen Sie die Analyse: https://www.kelacyber.com/blog/intelligence-gap-kev-cve-cvss-mcp-atlassian/


