





Informationen zu Sicherheitslücken
Informationen zu Sicherheitslücken aus der Cyberkriminalitätsszene: Erfahren Sie, welche CVEs Kriminelle diskutieren, für ihre Angriffe nutzen und verkaufen – abgeglichen mit den von Ihnen verfolgten CVE-IDs –, oft schon Tage bevor EPSS oder KEV dies erkennen.
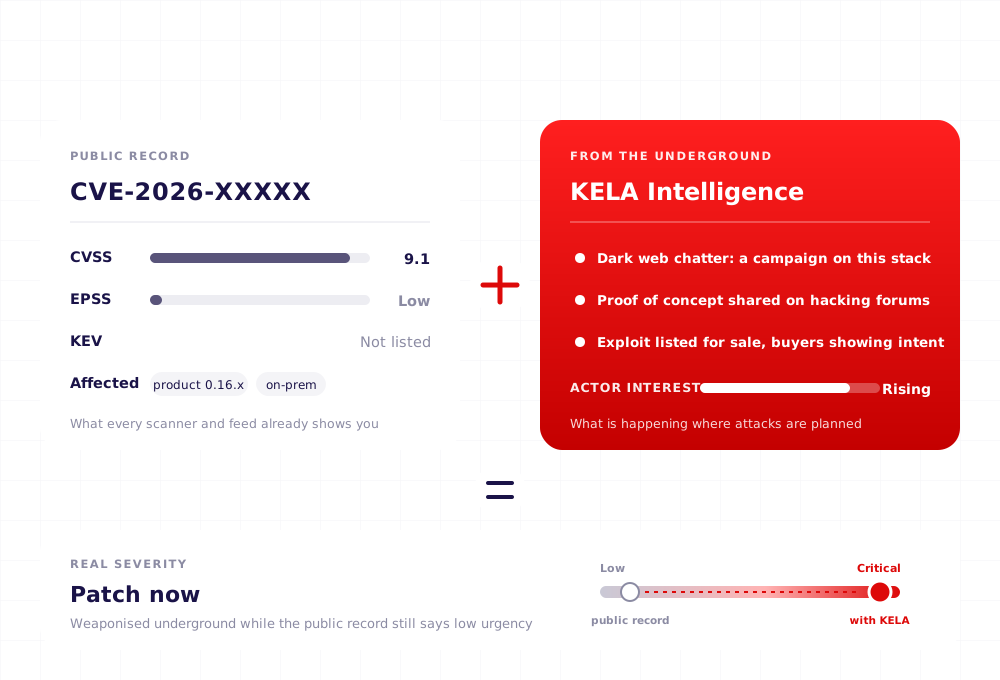
Der formale Schwachstellen-Stack ist korrekt, aber unvollständig.
CVE benennt eine Sicherheitslücke. CVSS bewertet deren theoretischen Schweregrad. EPSS modelliert die Wahrscheinlichkeit einer Ausnutzung anhand öffentlicher Signale. KEV bestätigt die Ausnutzung, nachdem sie in der Praxis beobachtet wurde. Jedes System erfüllt seine Aufgabe. Keines von ihnen überwacht die kriminellen Foren, geschlossenen Kanäle und Märkte, auf denen Exploits entwickelt, getestet, geteilt und verkauft werden. Die Lücke zwischen diesen beiden Informationsebenen ist der Ausgangspunkt für Angriffe, und sie ist messbar.
Wo sich die Lücke öffnet
Wenn eine CVE mit vollständigen technischen Details im NVD landet, dient die Beschreibung als Wegweiser. Ein versierter Angreifer kann den gepatchten und den ungepatchten Code vergleichen und innerhalb weniger Tage einen funktionierenden Exploit entwickeln – und KI-gestützte Analysen haben diesen Prozess noch beschleunigt. EPSS wird dies nicht erkennen, da ein Forenbeitrag hinter einem kriminellen Login nicht in seinen Trainingsdaten enthalten ist. KEV wird den Eintrag erst auflisten, wenn ein Vorfall erkannt, bestätigt und gemeldet wurde. Bei einem Tool, das auf Laptops von Entwicklern ohne Authentifizierungsprotokollierung läuft, bricht diese Kette unbemerkt ab.
Beispiel aus der Praxis
CVE-2026-27825: Vom Patch zum kriminellen Exploit
Zwei kritische Sicherheitslücken in „mcp-atlassian“, dem am weitesten verbreiteten Open-Source-MCP-Server für Jira und Confluence, erhielten CVSS-Werte von 9,1 und 8,2. Dies ist das Ergebnis der offiziellen Auswertung sowie der von KELA durchgeführten Analyse im selben Kalendermonat.
- 24. Februar 2026. Mit Version 0.17.0 wird der Fehlerbehebung bereitgestellt. Die CVE-Nummern CVE-2026-27825 (CVSS 9.1) und CVE-2026-27826 (CVSS 8.2) werden vergeben.
- 26. Februar 2026. Pluto Security veröffentlicht die MCPwnfluence-Analyse. Es wurden keine aktiven Angriffe beobachtet.
- 10. März 2026. Beide CVEs wurden im NVD veröffentlicht. Die Sicherheitslücken sind nun öffentlich bekannt.
- 16. März 2026. Analysten von KELA entdecken auf XSS.PRO, einem seit Langem bestehenden russischsprachigen kriminellen Forum, das über seine .onion-Adresse erreichbar ist, eine vollständige Anleitung zur Ausnutzung einer Sicherheitslücke samt funktionierendem Proof-of-Concept.
- 9. September 2026. CVE-2026-27825 ist immer noch nicht im KEV-Katalog der CISA aufgeführt. EPSS stuft das Risiko mit 2,3 % als „gering“ ein.
Zwanzig Tage vom Patch bis zum kriminellen Exploit. Sechs Tage vom öffentlichen CVE bis zum selben Zeitpunkt. Alle offiziellen Maßnahmen wiesen auf geringe Dringlichkeit und keine bestätigte Nutzung hin, während sich ein einsatzbereiter Exploit bereits in kriminellen Händen befand.
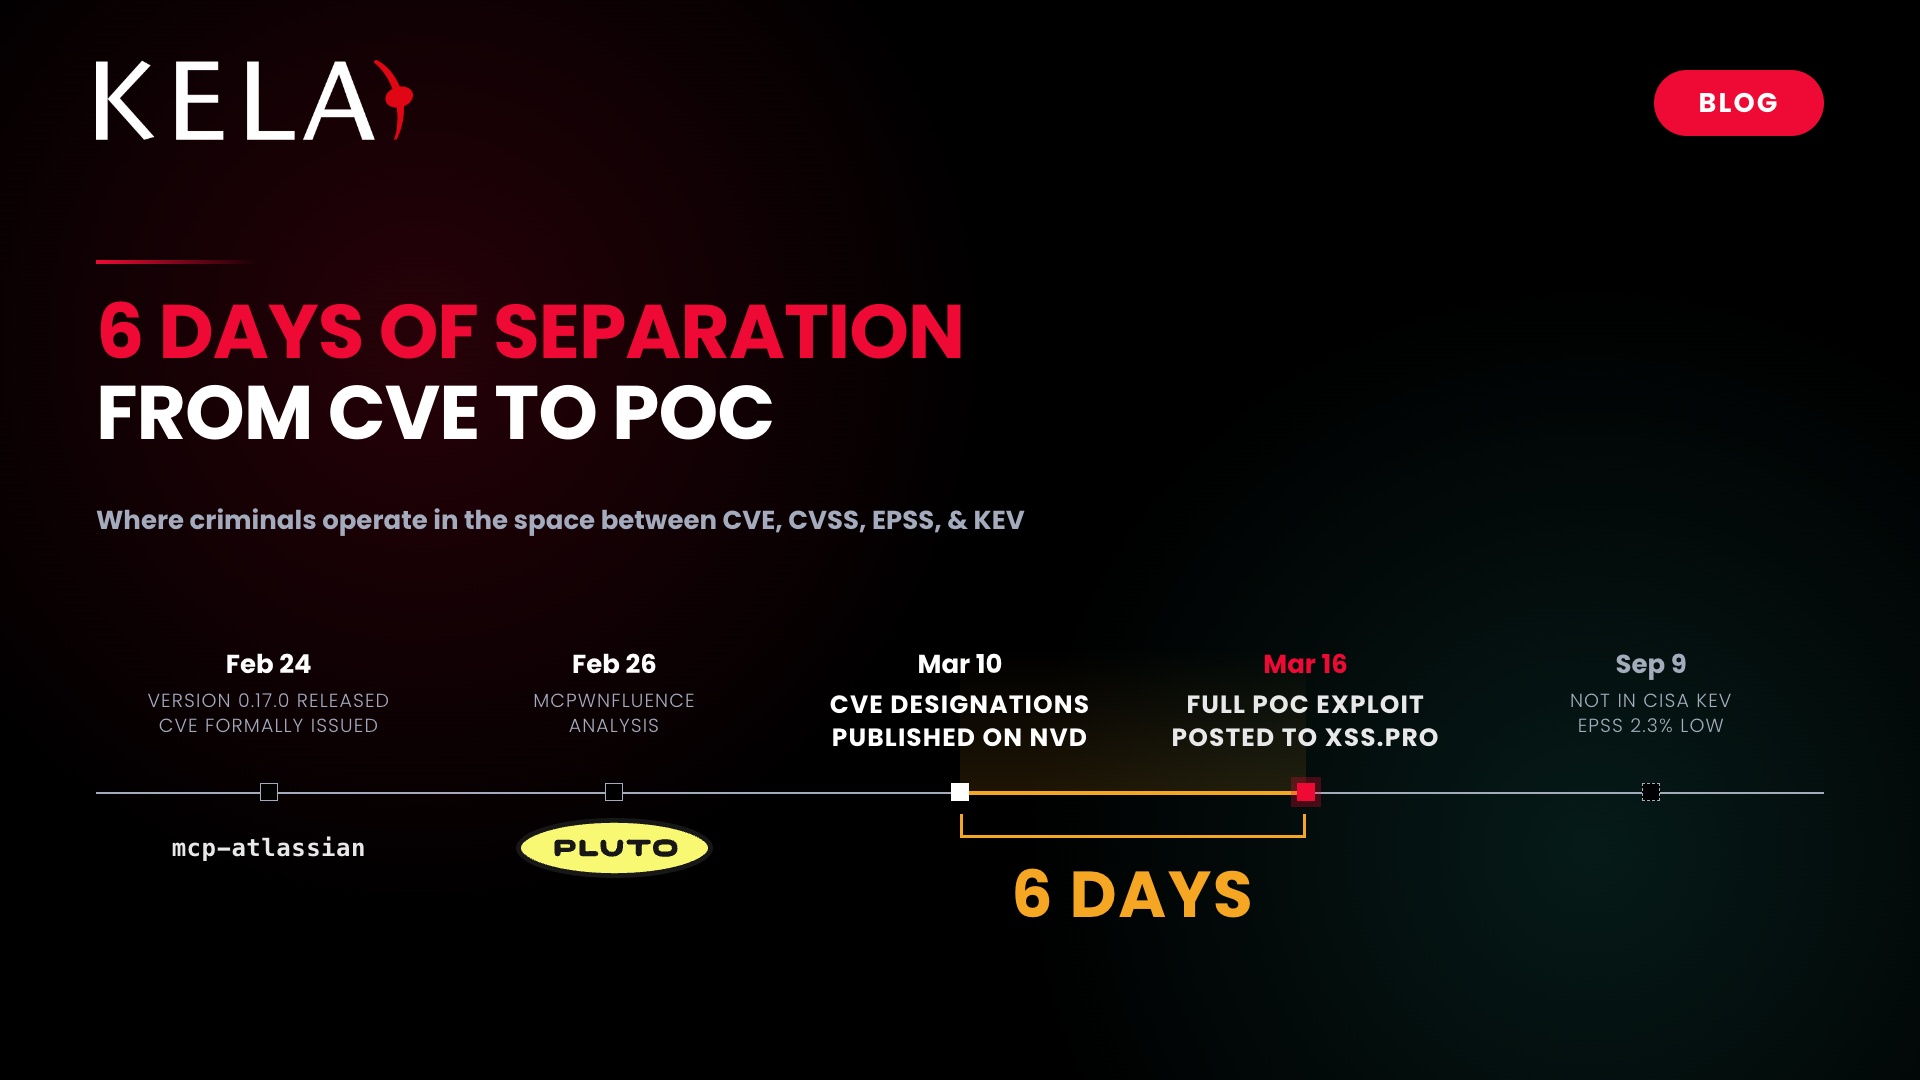
Aus dem KELA-Blog: Die vollständige Analyse von CVE-2026-27825, CVSS, EPSS und KEV.
Wie KELA die Lücke schließt
KELA verfolgt den Ablauf von der Offenlegung bis zur Ausnutzung systematisch, auch über die Quellen hinweg, die der formale Stack nicht erreichen kann, und übergibt ihn an Ihr Schwachstellenprogramm als Nachweis – nicht als weitere Bewertung.
Sammlung, in der Exploits erstellt werden
Hackerforen wie XSS.PRO, Darknet-Communities, Instant-Messaging-Kanäle und kriminelle Plattformen, auf denen Exploit-Tools entwickelt, getestet, weitergegeben und verkauft werden.
Zu den CVE-IDs zugeordnet, die Sie bereits verfolgen
Diskussionen, die Entwicklung von Tools und Proof-of-Concept-Maßnahmen sind mit CVE-Kennungen verknüpft, einschließlich der Quelle, des Datums und der Geschwindigkeit, mit der die Sicherheitslücke geschlossen wird, sodass sich alles nahtlos in Ihren bestehenden Prozess einfügt.
Beweise, die die Reihenfolge der Patches ändern
Ein funktionierender Exploit in einem kriminellen Forum rückt eine Schwachstelle mit niedrigem EPSS und ohne KEV an die Spitze der Prioritätenliste. Warnmeldungen, APIs und Integrationen leiten diese Erkenntnis an die Verantwortlichen weiter, die für die Behebung zuständig sind.
Ihre Infrastruktur – aus der Perspektive der Angreifer
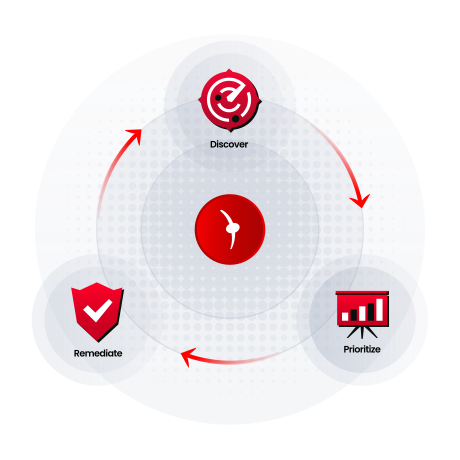
Das Ausnutzen einer öffentlich zugänglichen Anwendung ist mittlerweile der häufigste Weg, um in ein Unternehmen einzudringen: Laut den Daten von IBM X-Force für das Jahr 2025 erfolgten 40 % der Erstzugriffe auf diese Weise – ein Anstieg gegenüber 30 % im Vorjahr. Die Anfälligkeit liegt bei Ihnen, aber die Entscheidung, welche Schwachstelle ausgenutzt wird, liegt bei den Angreifern. KELA ermittelt die von Ihnen tatsächlich betriebenen, mit dem Internet verbundenen Ressourcen, ordnet deren Software den CVEs zu, über die Kriminelle diskutieren und mit denen sie handeln, und zeigt Ihnen, wo sich beide überschneiden: die Infrastruktur, die gerade jetzt gefährdet ist – nicht die längste Liste von CVSS-Werten.
Quelle: IBM X-Force Threat Intelligence Index 2025, erste Zugriffsvektoren, 2025 im Vergleich zu 2024.
Ein Ort für jedes CVE
Suchen Sie nach einer CVE oder einem Produkt und lassen Sie sich die öffentlichen und die verdeckten Einträge nebeneinander anzeigen.

Suche nach CVE oder Produkt
Suchen Sie nach einer CVE-ID oder nach allen Problemen, die eine Anwendung betreffen, und filtern Sie das Dashboard nach Schweregrad, Anwendung und Trend.

Partituren nebeneinander
Die NIST-Zusammenfassung, der statische CVSS-Wert und der prädiktive EPSS-Wert, ergänzt um die KEV-Kennzeichnungen „exploited“ und „in-the-wild“.

Maßnahmen zur Risikominderung
Die CISA-Leitlinien zur Behebung sowie der offizielle Zeitplan, damit die Behebung zeitgleich mit der Feststellung erfolgt.

Betroffene Produkte
Die anfälligen Softwareprogramme und Versionen – bereit zum Abgleich mit den bei Ihnen installierten Programmen.

CWE zu MITRE ATT&CK
Jede Schwachstelle wird den Techniken zugeordnet, die sie für Erkennungs- und Bedrohungsjagd-Teams ermöglicht.

Die Underground-Platte
Unbearbeitete Beiträge aus Foren und Telegram, in denen die CVE diskutiert, Tools weitergegeben und Proof-of-Concepts verkauft werden, die mit der CVE in Verbindung stehen.
Demo buchen
Möchten Sie lieber gleich jetzt einen Termin vereinbaren? Klicken Sie hier.
Verwandte Ressourcen

Webinar
Die Festnahmen im Fall „TeamPCP“ – aus der Innenperspektive
Wie KELA die Betreiber hinter TeamPCP identifizierte und die Strafverfolgungsbehörden unterstützte – von der Lieferkettenkaskade im März bis hin zu…

Bericht
TeamPCP – Profil eines Angreifers
Wie KELA den Anführer von TeamPCP identifizierte und den Strafverfolgungsbehörden die Identifikationskette übermittelte, die zu seiner Festnahme führte,…

Pressemitteilung
Ermittlungen der KELA führen zur Festnahme mutmaßlicher TeamPCP-Mitglieder
Das Cyber Intelligence Center der KELA veröffentlichte die Erkenntnisse, die es im März an die AFP, die WAPF und das FBI weitergegeben hatte, und…
Häufig gestellte Fragen
Was versteht man unter „Vulnerability Intelligence“?
Schwachstellen-Intelligence liefert Ihnen Informationen darüber, welche Schwachstellen Angreifer tatsächlich ausnutzen – und nicht nur darüber, wie schwerwiegend diese sein könnten. Die Lösung von KELA stützt sich auf Informationen aus der Cyberkriminalitätsszene: aus Foren, Kanälen und Marktplätzen, in denen Exploits diskutiert, entwickelt und verkauft werden. Diese Informationen werden CVE-Kennungen zugeordnet und in Ihren Schwachstellenmanagement-Prozess integriert.
Inwiefern unterscheidet es sich von CVSS, EPSS und KEV?
CVSS bewertet den theoretischen Schweregrad. EPSS modelliert die Ausnutzungswahrscheinlichkeit anhand öffentlicher Signale. KEV listet Schwachstellen auf, nachdem deren Ausnutzung in der Praxis bestätigt wurde. KELA beobachtet die kriminellen Quellen, die keiner der anderen Dienste einsehen kann, und meldet Aktivitäten, solange die Sicherheitslücke noch offen ist. Für CVE-2026-27825 bedeutete dies einen funktionierenden Proof-of-Concept sechs Tage nach der Veröffentlichung durch das NVD, bei einem EPSS-Wert von 2,3 % und ohne Eintrag bei KEV.
Ersetzt das meinen Schwachstellenscanner oder mein EPSS?
Nein. Scanner zeigen an, welche Programme bei Ihnen laufen, und der formale Stack gibt Auskunft darüber, welche Probleme schwerwiegend und welche bestätigt sind. KELA ergänzt diese Informationen um eine weitere Ebene: Was tun Kriminelle gerade? So spiegelt die Reihenfolge der Patches die tatsächlichen Aktivitäten wider und nicht nur die Bewertungswerte.
Gibt KELA an, welche meiner Vermögenswerte davon betroffen sind?
Ja. Das Exposuremanagement von KELA ermittelt ausgehend von einer Domain – ganz ohne Agenten – Ihre mit dem Internet verbundenen Ressourcen und ordnet die darauf ausgeführte Software den CVEs zu, auf die Kriminelle es abgesehen haben. Das Ergebnis ist eine kurze Liste der derzeit gefährdeten Infrastrukturkomponenten, anstatt einer Auflistung aller CVEs mit hohem CVSS-Wert.
Wie gelangen diese Informationen zu meinem Team?
Als Warnmeldungen, die mit CVE-IDs verknüpft sind, über die KELA-Plattform, die API und Integrationen mit SIEM-, SOAR- und Ticketing-Tools. Es sind keine Agenten oder Sensoren erforderlich.


