


Mit Identitätsschutz in Echtzeit Ransomware einen Schritt voraus sein
Proaktive Echtzeit-Abwehr gegen „
“ – die häufigste Ursache für Cyberangriffe
Schutz vor kompromittierten Ressourcen und Identitäten
Der Missbrauch gültiger Konten hat sich als häufigster erster Angriffsvektor von Cyberkriminellen herausgestellt und ist für fast 50 % aller Cyberangriffe verantwortlich. Mit der „ Identity Guard “ von KELA lässt sich diese Bedrohung ganz einfach abwehren. Unsere Lösung mindert das Risiko von Cyberangriffen, indem sie kompromittierte Konten, die mit den digitalen Ressourcen Ihres Unternehmens verknüpft sind, in Echtzeit identifiziert.
Drohende Cyberbedrohungen erkennen und darauf reagieren
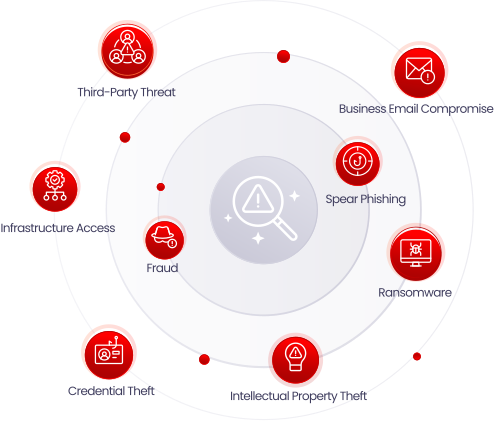
Jede Sicherheitswarnung wird von KELA analysiert und mit dem umfangreichen Intelligence-Datenpool, den TTPs von Angreifern sowie gängigen Cyberbedrohungen abgeglichen, um das drohende Risiko für Ihr Unternehmen zu ermitteln.
Verhindern Sie Kontoübernahmen mit umsetzbaren Erkenntnissen
Erhalten Sie Echtzeit-Benachrichtigungen über im Dark Web entdeckte kompromittierte Anmeldedaten, um durch priorisierte und automatisierte Abhilfemaßnahmen die Übernahme von Konten bereits im Keim zu verhindern.
Stoppen Sie die häufigste Ursache für Cyberangriffe
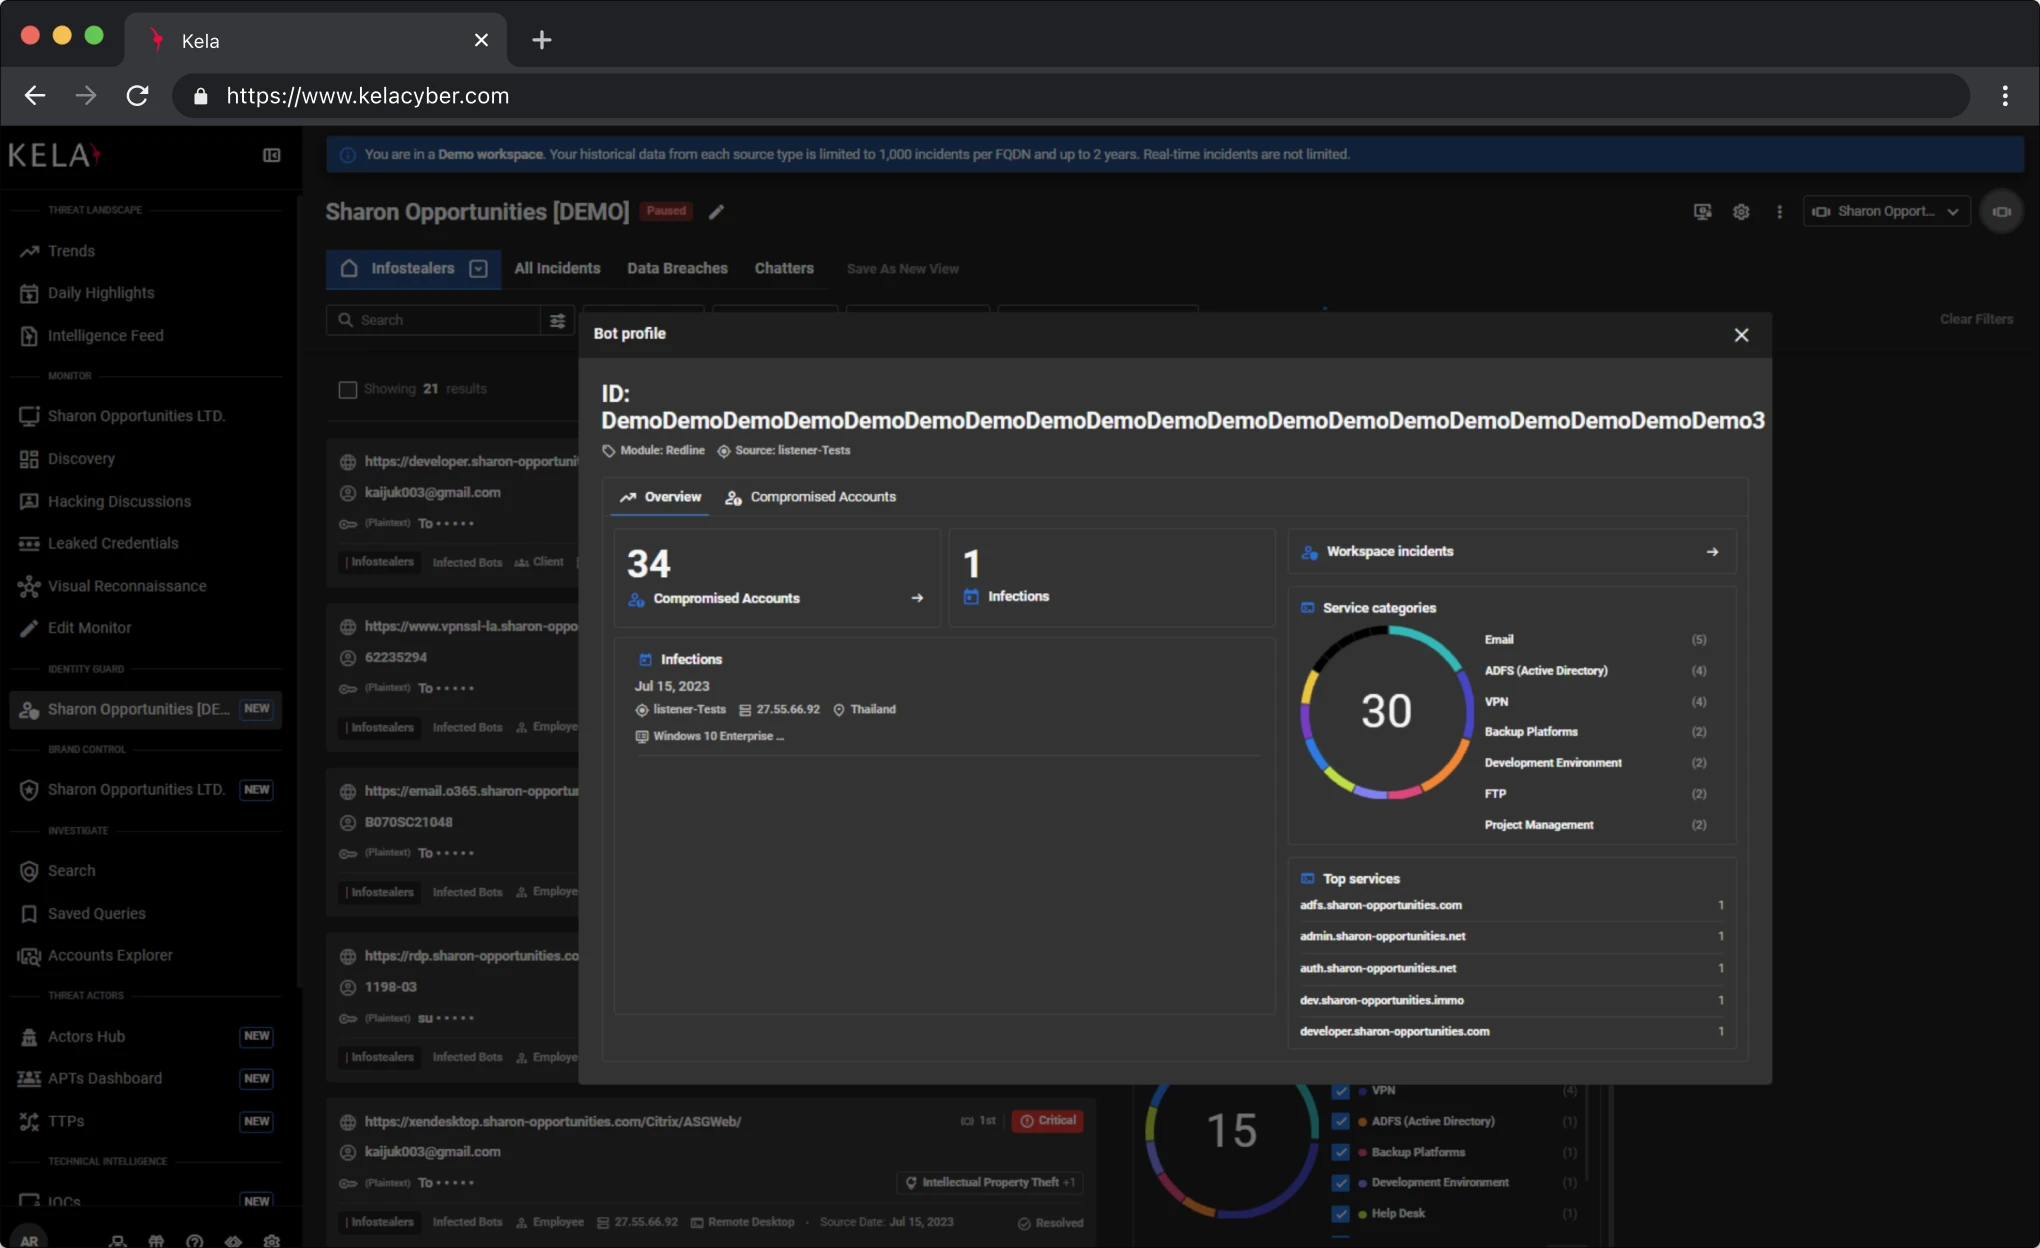
Erfassen Sie kompromittierte Mitarbeiter- und Kundenidentitäten mithilfe des ständig wachsenden Data Lake von KELA, der Milliarden von kompromittierten Anmeldedaten enthält, die in Echtzeit aktualisiert werden.
Mühelose Integration und Automatisierung
Optimieren Sie Ihre Sicherheitsabläufe durch einfache und intuitive Integrationen in Ihre Tools und Prozesse, die die automatische Durchführung von Konto-Zurücksetzungen, Passwortänderungen und die Durchsetzung der MFA-Anforderungen durch Ihr bestehendes Sicherheitspersonal unterstützen.
Sofortige Kapitalrendite:
Erzielen Sie eine schnelle Bereitstellung durch die Selbstkonfiguration von Assets und erhalten Sie innerhalb weniger Minuten priorisierte Benachrichtigungen zur Fehlerbehebung, um einen sofortigen Return on Investment zu gewährleisten.
Wichtigste Merkmale
Unübertroffene Quellenabdeckung
Unübertroffene Quellenabdeckung
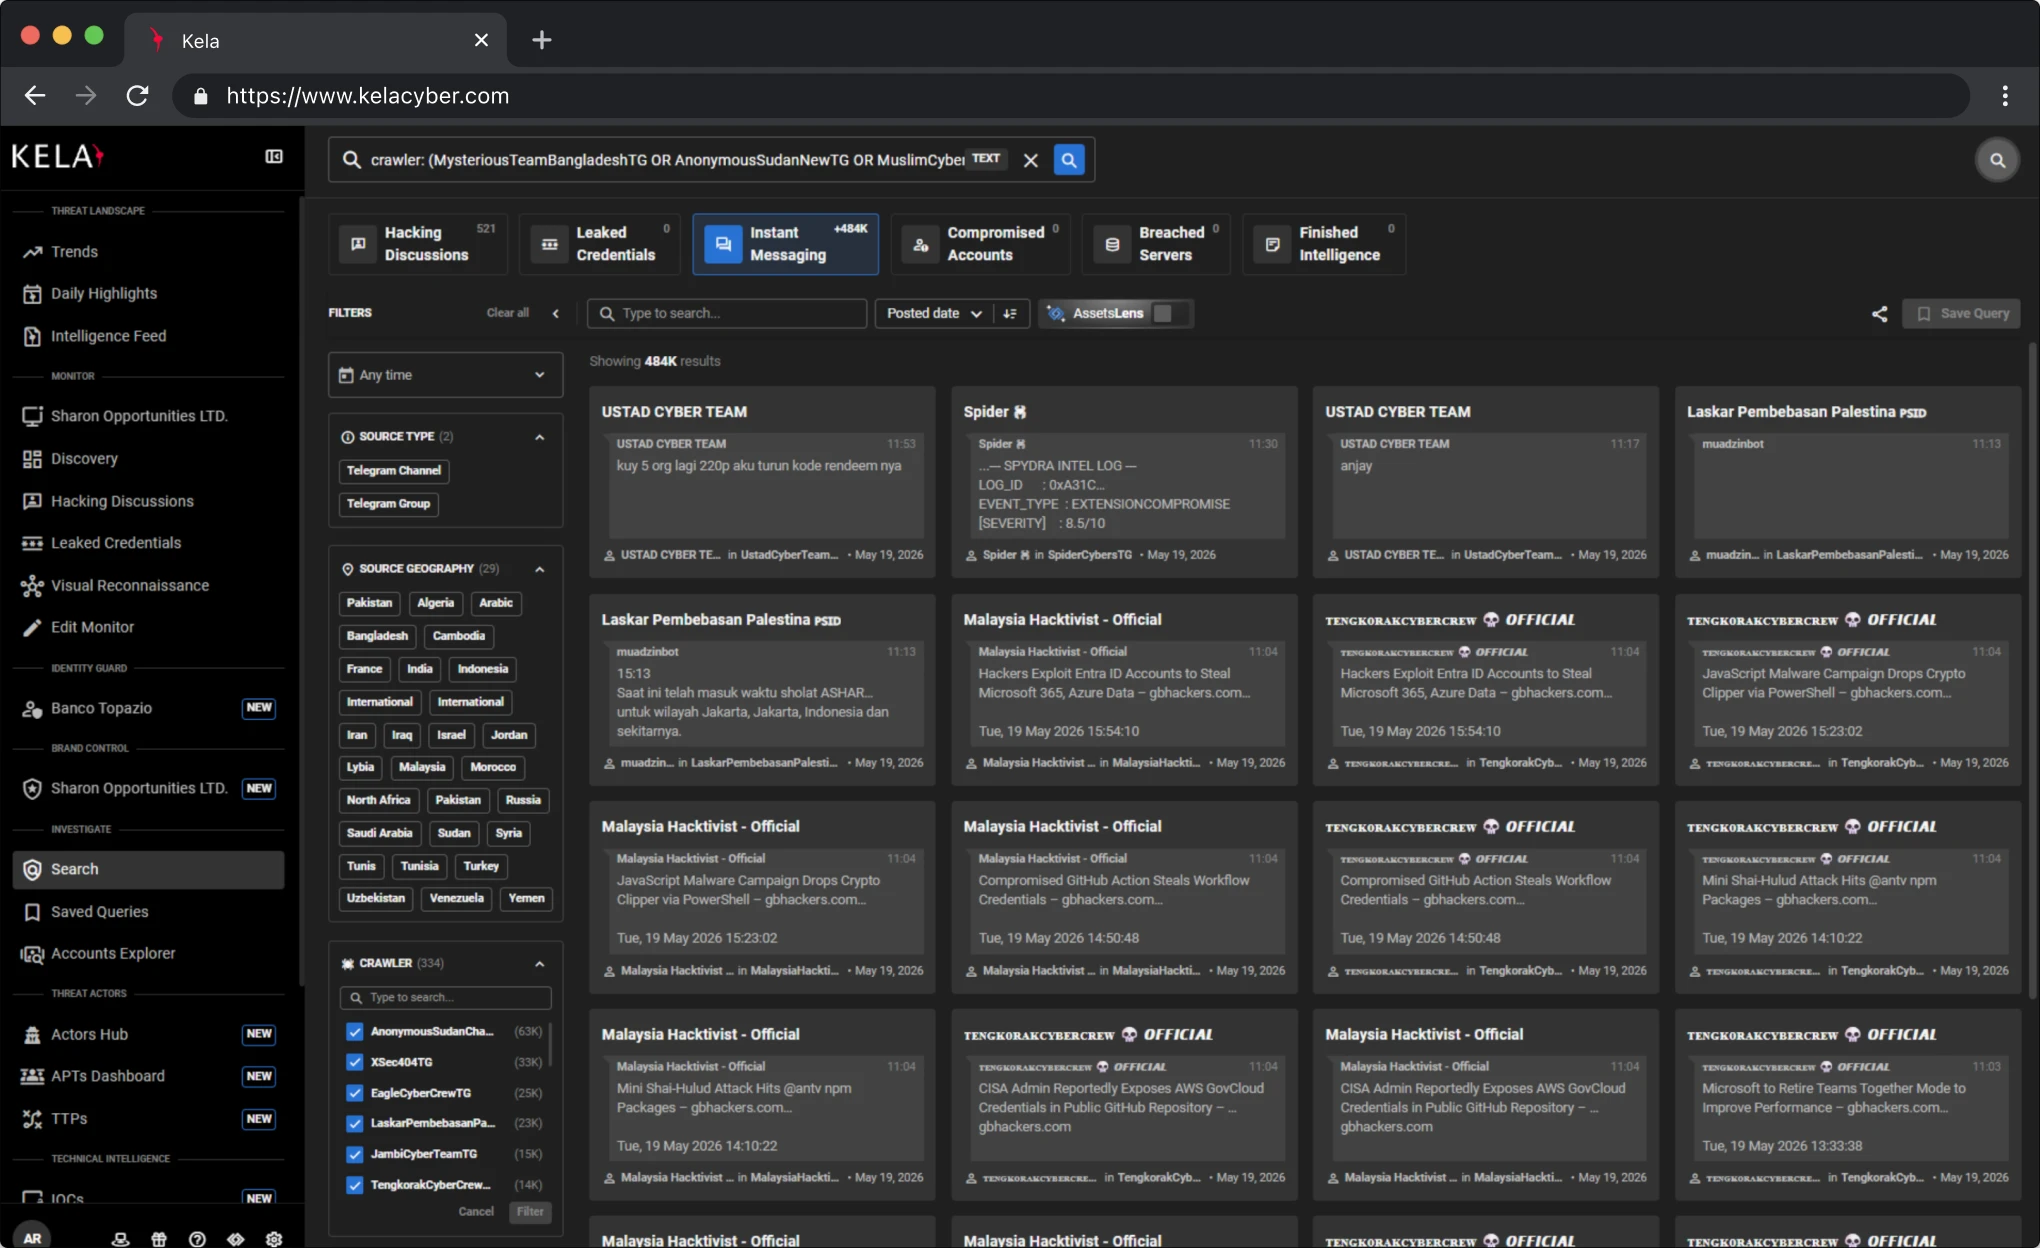
Unübertroffene Abdeckung von Quellen, darunter illegale Dark-Web-Marktplätze, Foren zur Cyberkriminalität, Instant-Messaging-Dienste und Bot-Marktplätze
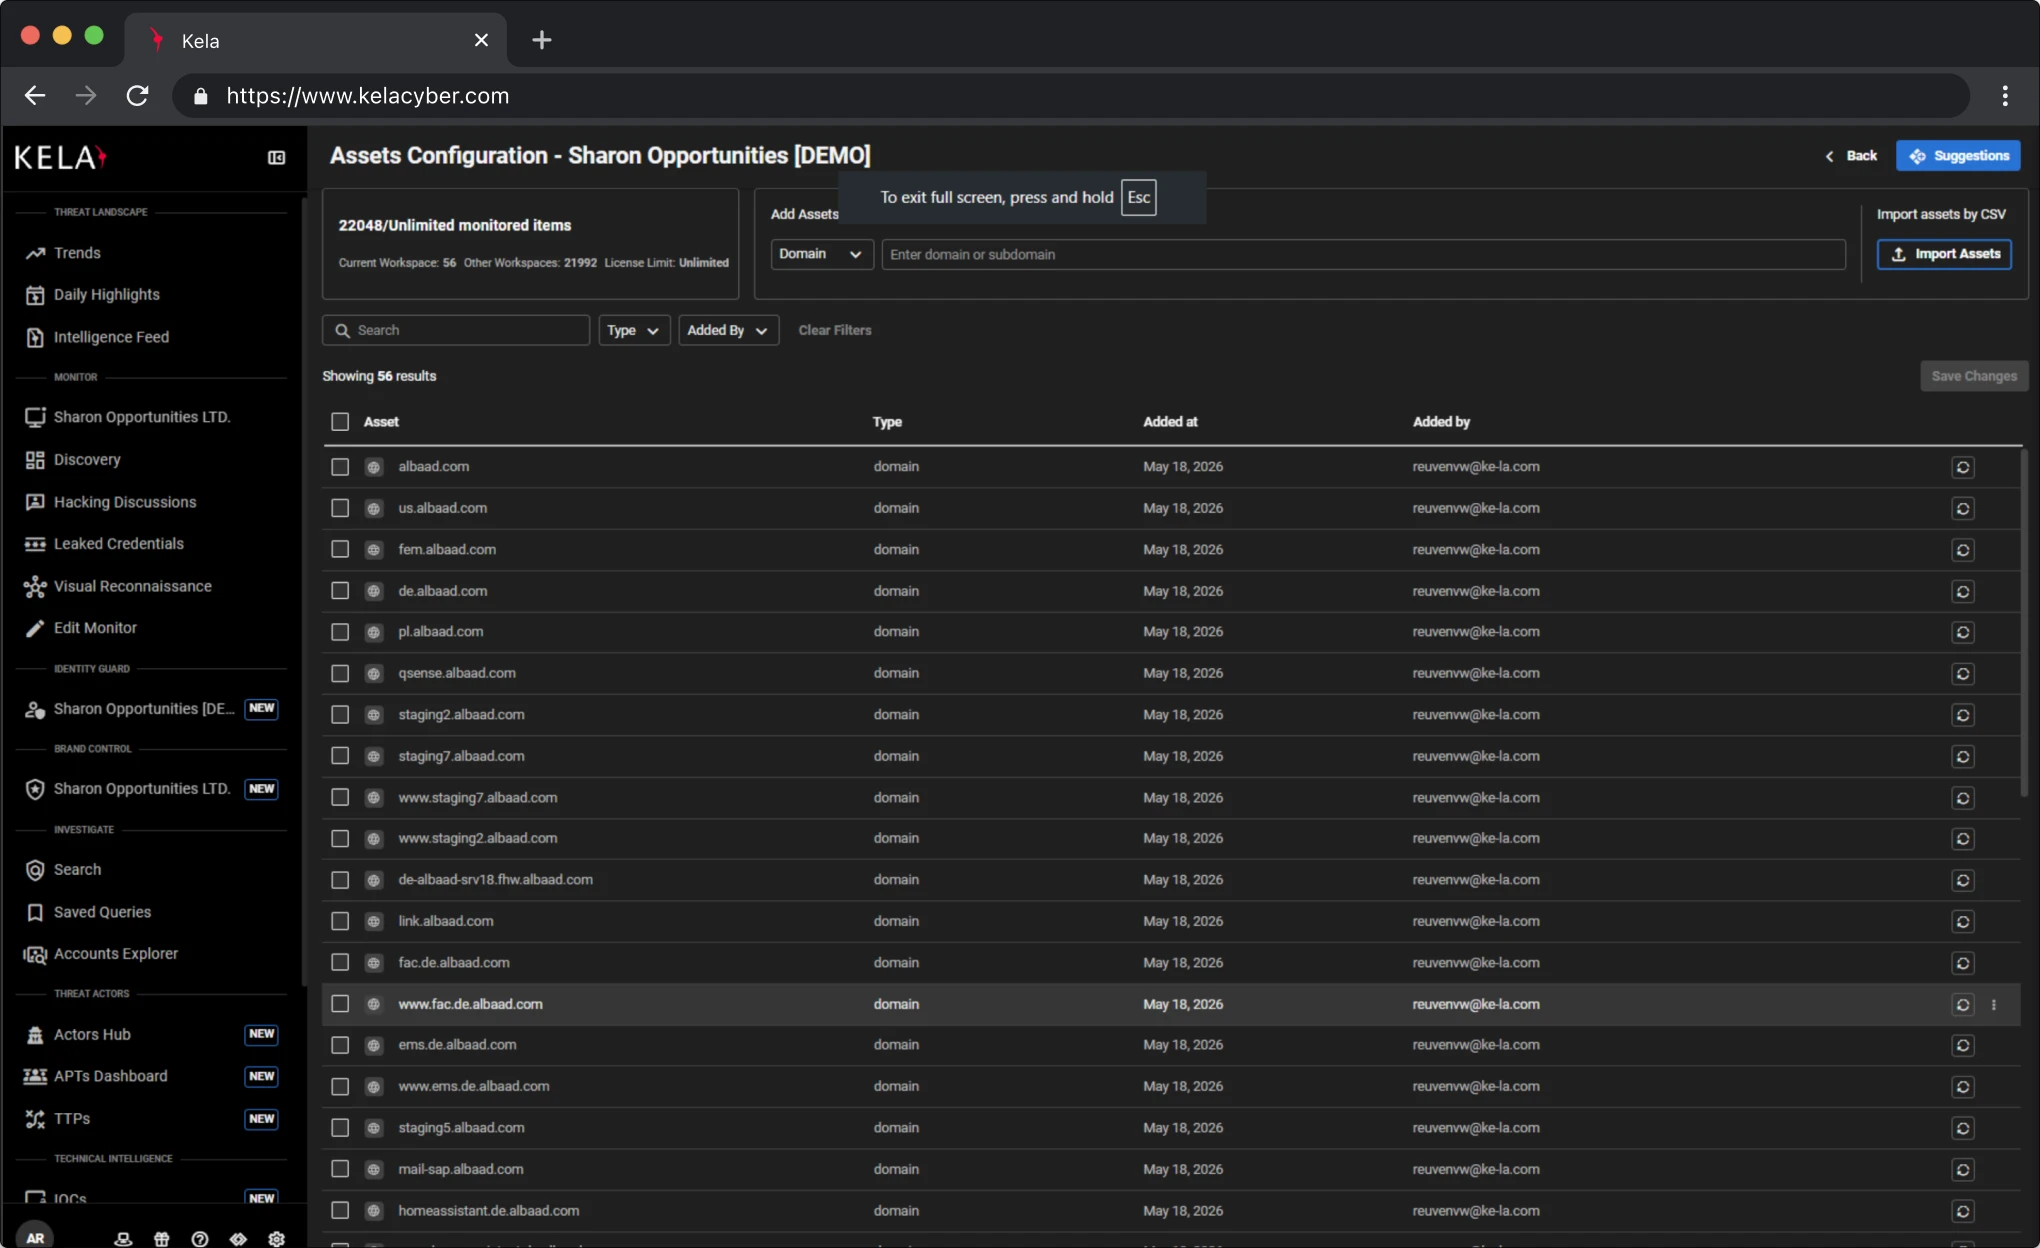
Ermittlung von Vermögenswerten
Ermittlung von Vermögenswerten
Umfassende Erfassung der Domains, IP-Adressen und SaaS-Ressourcen von Organisationen
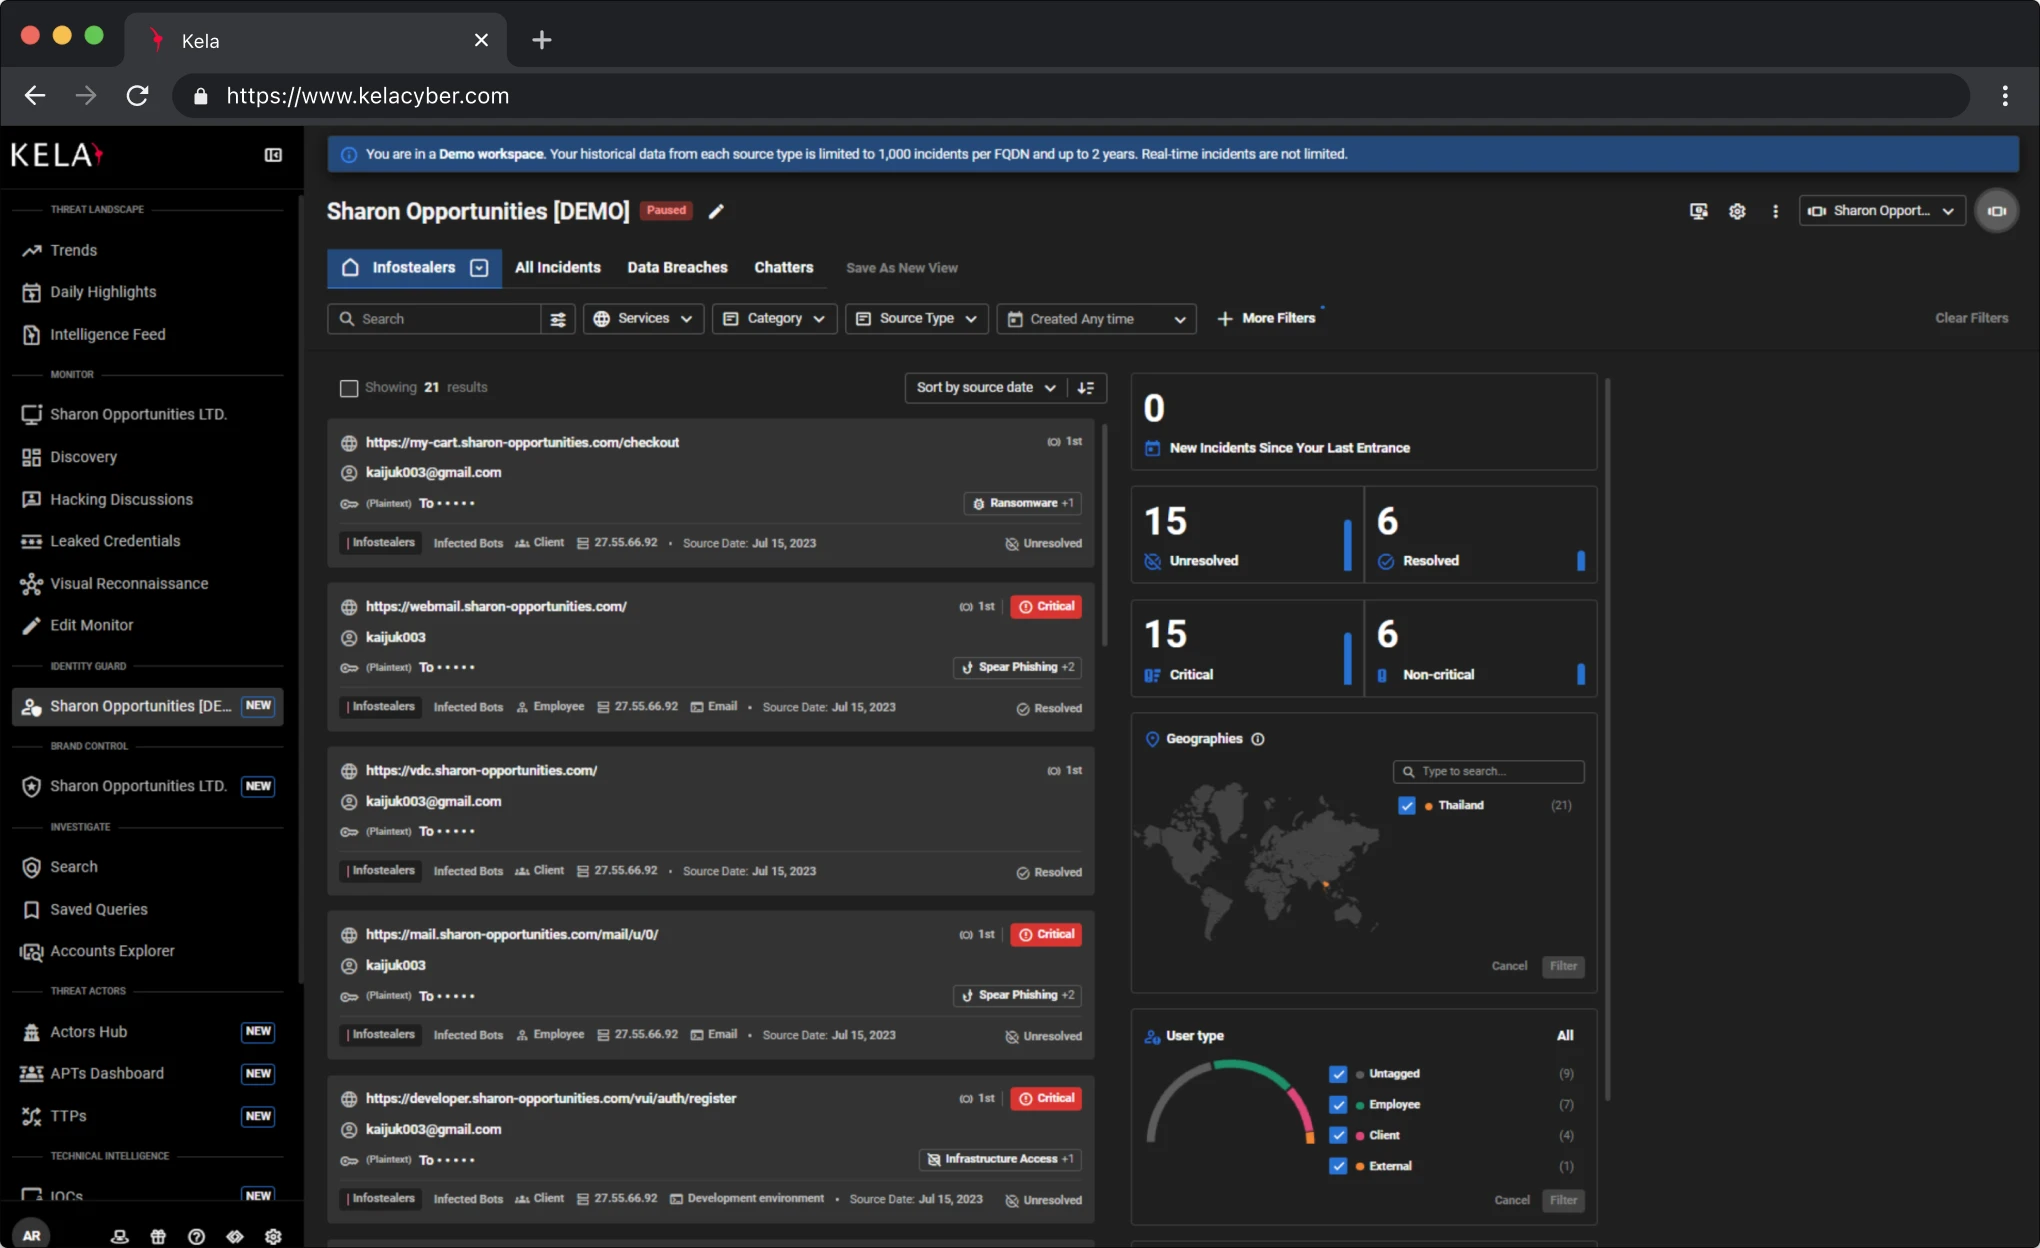
Echtzeit-Warnmeldungen
Echtzeit-Warnmeldungen
Echtzeit-Warnungen und Benachrichtigungen zu kompromittierten Ressourcen und Anmeldedaten
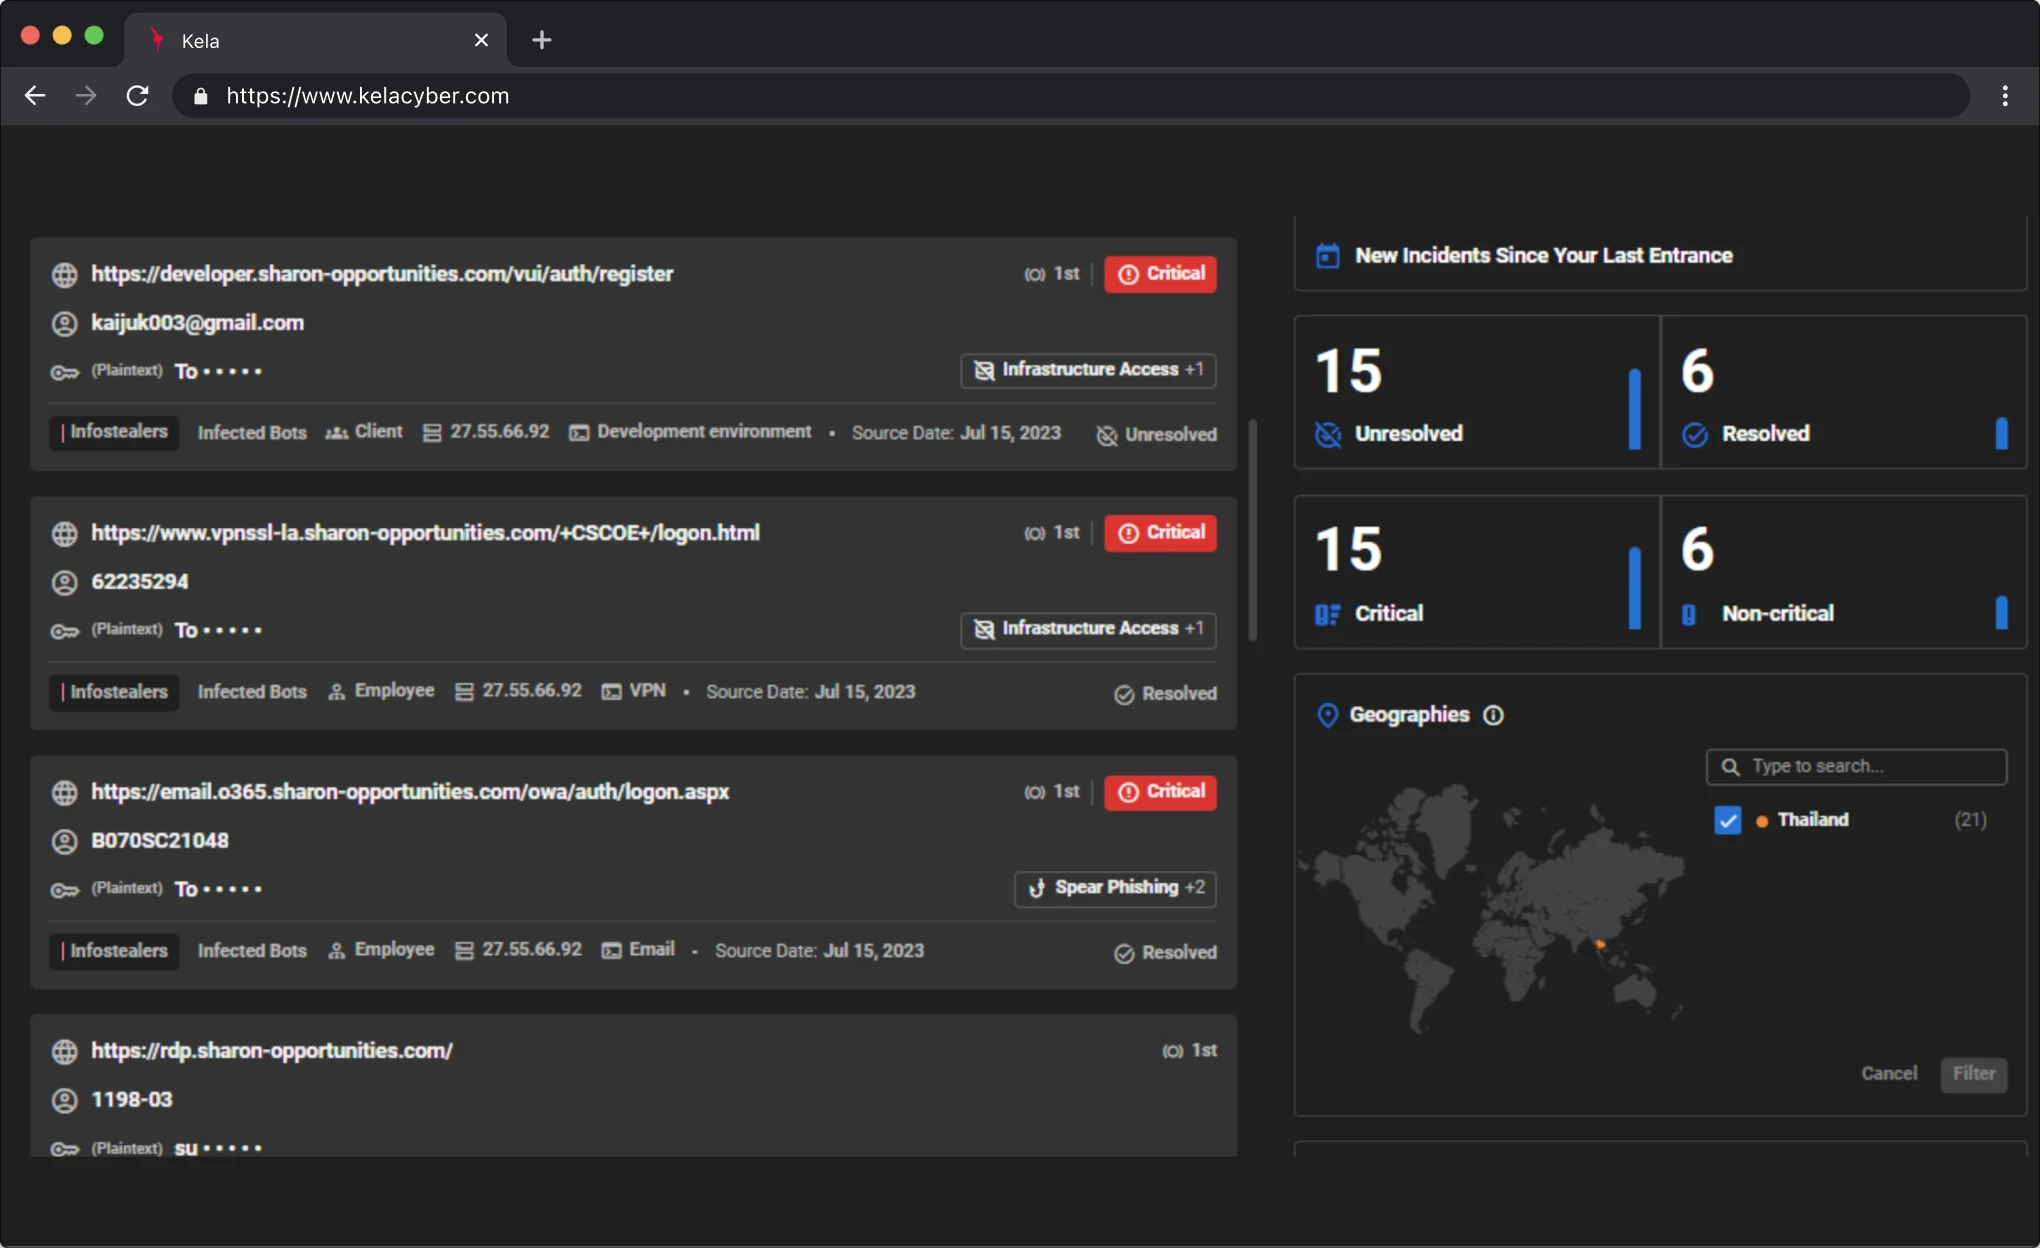
Automatische Priorisierung
Automatische Priorisierung
Automatische Einstufung des Schweregrads und Festlegung der Priorität, wobei die kritischsten Warnmeldungen zur Behebung hervorgehoben werden
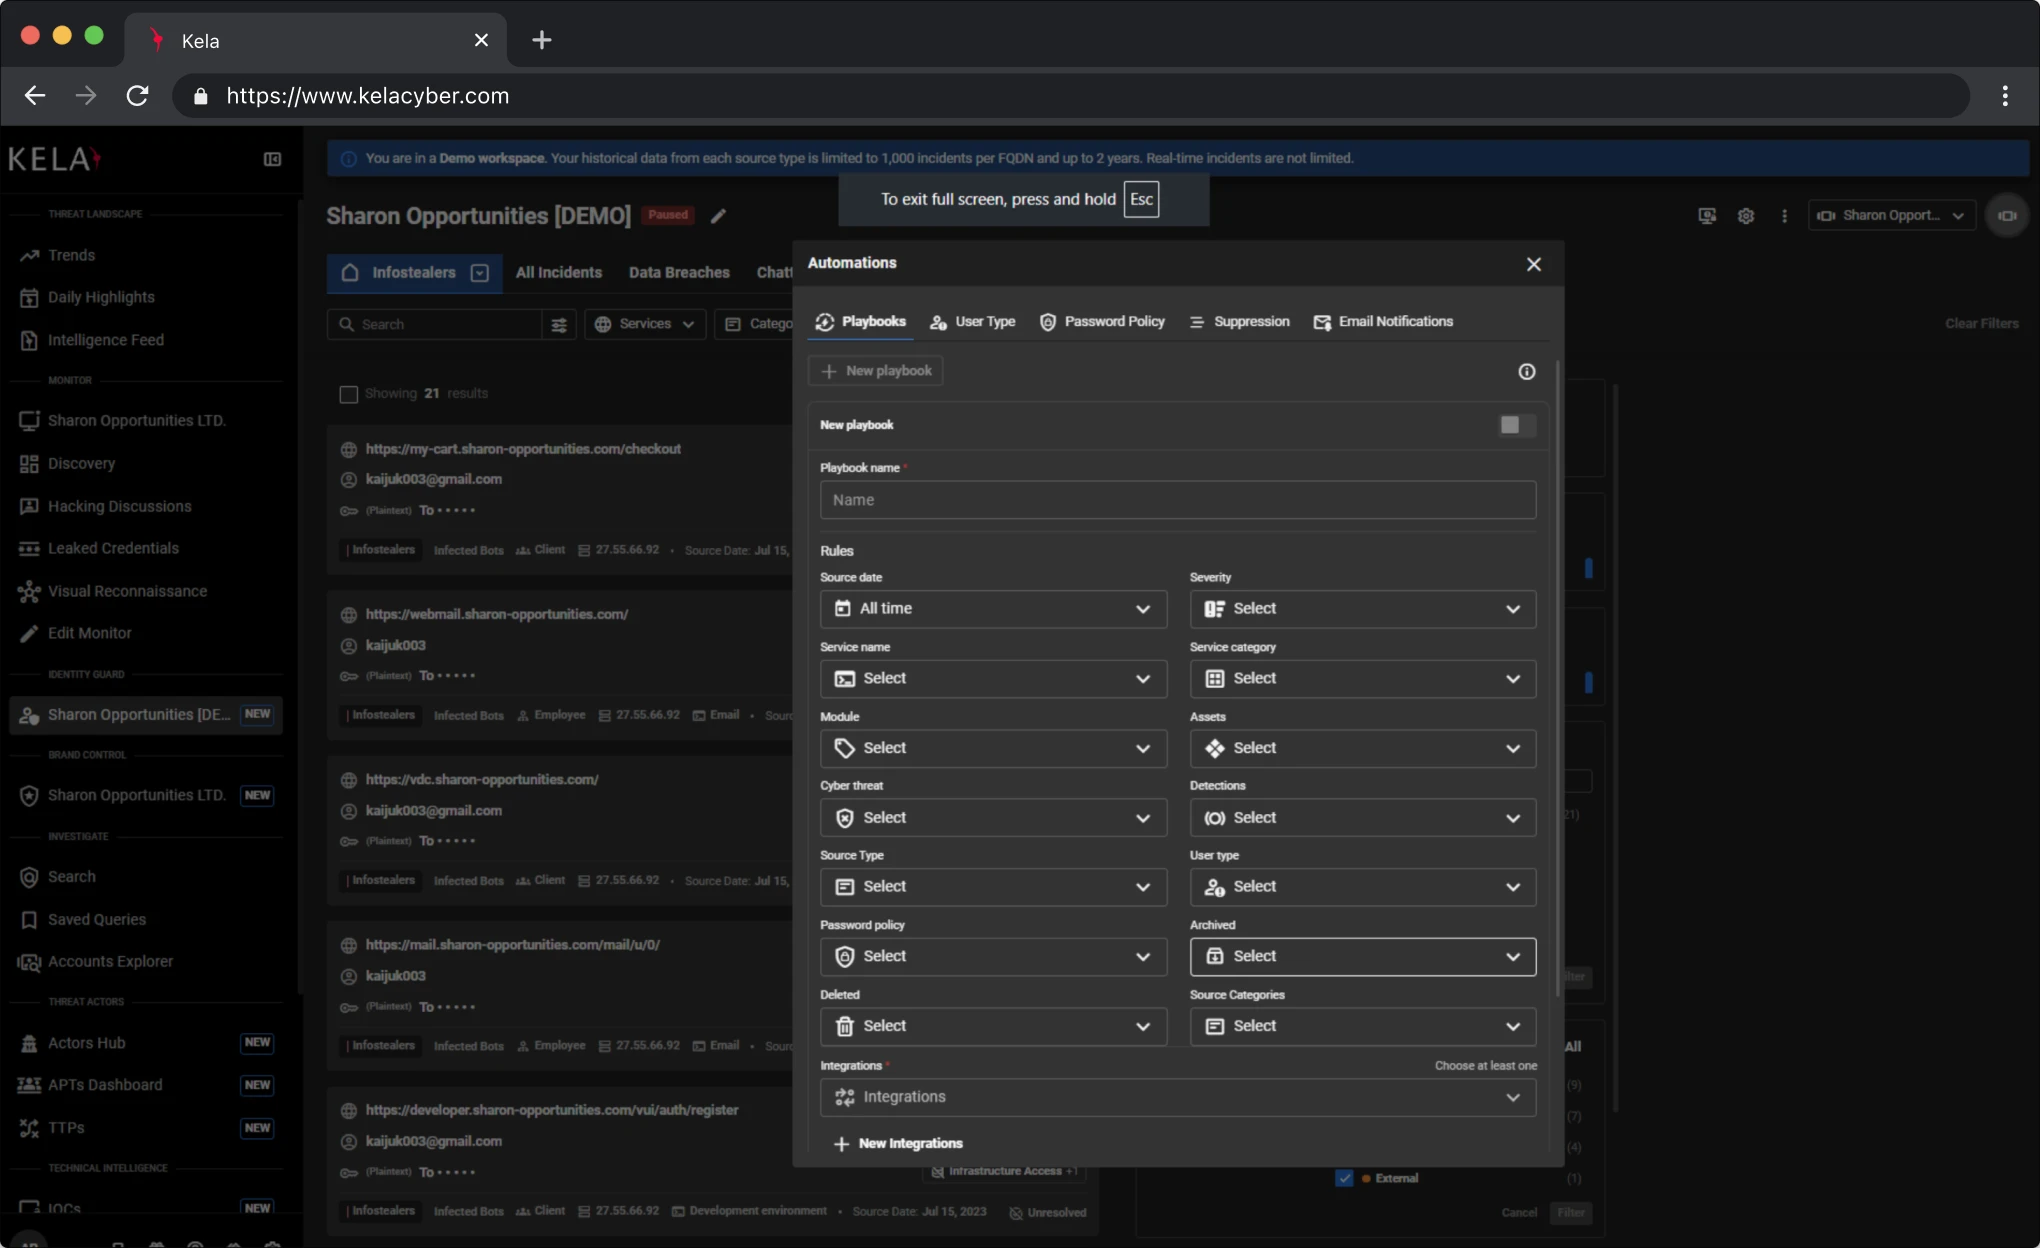
Integrationen und Automatisierung
Integrationen und Automatisierung
Optimierte Webhook-Integrationen und intuitive Einrichtung von Playbooks.
Praktisch umsetzbare Erkenntnisse
Praktisch umsetzbare Erkenntnisse
Informationen zu Infostealern und Bots, damit verbundene Bedrohungen, betroffene Dienstkategorien
Demo buchen
Die Cyberkriminalität im Untergrund – Zahlen der KELA
Kompromittierte Zugangsdaten und Ransomware-Opfer: Januar bis August 2026 im Vergleich zum gleichen Zeitraum des Jahres 2025. Quelle: KELA-Data-Lake.
Verwandte Ressourcen
Bericht
Qilin und Japan: Angreifer sondieren japanische Netzwerke
Japan erlebt derzeit eine ungewöhnlich hohe Zahl von Cybervorfällen, und „ Qilin “ ist die Ransomware-Gruppe, die man im Auge behalten sollte.
Bericht
Analyse der durchgesickerten internen Chats der „Silent Ransom Group“ (SRG)
Die Analyse der KELA von 5.692 Nachrichten aus dem mutmaßlichen Leak der „Silent Ransom Group“: Rollen, ein Vishing-Skript, eine inszenierte…
Pressemitteilung
KELA und Fujitsu schließen eine Kooperationsvereinbarung im Bereich Cybersicherheit ab
KELA K.K. hat eine Kooperationsvereinbarung mit Fujitsu Limited geschlossen, um die Cyber-Threat-Intelligence der KELA-Gruppe,…
Häufig gestellte Fragen
Warum brauche ich „ Identity Guard “ – und warum gerade jetzt?
Unternehmen sehen sich heute mit eskalierenden Bedrohungen durch den Diebstahl von Anmeldedaten und Malware zum Diebstahl von Informationen konfrontiert – dem häufigsten Ausgangspunkt für Cyberangriffe. Gestohlene Anmeldedaten zu ignorieren, ist ein Risiko, das sich kein Unternehmen leisten kann. Eine effektive Überwachung erfordert das Aufspüren, das Eindringen in und die Beobachtung glaubwürdiger Cyberkriminalitäts-Communities im Dark Web sowie die Verwaltung riesiger Mengen an Echtzeit-Bedrohungsdaten, deren Einordnung in den Kontext, Priorisierung und das Ergreifen rascher Maßnahmen. „ Identity Guard “ übernimmt all diese aufwendigen Aufgaben und liefert umsetzbare Hinweise auf Vorfälle zur sofortigen Behebung.
Wie lässt sich „ Identity Guard “ in meine bestehenden Sicherheitssysteme integrieren?
Über die RESTful-API von KELA, MCP (Model Context Protocol), Webhooks und ein integriertes SOAR-System mit Triggern und Workflows. Die Workflows können Konten zurücksetzen, Passwörter ändern und die MFA automatisch in Ihren bestehenden Tools durchsetzen. Die Einrichtung erfolgt im Self-Service: Sie konfigurieren Ihre Domains und Ressourcen, ohne etwas installieren zu müssen.
Wodurch unterscheidet sich „ Identity Guard “ von anderen Lösungen zum Identitätsschutz?
Die Abdeckung der Quellen und deren Kontext. KELA sammelt Daten von Dark-Web-Marktplätzen, Cyberkriminalitätsforen, Instant-Messaging-Diensten und Bot-Marktplätzen, und sein Data Lake enthält Milliarden von gestohlenen Zugangsdaten, die in Echtzeit aktualisiert werden. Jede Warnmeldung wird anhand der Erkenntnisse von KELA und der Taktiken der Angreifer überprüft, nach Schweregrad eingestuft und zusammen mit den Details zum Infostealer und zum Bot übermittelt.
Wie schnell kann ich nach der Einführung von „ Identity Guard “ mit Ergebnissen rechnen?
Innerhalb weniger Minuten. Sobald Ihre Domains eingerichtet sind, versendet Identity Guard priorisierte Benachrichtigungen zur Behebung der Probleme.
Brauche ich Threat-Intelligence-Analysten bzw. -Experten in meinem Team?
Nr. „ Identity Guard “ sammelt, analysiert und priorisiert die Daten für Sie und liefert jede Warnmeldung als konkret umsetzbaren Vorfall, auf den Ihr bestehendes Sicherheitspersonal reagieren kann.


