





Nationale Cyber-Resilienz-Suite
- Strategische Bedrohungsübersicht
- Schutz kritischer Sektoren
- Ermittlungen im Bereich Cyberkriminalität
Stärkung von Nationen durch proaktive Cyberabwehr
Regierungen und Strafverfolgungsbehörden sehen sich mit immer raffinierteren Cyberbedrohungen konfrontiert, die die nationale Sicherheit gefährden. Die „National Cyber Resilience Suite“ von KELA bietet die auf Erkenntnissen basierenden Tools, die erforderlich sind, um Aktivitäten von staatlich gestützten Akteuren und Cyberkriminellen zu erkennen, zu analysieren und abzuwehren. Gestützt auf den firmeneigenen Data Lake von KELA und KI-gestützte Analysen liefert die Suite Echtzeit-Einblicke und fortschrittliche Ermittlungsfunktionen zum Schutz kritischer Sektoren und nationaler Vermögenswerte.

Nationale Bedrohungsübersicht
Echtzeitüberwachung zur raschen Erkennung und Eindämmung von Cyberrisiken auf nationaler Ebene.

Sicherung kritischer Infrastrukturen
Proaktive Verteidigung zum Schutz kritischer Sektoren vor sich ständig weiterentwickelnden Cyberbedrohungen.

Ermittlungsinformationen
Praktisch umsetzbare Erkenntnisse zur Beschleunigung der Bemühungen der Strafverfolgungsbehörden bei der Bekämpfung der Cyberkriminalität.
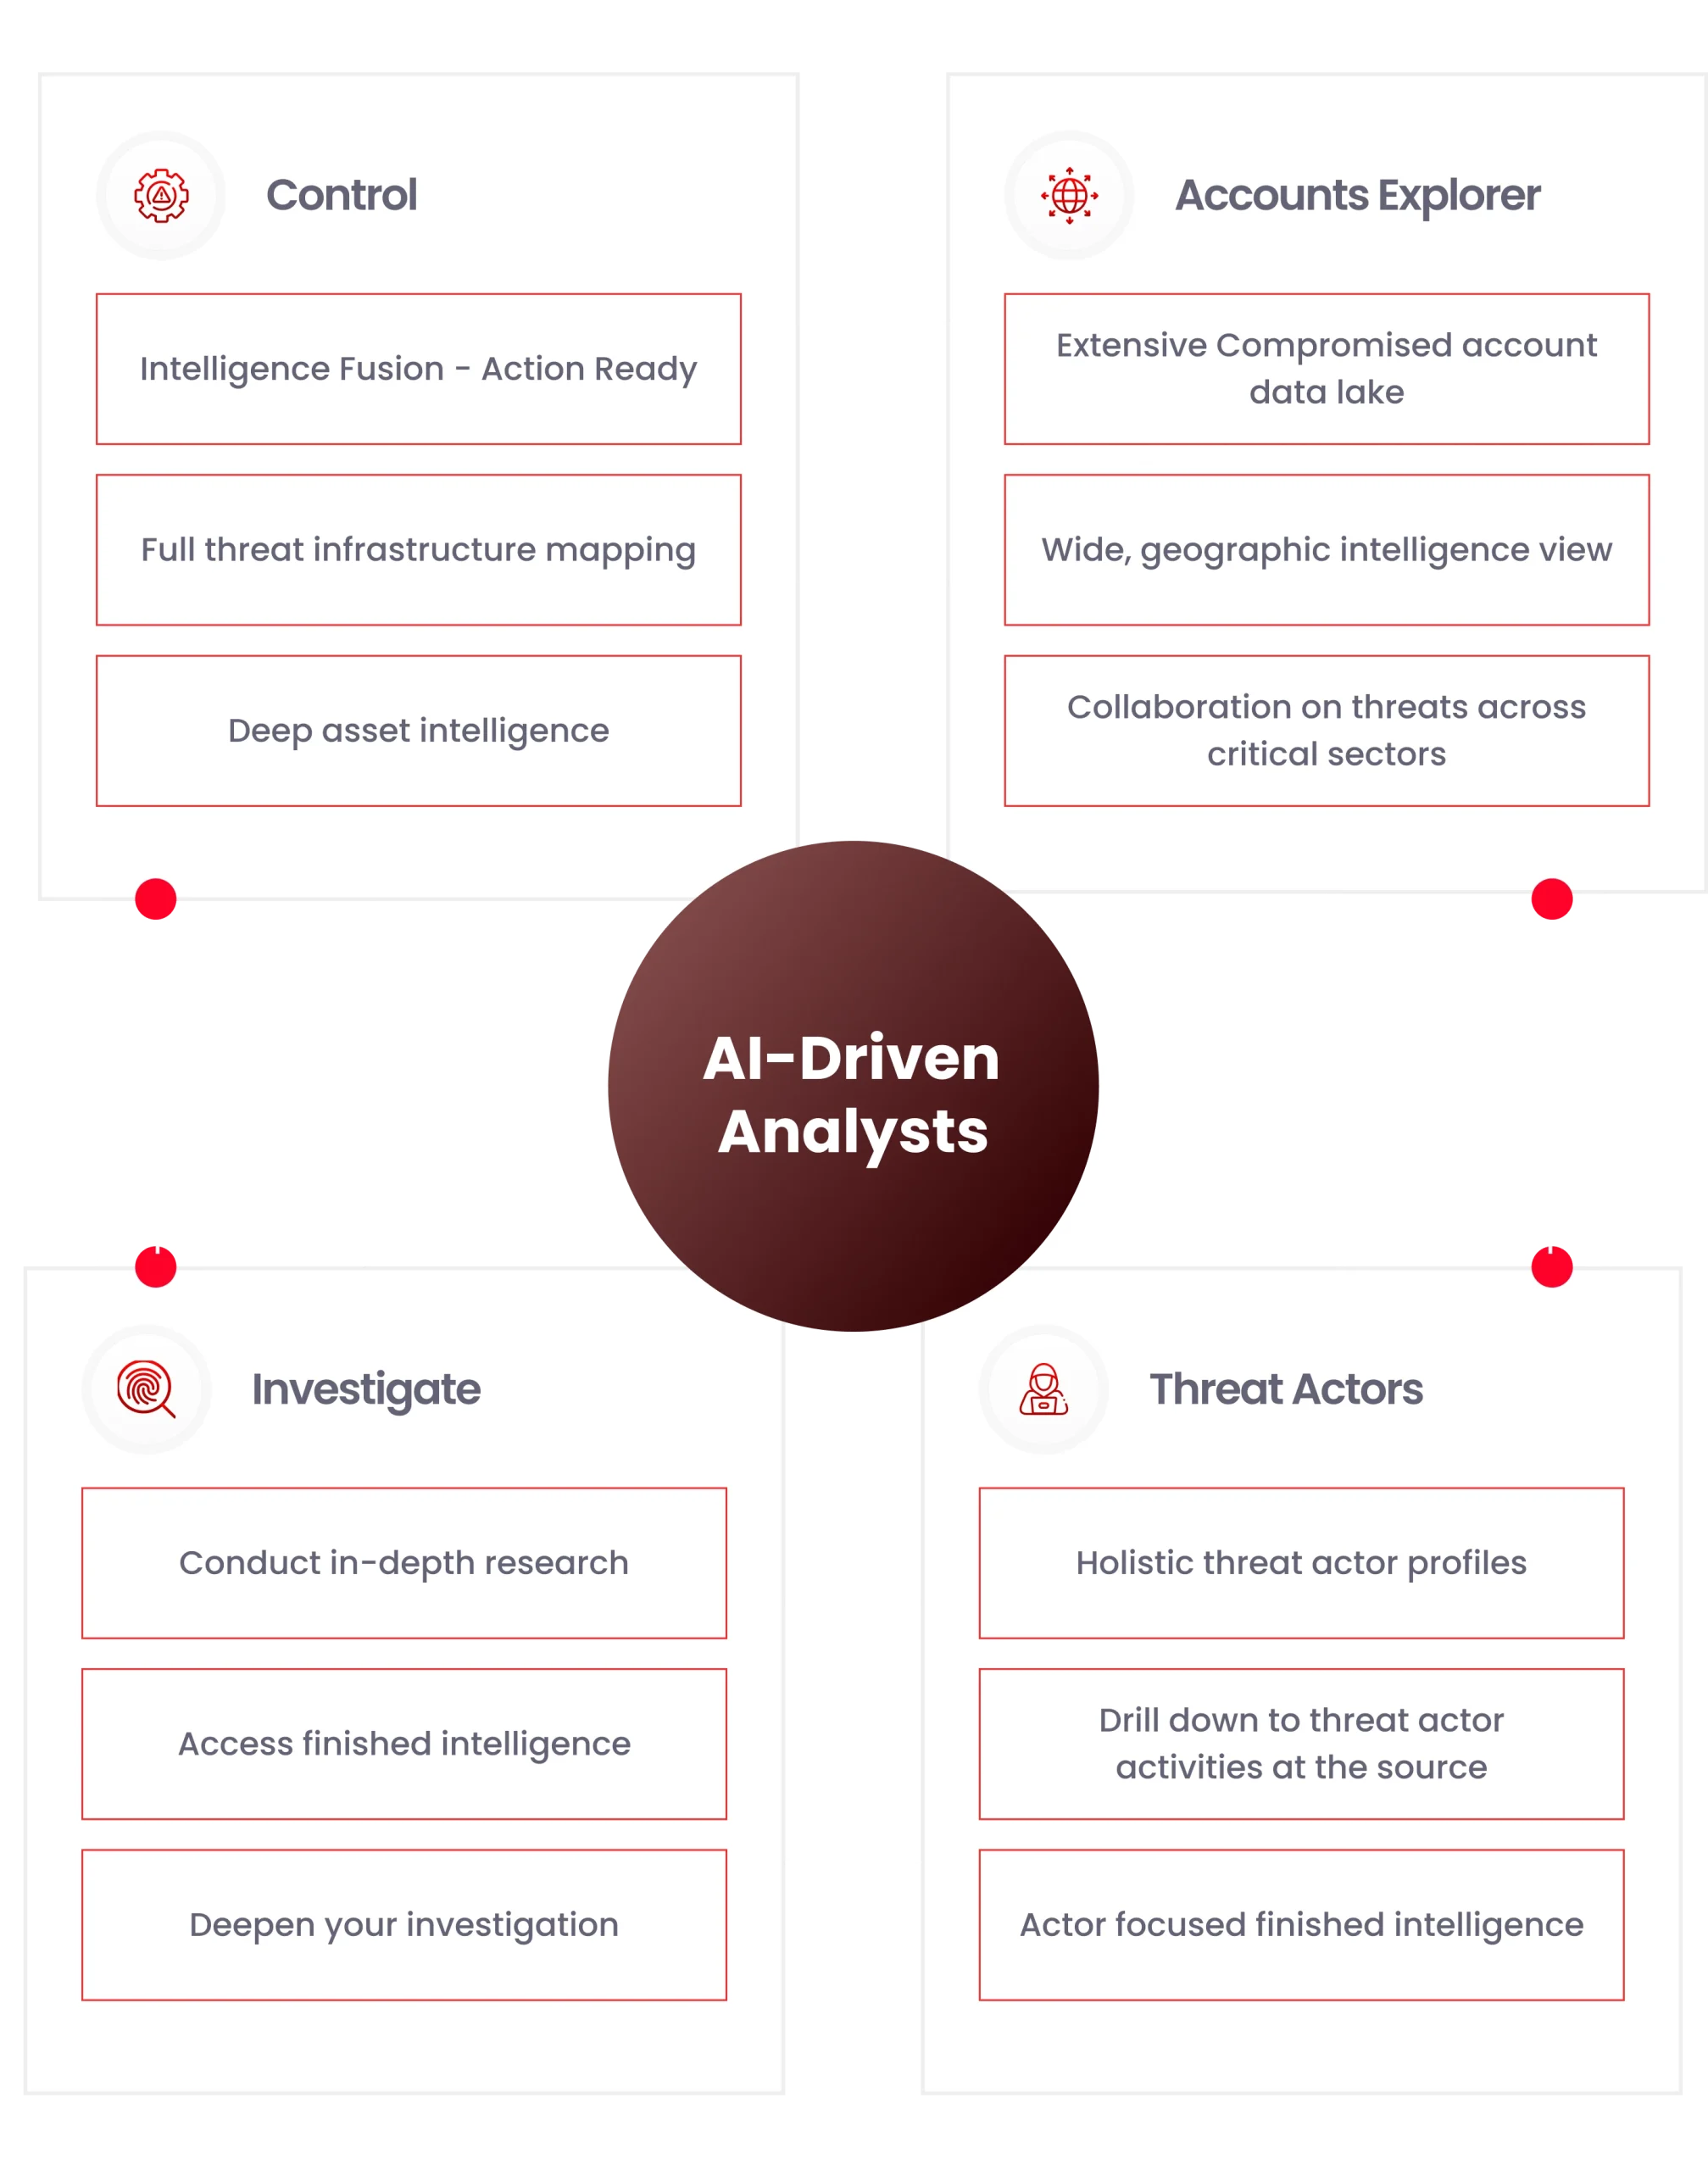
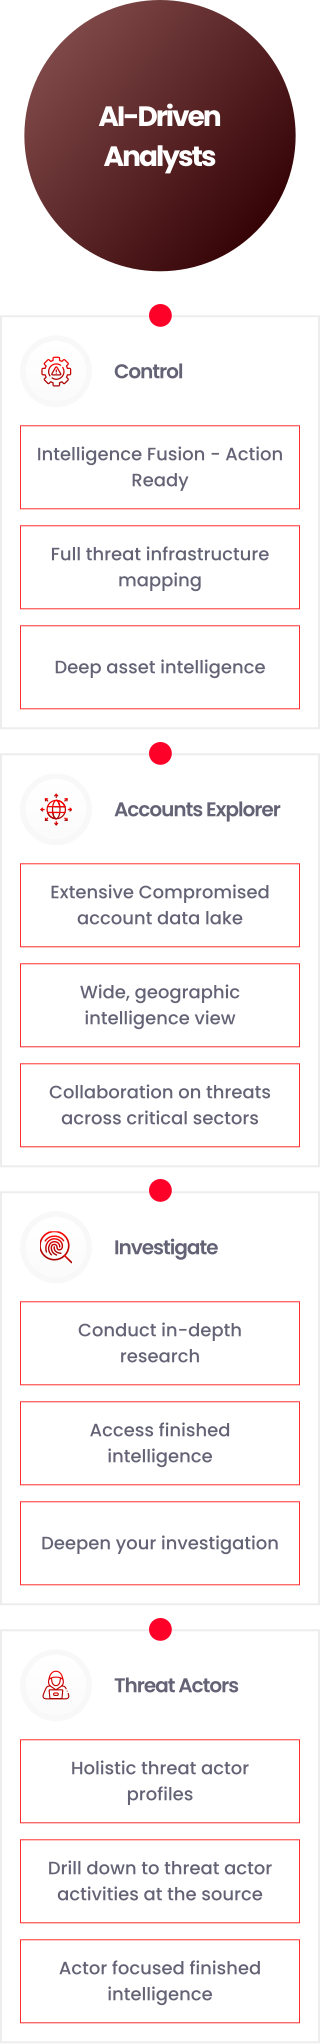
Umfassende Suite – Modulare Bereitstellung von „
“
Kostenlos loslegen
Stärken Sie Ihre Landesverteidigung
Regierungen und Strafverfolgungsbehörden sehen sich mit immer raffinierteren Cyberbedrohungen konfrontiert, die die nationale Sicherheit gefährden. Die „National Cyber Resilience Suite“ von KELA bietet die auf Erkenntnissen basierenden Tools, die erforderlich sind, um Aktivitäten von staatlich gestützten Akteuren und Cyberkriminellen zu erkennen, zu analysieren und abzuwehren. Gestützt auf den firmeneigenen Data Lake von KELA und KI-gestützte Analysen liefert die Suite Echtzeit-Einblicke und fortschrittliche Ermittlungsfunktionen zum Schutz kritischer Sektoren und nationaler Vermögenswerte.
Kartierung der nationalen Bedrohungsinfrastruktur
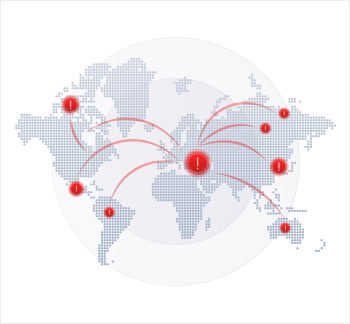
Die Lösung von KELA bietet einen umfassenden Überblick über Cyberbedrohungen auf nationaler Ebene, indem sie bösartige Infrastrukturen – darunter C2-Server, Botnetze und VPNs – kartiert und analysiert. Dank fortschrittlicher Erkennungsfunktionen ermöglicht sie es Regierungen, Bedrohungen, die auf kritische Infrastrukturen abzielen, schnell zu identifizieren, zu verfolgen und abzuwehren, und gewährleistet so eine proaktive Abwehr gegen sich ständig weiterentwickelnde Cyberrisiken.
Sicherung kritischer Sektoren
KELA schützt kritische nationale Sektoren durch Echtzeit-Einblicke in kompromittierte Konten und aufkommende Bedrohungen. Dank umfassender Einblicke in kompromittierte Konten über Unternehmen und Branchen hinweg können Regierungen wichtige Infrastrukturen wie Energieversorgung, Gesundheitswesen und Verkehr überwachen, analysieren und proaktiv schützen.
Stärkung der Cyberermittlungen
KELA bietet Strafverfolgungsbehörden in Echtzeit anonymen Zugriff auf illegale Cyberkriminalitätsaktivitäten. Dank fundierter Einblicke in die Vorgehensweise von Angreifern und einer kontinuierlichen Überwachung können Behörden Kriminelle aufspüren, versteckte Netzwerke aufdecken und entschlossen handeln, um Cyberbedrohungen zu bekämpfen.
Empfohlene Inhalte

Webinar
Die Festnahmen im Fall „TeamPCP“ – aus der Innenperspektive
Wie KELA die Betreiber hinter TeamPCP identifizierte und die Strafverfolgungsbehörden unterstützte – von der Lieferkettenkaskade im März bis hin zu…

Bericht
TeamPCP – Profil eines Angreifers
Wie KELA den Anführer von TeamPCP identifizierte und den Strafverfolgungsbehörden die Identifikationskette übermittelte, die zu seiner Festnahme führte,…

Pressemitteilung
Ermittlungen der KELA führen zur Festnahme mutmaßlicher TeamPCP-Mitglieder
Das Cyber Intelligence Center der KELA veröffentlichte die Erkenntnisse, die es im März an die AFP, die WAPF und das FBI weitergegeben hatte, und…
Häufig gestellte Fragen
Was ist die „National Cyber Resilience Suite“?
Eine Reihe von KELA-Modulen für Behörden, CERTs und Strafverfolgungsbehörden: landesweiter Überblick über kompromittierte Konten und infizierte Rechner, Kartierung der Angreiferinfrastruktur sowie Tools zur Ermittlung von Cyberkriminalität.
Wie erhält ein nationales CERT einen Überblick über die Infektionen im ganzen Land?
Der „Accounts Explorer“ fasst den Datenpool der KELA zu kompromittierten Konten nach Region, Domäne und Subnetz zusammen und ermöglicht eine detaillierte Aufschlüsselung bis hin zu einzelnen Rechnern, sodass Behörden die Betreiber kritischer Infrastrukturen frühzeitig warnen können.
Können Ermittler die Infrastruktur eines Angreifers anhand eines einzigen Indikators rekonstruieren?
Ja. KELA Control beginnt mit einer IP-Adresse oder Domain und deckt mithilfe von Netflow-basierten Informationen verbundene Command-and-Control-Server, Proxys und Botnetze auf, die als visuelle Darstellung der Kontrollpfade dargestellt werden.
Sind die Beweise nachvollziehbar?
Die Ergebnisse verweisen genau auf das Originalmaterial, wie es im Untergrund erschienen ist – einschließlich Zeitstempeln und Herkunftsangaben –, sodass die Fälle auf überprüfbaren Beweisen basieren.
Wie wird der Zugriff für Analysten gesichert?
Analysten arbeiten in einer isolierten Umgebung und kommen niemals direkt mit Quellen der Cyberkriminalität in Berührung. Der Zugriff erfolgt rollenbasiert und ist nachverfolgbar.


