






Digitaler Risikoschutz
Wehren Sie externe Bedrohungen ab, bevor sie Ihr Unternehmen erreichen
Schützen Sie Ihre Mitarbeiter und Ihre Marke
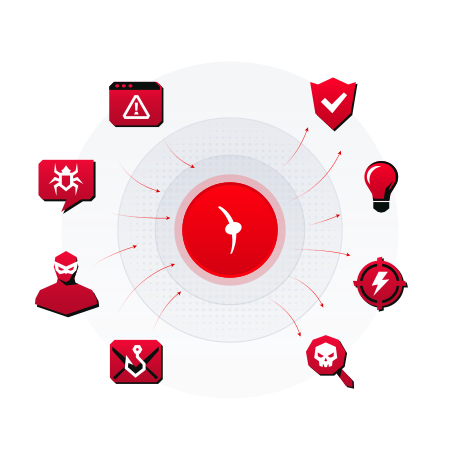
KELA überwacht kontinuierlich das offene Internet, soziale Plattformen und Quellen zur Cyberkriminalität, um Markenmissbrauch, Phishing, die Offenlegung von Zugangsdaten und Datenlecks aufzudecken. Die Ergebnisse werden aufbereitet und nach Priorität geordnet und anschließend in Reaktionsabläufe weitergeleitet, damit die Teams für Sicherheit, Betrugsbekämpfung und Markenmanagement Bedrohungen schnell abwehren und die tatsächlichen geschäftlichen Auswirkungen minimieren können.

Betrug und Identitätsdiebstahl verhindern
Markenmissbrauch und Phishing im gesamten externen Ökosystem frühzeitig erkennen und unterbinden

Schützen Sie Ihre Identitäten auf
Ermitteln Sie offengelegte Anmeldedaten und Identitätsmerkmale, die mit Ihrer Organisation in Verbindung stehen

Externe Informationen in die Praxis umsetzen
Signale in Fälle, Warnmeldungen und Reaktionsmaßnahmen umwandeln, die in die täglichen Arbeitsabläufe integriert sind.
Digitale Risiken in Maßnahmen umsetzen
Schützen Sie Ihre Marke vor Identitätsdiebstahl
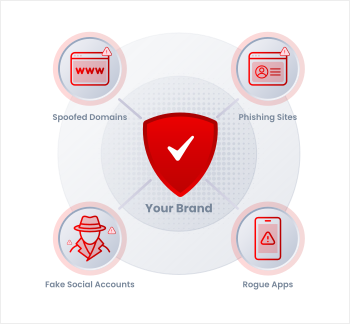
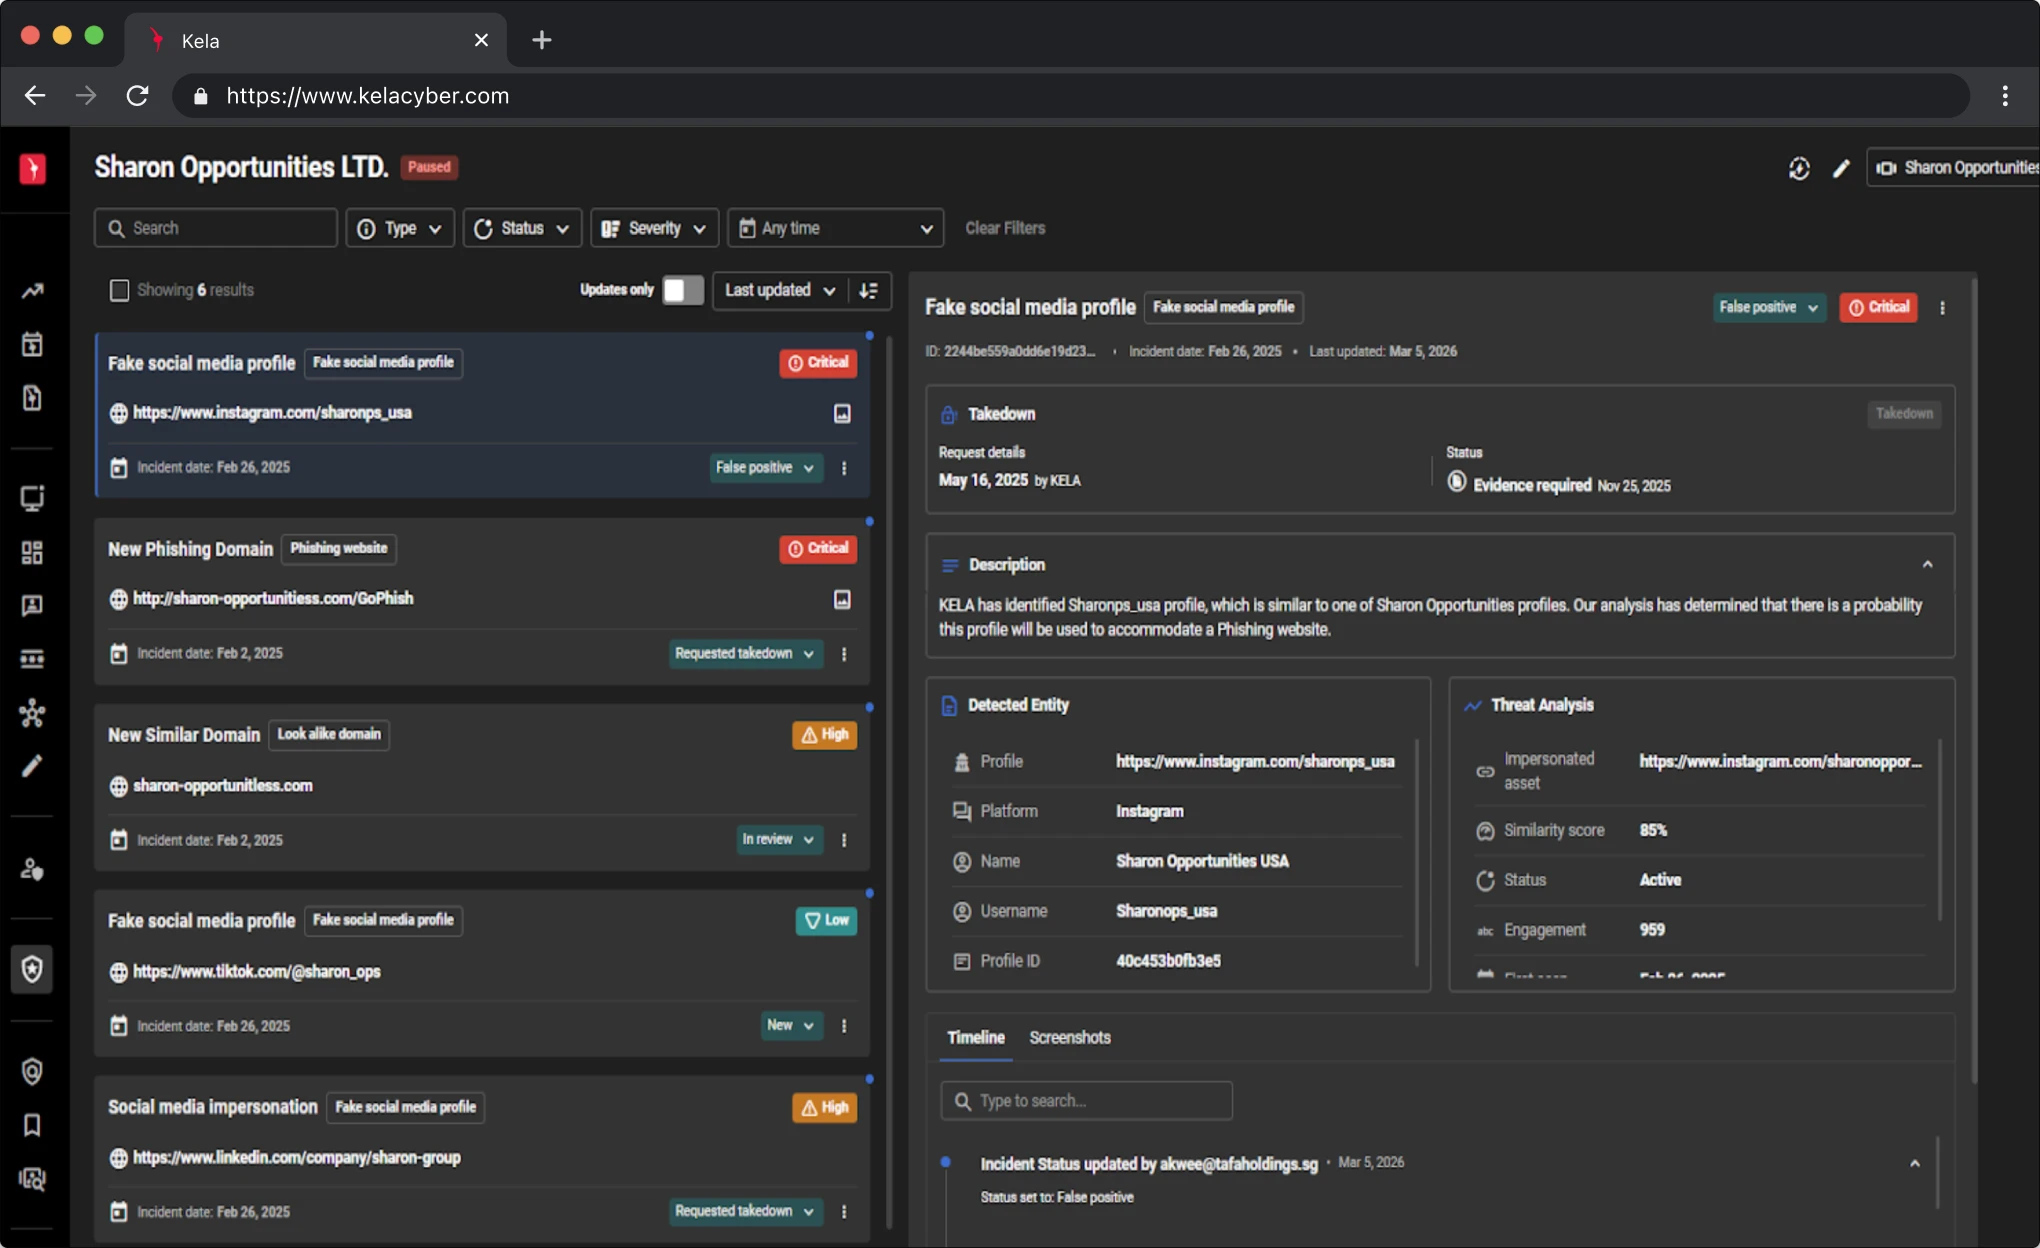
KELA verfolgt ähnliche Domains, betrügerische Websites, Anzeichen für Spoofing sowie Identitätsbetrug auf sozialen Plattformen und in Apps. Durch die frühzeitige Aufdeckung solcher Kampagnen und die Zusammenstellung von Beweismaterial können Teams schneller reagieren, verdächtige Websites sperren, die Auswirkungen auf die Kunden begrenzen und das Vertrauen der Kunden wahren.
Risiko der Offenlegung von Anmeldedaten verringern
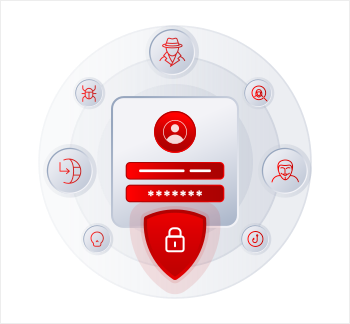
KELA überwacht auf durchgesickerte Anmeldedaten, kompromittierte Konten und Anzeichen für Identitätsrisiken im Zusammenhang mit Mitarbeitern, Kunden und Dritten. Vorfälle werden überprüft, mit zusätzlichen Informationen angereichert und einer Risikoklasse zugeordnet, um eine schnelle Behebung zu ermöglichen – von Passwortzurücksetzungen und der Durchsetzung der Multi-Faktor-Authentifizierung bis hin zu gezielten Benachrichtigungen und Untersuchungen.
Externe Risikosignale operationalisieren
KELA setzt digitale Risikoerkenntnisse in konkrete Maßnahmen um – indem Vorfälle automatisch ergänzt und priorisiert und anschließend in die Workflows weitergeleitet werden, die Ihre Teams bereits nutzen. Erstellen Sie Vorfallberichte, Warnmeldungen und Playbook-gesteuerte Maßnahmen in den Bereichen Sicherheit, Betrugsbekämpfung und Markenmanagement, damit Probleme schneller, einheitlich und in großem Maßstab bearbeitet werden können.
Was deckt der digitale Risikoschutz ab?
Funktionen, die externe Risiken überwachen, Prioritäten setzen und schnelle Reaktionen ermöglichen.
Marken- und Domainmissbrauch
Marken- und Domainmissbrauch
Schützen Sie Ihre Unternehmensidentität, indem Sie betrügerische Domains und unbefugte Markenimitationen in Echtzeit erkennen.
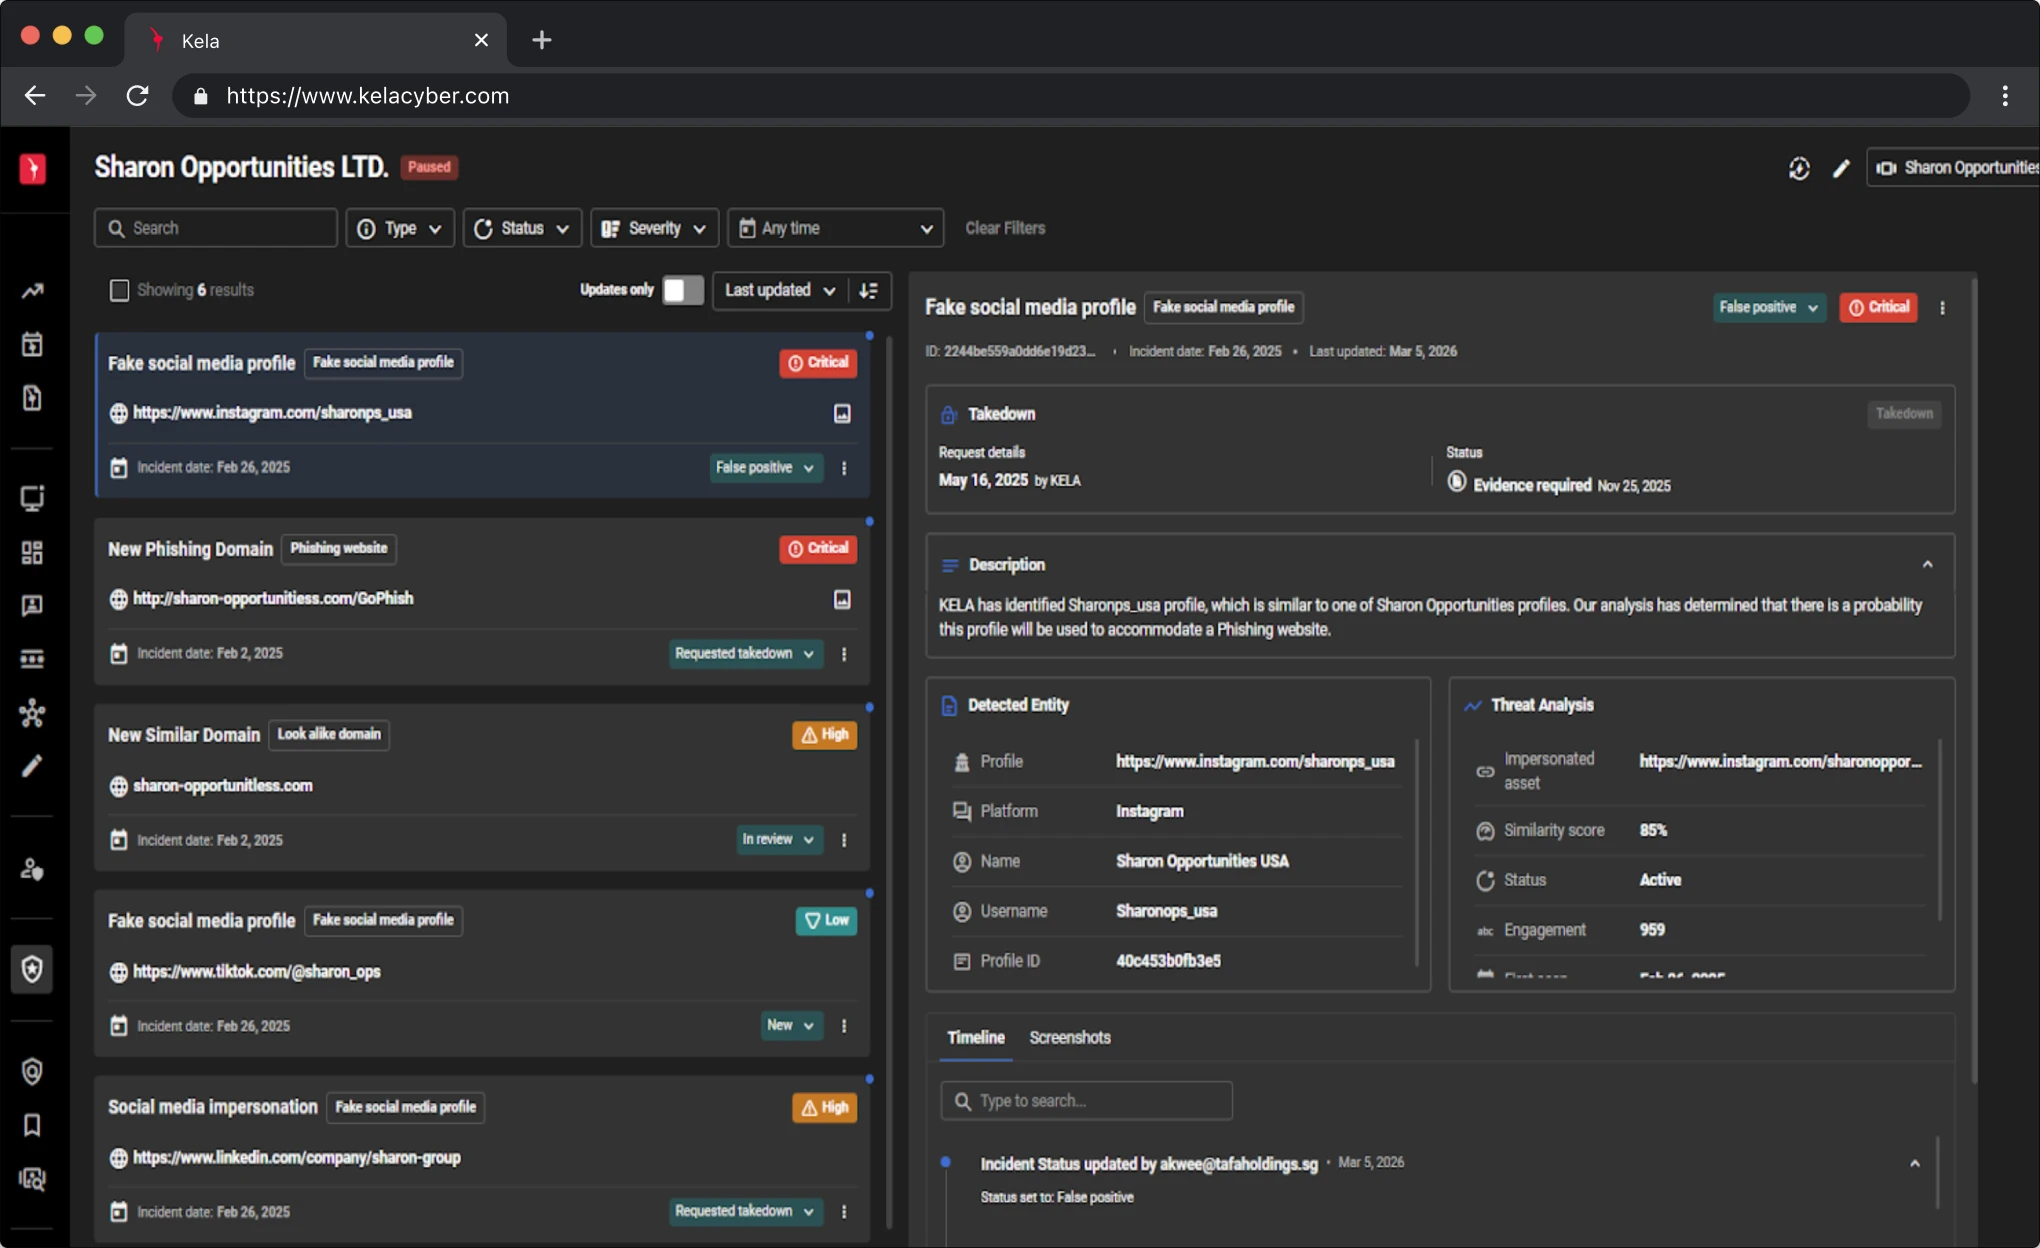
Phishing-Erkennung
Phishing-Erkennung
Entdecken Sie proaktiv böswillige Kampagnen und gefälschte URLs, die darauf abzielen, die Daten Ihrer Mitarbeiter oder Kunden abzugreifen.
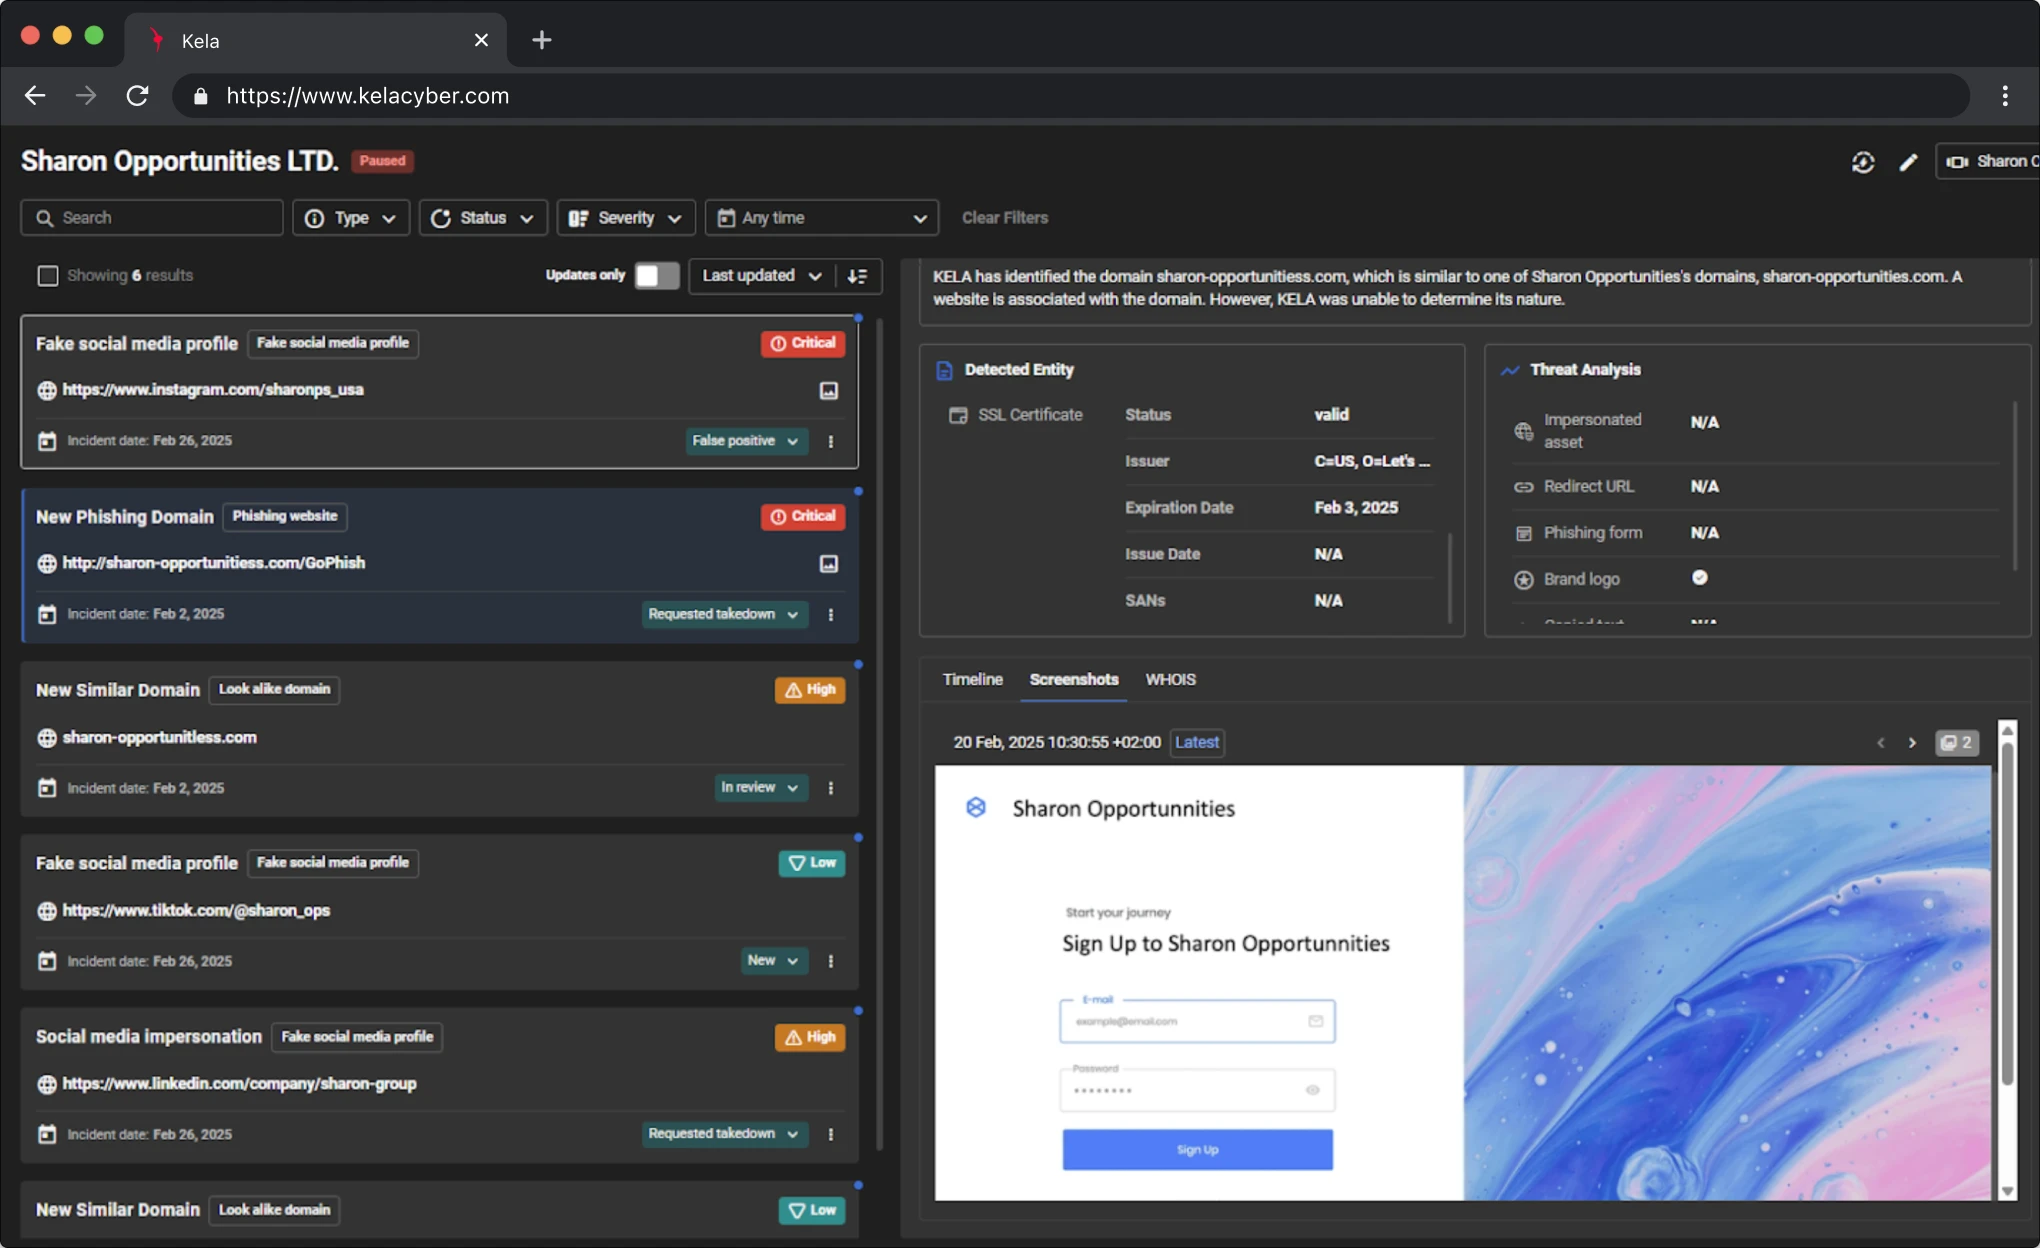
Social-Media-Beobachtung
Social-Media-Beobachtung
Verfolgen Sie Erwähnungen und Drohungen auf verschiedenen sozialen Plattformen, um Reputationsrisiken zu mindern und koordinierte Angriffe zu erkennen.
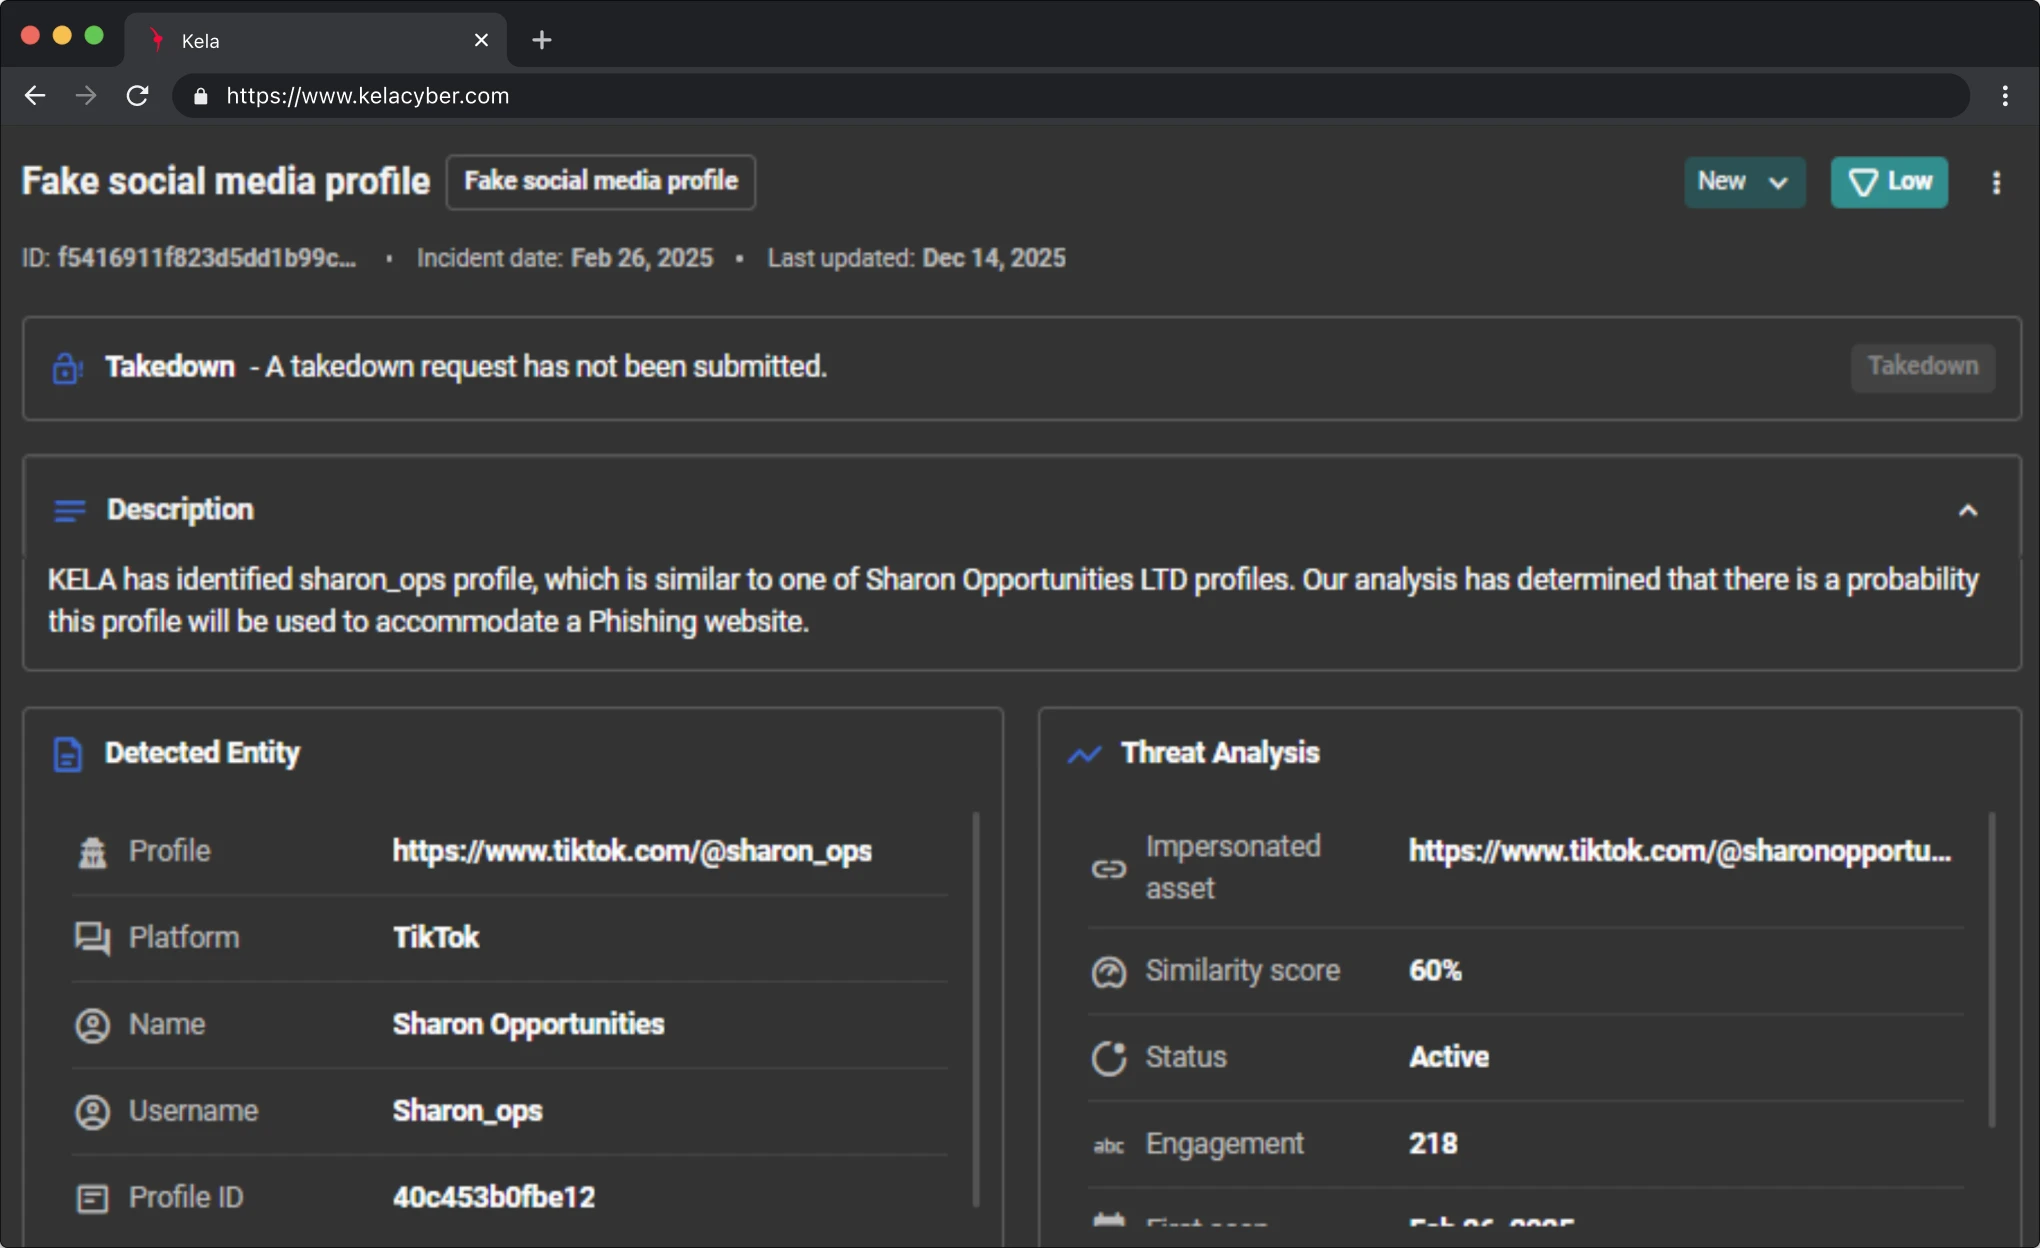
Überwachung auf offengelegte Anmeldedaten
Überwachung auf offengelegte Anmeldedaten
Erkennen Sie durchgesickerte Unternehmenszugangsdaten und gekaperte Konten, bevor diese für unbefugte Zugriffe genutzt werden können.
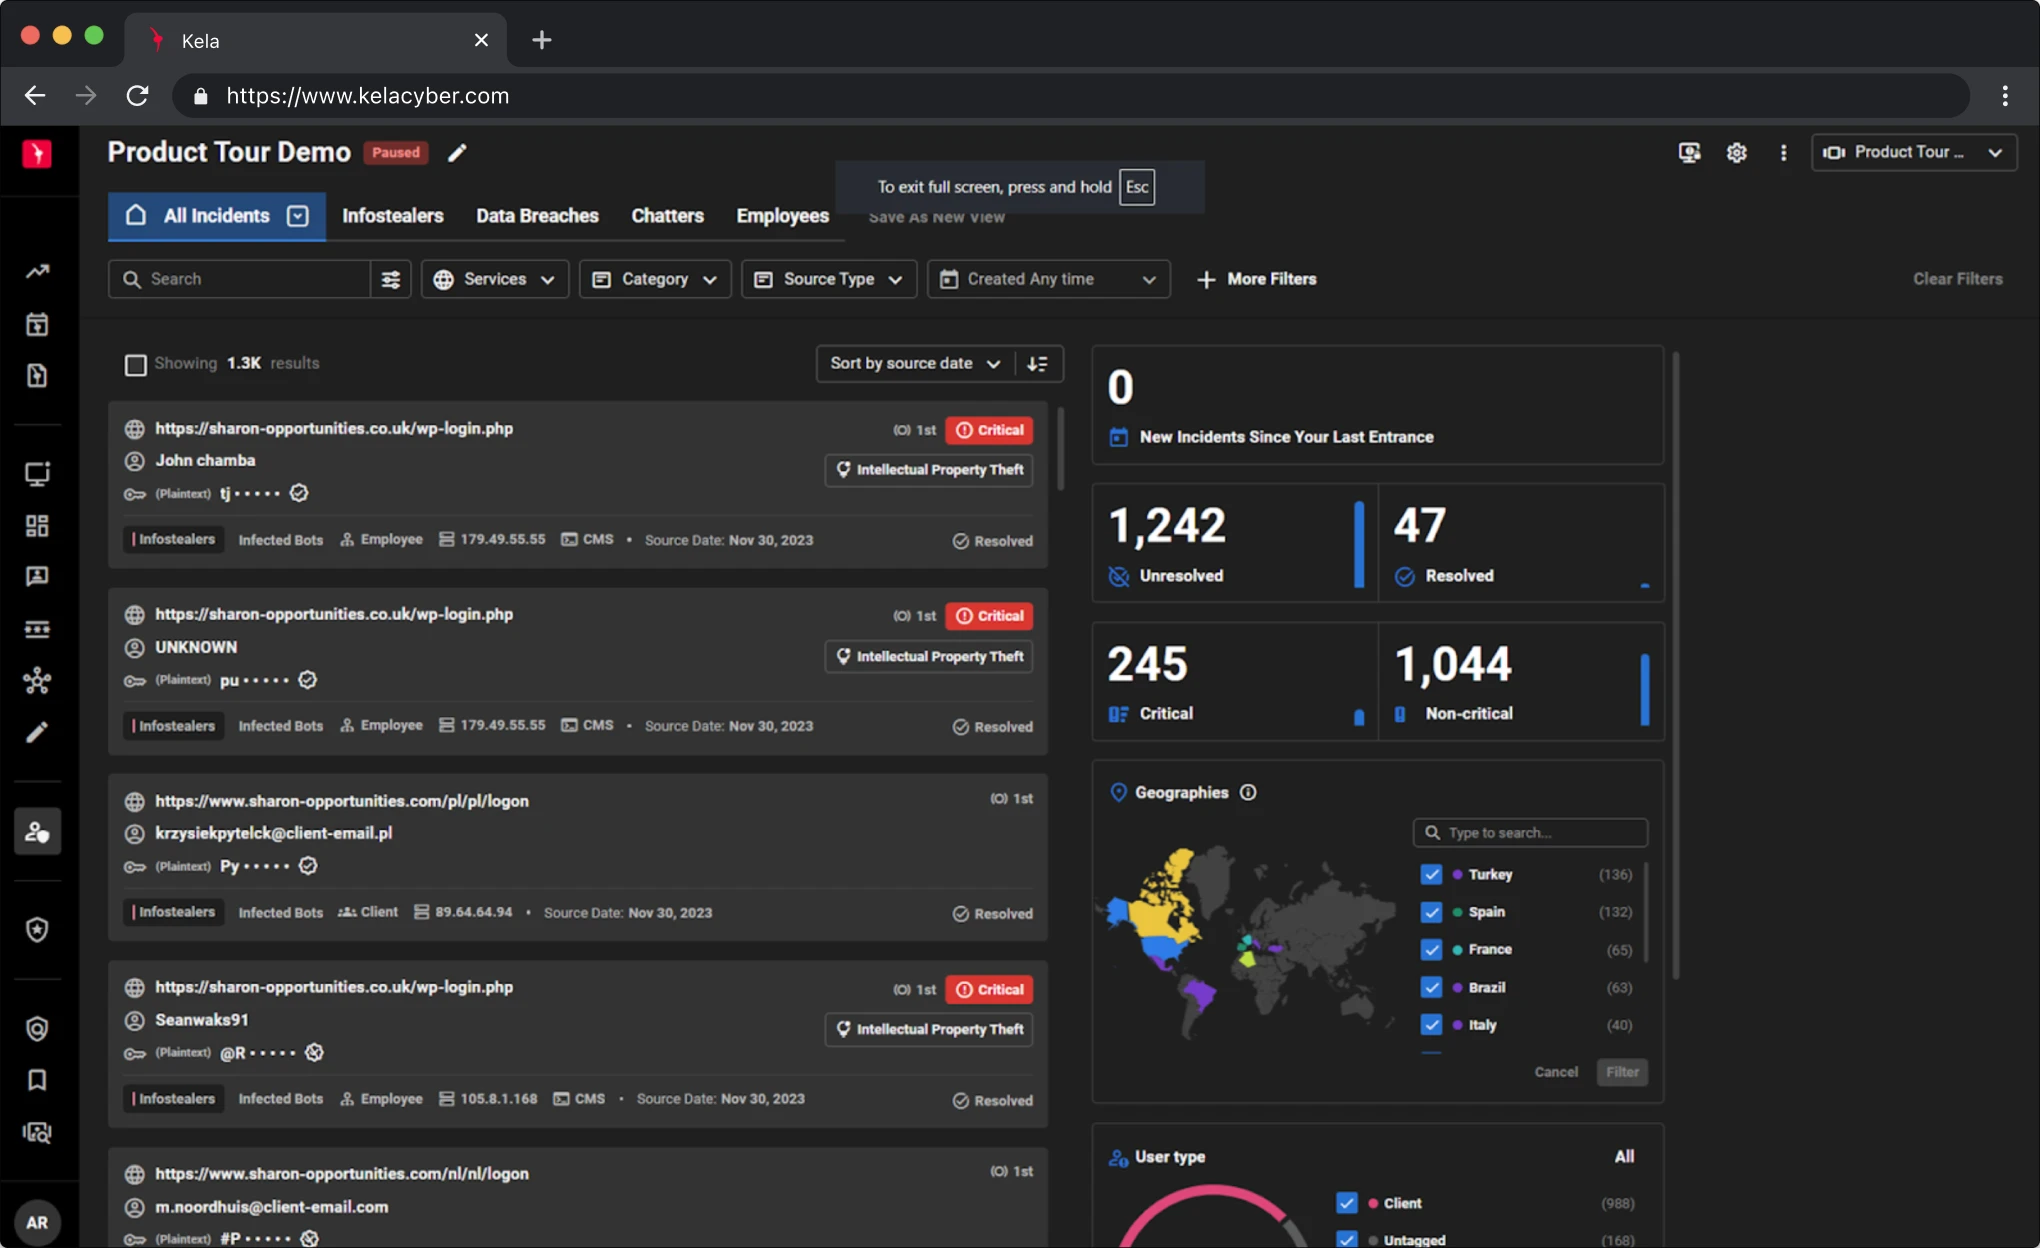
Erkennung von Datenlecks
Erkennung von Datenlecks
Schützen Sie Ihre sensiblen Vermögenswerte, indem Sie geschützte Daten, Quellcode oder interne Dokumente identifizieren, die online zugänglich sind.
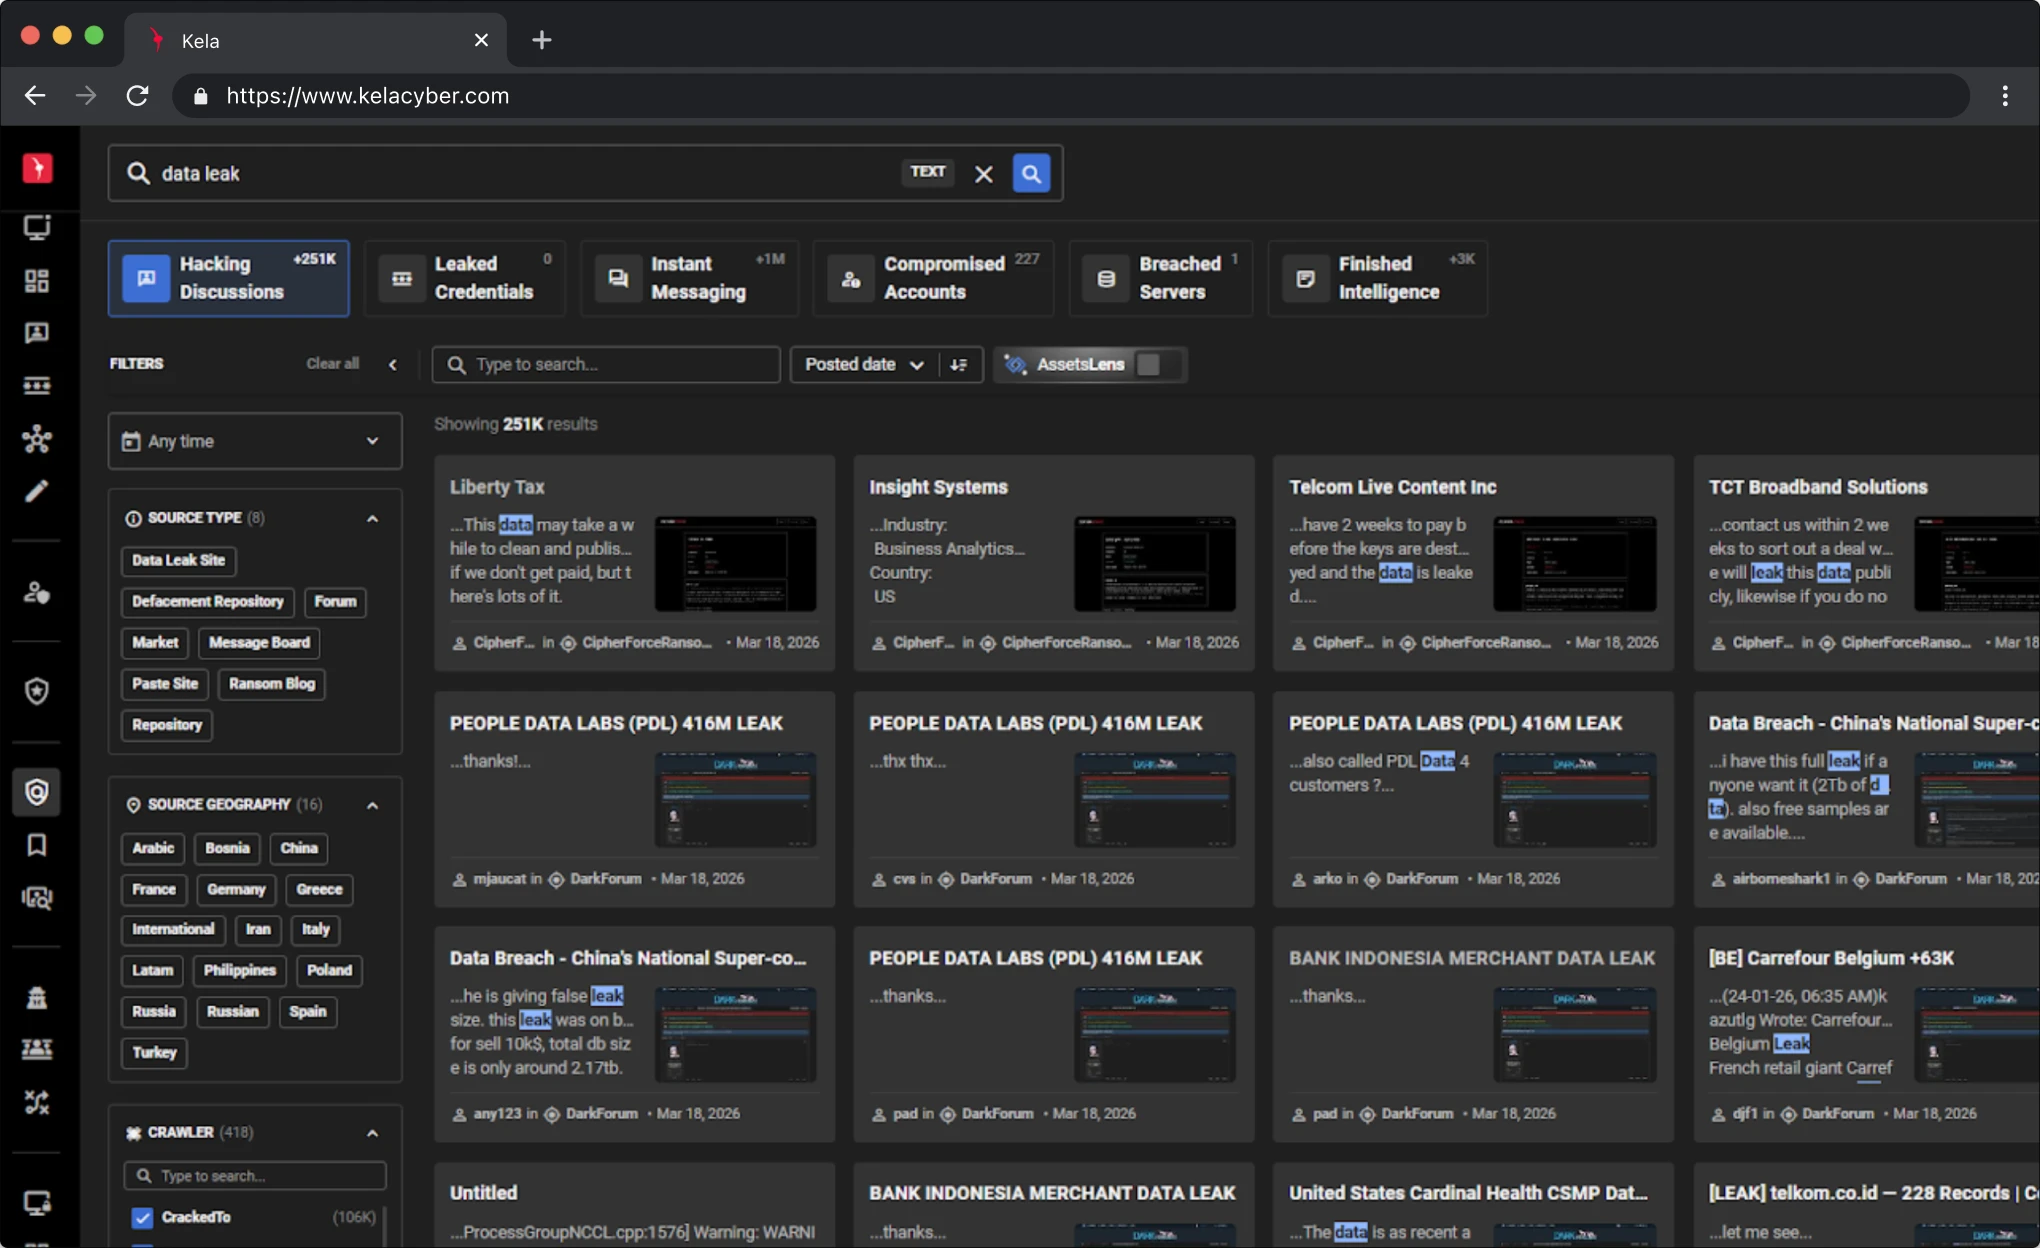
Überwachung des Ökosystems der Cyberkriminalität im Dark Web
Überwachung des Ökosystems der Cyberkriminalität im Dark Web
Verschaffen Sie sich einen umfassenden Einblick in die kriminelle Unterwelt, in der Ihr Unternehmen ins Visier genommen oder thematisiert wird.
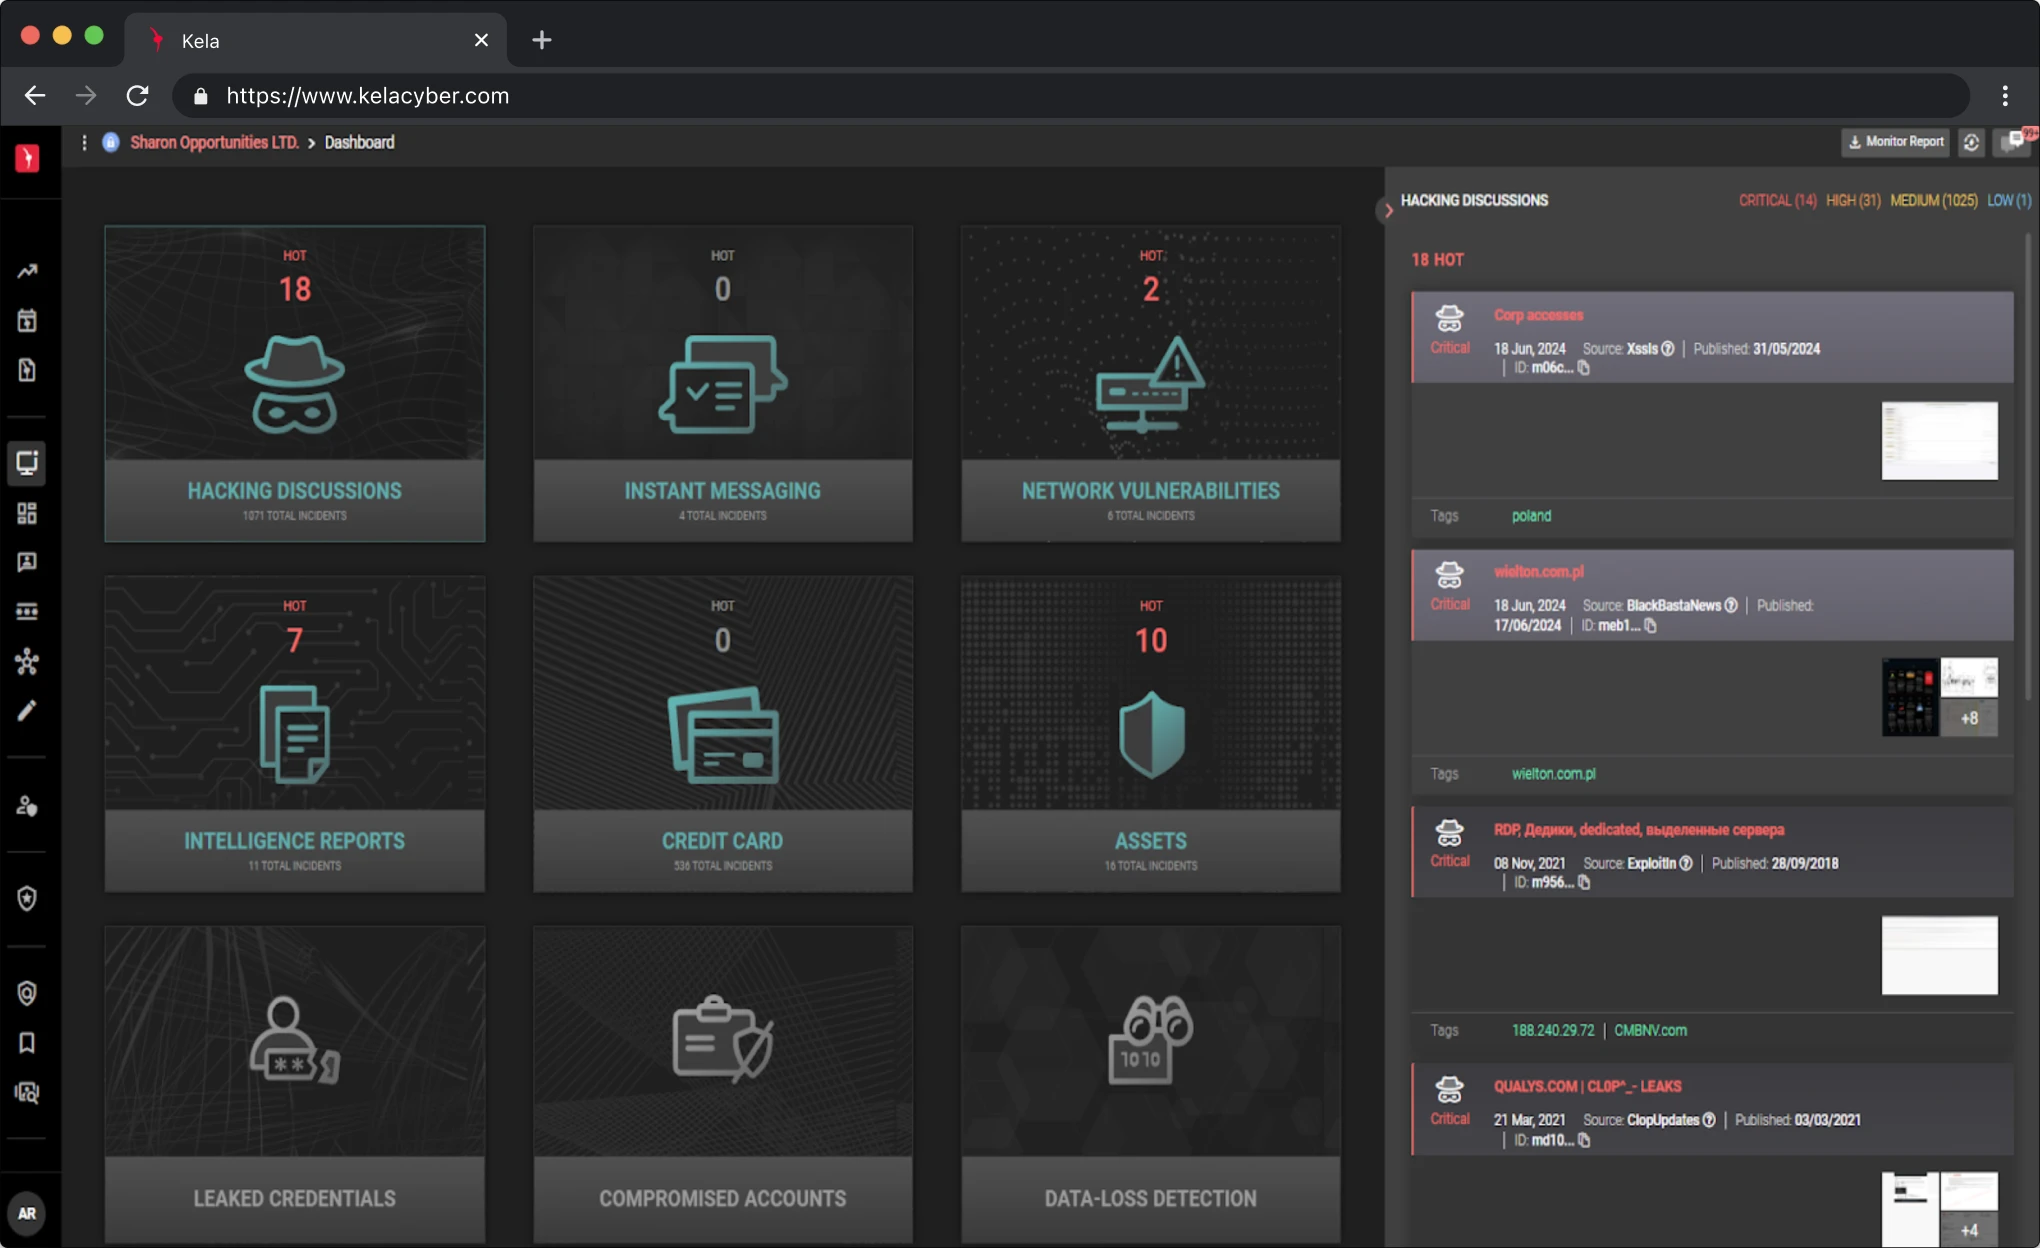
Automatisierte Priorisierung und Risikobewertung
Automatisierte Priorisierung und Risikobewertung
Konzentrieren Sie sich auf das Wesentliche – mit intelligenten Algorithmen, die Bedrohungen anhand ihres tatsächlichen Risikos für Ihr Unternehmen einstufen.
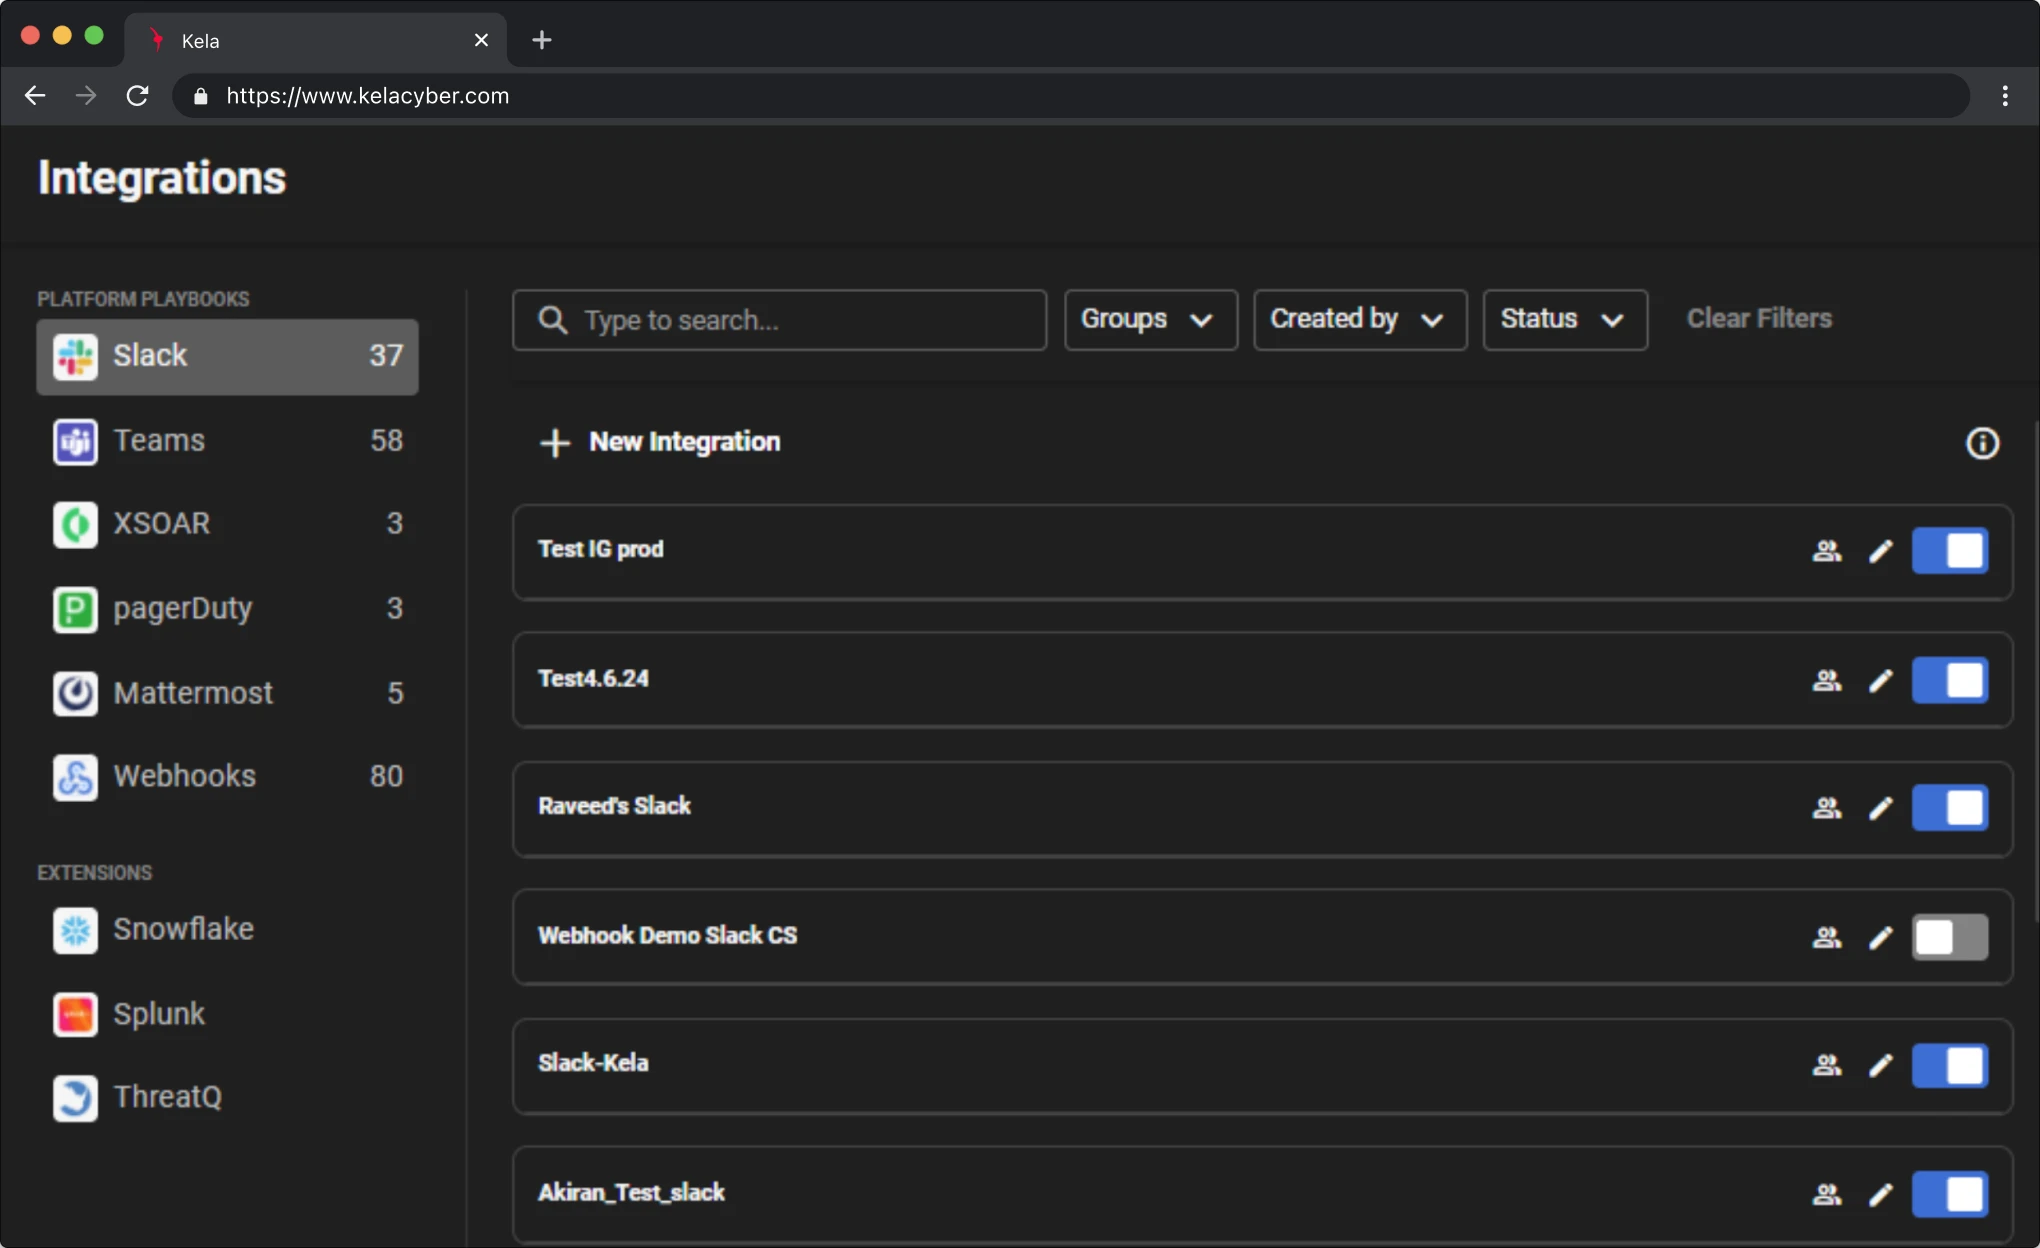
Integrationen in SIEM-/SOAR-Systeme, Ticket-Systeme und Tools für die Zusammenarbeit
Integrationen in SIEM-/SOAR-Systeme, Ticket-Systeme und Tools für die Zusammenarbeit
Die Ergebnisse werden direkt in Ihre SIEM-, SOAR-, Ticketing- und Kollaborationstools übertragen, sodass die Reaktion dort beginnt, wo Ihr Team ohnehin bereits arbeitet.
Demo buchen
Häufig gestellte Fragen
Was ist digitaler Risikoschutz?
Digital Risk Protection (DRP) überwacht das offene Internet, soziale Medien, App-Stores und Quellen für Cyberkriminalität auf Bedrohungen, die von außen auf Ihre Marke, Ihre Mitarbeiter und Ihre Daten abzielen – darunter Phishing, Identitätsbetrug, durchgesickerte Zugangsdaten und Datenlecks – und ergreift entsprechende Maßnahmen. KELA vereint Erkennung, Priorisierung und Beseitigung in einem einzigen Arbeitsablauf.
Welche Bedrohungen erkennt KELA?
Phishing-Websites und gefälschte Domains, gefälschte Social-Media-Konten und Apps, Identitätsbetrug durch Vortäuschen einer Führungsposition, durchgesickerte Anmeldedaten von Mitarbeitern und Kunden, infizierte Geräte, offengelegte Dokumente und Datenlecks sowie Erwähnungen Ihrer Organisation in kriminellen Kanälen.
Wie werden die Ergebnisse priorisiert?
Jedes Ergebnis wird Ihren Assets zugeordnet, mit Hintergrundinformationen zum Akteur und zur Kampagne ergänzt und nach Schweregrad bewertet, sodass Marken-, Betrugs- und Sicherheitsteams erkennen, was gerade wichtig ist, anstatt jede einzelne Erwähnung im Blick behalten zu müssen.
Kann die KELA Phishing-Seiten sperren?
Ja. Eine automatisierte Überprüfung bestätigt die Bedrohung, Löschanfragen werden an Registrare, Hosting-Anbieter und Plattformen weitergeleitet, und der Status wird in der Plattform nachverfolgt. Die meisten Phishing-Seiten werden innerhalb weniger Stunden entfernt.
Wie lässt sich DRP in unsere bestehenden Tools integrieren?
Warnmeldungen werden über APIs und Webhooks an SIEM-, SOAR- und Ticketing-Systeme weitergeleitet, und Erkenntnisse zur Identitätsprüfung können automatische Zurücksetzungen auslösen, sodass die Reaktion direkt in den Tools erfolgt, die Ihre Teams ohnehin bereits nutzen.
Woher stammen die Informationen über die U-Bahn?
Aus der Cyber-Bedrohungs-Informationsplattform von KELA: dieselbe Datensammlung aus Cyberkriminalitätsforen, Marktplätzen, Telegram-Kanälen und Infostealer-Protokollen, auf der auch der Rest der Plattform basiert – dort tauchen Phishing-Kits und gestohlene Daten als Erstes auf.


