







Kontinuierliches Management der Bedrohungslage
Verringern Sie Ihr Sicherheitsrisiko – mit Zuversicht
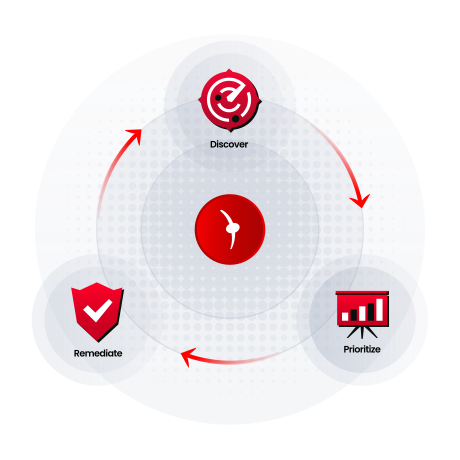
Weniger offenlegen, mehr überprüfen
ULTRA RED überprüft automatisch jede Schwachstelle und jeden Angriffsvektor durch aktive, externe Tests. Da sie über konkrete Beweise für die Ausnutzbarkeit verfügen, können SecOps-Teams ihren Erkenntnissen vertrauen, sich auf echte Risiken konzentrieren und selbstbewusst reagieren – ohne jeden Alarm hinterfragen zu müssen.

Vollständige Transparenz der Angriffsfläche
Entdecken und überwachen Sie kontinuierlich alle mit dem Internet verbundenen Ressourcen, damit keine Schwachstelle unkontrolliert bleibt.

Priorisierung auf der Grundlage der Ausnutzbarkeit
Konzentrieren Sie sich auf die Schwachstellen, die tatsächlich ausgenutzt werden können, und treffen Sie auf der Grundlage von Belegen schnellere Entscheidungen.

Schnellere, intelligentere Sanierung
Decken Sie verborgene Risiken mit erheblichen Auswirkungen auf und nutzen Sie die VITA-KI-Empfehlungen, um diese Risiken sicher zu mindern

100%
Validierung der Belichtung
<1%
Falsch-positive Ergebnisse
-75%
Weniger Benachrichtigungen
2x–3x
Schnellere MTTR
100%
Agentenloses SaaS
Angreifer wissen bereits, wo Ihre Schwachstellen liegen. Wissen Sie das auch?
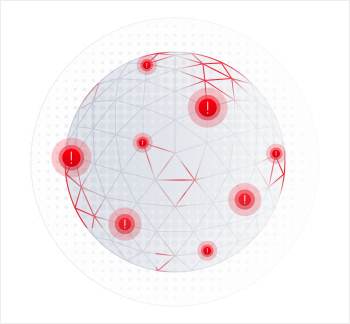
Vollständige Abdeckung der Angriffsfläche
ULTRA RED ermittelt, erfasst und überwacht kontinuierlich internetzugängliche Ressourcen in der gesamten externen Umgebung. Dadurch erhalten Unternehmen einen klaren und aktuellen Überblick über exponierte Ressourcen, was Sicherheitsteams dabei hilft, blinde Flecken zu reduzieren und eine bessere Kontrolle über ihre Angriffsfläche zu behalten.
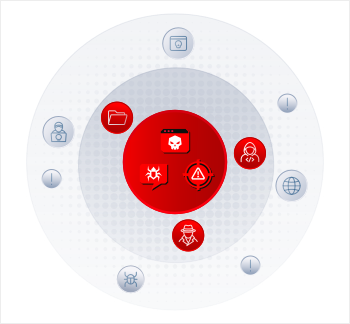
Risikopriorisierung auf Basis der Ausnutzbarkeit
ULTRA RED ermittelt, welche Schwachstellen tatsächlich ausnutzbar sind, und hilft Teams dabei, sich auf die wichtigsten Risiken zu konzentrieren. Anstatt sich mit einer Vielzahl von Warnmeldungen und CVEs zu beschäftigen, können Unternehmen die Behebung von Schwachstellen auf der Grundlage von Belegen und der tatsächlichen Relevanz für Angreifer priorisieren.
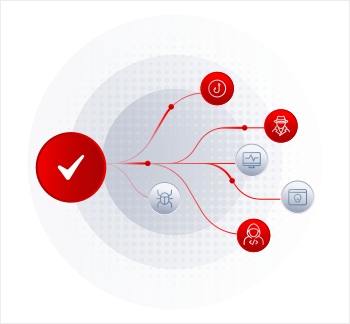
Zuversichtliche, beschleunigte Sanierung
ULTRA RED hilft dabei, versteckte und besonders schwerwiegende Schwachstellen aufzudecken, die bei herkömmlichen Testverfahren möglicherweise übersehen werden. Dank des Nachweises der Ausnutzbarkeit und der praktischen Anleitungen von VITA AI ermöglicht ULTRA RED es Teams, Schwachstellen schneller zu beheben und mit größerer Sicherheit zu handeln.
Entwickelt für ein proaktives Risikomanagement
Funktionen, die Unternehmen dabei helfen, externe Risiken schneller und zuverlässiger zu identifizieren, zu überprüfen und zu beheben.
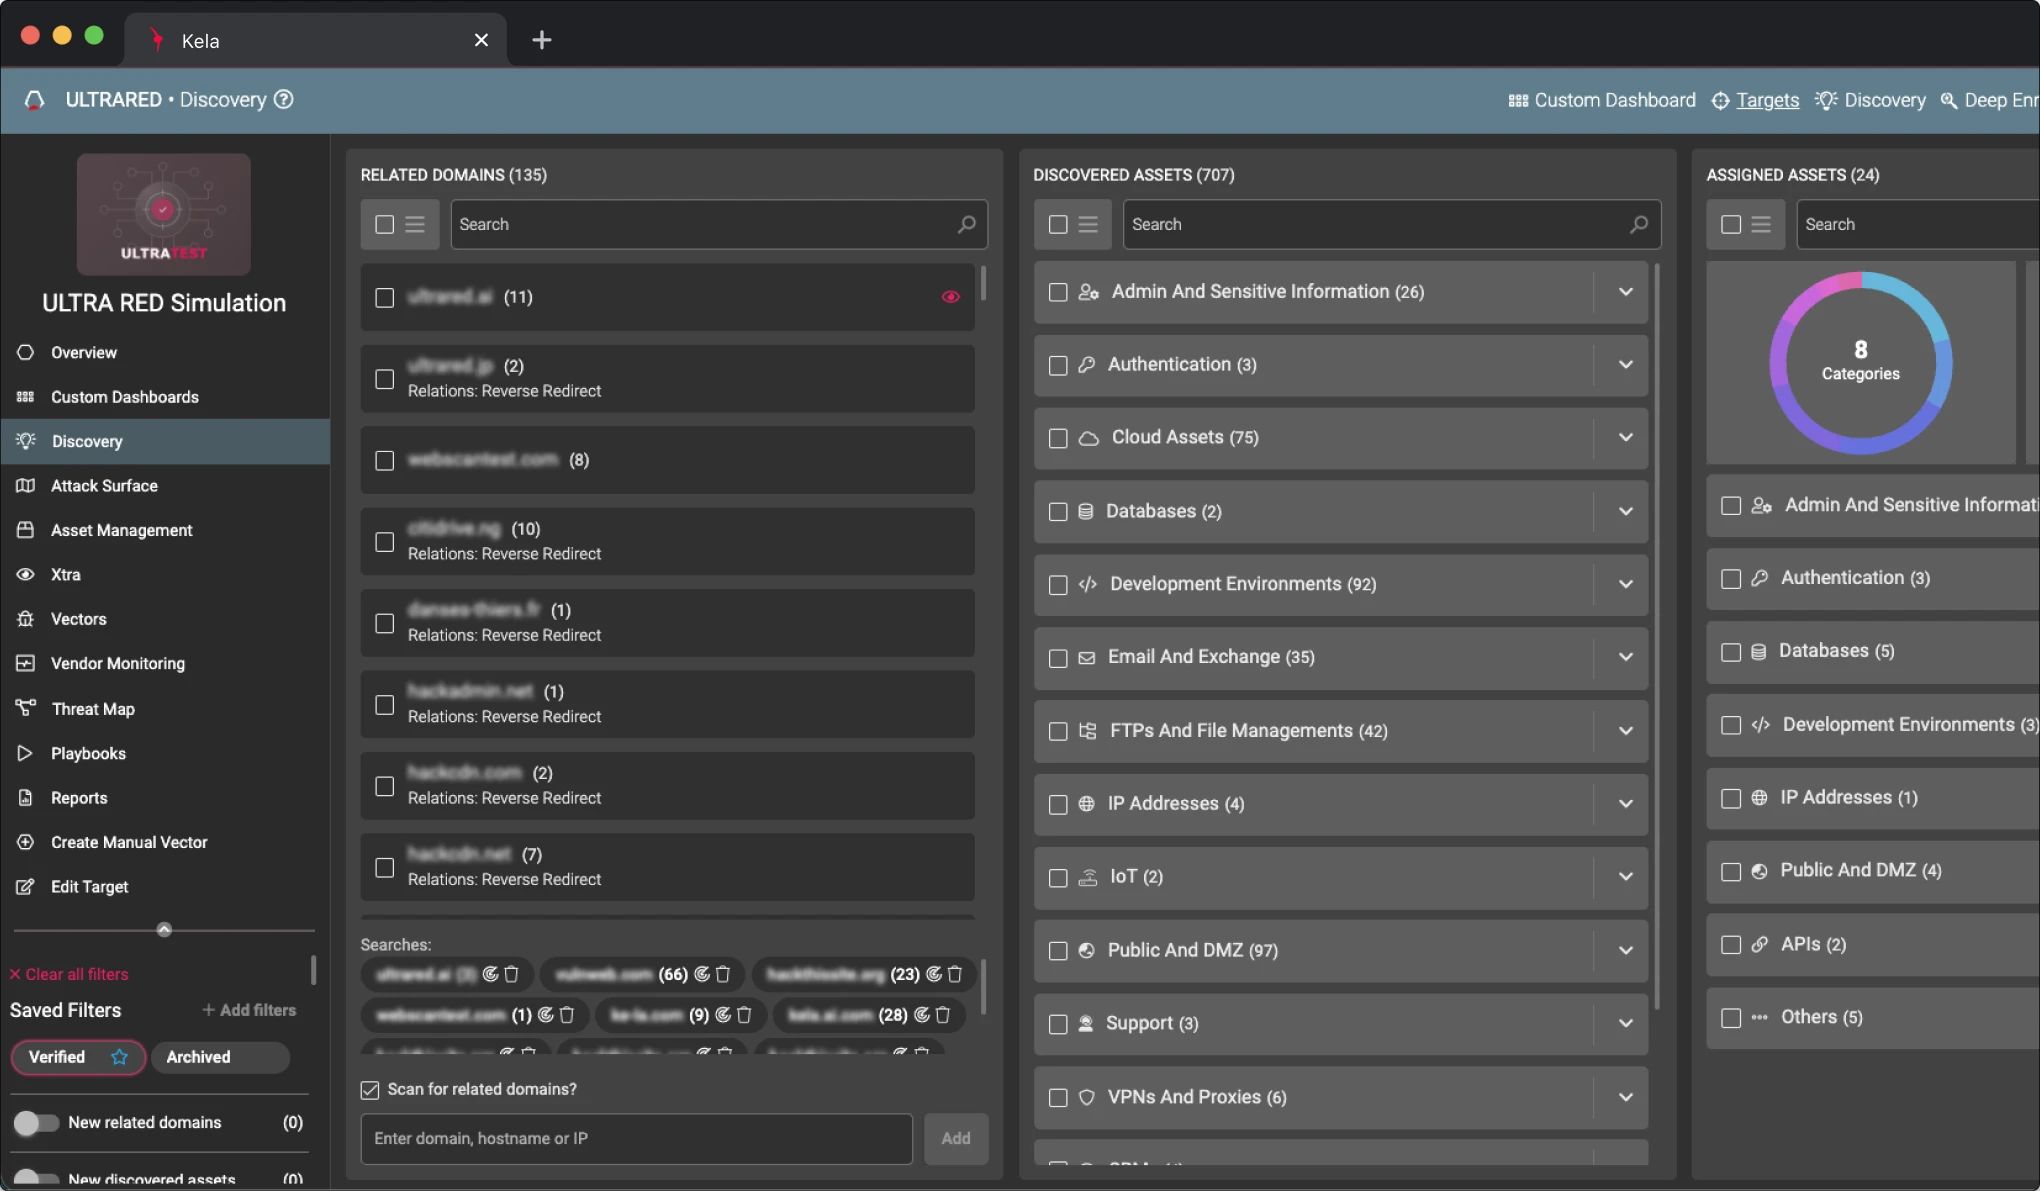
Ermittlung der externen Angriffsfläche
Ermittlung der externen Angriffsfläche
Von einer einzigen Domäne aus deckt ULTRA RED kontinuierlich alles auf, was Angreifer sehen können – einschließlich der vorhandenen Infrastruktur, der Schatten-IT und von Ressourcen, von deren Existenz niemand etwas wusste. Es ist keine Einrichtung und keine Konfiguration erforderlich.
Kontextbezogene Zuordnung von Assets
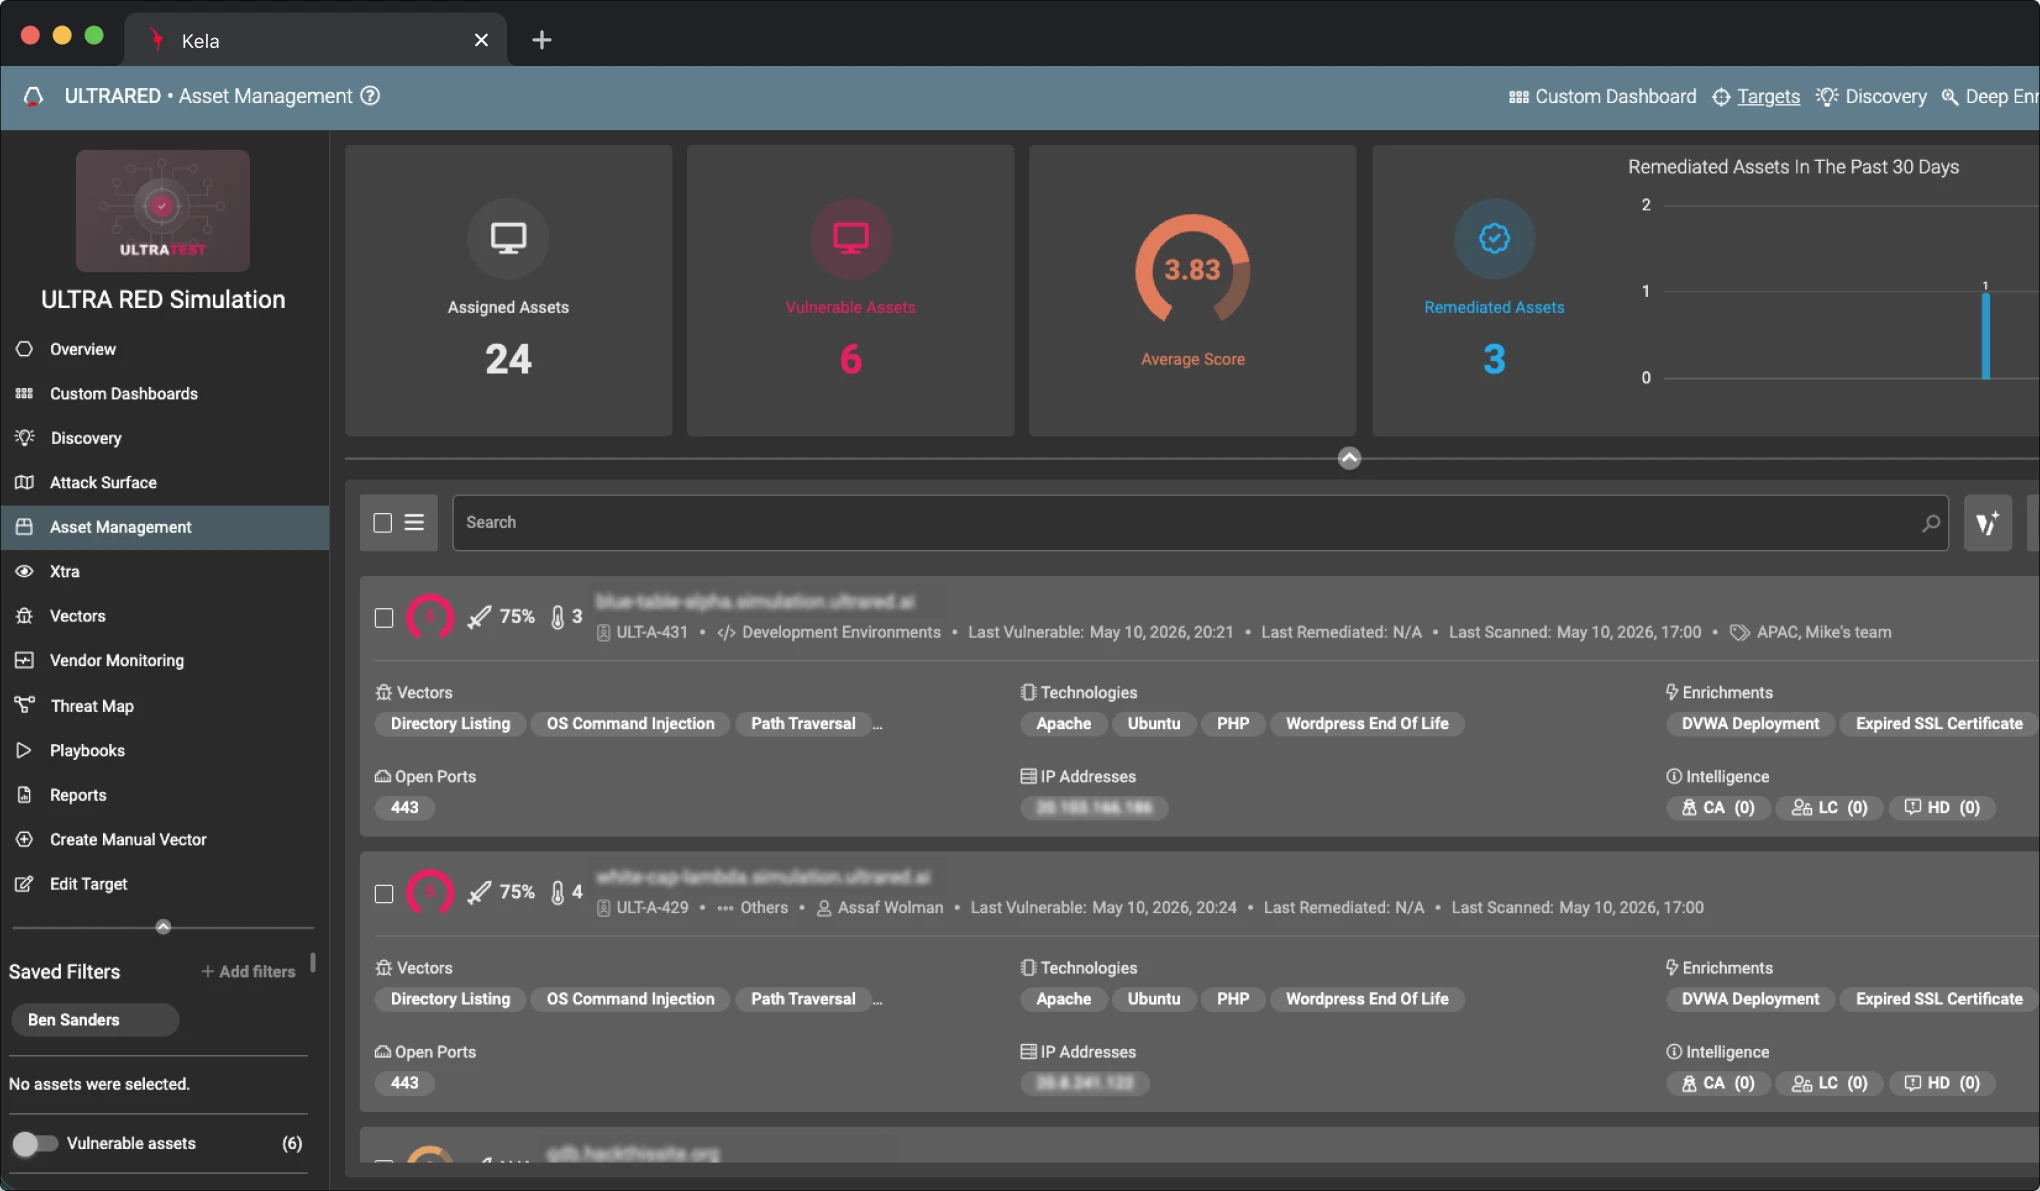
Kontextbezogene Zuordnung von Assets
Jedes Vermögen wird im Kontext analysiert, um aufzudecken, wie es tatsächlich erreicht werden kann – so erhalten Sie einen Echtzeit-Überblick über Ihr tatsächliches externes Risiko.
Priorisierung auf der Grundlage der Ausnutzbarkeit
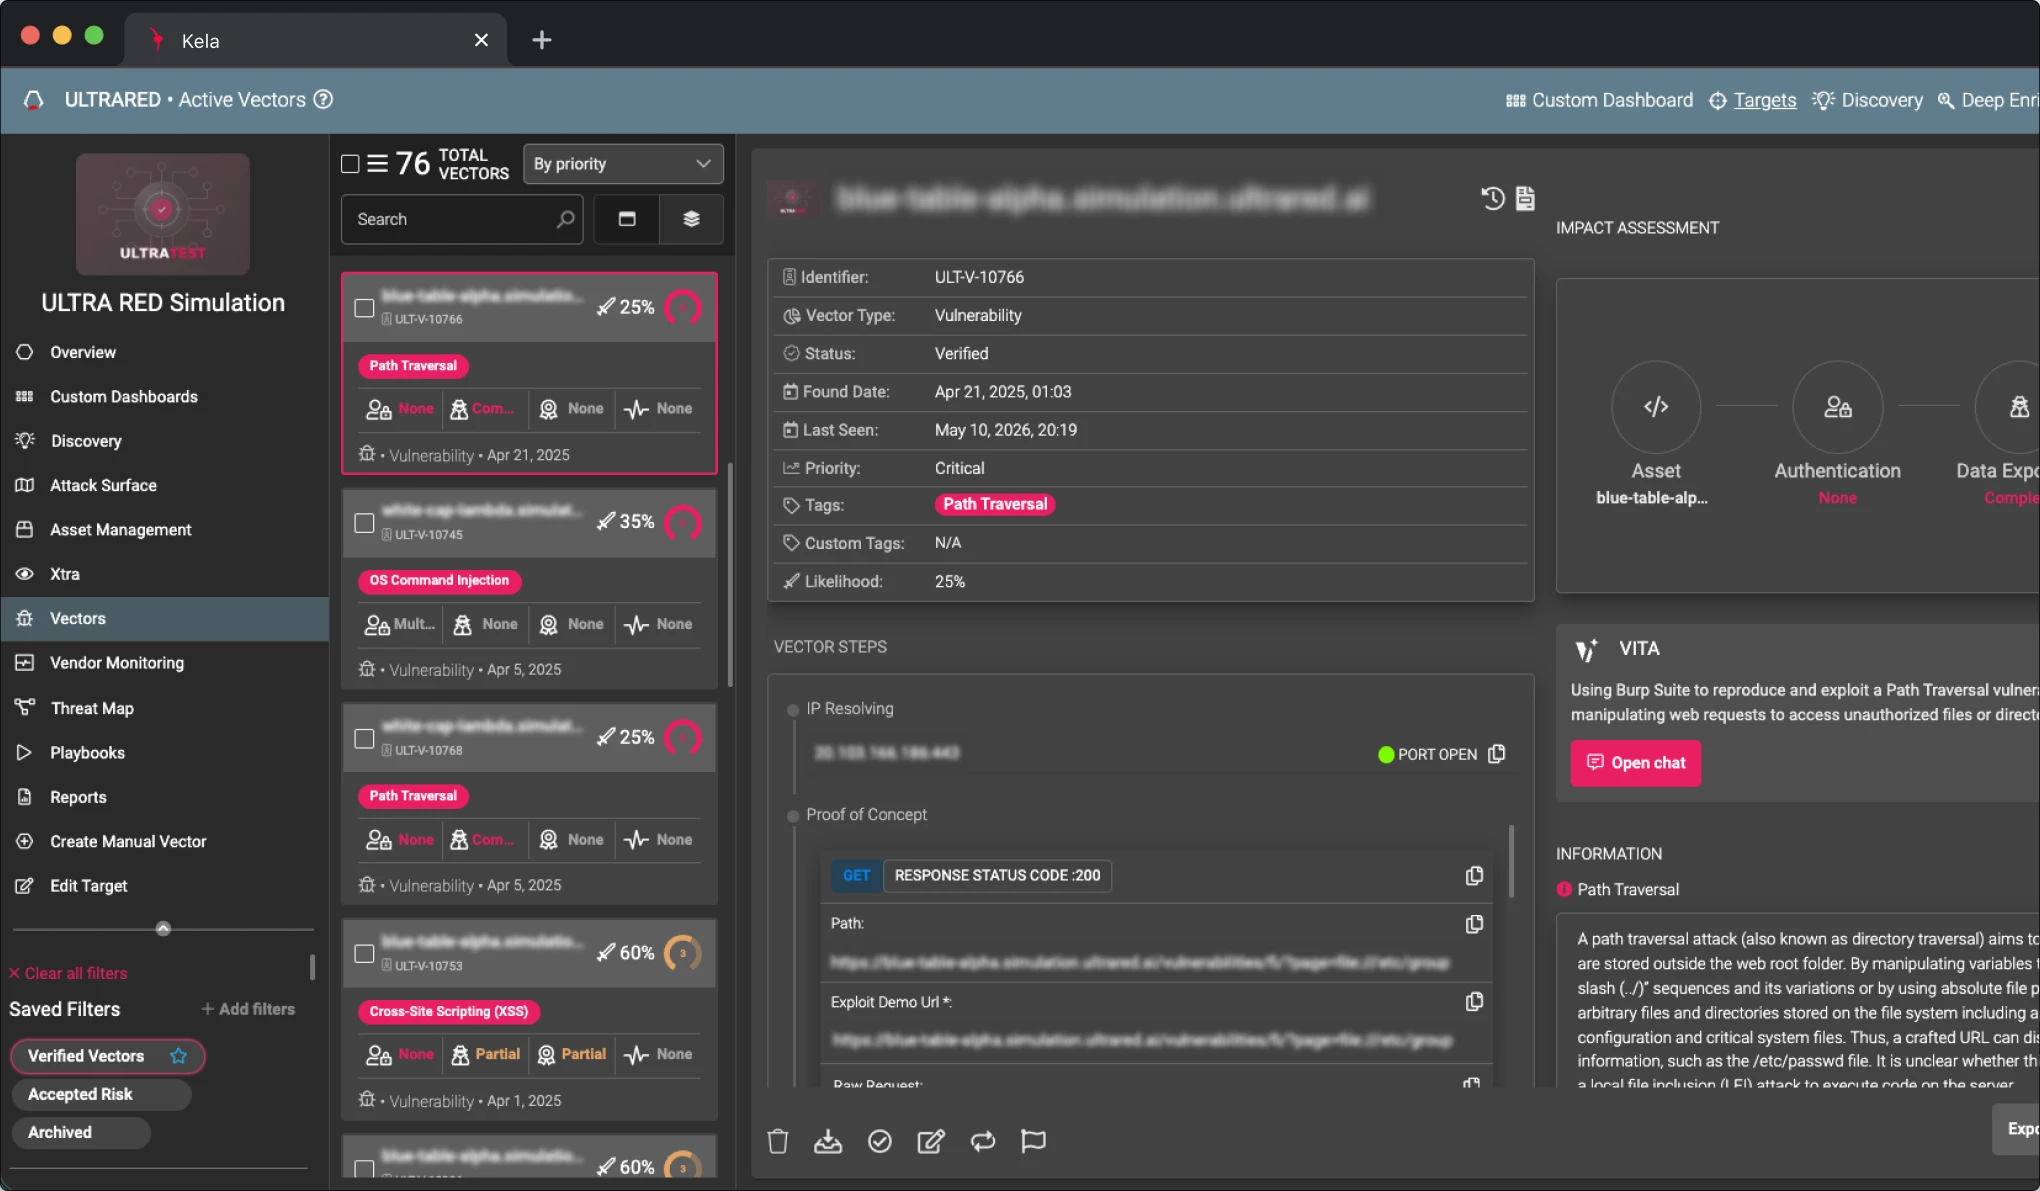
Priorisierung auf der Grundlage der Ausnutzbarkeit
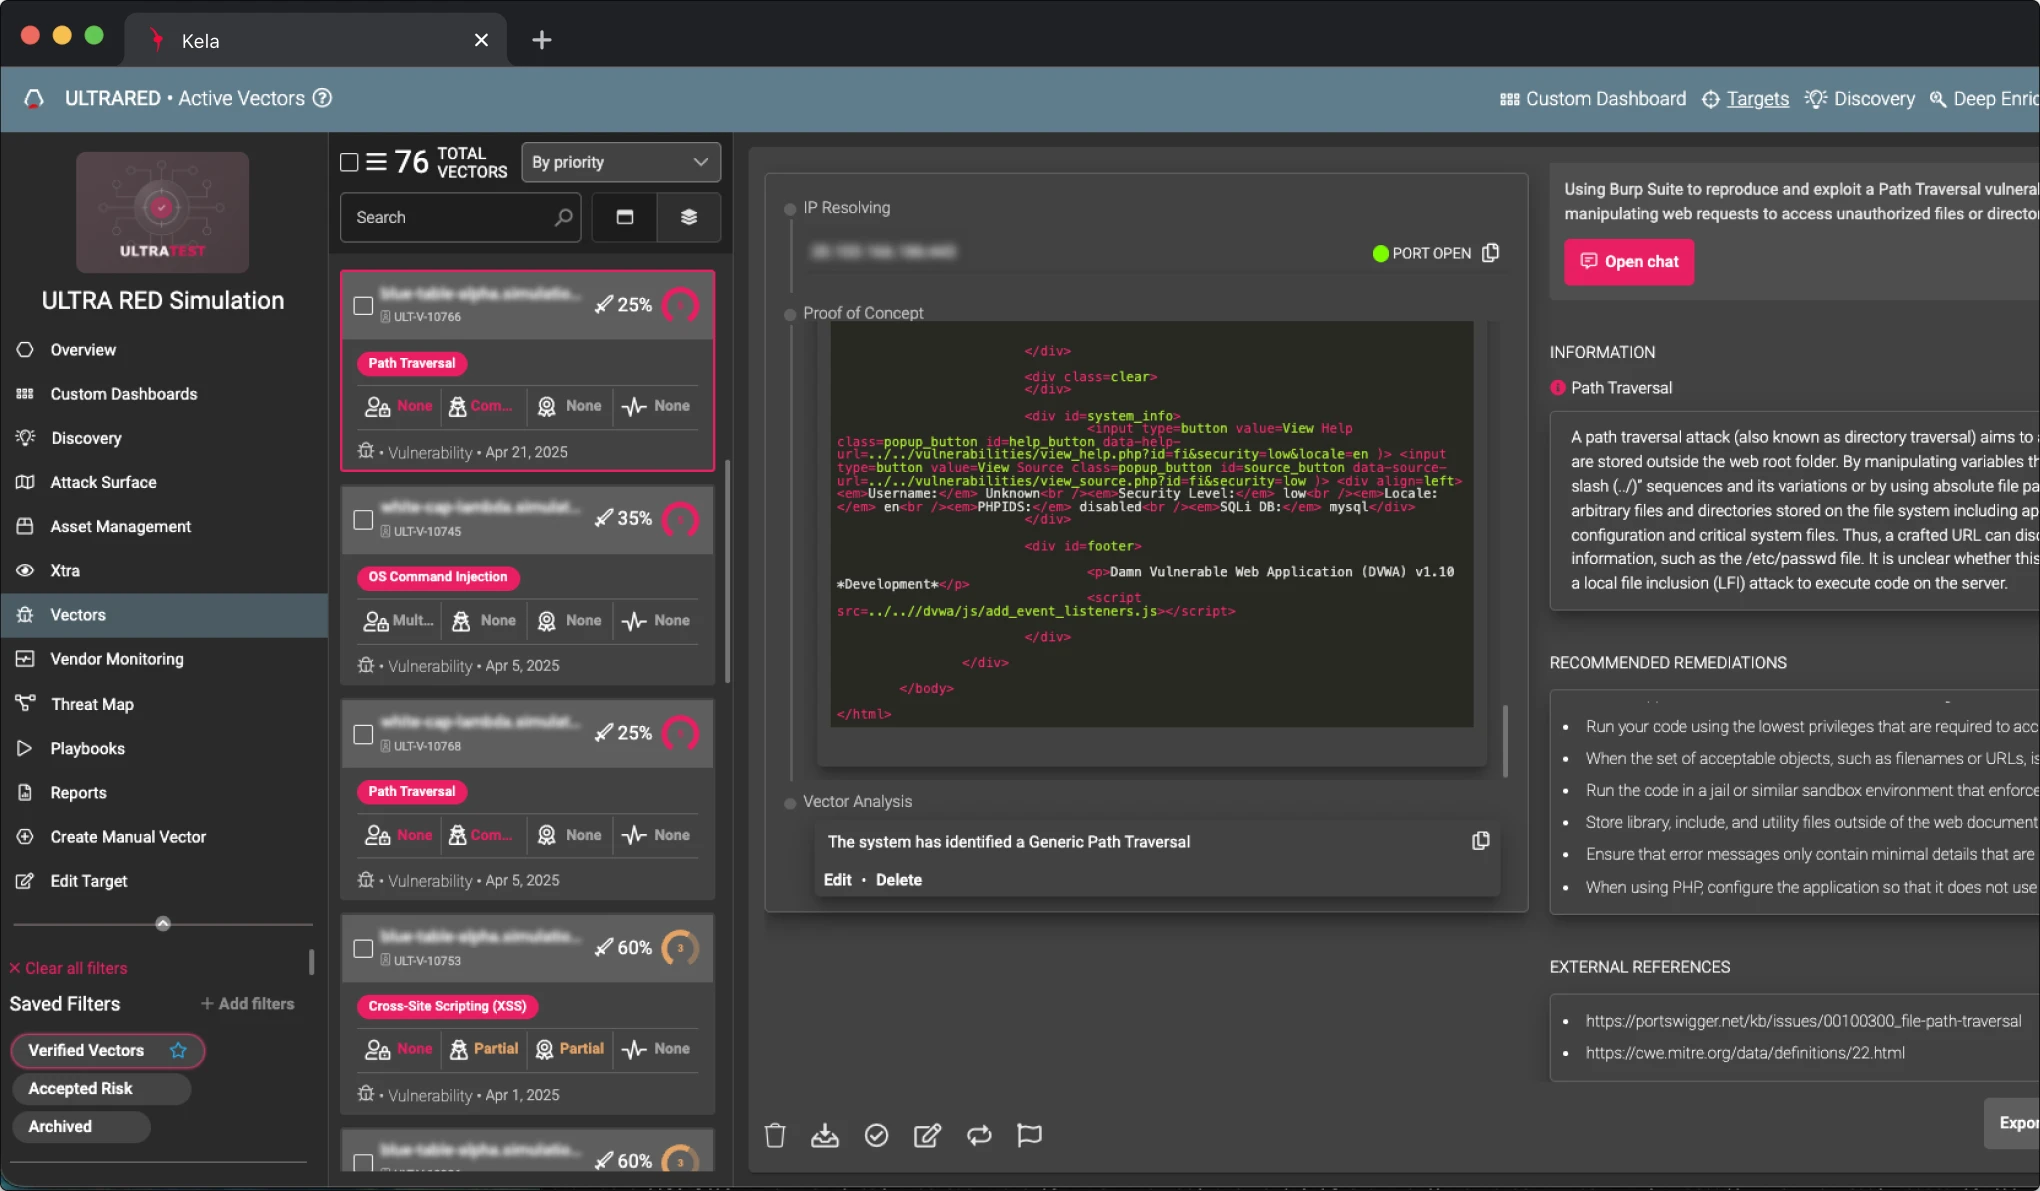
Die Ergebnisse werden nach dem tatsächlichen Risiko gewichtet, wobei die Ausnutzbarkeit, die Kritikalität der Ressourcen, der EPSS-Wert und die Auswirkungen auf das Geschäft berücksichtigt werden – so können sich die Teams auf das konzentrieren, was tatsächlich Schaden anrichten kann.
Sichere Validierung
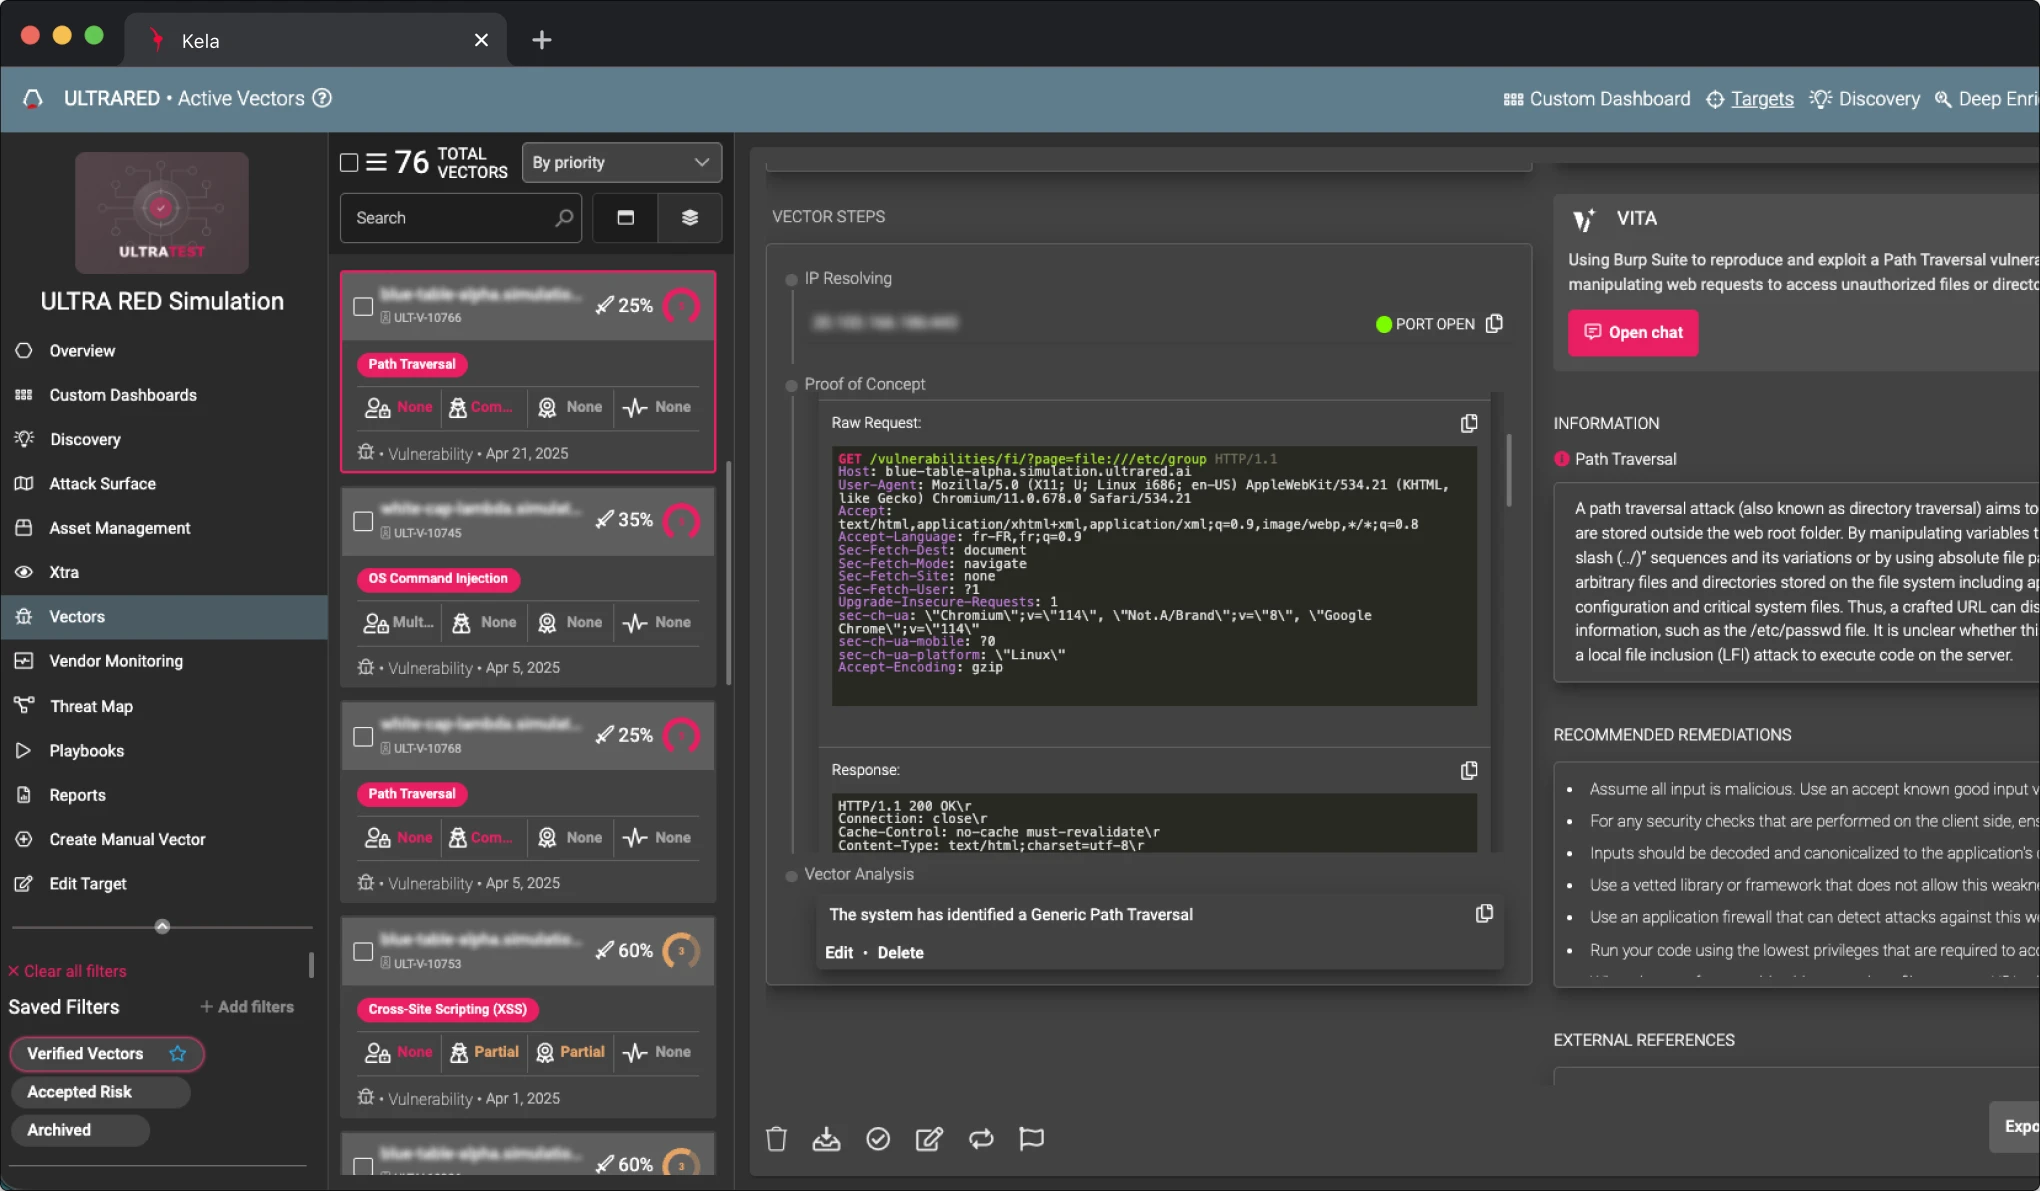
Sichere Validierung
ULTRA RED führt gründliche, nicht-invasive Tests durch, um die Ausnutzbarkeit zu bestätigen – und liefert verifizierte Ergebnisse mit einem Proof-of-Concept und einer lückenlosen Beweiskette, ohne die Produktionssysteme zu beeinträchtigen.
Ergebnisse, die eine Sanierung rechtfertigen
Ergebnisse, die eine Sanierung rechtfertigen
Jedes validierte Ergebnis wird als sofort umsetzbares Paket bereitgestellt – komplett mit Anleitungen zur Behebung, technischem Kontext und Belegen –, sodass Sie es direkt an die Entwickler weiterleiten und das Problem schnell beheben können.
Kontinuierliche Überwachung der Angriffsfläche
Kontinuierliche Überwachung der Angriffsfläche
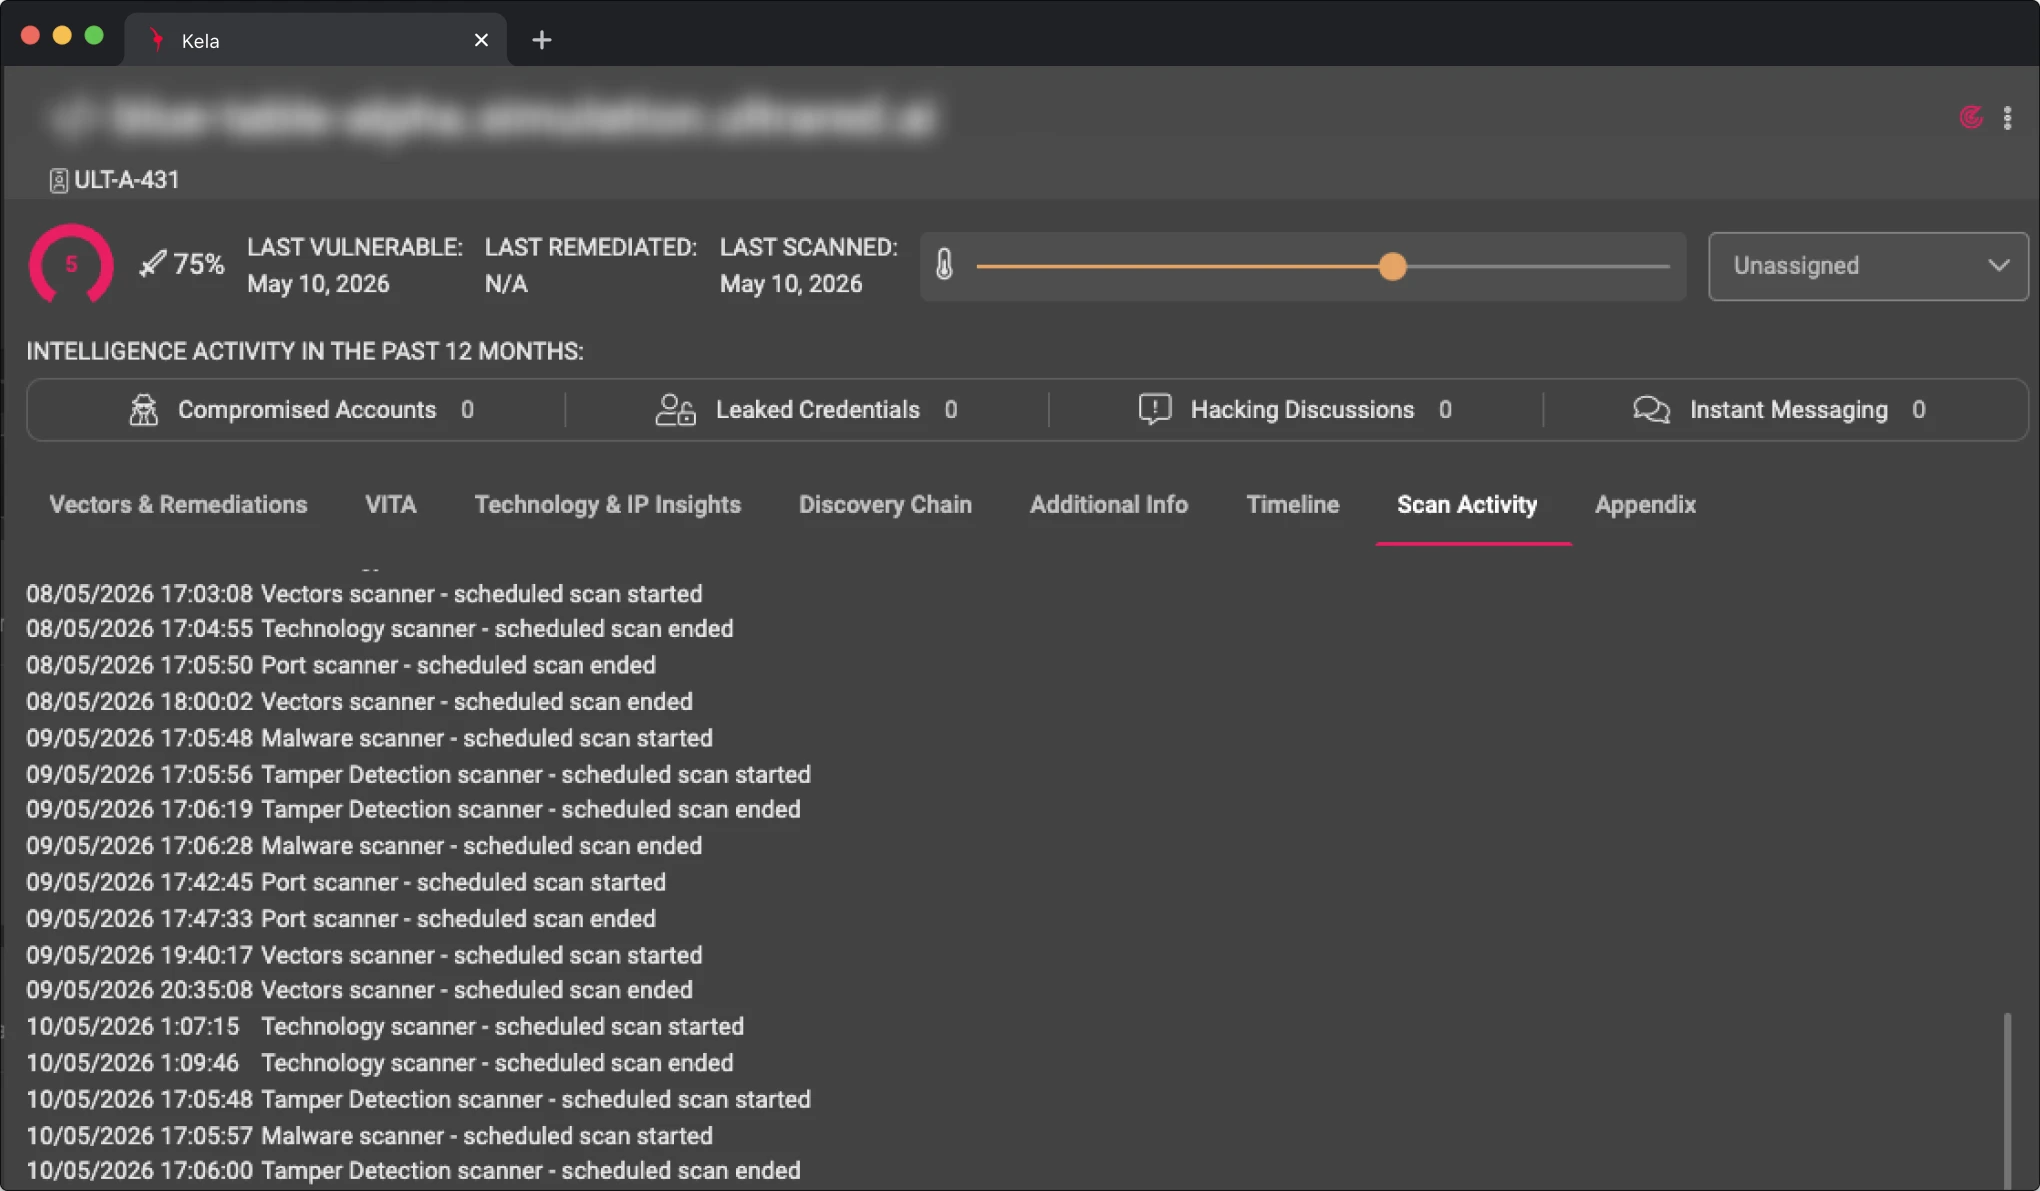
Sobald neue Vermögenswerte und Risiken auftreten, erkennt, validiert und zeigt ULTRA RED diese sofort an – und hält so Ihre Risikolage stets auf dem neuesten Stand.
Demo buchen
Möchten Sie lieber gleich jetzt einen Termin vereinbaren? Klicken Sie hier.
Häufig gestellte Fragen
Was versteht man unter „Continuous Threat Exposure Management“ (CTEM)?
CTEM ist ein kontinuierlicher Zyklus, bei dem die externe Angriffsfläche ermittelt, geprüft wird, welche Schwachstellen ein Angreifer tatsächlich ausnutzen kann, und diese Schwachstellen als Erstes behoben werden. ULTRA RED, die Plattform zur Schwachstellenverwaltung der KELA Group, führt diesen Zyklus automatisch durch.
Wie überprüft ULTRA RED die Belichtungen?
Indem wir sie so testen, wie es ein Angreifer tun würde: aktiv, sicher und mit externer Validierung jedes einzelnen Befunds – so erhalten Sie einen Nachweis der Ausnutzbarkeit und nicht nur die Vermutung eines Scanners. Befunde, die nicht ausgenutzt werden können, werden herabgestuft, wodurch sich die Anzahl der irrelevanten Meldungen verringert.
Müssen wir Agenten installieren oder den Zugriff freigeben?
Nein. Die Erfassung und Validierung erfolgt von außen, ausgehend von Ihren Domänen, ohne dass etwas bereitgestellt werden muss. Interne Änderungen beschränken sich auf Korrekturmaßnahmen.
Wie funktioniert das in Verbindung mit den Bedrohungsinformationen von KELA?
Die Ergebnisse zur Sicherheitslückenanalyse werden durch Informationen darüber ergänzt, welche Schwachstellen und Dienste Angreifer derzeit ausnutzen, sowie durch Anzeichen dafür, dass Ihr Unternehmen ins Visier genommen wird. Daher spiegelt die Priorisierung das tatsächliche Interesse der Angreifer wider und basiert nicht nur auf Schweregraden.
Wie oft wird die Angriffsfläche erneut überprüft?
Kontinuierlich. Neue Ressourcen, Zertifikate, Ports und Technologien werden bei ihrem Auftreten erkannt und validiert, und es werden Warnmeldungen ausgegeben, wenn zwischen den Überprüfungen eine kritische Sicherheitslücke auftritt.
Welche Mannschaften nutzen es?
Sicherheitsteams und Schwachstellenmanagement-Teams für die Priorisierung und Behebung von Schwachstellen, CISOs für die Berichterstattung über Sicherheitsrisiken sowie Red Teams, die validierte Angriffsziele anstelle umfangreicher Scan-Berichte benötigen.


