







La plataforma KELA
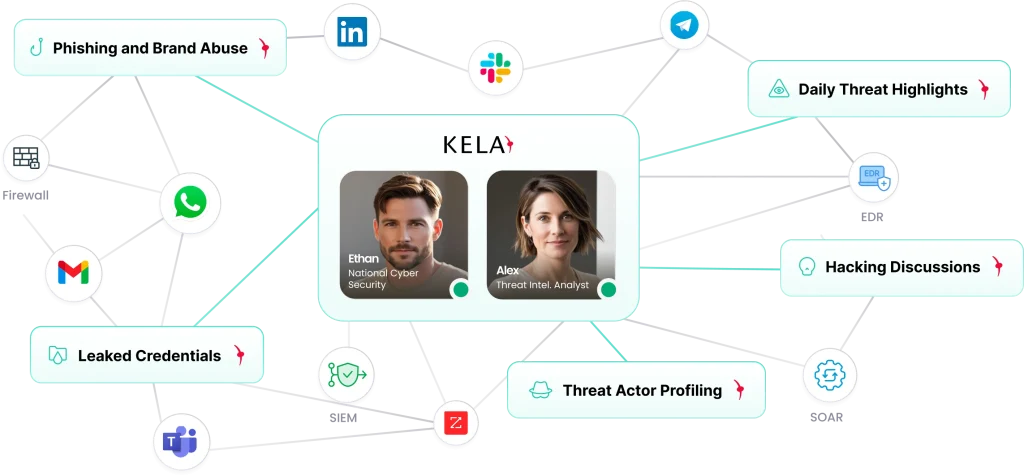
La actividad delictiva cibernética, los autores de amenazas, los debates sobre piratería informática y las fuentes de difícil acceso, todo ello combinado con tu exposición y superficie de ataque en un único lugar. Las empresas, los gobiernos y las fuerzas del orden trabajan a partir de una visión común del atacante y actúan en consecuencia antes de que esta se utilice en su contra.
Una foto del agresor
Los atacantes no actúan de forma aislada, por lo que la información sobre ellos tampoco debería hacerlo. KELA recopila datos de los lugares donde realmente operan: foros y mercados de ciberdelincuencia, canales de mensajería cerrados, registros de programas de robo de información, filtraciones de credenciales, sitios web de ransomware y extorsión, descripciones de vulnerabilidades y pruebas de concepto asociadas a identificadores CVE, identidades de los actores maliciosos y su propia superficie de ataque externa. Fusiona toda esta información en una única vista, correlacionada con sus activos, su personal y sus proveedores. Una única fuente de información fiable, independientemente de si la consulta procede del SOC, del centro de CTI, de la gestión de vulnerabilidades, de un investigador o del consejo de administración.
Desde la recopilación hasta la acción, todo en una sola plataforma

Descubre y colecciona
Localizar, vigilar y recabar información
Analizar y priorizar
Convierte los datos en información útil
Poner en práctica y actuar
Integrar, automatizar y reforzar la seguridad
Realiza la visita guiada por el producto
Comprueba tú mismo la vista combinada en unos minutos.
Qué abarca la plataforma
Siete funciones en una única capa de inteligencia integrada. Empieza con una y ve añadiendo el resto cuando las necesites.

Inteligencia sobre amenazas cibernéticas
Información de inteligencia procesada y sin procesar procedente del mundo clandestino de la ciberdelincuencia, adaptada a tus necesidades.

Gestión continua de la exposición a amenazas
Identifica, verifica y corrige las vulnerabilidades que los atacantes pueden aprovechar realmente.

Información sobre vulnerabilidades
Las vulnerabilidades CVE que los delincuentes comentan, aprovechan y venden, identificadas mediante sus ID de CVE, a menudo días antes de que los sistemas EPSS o KEV se pongan al día.

Protección contra riesgos digitales
Supervisión de marcas, dominios, altos cargos y fugas de datos, con medidas de retirada.

Gestión de riesgos de terceros
La vulnerabilidad de tus proveedores, vista desde la perspectiva del atacante.

Gestión de la confianza, el riesgo y la seguridad en la IA
Gobernanza y cobertura frente a amenazas para la IA que utiliza tu organización.

IA agencial
Analistas digitales que investigan, sintetizan y responden las 24 horas del día.
Diferentes equipos, diferentes casos de uso. Una sola plataforma.
La misma información, adaptada a las personas que la necesitan, y resúmenes listos para presentar al consejo de administración sobre el panorama de amenazas y su exposición, destinados a quienes deben dar el visto bueno.

SOC y respuesta ante incidentes
Clasifica las alertas teniendo en cuenta el contexto del atacante y bloquea las credenciales comprometidas y los equipos infectados antes de que se utilicen. Utiliza CTI y DRP.

Analistas de inteligencia sobre amenazas
Investiga a los actores, las campañas y las tácticas, técnicas y procedimientos (TTP) mediante pruebas a nivel de código fuente, debates sobre piratería informática y perfiles de los actores maliciosos. Utiliza CTI e inteligencia artificial basada en agentes.

Gestión de vulnerabilidades y riesgos
Da prioridad a las pruebas de explotabilidad y a lo que los delincuentes están creando realmente, no solo al CVSS. Averigua cuándo circula un exploit operativo mientras que el EPSS sigue indicando un nivel bajo y el KEV no tiene ninguna entrada. Utiliza la inteligencia sobre vulnerabilidades y el CTEM.

Fraude, marca, confianza y seguridad
Detecta a tiempo los casos de suplantación de identidad, los kits de phishing, las filtraciones de datos de clientes y los intentos de apropiación de cuentas. Utiliza DRP.

Riesgos relacionados con terceros y con la cadena de suministro
Evalúa y supervisa a los proveedores en función de su exposición real, de forma continua. Utiliza el TPRM.
Riesgos relacionados con terceros y con la cadena de suministro

Gobierno y fuerzas del orden
Realiza un seguimiento de los autores de amenazas, sus identidades, su infraestructura y sus víctimas en fuentes de difícil acceso, y recopila pruebas para las investigaciones. Utiliza CTI e inteligencia artificial de tipo «Agentic».
IA agentiva, diseñada para los analistas de los que careces
Analistas de CTI digital que operan dentro de la misma inteligencia fusionada: siempre activos, proactivos e integrados en tu flujo de trabajo.

Siempre activo, las 24 horas del día, los 7 días de la semana
Proactivo e interactivo
Totalmente integrado
Se adapta a lo que ya tienes

Integraciones
Envía los resultados a tus herramientas SIEM, SOAR y de gestión de incidencias, y actúa sin tener que cambiar de pantalla.
API y fuentes de datos
Todos los módulos están disponibles mediante programación, para que puedas utilizarlos en tus propios procesos y paneles de control.
SaaS sin agente
Sin sensores, sin agentes, sin configuración. Empieza con un dominio.
La ciberdelincuencia en la red, según las cifras de KELA
Credenciales comprometidas y víctimas de ransomware: de enero a agosto de 2026, en comparación con el mismo periodo de 2025. Fuente: KELA Data Lake.
Por qué nos aprecian nuestros clientes
- Detén los ataques reales antes de que se produzcan
- Centrado en la exposición con información útil
- Automatizado y fácil de usar
Preguntas frecuentes
¿Qué es la plataforma KELA?
La plataforma KELA es un punto único de referencia para la inteligencia sobre ciberdelincuencia. Combina la información que KELA recopila del mundo clandestino de la ciberdelincuencia con tu propia exposición y superficie de ataque, y la ofrece a través de siete capacidades: inteligencia sobre amenazas cibernéticas, gestión continua de la exposición a amenazas, inteligencia sobre vulnerabilidades, protección frente a riesgos digitales, gestión de riesgos de terceros, confianza en la IA, gestión de riesgos y seguridad, y analistas de IA agentiva.
¿De qué fuentes obtiene información KELA?
Foros y mercados de ciberdelincuencia, canales de mensajería cerrados, registros de programas de robo de información, filtraciones de credenciales, sitios web de ransomware y extorsión, descripciones de vulnerabilidades y pruebas de concepto, identidades de los autores de las amenazas y la superficie de ataque externa de tu organización. Los resultados se correlacionan con tus activos, tu personal y tus proveedores.
¿Tengo que instalar algo?
No. La plataforma es un SaaS sin agentes. Se empieza con un dominio, y los resultados se envían a tus herramientas SIEM, SOAR y de gestión de incidencias a través de integraciones y la API.
¿Qué equipos utilizan la plataforma KELA?
SOC y respuesta ante incidentes, analistas de inteligencia sobre amenazas, gestión de vulnerabilidades y exposición, protección contra el fraude y protección de la marca, riesgos de terceros, e investigadores de las administraciones públicas y las fuerzas del orden. Los directivos disponen de una visión clara y preparada para el consejo de administración sobre el panorama de amenazas y la exposición de la organización.
¿En qué se diferencia de una fuente de amenazas?
Una fuente de información es una lista de indicadores. KELA combina datos brutos y analizados, los relaciona con tu organización y los prioriza, de modo que cada hallazgo se presenta con el «quién», el «dónde» y el «por qué», listo para pasar a la acción.
¿En qué se diferencia la información sobre vulnerabilidades de KELA de CVSS, EPSS y KEV?
CVSS evalúa la gravedad teórica; EPSS modela la probabilidad de explotación a partir de señales públicas; y KEV recoge los casos de explotación una vez que se han confirmado en el entorno real. KELA supervisa los foros y canales delictivos donde se crean y venden exploits, y asocia esa actividad a los identificadores CVE mientras la vulnerabilidad sigue abierta. En el caso de CVE-2026-27825, apareció una prueba de concepto funcional en el foro XSS.PRO seis días después de la publicación en el NVD, mientras que el EPSS le asignó una puntuación del 2,3 % y KEV no tenía ninguna entrada al respecto. Lee el análisis: https://www.kelacyber.com/blog/intelligence-gap-kev-cve-cvss-mcp-atlassian/


