






Verhindern Sie Sicherheitsverletzungen, bevor sie eskalieren – mit proaktiven Informationen zu Cyberbedrohungen
Cyber Fusion für vollständige Transparenz in Bezug auf Absichten, Kontext und Infrastruktur.
Von Warnsignalen zu verwertbaren Erkenntnissen
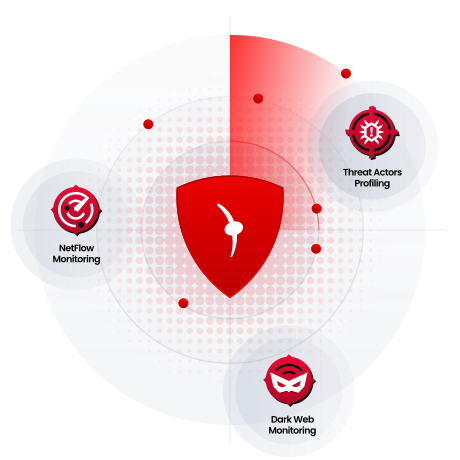
Die einheitliche CTI-Suite von KELA verbindet die Absichten von Angreifern mit umfassenden technischen Erkenntnissen und globalen Verkehrsmessdaten, um aus vereinzelten Signalen verwertbare Erkenntnisse zu gewinnen – so können Teams Bedrohungen schneller validieren und Angriffe früher abwehren.

Intelligenzfusion
Verwandeln Sie vereinzelte Signale in verwertbare Erkenntnisse.
Intelligence fasst unterschiedliche Signale zu einer einzigen, umsetzbaren Erkenntnis zusammen

Globale Netzwerkinformationen
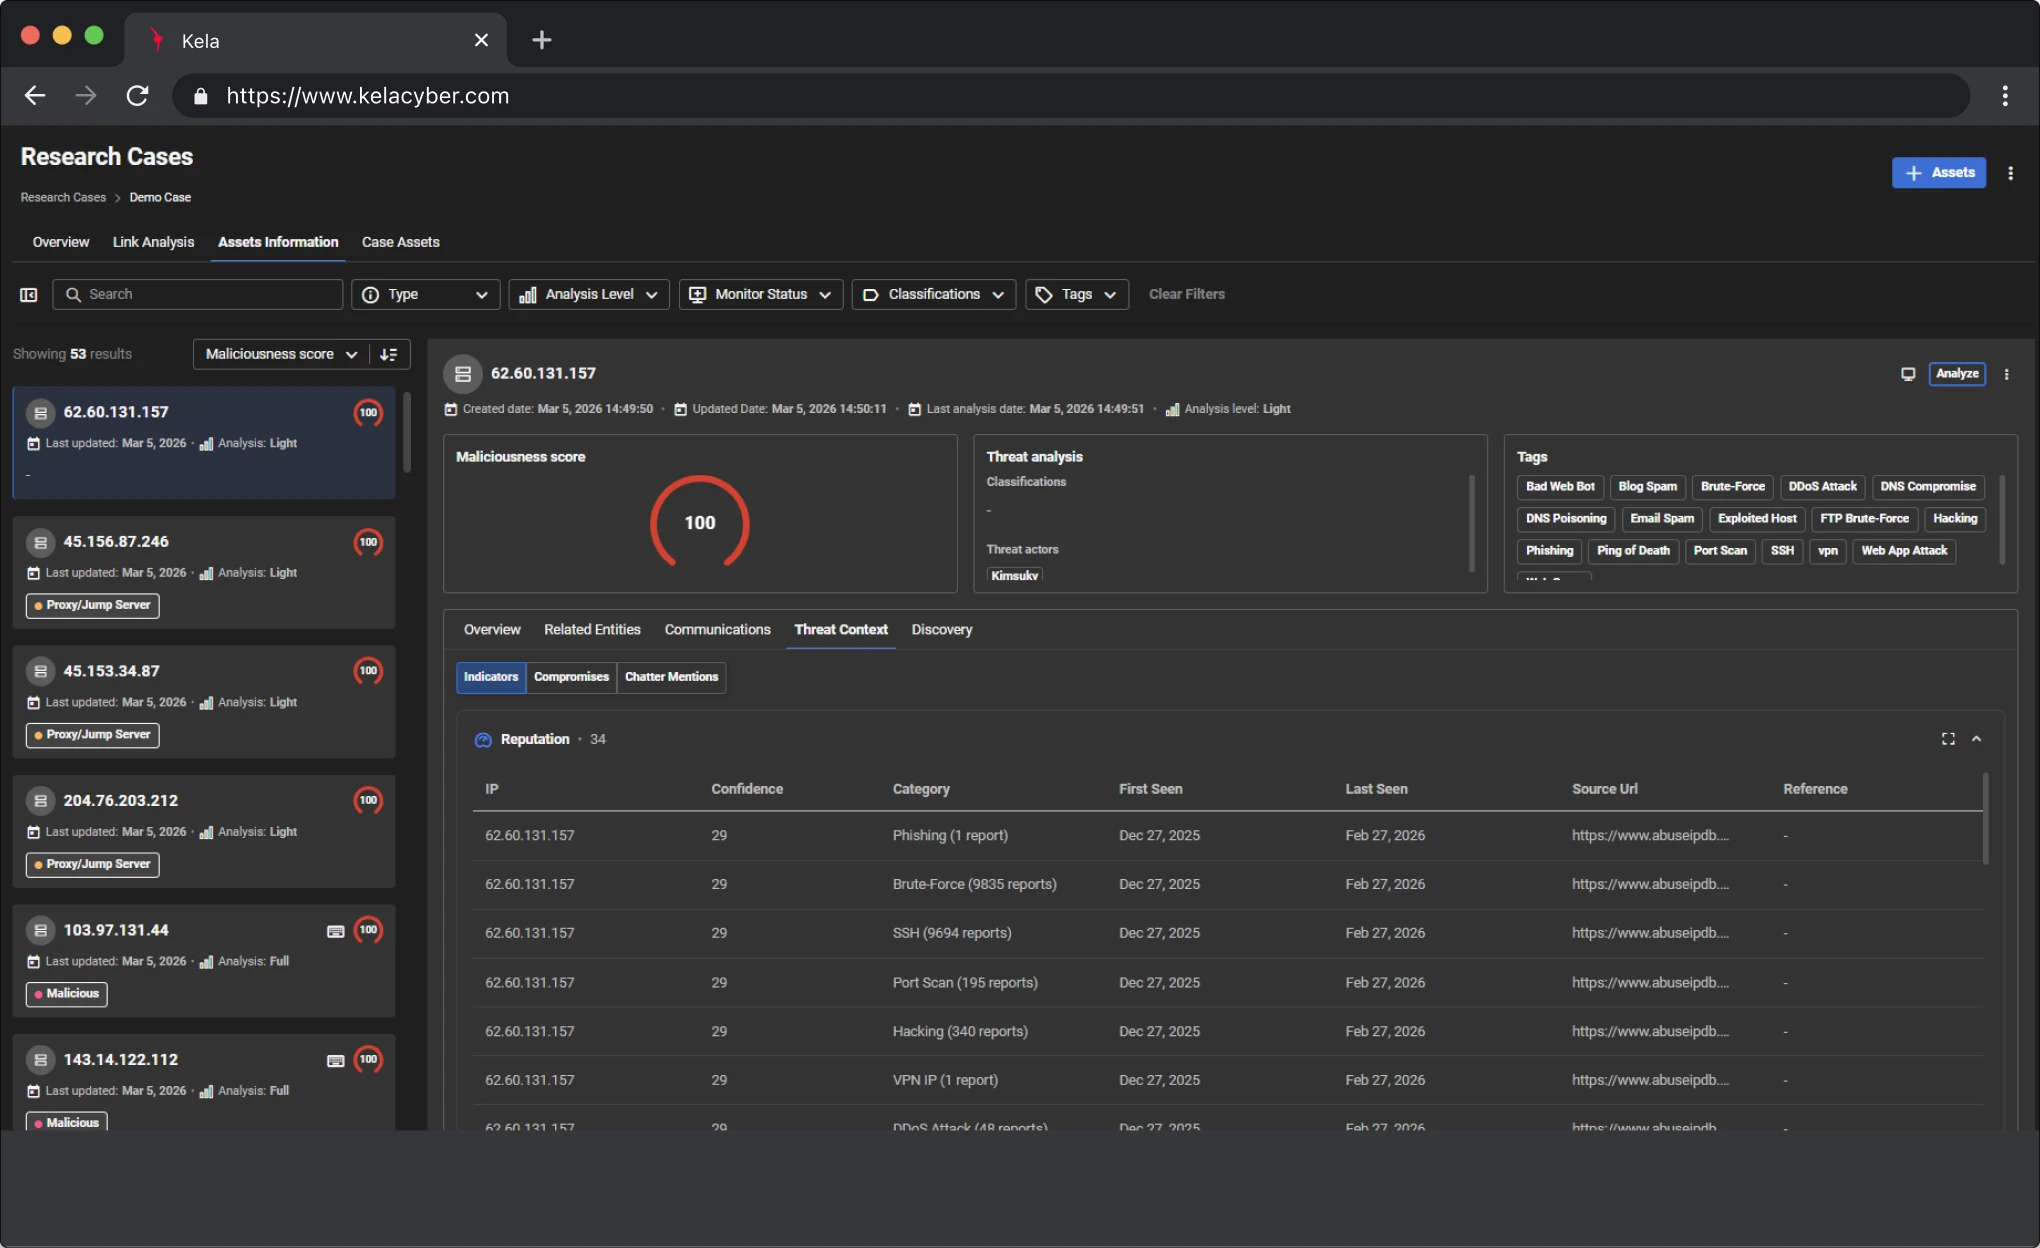
Bedrohungen anhand externer Telemetriedaten überprüfen
Gewinnen Sie Einblick in den weltweiten Internetverkehr, um verdächtige Kommunikationsvorgänge zu erkennen

Proaktive Bedrohungssuche
Angriffe während der Vorbereitungs- und Erkundungsphase abwehren.
Erhalten Sie frühzeitig Warnungen aus Cyberkriminalitäts-Ökosystemen, um Angriffe noch vor ihrer Ausführung zu unterbinden
Früher erkennen. Schneller entscheiden. Als Erster handeln.
Cyber Fusion – Mehr als nur Datenerfassung
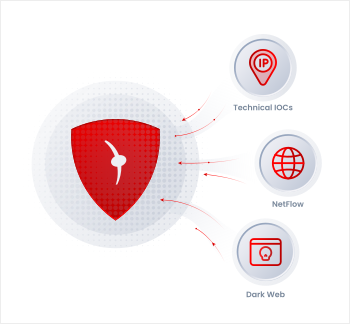
KELA führt unterschiedliche Signale zu einer einzigen, verwertbaren Erkenntnis zusammen. Es verknüpft die Absichten von Angreifern aus Untergrund-Chats mit der technischen Infrastruktur und Echtzeit-Netzwerkdaten (NetFlow), sodass Sie nicht nur erkennen können, dass Sie ins Visier genommen wurden, sondern auch, wie sich ein Angriff entwickelt. KELA beseitigt Informationssilos, indem es Dark-Web-Informationen, technische IOCs und globale Verkehrsdaten im KELA Datalake zentralisiert und so einen ganzheitlichen Überblick über drohende Bedrohungen bietet.
KELA Control – Transparenz im globalen Netzwerk
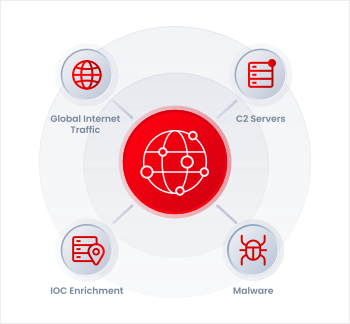
KELA Control erweitert die technische Transparenz, indem es den globalen Internetverkehr überwacht, um die Kommunikation zwischen Ihren Systemen und bösartiger C2-Infrastruktur zu erkennen, und gleichzeitig jedes IOC mit historischem Kontext, Malware-Zuordnungen und Echtzeit-Aktivitätsmustern anreichert.
Proaktive Bedrohungssuche
KELA verlagert den Schwerpunkt des SOC von der reaktiven Bearbeitung von Warnmeldungen hin zur proaktiven Bedrohungssuche, indem es Bereiche, in denen Cyberkriminalität ihren Ausgang nimmt – wie Initial-Access-Broker und Protokolle von Infostealern – überwacht, um frühzeitig Warnsignale zu erkennen. Anschließend gleicht das System jeden Hinweis – wie beispielsweise durchgesickerte Anmeldedaten oder zum Verkauf stehende Zugangsdaten – mit Telemetriespuren ab, sodass die Sicherheitsmitarbeiter Angriffe bereits während der Erkundungsphase und noch vor der Ausführung unterbinden können.
Was umfasst die Cyber-Bedrohungsanalyse von KELA?
Funktionen, die die Lücke zwischen Rohdaten und den verwertbaren Erkenntnissen schließen, die zur Abwehr von Angriffen erforderlich sind.
Automatisierte Datenfusion
Automatisierte Datenfusion
Alle Quellen, zusammengefasst in einer einzigen Informationsübersicht: Foren, Märkte, Nachrichtenverkehr, Protokolle von Infostealern und Ihre eigene Angriffsfläche.
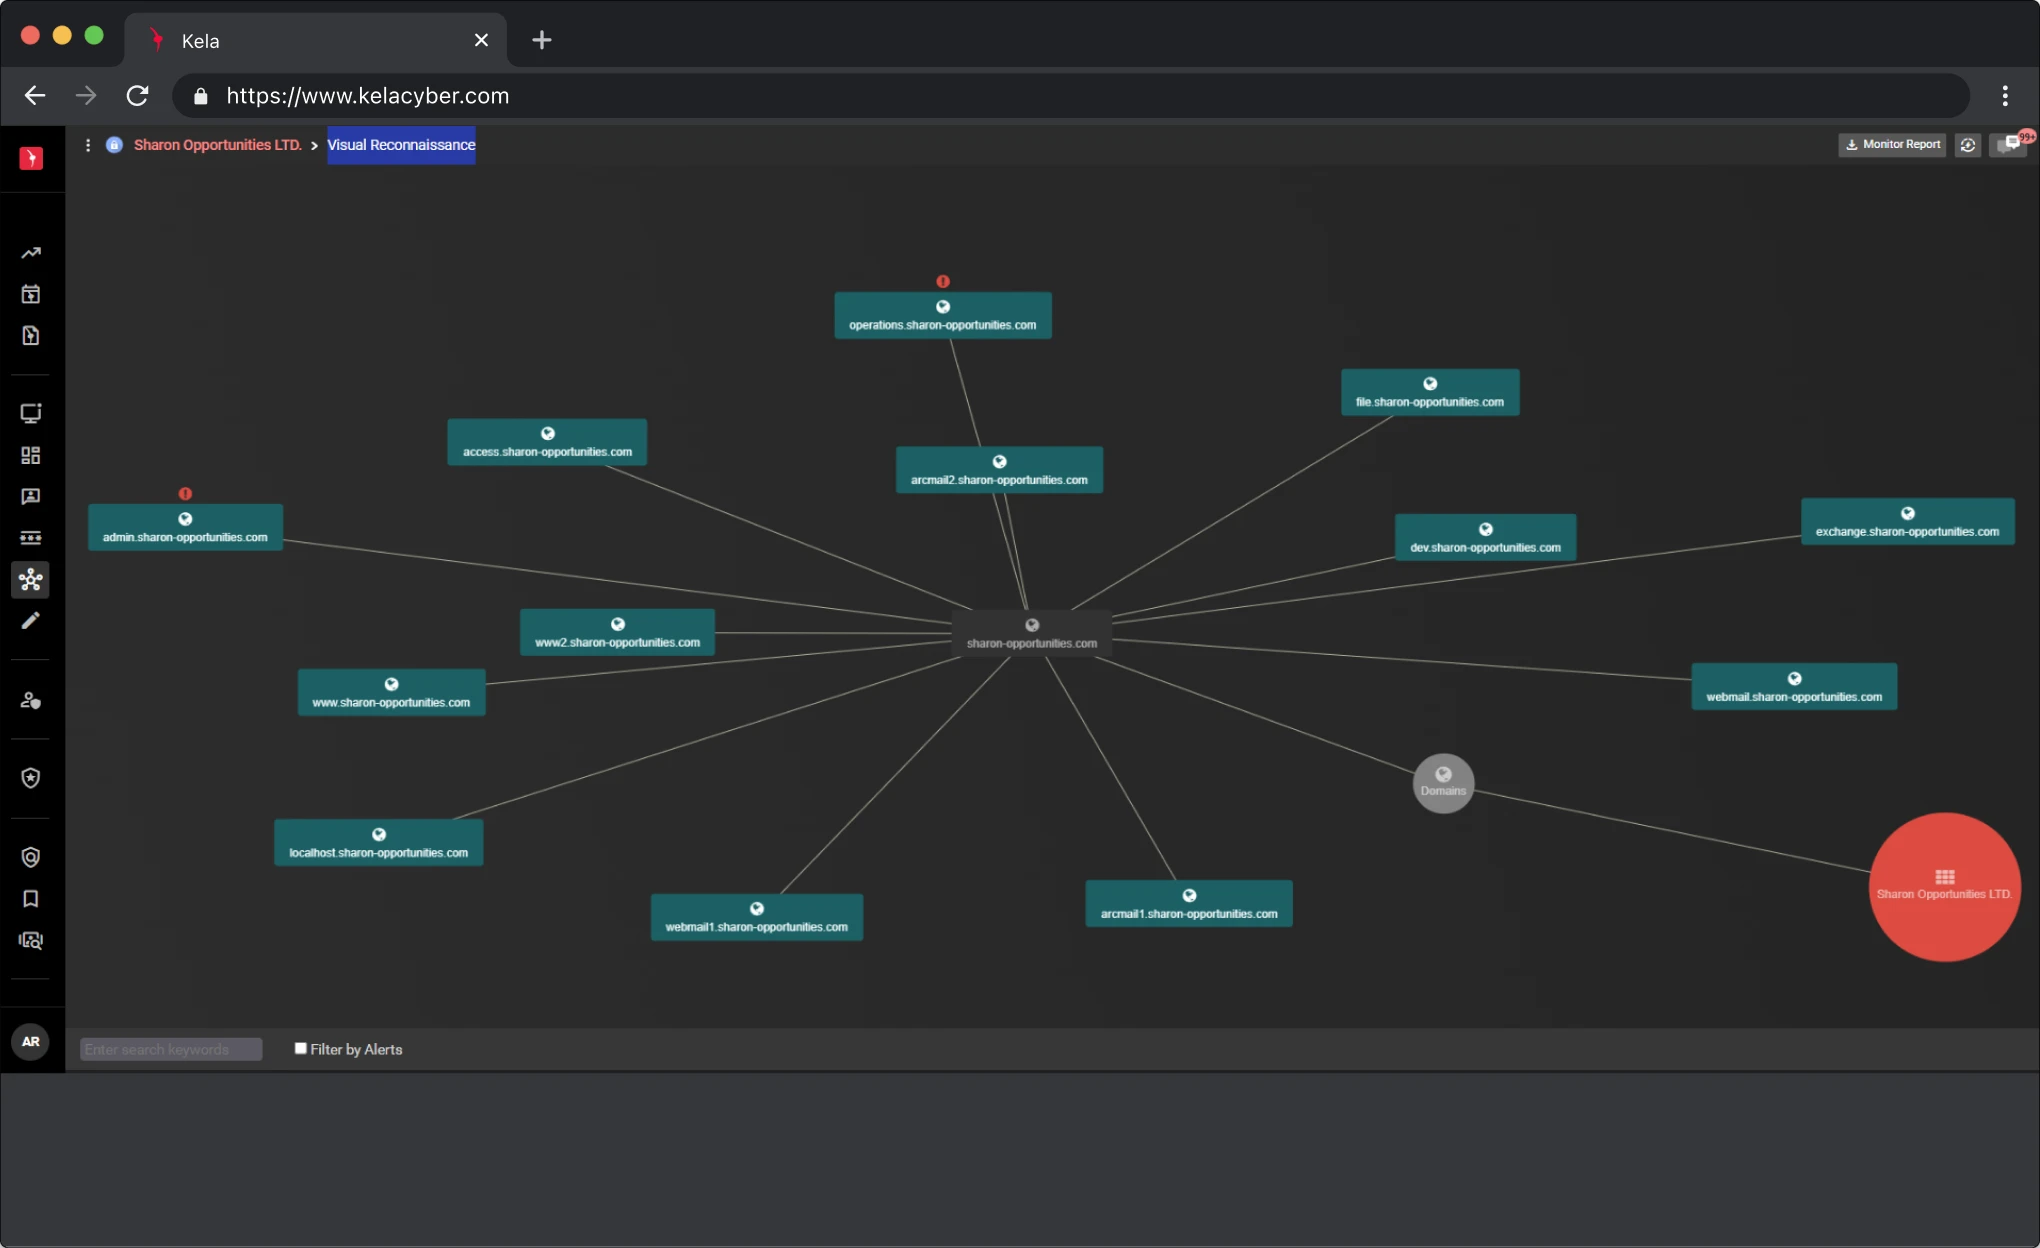
Optische Erkundung
Optische Erkundung
Betrachten Sie Ihren digitalen Fußabdruck aus der Perspektive eines Angreifers, um Sicherheitslücken präventiv zu schließen.
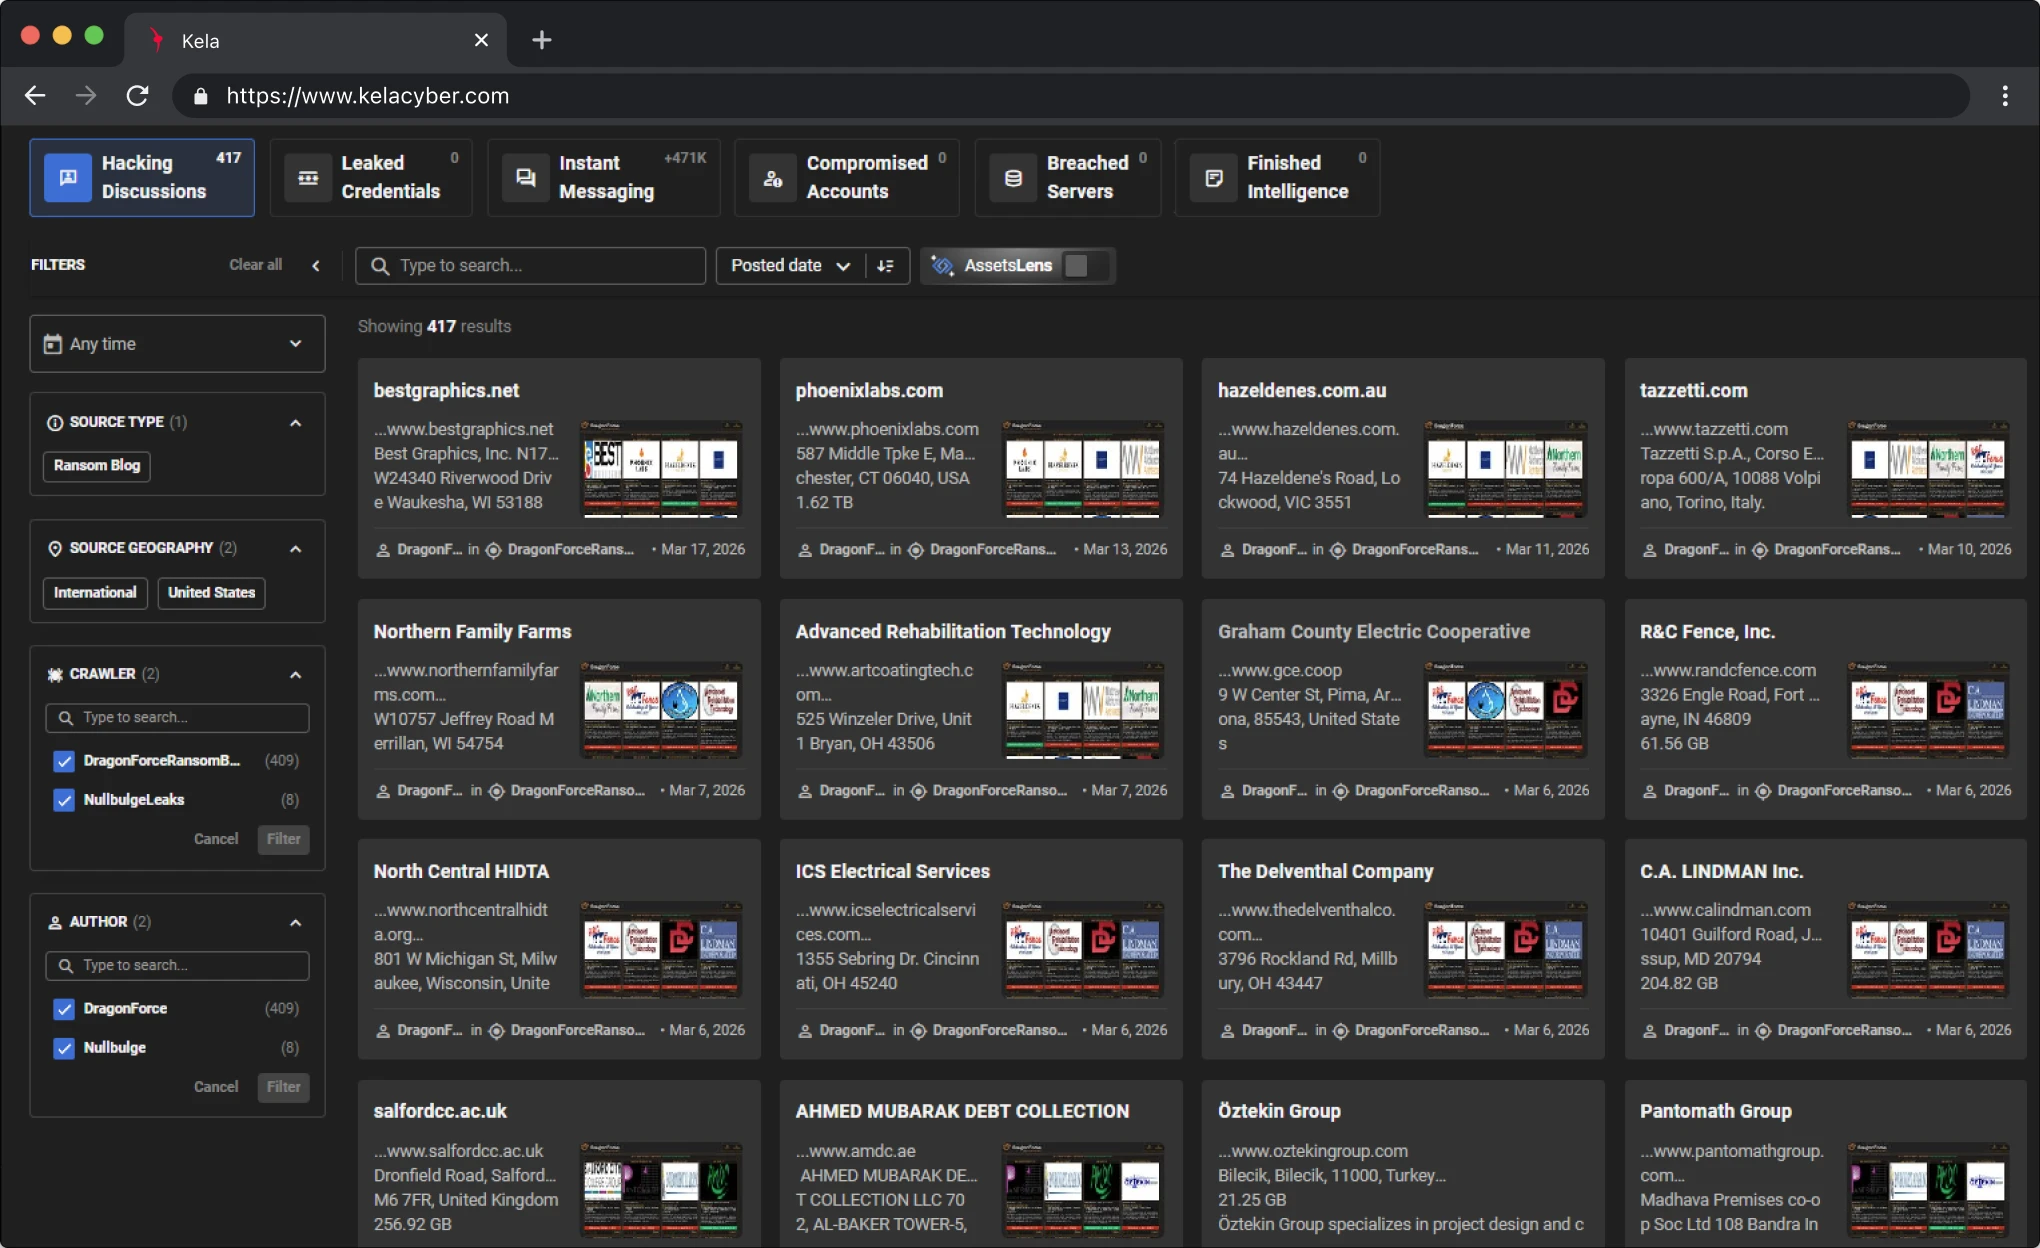
Überwachung des Dark Web
Überwachung des Dark Web
Erkennen Sie gestohlene Zugangsdaten und neue Bedrohungen, indem Sie auch die verborgensten Ecken des Internets im Blick behalten.
Globale Netflow-Überwachung
Globale Netflow-Überwachung
Verfolgen Sie bösartige Datenverkehrsmuster und Veränderungen in der Kommunikation im globalen Netzwerk in Echtzeit.
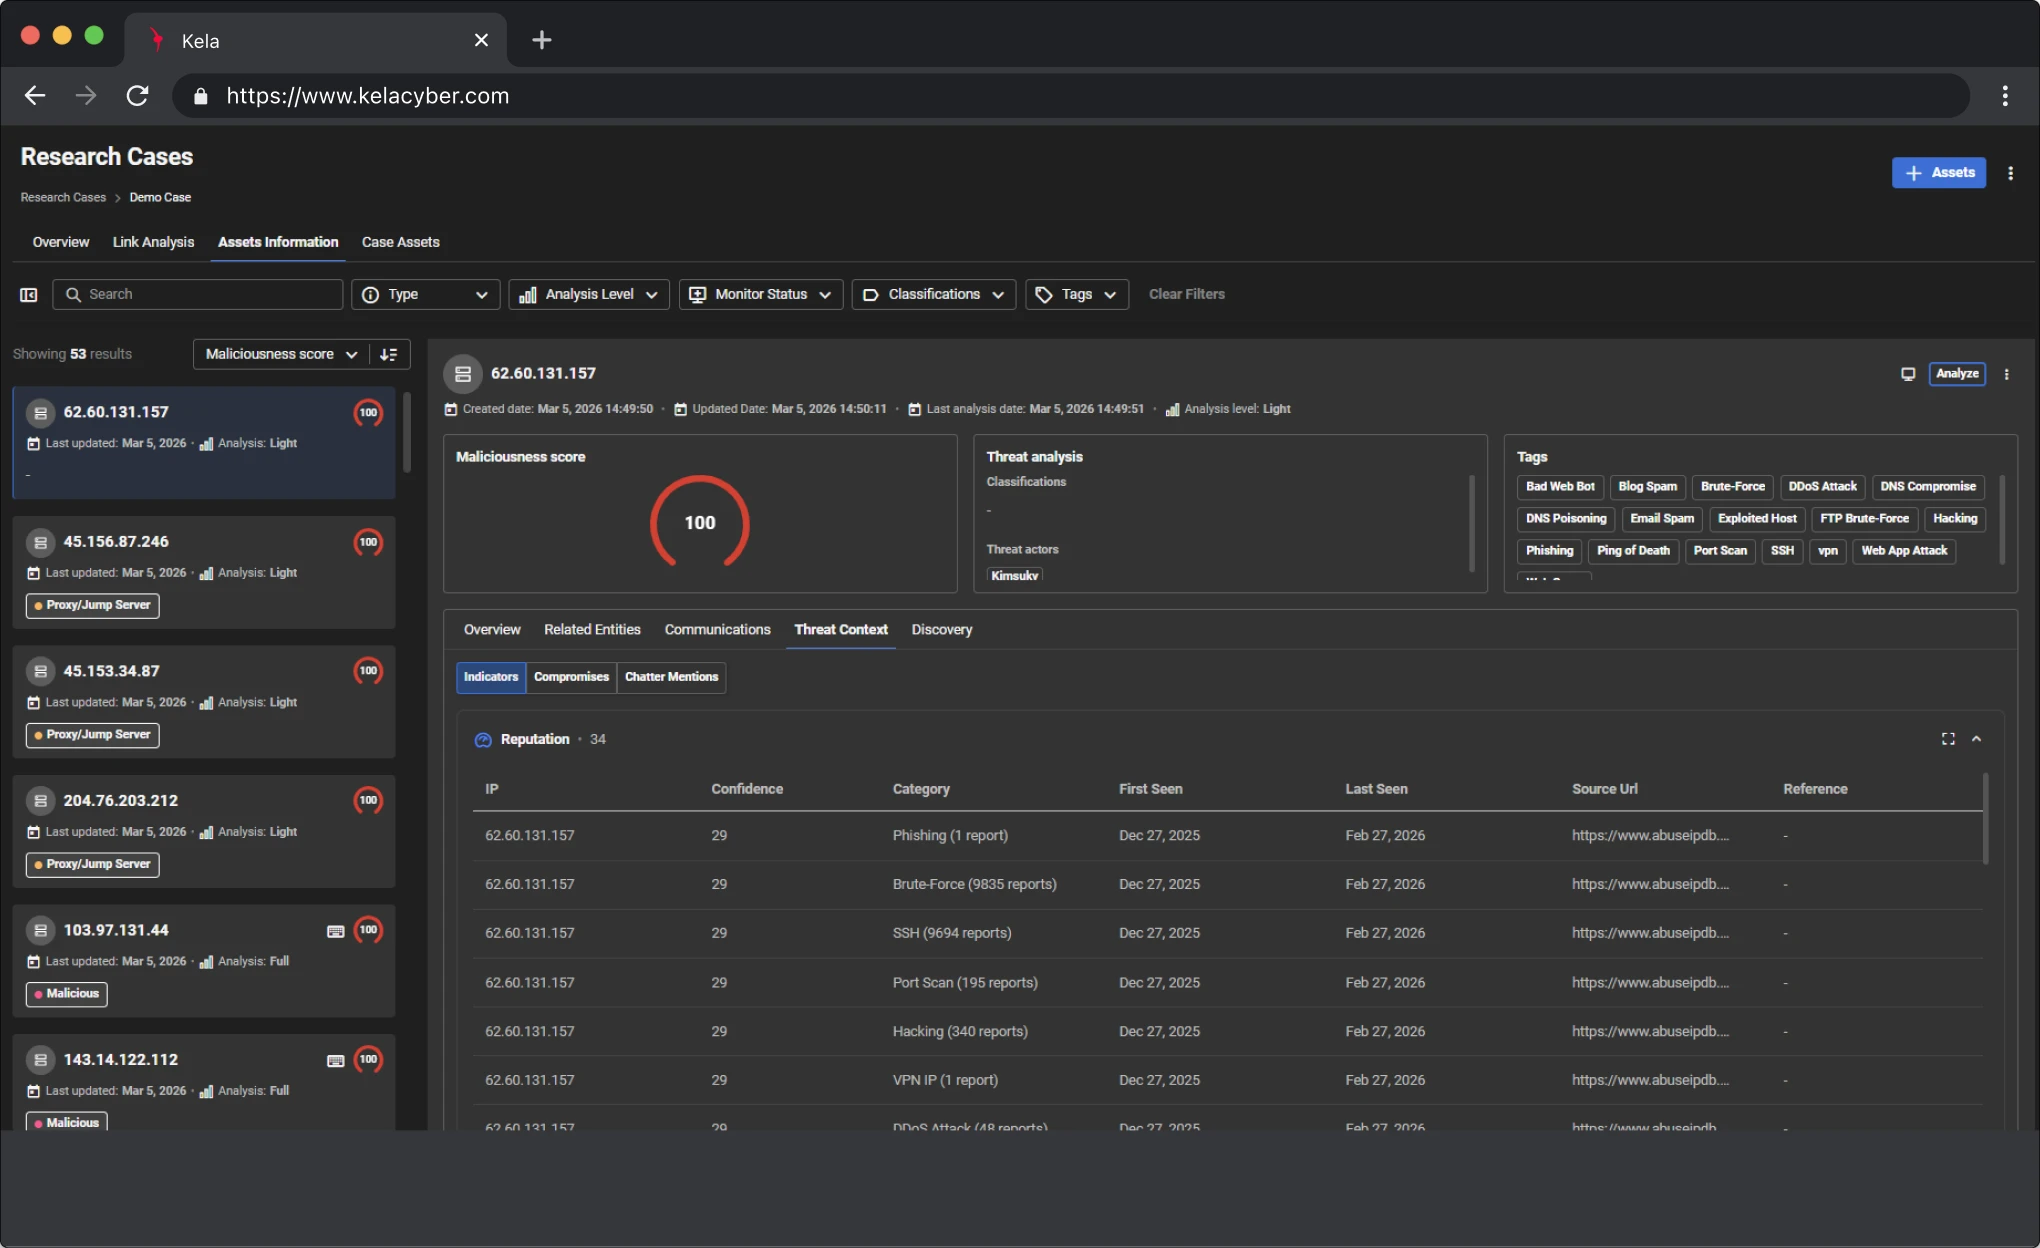
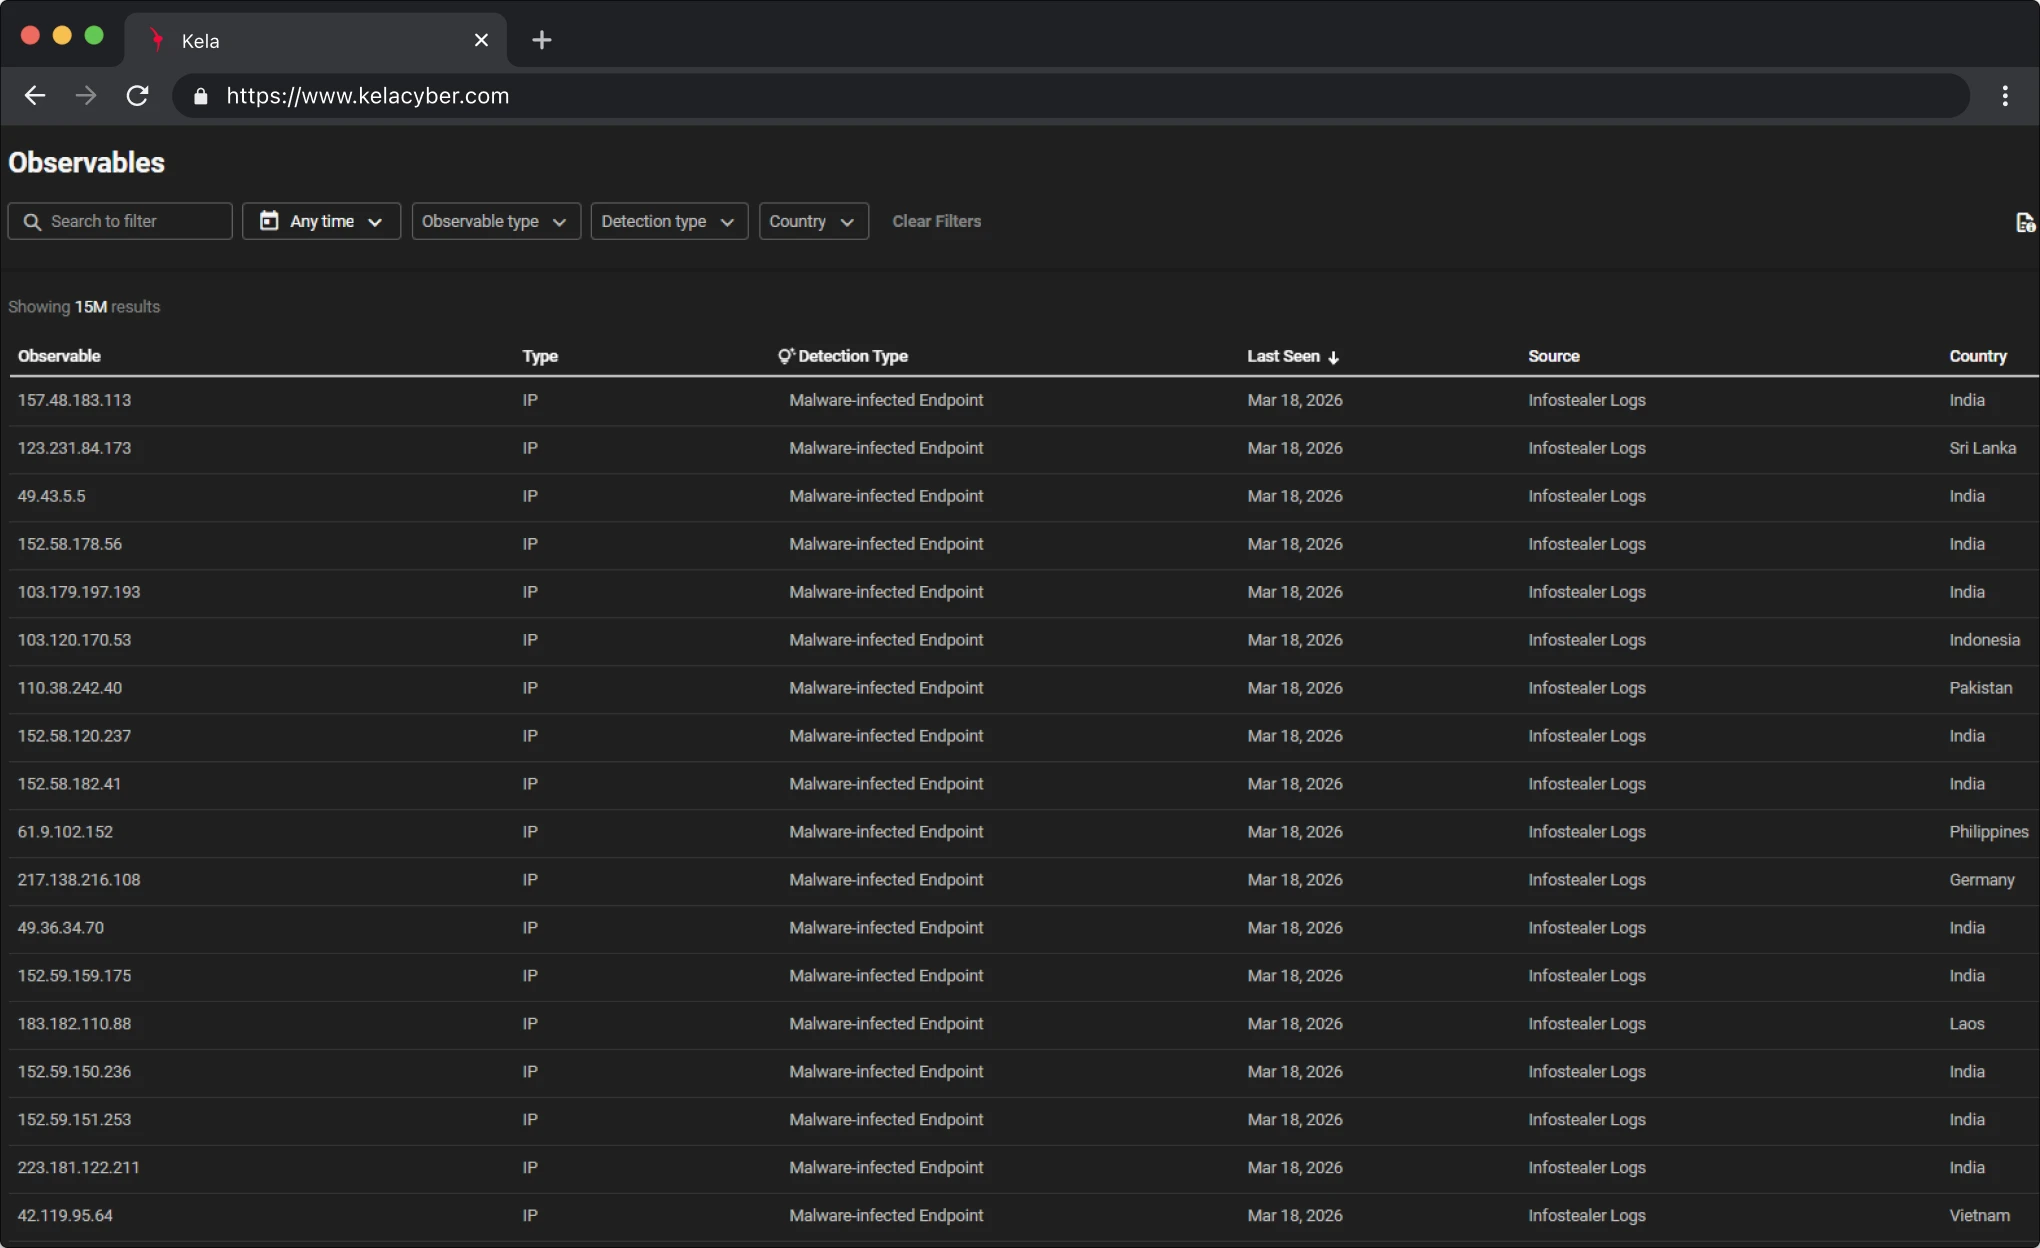
Technische Informationen
Technische Informationen
Nutzen Sie detaillierte technische Indikatoren, um Ihre Umgebung vor Bedrohungen zu schützen.
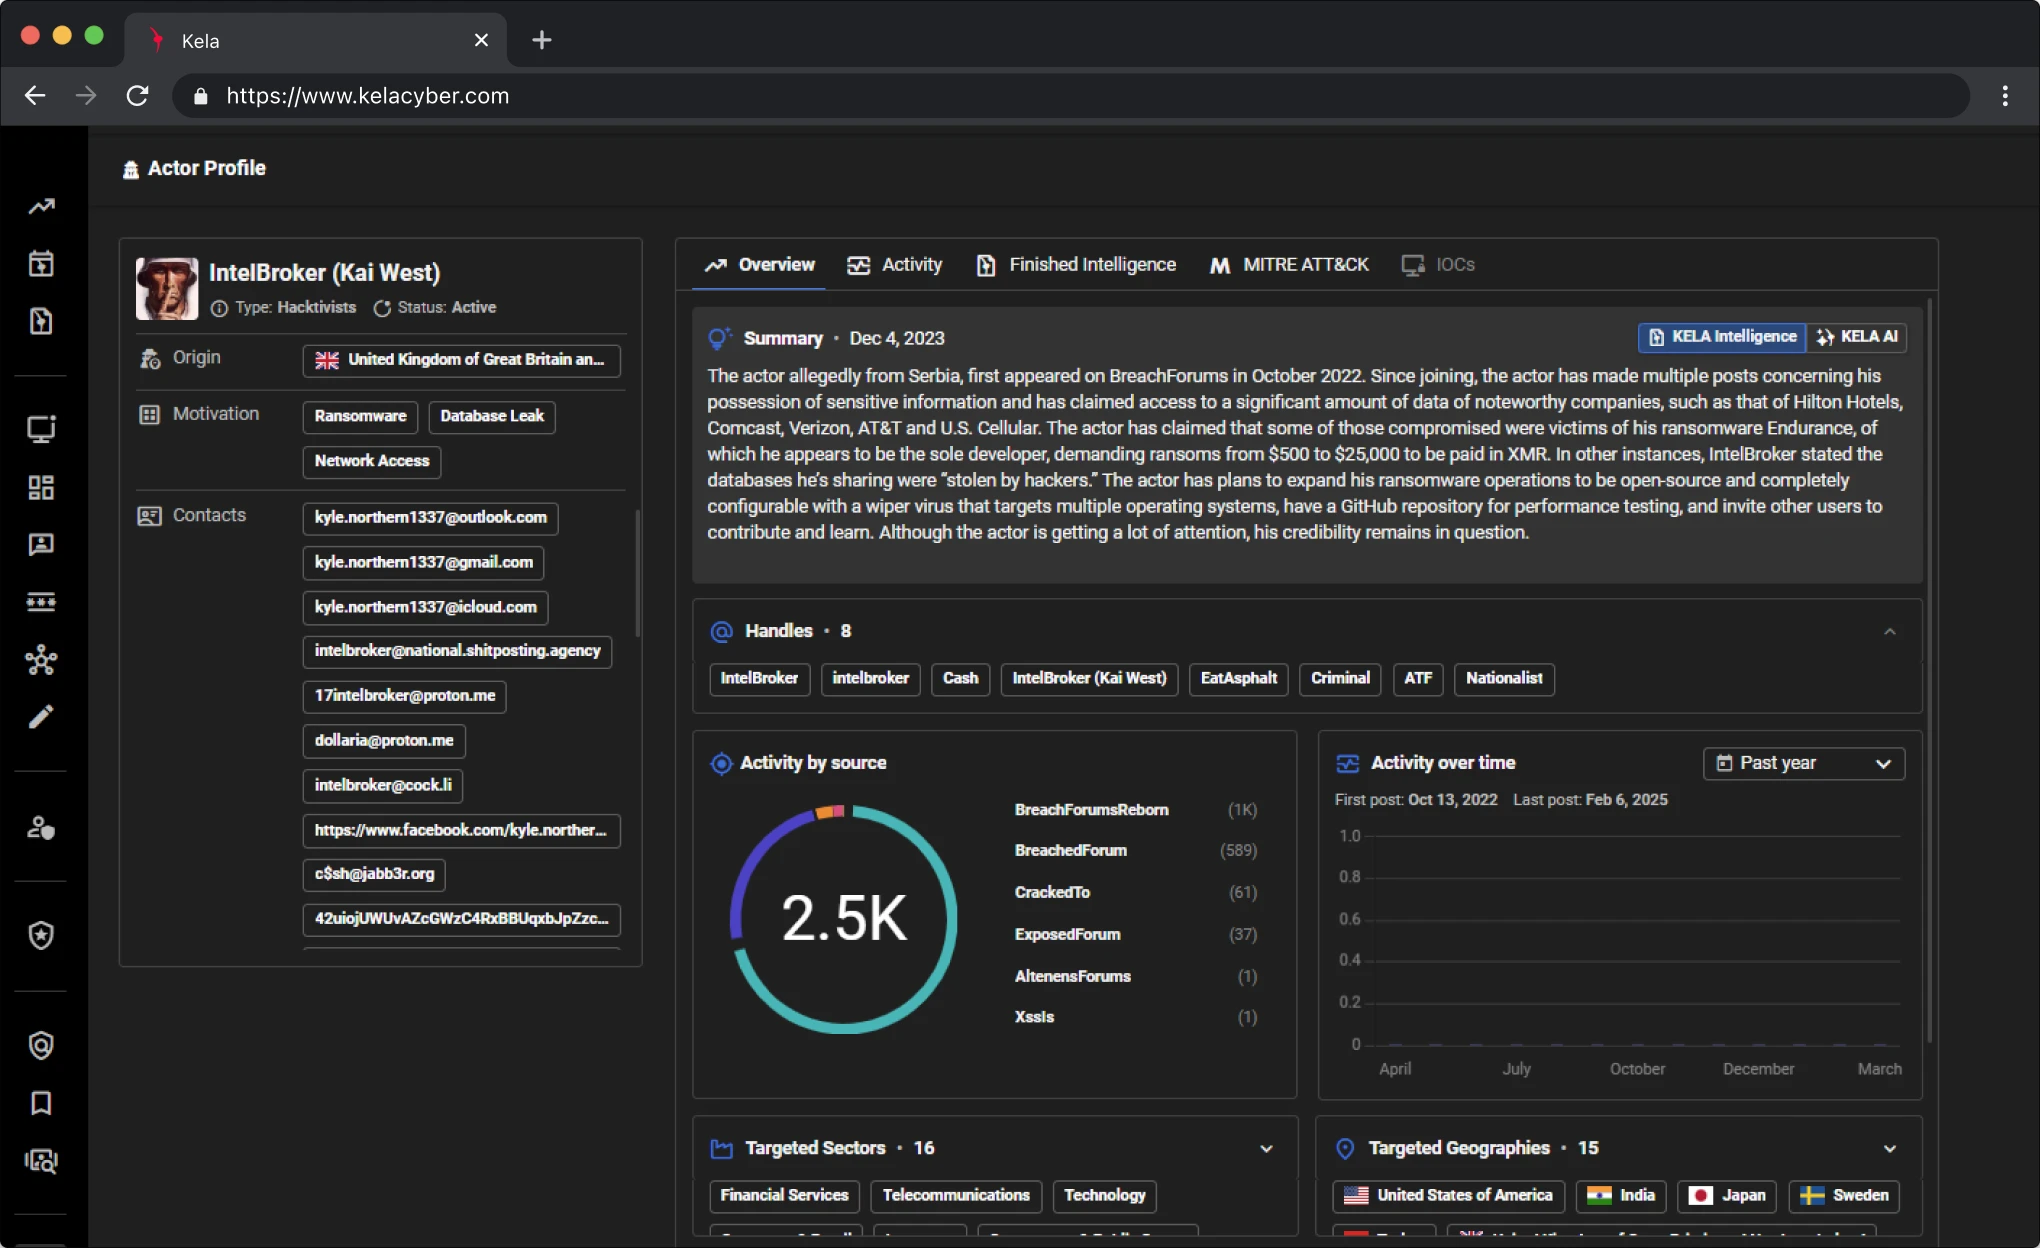
Erstellung von Profilen von Angreifern
Erstellung von Profilen von Angreifern
Verstehen Sie das „Wer“ und „Warum“ hinter Angriffen mithilfe umfassender Dossiers zu aktiven Angreifergruppen.
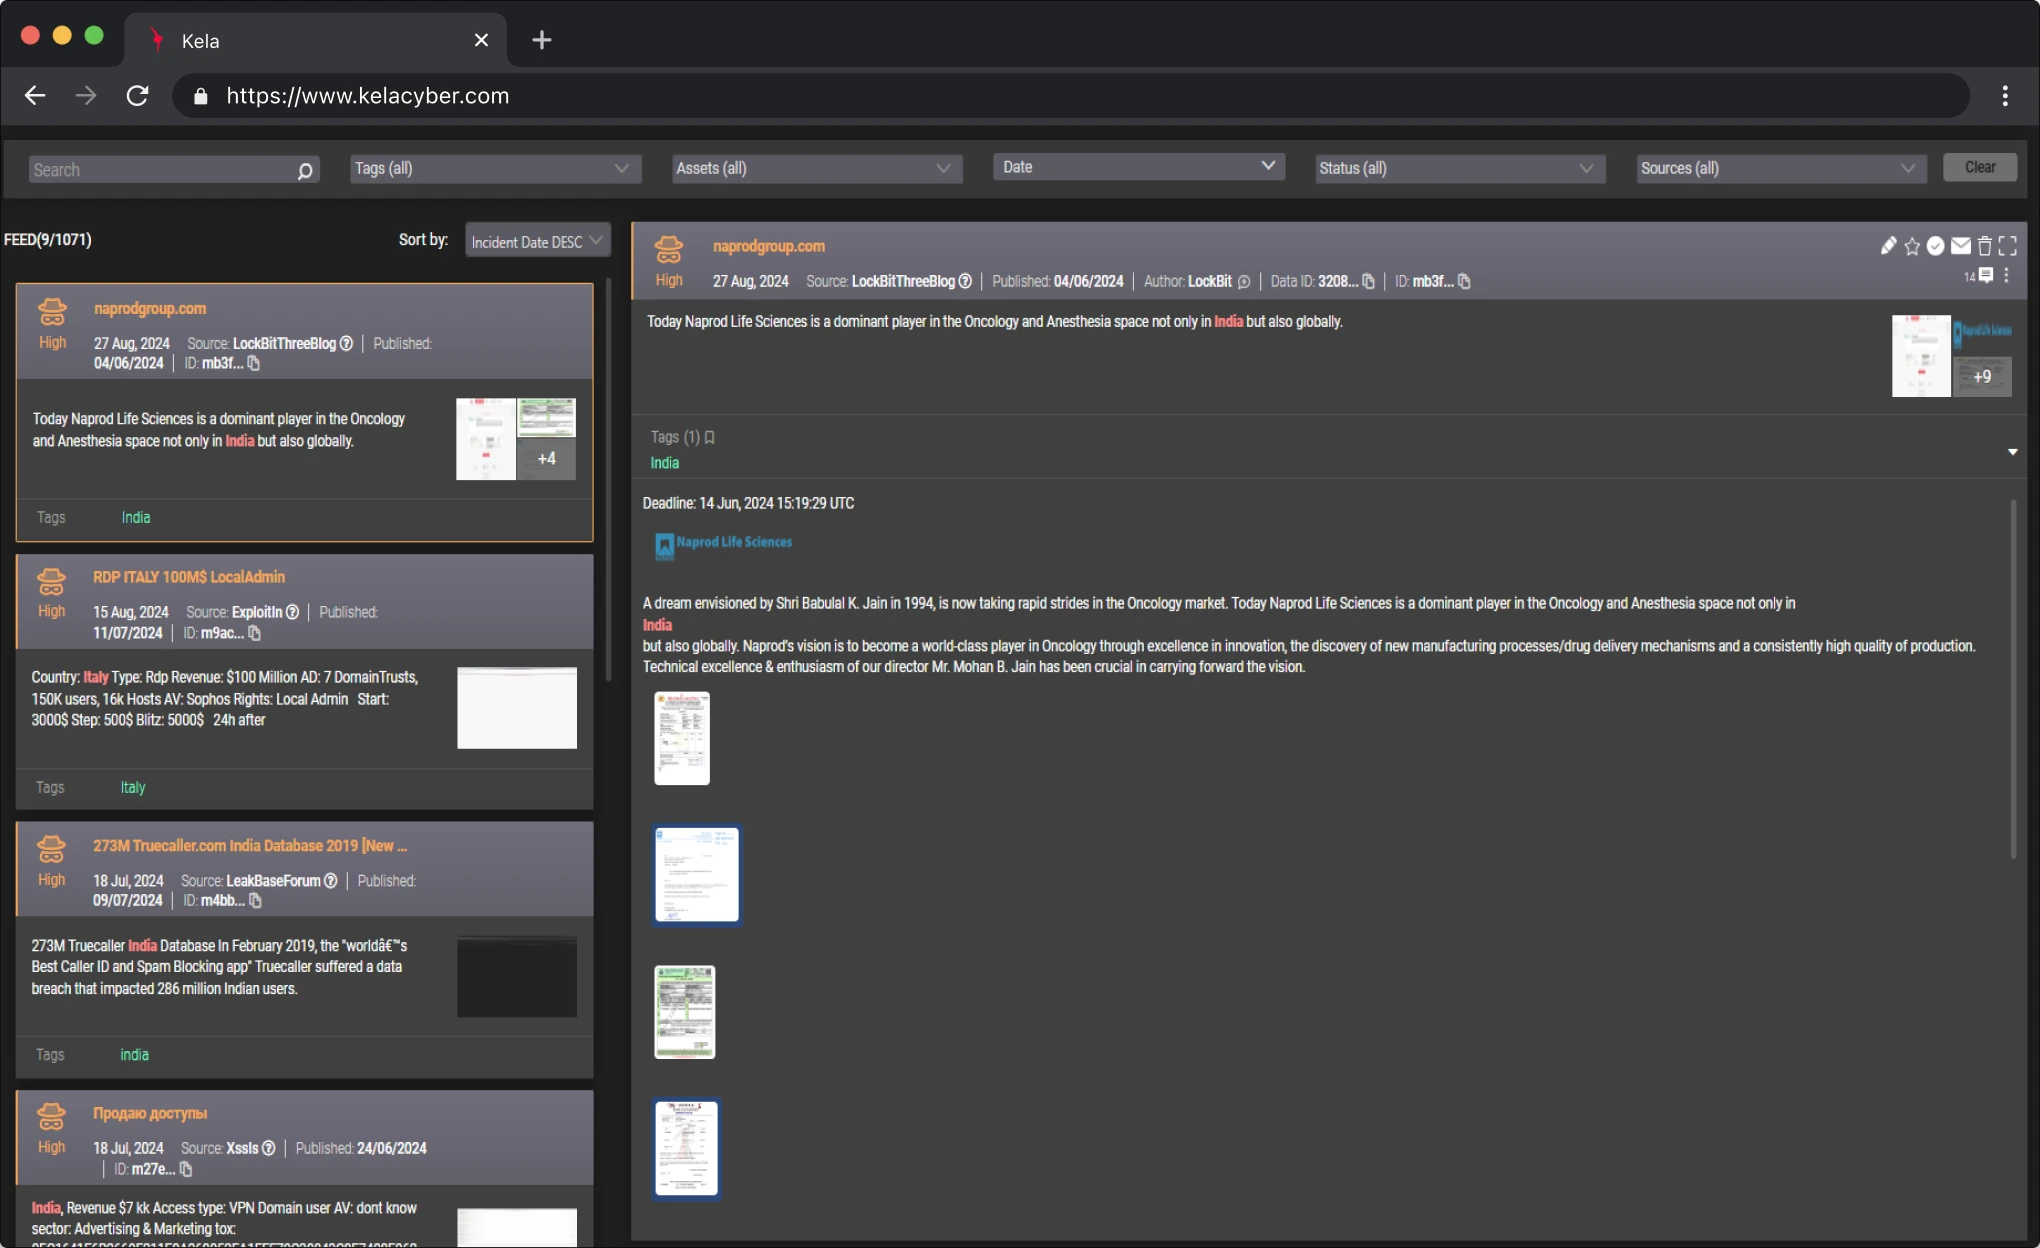
Diskussionen zum Thema Hacking
Diskussionen zum Thema Hacking
Bleiben Sie auf dem Laufenden, indem Sie Untergrundforen nach ersten Hinweisen auf neue Sicherheitslücken und Angriffsziele durchforsten.
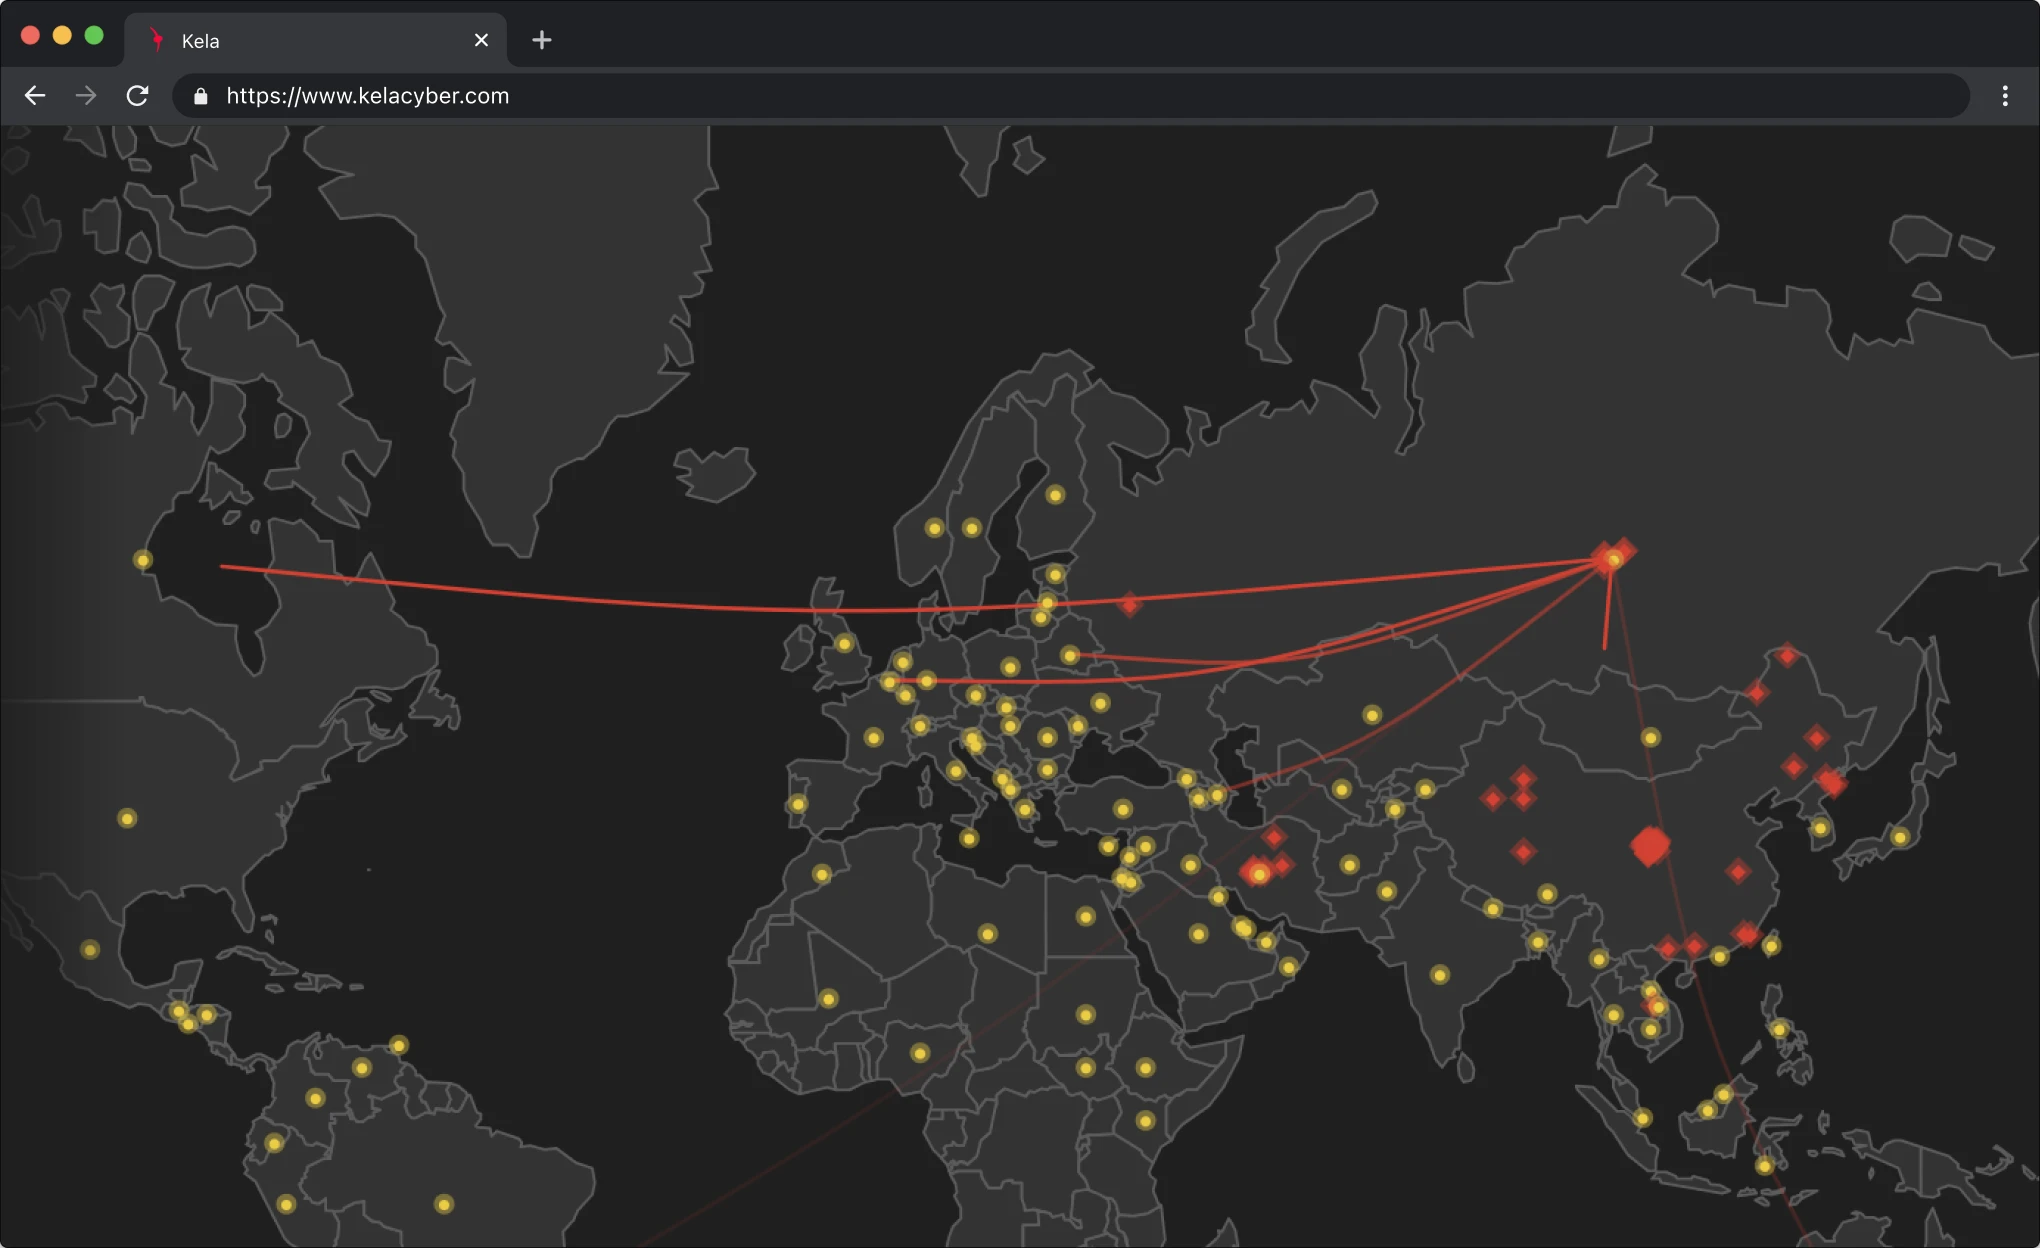
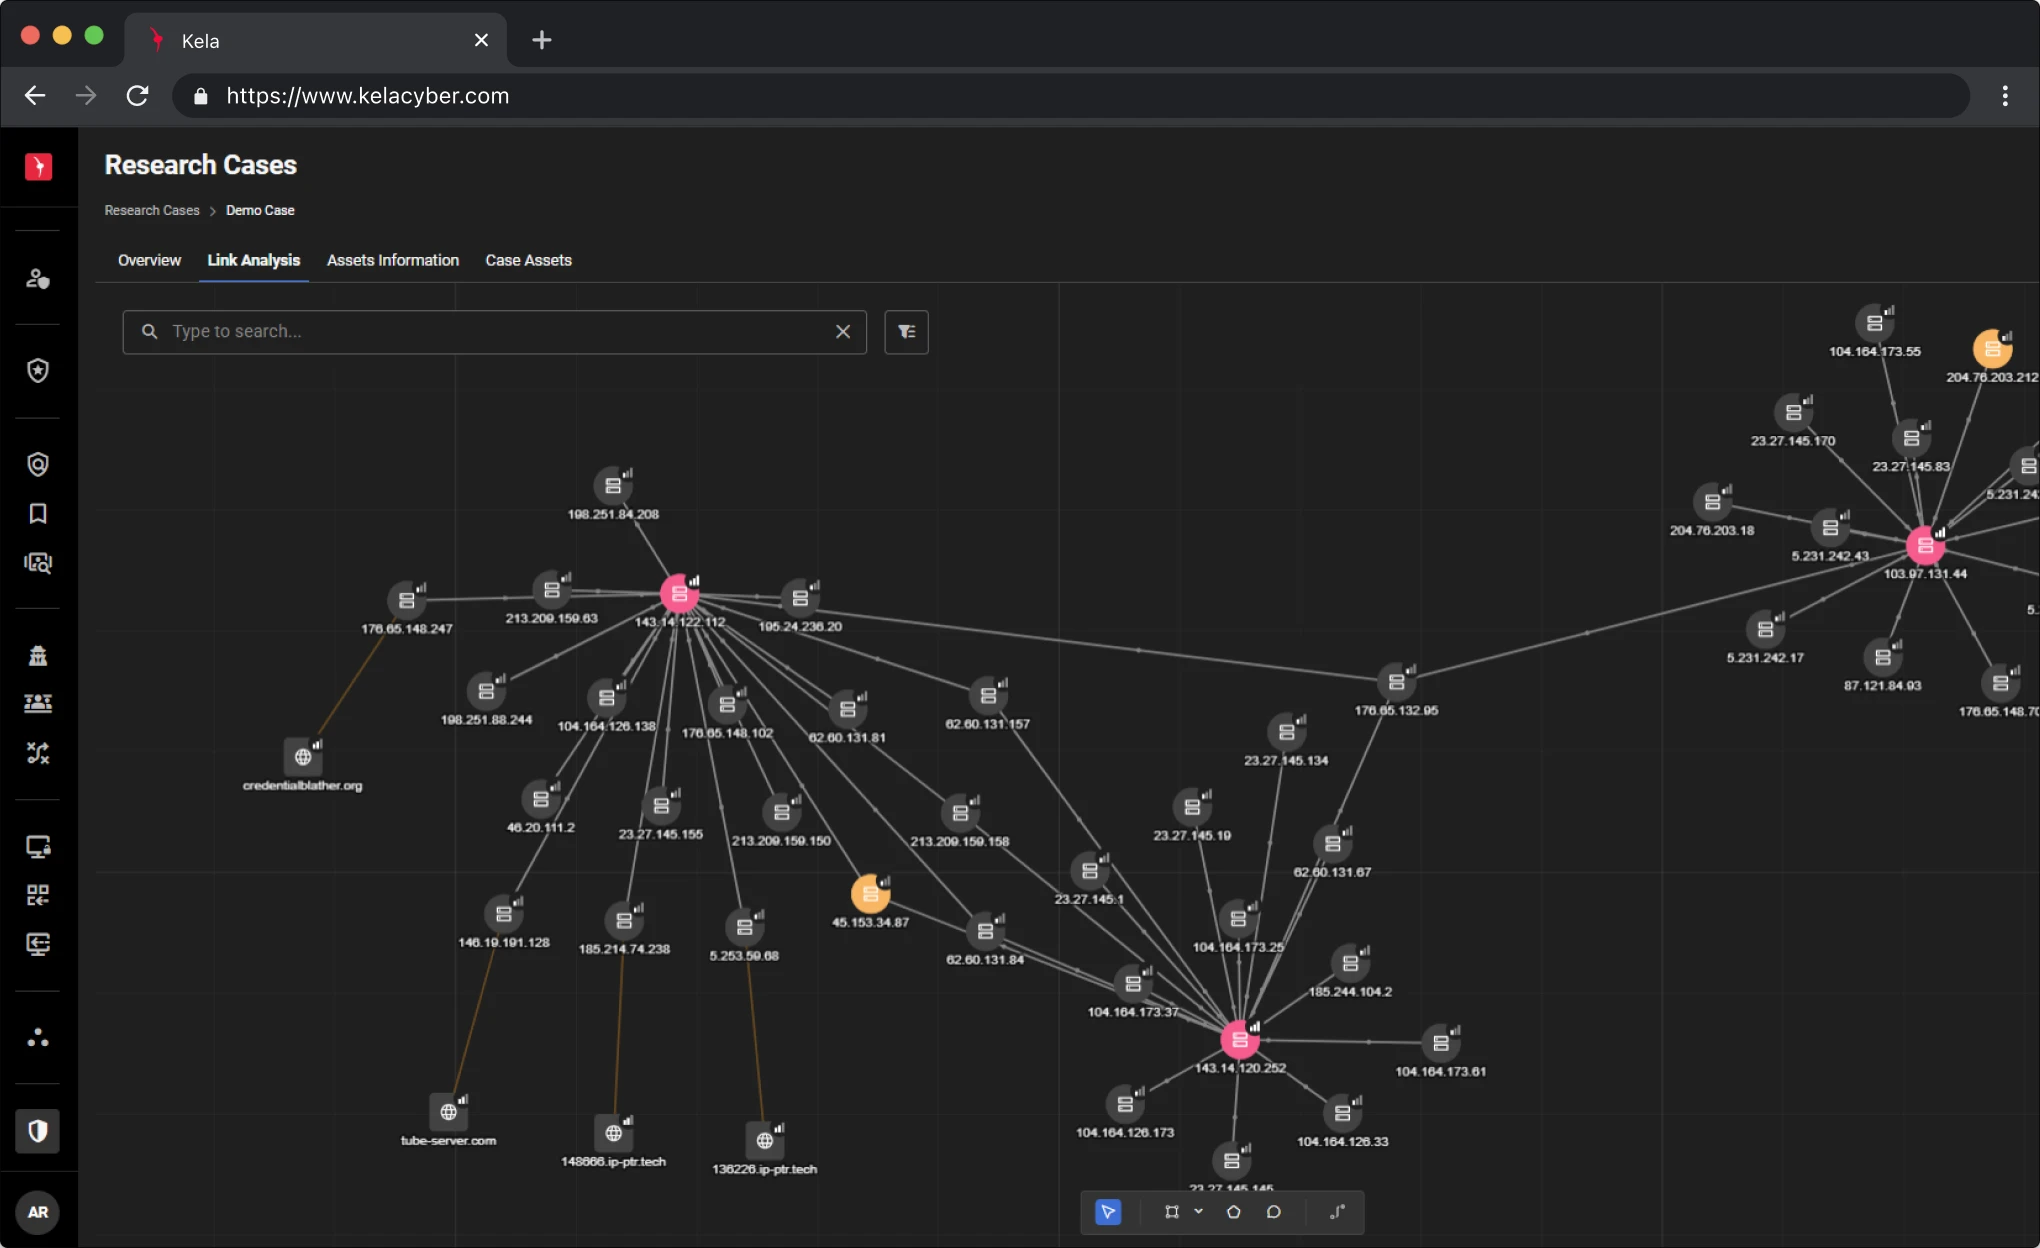
Kartierung der Bedrohungsinfrastruktur
Kartierung der Bedrohungsinfrastruktur
Analysieren und verfolgen Sie die Backend-Server und C2-Netzwerke, die Angreifer zur Vorbereitung ihrer Operationen nutzen.
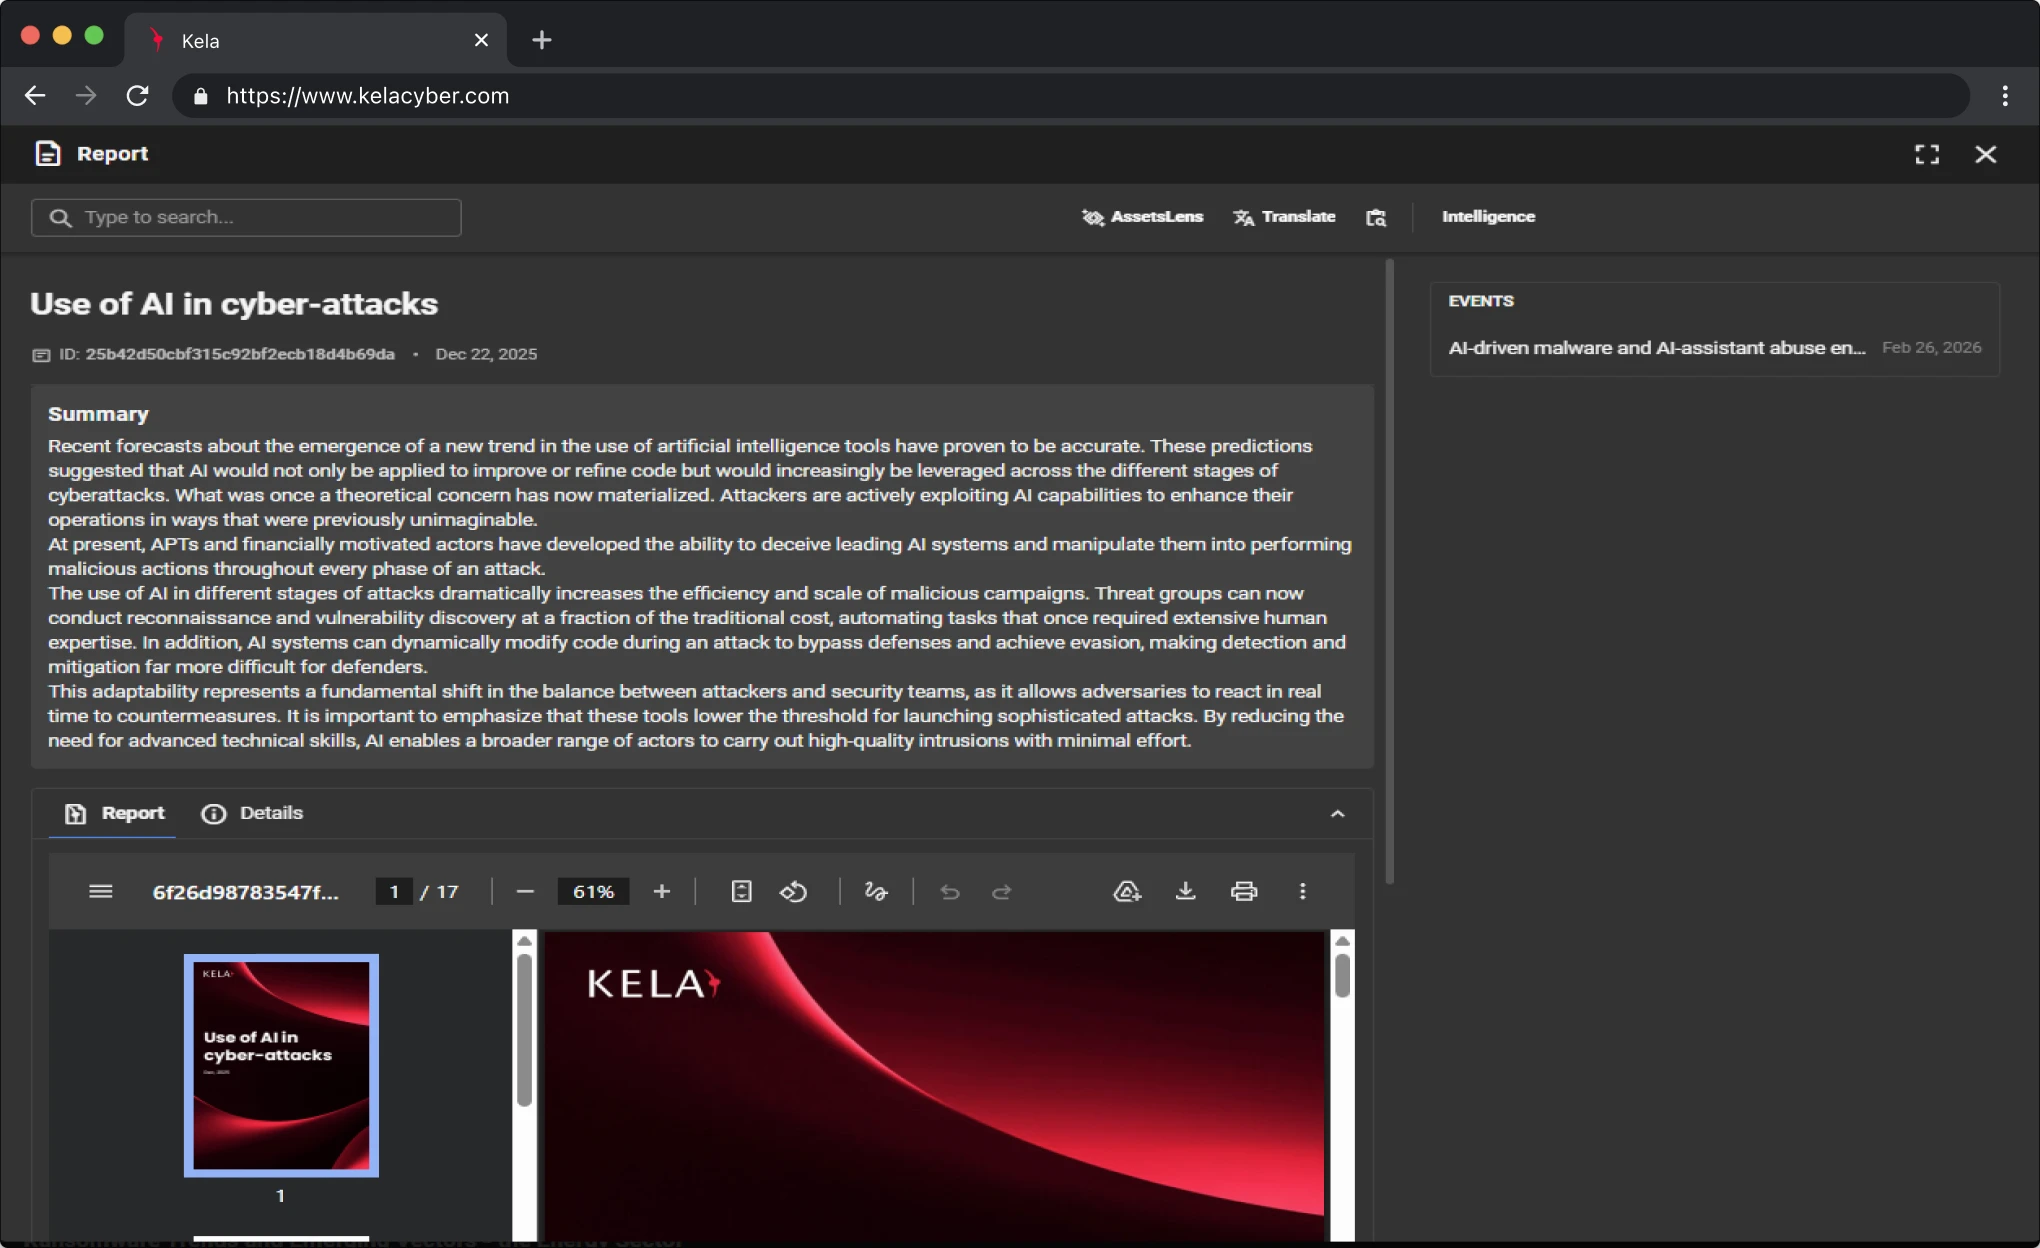
Fertige Informationen
Fertige Informationen
Erhalten Sie von Experten zusammengestellte strategische Einblicke, die sich direkt für die Berichterstattung an die Unternehmensleitung eignen.
Demo buchen
Häufig gestellte Fragen
Was versteht man unter Cyber-Threat-Intelligence?
Cyber Threat Intelligence (CTI) umfasst Erkenntnisse darüber, wer Sie ins Visier nimmt, wie und wann dies geschieht. Diese Informationen werden an den Orten gesammelt, an denen Angriffe geplant werden: in Foren für Cyberkriminalität, auf Marktplätzen, in Telegram-Kanälen und in den Protokollen von Infostealern. KELA wandelt diese Rohdaten in validierte, unternehmensspezifische Erkenntnisse um, die mit konkreten Handlungsempfehlungen verbunden sind.
Aus welchen Quellen bezieht KELA seine Daten?
Geschlossene und offene Foren zur Cyberkriminalität, illegale Marktplätze, automatisierte Shops, von Kriminellen genutzte Instant-Messaging-Kanäle, Ransomware-Leak-Seiten, Protokolle von Infostealern und Paste-Seiten sowie globale Netzwerktelemetrie. Die Datenerfassung erfolgt kontinuierlich und umfasst Quellen, auf die die meisten Teams keinen sicheren Zugriff haben.
Inwiefern unterscheidet sich KELA von einem Bedrohungs-Feed?
Ein Feed liefert Ihnen Anhaltspunkte, denen Sie nachgehen können. KELA gleicht Untergrundaktivitäten mit Ihren eigenen Ressourcen, Identitäten und Anbietern ab, ergänzt diese Informationen um Kontextdaten zu den Angreifern und den Schweregrad der Bedrohung und gibt Ihnen Handlungsempfehlungen, sodass Analysten anhand einer kurzen Liste Maßnahmen ergreifen können, anstatt unwichtige Informationen aussortieren zu müssen.
Können Analysten direkt in der Plattform Nachforschungen anstellen?
Ja. Das Modul „Investigate“ bietet einen durchsuchbaren Überblick über 20 Jahre an Daten aus der Untergrundszene, einschließlich der ursprünglich veröffentlichten Beweismittel, und das Modul „Threat Actors“ erstellt Profile von Angreifern mit ihren Pseudonymen, Wallets, Zielen und MITRE-ATT&CK-Techniken.
Wie gelangen die Informationen in unseren Sicherheitsstack?
Über APIs, Webhooks und vorgefertigte Apps für Splunk und andere SIEM- und SOAR-Plattformen in maschinenlesbaren Formaten wie STIX werden die Ergebnisse automatisch in Tickets, Sperren und Zurücksetzungen umgewandelt.
Brauchen wir eigene Analysten, um KELA zu nutzen?
Nein. Digitale CTI-Analysten – KI-Agenten, die anhand der Daten von KELA trainiert wurden – überwachen Quellen, überprüfen Identitätsnachweise, beantworten Anfragen und erstellen rund um die Uhr Lageberichte, während das Cyber Intelligence Center von KELA für eingehendere Untersuchungen zur Verfügung steht.


