







KELA-Apps- s für Splunk
Die Bedrohungsinformationen von KELA in Splunk einbinden
Verbessern Sie Ihre Fähigkeiten zur Erkennung und Reaktion auf Bedrohungen, überwachen und schützen Sie Identitäten und greifen Sie auf angereicherte Daten in Ihrer Splunk-Umgebung zu – mit „
“, unterstützt von KELA.
Erweitern Sie Ihre Splunk-Umgebung mit den hochmodernen Bedrohungsinformationen von KELA, um die proaktive Erkennung von Bedrohungen und die Risikominderung zu verbessern. Die Integration von KELA in Splunk liefert Echtzeit-Informationen zu kompromittierten Ressourcen, Cloud-Anwendungen und Identitäten und bereichert Ihre Sicherheitsereignisdaten um angrifferbezogene Erkenntnisse, um eine kontextbezogene, risikoorientierte Abwehr zu ermöglichen.

Schnellere Reaktion auf Bedrohungen
Mit verwertbaren Erkenntnissen zu kompromittierten Ressourcen und Identitäten können Sicherheitsteams Ereignisse mit hohem Risiko schnell priorisieren und darauf reagieren.

Verbesserung der Bedrohungserkennung
Die Integration von KELA liefert Echtzeit-Warnmeldungen direkt in Splunk und gewährleistet so einen sofortigen Überblick über aufkommende Bedrohungen und kompromittierte Objekte.

Optimierung der Sicherheitsabläufe
Die Analyselösung von KELA lässt sich nahtlos in Splunk integrieren, wodurch die Alarmflut reduziert wird und wichtige Zusammenhänge aufgezeigt werden, um Arbeitsabläufe zu optimieren und die Entscheidungsfindung zu verbessern.

Leistungsstarke Splunk-Apps für wichtige Anwendungsfälle
KELA IOC-App für Splunk: Bedrohungen erkennen, identifizieren und nachverfolgen
Die KELA IOC-App kannvon Splunkbase heruntergeladen werden. Sie ermöglicht es Benutzern, potenzielle Bedrohungen innerhalb von Splunk zu identifizieren, zu verfolgen und zu untersuchen, indem sie Datenpunkte erfasst, die auf globale böswillige Ereignisse hinweisen, sobald diese von KELA erkannt werden. Dieses Modul stellt sicher, dass Sie kompromittierte Ressourcen schnell identifizieren und vorbeugende Maßnahmen ergreifen können, um Risiken zu mindern. Es ermöglicht Ihnen und Ihrem Team, proaktiv zu handeln, anstatt abzuwarten, bis Vorfälle und Angriffe Ihr Unternehmen ins Visier nehmen und beeinträchtigen.
KELA sucht nach Bedrohungen und extrahiert IOCs
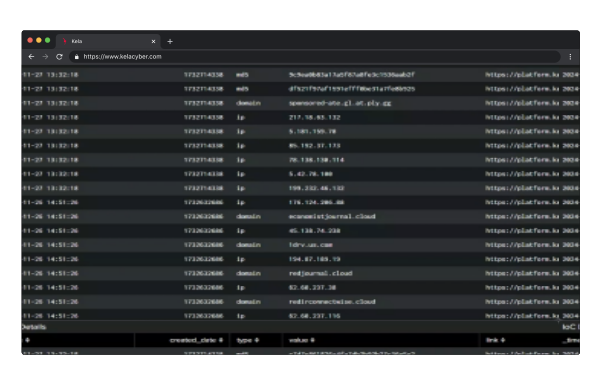
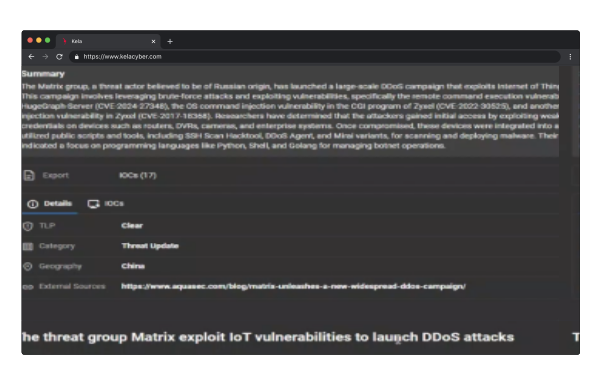
Nutzen Sie die weltweite Überwachung von Cyberbedrohungen und IOCs durch KELA. Greifen Sie in der KELA-App auf vollständige Informationsdossiers zu oder lassen Sie sich benachrichtigen, wenn IOCs automatisch in Splunk-Dashboards angezeigt werden.
IOCs werden im Splunk-Dashboard angezeigt
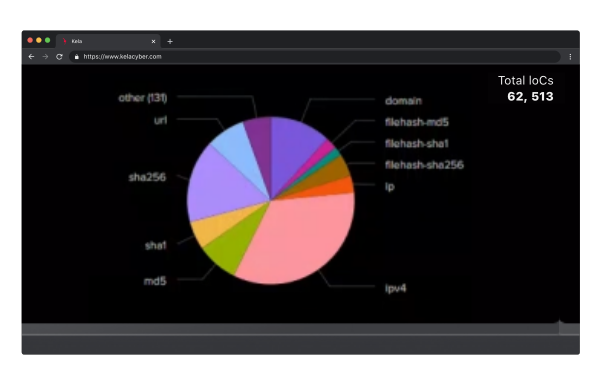
Diese Informationen werden automatisch im IOC-Dashboard von Splunk angezeigt und basieren auf dem umfangreichen Datenpool von KELA mit IOC-Bedrohungsinformationen. Die Splunk-Warnmeldungen von KELA sind kontextreich und enthalten wertvolle Informationen zu jedem IOC, darunter spezifische IP-Adressen, Datei-Hashes und Domains. Das Dashboard ermöglicht es Ihnen, die Anzahl der IOCs auf einen Blick zu erkennen und bietet eine visuelle Aufschlüsselung der IOCs nach Typ.
Tägliche Updates mit vollständigem Kontext
Diese Informationen werden täglich aktualisiert und erleichtern die Erkennung von Bedrohungen. Nutzer im SOC möchten sich möglicherweise eingehender mit den Informationen befassen und mehr über TTPs erfahren. Nutzer können in Splunk ganz einfach von einer IP-Adresse aus weiternavigieren und einen vollständigen Bericht von KELA öffnen, um ein tieferes Verständnis zu erlangen oder eine Untersuchung einzuleiten.
Vollständig in Splunk integriert
Diese Informationen sind in Splunk verfügbar und können in jedem Splunk-Dashboard angezeigt werden. Die Kela-Daten sind gemäß den Splunk-Standards formatiert, sodass alle von der App hinzugefügten IOCs dem Splunk Common Information Model (CIM) entsprechen und sich somit problemlos in benutzerdefinierte Dashboards integrieren lassen. Für eine eingehendere Analyse können Analysten ein IOC zur weiteren Untersuchung auswählen und zu KELA wechseln, um die ursprüngliche Informationsquelle auf zusätzliche Informationen und Zusammenhänge zu überprüfen.
Vorteile

Potenzielle Bedrohungen und kompromittierte Ressourcen proaktiv identifizieren

Ergreifen Sie vorbeugende Maßnahmen, um die Abwehrmechanismen zu stärken und Risiken bereits vor Angriffen zu minimieren

Gewinnen Sie einen besseren Überblick und reagieren Sie schneller auf böswillige Aktivitäten auf globaler Ebene
KELA Monitor App für Splunk:
Erkennen Sie identitätsbasierte Bedrohungen und Schwachstellen
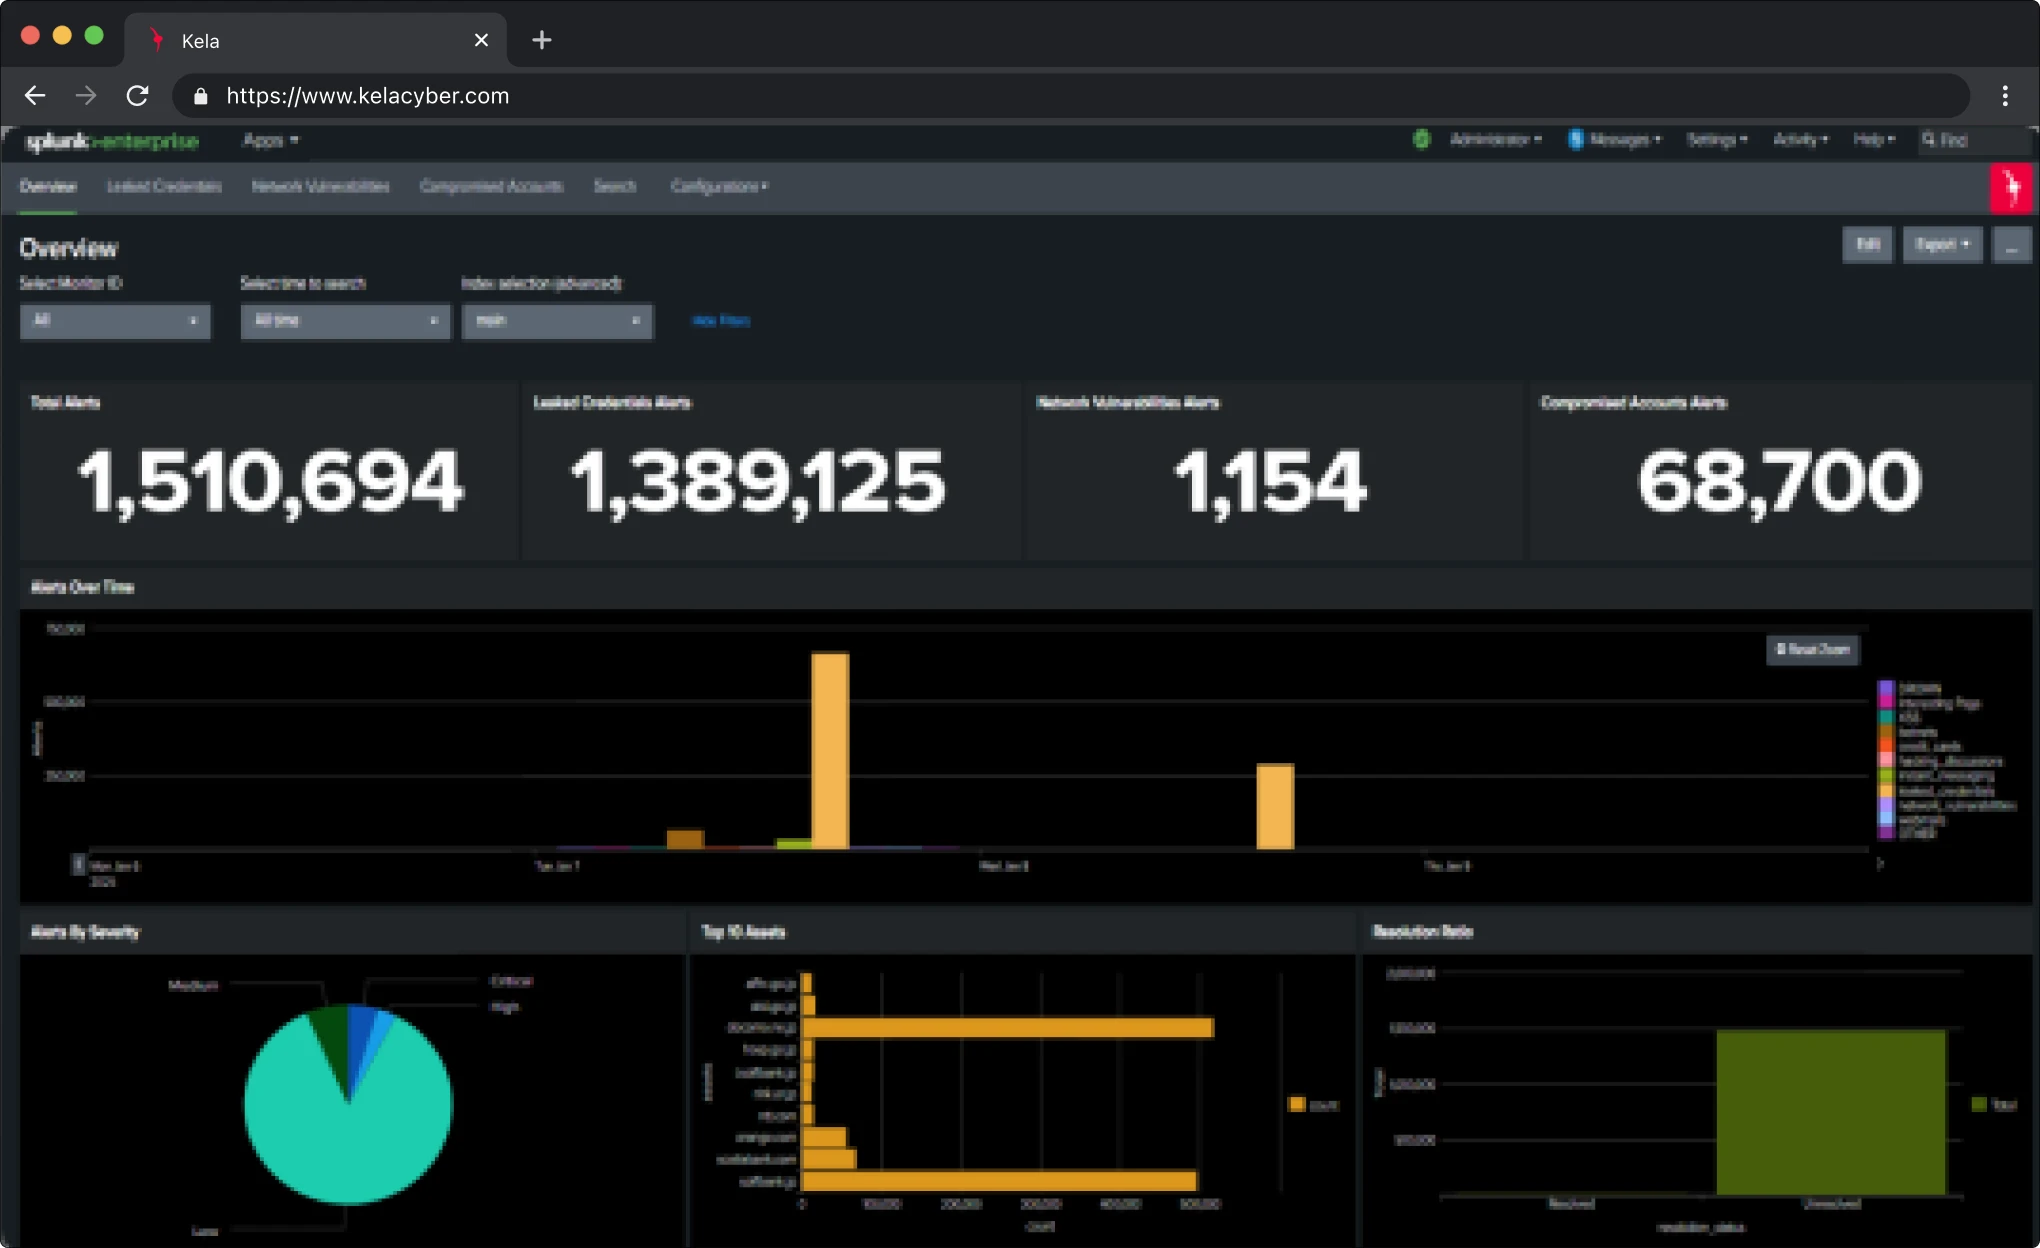
Diese zertifizierte Splunk-App ermöglicht es Sicherheitsteams, kritische Sicherheitsereignisse im Zusammenhang mit den Ressourcen und Identitäten eines Unternehmens anzuzeigen und zu analysieren. Die App überwacht identitäts- und zugangsdatenbasierte Ereignisse sowie Risiken, die Ihr Unternehmen betreffen, und Schwachstellen, die die Netzwerkinfrastruktur beeinträchtigen. Die App bietet ein übersichtliches, intuitives Dashboard in Splunk, das einen sofortigen Überblick über Sicherheitsvorfälle gewährt, die von der KELA Threat Intelligence-Plattform erkannt und beobachtet wurden.
Zu den Sicherheitsereignissen, die auf dem Dashboard der Monitor-App angezeigt werden, gehören:
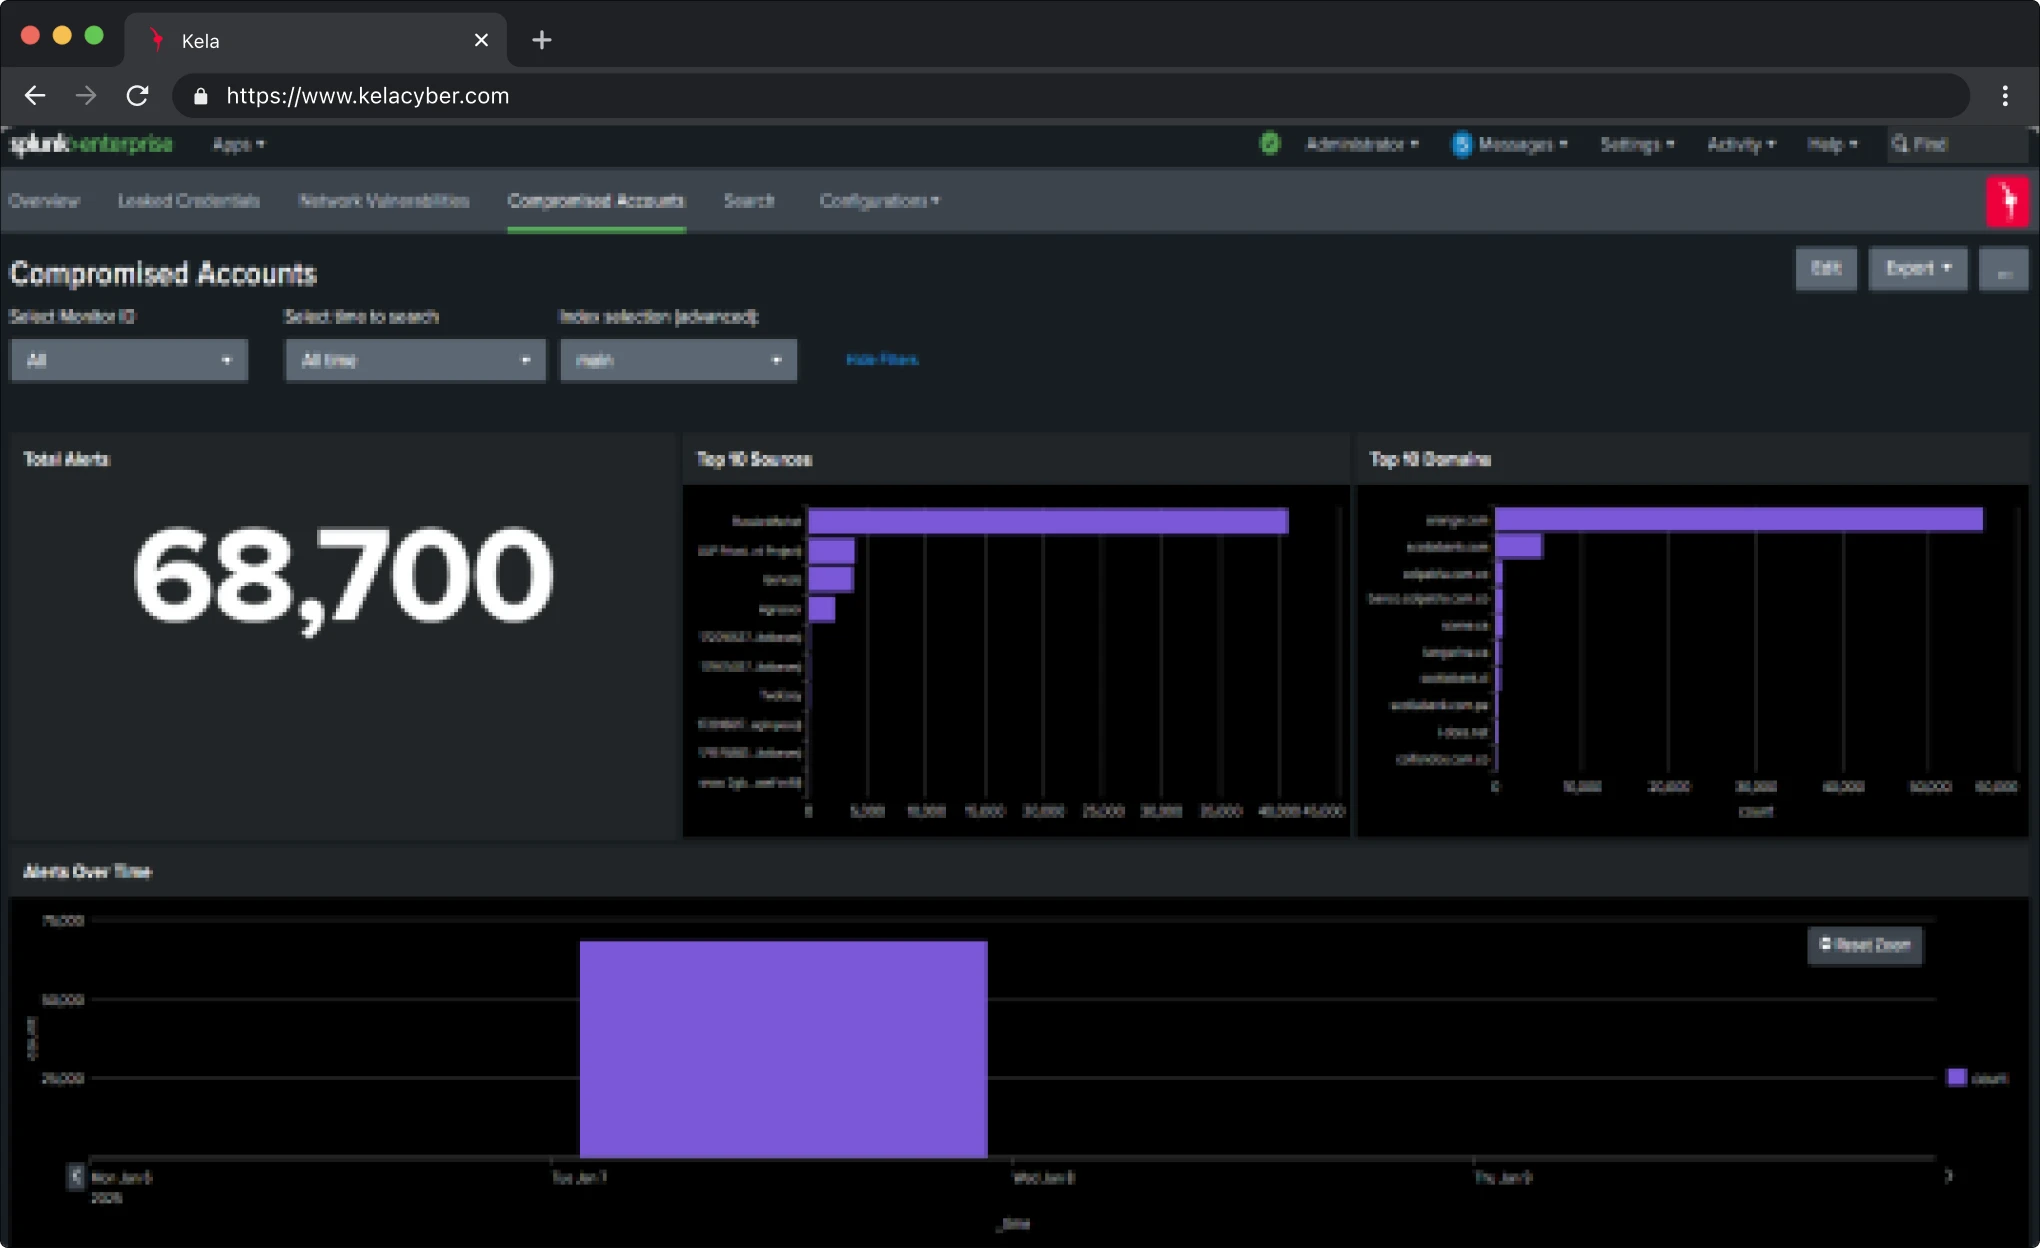
Gekaperte Konten
Gekompromittierte „ “-Konten
Zusammengefasste Informationen sowie eine detaillierte Liste aller ermittelten kompromittierten Konten mit einer Einstufung nach Schweregrad, Benutzern und – sofern verfügbar – Passwörtern
Durchgesickerte Anmeldedaten
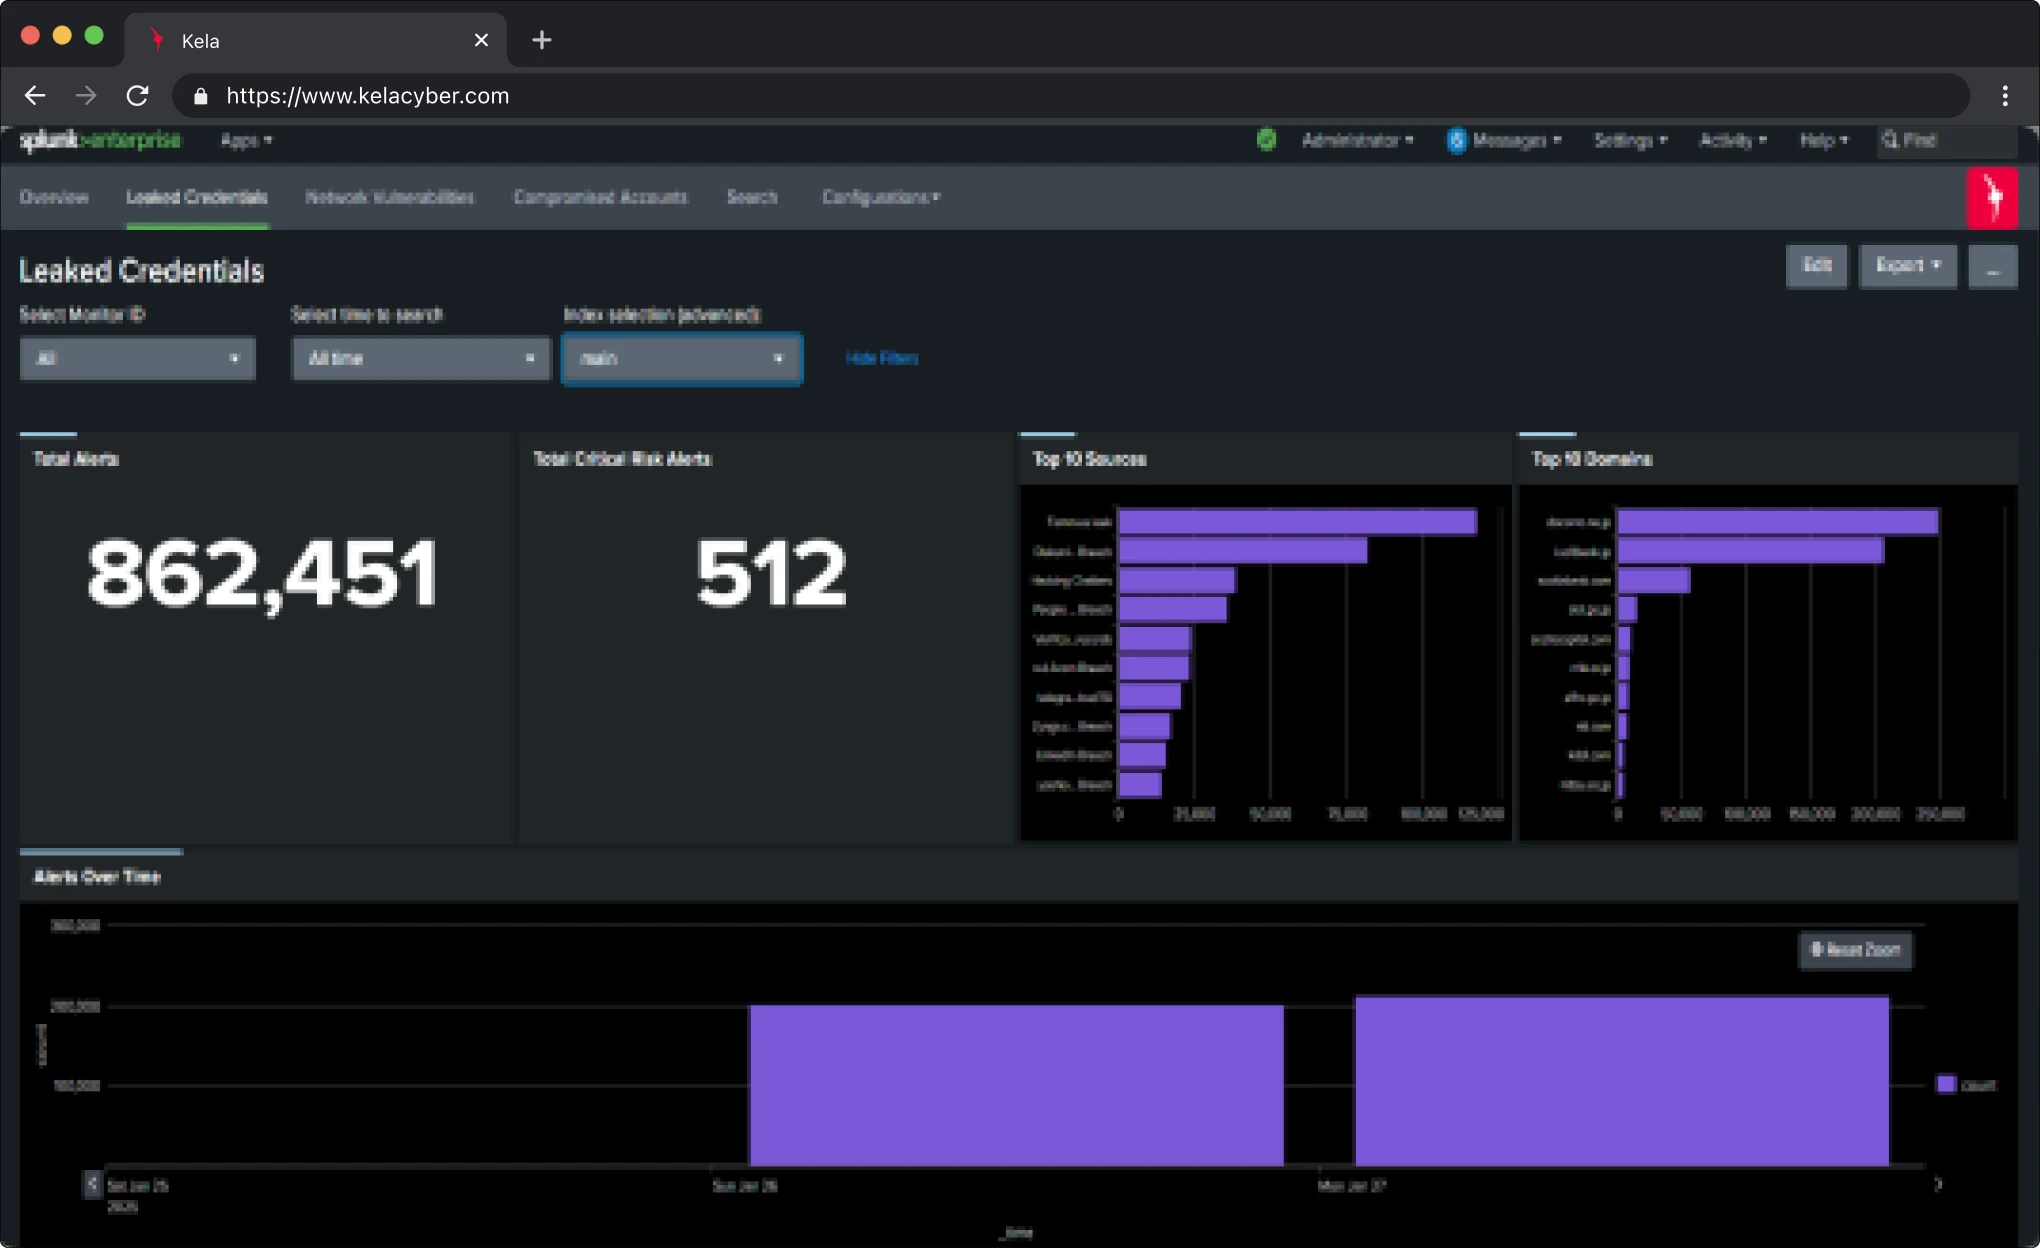
Durchgesickerte Anmeldedaten
Die historischen Belege für die Weitergabe von Zugangsdaten an ein breiteres Publikum analysieren, um Korrekturmaßnahmen zu ermöglichen.
Netzwerkschwachstellen
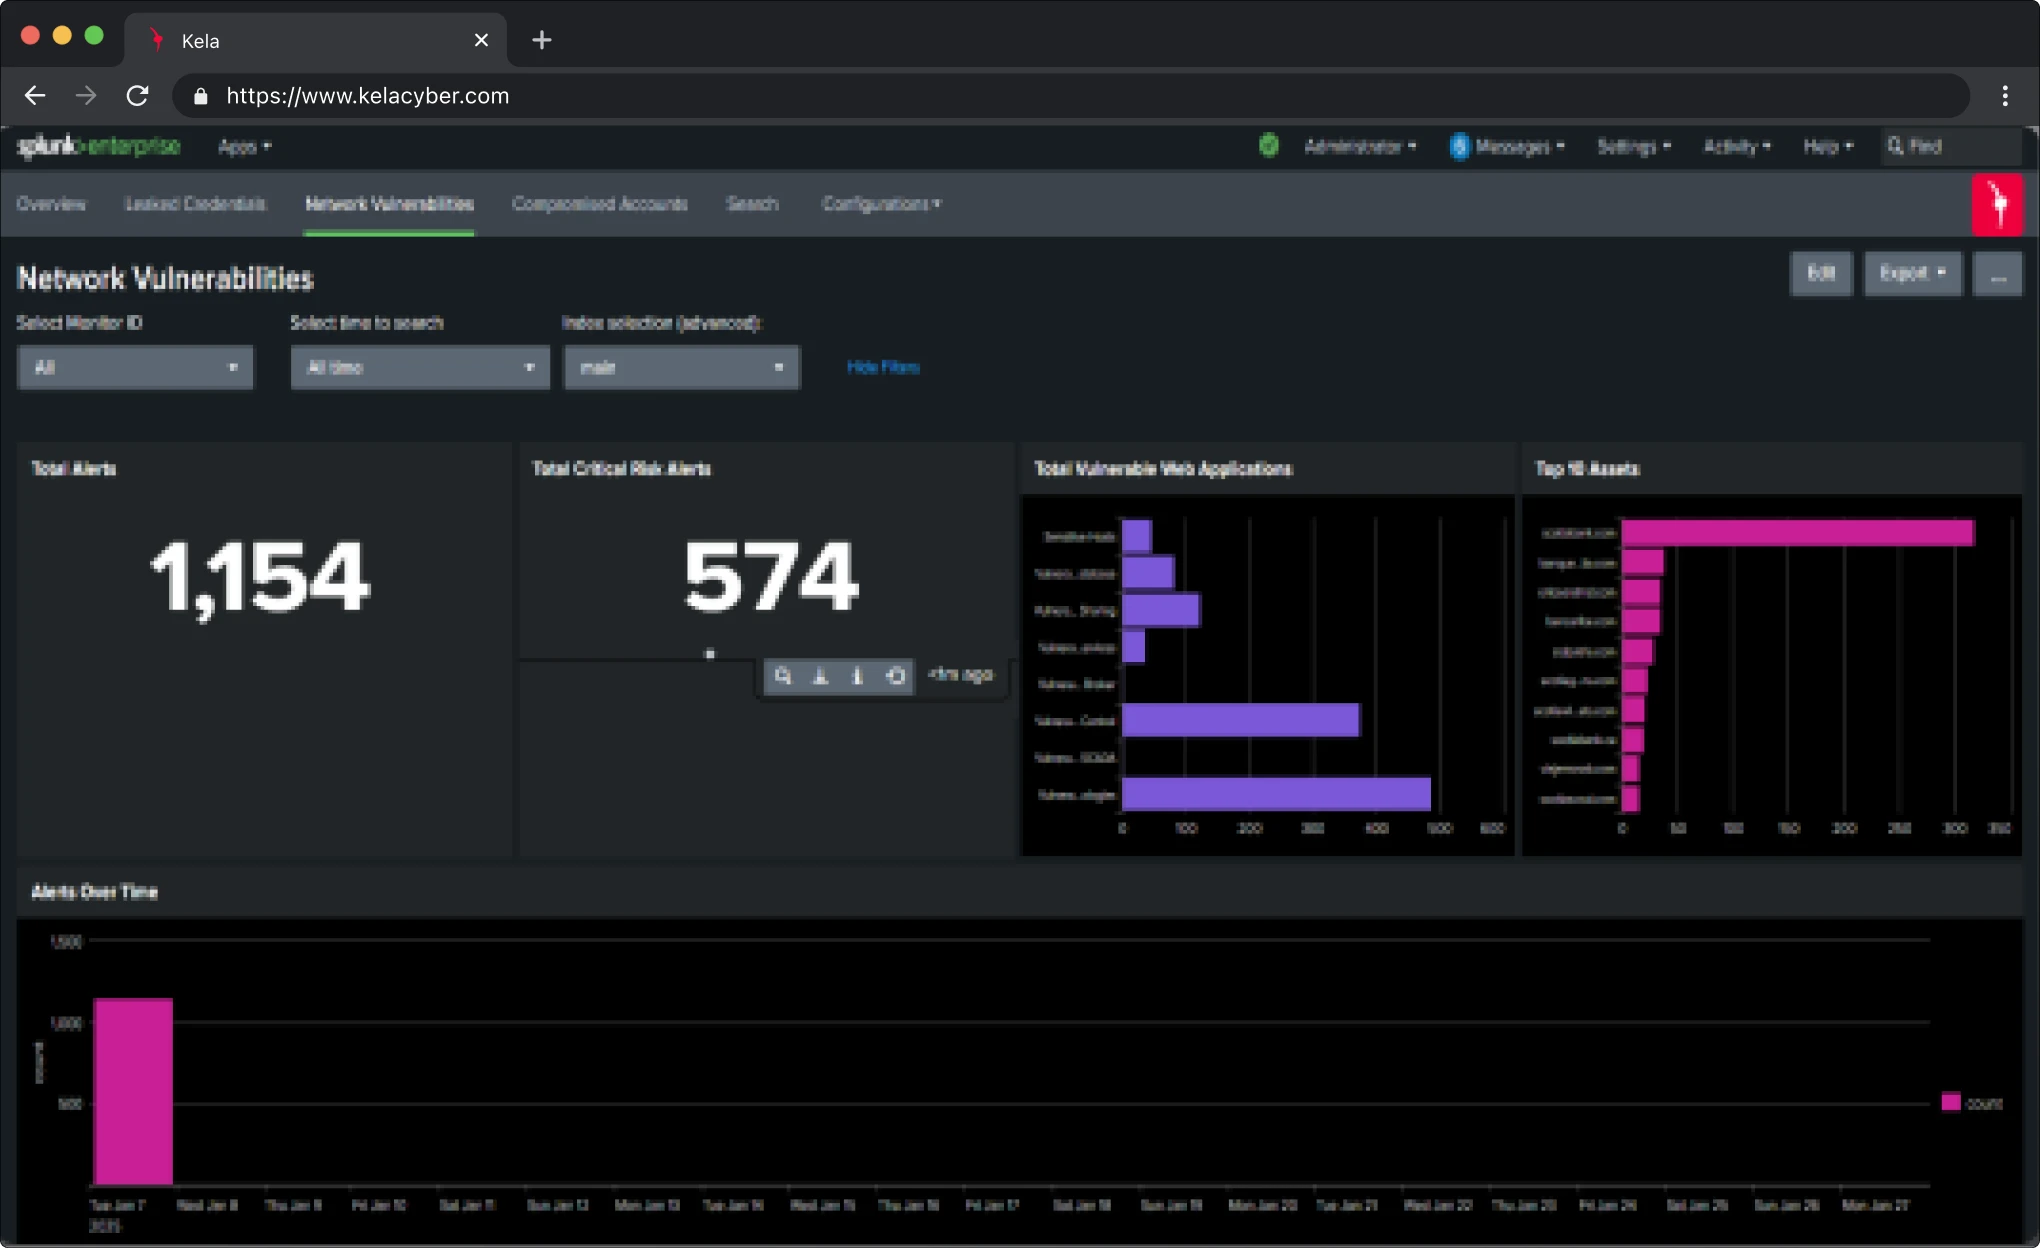
Netzwerkschwachstellen
Identifizieren und erkennen Sie Netzwerkgeräte und bestimmte Versionen mit bekannten Sicherheitslücken, damit Sie entsprechend reagieren, die Infrastruktur absichern und Sicherheitslücken beseitigen können.
Einblicke ins Darkweb und Diskussionen zum Thema „
“-Hacking
Einblicke ins Darkweb und Diskussionen zum Thema „
“-Hacking
Visuelle Einblicke in Diskussionen zum Thema Hacking und mehr
Vorteile

Echtzeit-Risiken und Schwachstellen erkennen und entschlossen dagegen vorgehen

IOCs schneller und mit weniger Fehlalarmen untersuchen – dank umfassender Kontextinformationen

Beschleunigen Sie die Behebung von Sicherheitslücken, indem Sie Angriffsquellen und Schwachstellen genau lokalisieren

Erkennen und überwachen Sie sofort kompromittierte Zugangsdaten, sensible Daten und offengelegte Ressourcen und unterstützen Sie so Ihr Team beim Schutz Ihrer Mitarbeiter

Erkennen Sie, wann und wo Daten- und Kontolecks aufgetreten sind, um Korrektur- und Schutzmaßnahmen zu ergreifen
Wie funktionieren KELA-Apps? Steigern Sie Ihre Effizienz in Splunk:

Sowohl die IOC- als auch die Monitor-Anwendung rufen über REST-APIs Informationen von KELA in Ihre Splunk-Instanz ab und benötigen für die Ersteinrichtung einen KELA-API-Schlüssel. Diesen erhalten Sie vom KELA-Kundensupport.

Die importierten Ereignisse werden in Splunk gespeichert, um die Suchleistung zu optimieren, und sind auf das Common Information Module von Splunk abgestimmt, wodurch eine nahtlose Datenintegration zwischen verschiedenen Splunk-Apps und -Tools gewährleistet wird.
Demo buchen
Möchten Sie lieber gleich jetzt einen Termin vereinbaren? Klicken Sie hier.


