





Prävention beginnt mit der Absicht des Angreifers
Nicht, wenn deine Verteidigung Alarm schlägt
Informationen zu Cyberbedrohungen direkt aus den Regionen, in denen Angriffe geplant werden – abgestimmt auf Ihre Risikosituation –, damit Sie erkennen, was auf Sie zukommt, bevor es Sie erreicht.
Stand: 7. Oktober 2026
Stand: 7. Oktober 2026
Wie setzt KELA die Informationen aus dem Untergrund in konkrete Maßnahmen um?

Entdecken & Sammeln
Karte, Überwachung und Informationsbeschaffung
Analysieren und Prioritäten setzen
Daten in umsetzbare Erkenntnisse verwandeln
Operationalisieren & Handeln
Integrieren, automatisieren und Sicherheit stärken
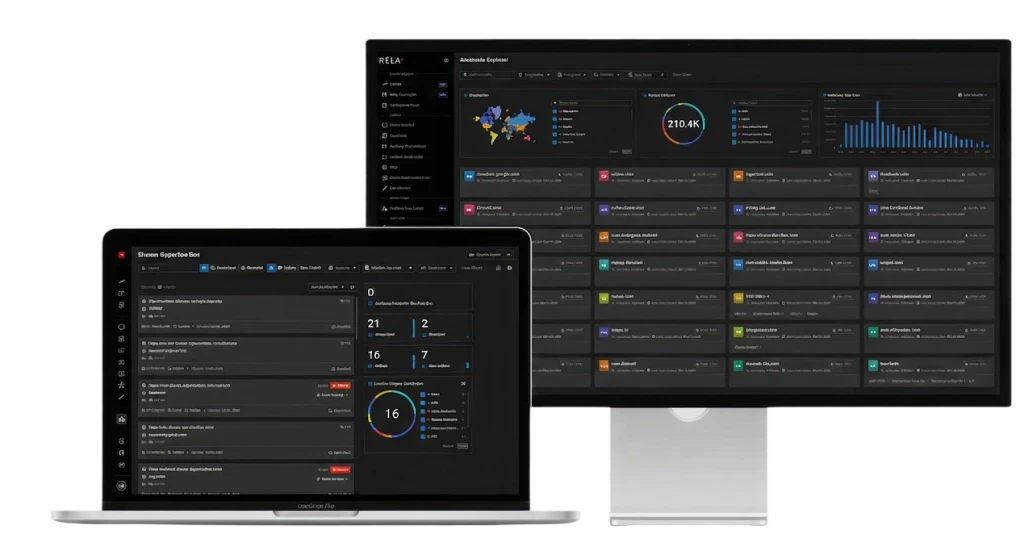
Lassen Sie uns einen Rundgang machen
Willkommen bei der Cyber Intelligence Platform von KELA
Jetzt loslegen
Die Cyberkriminalität im Untergrund – Zahlen der KELA
Kompromittierte Zugangsdaten und Ransomware-Opfer: Januar bis August 2026 im Vergleich zum gleichen Zeitraum des Jahres 2025. Quelle: KELA-Data-Lake.
KI-gesteuerte digitale Cyber-Analysten
Entwickelt für die Analysten, die Sie nicht haben. Unterstützt durch Informationen, die Sie sonst nirgendwo bekommen!
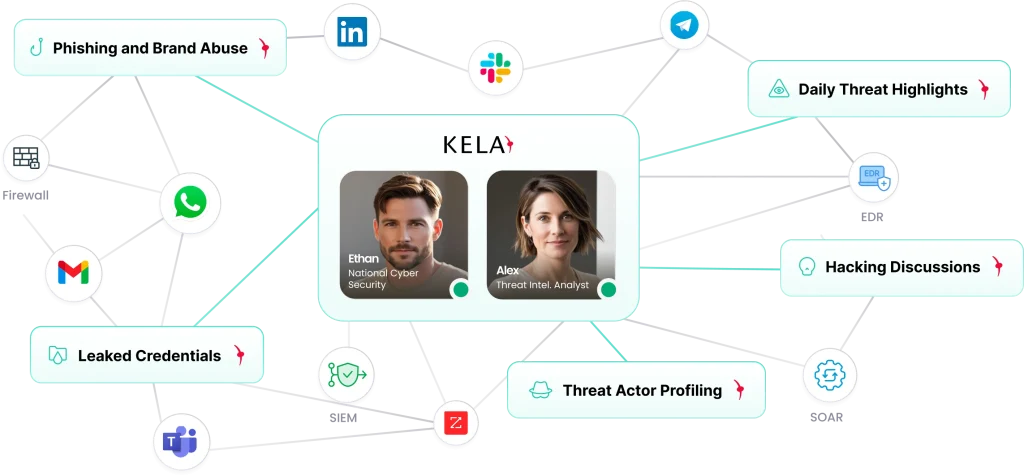

365/24/7 – Immer verfügbar!
Interaktiv, proaktiv
Vollständig integriert
Lösungen nach Bedrohungen


Lösungen nach Branchen
Warum unsere Kunden uns lieben
- Verhindern Sie echte Angriffe, bevor sie stattfinden
- Expositionsorientiert mit umsetzbaren Erkenntnissen
- Automatisiert und benutzerfreundlich
Empfohlene Inhalte
Pressemitteilung
KELA und Fujitsu schließen eine Kooperationsvereinbarung im Bereich Cybersicherheit ab
KELA K.K. hat eine Kooperationsvereinbarung mit Fujitsu Limited geschlossen, um die Cyber-Threat-Intelligence der KELA-Gruppe,…

Bericht
KELA-Bericht zur KI-Cyberkriminalität, 4. Quartal 2026: Ein Blick hinter die Kulissen des kriminellen Marktes für adversarische KI
Die erste Ausgabe des KELA-Berichts über KI-Cyberkriminalität befasst sich mit dem kriminellen Markt für adversarische KI: unzensierte Modelle…
Webinar
Die Verhaftungen bei der „ TeamPCP “ – aus der Innenperspektive
Wie KELA die Betreiber hinter TeamPCP identifizierte und die Strafverfolgungsbehörden unterstützte – von der Kettenreaktion in der Lieferkette im März bis hin zu…
Häufig gestellte Fragen
Was macht die KELA?
KELA ist eine Plattform zur Erkennung externer Sicherheitsrisiken. Sie sammelt Informationen aus einer beispiellosen Bandbreite schwer zugänglicher Quellen – von der Cyberkriminalitätsszene über das offene Internet bis hin zu sozialen Medien, in denen Marken und Führungskräfte nachahmt werden – und wandelt diese Erkenntnisse in konkrete Maßnahmen für Ihr Unternehmen um: kompromittierte Zugangsdaten, die zurückgesetzt werden müssen; offengelegte Ressourcen und ausgenutzte Sicherheitslücken, die vorrangig behoben werden müssen; Ransomware- und Betrugsgruppen, die es auf Ihre Branche abgesehen haben; sowie Phishing-Seiten und gefälschte Profile, die geschlossen werden müssen.
Was versteht man unter Cyber-Threat-Intelligence, und worin unterscheidet sich das Angebot von KELA?
Cyber-Threat-Intelligence bezeichnet das Wissen darüber, wer angreift, wie dies geschieht und was die Angreifer anstreben. Der Großteil dieser Informationen stammt aus öffentlichen Quellen und aus Vorfällen bei anderen Opfern. Die Informationen von KELA stammen aus der Perspektive der Angreifer, aus dem schwer zugänglichen Untergrund, und werden auf Ihre eigenen Ressourcen, Mitarbeiter und Lieferanten abgestimmt, sodass sie Ihnen als konkrete Entscheidung in Bezug auf Ihr Unternehmen präsentiert werden und nicht als allgemeiner Informationsfluss über alle Beteiligten.
Welche Bedrohungen deckt die KELA-Plattform ab?
Ransomware, Phishing und Markenmissbrauch, kompromittierte Zugangsdaten und Infektionen mit Infostealern, von Kriminellen ausgenutzte Sicherheitslücken, Risiken durch Drittanbieter und in der Lieferkette, Gefährdung durch das Dark Web sowie Bedrohungen durch und von KI. Eine Plattform, auf der genau die Funktionen aktiviert sind, die Sie benötigen.
Wer nutzt KELA?
Unternehmen, Managed-Security-Anbieter, Finanzdienstleister und Versicherer sowie Behörden und Strafverfolgungsbehörden. Innerhalb dieser Organisationen unterstützt die Lösung das SOC, Threat-Intelligence-Analysten, Schwachstellen- und Risikoteams, Betrugsbekämpfungsteams, Ermittler und den CISO.
Wie fange ich an?
Starten Sie kostenlos mit einer Domain: keine Vermittler, keine Einrichtung, keine Kreditkarte. Innerhalb weniger Minuten sehen Sie Ihre externe Präsenz. Vereinbaren Sie eine Demo, wenn Sie eine umfassende Einführung in die Plattform für Ihre Umgebung wünschen.


