






脆弱性インテリジェンス
サイバー犯罪のアンダーグラウンドから得られる脆弱性インテリジェンス:犯罪者たちがどのCVEについて議論し、悪用し、販売しているかを把握できます。これらは、貴社が追跡しているCVE IDと紐付けられており、EPSSやKEVが情報をキャッチするより数日早く把握できることがよくあります。
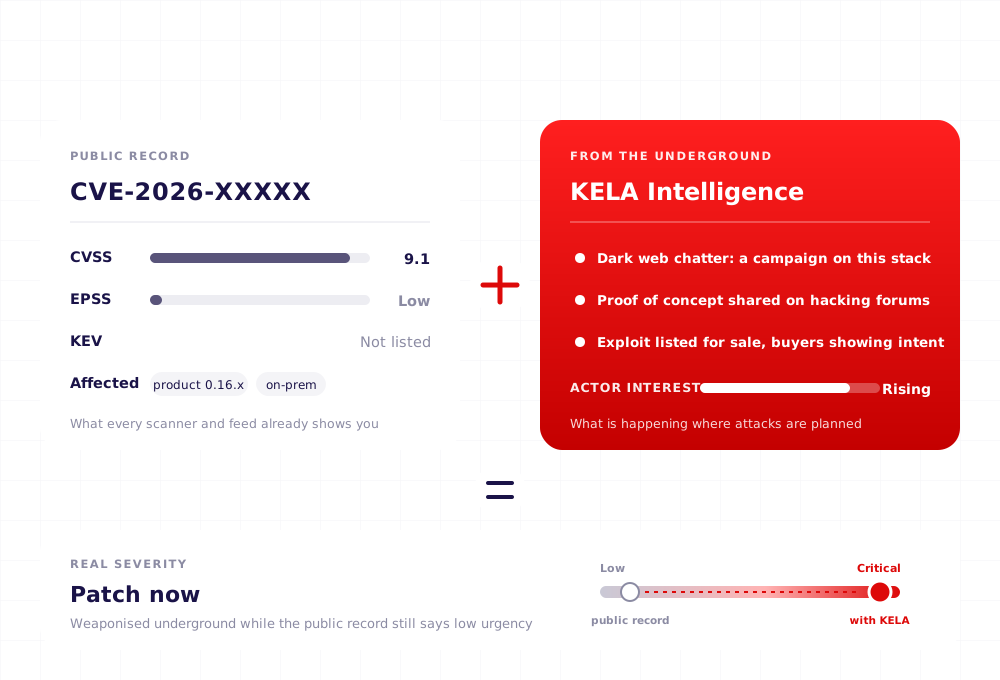
正式な脆弱性のスタックは正しいが、不完全である
CVEは脆弱性に名称を付与します。CVSSはその理論上の深刻度を評価します。EPSSは公開されている情報から悪用される確率をモデル化します。KEVは、実環境での悪用が確認された後にその事実を裏付けます。それぞれがそれぞれの役割を果たしています。しかし、これらのいずれも、エクスプロイトが作成、テスト、共有、販売されている犯罪者向けのフォーラムや非公開のチャネル、市場を監視してはいません。これら2つの情報層の間に生じるギャップこそが攻撃の起点であり、それは測定可能なものです。
隙間が開く場所
技術的な詳細がすべて記載されたCVEがNVDに登録されると、その説明文はロードマップとなります。能力のある攻撃者は、パッチ適用前後のコードを比較し、数日で実用的なエクスプロイトを再現することができ、AIを活用した分析によってそのスピードはさらに向上しています。EPSSはこれを検知できません。なぜなら、犯罪者のログイン情報でアクセスされたフォーラムの投稿は、その学習データに含まれていないからです。KEVは、インシデントが検出、確認、報告されるまで、それをリストに載せません。 認証ログが記録されない開発者のノートPC上で動作するツールの場合、この連鎖は気づかれることなく断ち切られてしまう。
実例
CVE-2026-27825:パッチから犯罪者による悪用まで
JiraおよびConfluence向けに最も広く導入されているオープンソースのMCPサーバー「mcp-atlassian」に、CVSSスコア9.1および8.2の重大な脆弱性が2件発見されました。これは、正式なスタックが確認した内容であり、KELAが同じ暦年で確認した内容でもあります。
- 2026年2月24日。バージョン0.17.0で修正が提供されました。CVE-2026-27825(CVSS 9.1)およびCVE-2026-27826(CVSS 8.2)が公開されました。
- 2026年2月26日。Pluto Securityが「MCPwnfluence」の分析結果を公表した。現時点で、この脆弱性を悪用した攻撃は確認されていない。
- 2026年3月10日。両方のCVEがNVDに掲載された。これらの脆弱性は、今や公に知れ渡っている。
- 2026年3月16日。KELAのアナリストらは、長年にわたり運営されているロシア語の犯罪フォーラム「XSS.PRO」において、.onionアドレスを通じて配布されている、XSSの完全な悪用手法と動作確認済みの概念実証(PoC)を特定した。
- 2026年9月9日。CVE-2026-27825は、依然としてCISAのKEVカタログに掲載されていません。EPSSはこれを2.3%と評価しており、リスクレベルは「低」となっています。
パッチの公開から犯罪者による悪用まで20日。CVEの公開から同じ時点まで6日。あらゆる公式な措置では「緊急度は低く、悪用の確認はない」とされていた一方で、すでに実用化されたエクスプロイトは犯罪者の手に渡っていた。
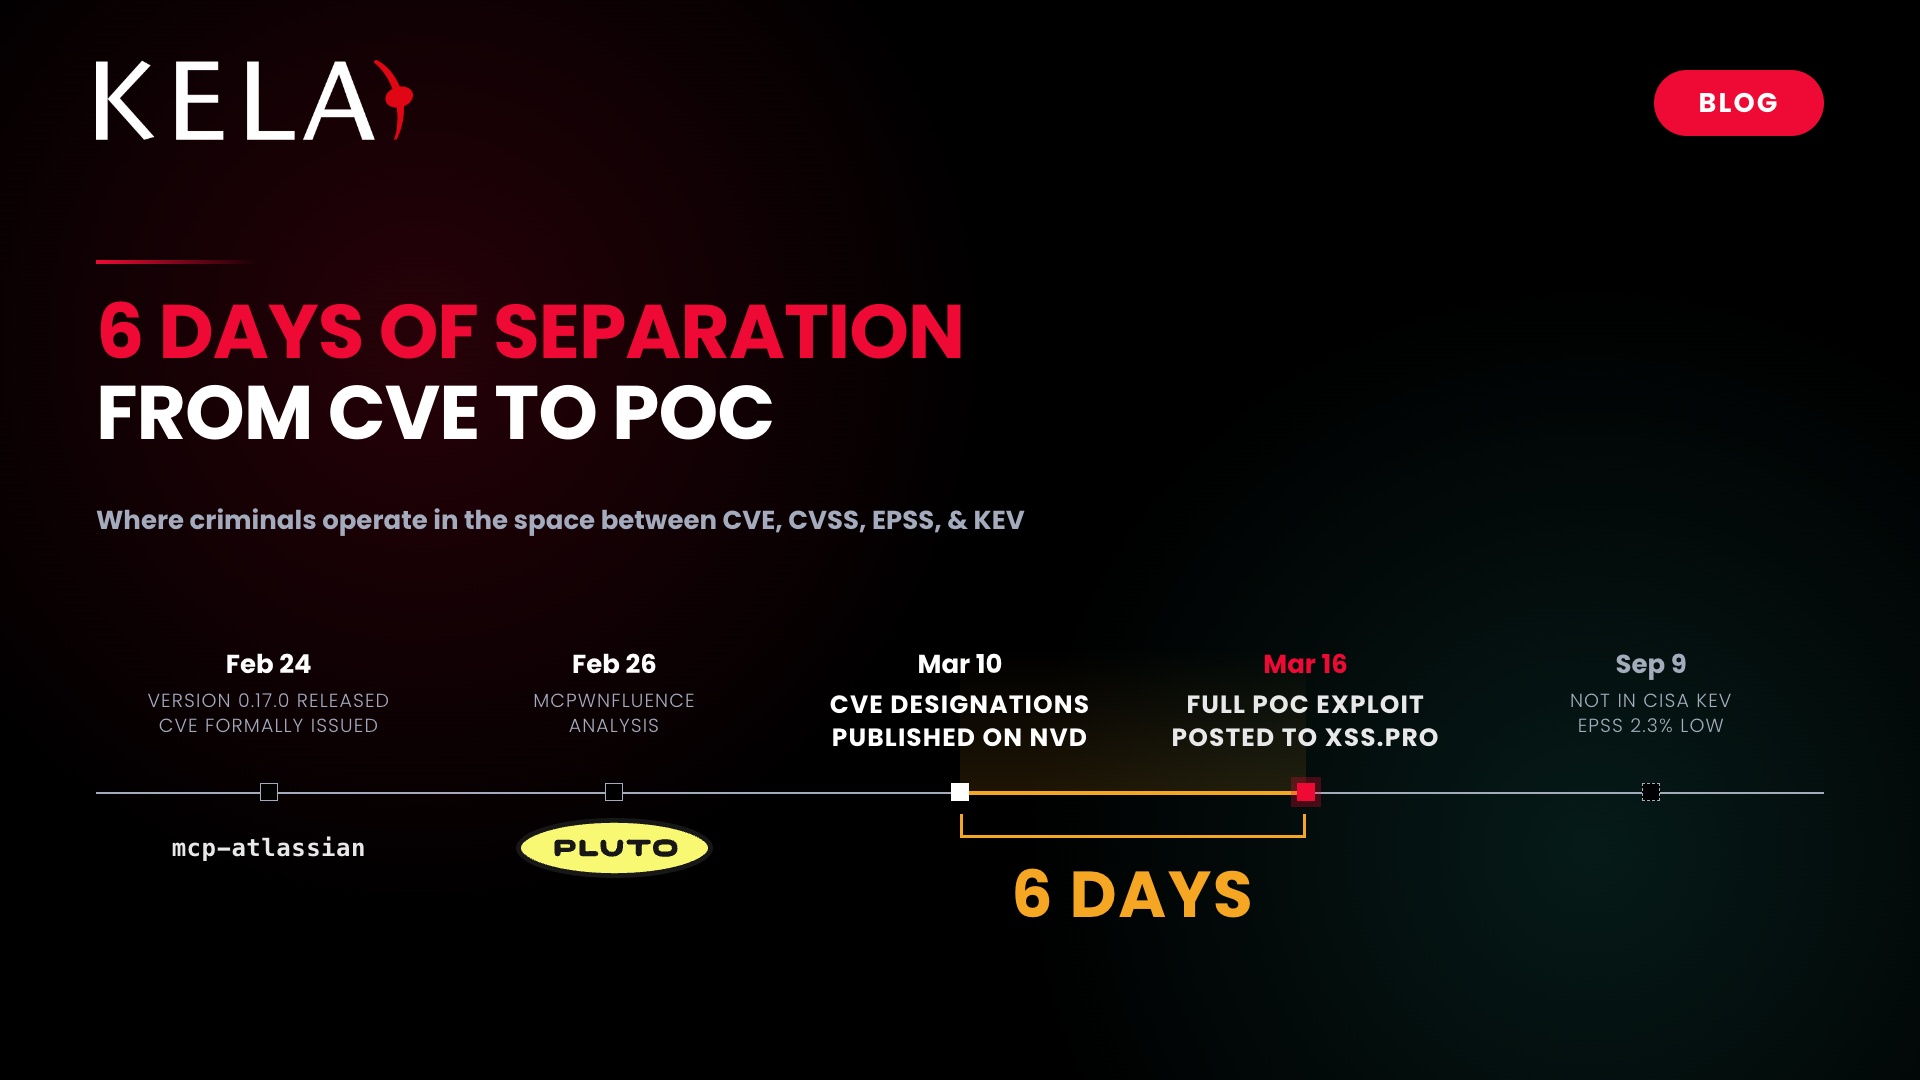
KELAブログより:CVE-2026-27825、CVSS、EPSS、KEVに関する詳細な分析。
KELAがどのように格差を解消しているか
KELAは、正式なスタックでは到達できない情報源にわたって、情報の開示から悪用に至るまでの経緯を体系的に追跡し、それを単なるスコアとしてではなく、証拠として貴社の脆弱性管理プログラムに提供します。
エクスプロイトが構築されるコレクション
XSS.PROをはじめとするハッキングフォーラム、ダークネットのコミュニティ、インスタントメッセージングのチャネル、および攻撃ツールの開発、テスト、共有、販売が行われている犯罪者向けプラットフォーム。
すでに追跡しているCVE IDに対応付けられています
議論、ツール開発、および概念実証(PoC)活動は、CVE識別子と紐付けられており、情報源、日付、および脆弱性がどのくらいの速さで修正されているかが記録されるため、現在実施しているプロセスにそのまま組み込むことができます。
パッチの順序を変える証拠
犯罪者向けフォーラムで実用可能なエクスプロイトが公開されたことで、EPSS値が低く、KEV評価のない脆弱性が優先順位リストのトップに浮上した。アラート、API、および連携機能を通じて、その発見情報はパッチを適用する担当者に伝達される。
攻撃者の視点から見た、貴社のインフラ
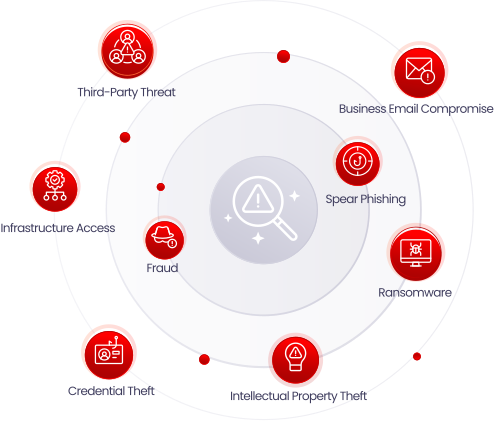
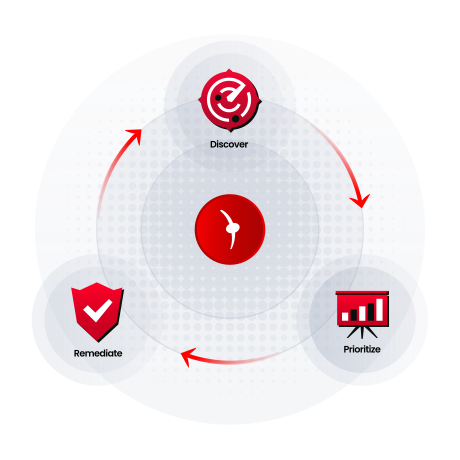
現在、一般に公開されているアプリケーションを悪用することが、組織への侵入における主要な手段となっています。IBM X-Forceの2025年のデータによると、初期アクセスの40%がこれに起因しており、前年の30%から増加しています。 脆弱性がさらされているのは貴社ですが、どの脆弱性を攻撃に利用するかは攻撃者次第です。KELAは、貴社が実際に運用しているインターネットに公開されている資産を特定し、そのソフトウェアを犯罪者が議論・取引しているCVEと照合して、両者が重なる部分、つまり「現在リスクにさらされているインフラ」を明らかにします。単にCVSSスコアのリストを羅列するだけではありません。
出典:IBM X-Force 脅威インテリジェンス・インデックス 2025、初期アクセスベクトル、2025年と2024年の比較。
すべてのCVEを一箇所に集約
CVE や製品を検索すると、公開情報とアンダーグラウンド情報を並べて表示できます。


デモを予約する
今すぐ面談の予約をされたいですか? こちらをクリックしてください。
関連リソース

ウェビナー
TeamPCPの逮捕事件――内部からの視点
KELAが、3月のサプライチェーンにおける連鎖的な影響から……に至るまで、TeamPCPの背後にいる運営者を特定し、法執行機関をどのように支援したか……

よくある質問
「脆弱性インテリジェンス」とは何ですか?
脆弱性インテリジェンスは、脆弱性がどれほど深刻になり得るかだけでなく、攻撃者が実際にどの脆弱性を標的としているかについても明らかにします。KELAのソリューションは、サイバー犯罪のアンダーグラウンド――エクスプロイトが議論され、作成され、売買されているフォーラム、チャネル、マーケット――から情報を収集し、それらをCVE識別子に紐付け、お客様の脆弱性管理プロセスに提供します。
CVSS、EPSS、KEVとはどのように異なるのでしょうか?
CVSSは理論上の深刻度を評価します。EPSSは公開されている情報から悪用可能性をモデル化します。KEVは、実環境での悪用が確認された脆弱性をリストアップします。KELAは、他のどの組織も把握できない犯罪者の動向を監視し、脆弱性が未修正の間にその活動を報告します。CVE-2026-27825の場合、NVDによる公開から6日後に実証可能な概念実証(PoC)が確認されましたが、EPSSは2.3%であり、KEVへの登録はありませんでした。
これは、私の脆弱性スキャナーやEPSSの代わりになるのでしょうか?
いいえ。スキャナーは実行中のプログラムを特定し、フォーマルスタックは深刻度や確認済みかどうかを示します。KELAは、そこに欠けていた「犯罪者が今まさに何をしているか」という層を追加するため、パッチの適用順序はスコアだけでなく、実際の活動を反映したものになります。
KELAでは、私の資産のうちどの資産が対象となるかが表示されますか?
はい。KELAのエクスポージャー管理機能は、エージェントを一切使用せずにドメインからインターネットに公開されている資産を検出し、そこで実行されているソフトウェアを、犯罪者が標的としているCVEと照合します。その結果、CVSSスコアが高いすべてのCVEではなく、現在リスクにさらされているインフラの絞り込まれたリストが得られます。
その情報は、どのようにして私のチームに届くのでしょうか?
CVE IDに関連付けられたアラートは、KELAプラットフォーム、API、およびSIEM、SOAR、チケット管理ツールとの連携を通じて配信されます。エージェントやセンサーは一切必要ありません。


