







KELA AppsのSplunk向け
Splunk内でKELAの脅威インテリジェンスを活用する
脅威の検知および対応能力を強化し、IDを監視・保護し、Splunk環境内で充実したデータにアクセスしましょう。KELAが提供する
。
KELAの最先端の脅威インテリジェンスを活用してSplunk環境を強化し、脅威の予防的検知とリスク軽減を向上させましょう。KELAとSplunkの連携により、侵害された資産、クラウドアプリケーション、およびIDに関するリアルタイムのインテリジェンスが提供されます。これにより、セキュリティイベントデータに攻撃者に関する洞察が追加され、状況に応じたリスク主導型の防御を実現します。

脅威への対応を迅速化する
侵害された資産やIDに関する実用的な情報を活用することで、セキュリティチームはリスクの高い事象を迅速に優先順位付けし、対応することができます。

脅威の検知を強化する
KELAの統合により、Splunk内で直接リアルタイムのアラートが配信され、新たな脅威や侵害された対象を即座に把握できるようになります。

セキュリティ運用の最適化
KELAのインテリジェンスはSplunkとシームレスに連携し、アラート過多を軽減するとともに、ワークフローの最適化や意思決定の強化に不可欠なコンテキストを提供します。

重要なユースケースに対応する高性能なSplunkアプリ
Splunk用 KELA IOC アプリ:脅威の発見、特定、追跡
KELA IOCアプリはSplunkbaseからダウンロードできます。このアプリを使用すると、KELAが検出したグローバルな悪意あるイベントを示すデータポイントを収集することで、Splunk内の潜在的な脅威を特定、追跡、調査することが可能になります。このモジュールにより、侵害された資産を迅速に特定し、リスクを軽減するための予防措置を講じることができます。これにより、貴社やチームは事後対応に終始することなく、インシデントや攻撃が自社を標的とし、影響を及ぼすのを待たずに、先手を打つことが可能になります。
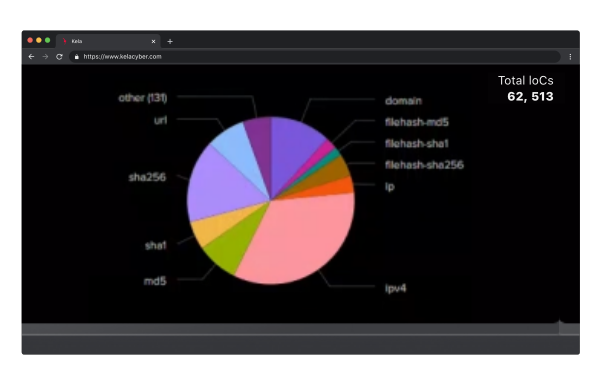
KELAは脅威を検知し、IOCを抽出します
KELAのサイバー脅威およびIOC(侵害指標)に関するグローバルな監視機能を活用してください。KELAアプリで完全なインテリジェンス・ドシエにアクセスしたり、IOCがSplunkダッシュボードに自動的に反映された際にアラートを受け取ったりすることができます。
IOCがSplunkダッシュボードに表示される
この情報は、KELAが保有する膨大なIOC脅威インテリジェンスのデータレイクを基に、SplunkのIOCダッシュボードに自動的に表示されます。KELAからのSplunkアラートはコンテキストが豊富で、各IOCに関する具体的なIPアドレス、ファイルハッシュ、ドメインなどの有益な情報が含まれています。このダッシュボードを使用すると、IOCの数を簡単に把握できるほか、タイプ別のIOCの内訳を視覚的に確認することができます。
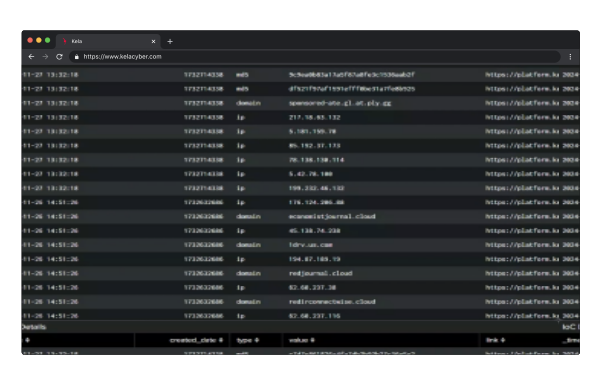
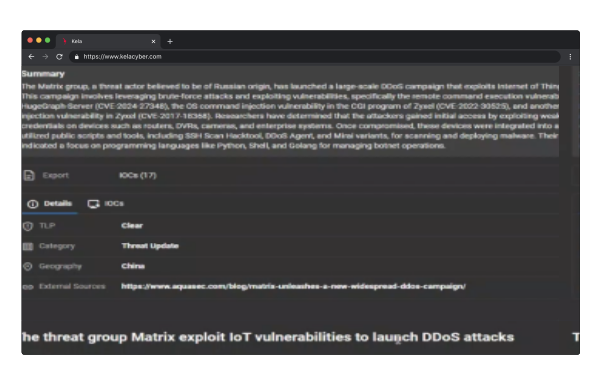
背景情報を盛り込んだ日々の最新情報
この情報は毎日更新されており、脅威の特定を容易にします。SOCのユーザーは、情報をさらに掘り下げ、TTPについて詳しく知りたいと考えるかもしれません。ユーザーはSplunk内のIPアドレスから簡単に参照を切り替え、KELAの完全なレポートを開いて理解を深めたり、調査を開始したりすることができます。
Splunkでの完全な統合
この情報はSplunk内で利用可能であり、任意のSplunkダッシュボードに表示できます。KelaのデータはSplunkの標準に準拠してフォーマットされているため、このアプリによって追加されるIOCはすべてSplunk Common Information Model(CIM)に準拠しており、カスタムダッシュボードへの統合が容易に行えます。さらに詳細な分析を行う場合、アナリストはIOCを選択して詳細な調査を行い、KELAに切り替えて元の情報源を確認することで、追加情報や背景情報を得ることができます。
メリット

潜在的な脅威や侵害された資産を積極的に特定する

攻撃を受ける前に、防御体制を強化し、リスクを軽減するための予防措置を講じておく

世界規模での悪意ある活動に関する状況を把握し、対応を迅速化する
Splunk用KELA Monitorアプリ:
アイデンティティに基づく脅威や脆弱性を検知
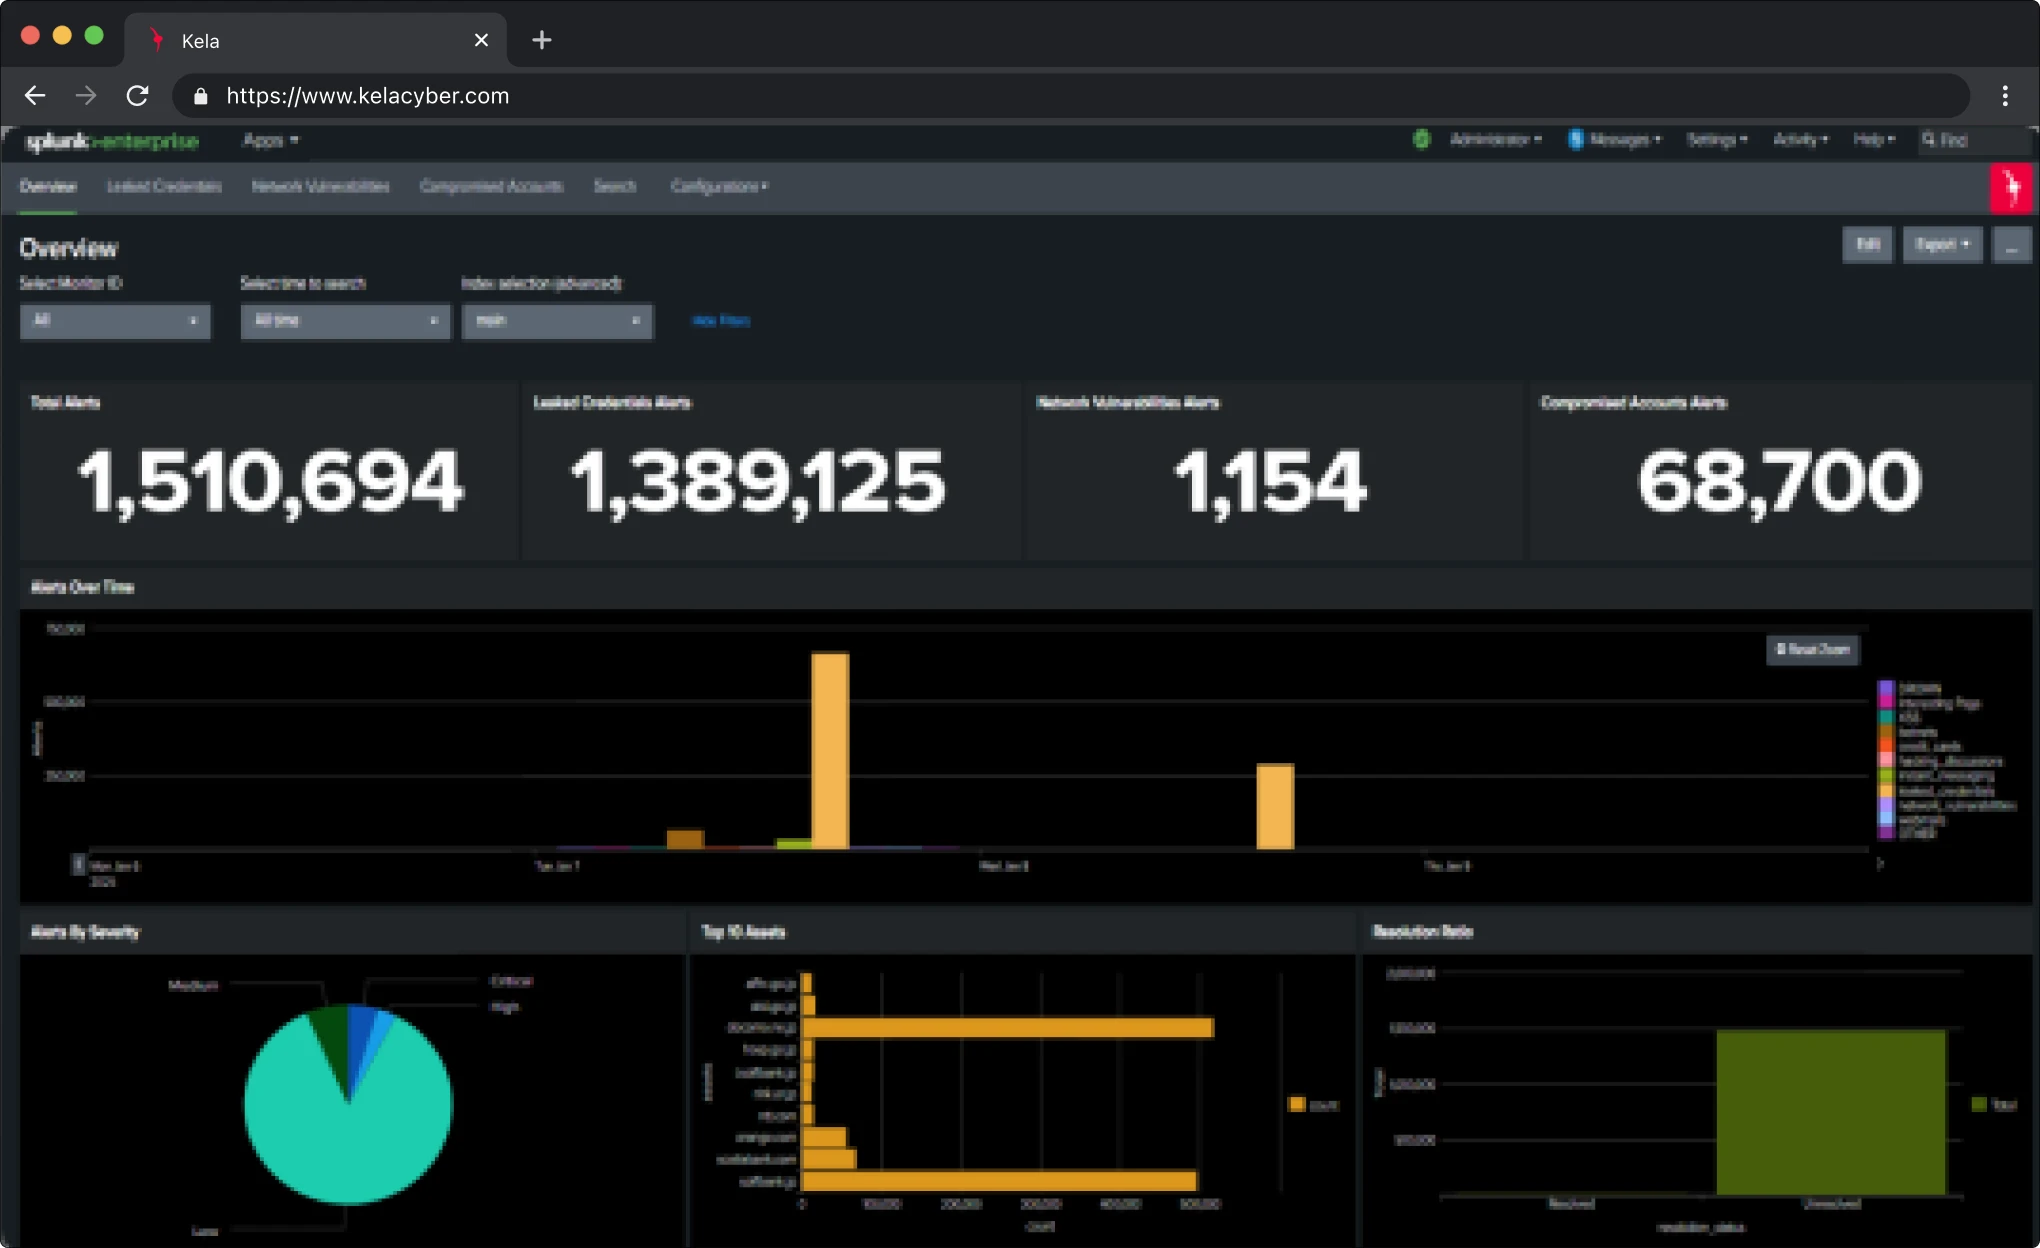
この認定Splunkアプリを使用することで、セキュリティチームは組織の資産やIDに関連する重要なセキュリティイベントを確認・分析できます。本アプリは、組織に関連するIDおよび認証情報に基づくイベントやリスク、ならびにネットワークインフラに影響を及ぼす脆弱性を監視します。また、Splunk上で明確かつ直感的なダッシュボードを提供し、KELA Threat Intelligenceプラットフォームによって検出・監視されたセキュリティインシデントを即座に把握できるようにします。
Monitor Appのダッシュボードで確認できるセキュリティイベントには、以下のものがあります:
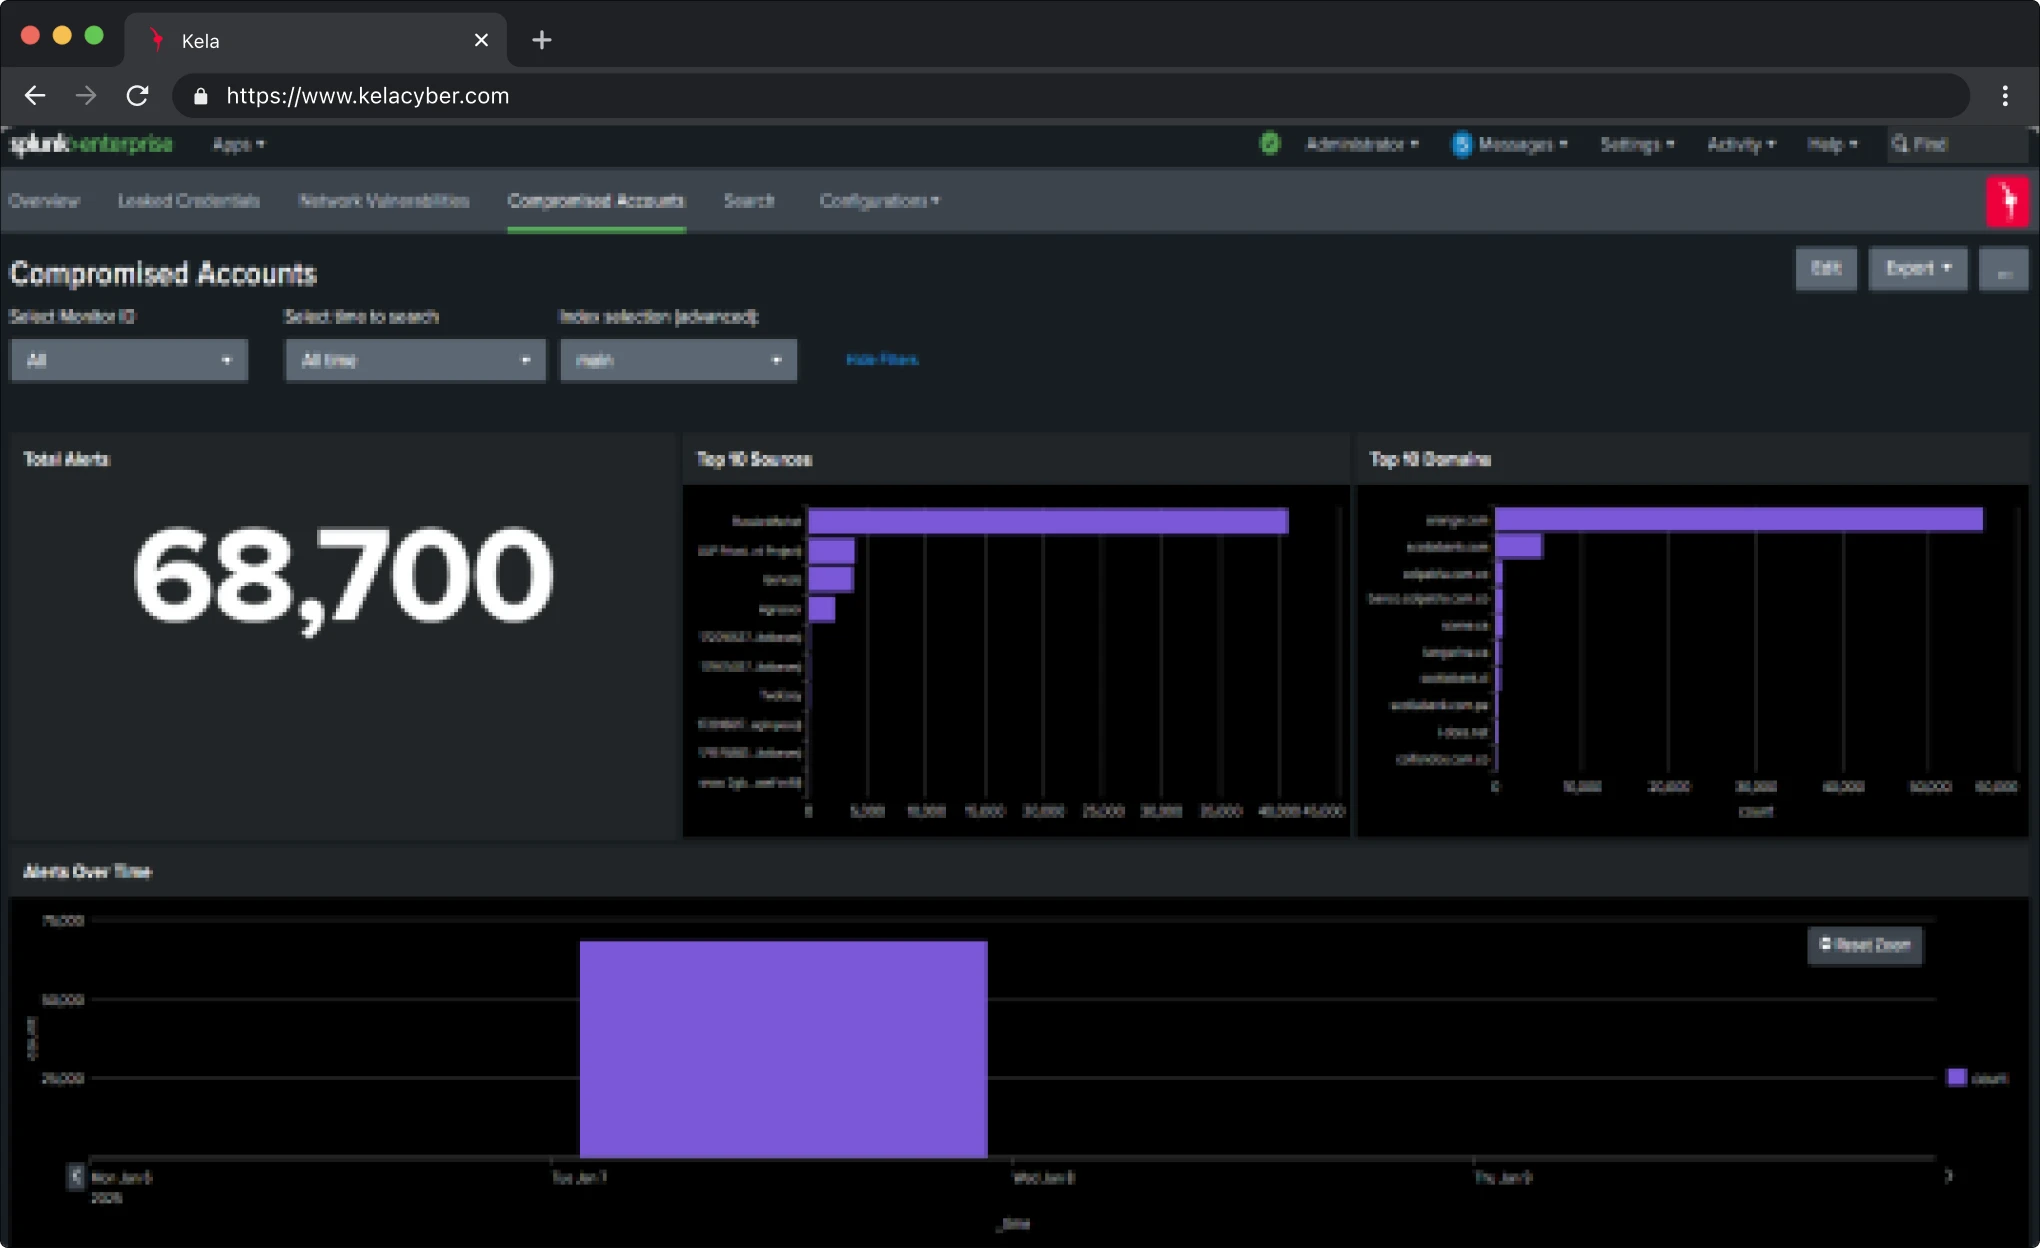
不正アクセスを受けたアカウント
アカウントの不正アクセス被害
集計データに加え、検出されたすべての侵害されたアカウントの詳細リスト(深刻度、ユーザー、および判明している場合はパスワードの順位付けを含む)
漏洩した認証情報
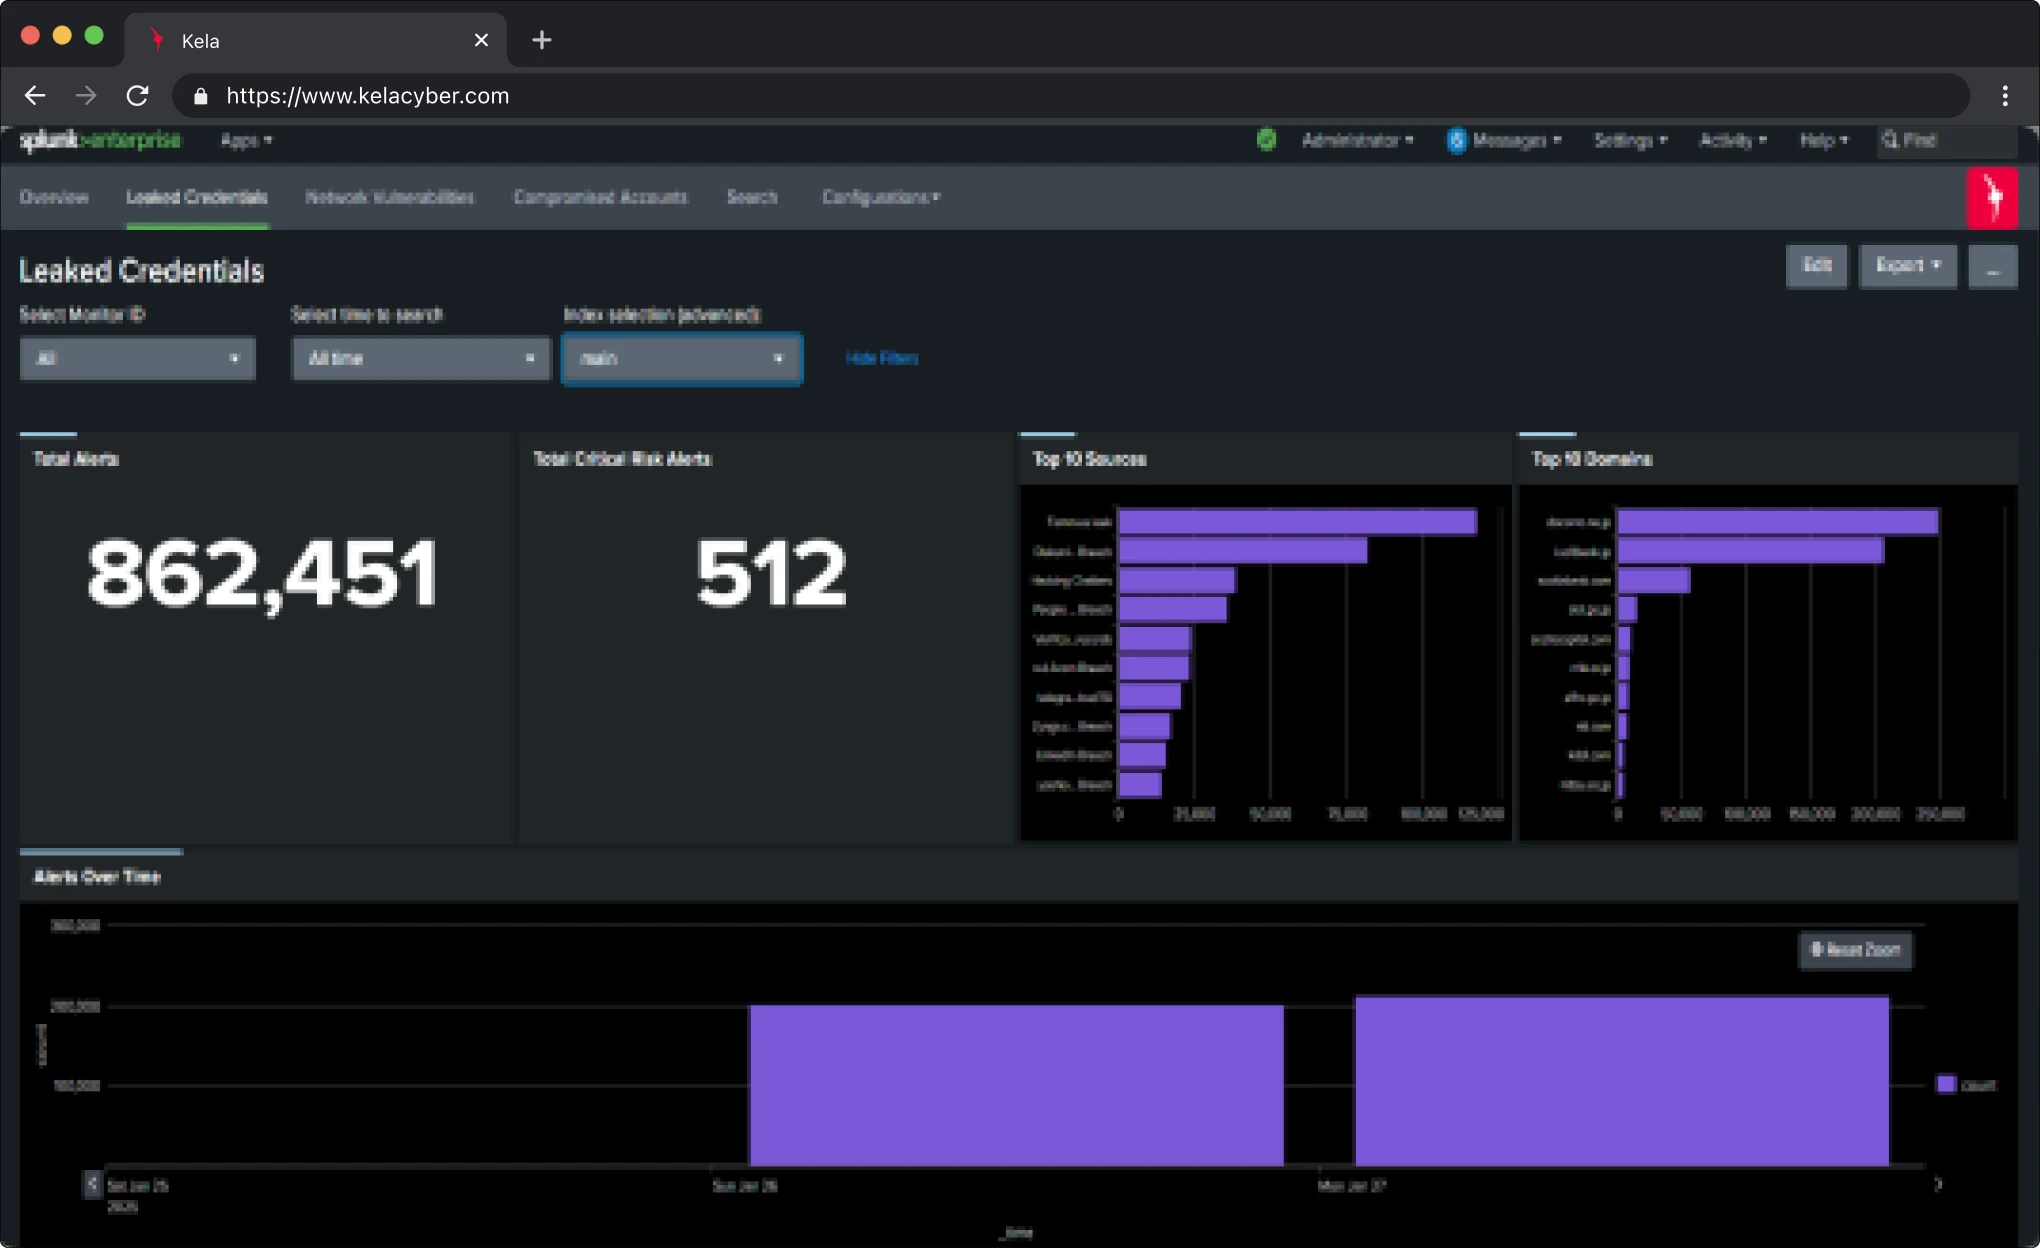
漏洩した認証情報
資格情報がより広範な層に漏洩したという過去の事例を把握し、是正措置を講じる。
ネットワークの脆弱性
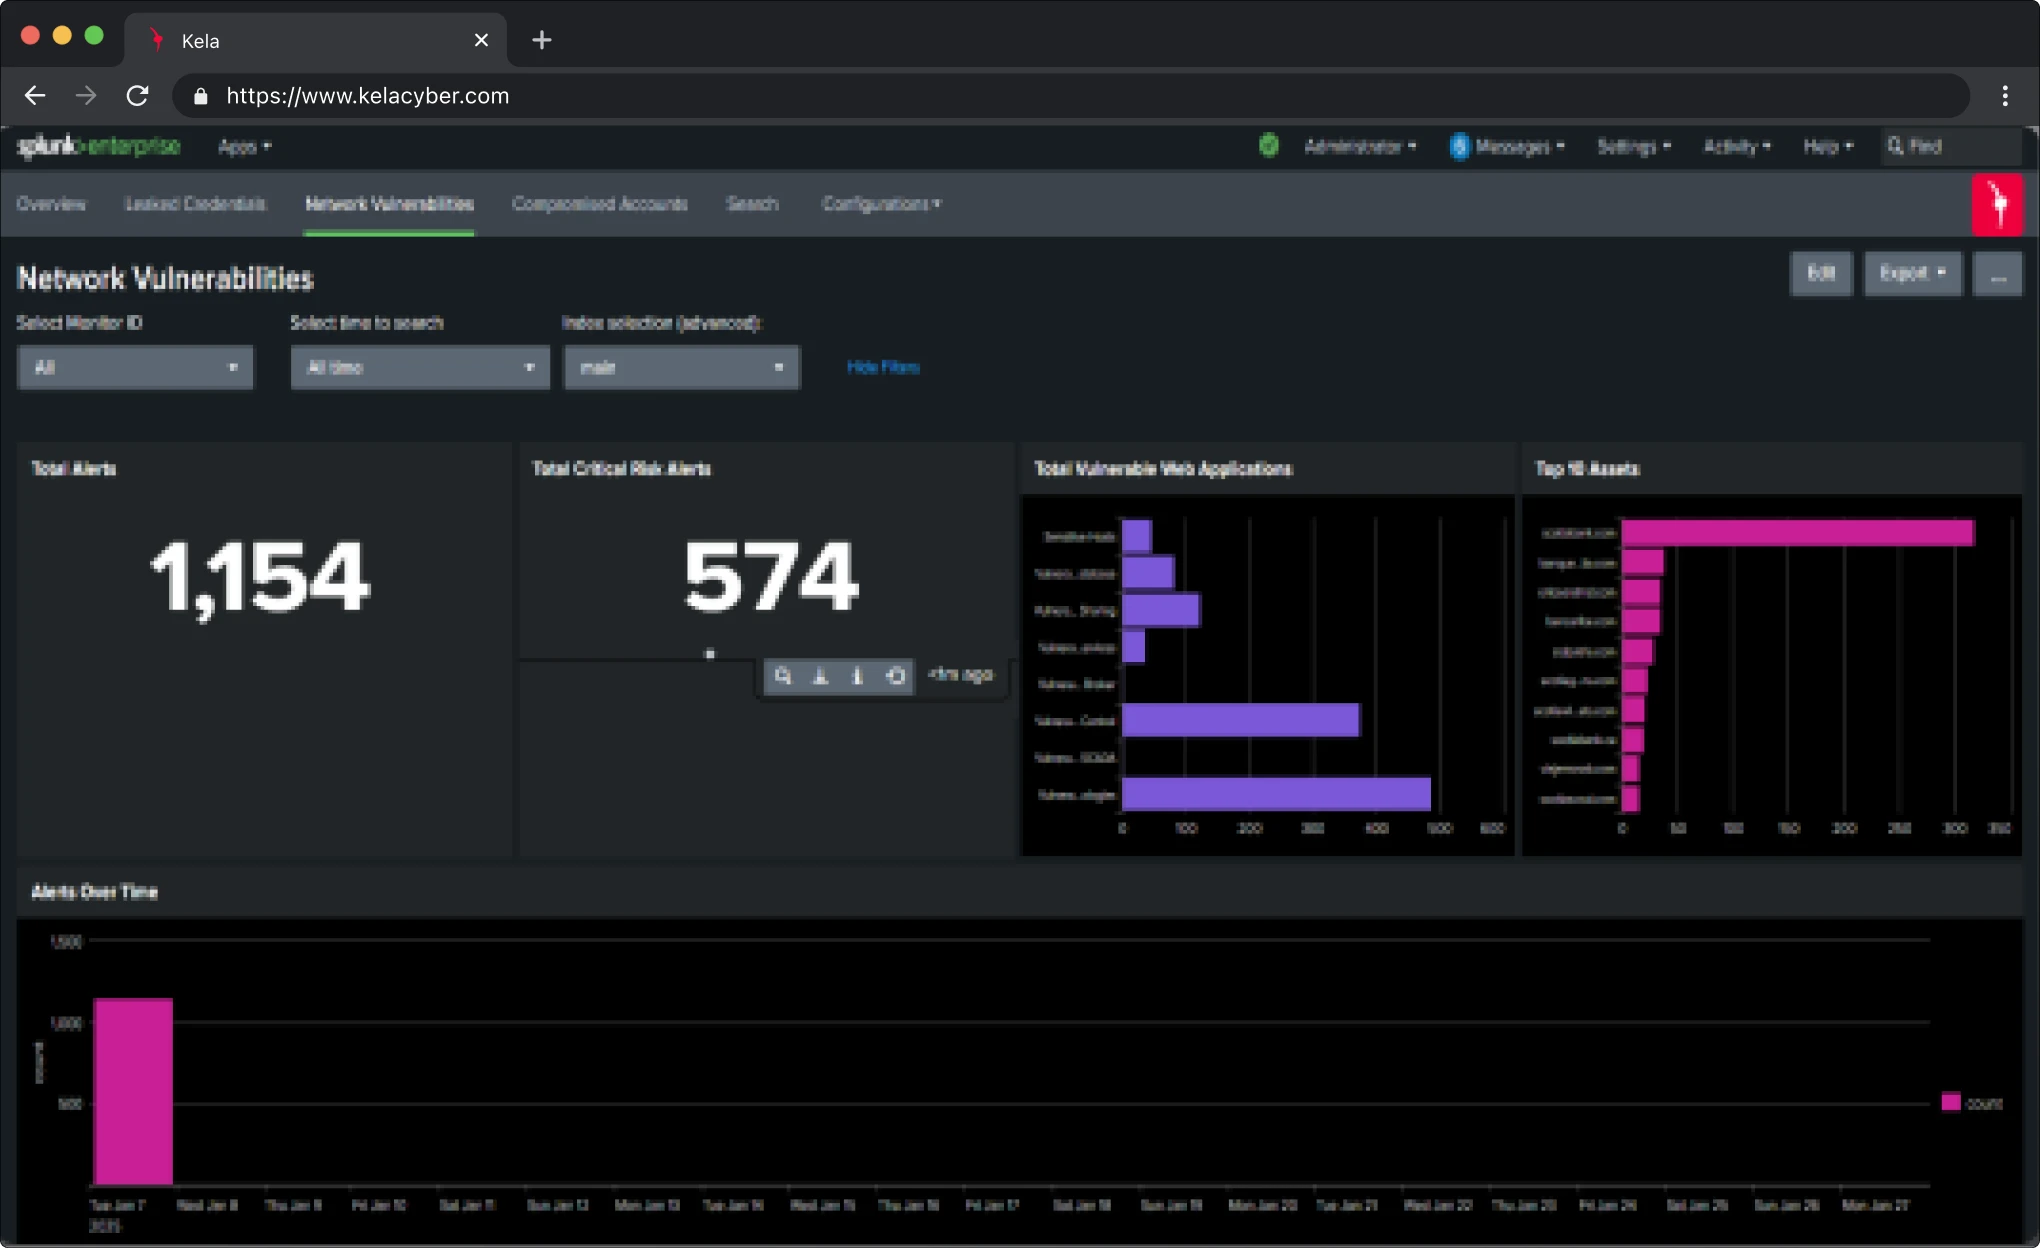
ネットワークの脆弱性
既知の脆弱性を持つネットワークデバイスや特定のバージョンを特定・検出することで、適切な対応を講じ、インフラを強化し、脆弱性を排除することができます。
ダークウェブに関する洞察と「
」のハッキングに関する議論
ダークウェブに関する洞察と「
」のハッキングに関する議論
ハッキングに関する議論などを視覚的に分析
メリット

リアルタイムのリスクや脆弱性を特定し、断固とした対策を講じる

詳細なコンテキストを活用することで、誤検知を減らし、IOCの調査を迅速化

攻撃の発生源や脆弱性を特定し、対策の迅速化を図る

侵害された認証情報、機密データ、および外部にさらされた資産を即座に特定・監視し、チームが従業員を保護できるよう支援します

データやアカウントの漏洩がいつ、どこで発生したかを把握し、是正措置や予防措置を講じる
KELA Appsの仕組みとは? Splunkでの作業効率を向上させましょう:

IOCおよびMonitorの両アプリケーションは、REST APIを使用してKELAからSplunkインスタンスに情報を取得するため、初期設定にはKELAのAPIキーが必要です。このAPIキーは、KELAのカスタマーサポートから入手できます。

取り込まれたイベントは、検索パフォーマンスを最適化するためにSplunk内に保存され、SplunkのCommon Information Module(CIM)と連携することで、さまざまなSplunkアプリやツール間でシームレスなデータ統合を実現します。
デモを予約する
今すぐ面談の予約をされたいですか? こちらをクリックしてください。


