


Forschung zur Phishing-Infrastruktur
Wird Ihre Bank nachahmt?
KELA verfolgt ein Phishing-Netzwerk, das sich als mehr als 180 US-Finanzinstitute ausgibt und jedem, der dies meldet, eine gefälschte Seite mit der Meldung „Konto gesperrt“ anzeigt. Geben Sie die offizielle Domain oder den Namen Ihrer Bank ein, um zu prüfen, ob diese darunter ist.
Aus der KELA-Studie „Nicht wirklich gesperrt: Wie ein Bank-Phishing-Netzwerk seine eigene Abschaltung vortäuscht“
Wie die Kampagne aussieht
Ein Rezept für die Namensgebung
Fast jede Domain besteht aus einem dringlichkeitsbetonenden Schlüsselwort wie „secure“, „disable“, „protect“ oder „cancel“, einem Bindestrich und dem Namen der Bank unter der Endung .com.
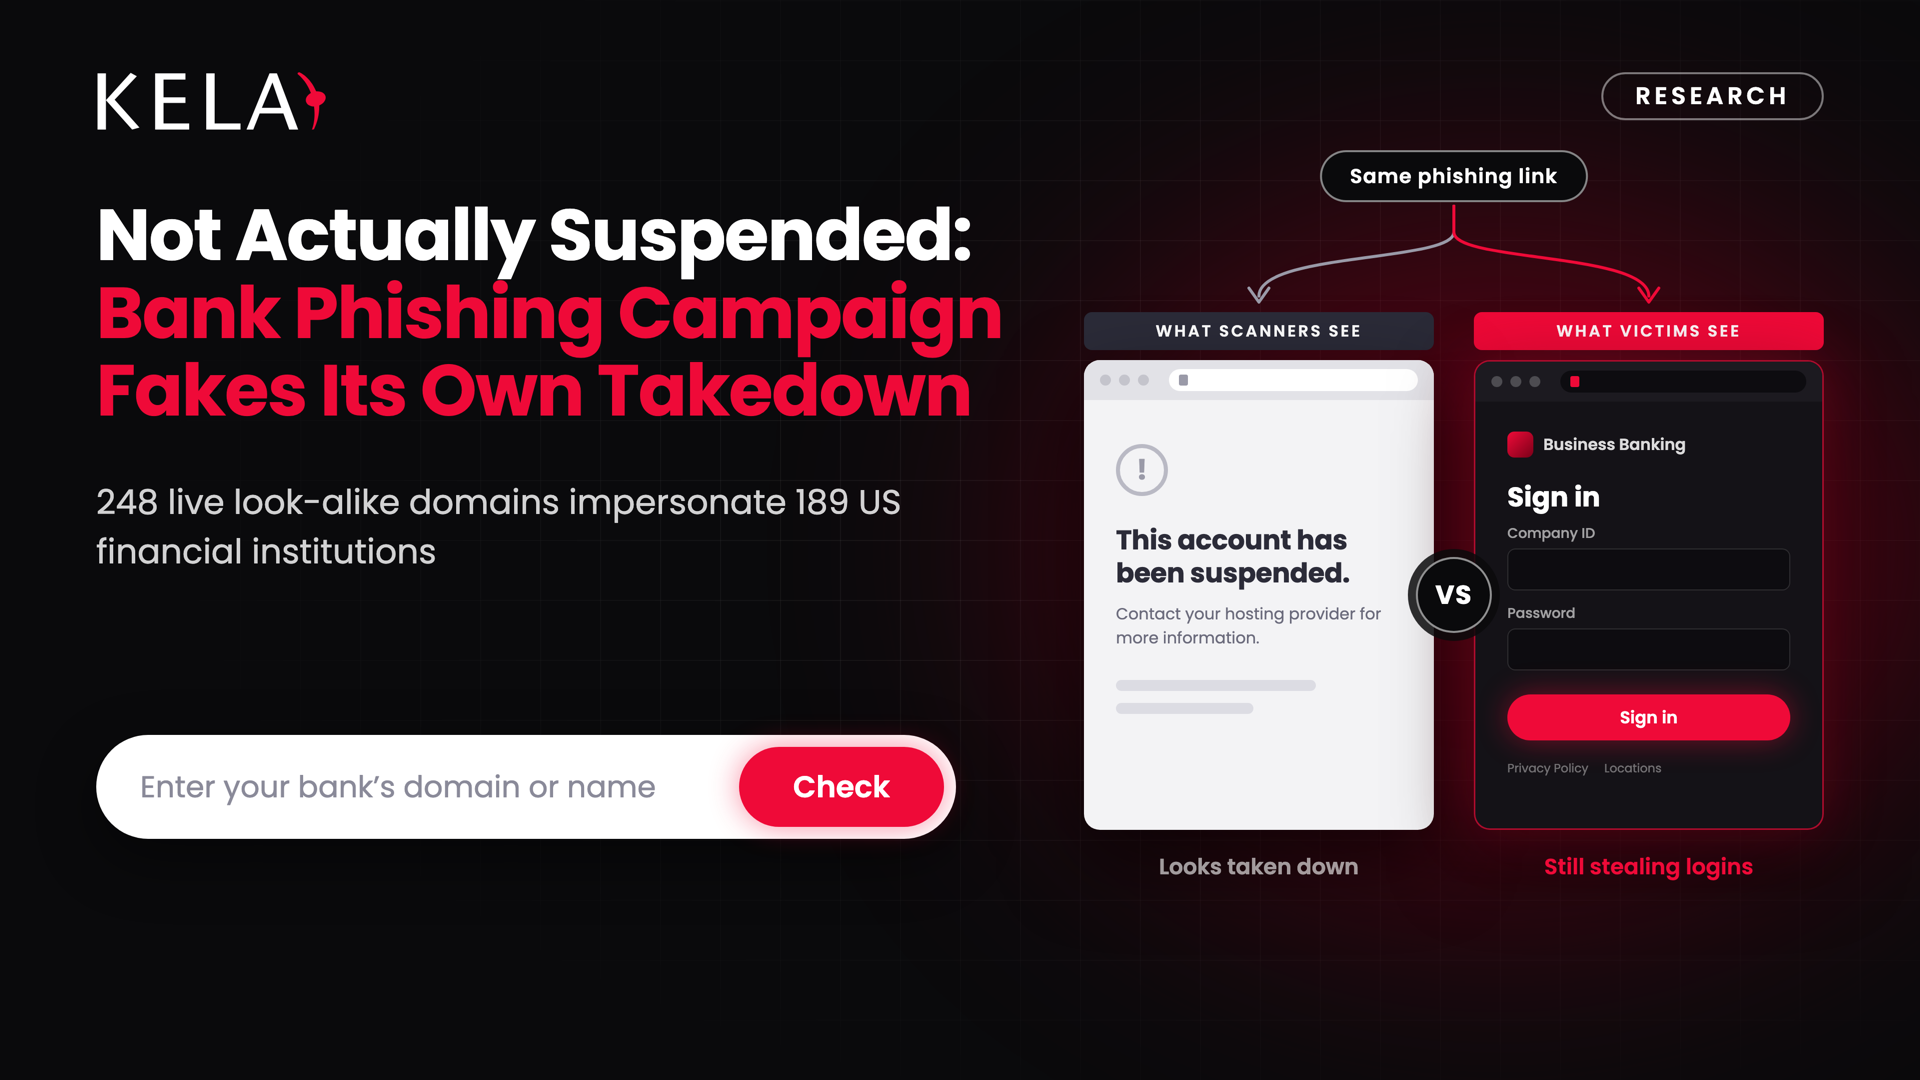
Ein vorgetäuschter Takedown
Scanner und Forscher sehen eine Seite mit der Meldung „Konto gesperrt“, während die Opfer weiterhin auf die gefälschte Anmeldeseite gelangen, sodass eine aktive Domain als einejenige durchgehen kann, die bereits abgeschaltet wurde.
Verstecktes Hosting
Jede Domain wird von Cloudflare geschützt, wodurch die eigentlichen Server verborgen bleiben. Wird eine Domain außer Betrieb gesetzt, bleibt der Rest des Netzwerks davon unberührt.
Was tun, wenn Ihre Bank auf der Liste steht?
Die ähnlich klingenden Domains sind bereits online, und neue werden nach dem gleichen Muster erstellt – ergreifen Sie daher Maßnahmen sowohl in Bezug auf die aktuellen Domains als auch auf die nächste Welle.
- Beobachten Sie neu registrierte Domains, um diese zu sichern, zu deaktivieren, zu schützen, zu stornieren, zu autorisieren oder zu kündigen, achten Sie auf einen Bindestrich und den Namen Ihrer Bank unter „.com“ und überprüfen Sie jede einzelne anhand ihres Seitenverhaltens.
- Lassen Sie eine Domain nicht nach einem einzigen Besuch als „gereinigt“ gelten: Eine „gesperrte“ Seite bedeutet nicht, dass sie inaktiv ist. Überprüfen Sie dies im Laufe der Zeit und von verschiedenen Standorten aus erneut.
- Weisen Sie Firmenkunden darauf hin, dass dringende Nachrichten über eine stornierte Transaktion oder ein gesperrtes Konto ein Warnsignal darstellen, und lassen Sie Zahlungsänderungen telefonisch bestätigen.
- Melden Sie jede Domain beim Registrar und bei Cloudflare und vergewissern Sie sich anschließend, dass die Phishing-Seite tatsächlich nicht mehr erreichbar ist. Ein Anbieter, der nur die gefälschte „Sperrseite“ sieht, könnte die Meldung schließen.
- Wenden Sie sich an KELA: Wir können Ihnen die Domainnamen mitteilen, die wir als ähnliche Domains zu Ihrer Bank identifiziert haben, und weiterhin nach neuen suchen.


