





データシート
KELAの脅威状況
絶えず変化し続けるサイバー犯罪のエコシステムに関する、意思決定者向けの戦略的かつ高水準なインテリジェンス。
シェア:
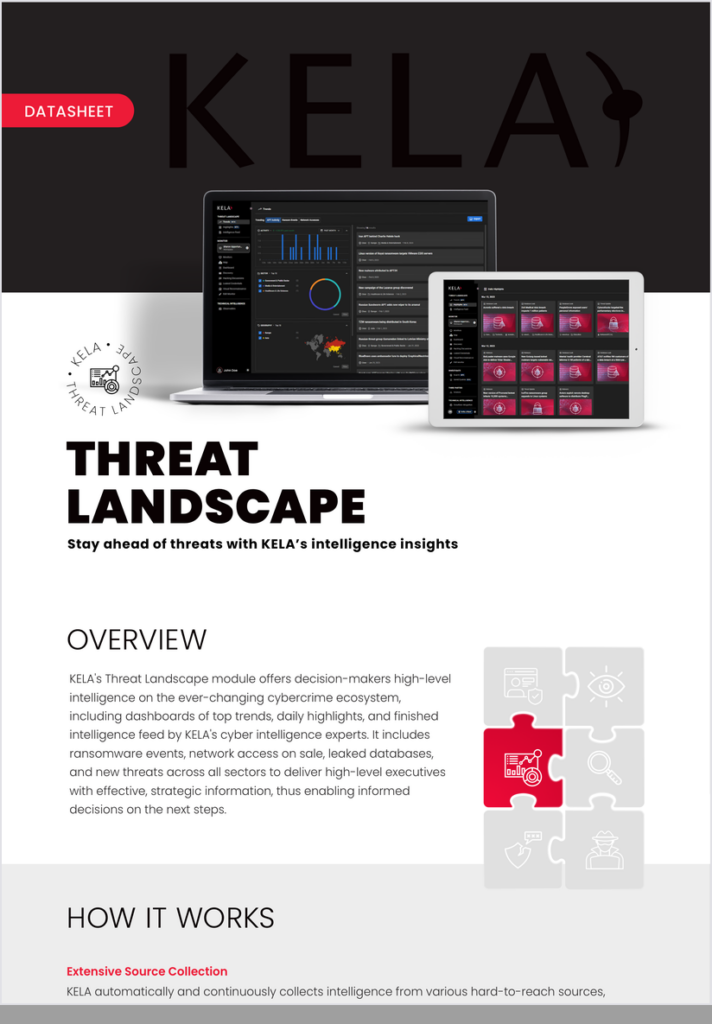
KELAの「Threat Landscape」モジュールは、経営幹部や意思決定者にサイバー犯罪のエコシステムに関する明確な全体像を提供します。主要なトレンドを直感的に把握できるダッシュボード、過去24時間の注目情報をまとめた日次ハイライト、そしてKELAのサイバーインテリジェンスセンターが厳選した完成度の高いインテリジェンスフィードなどが含まれています。
本レポートでは、サイバー犯罪フォーラム、闇市場、非公開のメッセージングチャネル、ハッキングリポジトリなどから継続的に収集された、あらゆる業界および地域にわたるランサムウェア事件、販売目的のネットワークアクセス権、データベースの漏えい、APT活動、および新たな脅威について網羅しています。
主なメリット:
- サイバー犯罪の最新動向に関する最新情報アンダーグラウンド
- 状況認識:貴社の業界に影響を及ぼすランサムウェア、初期アクセス権の販売、およびデータ漏えいに関するリアルタイムの洞察
- 手軽な情報把握:地域、業種、または脅威アクター
- 3つのセグメント:トレンドダッシュボード、デイリーハイライト、およびフィルタリング可能な「フィニッシュド・インテリジェンス」フィード
- 単なる未加工データだけでなく、KELAの専門家による分析



