


デジタルリスク・プロテクション
外部の脅威が皆様のビジネスにおよぶ前に阻止します。
皆様の従業員とブランドを保護します。
KELAは、オープンウェブやソーシャルメディアプラットフォーム、サイバー犯罪関連ソースを継続的に監視し、ブランドの悪用やフィッシング、資格情報の漏えい、データ流出を検知します。また、検知結果に関連情報を付加して優先順位をつけ、対応ワークフローに連携します。これにより、セキュリティや不正対策、ブランド管理の担当部門は脅威を速やかに阻止し、事業に対する影響を低減することができます。

詐欺やなりすましを未然に阻止
組織の外部で展開されるブランドの悪用やフィッシングを早期に検知し、テイクダウンします。

アイデンティティを
保護
自組織と関連のある資格情報の漏えいや、アイデンティティ(身元情報)に関するリスクの兆候を特定します。

外部のインテリジェンスを業務に活用
検知した兆候を調査ケースやアラート、具体的な対応に変換し、日常業務のワークフローに連携します。
デジタルリスクを具体的なアクションへ
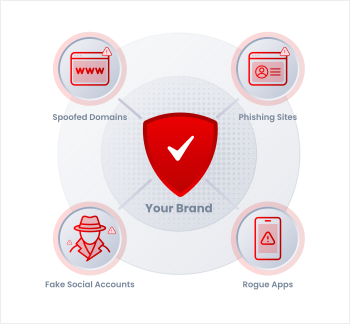
なりすましからブランドを保護
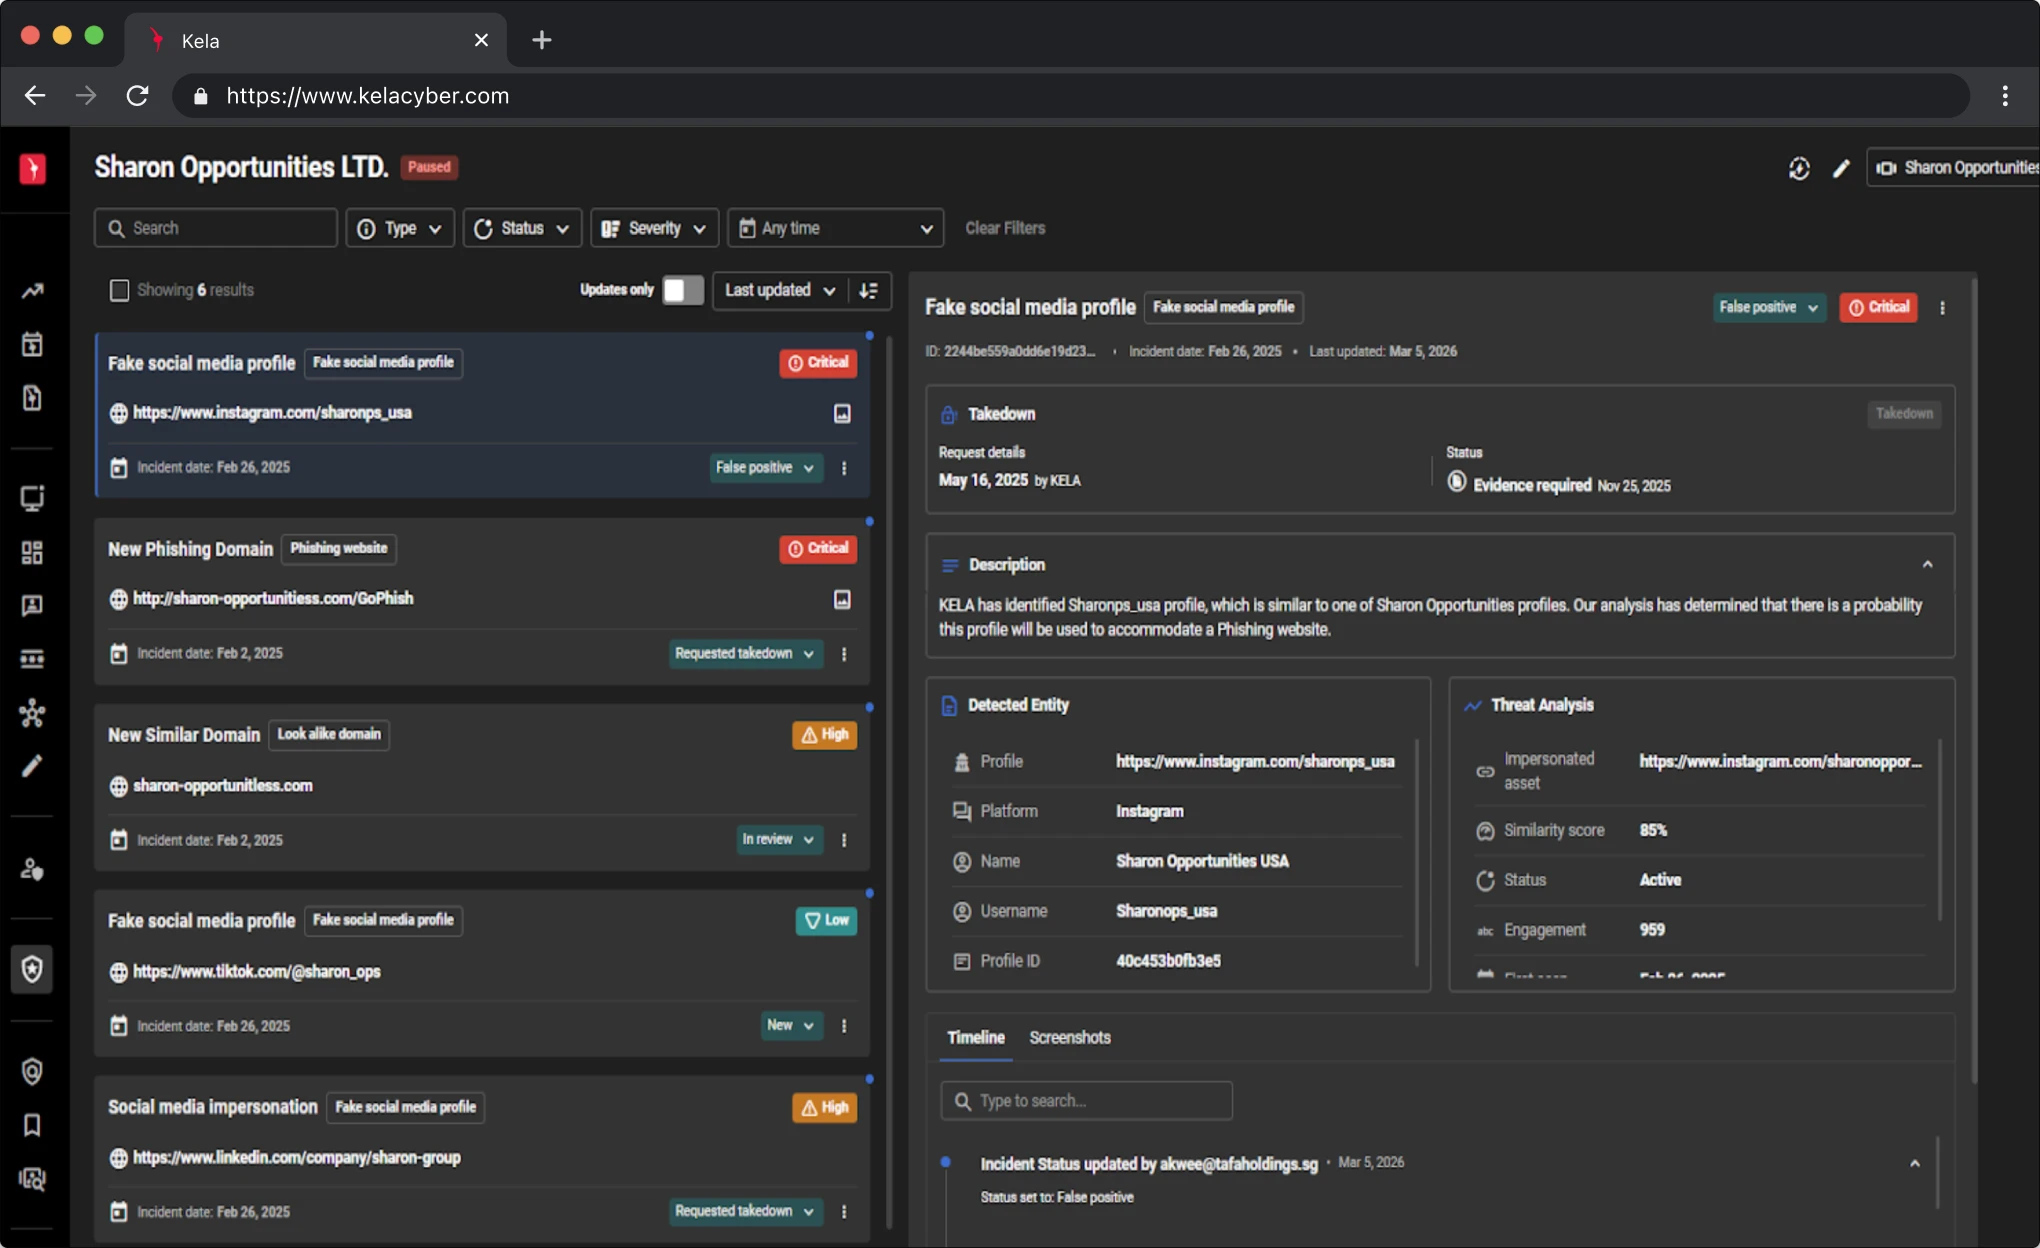
KELAは、お客様組織と類似のドメインや不正なサイト、偽装の兆候、ソーシャルメディアやアプリ上でのなりすましを追跡します。組織のセキュリティチームは、こうしたキャンペーンを早期に検知して証拠を取りまとめることで、迅速に対応し、不審なサイトをテイクダウンし、顧客への影響を抑制するとともに、信頼を維持することができます。
資格情報の漏えいリスクを低減
KELAは、お客様組織の従業員や顧客、サードパーティと関連ある資格情報やアイデンティティ(身元情報)の露出状況、不正アクセスされたアカウント情報などの兆候を監視します。また、検知されたインシデントを検証し、関連情報の付加とリスク評価を行い、パスワードのリセットや多要素認証(MFA)の適用から対象者への通知や調査にいたるまで、迅速な是正対応を支援します。
外部リスクの兆候を具体的な対応に転換
KELAは、デジタルリスクの分析結果を具体的なアクションに転換します。インシデントに関連情報を自動的に付加し、優先順位を付け、組織の各担当チームが現在運用しているワークフローに連携します。セキュリティ、不正対策、ブランド管理の各業務において、インシデントケースの作成、アラートの発行、プレイブックに基づいた対応を可能にし、大量の問題を迅速かつ一貫性を持って処理できるよう支援します。
デジタルリスク・プロテクションが対応する脅威とは
外部リスクを監視して問題をトリアージし、迅速な対応につなげます。
ブランドやドメインの悪用
ブランドやドメインの悪用
不正なドメインやブランドのなりすましをリアルタイムで特定し、企業のアイデンティティと信頼を保護します。
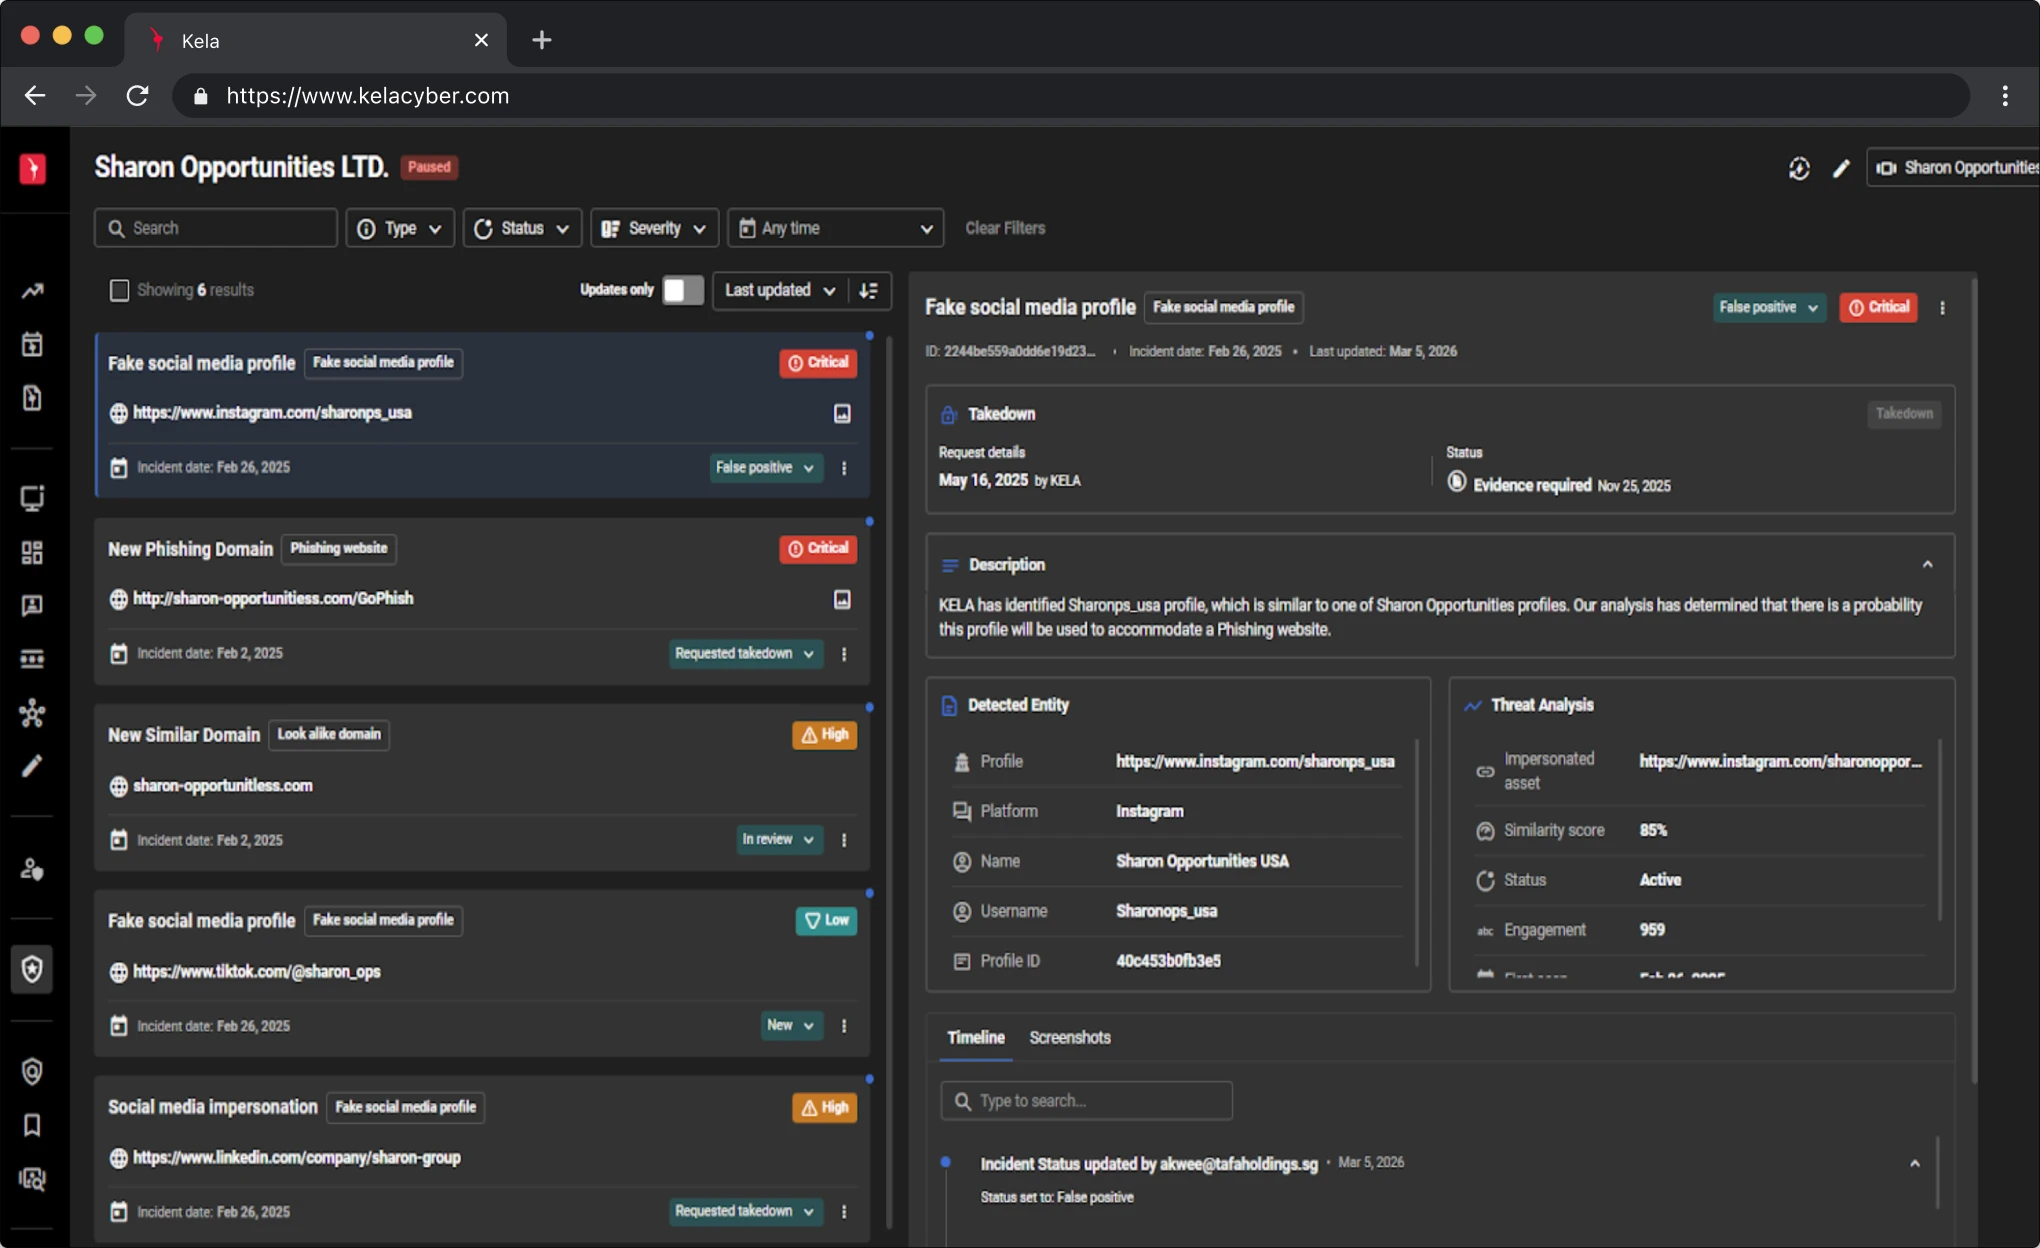
フィッシングの検知
フィッシングの検知
従業員や顧客の情報を窃取することを目的とした悪意あるキャンペーンや、正規のURLに偽装したURLを能動的に検知します。
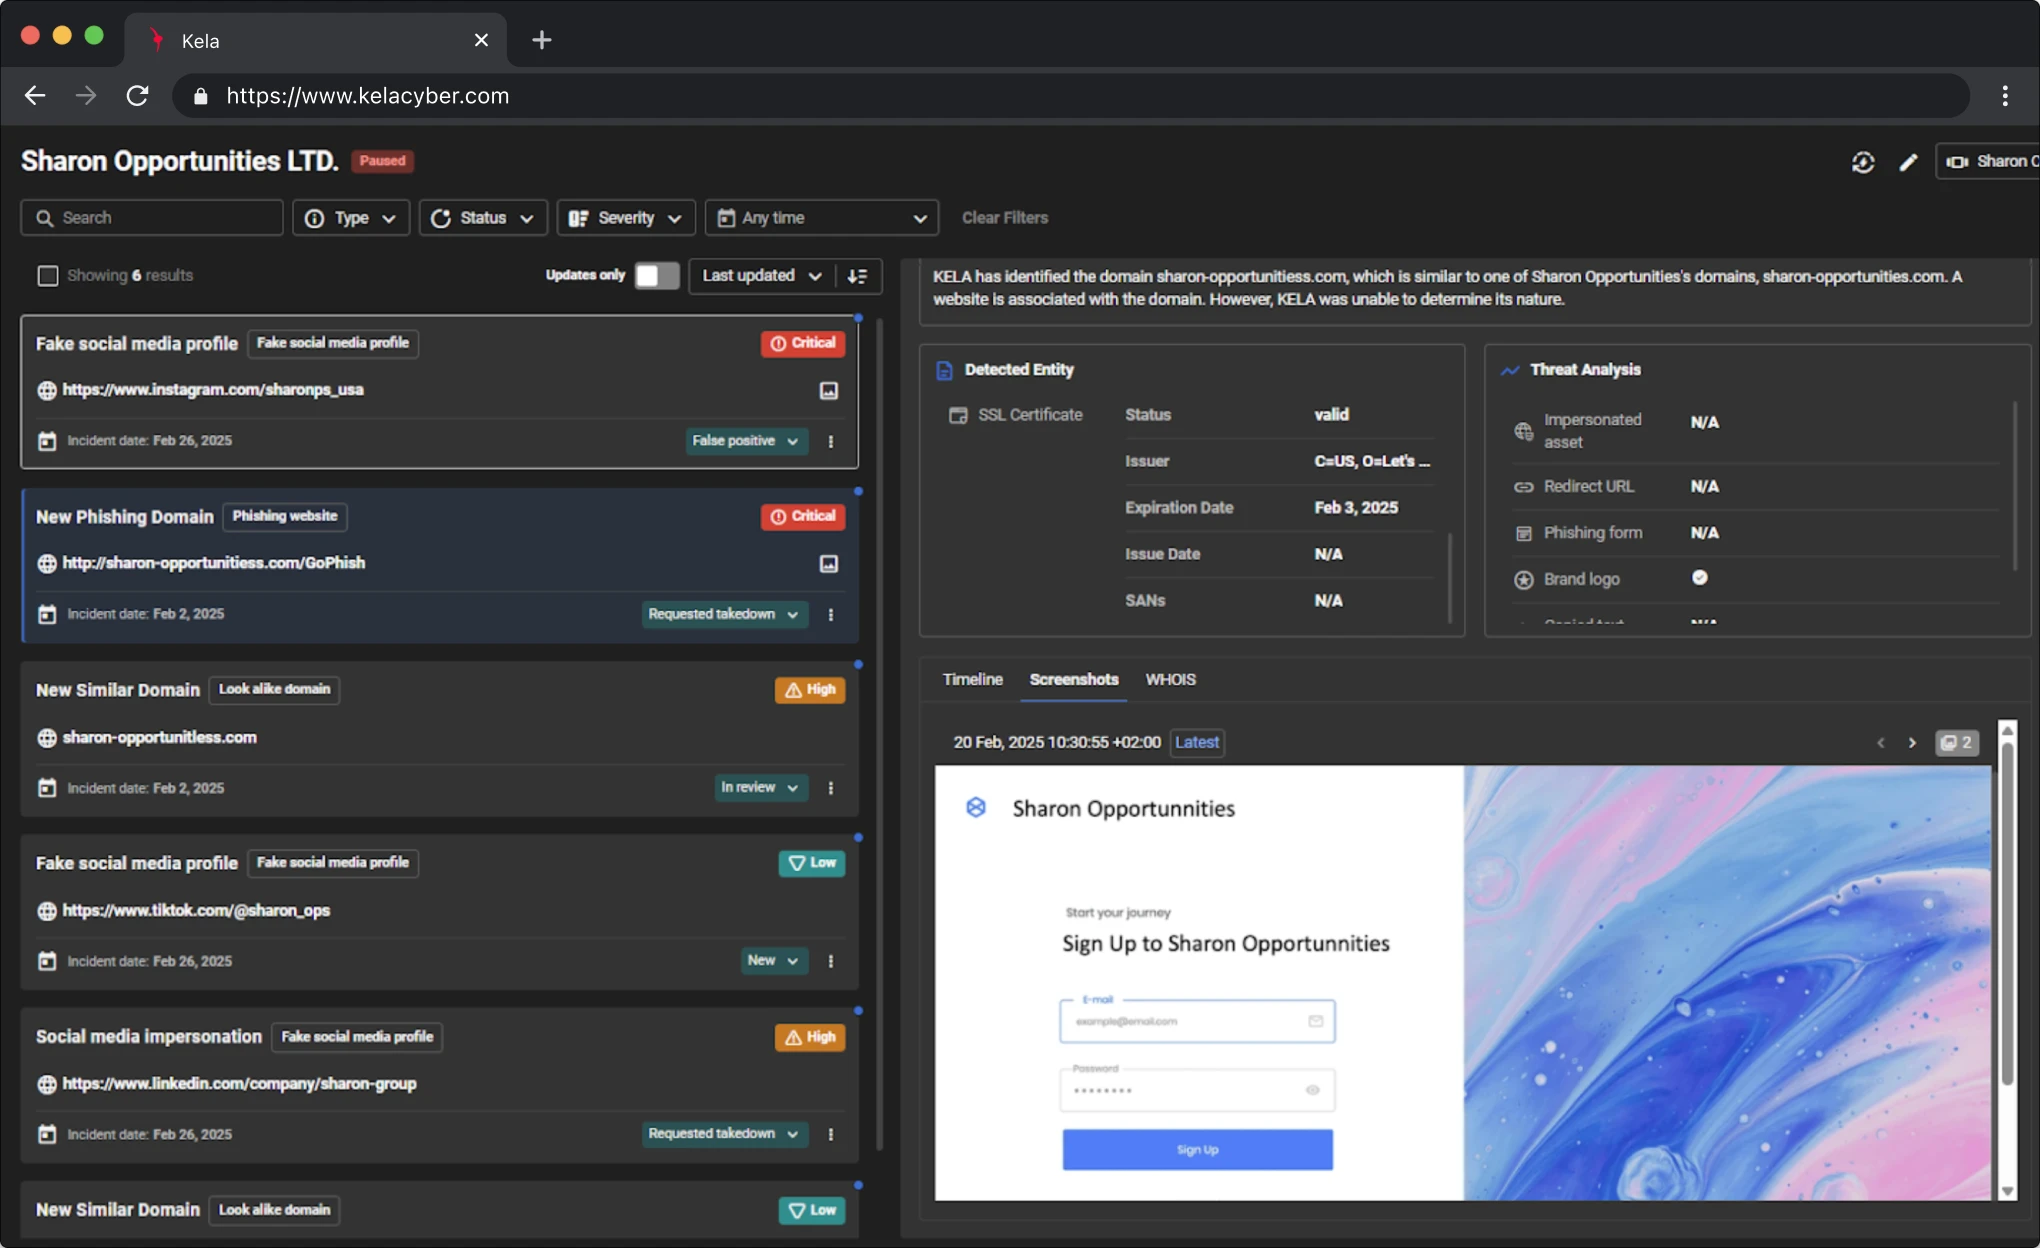
ソーシャルメディアの監視
ソーシャルメディアの監視
ソーシャルプラットフォーム上の投稿や脅威を追跡して、レピュテーションリスクを軽減し、組織的な攻撃を特定します。
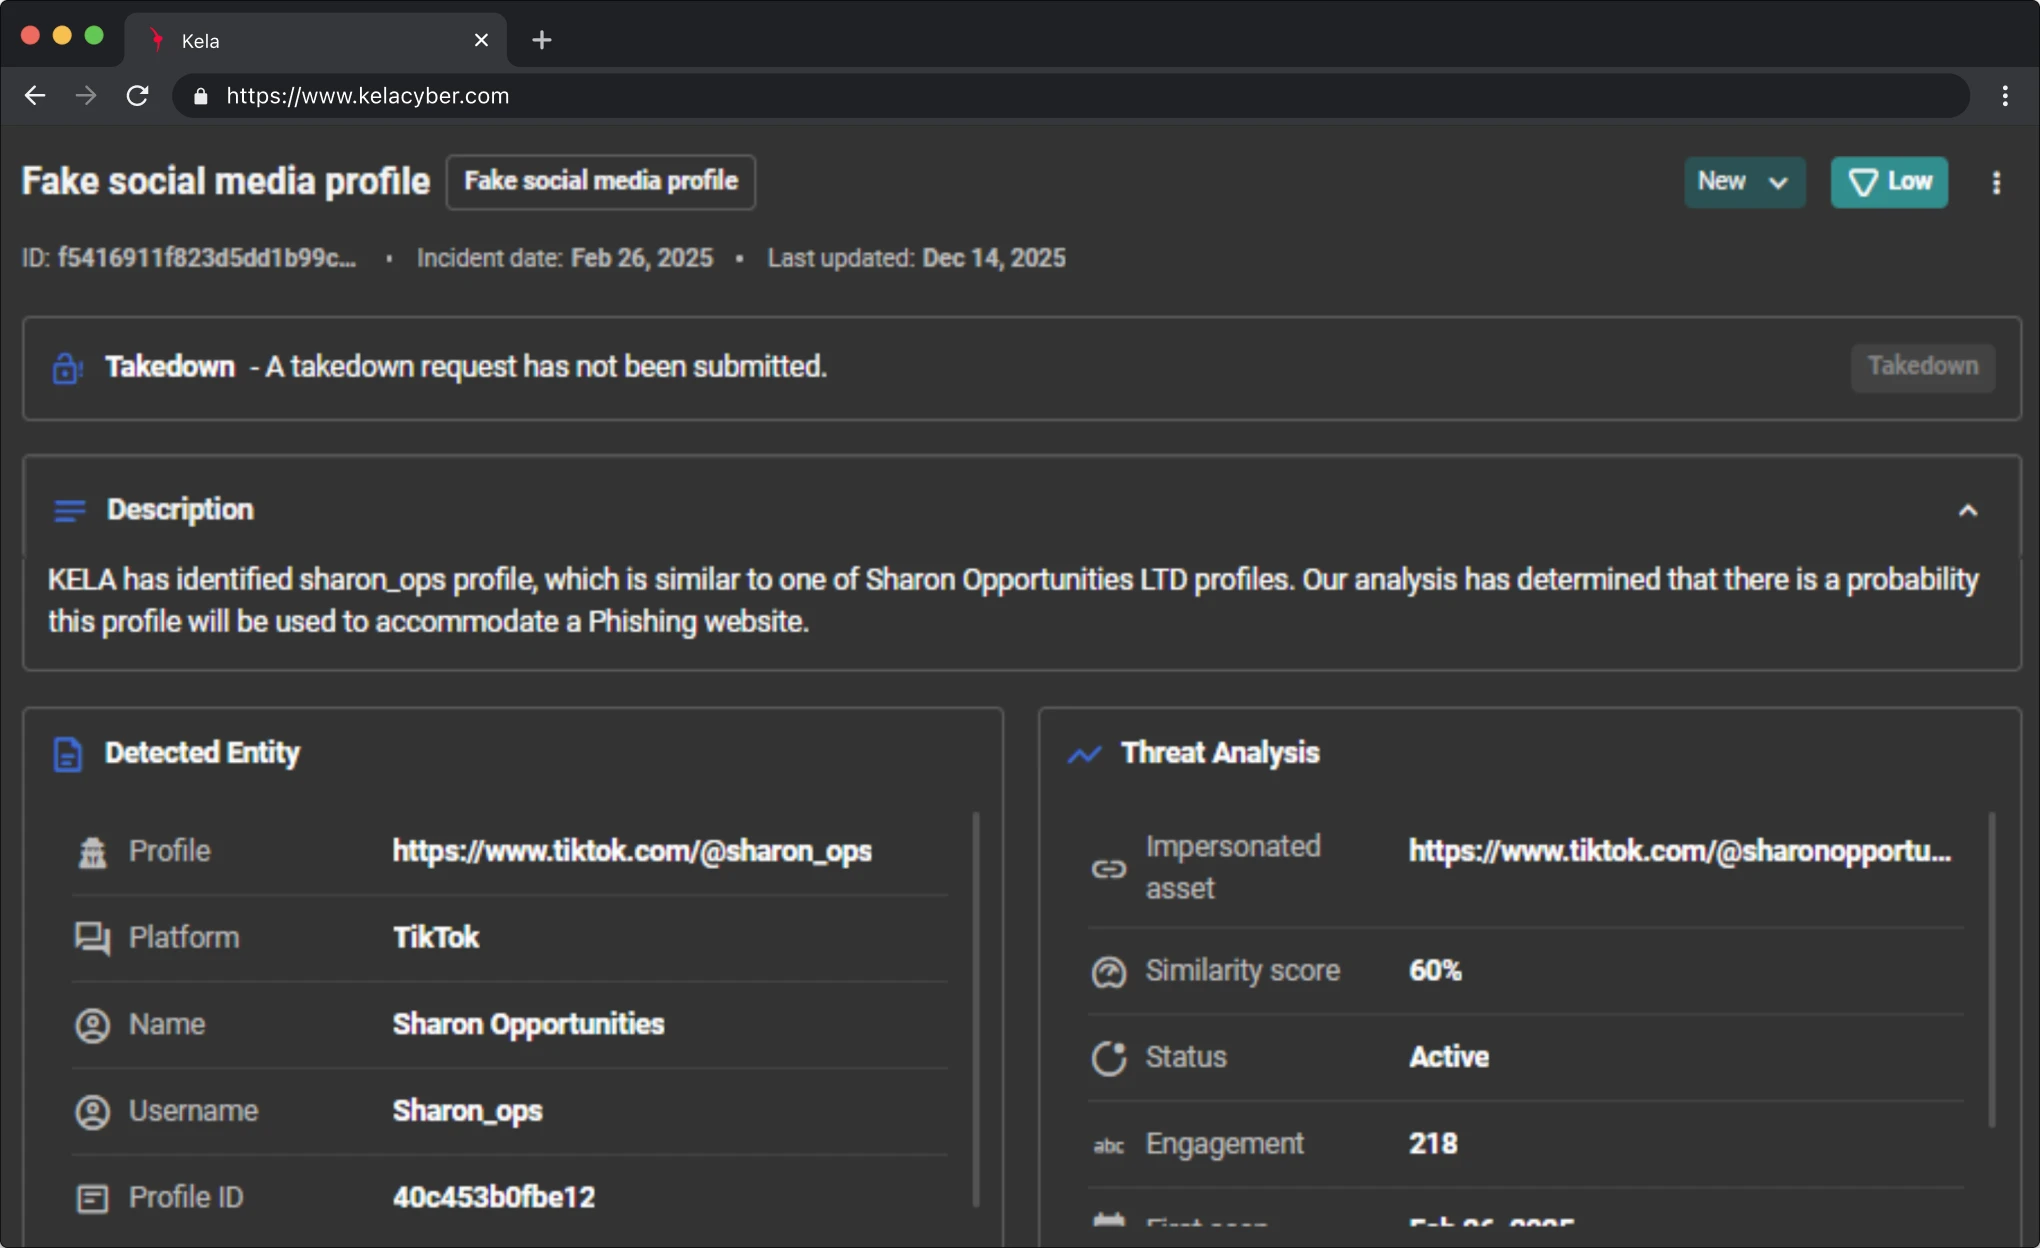
資格情報の漏えい監視
資格情報の漏えい監視
漏えいした(企業の)資格情報や攻撃者に乗っ取られたアカウントが、不正アクセスに悪用される前に検知します。
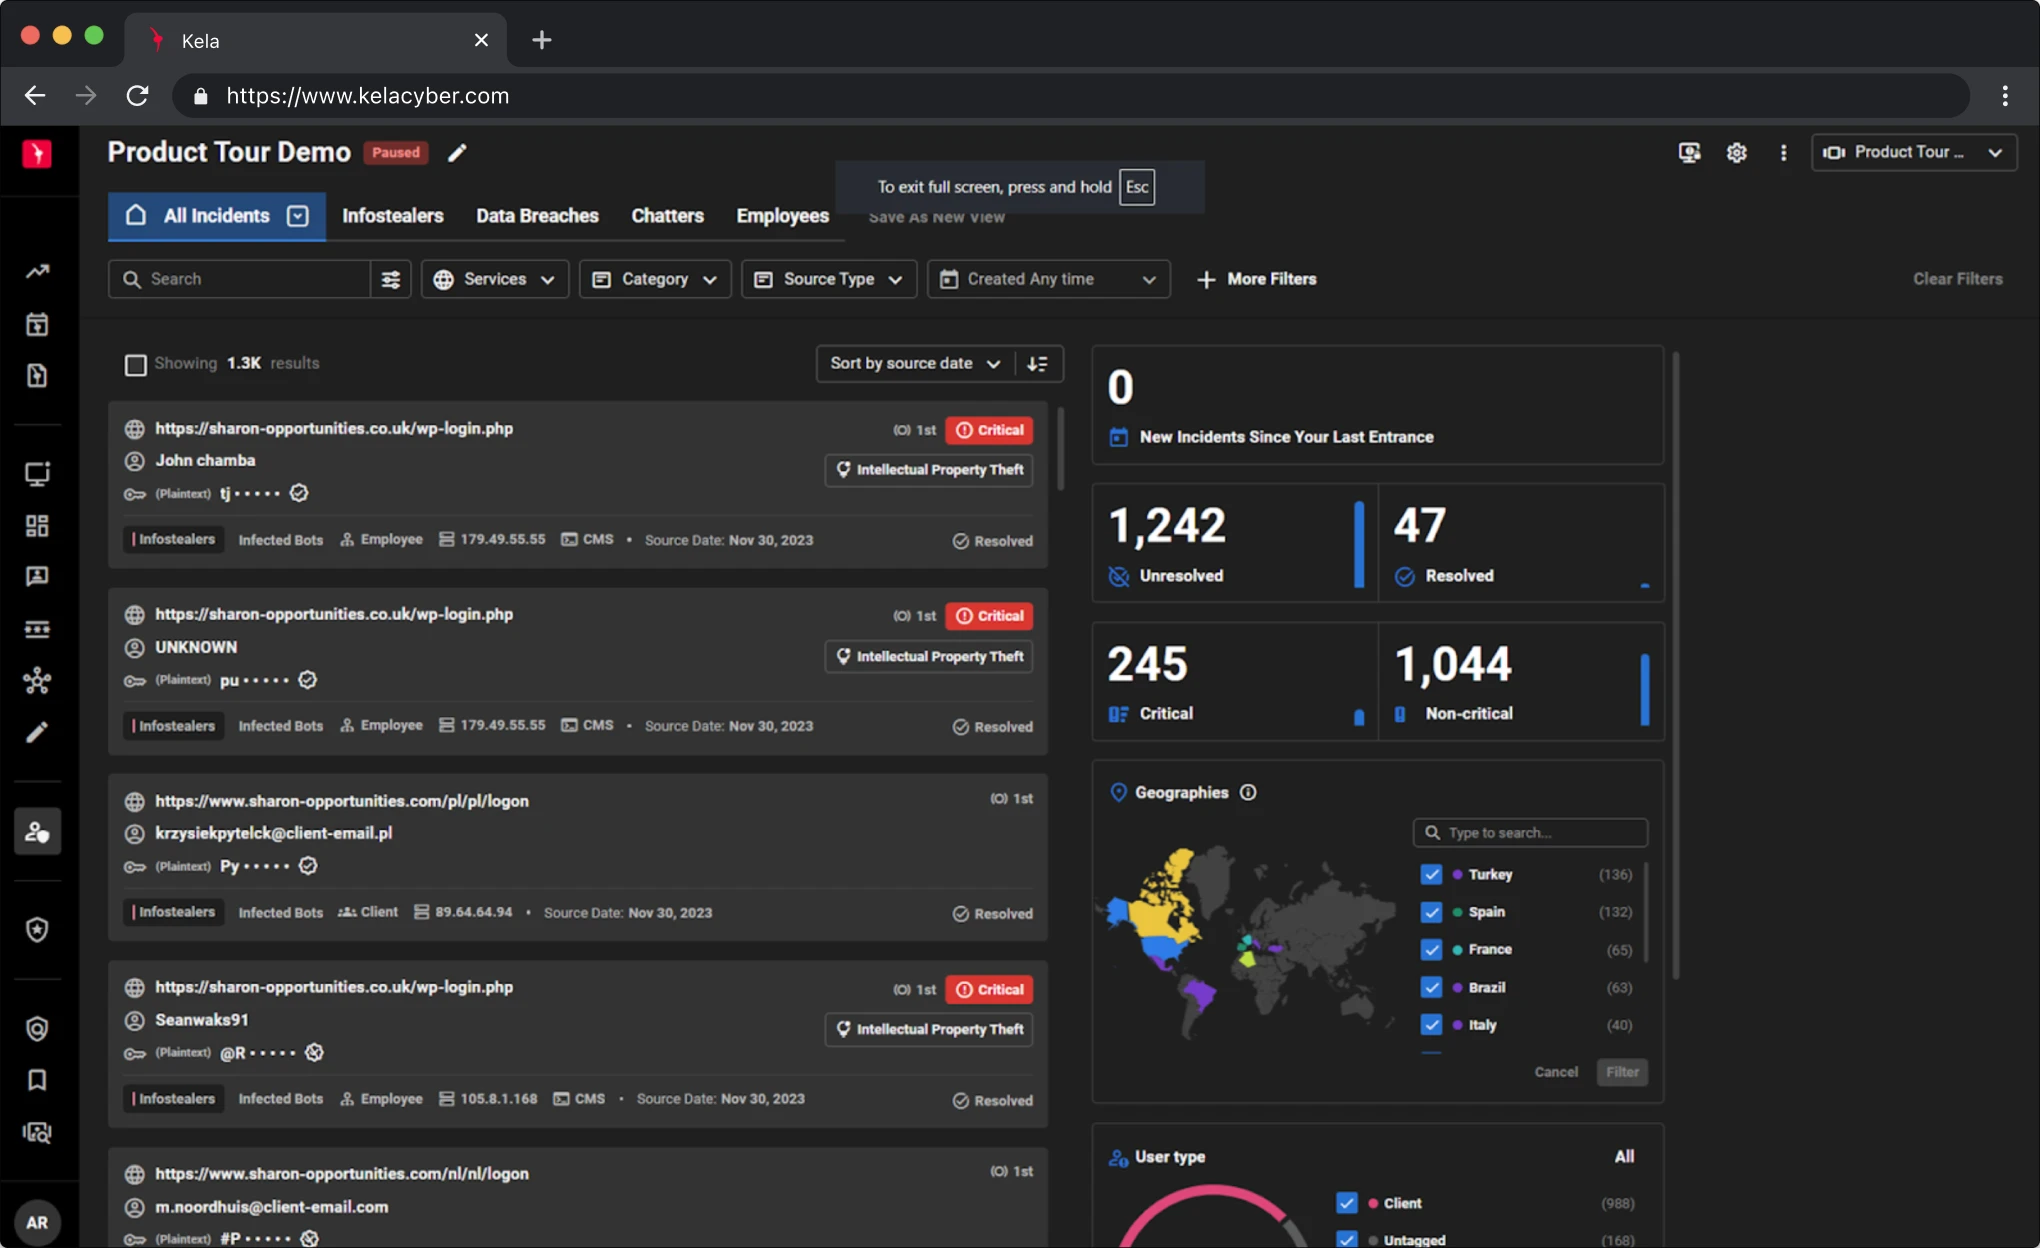
データ漏えいの検知
データ漏えいの検知
オンライン上で露出している自社独自のデータやソースコード、社内文書を特定し、機密性の高い資産を保護します。
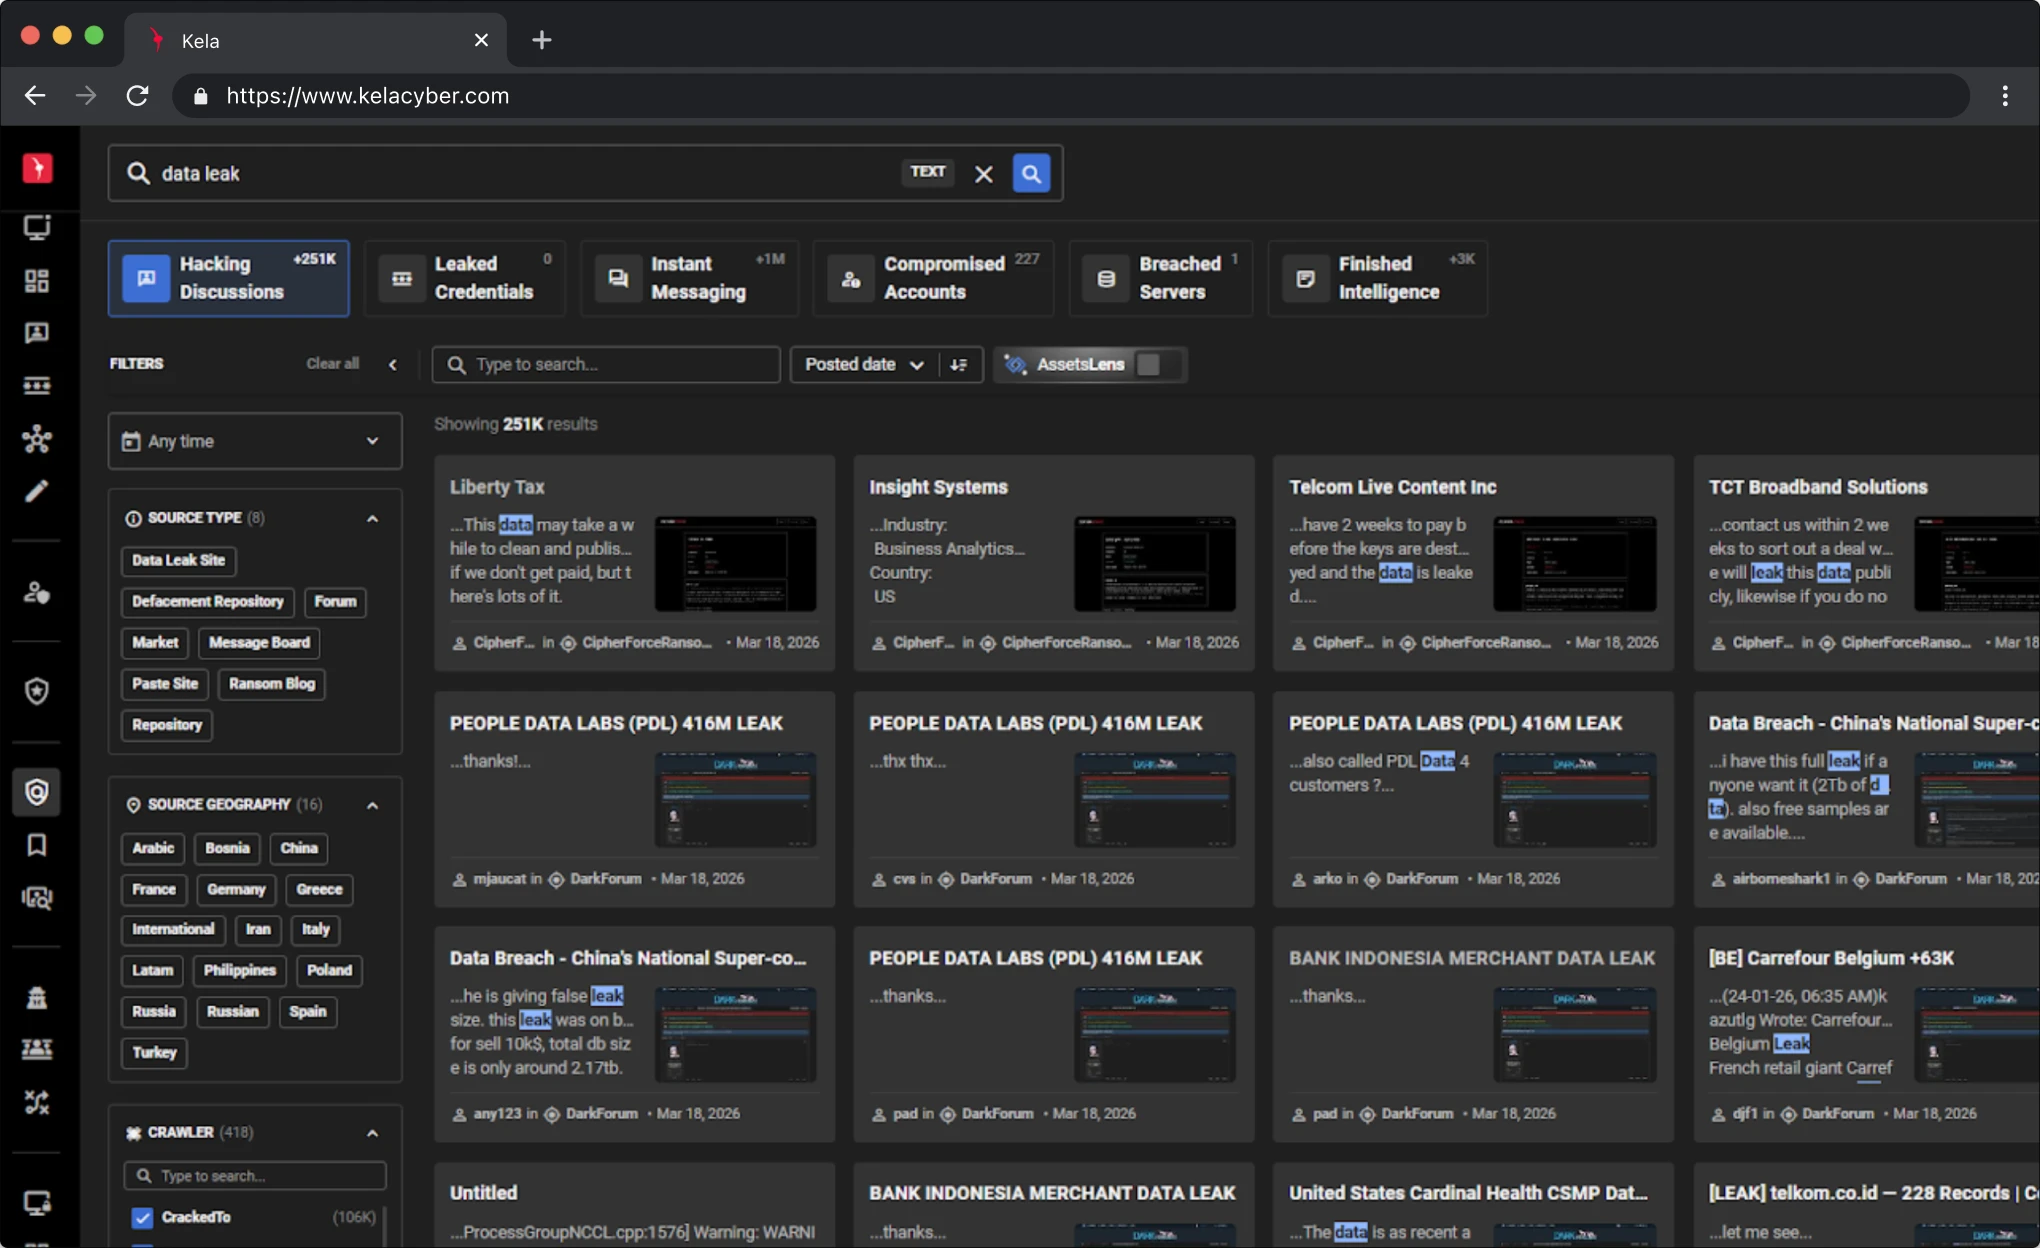
ダークウェブ上のサイバー犯罪エコシステムの監視
ダークウェブ上のサイバー犯罪エコシステムの監視
アンダーグラウンドのサイバー犯罪ソースを監視し、自組織が標的となったり、話題に上っている状況を詳細に把握することができます。
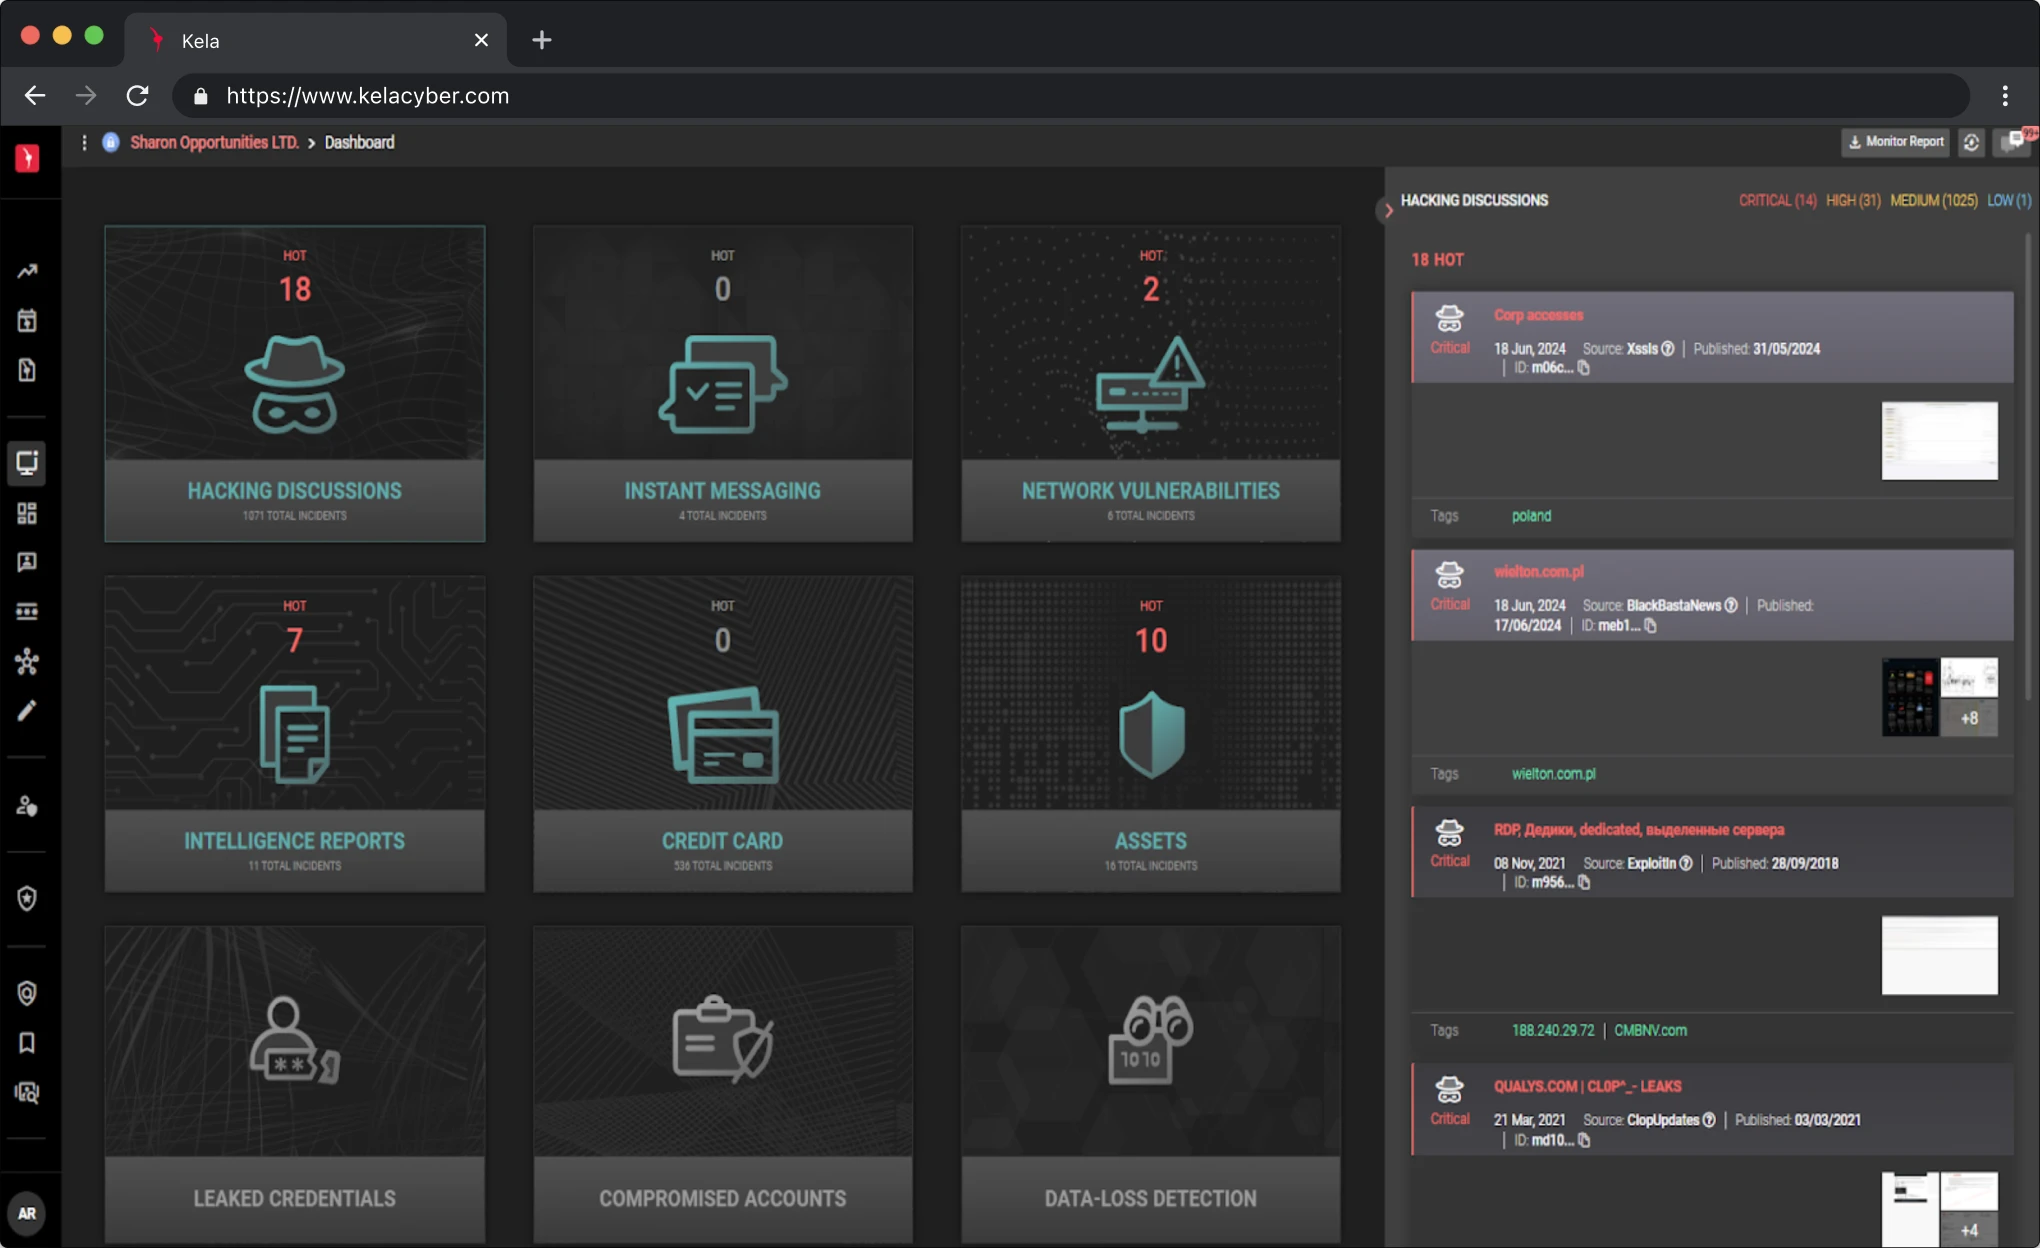
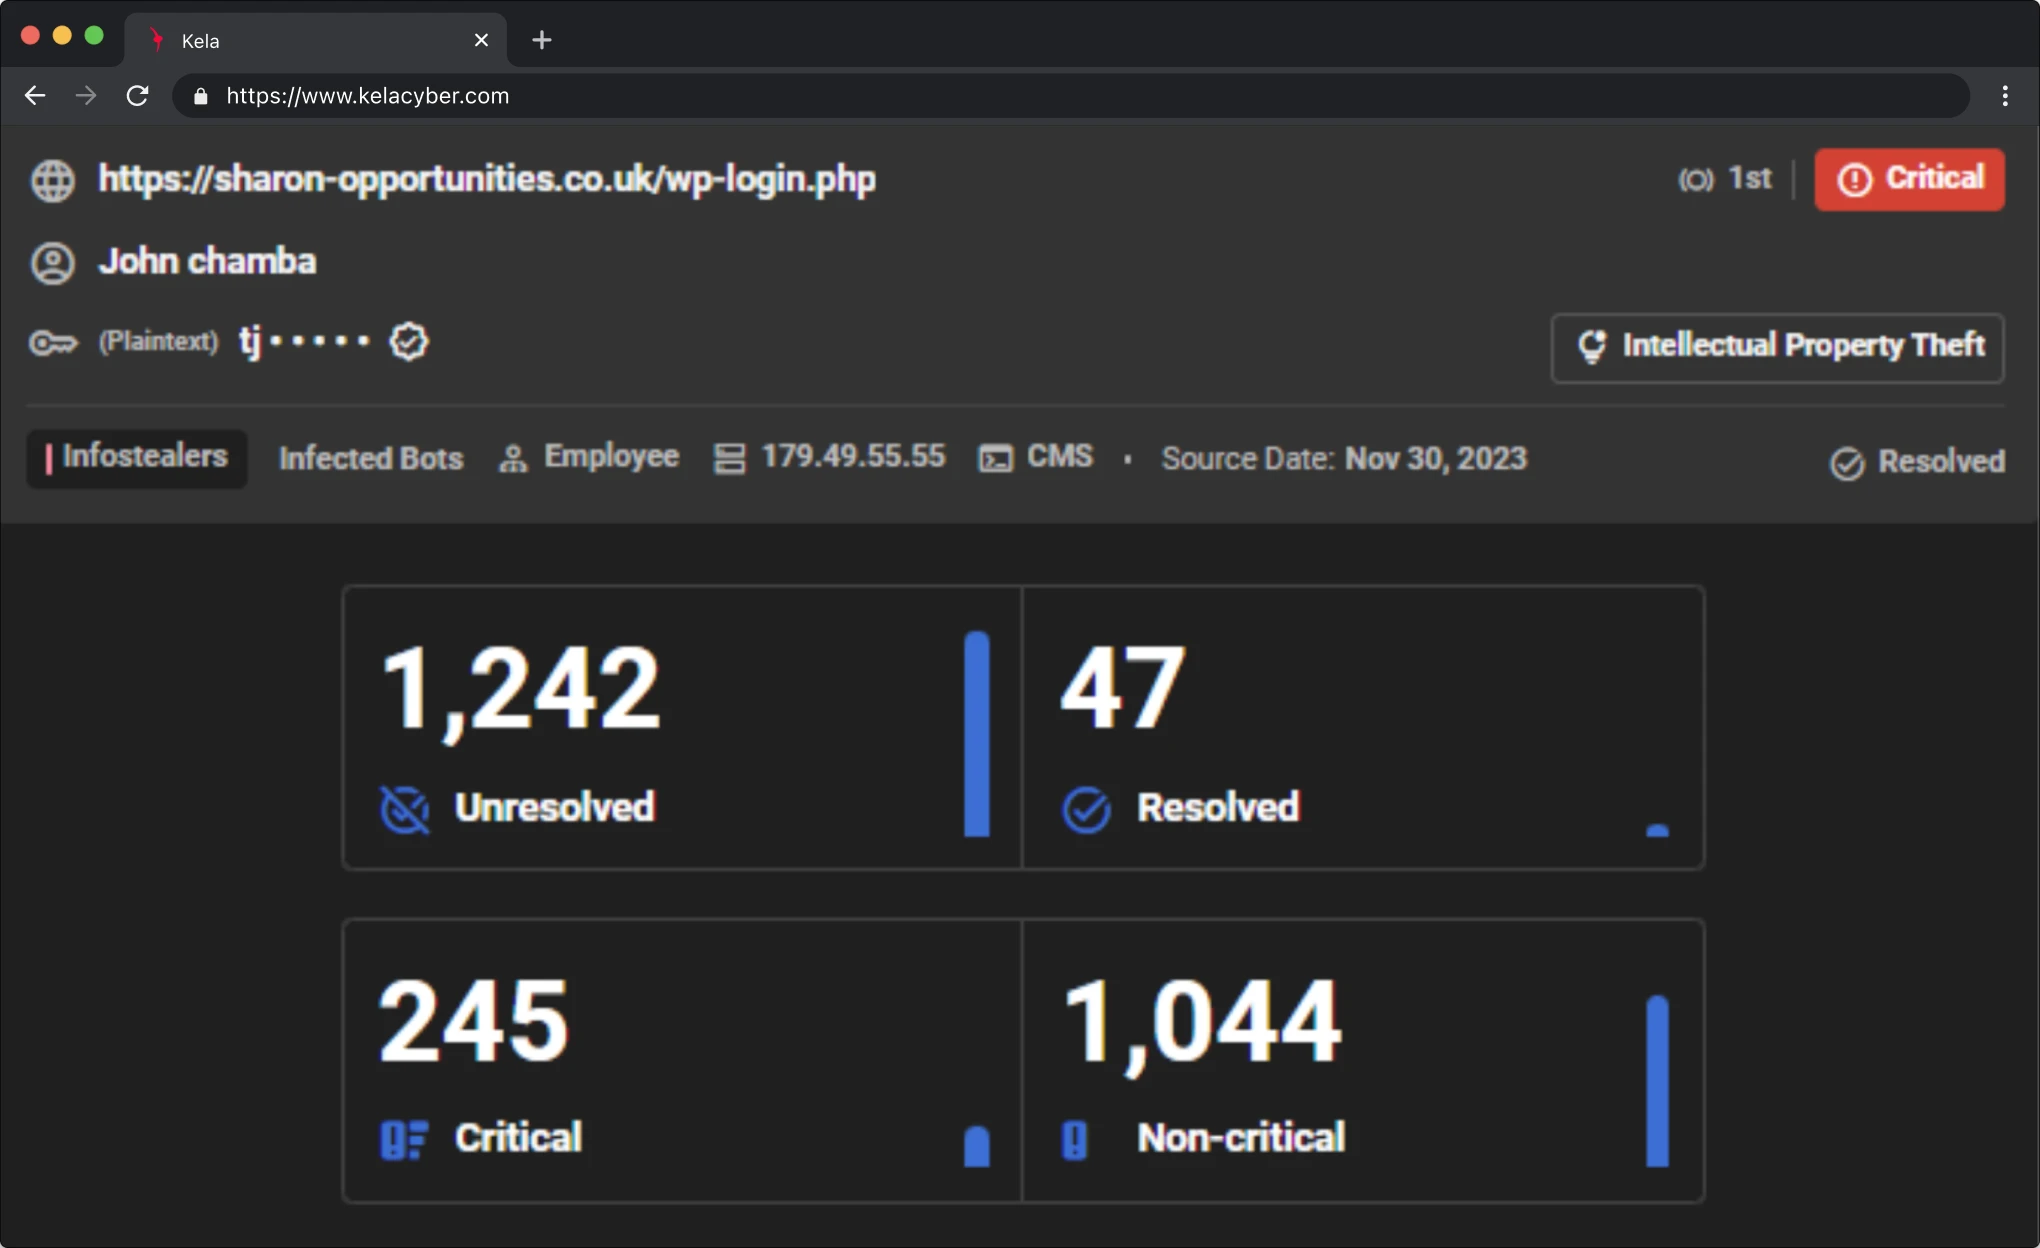
自動化されたトリアージ&リスクスコアリング
自動化されたトリアージ&リスクスコアリング
高度なアルゴリズムを使用し、実際にビジネスに生じるリスクに基づいて脅威を評価・トリアージします。これにより、特に重大なリスクへの対応に集中することができます。
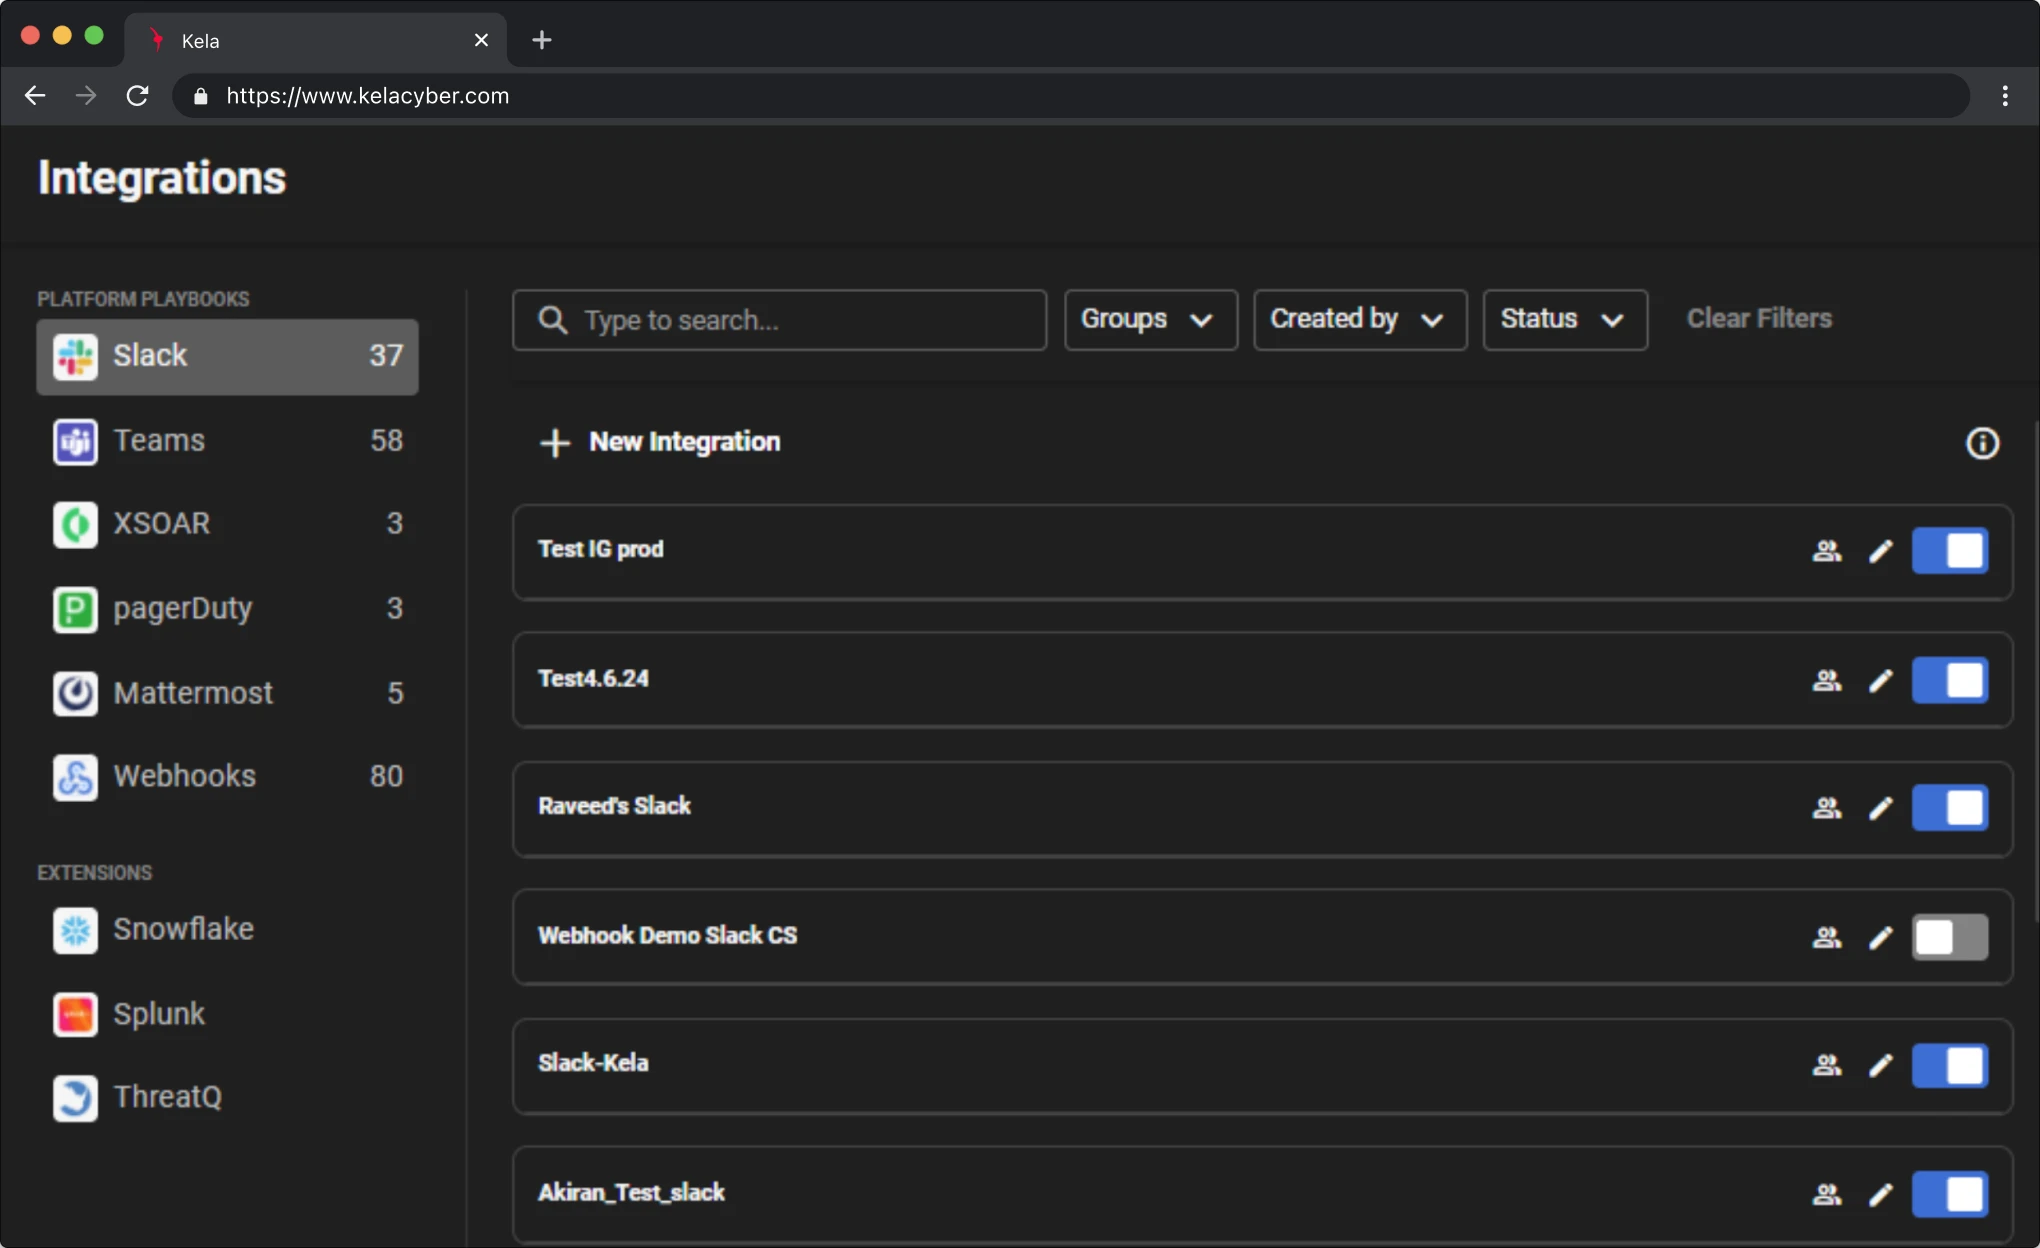
SIEM/SOAR、チケット管理システム、コラボレーションツールとの連携
SIEM/SOAR、チケット管理システム、コラボレーションツールとの連携
検出結果は、組織が使用しているSIEMやSOAR、チケット管理システム、コラボレーションツールと連携することができます。これにより、担当チームは普段利用しているプラットフォーム上で是正対応を開始することができます。
デモのご予約
FAQ
デジタルリスク・プロテクションとは何ですか?
デジタルリスク・プロテクション(DRP)とは、オープンウェブやソーシャルメディア、アプリストア、サイバー犯罪関連ソースを監視し、フィッシングやなりすまし、資格情報やデータの漏えいなど、自組織のブランドや関係者、データを外部から狙う脅威を検知・対処することを指します。KELAのプラットフォームでは、脅威の検知からトリアージ、テイクダウンまでを1つのワークフローで対応することができます。
KELAでは、どのような脅威を検知することができますか?
お客様組織のものに見せかけたフィッシングサイトやドメイン、偽のソーシャルメディアアカウントやアプリ、経営幹部のなりすまし、(従業員や顧客の)資格情報の漏えい、感染端末、露出した文書やデータの漏えいなどが挙げられます。そのほか、犯罪者が活動するTelegramチャンネルで、お客様組織に言及している投稿なども検知します。
検知結果のトリアージはどのような情報に基づいて行われますか?
各検知結果をお客様の資産と照合し、関連のあるアクターやキャンペーンに関する情報を付加した上で、深刻度に応じてスコアを算出します。これにより、ブランド管理や不正対策、セキュリティを担当する各チームは、検知されたすべての情報にとらわれることなく、現時点で特に重要な問題を把握することができます。
KELAは、フィッシングサイトのテイクダウンにも対応していますか?
はい。自動検証機能によって脅威を確認したうえで、ドメイン登録事業者、ホスティング事業者、プラットフォーム運営者にテイクダウンを要請します。テイクダインの進捗状況はKELAのプラットフォーム上で確認することができ、ほとんどのフィッシングサイトは数時間以内に削除されます。
DRPは、既存のツールとどのように連携することができますか?
APIやWebhookを通じて、アラートをSIEMやSOAR、チケット管理システムに連携することができます。また、アイデンティティ関連の情報が検知された場合にはパスワードを自動リセットするよう設定することもできます。いずれの対応も、お客様組織が現在使用しているツール上で実行することができます。
アンダーグラウンドの情報はどこから収集していますか?
KELAのサイバー脅威インテリジェンス・プラットフォームから収集しています。言い換えると、サイバー犯罪者が集うフォーラムやマーケット、Telegramチャンネル、情報窃取マルウェアのログなど、KELAがプラットフォーム全般で活用している情報を利用しています。こうしたソースには、フィッシングキットや窃取データがいち早く出回ります。


