


デジタルCTIアナリスト:
脅威インテリジェンスを活用するエージェンティックAI
- 自律型
- 対話型
- エージェント型
KELAのデジタルCTIアナリスト「Alex」と「Ethan」は、アンダーグラウンドを監視し、インテリジェンスのトリアージを行い、質問に回答するエージェンティックAIです。お客様のツールと連携して、24時間体制でご利用いただけます
エージェンティックAIが変える、サイバー犯罪との闘い方
サイバー犯罪が増加の一途をたどる中、セキュリティチームが膨大な量の脅威データに忙殺される一方で、熟練した脅威アナリストの確保や育成、維持が課題となっています。膨大な脅威インテリジェンスを蓄積したKELA独自のデータレイクと、専門的な手法をもとに訓練された「デジタルCTIアナリスト」が24時間365日体制で皆様をサポートし、アナリスト不足を解消します。
KELAのデジタルアナリストは、漏えいした資格情報の検知から脅威アクターのプロファイリングにいたるまで、
皆様の環境や要件に合わせた実用的な知見を24時間体制でご提供します。

24時間365日、
常時稼働
脅威を常時監視し、インテリジェンスを継続的に提供します。休憩時間も必要なければ、見逃しもありません。

対話的&能動的
お客様のセキュリティチームと連携し、重要度の高い新たな脅威や推奨策を能動的に提示します。

シームレスなインテグレーション
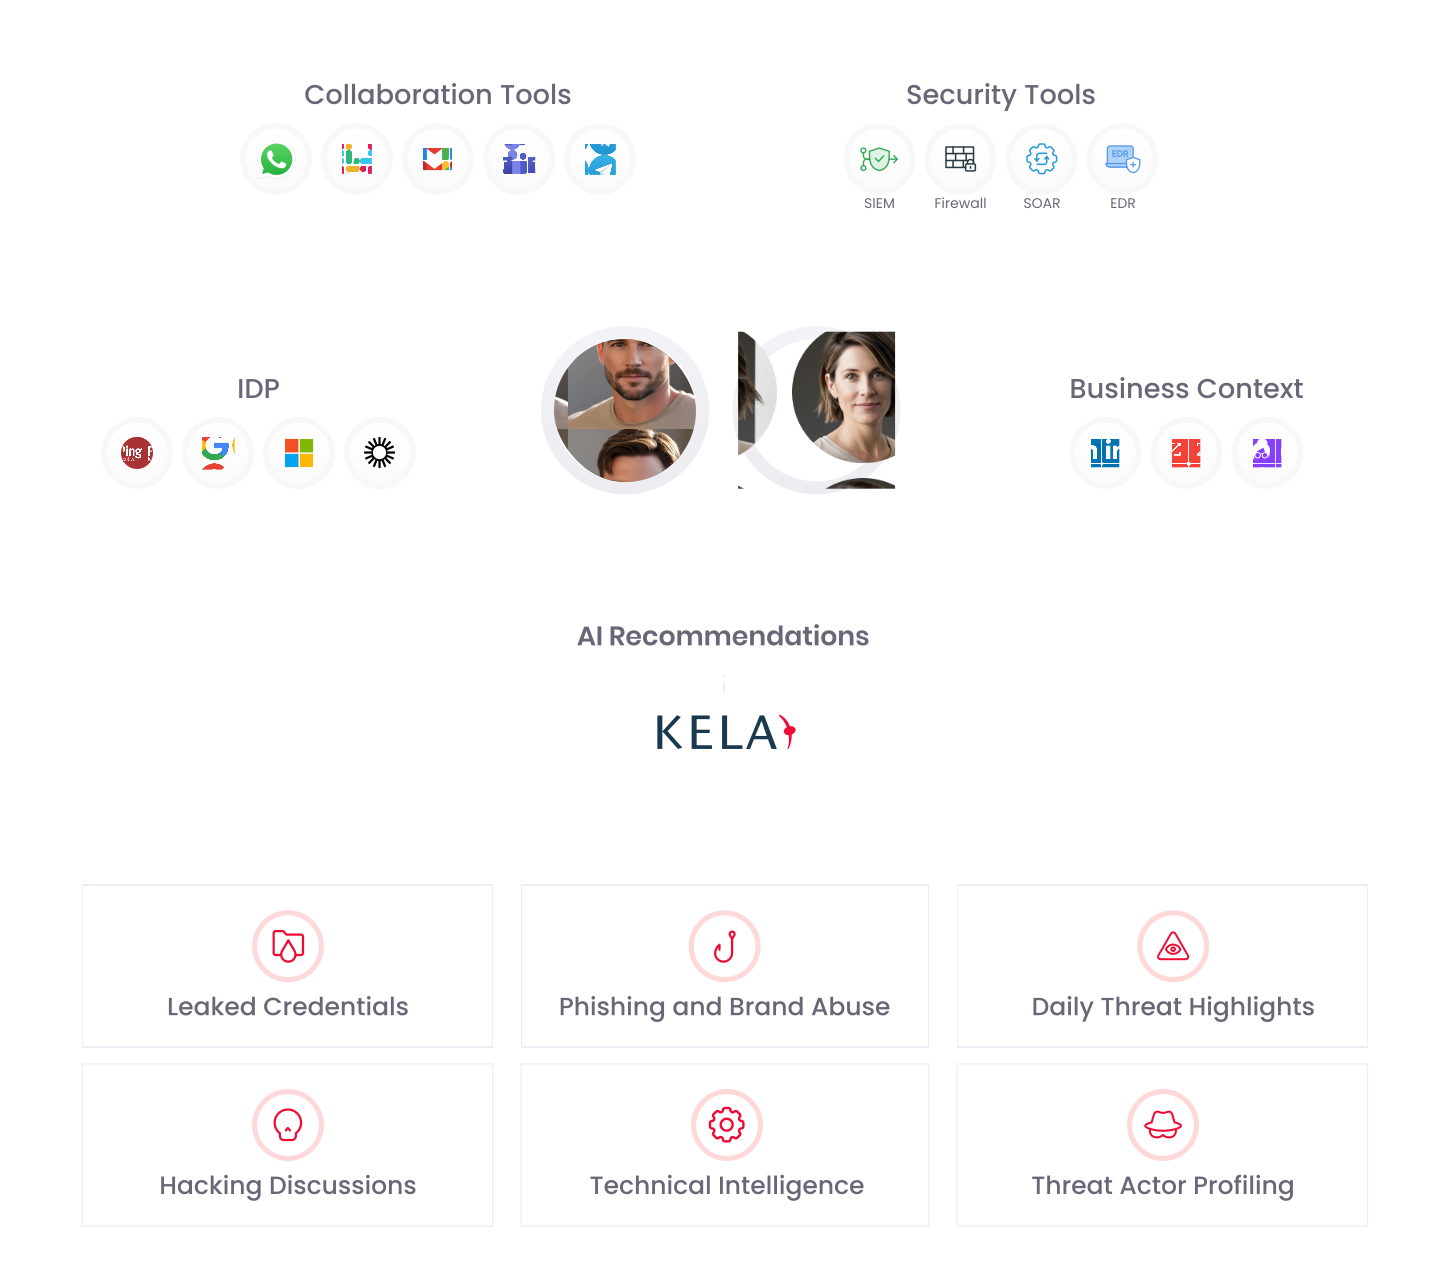
お客様が現在ご利用中のツールやワークフロー、コミュニケーション環境ともシームレスに連携し、実質的に(お客様の)チームメンバーの一人として機能します。
KELA独自のインテリジェンスとともに、組織のアナリスト不足を解消します。
Alex
Alexは、MSSPや企業のセキュリティチームを支援するAI駆動型のバーチャルサイバーアナリストです。24時間365日稼働し、お客様の組織特有の脅威を監視し、トリアージして対応します。たとえば、Alexはお客様が導入しているインテリジェンスモジュールやIDP、B2Bインテリジェンスのデータプラットフォームにアクセスし、お客様と最も関連性が高く、実用的な知見だけを提供します。これにより、アナリストの業務負荷を軽減し、迅速な対応を実現するとともに、進化し続ける脅威に先手を打てるよう支援します。既存のツールやワークフローとAlexをシームレスに連携することで、人員を増やすことなくセキュリティチームの能力を強化することができます。
Ethan
Ethanは、最も高度なサイバー脅威に対する防御を担う政府機関や法執行機関のために開発された、AI駆動型の高性能なバーチャルサイバーアナリストです。KELAの包括的なインテリジェンス・データレイクにフルアクセスし、ダークウェブや脅威アクターのネットワーク、グローバルなサイバーエコシステムについて、戦術に関する指標から複雑な攻撃者のオペレーションまで、あらゆるトピックを調査します。Ethanは、リアルタイムで実用的なインテリジェンスをスケーラブルかつリアルタイムに提供します。また、防御チームが隠れたリスクを発見し、各情報の関連性を速やかに見出し、的確に対応できるよう24時間体制で支援します。
24時間365日、シームレスにインテリジェンスを連携し、
運用能力を強化
デジタルアナリストの活躍をご覧ください
関連リソース
レポート
「サイレント・ランサム・グループ(SRG)」の内部チャットの流出に関する分析
KELAが、「Silent Ransom Group」による流出とされる5,692件のメッセージを分析した結果:役割、フィッシングスクリプト、仕組まれた…
FAQ
デジタルサイバーアナリストとは何ですか?
デジタルサイバーアナリストは、大規模言語モデルとエージェンティックワークフローを活用し、サイバー脅威インテリジェンス業務を自動化するAI駆動型のエージェントです。KELAの分析手法と構造されたインテリジェンスを学習しており、膨大なデータレイクに常時アクセスして脅威データを取得・処理し、お客様の組織と関連のあるリスクの特定・トリアージ、報告を行います。お客様組織のセキュリティ部門で組み型のコンポーネントとして活用した場合、デジタルサイバーアナリストが問い合わせへの回答やRFI(情報提供依頼)の作成に加え、実用的なインテリジェンスをリアルタイムに提供します。
AlexとEthanの違いは何ですか?
Alexは、企業のセキュリティチームの皆様やMSSP様向けに設計されています。お客様の環境で現在導入さえrているインテリジェンスモジュールやデータプラットフォームと連携し、お客様の組織を狙う脅威を監視し、トリアージし、対応します。一方、Ethanは政府機関様や法執行機関様向けに設計されています。Ethanは、KELAのインテリジェンス・データレイクにフルアクセスし、戦術に関する指標から、ダークウェブや脅威アクターのネットワークを通じて展開されている複雑なオペレーションにいたるまで、あらゆるトピックを調査することができます。
デジタルサイバーアナリストは、既存のツールとどのようにして連携するのでしょうか?
KELAのRESTful APIやMCP(Model Context Protocol)、Webhookのほか、トリガーとワークフローを備えた組み込み型のSOARを通じて連携することができます。AlexとEthanは、お客様組織が現在使用しているツールやワークフロー、コミュニケーションチャンネル上で動作するため、別のコンソールを開くことなく、普段の業務環境で質問し、分析結果を受け取ることができます。
バーチャルサイバーアナリストから、どのようなインテリジェンスを得ることができるのでしょうか?
アンダーグラウンドの情報を蓄積したKELAのデータレイクから、お客様の環境や要件に合ったインテリジェンスをご提供します。具体例としては、漏えいした資格情報や侵害された資格情報、お客様の組織を標的とする脅威、脅威アクターのプロファイルなどが挙げられます。また、Ethanの場合は、あらゆる指標や攻撃者のオペレーションについて調査することができます。
デジタルサイバーアナリストは、どのようなタスクを実行できますか?
デジタルサイバーアナリストは、お客様の脅威情勢を24時間体制で監視し、重要な脅威をトリアージします。また、セキュリティチームからの質問に回答したり、情報提供依頼(RFI)を作成します。攻撃者をプロファイリングしたり、新たな脅威を能動的に特定して、推奨される対策と併せて提示します。
従来のCTIツールとは何が違いますか?
従来のCTIツールはデータを提供するだけで、分析作業はお客様のセキュリティチームが行う必要がありますが、KELAのデジタルアナリストはその分析作業まで担います。KELAのインテリジェンスとアナリストの分析手法を学習した彼らが24時間365日稼働し、脅威をトリアージします。そして、現在お客様が使用しているツール上で、実用的な分析結果を表示します。これにより、人員を増やすことなくアナリストの対応能力を増強することができます。


