





KELAは、アンダーグラウンドから収集したインテリジェンスを具体的な防御につなげます。その流れとは?

発見&収集
脅威情勢の把握、監視、
インテリジェンスの収集
分析&優先順位付け
データを実用的な知見に変換
運用&実行
ツールの連携、処理の自動化、
セキュリティの強化
さあ、見学しましょう
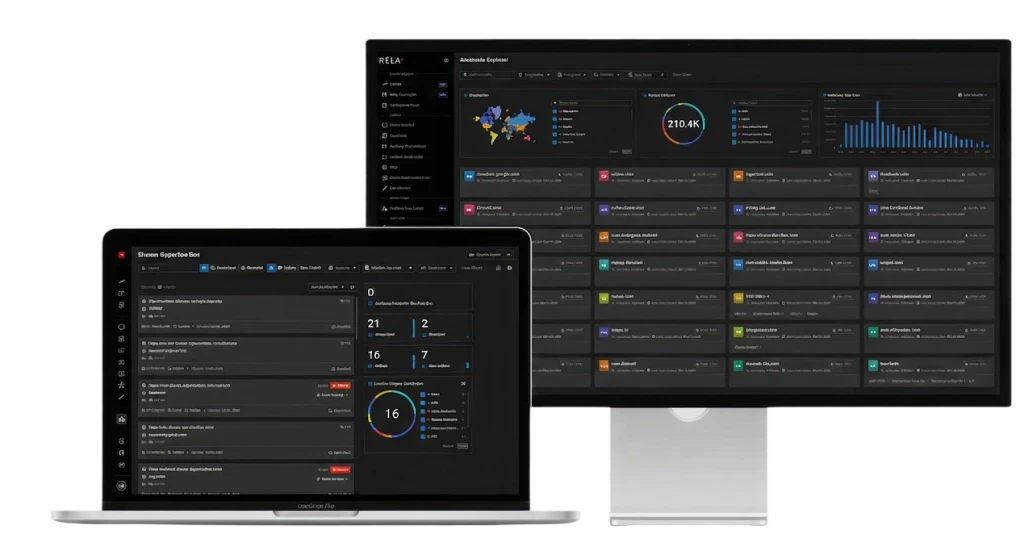
KELAのサイバーインテリジェンス・プラットフォームへようこそ
今すぐ無料トライアルにご登録
KELAの数字で見る、アンダーグラウンドのサイバー犯罪
侵害された資格情報およびランサムウェア攻撃による被害組織の数:2026年1月から8月と2025年の同期間の比較
(「ランサムウェア攻撃による被害組織」には、個人も含まれている可能性があります)。出典:KELAのデータレイク
AIを活用したデジタルサイバーアナリスト
組織のアナリスト不足を解消するために開発された私達が、他では得られないインテリジェンスとともに皆様をサポートします!
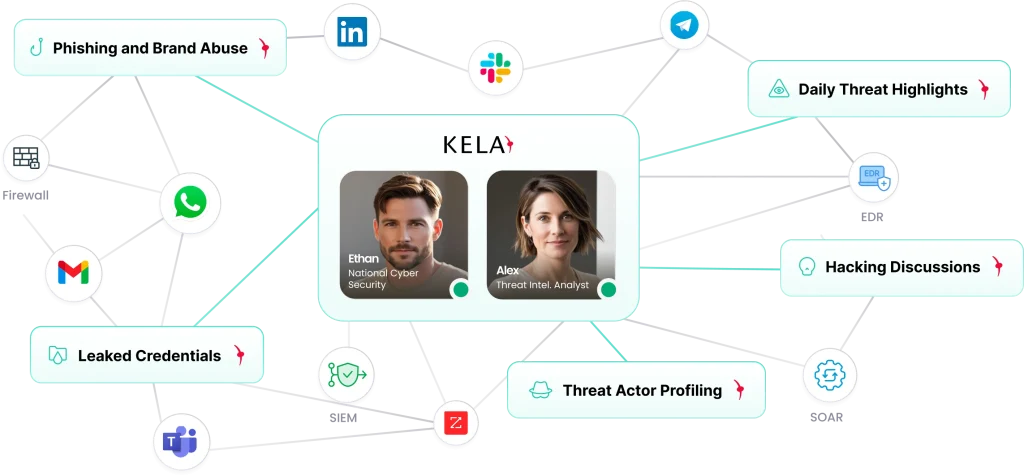

24時間365日体制で稼働!
対話的&能動的
様々なプラットフォームとの
インテグレーション
脅威の種類に応じたソリューション


私たちがお客様に支持される理由
- 実際に攻撃が発生する前に阻止することが可能
- エクスポージャーに焦点をあてた実用的なインテリジェンス
- 自動化と簡単操作を実現したソリューション
注目のコンテンツ

レポート
KELA AIサイバー犯罪レポート 2026年第4四半期:敵対的AIの闇市場の全貌
『KELA AIサイバー犯罪レポート』の第1版では、敵対的AIの闇市場について検証している:検閲されていないモデル……
よくある質問
KELAは
KELAは、外部脅威エクスポージャーを可視化するプラットフォームをご提供しています。一般的にはアクセスすることが困難なアンダーグラウンドのサイバー犯罪フォーラムから、ブランドや経営幹部のなりすましが行われている公開ソースやソーシャルメディアにいたるまで多様なソースから脅威情報を収集し、組織がとるべきアクションをご提案します。具体的には、侵害された資格情報のリセットや、外部に露出している資産や武器化された脆弱性のトリアージ、ユーザー様組織が属する業界を主な標的にしているランサムウェアグループや詐欺グループの把握、フィッシングサイトやなりすましアカウントのテイクダウンなどが挙げられます。
サイバー脅威インテリジェンスとは何ですか?KELAと他社の違いについても教えてください。
サイバー脅威インテリジェンス(CTI)とは、誰がどのような手法で攻撃し、何を狙っているのかを把握するための情報です。多くのCTIは、公開ソースや他の組織で発生したインシデントが基になっています。一方、KELAは、一般的にアクセスすることが困難なアンダーグラウンドのソースなど、攻撃者側から情報を収集します。さらに、それらの情報をお客様組織の資産や従業員、サプライヤーと照合して、「万人向けの情報」ではなく、「自組織の意思決定材料」として活用していただけるインテリジェンスをご提供しています。
KELAのプラットフォームはどのような脅威に対応していますか?
ランサムウェア、フィッシング、ブランド悪用、侵害された資格情報、情報窃取マルウェアの感染、サイバー犯罪者が悪用している脆弱性、サードパーティ/サプライチェーンリスク、ダークウェブ上のエクスポージャー 、AI関連の脅威まで幅広く対応しています。1つのプラットフォーム上で様々な機能を切り替えてご利用いただけます。
どのような人(または組織)がKELAを利用していますか?
企業やマネージド・セキュリティ・プロバイダー、金融サービス・保険事業者、政府・法執行機関様にご利用いただいております。各お客様の組織内においては、SOCや脅威インテリジェンスアナリスト、脆弱性・リスク対策チーム、不正対策チーム、調査担当者、CISO様が日々の業務にKELAのソリューションを活用されています。
KELAのソリューションを利用する手順を教えてください。
ドメインを入力して、無料でご利用いただけます。エージェントの導入や初期設定、クレジットカードの登録などは必要ありません。数分で、自組織のエクスポージャー を閲覧していただけます。自組織の環境に合わせてプラットフォームの全機能の詳細を確認したい場合は、デモをご予約ください。


