





エンタープライズグレードのサイバーインテリジェンス
- 実践に活かせる知見
- リスクの最小化
- ブランドの信頼性
エンタープライズ・スレット・インテリジェンスソリューション
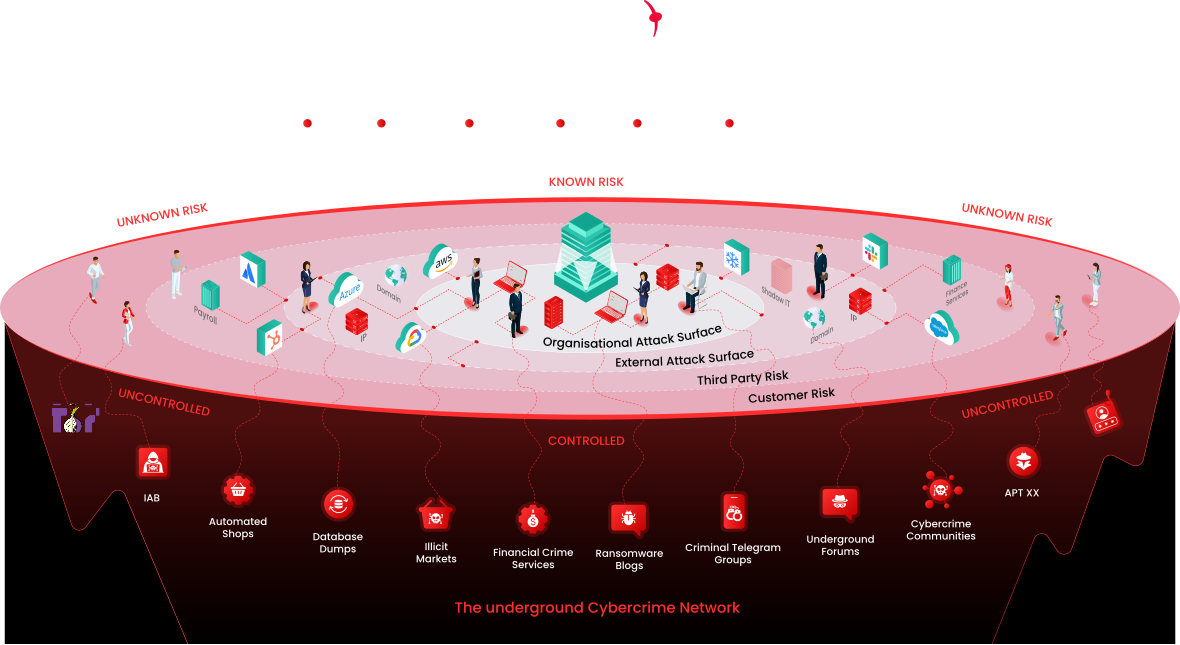
現代の企業は、デジタルリスクが絶えず存在し、急速に変化し、ますます標的を絞った攻撃が横行する環境下で事業を展開しています。データ漏えいからランサムウェア、サプライチェーンへの脅威に至るまで、組織には一般的なアラートにとどまらないインテリジェンスが求められています。KELAは、リアルタイムで文脈に応じた脅威インテリジェンスを提供し、セキュリティチームがリスクを低減し、ブランドの評判を守り、ディープウェブ、ダークウェブ、クリアウェブの全領域で活動するサイバー犯罪者の一歩先を行けるよう支援します。

ランサムウェア
対策
KELAは、サイバー攻撃の最大の要因を排除し、数億件に及ぶ漏えいした資格情報の中から、従業員の身元情報が侵害されたものをリアルタイムで検知・遮断します。

大規模なフィッシング対策とブランド保護
社内の資産、従業員の資格情報、顧客データを特定し、不正利用や評判の毀損を防止します。

サプライチェーンおよびサードパーティのリスク監視
攻撃者に悪用される前に、ベンダーやパートナーに関連する脆弱性、情報漏えい、脅威を洗い出しましょう。

KELAは、迅速な意思決定を可能にするカスタマイズされたインテリジェンスを提供し、SOC、IR、CTIの各チームに、状況に応じた優先順位付けされた洞察を提供することで、迅速かつ自信を持って行動できるよう支援します。
あるグローバル通信企業が、KELAのリアルタイム監視を活用してサードパーティによるデータ漏えいを特定し、情報漏えいを未然に防いだ事例をご紹介します。
無料トライアルのご登録
注目のコンテンツ

レポート
KELA AIサイバー犯罪レポート 2026年第4四半期:敵対的AIの闇市場の全貌
『KELA AIサイバー犯罪レポート』の第1版では、敵対的AIの闇市場について検証している:検閲されていないモデル……
よくある質問
一般的な脅威フィードにはない、KELAならではのメリットとは何でしょうか?
自社の資産に関連する情報:漏えいした資格情報、感染したデバイス、販売されている自社ネットワークへのアクセス権、フィッシングキットに含まれている自社ブランドなど。これらは単に精査すべき指標ではなく、具体的な行動が伴う、検証済みの情報漏えい事例です。
KELAはどのようにアラートのノイズを低減しているのでしょうか?
すべての検知結果はお客様の資産と照合され、脅威アクターに関するコンテキストや深刻度などの情報が追加されるため、チームには、ありきたりなアラートが次々と届くのではなく、優先順位が付けられた簡潔なリストが提供されます。
KELAはどのようなセキュリティツールと連携していますか?
SIEMおよびSOARプラットフォーム(Splunk用のKELAアプリを含む)に加え、APIやWebhookを介したチケット管理システムやID管理システムと連携することで、検知結果がチケットとして登録され、是正措置が自動的に実行されるようになります。
KELAは子会社やサプライチェーンも対象に含めることができますか?
はい。マルチテナント監視機能は子会社や事業部門を対象としており、サードパーティ・リスク管理モジュールは、攻撃者の視点からベンダーを評価・監視します。
このプラットフォームでは、AIをどのように活用しているのでしょうか?
KELAのデータを用いて訓練されたAIエージェントである「デジタルCTIアナリスト」は、情報源の監視、身元の確認、問い合わせへの対応、およびブリーフィングの作成を、お客様のチームの延長として24時間体制で行います。


