




能動的なサイバー脅威インテリジェンスを活用し、侵害が深刻な事態に発展する前に阻止します。
攻撃者の意図・コンテキスト、インフラ全体を可視化するサイバー・フュージョン
脅威の兆候から、対応につながる確かなインテリジェンスへ
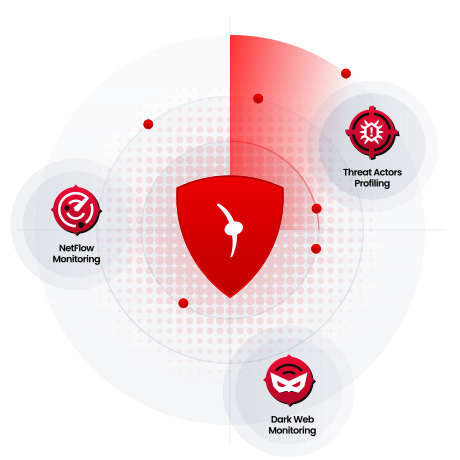
KELAの統合型CTIスイートは、攻撃者の意図と詳細な技術情報、グローバルなトラフィックテレメトリを融合し、断片的なシグナルを実用的なインテリジェンスに昇華します。セキュリティチームの皆様が脅威を速やかに検証し、初期段階で攻撃を阻止できるよう支援します。

インテリジェンスの融合
断片的な兆候を実用的なインテリジェンスに昇華
様々なソースから得た断片的な兆候を融合し、実際の業務に活用できるインテリジェンスとして提供します。

グローバル・ネットワーク・インテリジェンス
外部のテレメトリを用いて脅威を検証
世界中のインターネットトラフィックを可視化し、不審な通信を特定します。

先制的な脅威ハンティング
準備段階や偵察段階で攻撃を阻止
サイバー犯罪のエコシステムで得られた情報を早期の警告に活用し、攻撃が実行される前に阻止します。
早期の検知。迅速な決断。速やかな対応。
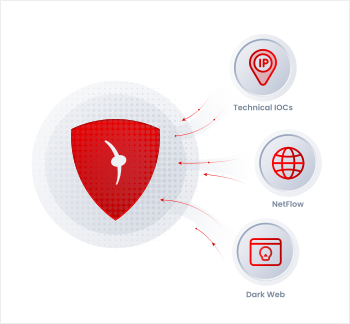
サイバー・フュージョン ― データ収集のその先へ
KELAはさまざまな兆候を融合し、実際の対応につながる確かなインテリジェンスに昇華します。アンダーグラウンドでかわされるやり取りから攻撃者の意図をとらえ、技術インフラや実際のネットワークテレメトリ(NetFlow)と関連付けます。これにより、お客様は自組織が標的になっているという事実を把握するのみならず、攻撃の進行状況を知ることができます。KELAは、ダークウェブのインテリジェンスや技術的なIOC、グローバルなトラフィックデータを自社のデータレイクに集約することで情報のサイロ化を解消し、目前に迫る脅威の全体像をお客様が把握できるようにします。
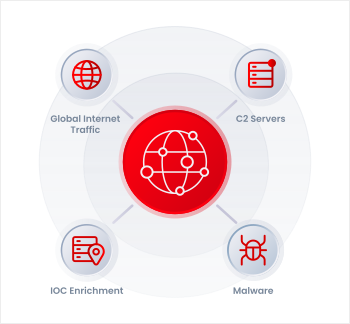
KELA Control – グローバルネットワークの可視化を実現
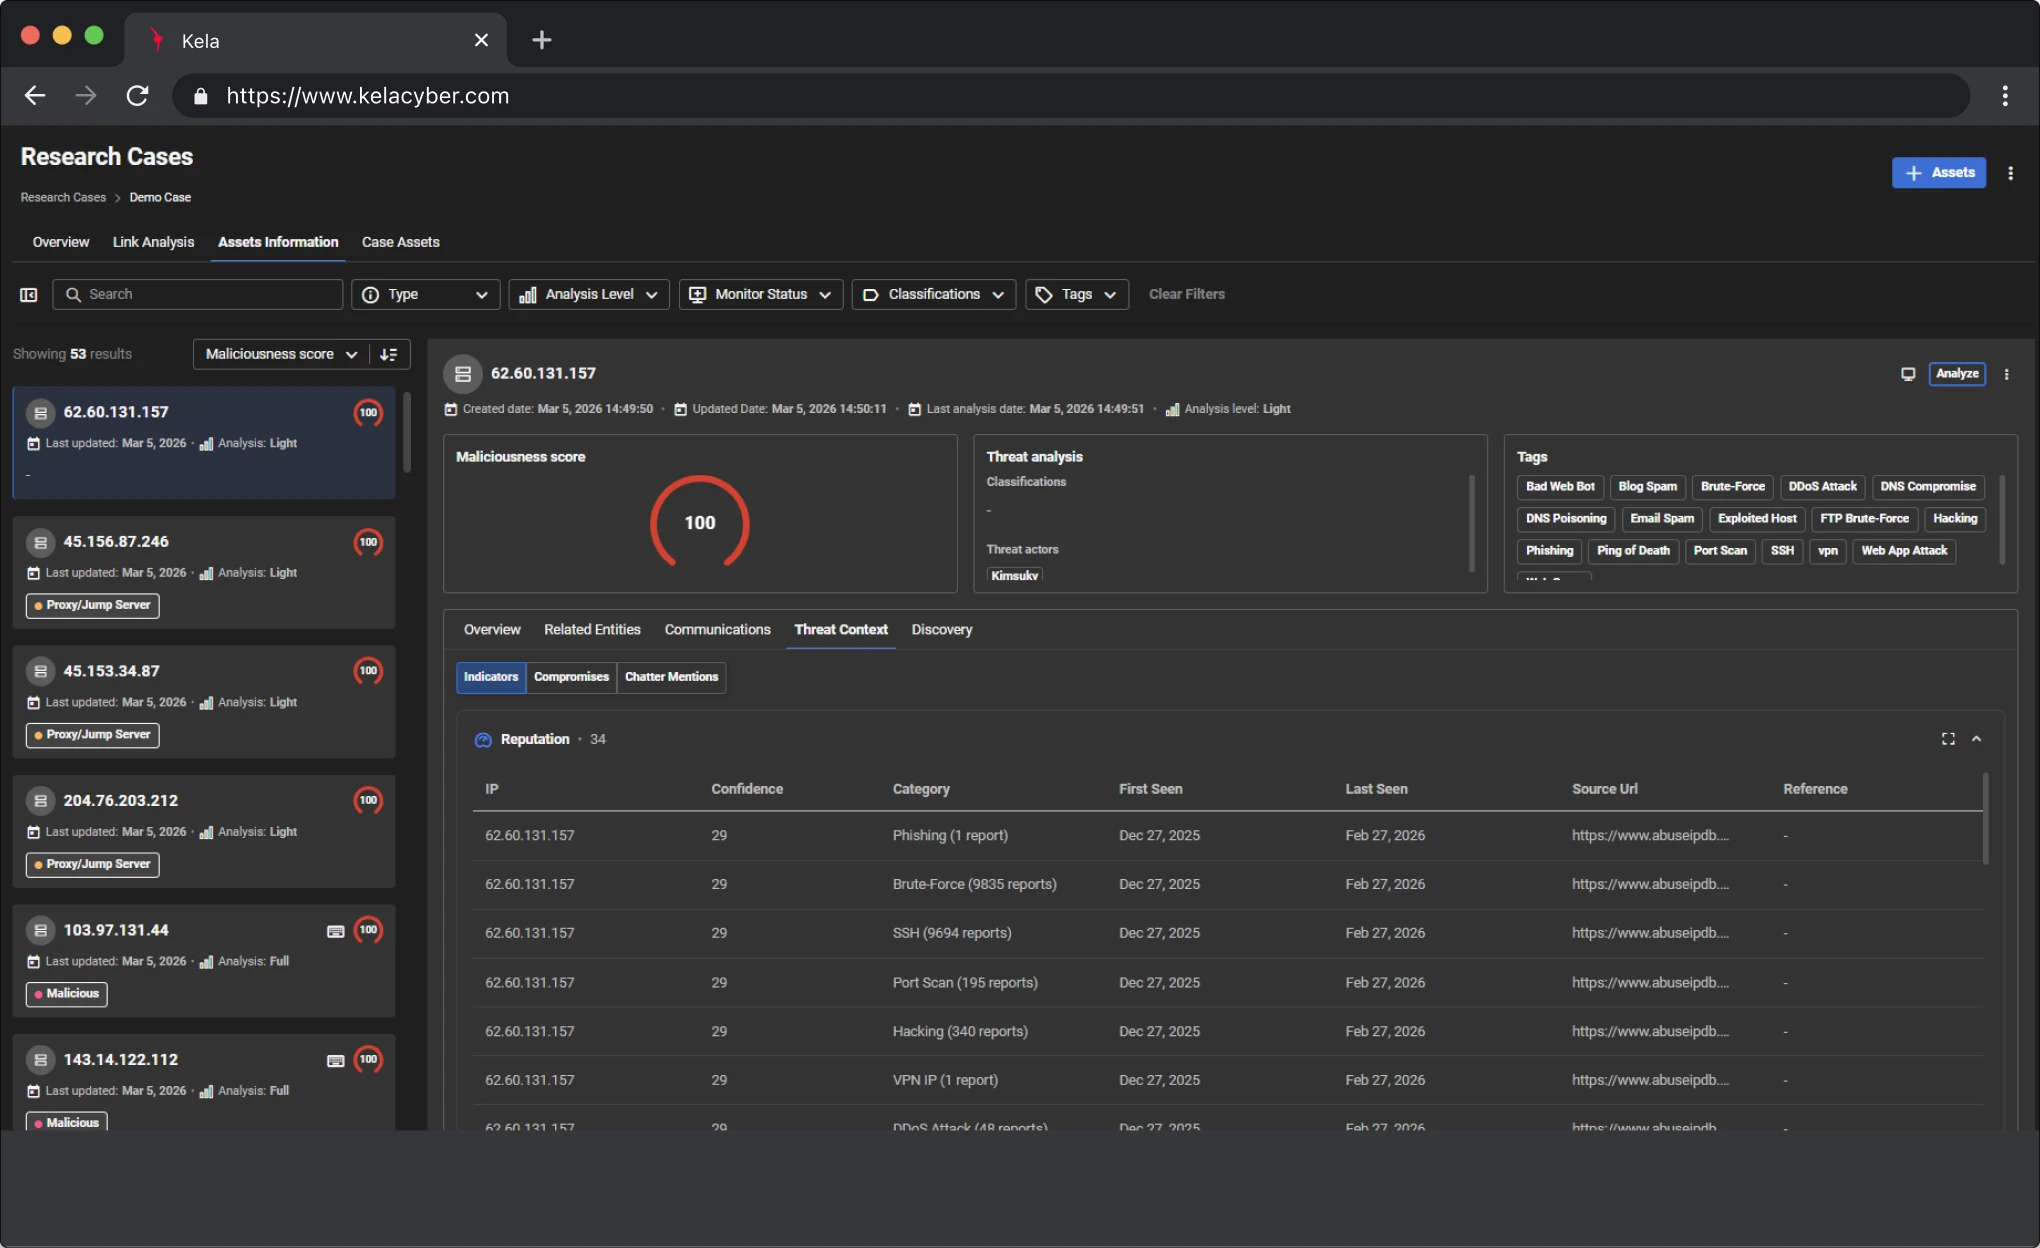
KELA Controlは、グローバルなインターネットトラフィックを監視して、お客様の資産と悪意のあるC2インフラ間の通信を検知することで、技術的な可視性を拡大します。同時に、各IOCに対して、過去のコンテキスト、マルウェアとの関連性、およびリアルタイムの活動パターンを付加します。
先制的な脅威ハンティング
KELAは、初期アクセスブローカーや情報窃取マルウェアのログといったサイバー犯罪の拠点となる領域を監視し、早期警告を行うことで、SOCの役割を事後対応型のアラート処理から、能動的な脅威ハンティングへと転換します。その後、漏えいした資格情報や販売されているアクセス権限などの各手がかりをテレメトリの痕跡と照合することで、ハンターが攻撃の実行前に偵察段階において攻撃を阻止できるようにします。
KELAのサイバー脅威インテリジェンスにはどのような内容が含まれているのでしょうか?
生の信号と、攻撃を阻止するために必要な実用的な知見との間を埋める機能。
データの融合を自動化
データの融合を自動化
あらゆる情報源――フォーラム、市場、メッセージング、情報窃取マルウェアのログ、そして自社のアタックサーフェス――を統合し、単一のインテリジェンス・ビューとしてまとめます。
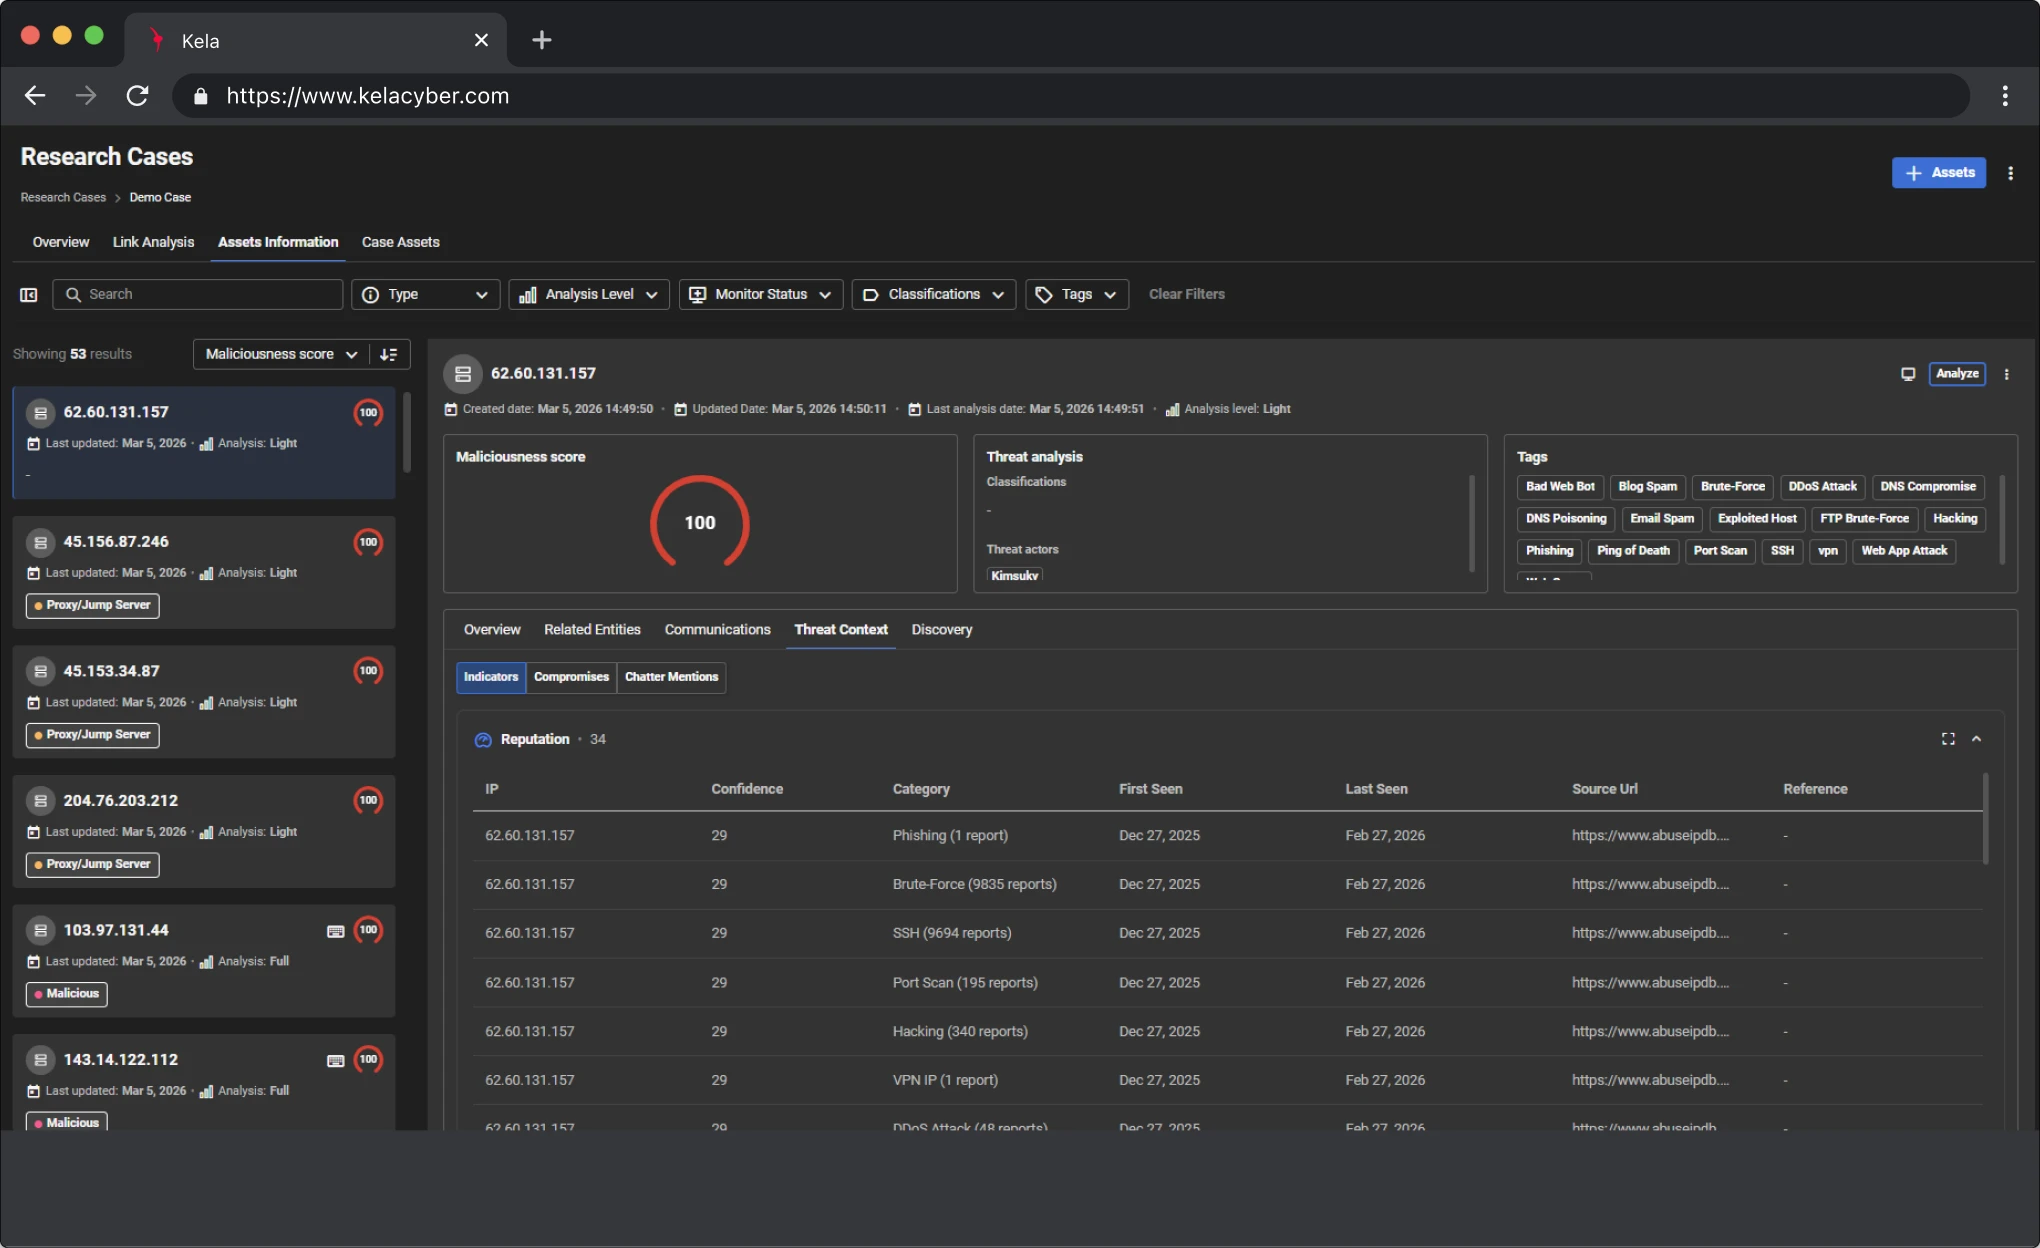
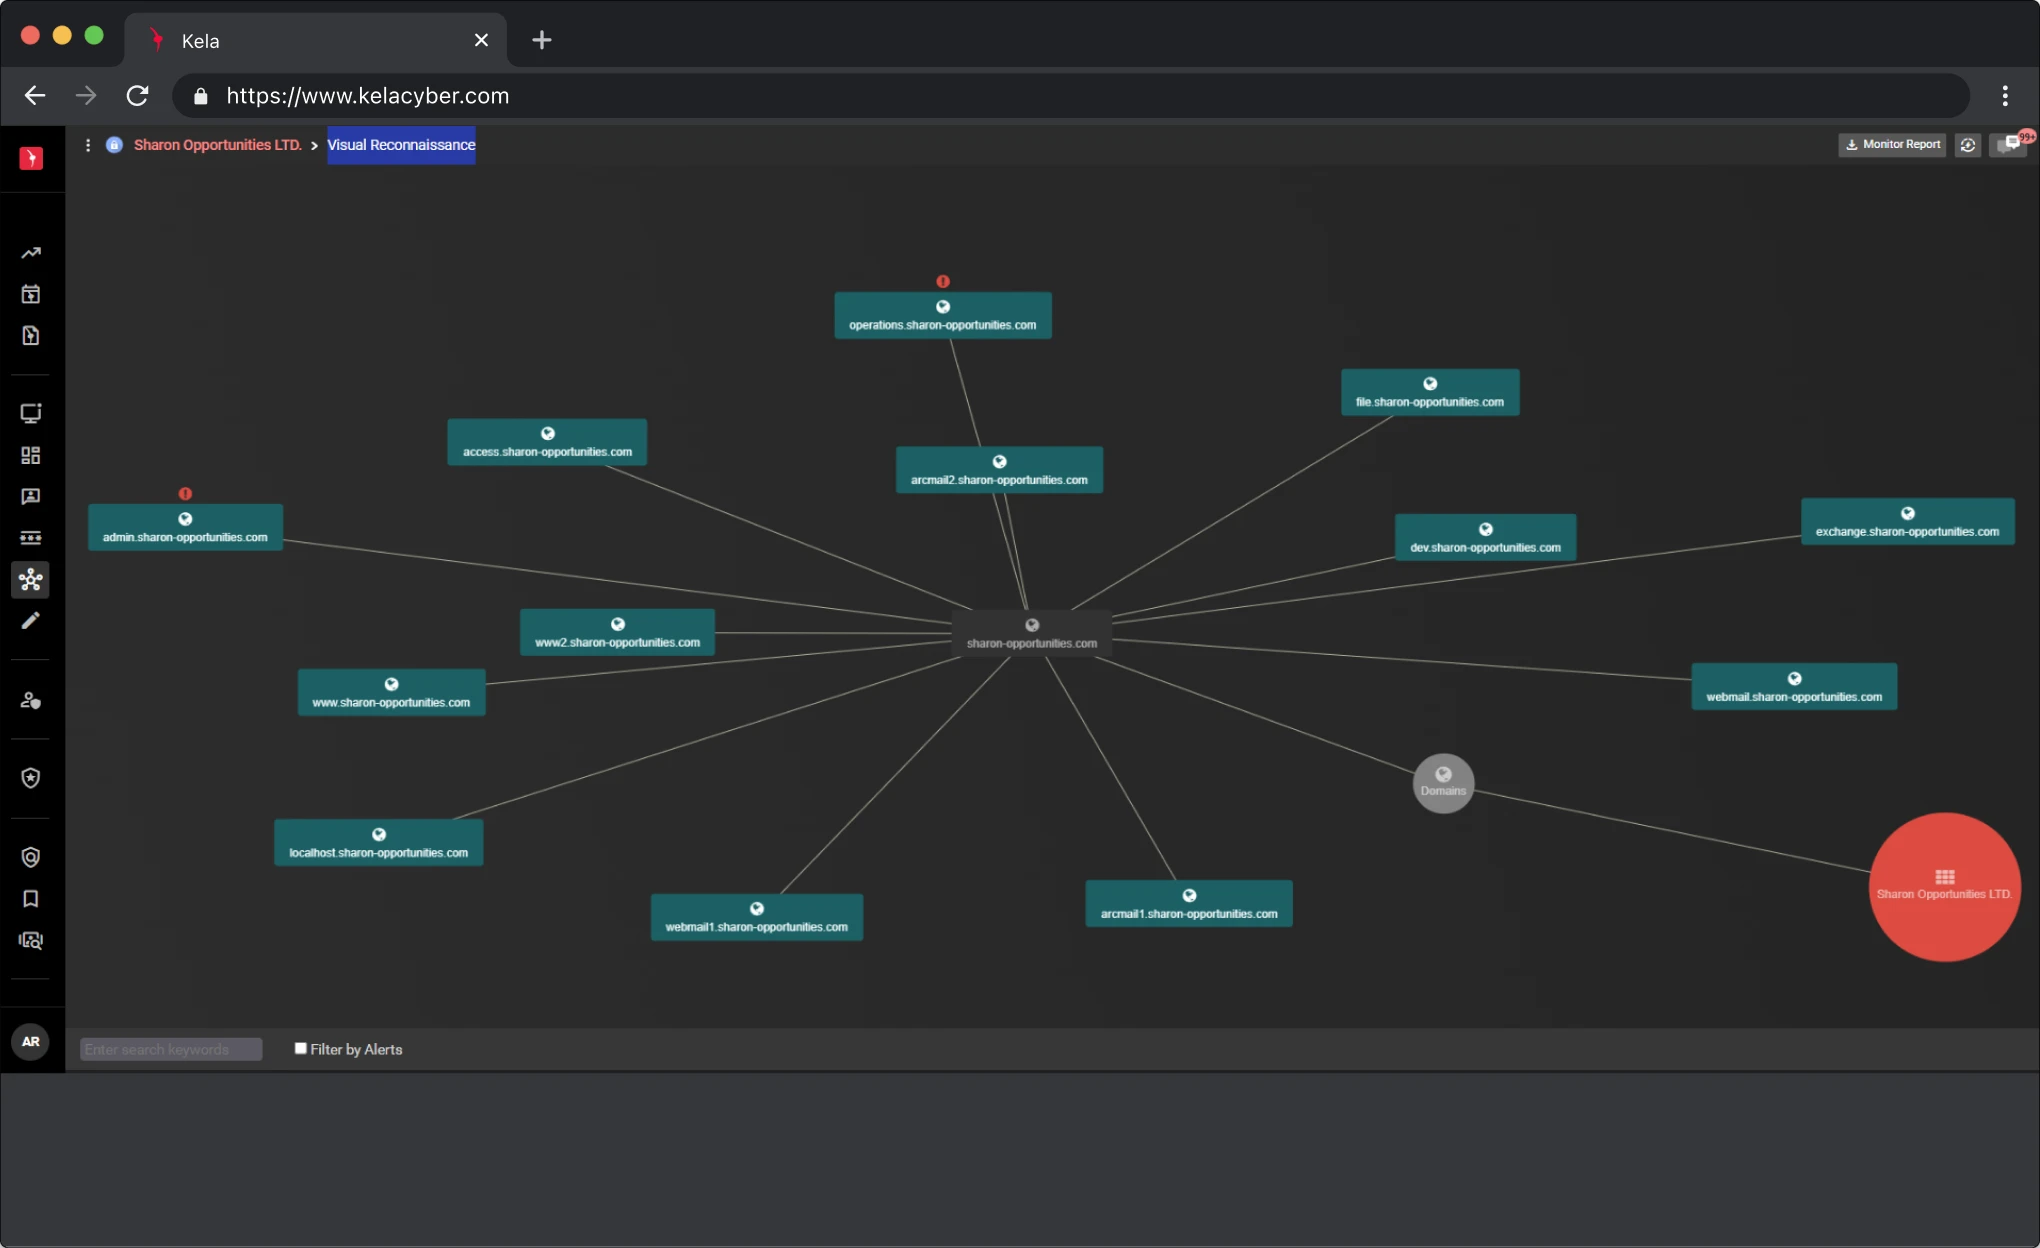
視覚的偵察
視覚的偵察
攻撃者の視点から自身のデジタルフットプリントを分析し、セキュリティ上の脆弱性を未然に解消しましょう。
ダークウェブの
監視
ダークウェブの
監視
インターネットの最も隠れた隅々まで監視することで、漏えいした資格情報や新たな脅威を特定します。
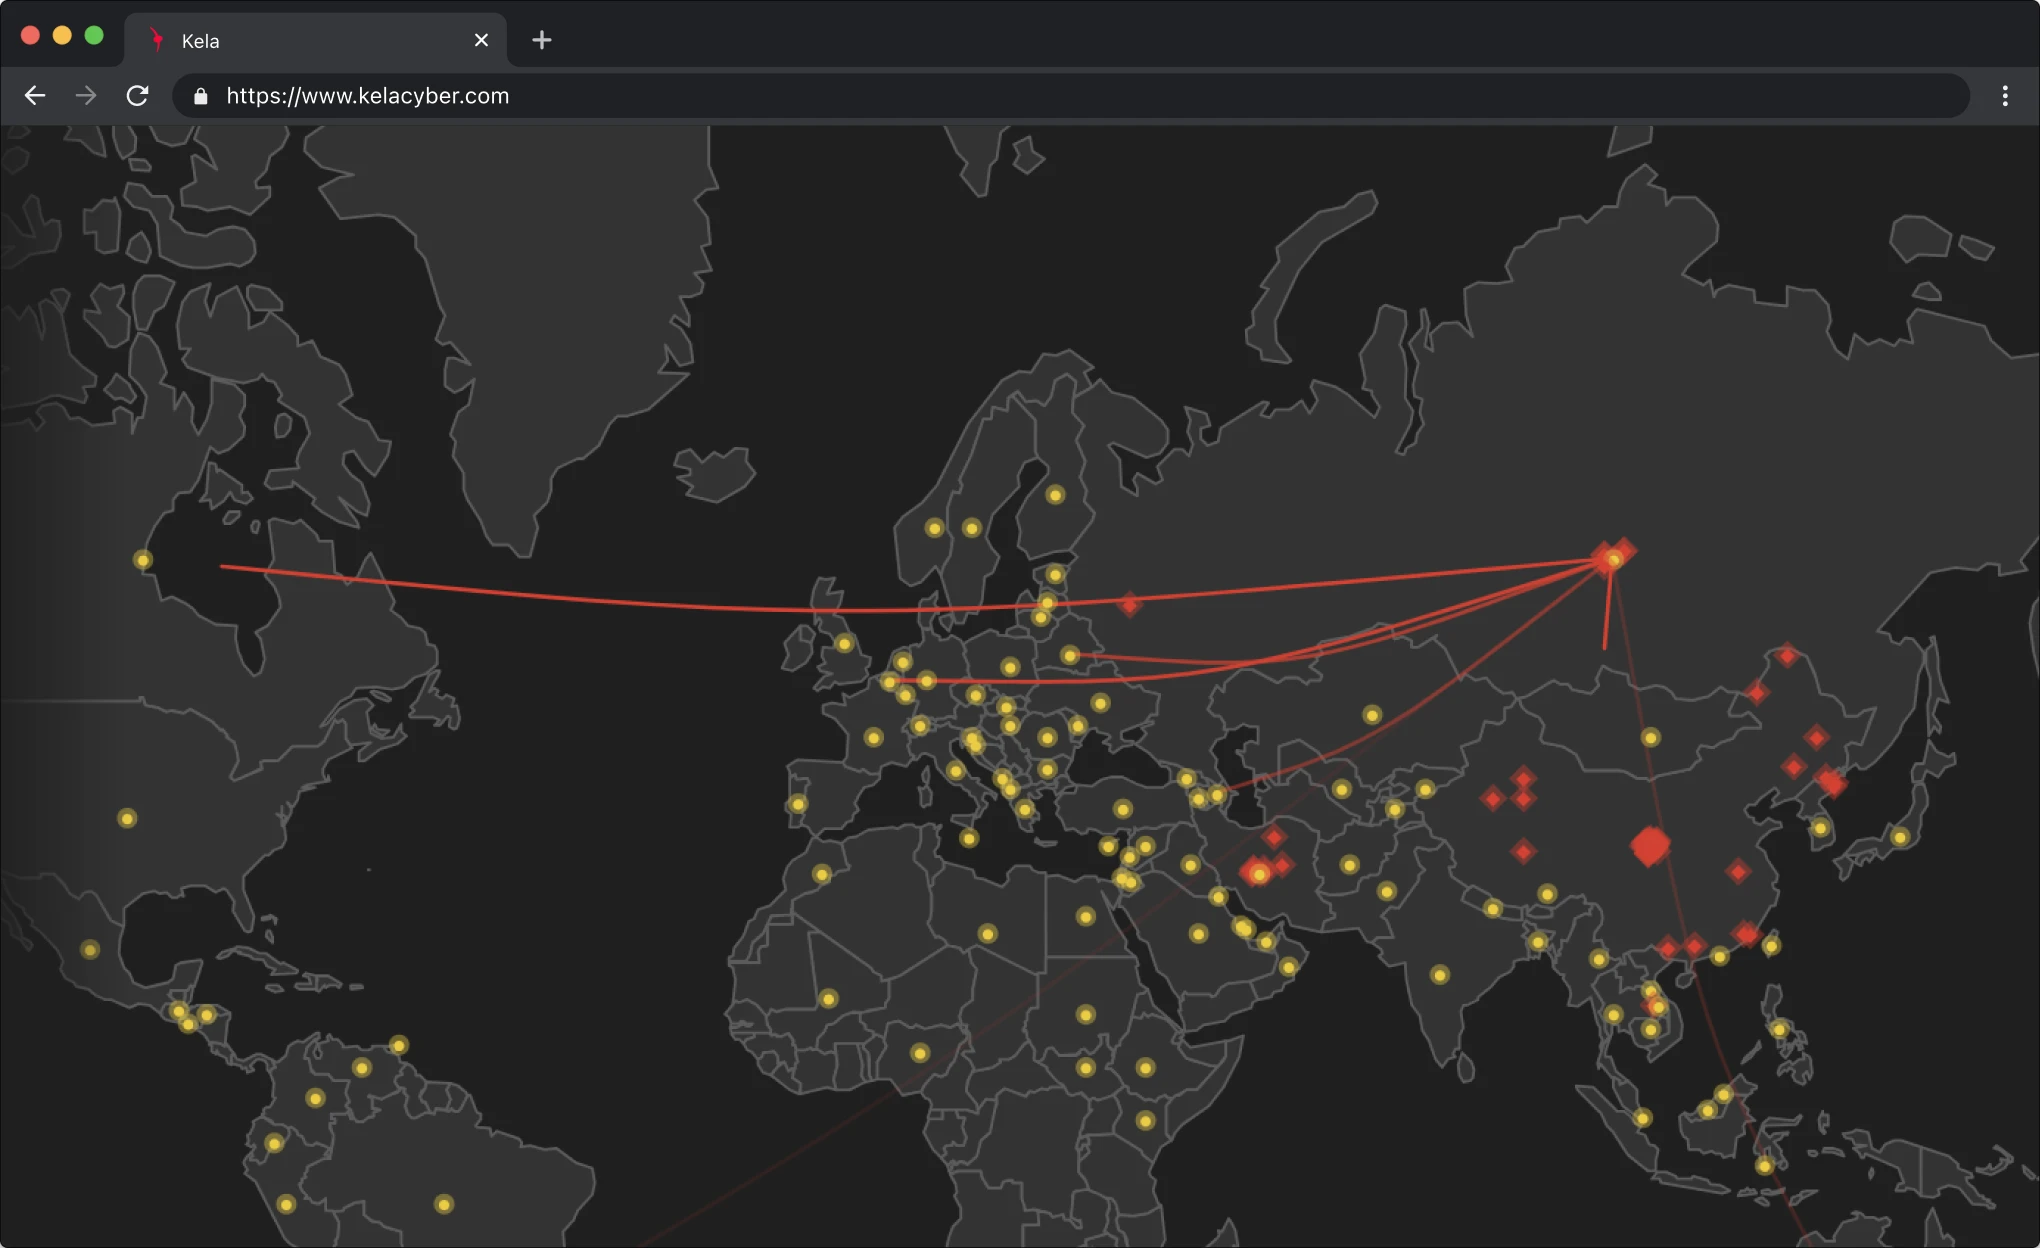
グローバル・ネットフローの監視
グローバル・ネットフローの監視
世界中のネットワーク環境における悪意のあるトラフィックのパターンや通信の変化をリアルタイムで追跡します。
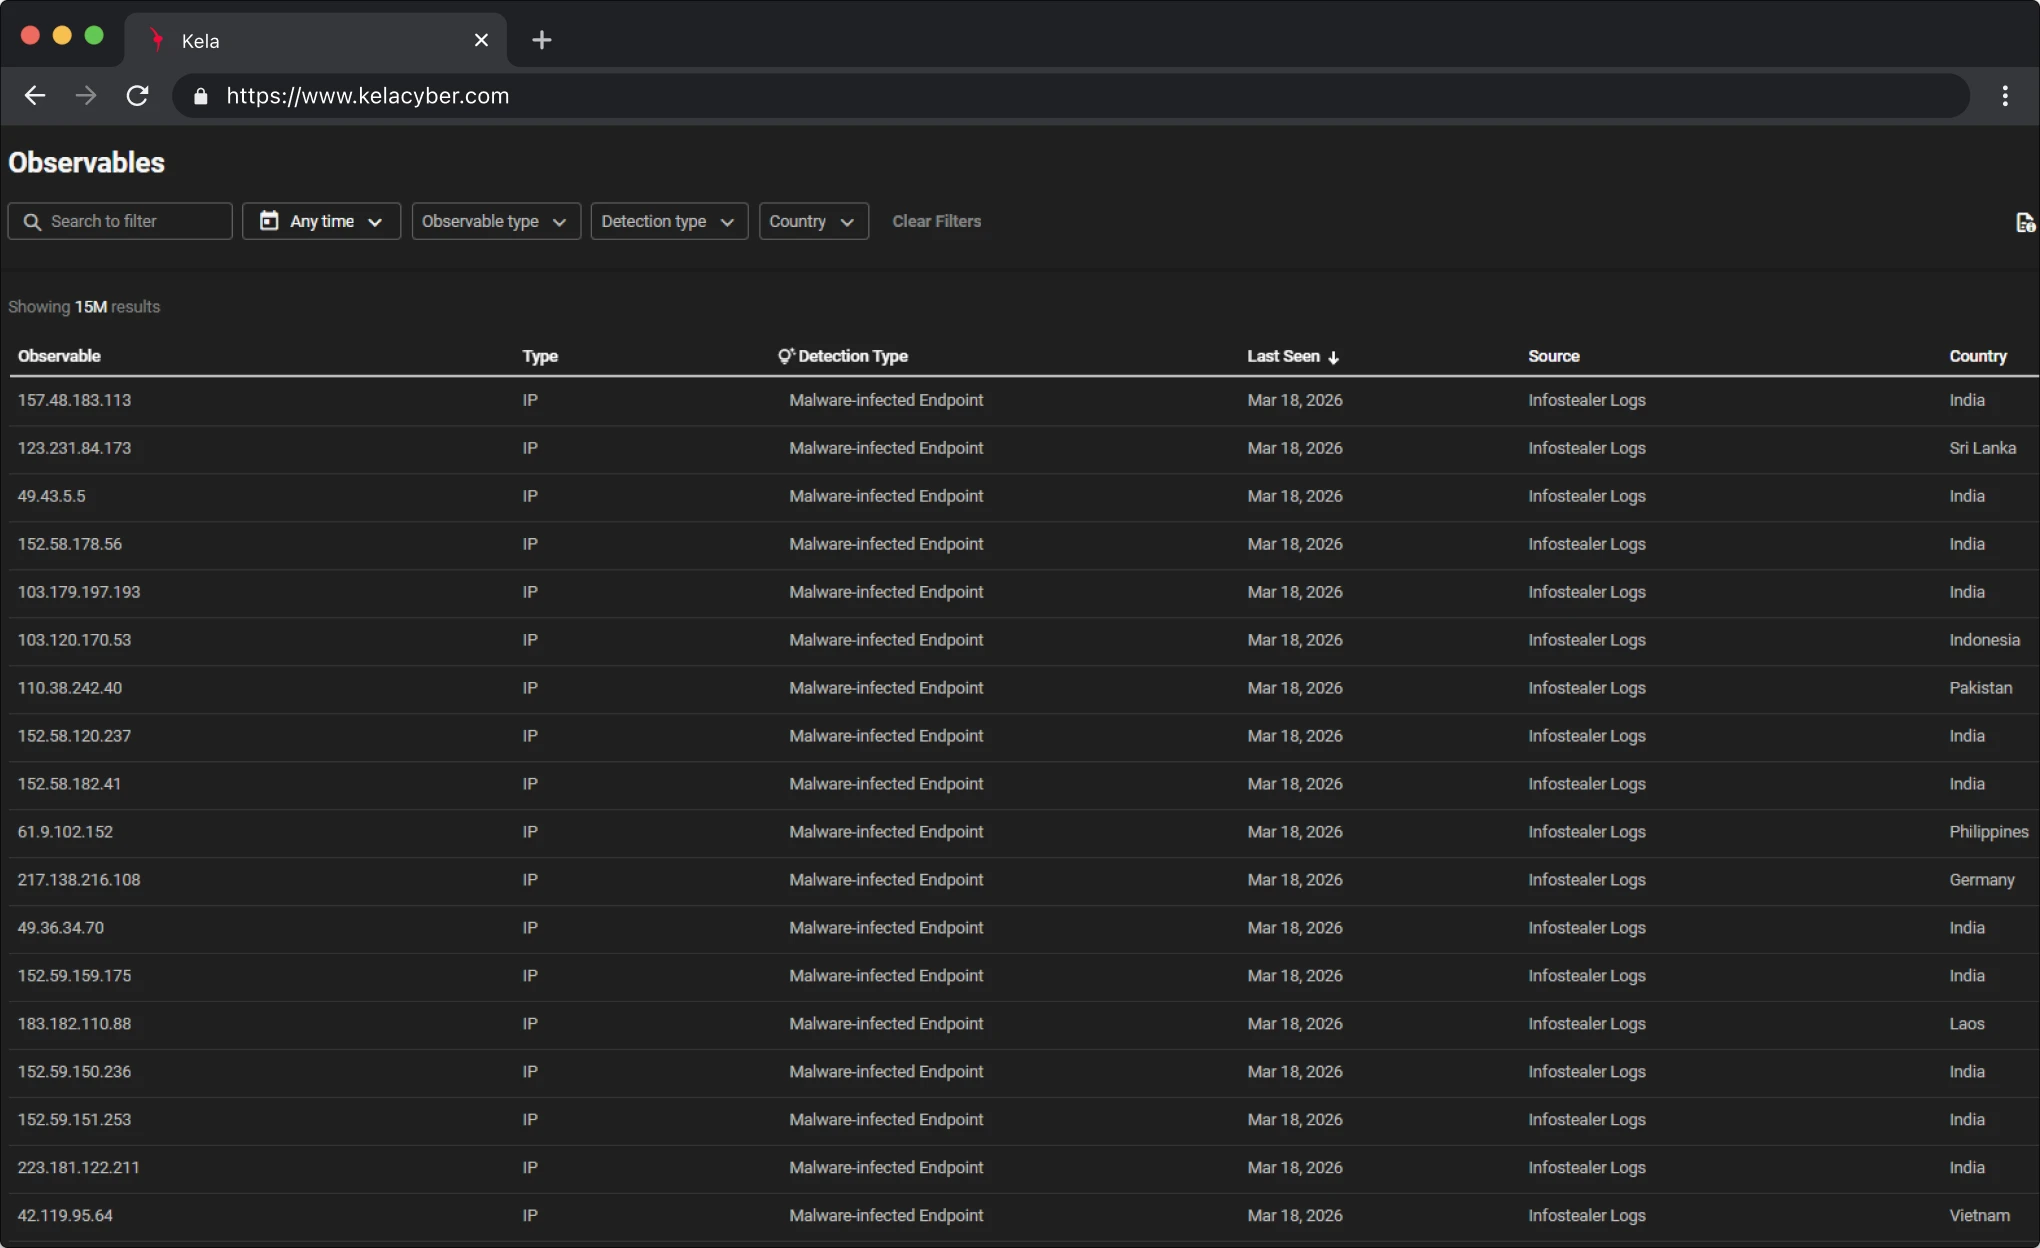
技術情報
技術情報
詳細な技術指標を活用し、脅威から環境を堅固に守りましょう。
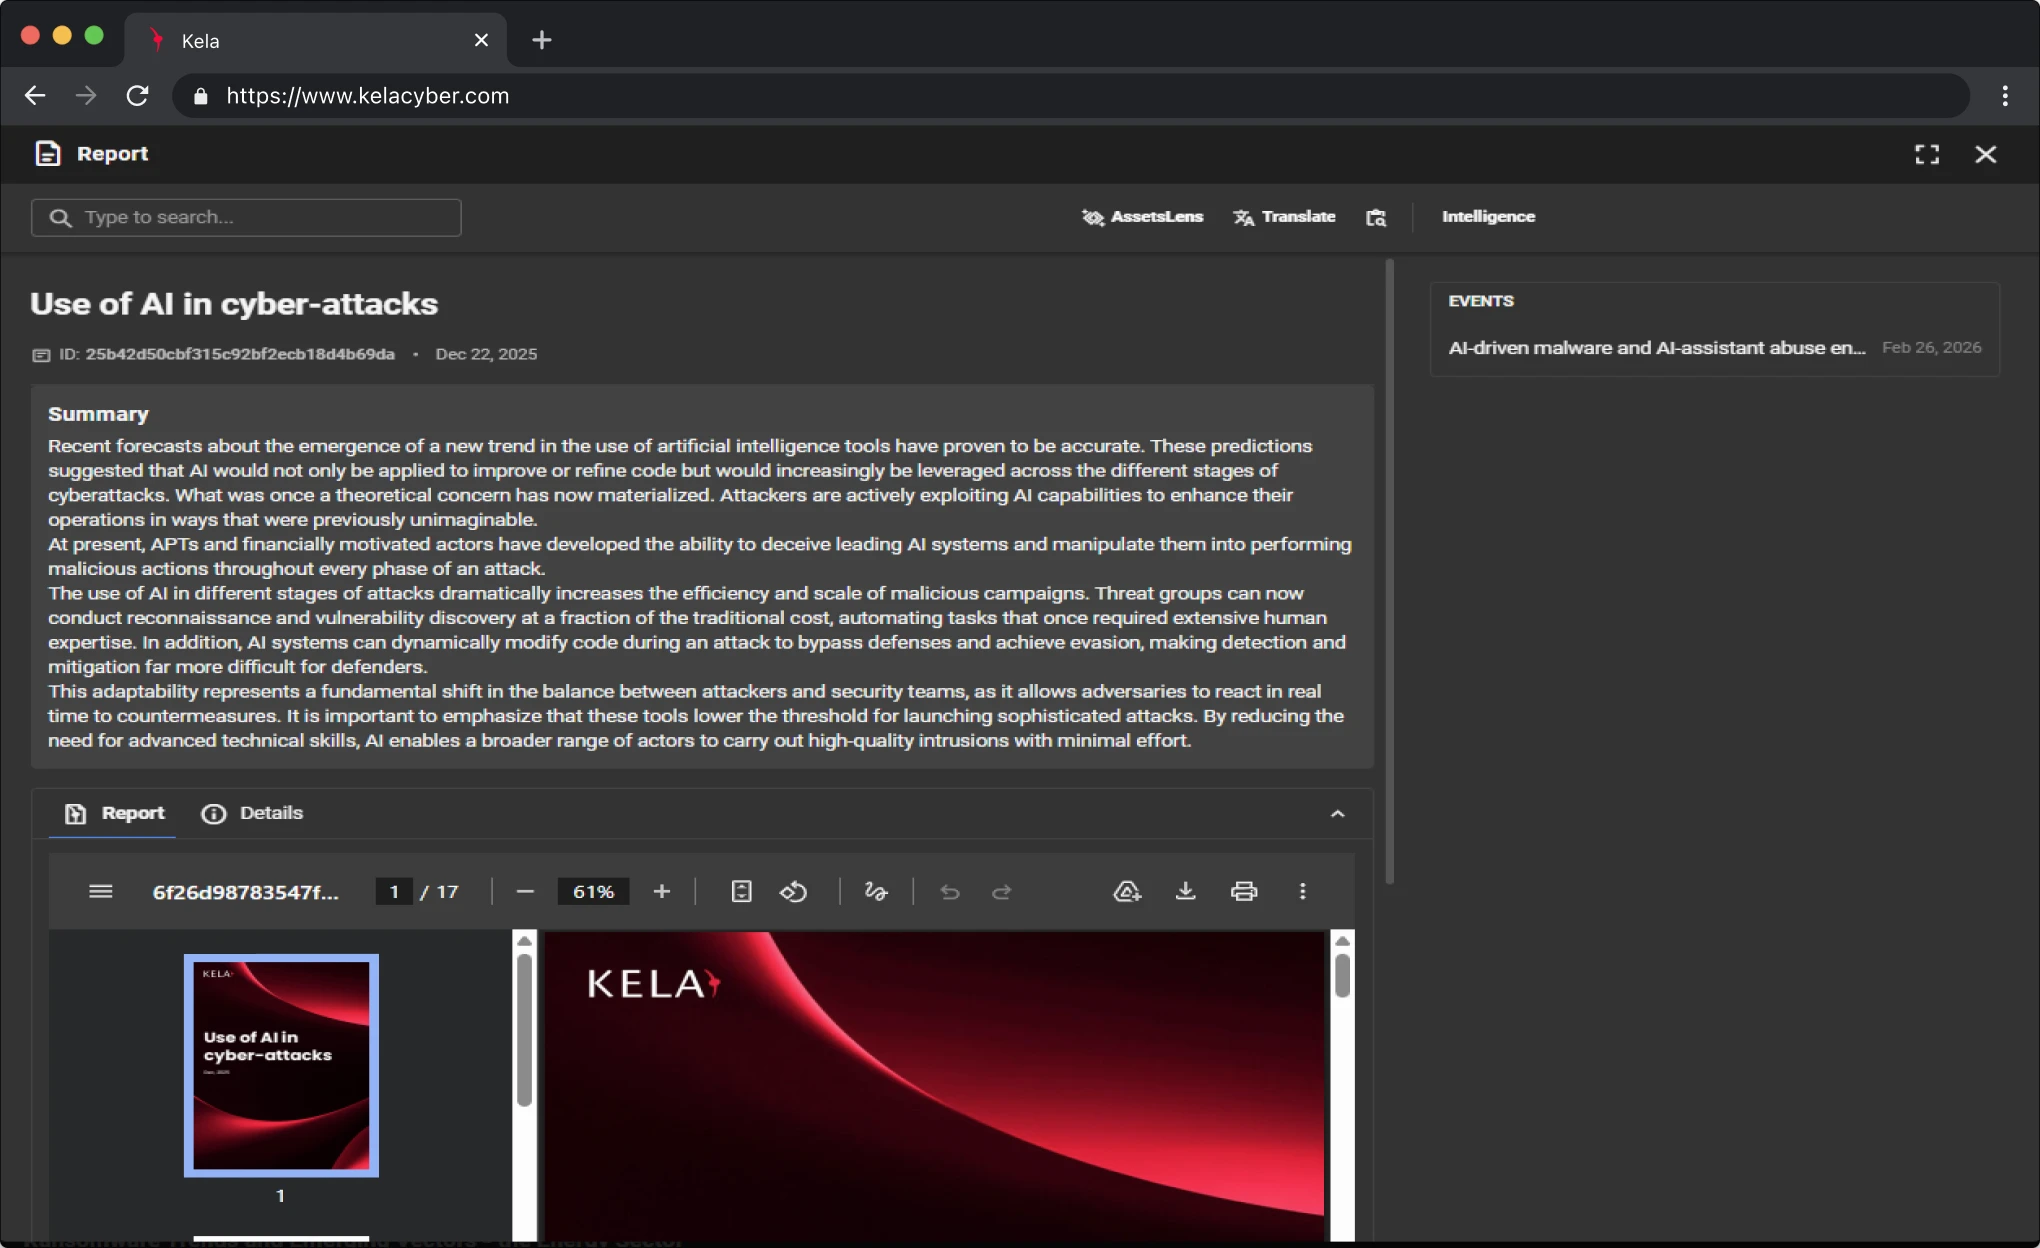
脅威アクター プロファイリング
脅威アクター プロファイリング
現在活動中の攻撃グループに関する包括的な情報資料を活用し、攻撃の「実行主体」と「動機」を把握します。
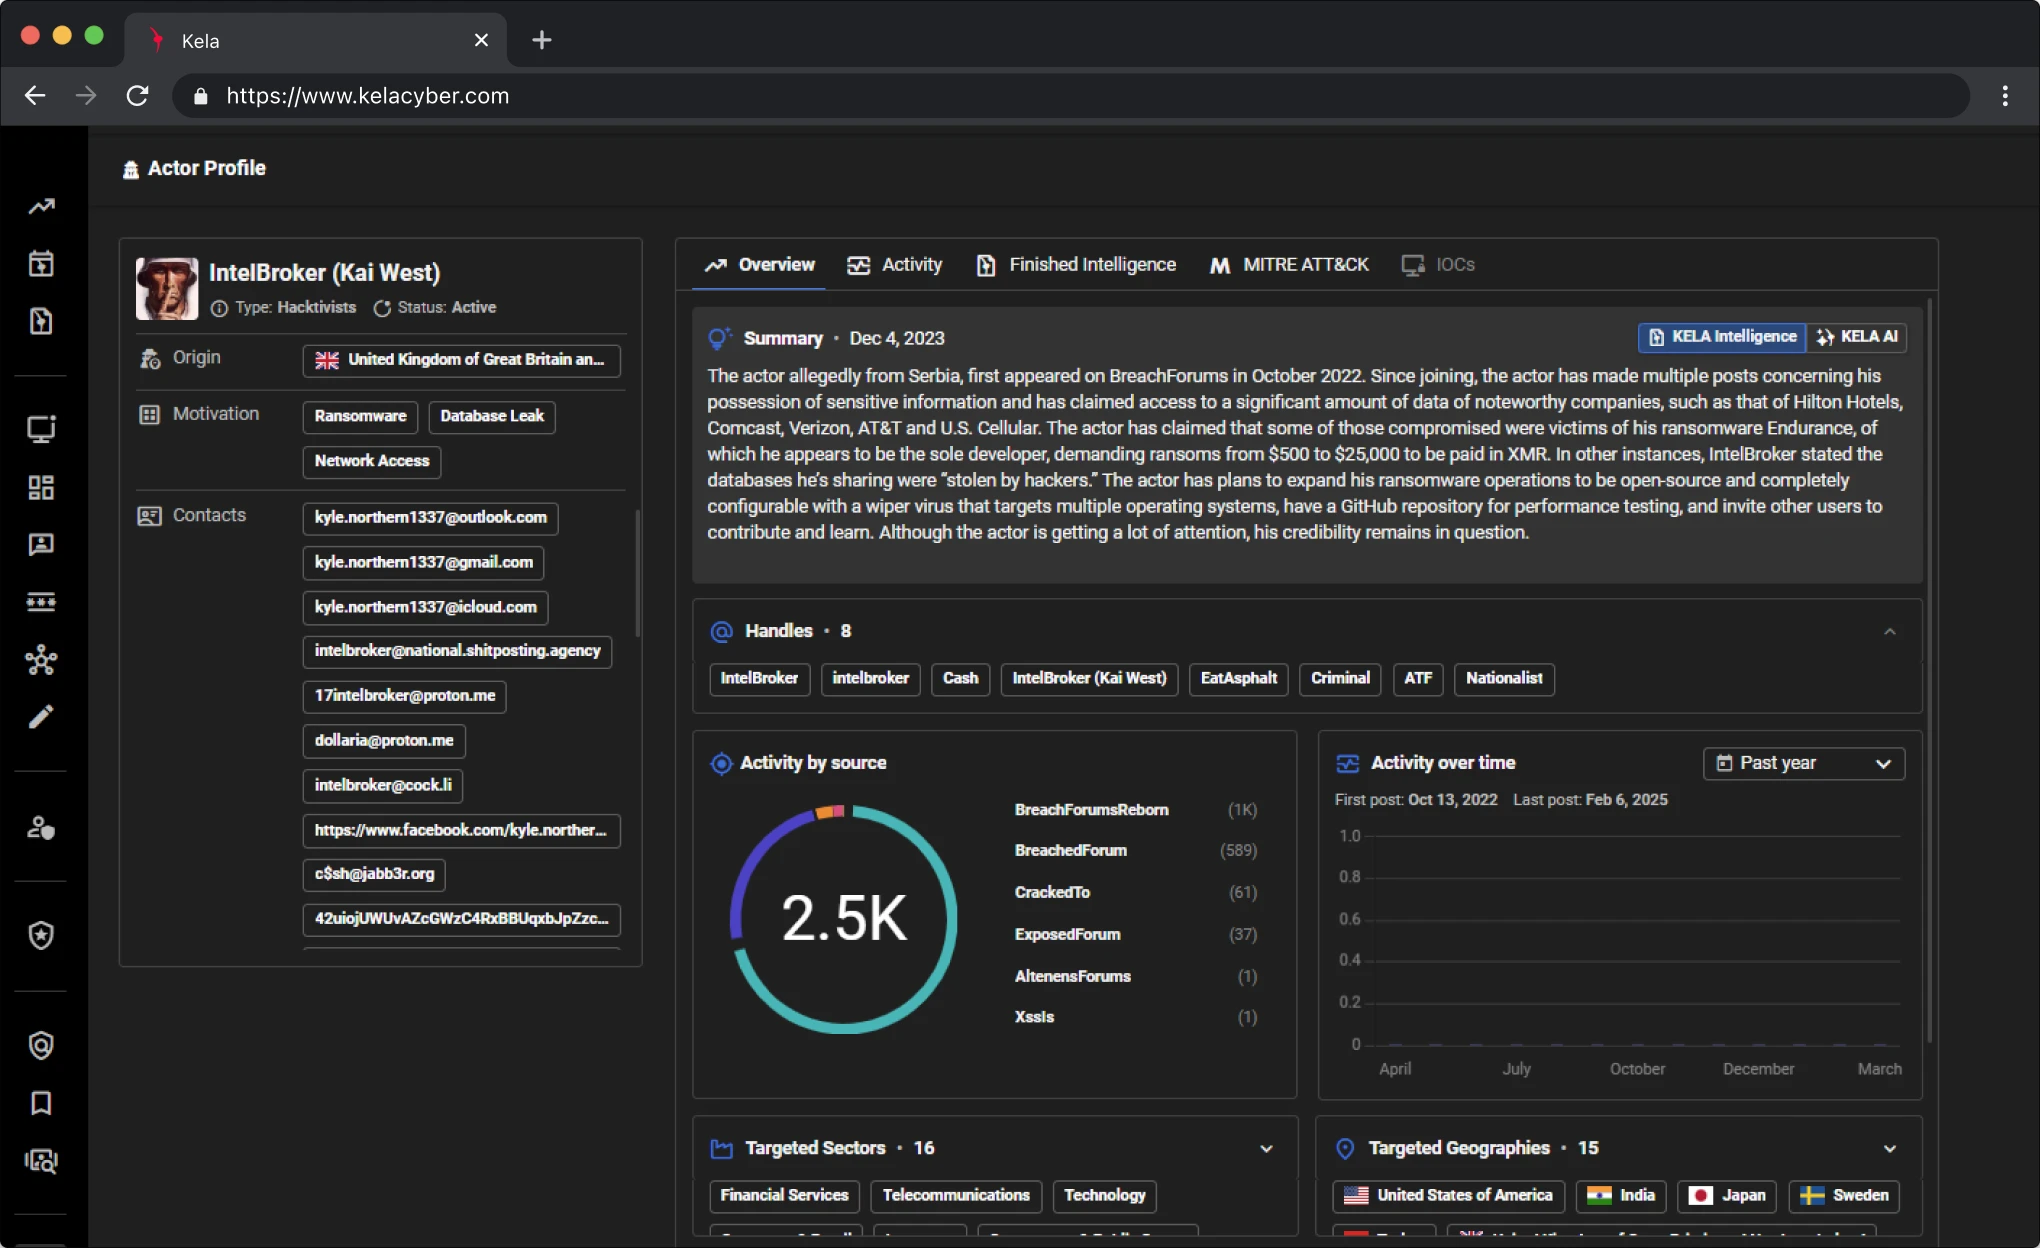
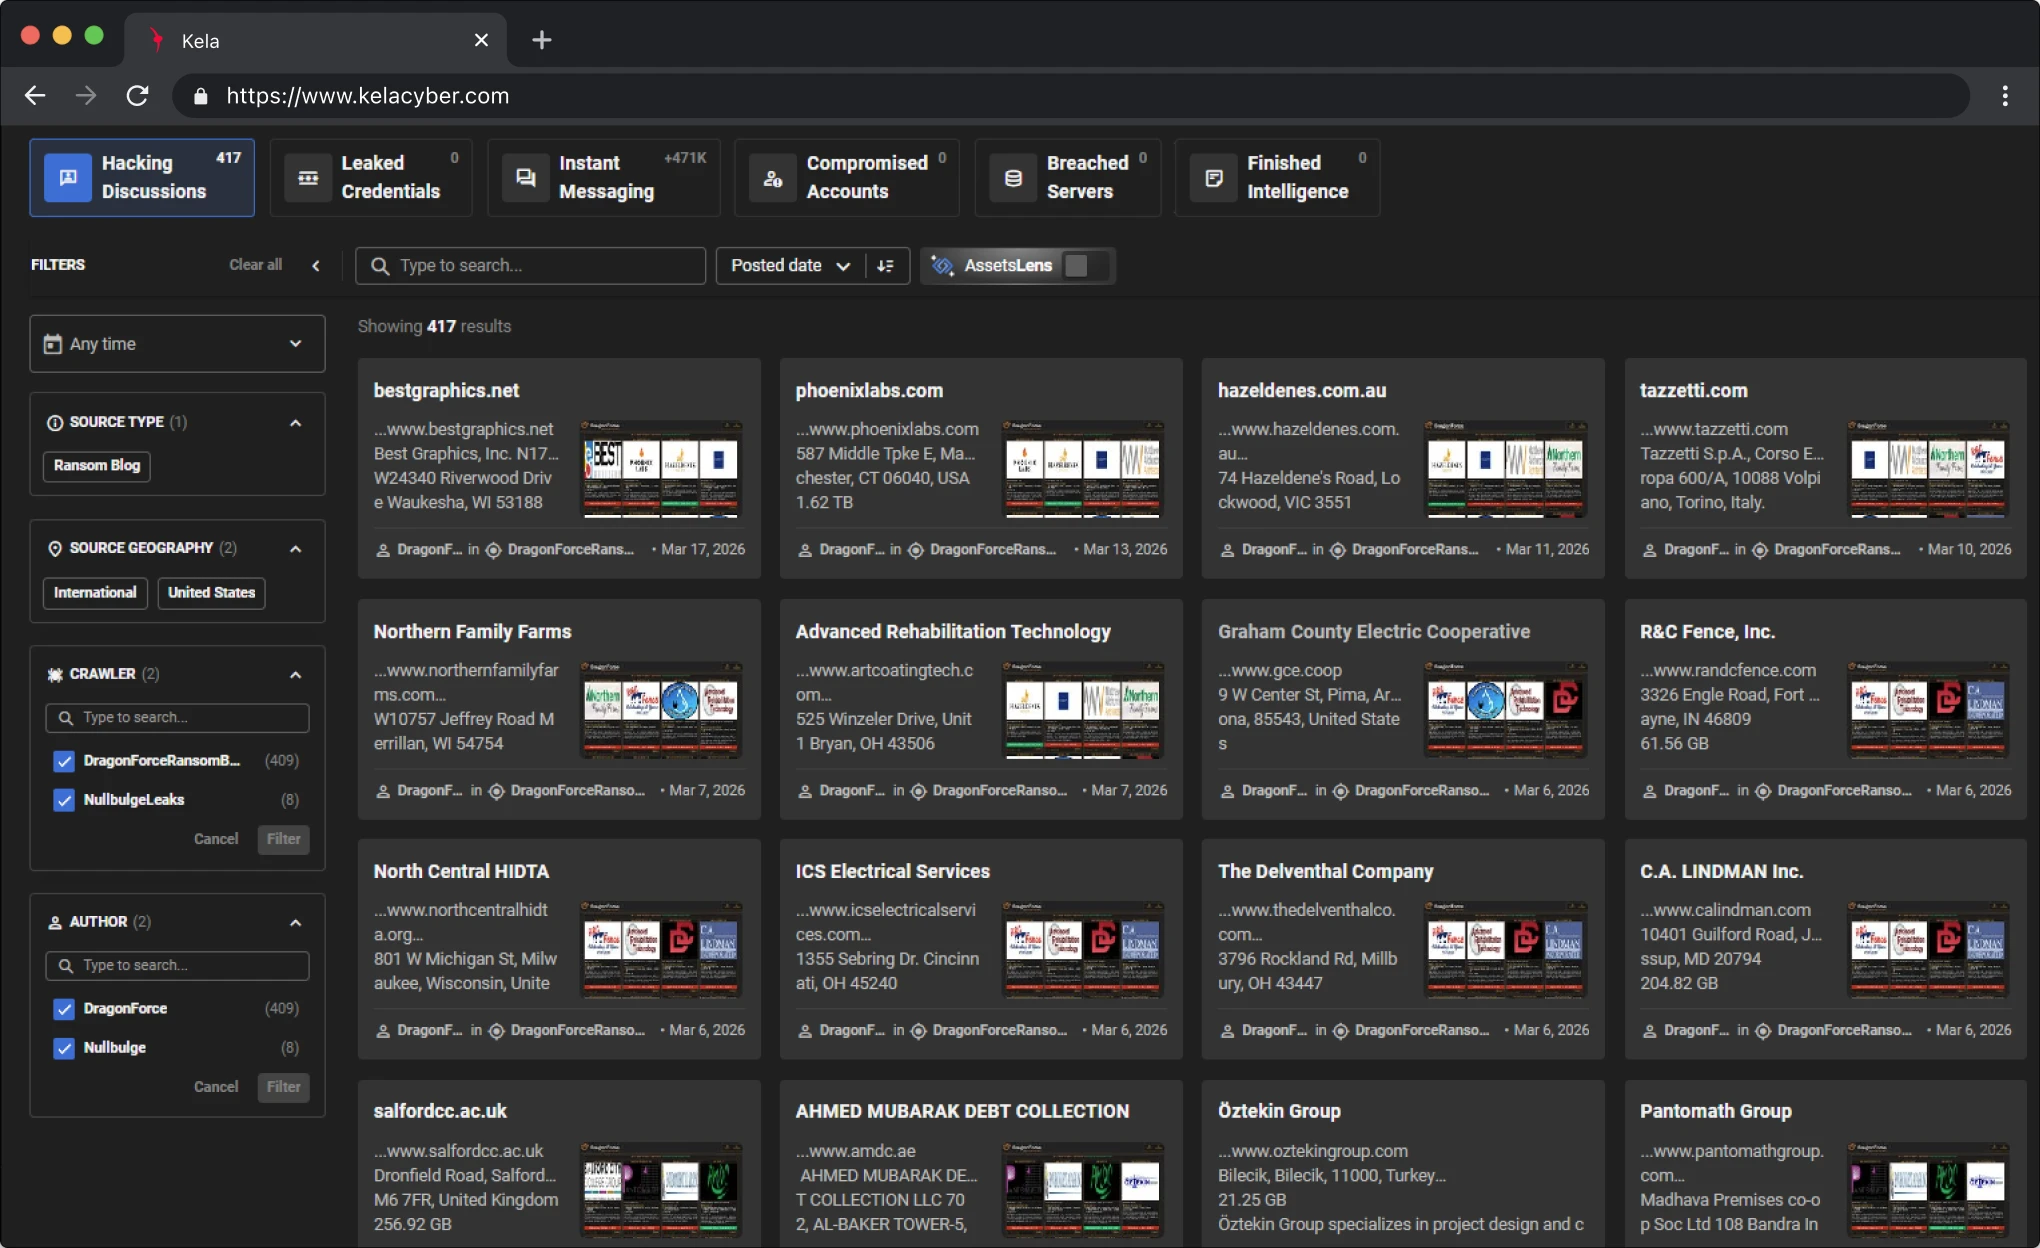
ハッキングに関する議論
ハッキングに関する議論
アンダーグラウンド のフォーラムを監視し、新たなエクスプロイトや標的に関する初期の情報をいち早くキャッチして、常に一歩先を行きましょう。
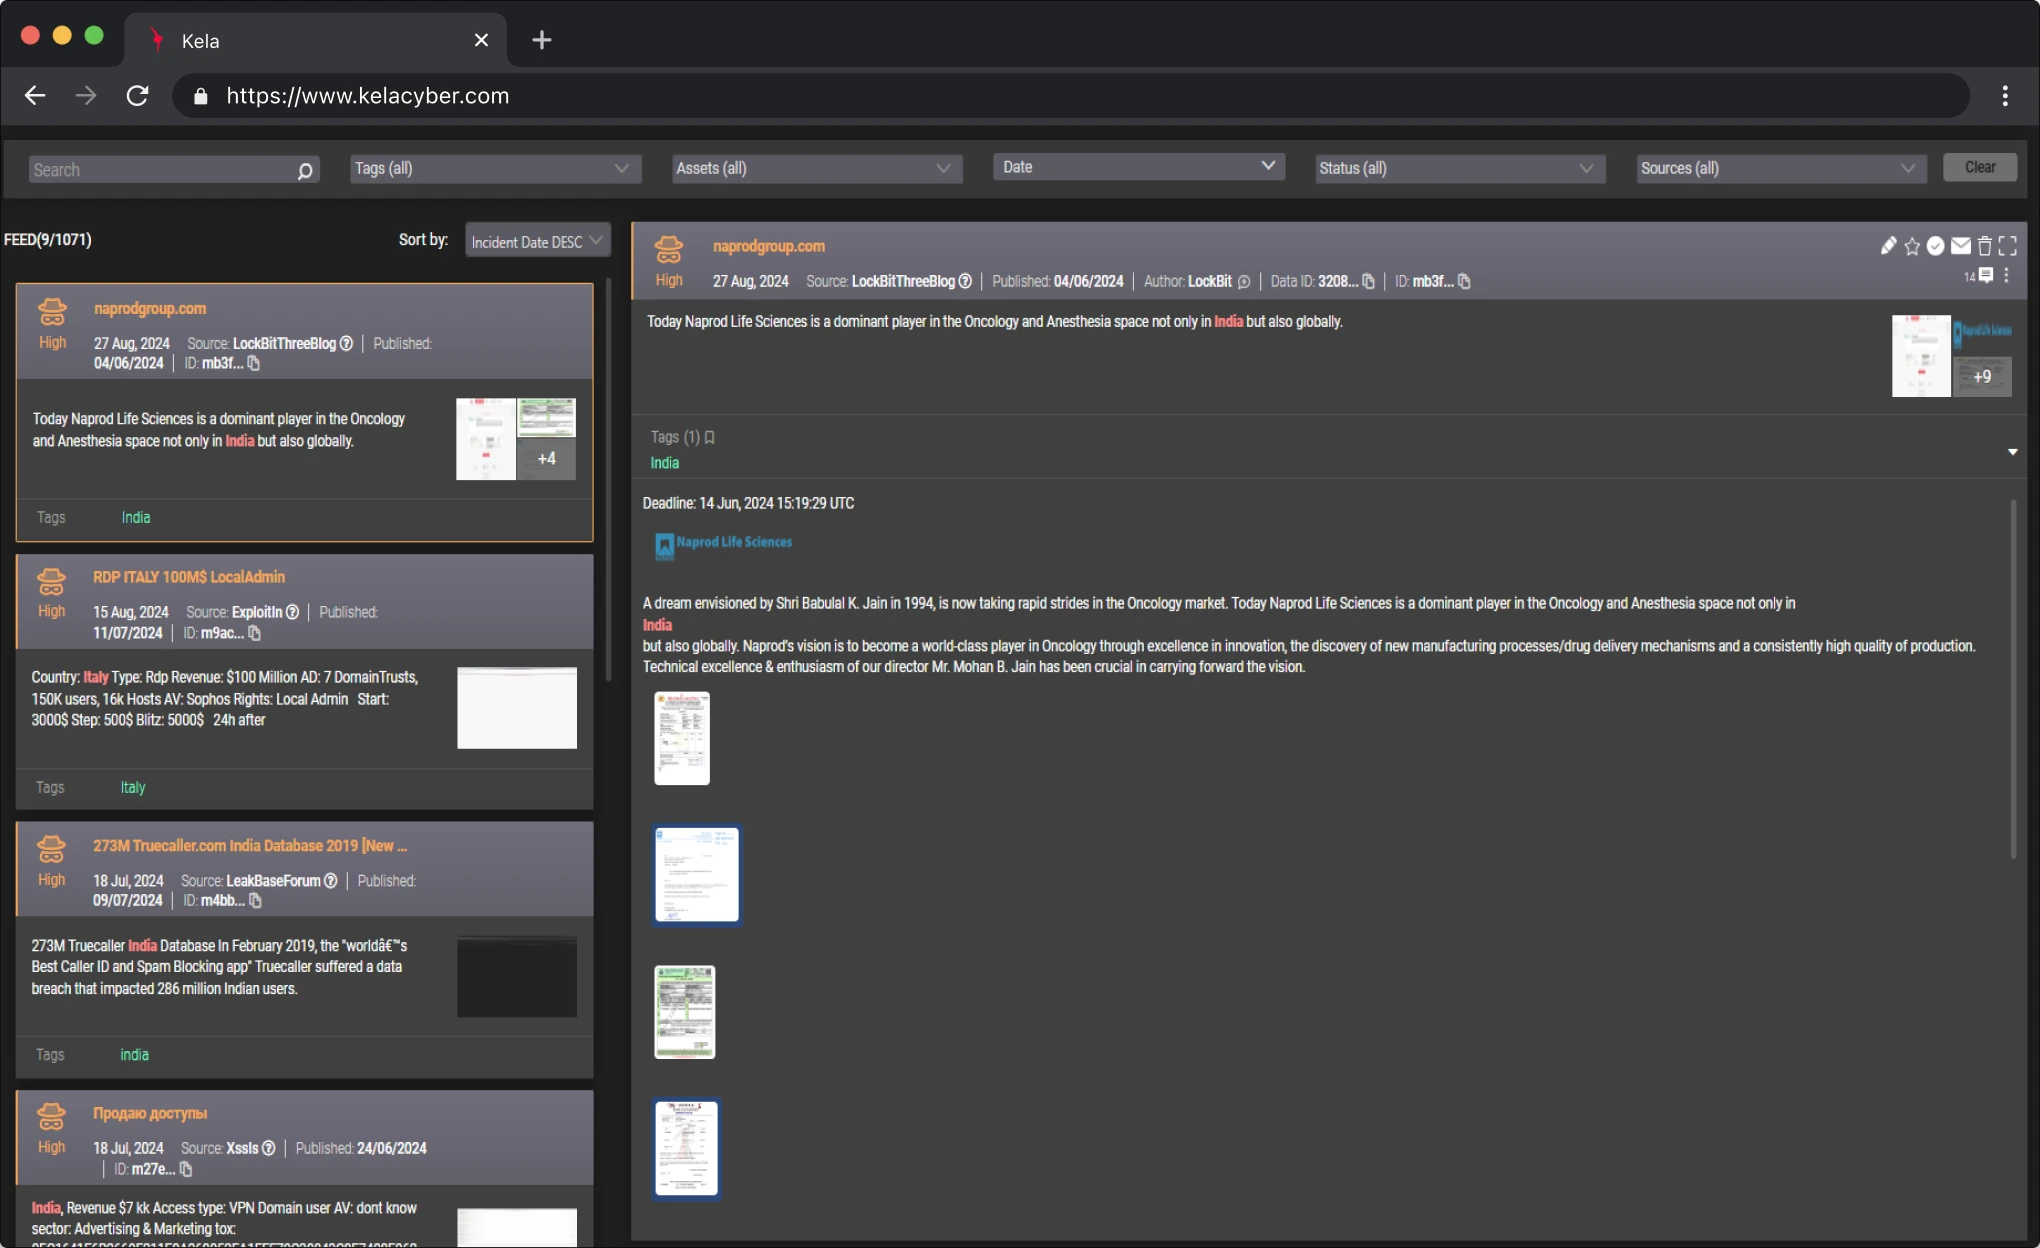
脅威インフラのマッピング
脅威インフラのマッピング
攻撃者が作戦を展開するために使用するバックエンドサーバーやC2ネットワークを分析・追跡する。
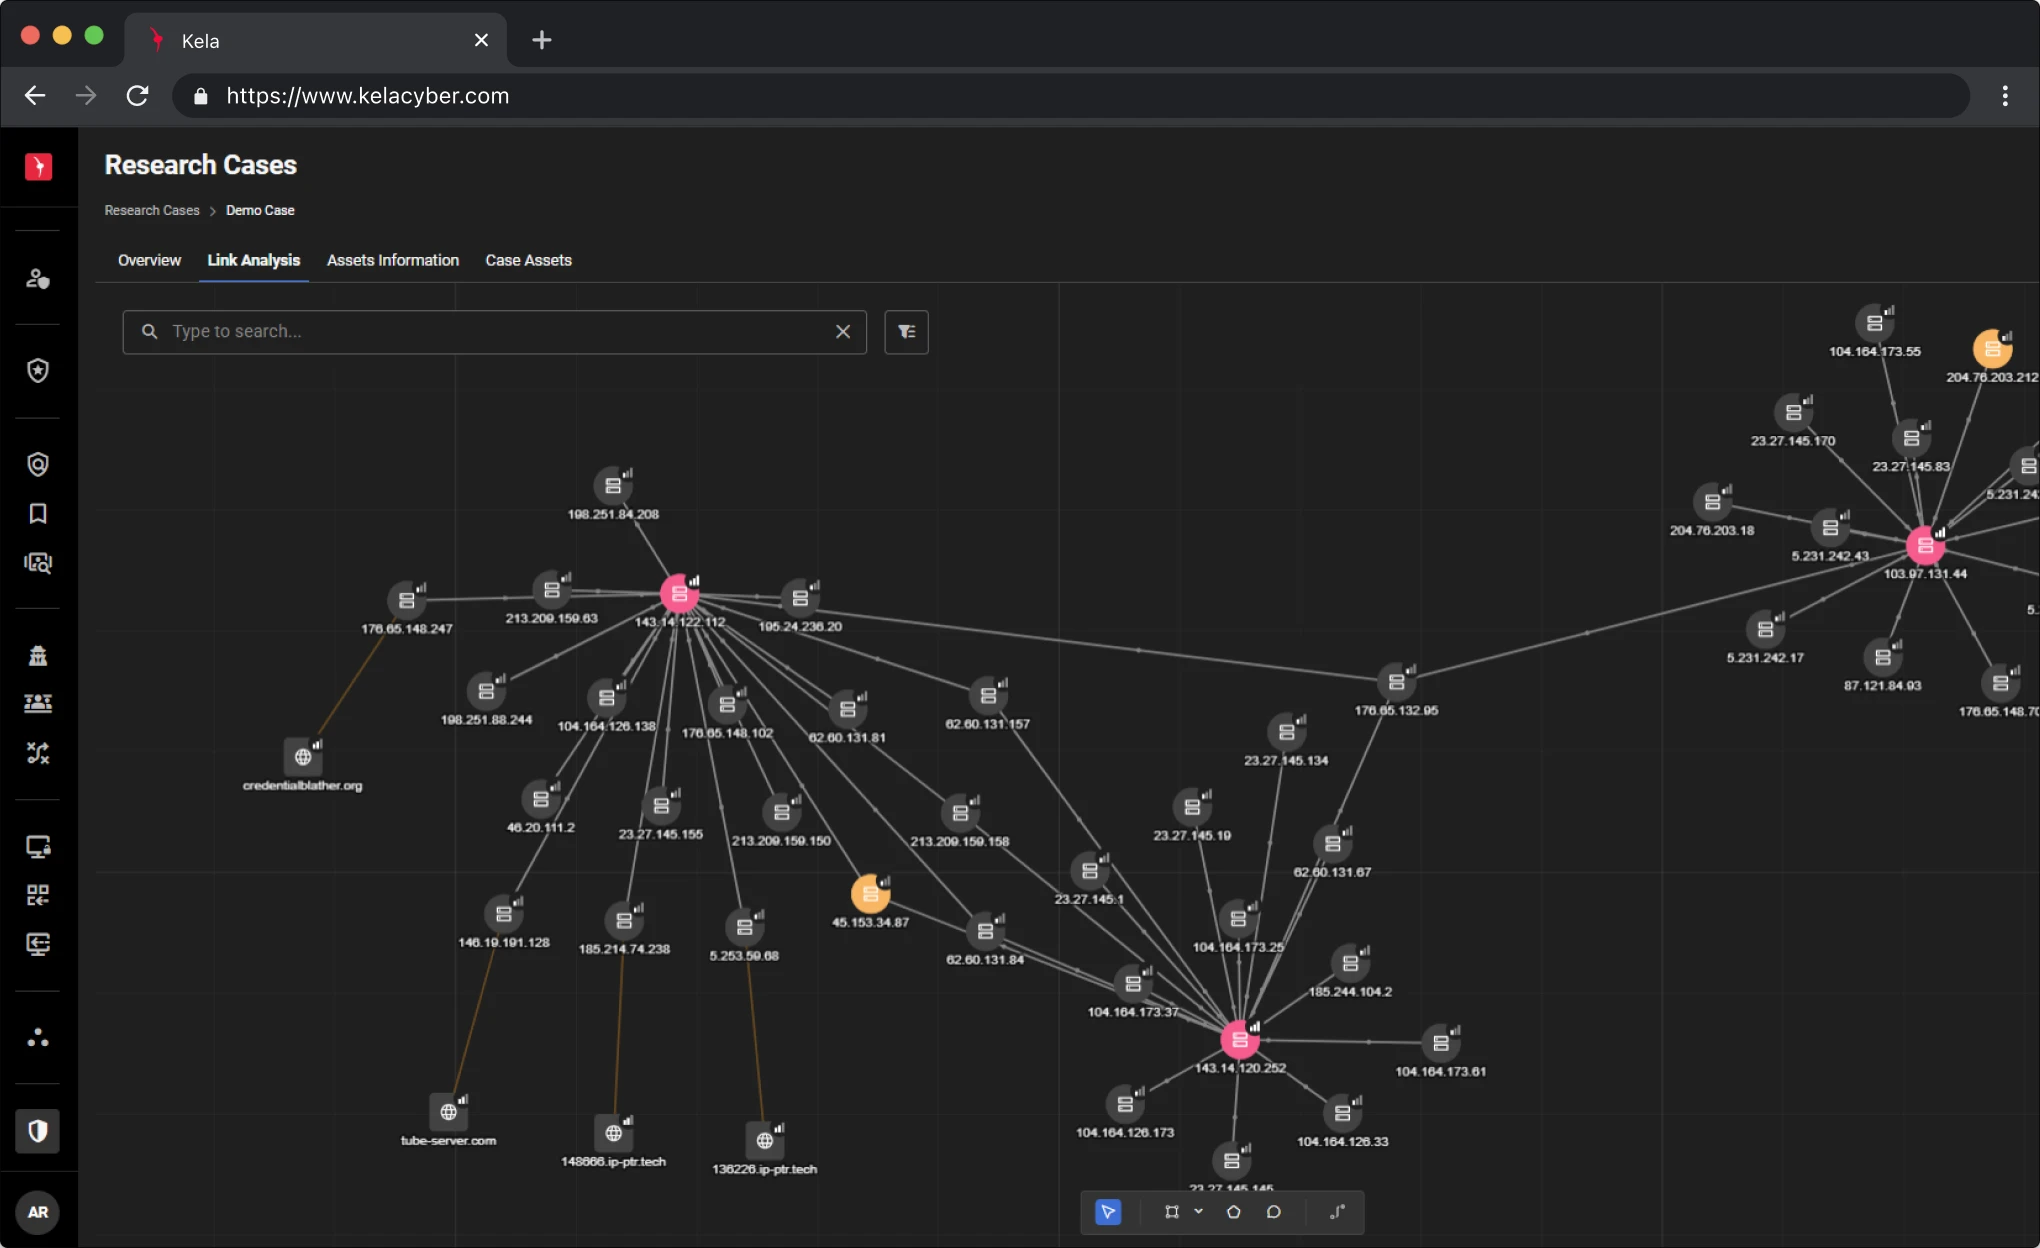
完成したインテリジェンス
完成したインテリジェンス
専門家が厳選した戦略的インサイトを受け取り、経営陣への即時報告に活用できます。
デモのご予約
よくある質問
サイバー脅威インテリジェンスとは何ですか?
サイバー脅威インテリジェンス(CTI)とは、サイバー犯罪フォーラム、闇市場、Telegramチャンネル、情報窃取マルウェア のログなど、攻撃が計画される場所から収集された、誰が、いつ、どのようにあなたを標的にしているかに関する証拠のことです。KELAは、こうした生の活動情報を、検証済みの組織固有の分析結果へと変換し、具体的な対応策を提示します。
KELAはどのような情報源からデータを収集しているのでしょうか?
非公開および公開のサイバー犯罪フォーラム、違法マーケット、自動販売サイト、犯罪者が利用するインスタントメッセージングチャンネル、ランサムウェアのリークサイト、情報窃取マルウェアのログやペーストサイト、さらにグローバルネットワークのテレメトリデータ。情報収集は継続的に行われており、ほとんどのチームが安全にアクセスできない情報源にも到達しています。
KELAは脅威フィードとどう違うのですか?
フィードは、追跡すべき指標を提供します。KELAは、アンダーグラウンド のアクティビティをユーザーの資産、ID、ベンダーと照合し、脅威アクターに関するコンテキストや深刻度情報を付加した上で、取るべき措置を提示します。これにより、アナリストはノイズの選別に時間を費やすことなく、厳選されたリストに基づいて対応を行うことができます。
アナリストはプラットフォーム上で直接調査を行うことができますか?
はい。「Investigate」モジュールは、アンダーグラウンド の過去20年間にわたるデータを検索可能な形で閲覧できるウィンドウであり、投稿された当時の元の証拠データがそのまま掲載されています。また、「脅威アクター 」モジュールでは、敵対者の別名、ウォレット、標的、およびMITRE ATT&CK手法をまとめたプロファイルを提供しています。
その情報は、どのようにして当社のセキュリティスタックに届くのでしょうか?
API、Webhook、およびSplunkやその他のSIEM・SOARプラットフォーム向けの既製アプリを通じて、STIXなどの機械可読形式でデータが提供されるため、検出結果は自動的にチケット、ブロック、リセットとして処理されます。
KELAを利用するには、社内のアナリストが必要なのでしょうか?
いいえ。KELAのデータを用いて訓練されたAIエージェントである「デジタルCTIアナリスト」が、24時間体制で情報源の監視、身元の確認、問い合わせへの対応、およびブリーフィングの作成を行っており、さらに詳細な調査が必要な場合は、KELAのサイバーインテリジェンスセンターが対応可能です。


