




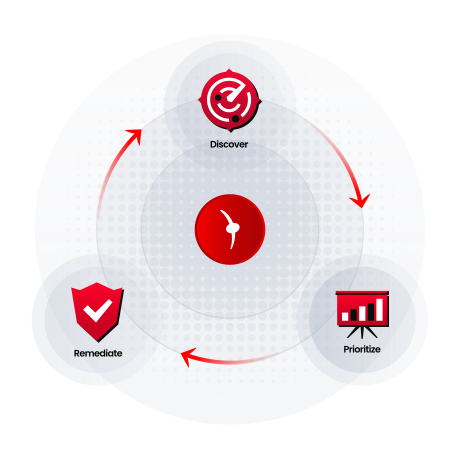
継続的な脅威エクスポージャー 管理
脅威エクスポージャーを確実に低減
検証を徹底し、仮説の提示は最小限に
ULTRA REDは、能動的な外部テストにより、あらゆるエクスポージャーと攻撃ベクトルを自動的に検証します。実環境での悪用可能性の証拠があるため、SecOpsチームは検出結果を信頼して真のリスクに集中し、アラートを一つひとつ疑うことなく、自信を持って対応できます。

アタックサーフェスの完全な可視化
インターネットに公開されたすべての資産を継続的に検出・監視し、管理されないエクスポージャーをなくします。

悪用可能性に基づく優先順位付け
実際に悪用可能な脆弱性に集中し、証拠に基づいて迅速に意思決定できます。

より迅速でスマートな是正
隠れた重大なリスクを明らかにし、VITA AIのガイダンスを活用して、エクスポージャーを確実に軽減します。

100%
エクスポージャー検証
<1%
誤検知
-75%
アラートを削減
2~3倍
MTTRの短縮
100%
エージェントレスSaaS
攻撃者は、貴社のどこがエクスポージャーになっているかをすでに把握しています。貴社はご存じですか?
アタックサーフェスを網羅的にカバー
ULTRA REDは、外部環境全体にわたるインターネットに公開されている資産を継続的に検出し、マッピングし、監視します。これにより、組織は公開されている資産に関する明確かつ最新の状況を把握でき、セキュリティチームは死角を減らし、アタックサーフェスをより強固に管理できるようになります。
悪用可能性に基づくリスクの優先順位付け
ULTRA REDは、どの脆弱性が実際に悪用可能かを検証し、チームが最も重要なリスクに集中できるよう支援します。膨大なアラートやCVEを追いかけるのではなく、証拠と実際の攻撃者との関連性に基づいて、是正の優先順位を付けることができます。
確実かつ迅速な是正
ULTRA REDは、従来のテスト手法では見落とされがちな、隠れた重大な脆弱性の発見を支援します。悪用可能性の証明とVITA AIによる実践的なガイダンスにより、チームはより迅速に是正し、確信を持って対応できます。
能動的なエクスポージャー管理のために設計
組織が外部のエクスポージャーを、より迅速かつ確実に特定・検証・是正できるよう支援する機能。
外部アタックサーフェスの検出
外部アタックサーフェスの検出
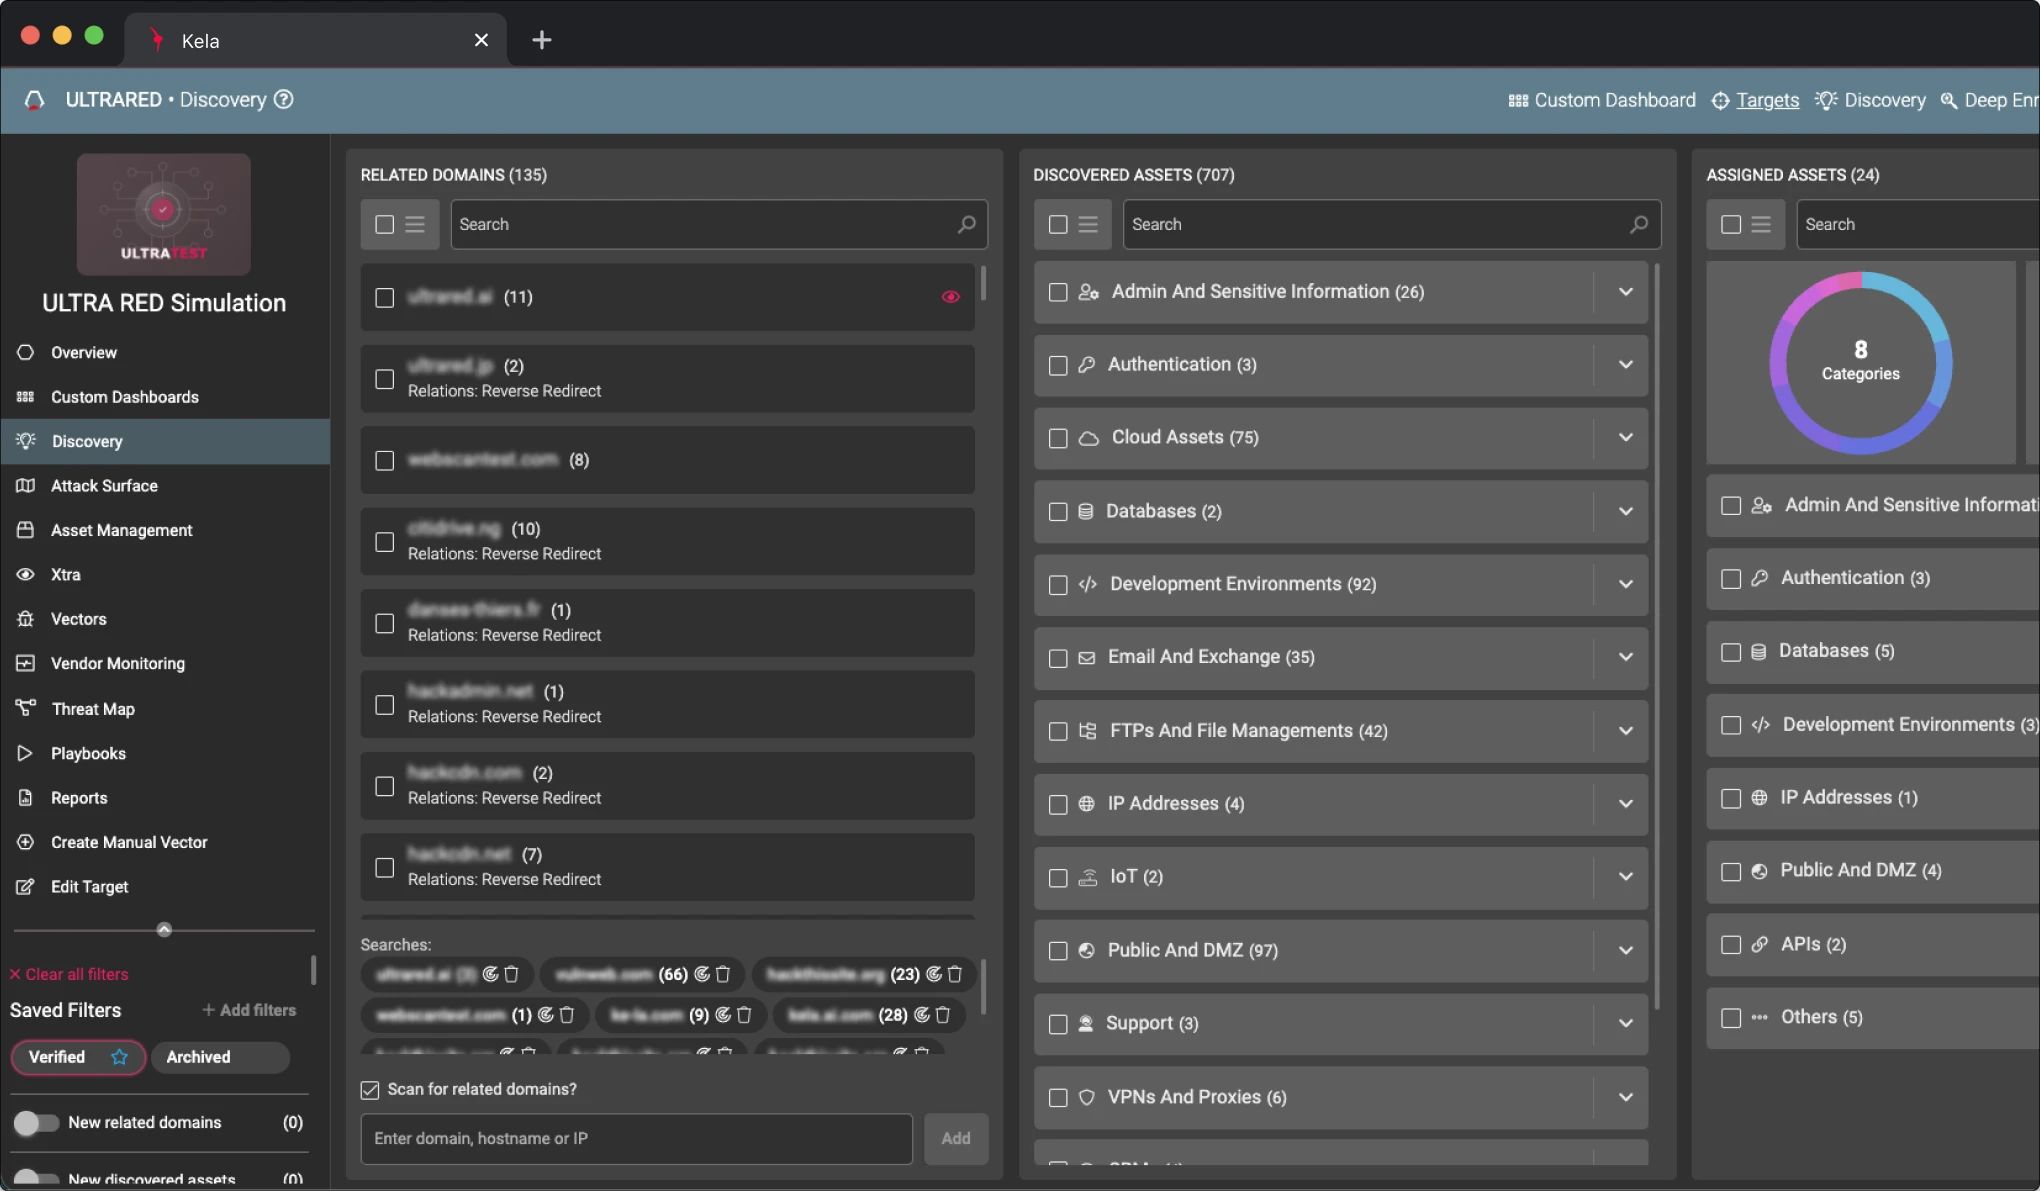
ULTRA REDは、単一のドメインから、買収したインフラ、シャドーIT、存在すら把握されていなかった資産など、攻撃者から見えるあらゆるものを継続的に洗い出します。セットアップや設定は一切不要です。
コンテキストに基づく資産マッピング
コンテキストに基づく資産マッピング
すべての資産をコンテキストに基づいて分析し、実際にどのようにアクセスされ得るかを明らかにします。これにより、外部エクスポージャーの実態をリアルタイムで把握できます。
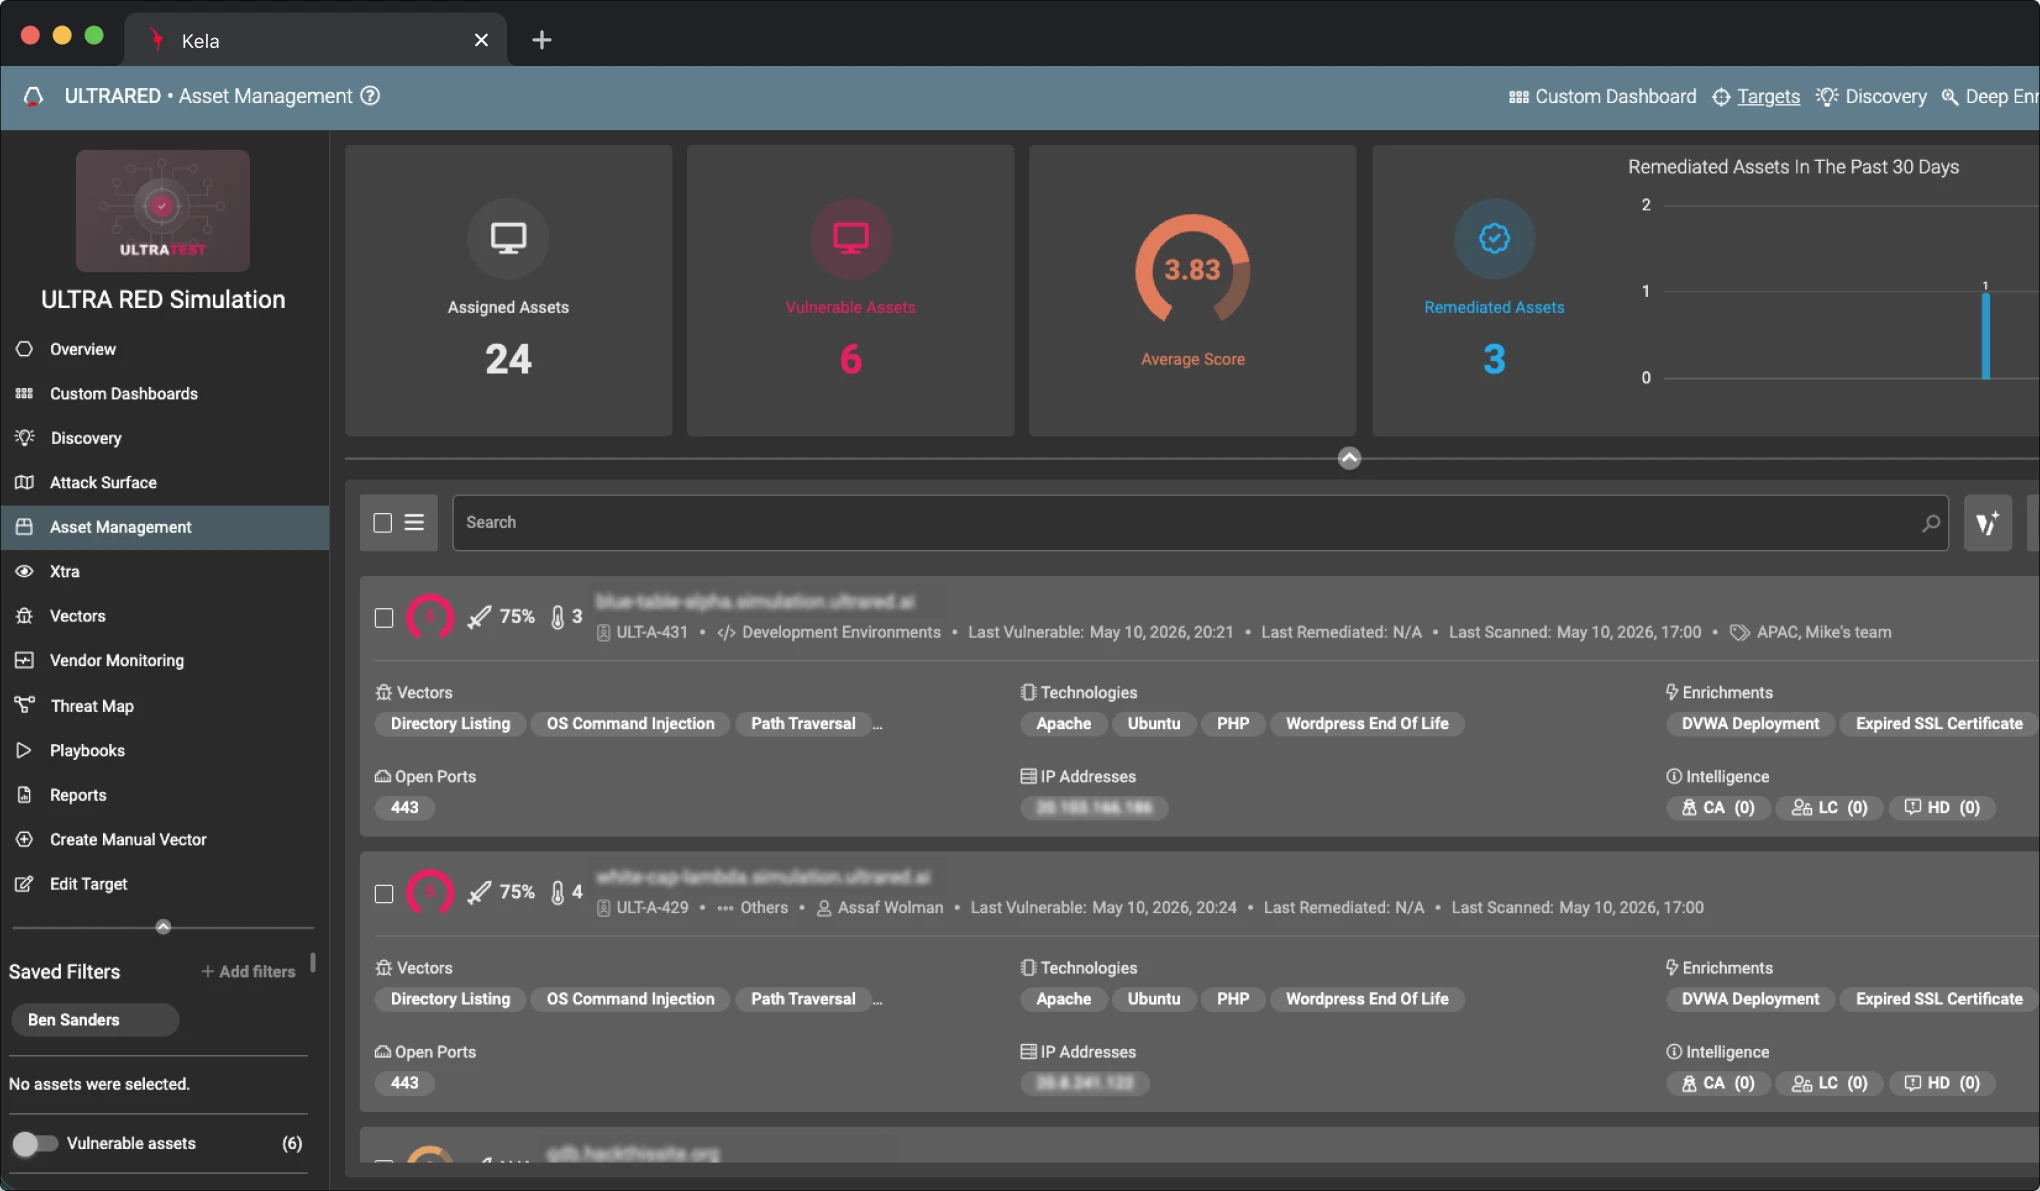
悪用可能性に基づく優先順位付け
悪用可能性に基づく優先順位付け
検出結果は、悪用可能性、資産の重要度、EPSSスコア、ビジネスへの影響を組み合わせ、実環境におけるリスクに基づいてランク付けされます。これにより、チームは実際に損害をもたらし得る課題に集中できます。
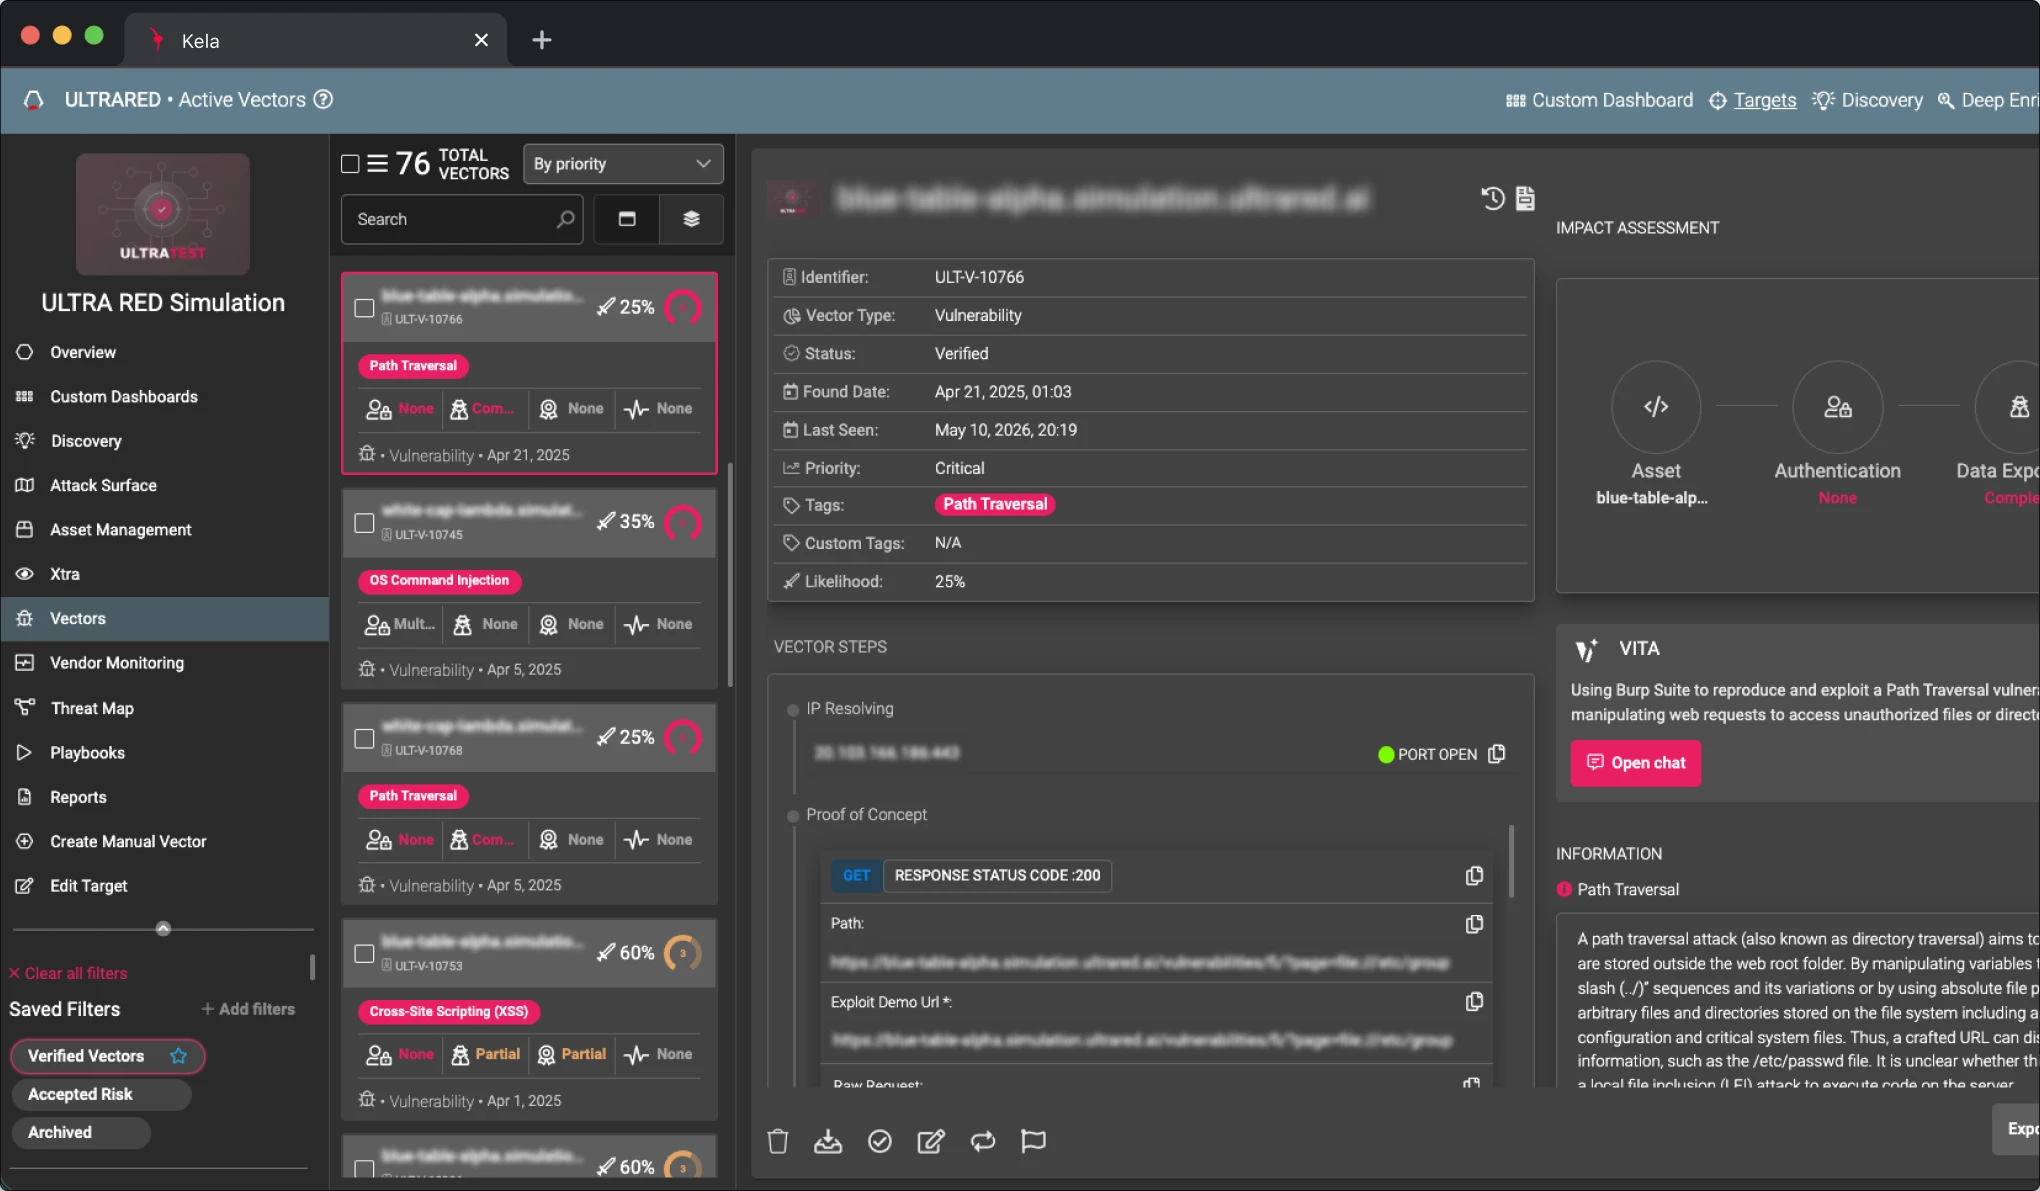
安全な検証
安全な検証
ULTRA REDは、本番環境に影響を与えることなく、悪用可能性を確認するための非侵入型の詳細なテストを実施し、概念実証(PoC)と完全な証拠チェーンを伴う検証済みの検出結果を提供します。
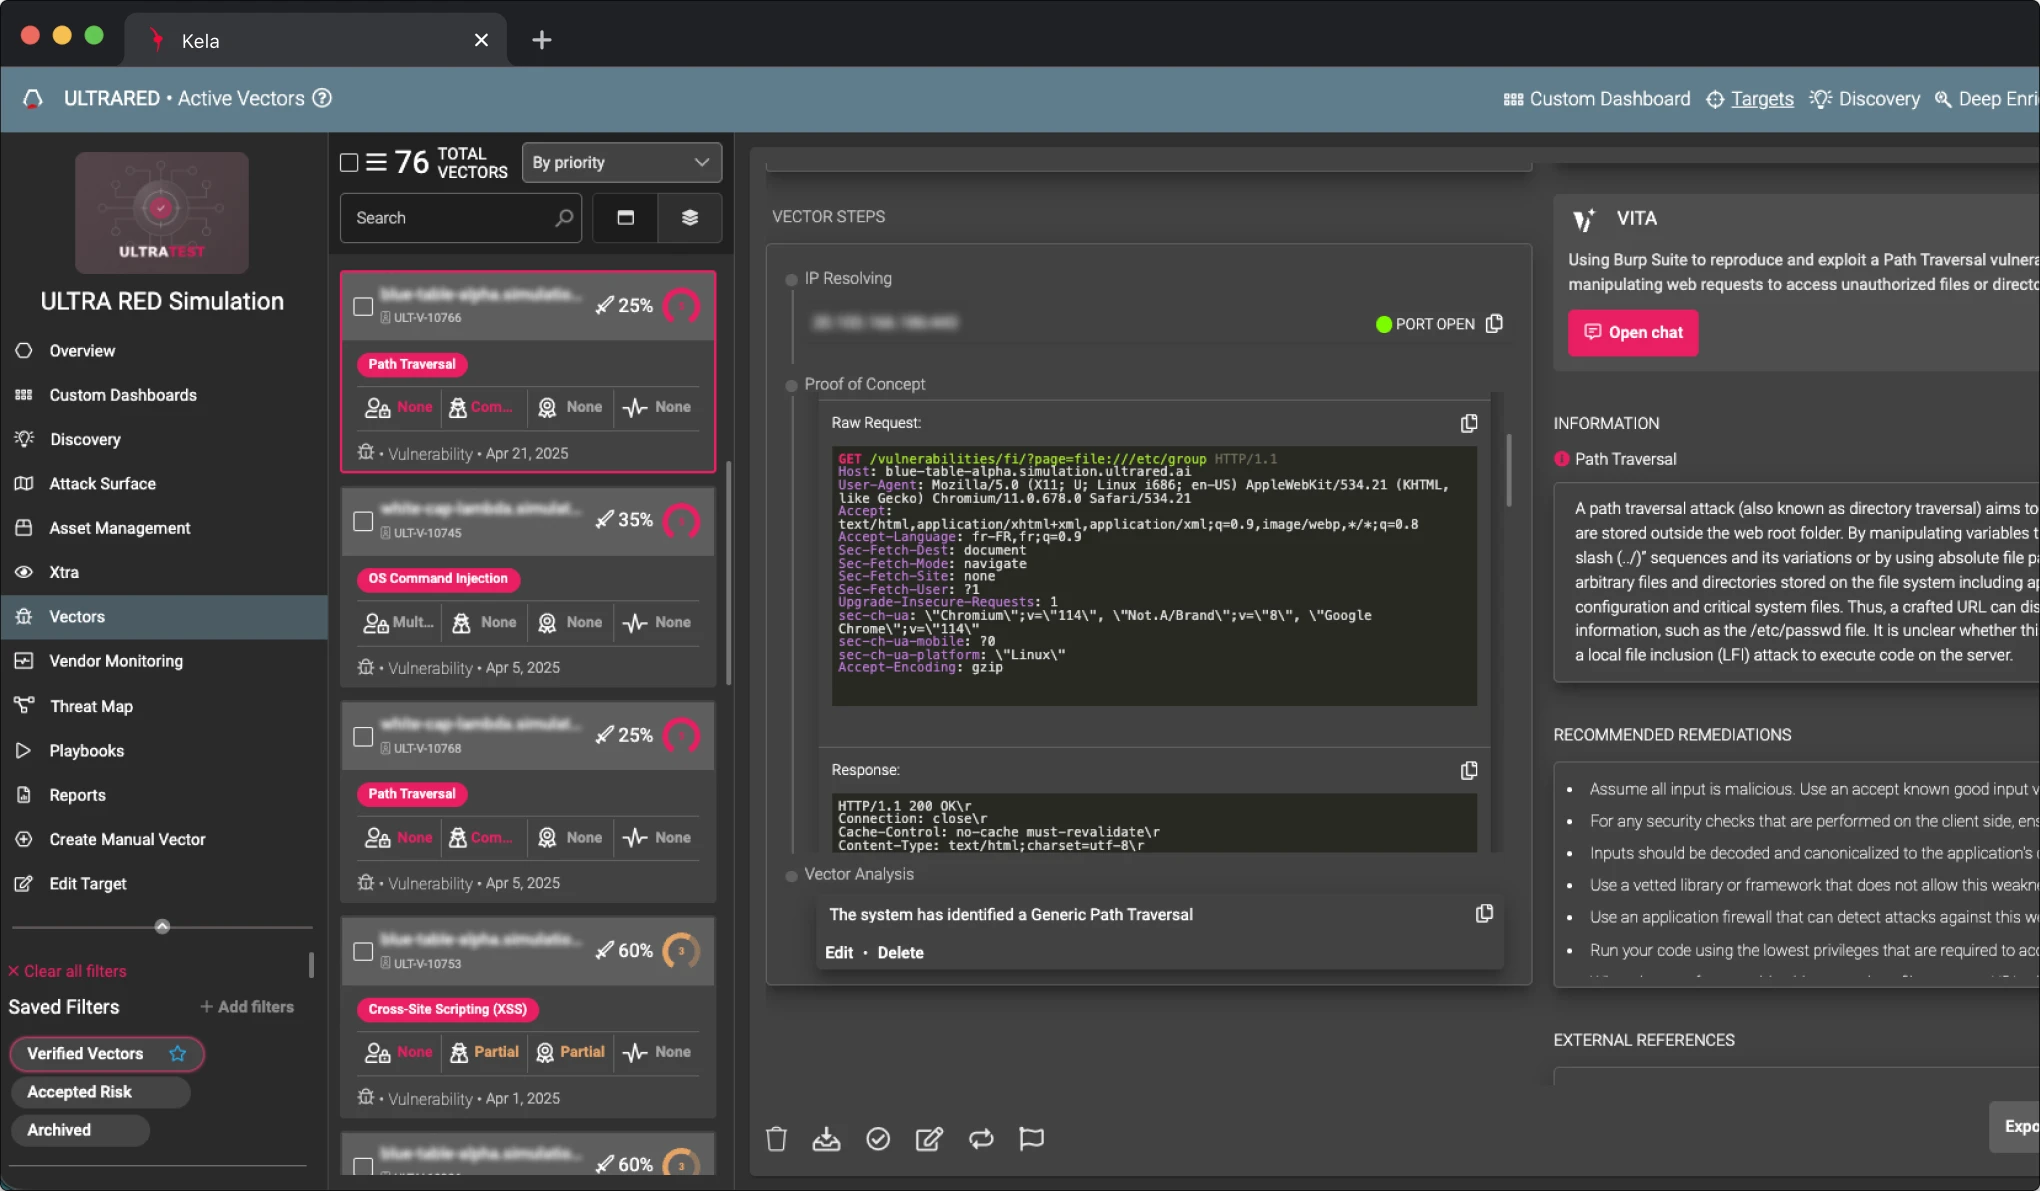
すぐに是正に着手できる検出結果
すぐに是正に着手できる検出結果
検証済みの各検出結果は、修正手順、技術的な背景情報、証拠をそろえた「是正対応パッケージ」として提供されるため、そのままエンジニアリングチームに引き渡し、迅速に解決できます。
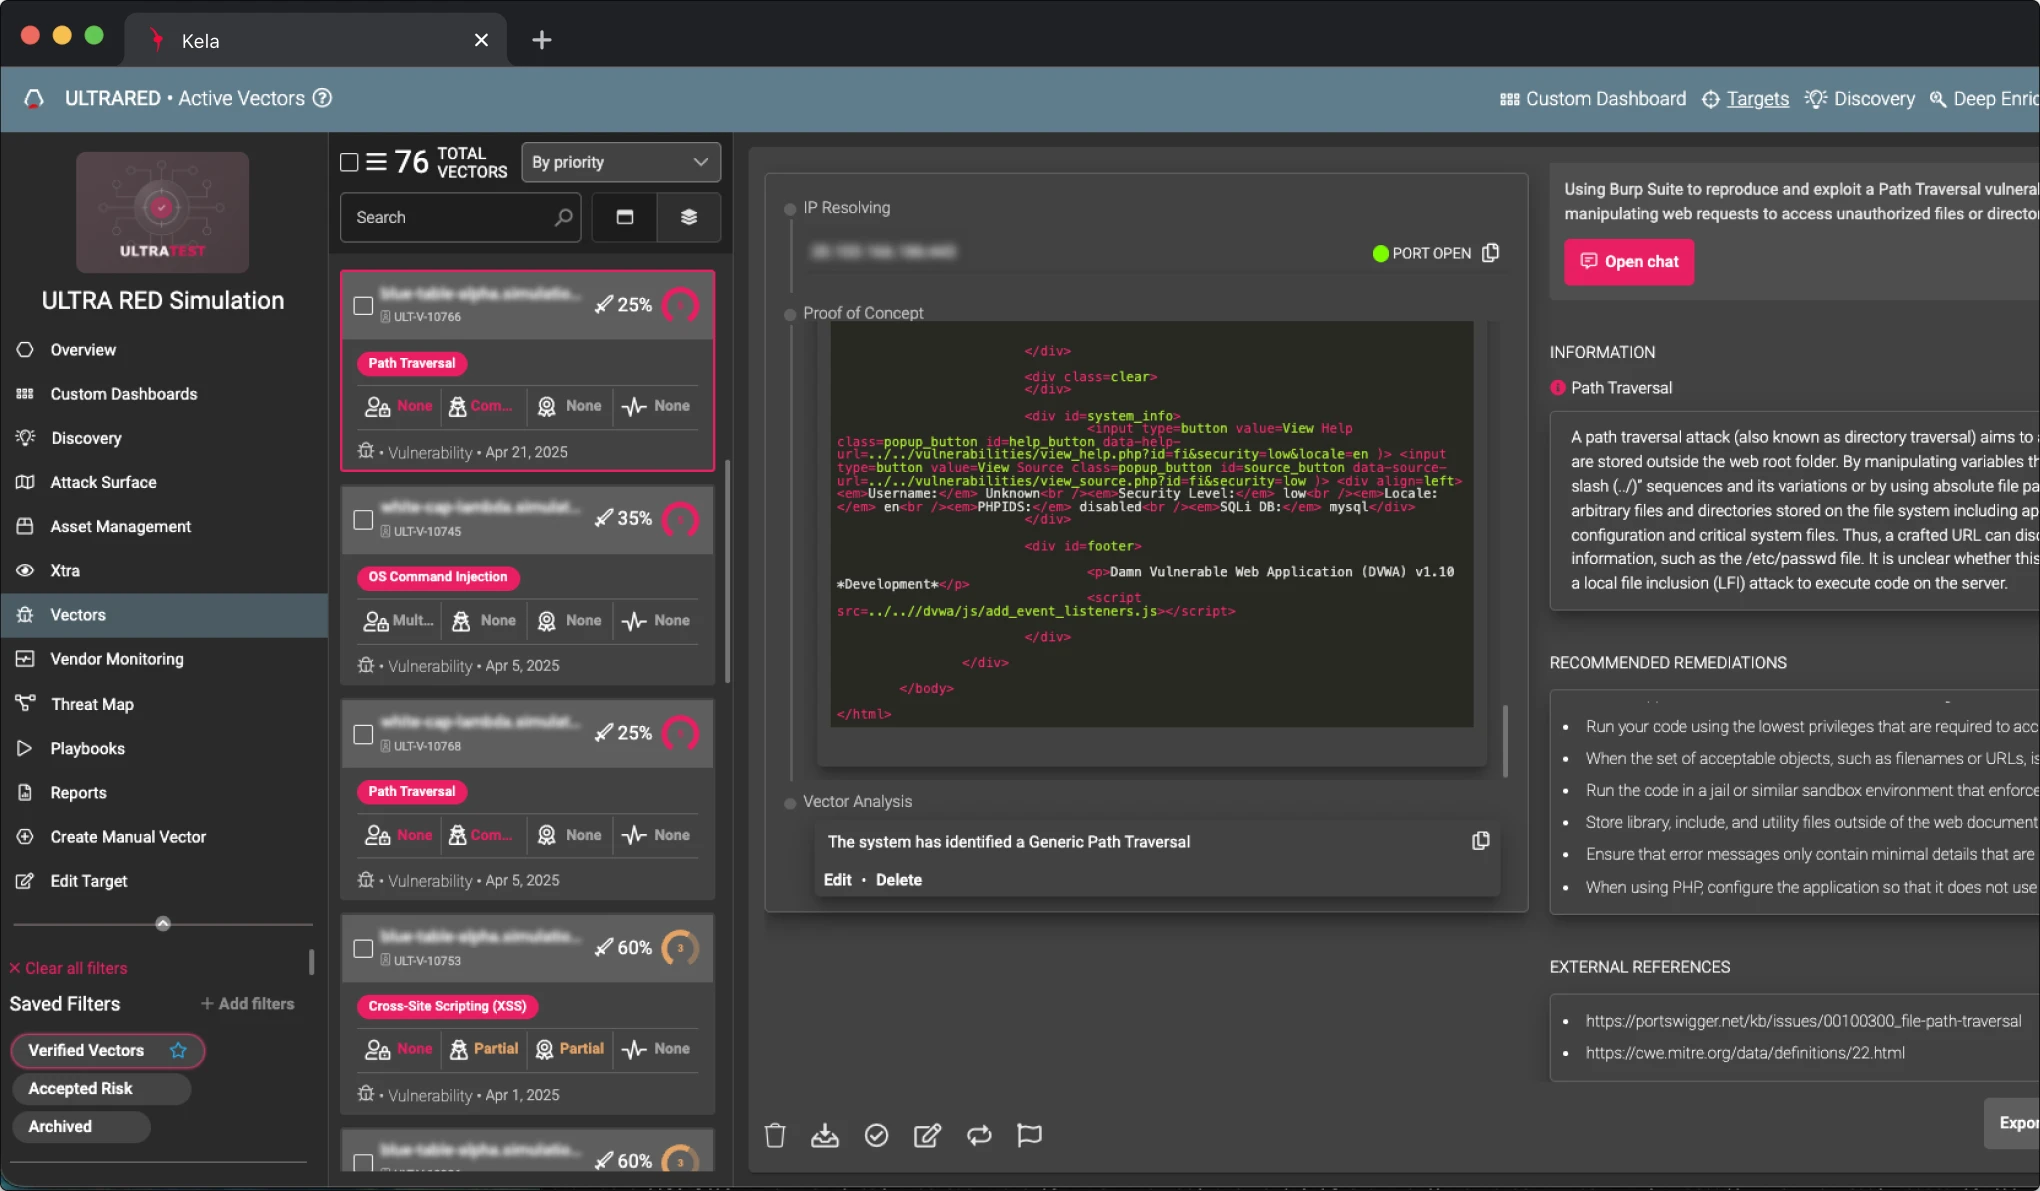
アタックサーフェスの継続的な監視
アタックサーフェスの継続的な監視
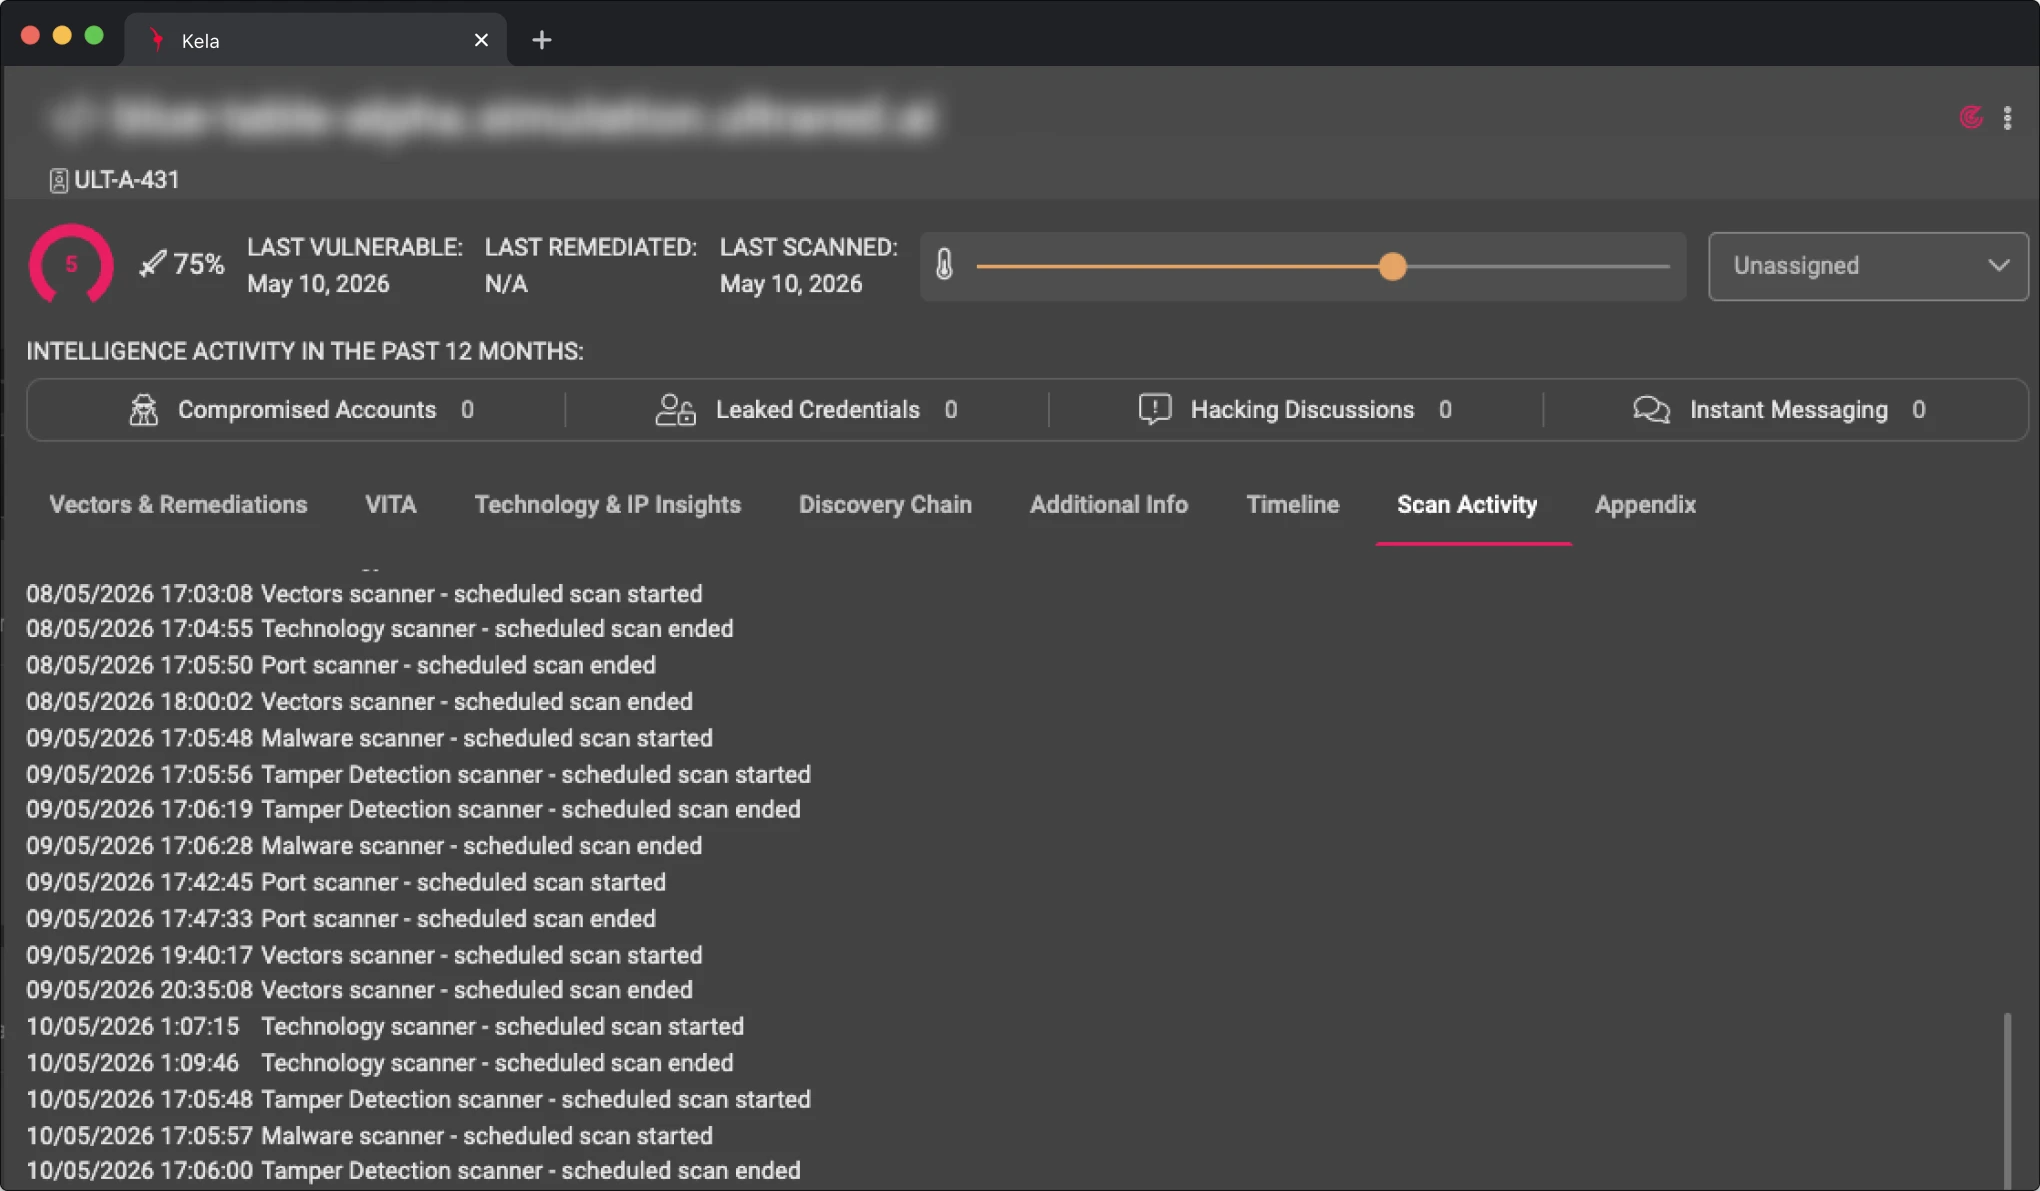
新たな資産やエクスポージャーが出現すると、ULTRA REDはそれらを即座に検出・検証して提示し、リスク態勢を常に最新の状態に保ちます。
デモのご予約
よくある質問
継続的脅威エクスポージャー管理(CTEM)とは何ですか?
CTEMとは、外部アタックサーフェスを洗い出し、攻撃者が実際に悪用できるエクスポージャーを検証し、それらを優先的に修正する継続的なサイクルです。KELAグループのエクスポージャー管理プラットフォーム「ULTRA RED」は、このサイクルを自動で実行します。
ULTRA REDはエクスポージャーをどのように検証するのですか?
攻撃者と同じ方法でテストします。各検出結果を能動的かつ安全に外部から検証するため、スキャナーの推測ではなく、悪用可能であるという証拠が得られます。悪用できない検出結果は優先度が下がるため、ノイズが減少します。
エージェントのインストールやアクセスの開放は必要ですか?
いいえ。検出と検証はお客様のドメインを起点に外部から行われ、導入作業は一切不要です。社内での変更は是正対応に限られます。
KELAの脅威インテリジェンスとはどのように連携しますか?
エクスポージャーの検出結果は、攻撃者が現在悪用している脆弱性やサービスに関するインテリジェンスや、貴社が標的にされていることを示す兆候で補完されます。そのため優先順位は、深刻度スコアだけでなく、攻撃者の実際の関心を反映したものになります。
アタックサーフェスはどのくらいの頻度で再確認されますか?
継続的に行われます。新たな資産、証明書、ポート、技術は出現するたびに検出・検証され、レビューの合間に重大なエクスポージャーが発生した場合はアラートが送信されます。
どのようなチームが利用していますか?
優先順位付けや是正を担うセキュリティ運用チームや脆弱性管理チーム、エクスポージャーの報告を行うCISO、そして長大なスキャンレポートではなく検証済みのターゲットを求めるレッドチームです。


