




攻撃者の視点から見たサードパーティリスク管理
攻撃者と同じ視点でサプライヤーを監視するサードパーティリスク管理。外部に露出した資産、漏えいした資格情報、情報窃取マルウェアへの感染状況を、質問票の回答を待つことなくドメインから継続的にスコアリングします。どのベンダーが侵入口になり得るかを、悪用される前に把握できます。
現在、どのベンダーがリスクにさらされているかご存じですか?
ベンダー各社のセキュリティ態勢は絶えず変化しています。アタックサーフェスを継続的に監視することで、サードパーティのエクスポージャーに関する最新のインテリジェンスが得られ、情報に基づく意思決定、迅速な是正、そして目に見えるリスク低減が可能になります。

特定
現実の脅威。現実のデータ。リアルタイムで。
ベンダーに関連するリスクや侵害の痕跡を明らかにします。

監視
推測ではなく、インテリジェンスに基づいてリスクに優先順位を付けます。
表面的なスコアリングにとどまらず、高リスクのベンダーを見極め、最も重要な事項をエスカレーションします。

軽減
明確で的確なインサイトにより、迅速に対応します。
強化されたインテリジェンスと状況に応じた推奨事項を受け取り、より迅速にリスクを軽減できます。
インサイトをリスク戦略に
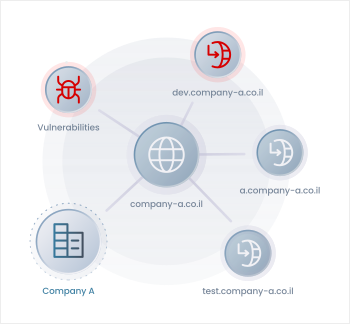
攻撃者が見るようにネットワークを把握する
攻撃者の視点から、既知・未知の資産を特定します。サードパーティにまたがる外部インフラを外部からマッピングし、攻撃者から見える潜在的な侵入口や高リスクな領域を明らかにします。
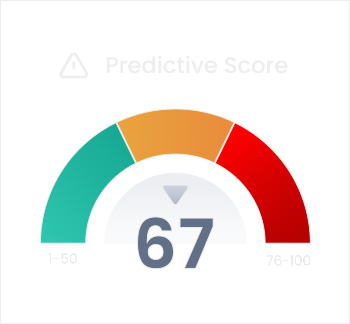
悪用される前にリスクを予測する
この予測スコアは、CTIと、脅威動向、業種、地理的なエクスポージャーなどの外部指標を用いて、攻撃が発生する可能性を示します。実際の攻撃者の行動や外部の状況を考慮することで、目に見えるものだけでなく、起こり得ることに基づいて、攻撃が発生する前に能動的な判断を下すことができます。
サードパーティリスクをコンプライアンス基準に適合
標準および独自の質問票を通じてベンダーの遵守状況を継続的に監視し、コンプライアンスへの取り組みを支援します。重要なセキュリティ・規制関連データを収集して社内ポリシーとの整合性を確保し、NIS2、DORA、ISO 27001などのフレームワークにおける回答状況を追跡できます。これらはすべて、明確な監査証跡を維持したまま実施できます。
スケーラビリティ、シンプルさ、スピードを追求した設計
大規模で多様なベンダーエコシステムに対応できるよう設計された本プラットフォームは、サードパーティリスク管理をより効率的かつ柔軟で、拡張性の高いものにする主要機能を提供します。
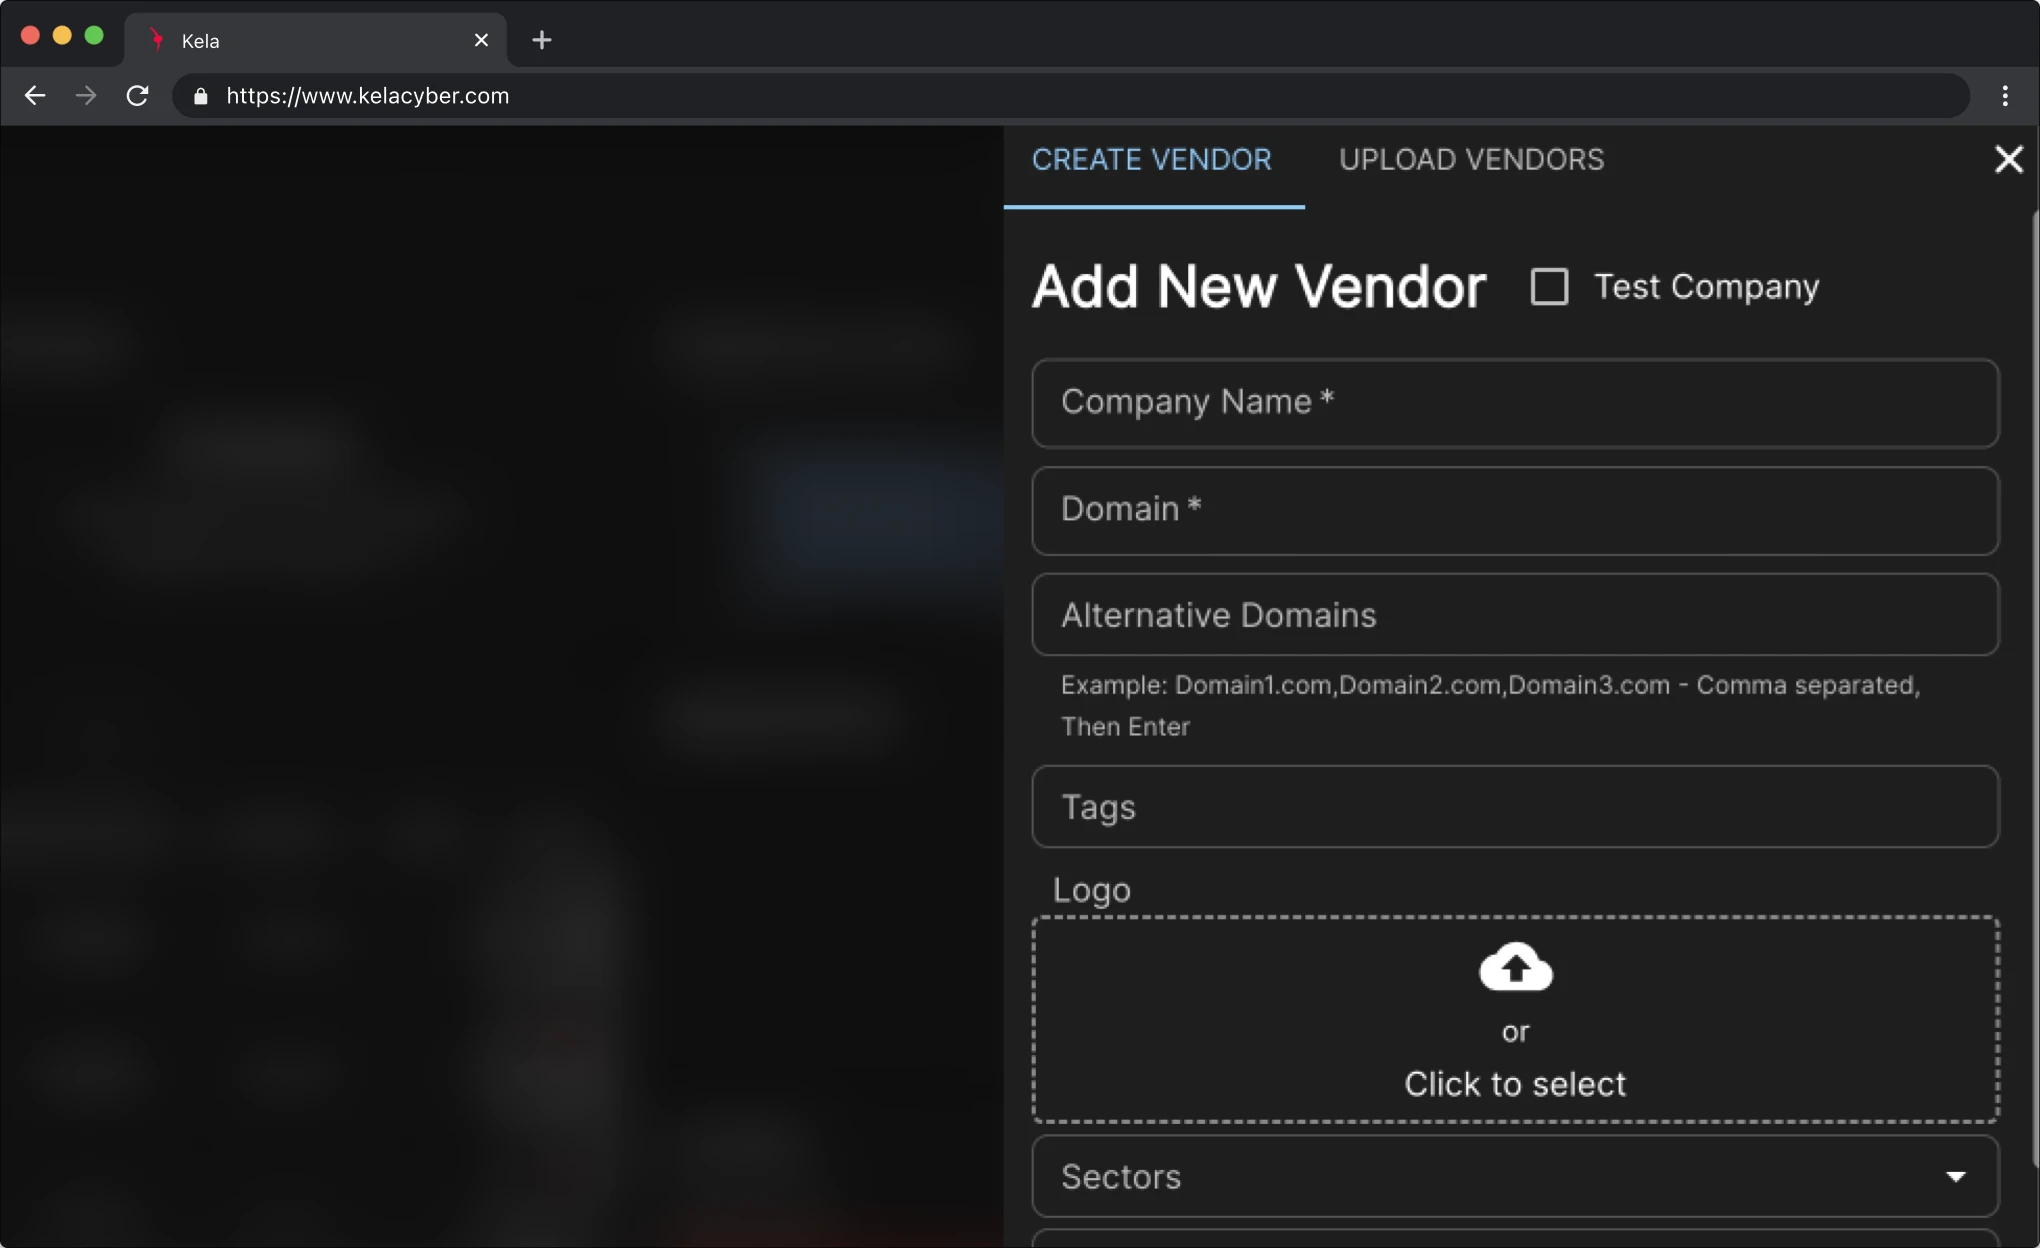
オンボーディング
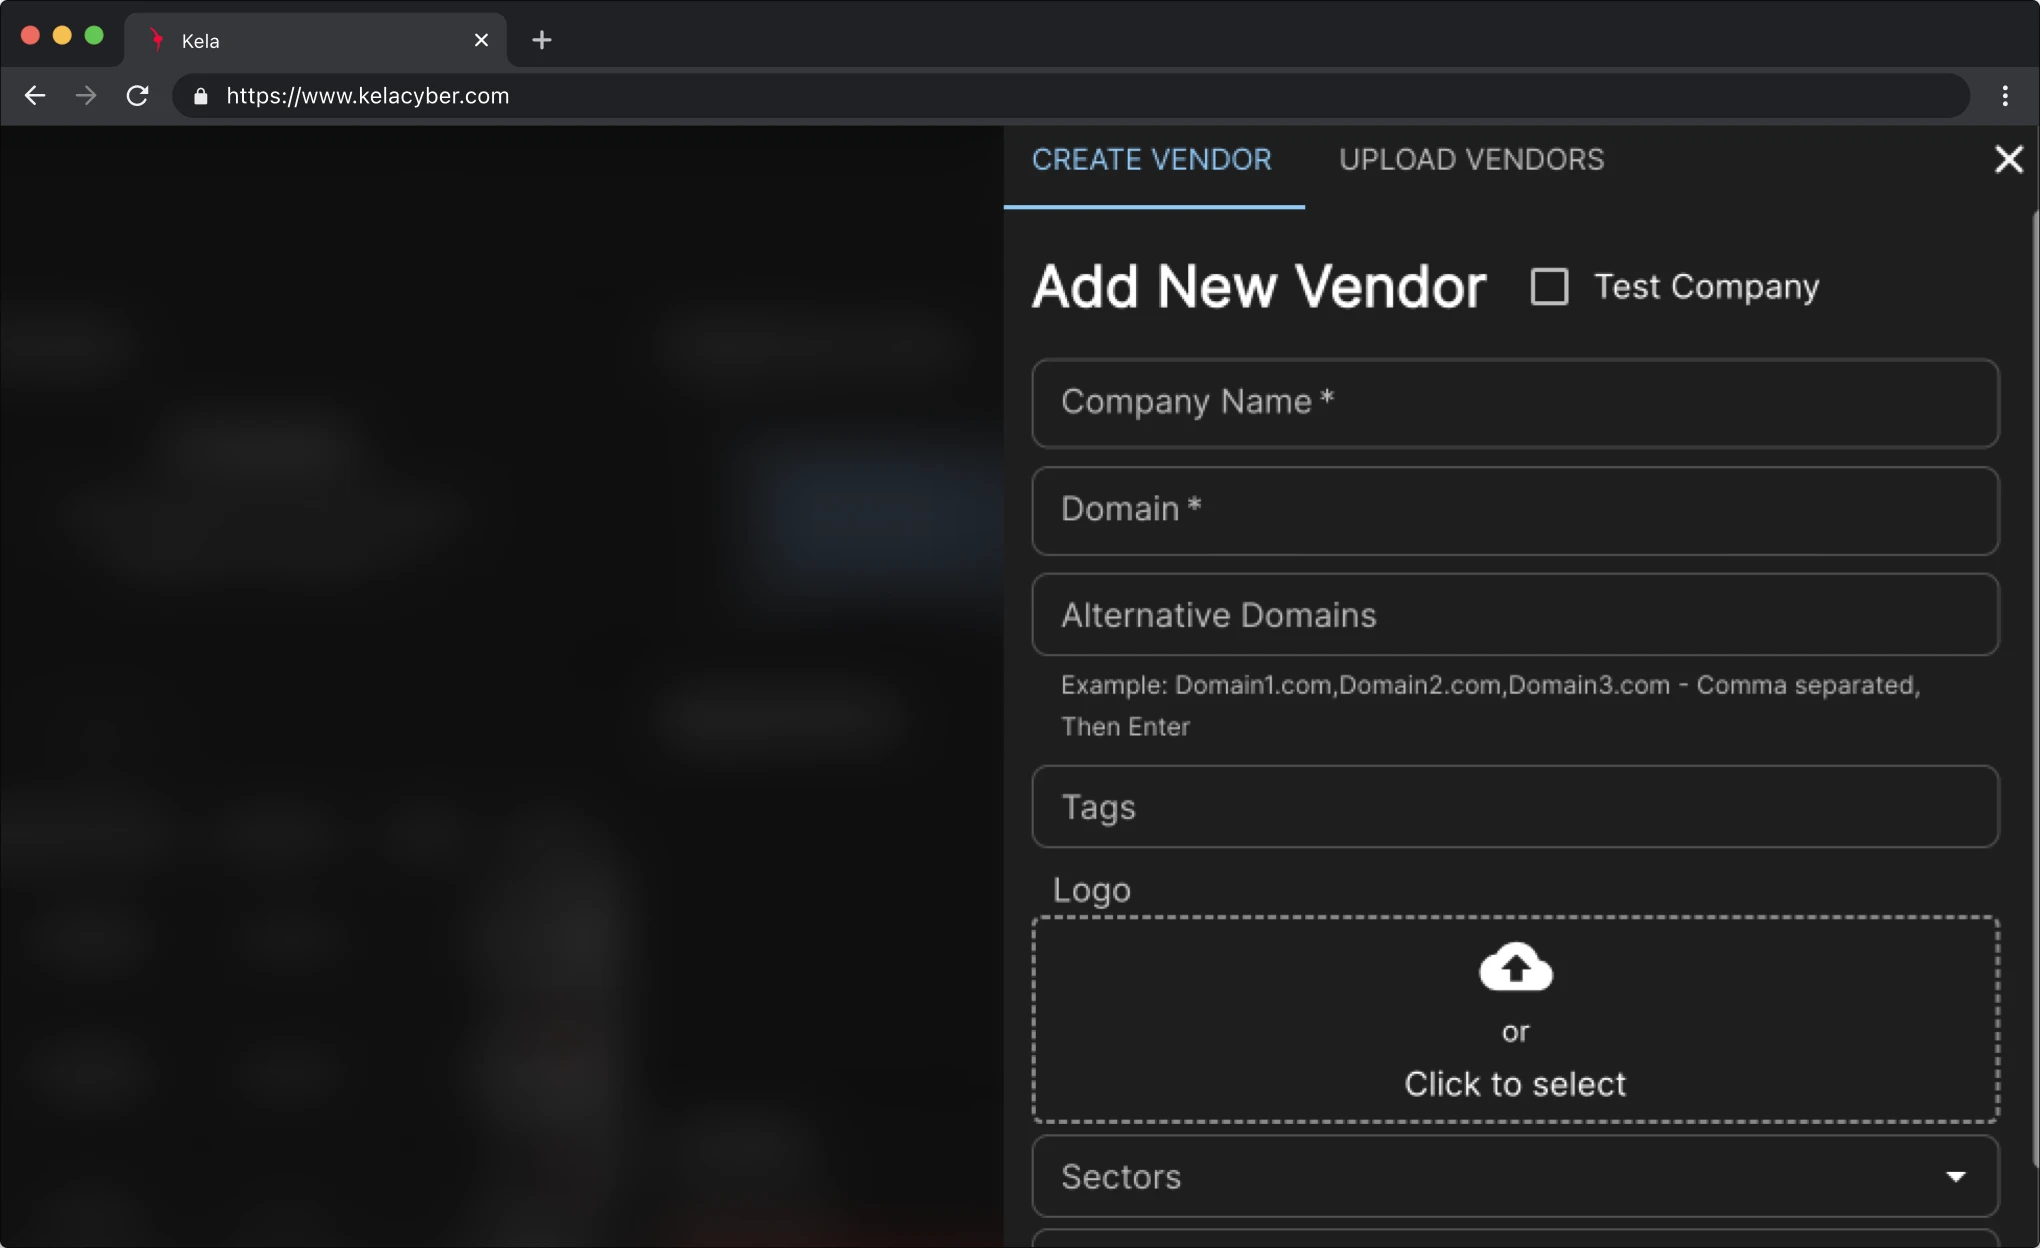
エージェントレス・オンボーディング
ドメインだけで即座に安全にアクセス。インストールや設定は不要です。
マルチテナント
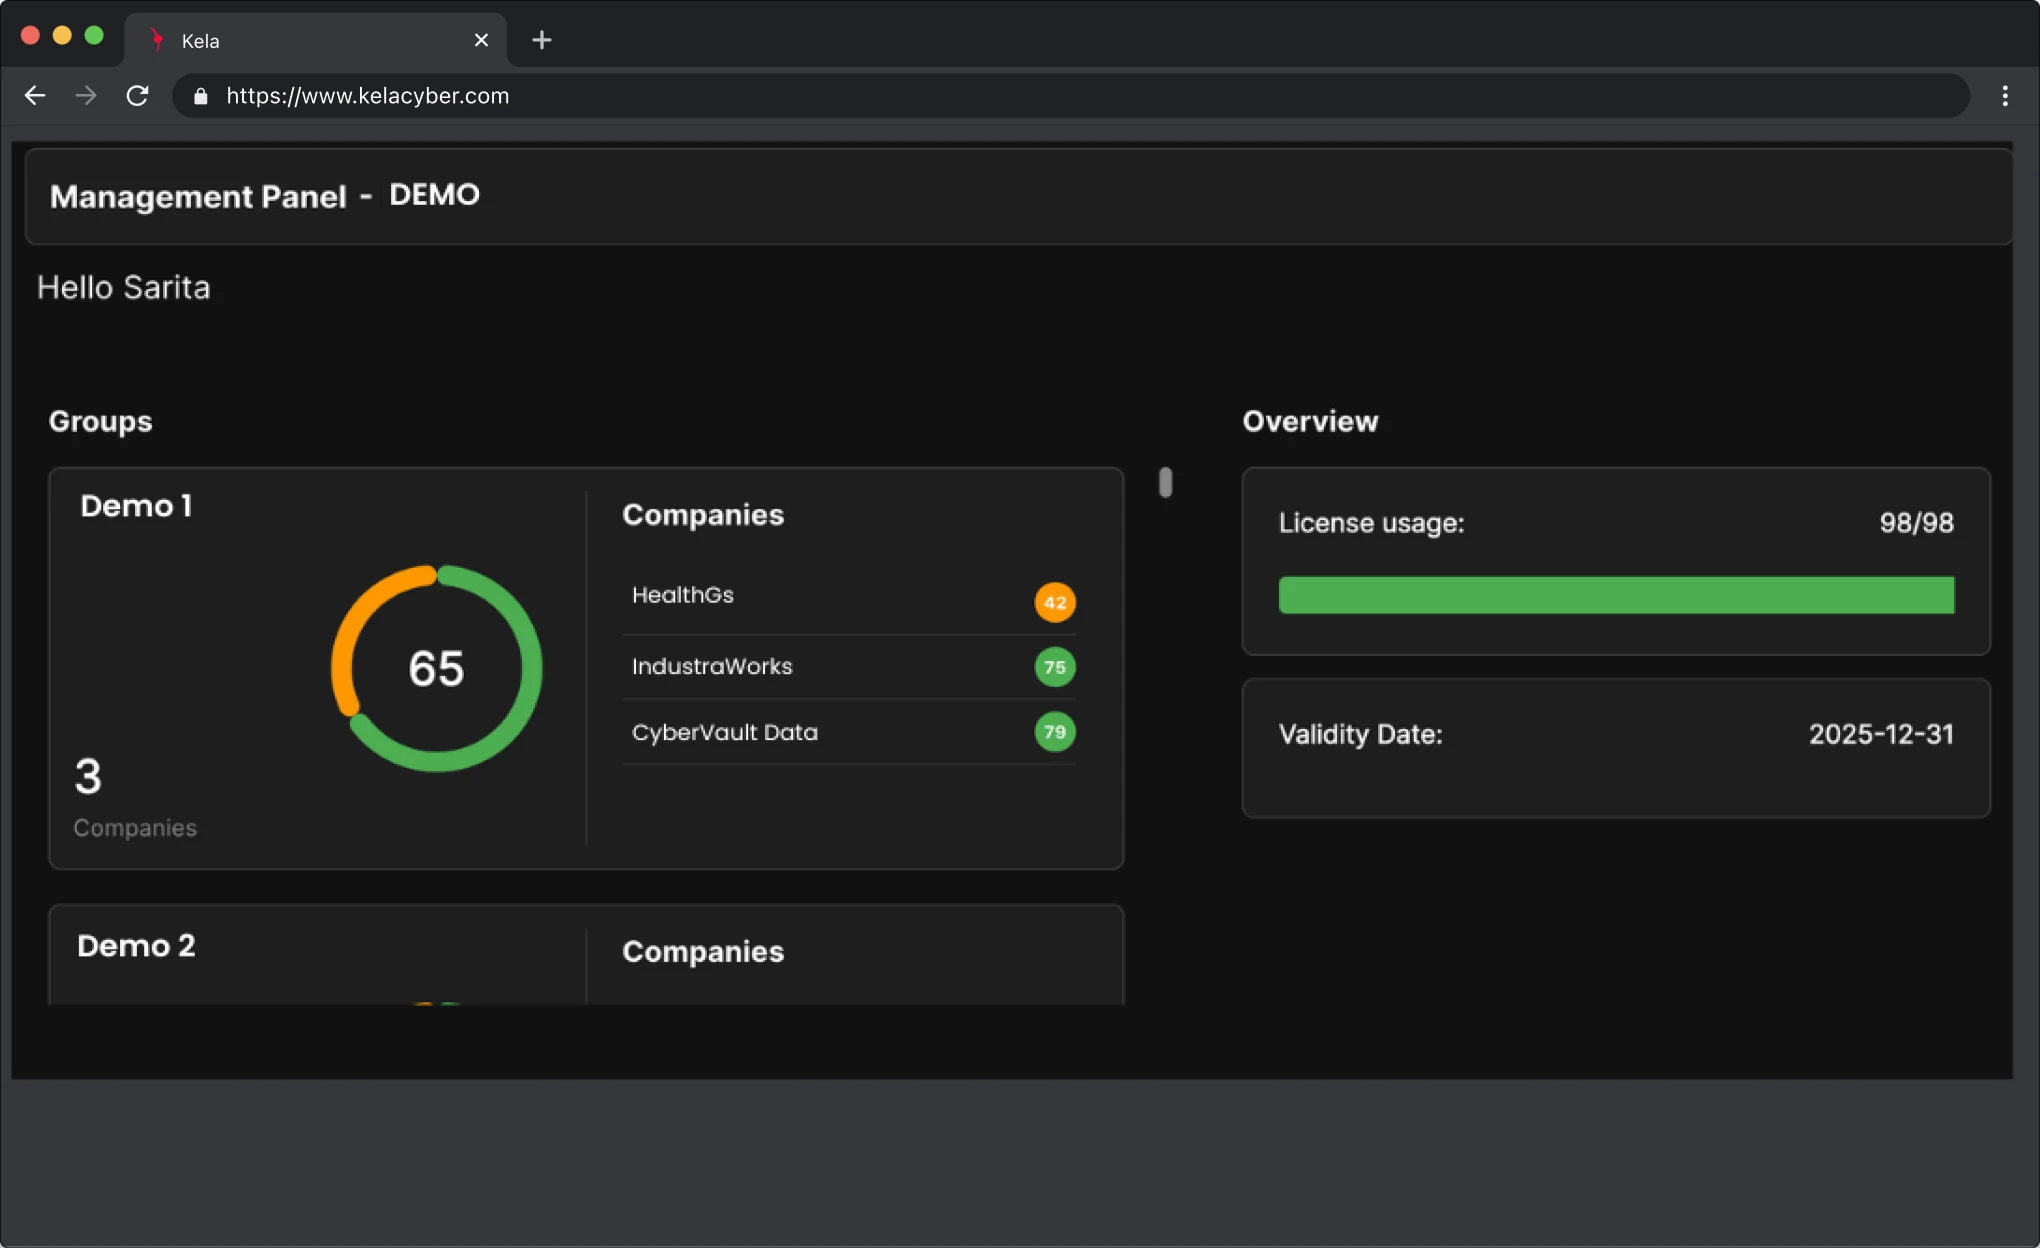
マルチテナント環境
単一の集中型プラットフォームから複数の組織や事業部門を管理します。
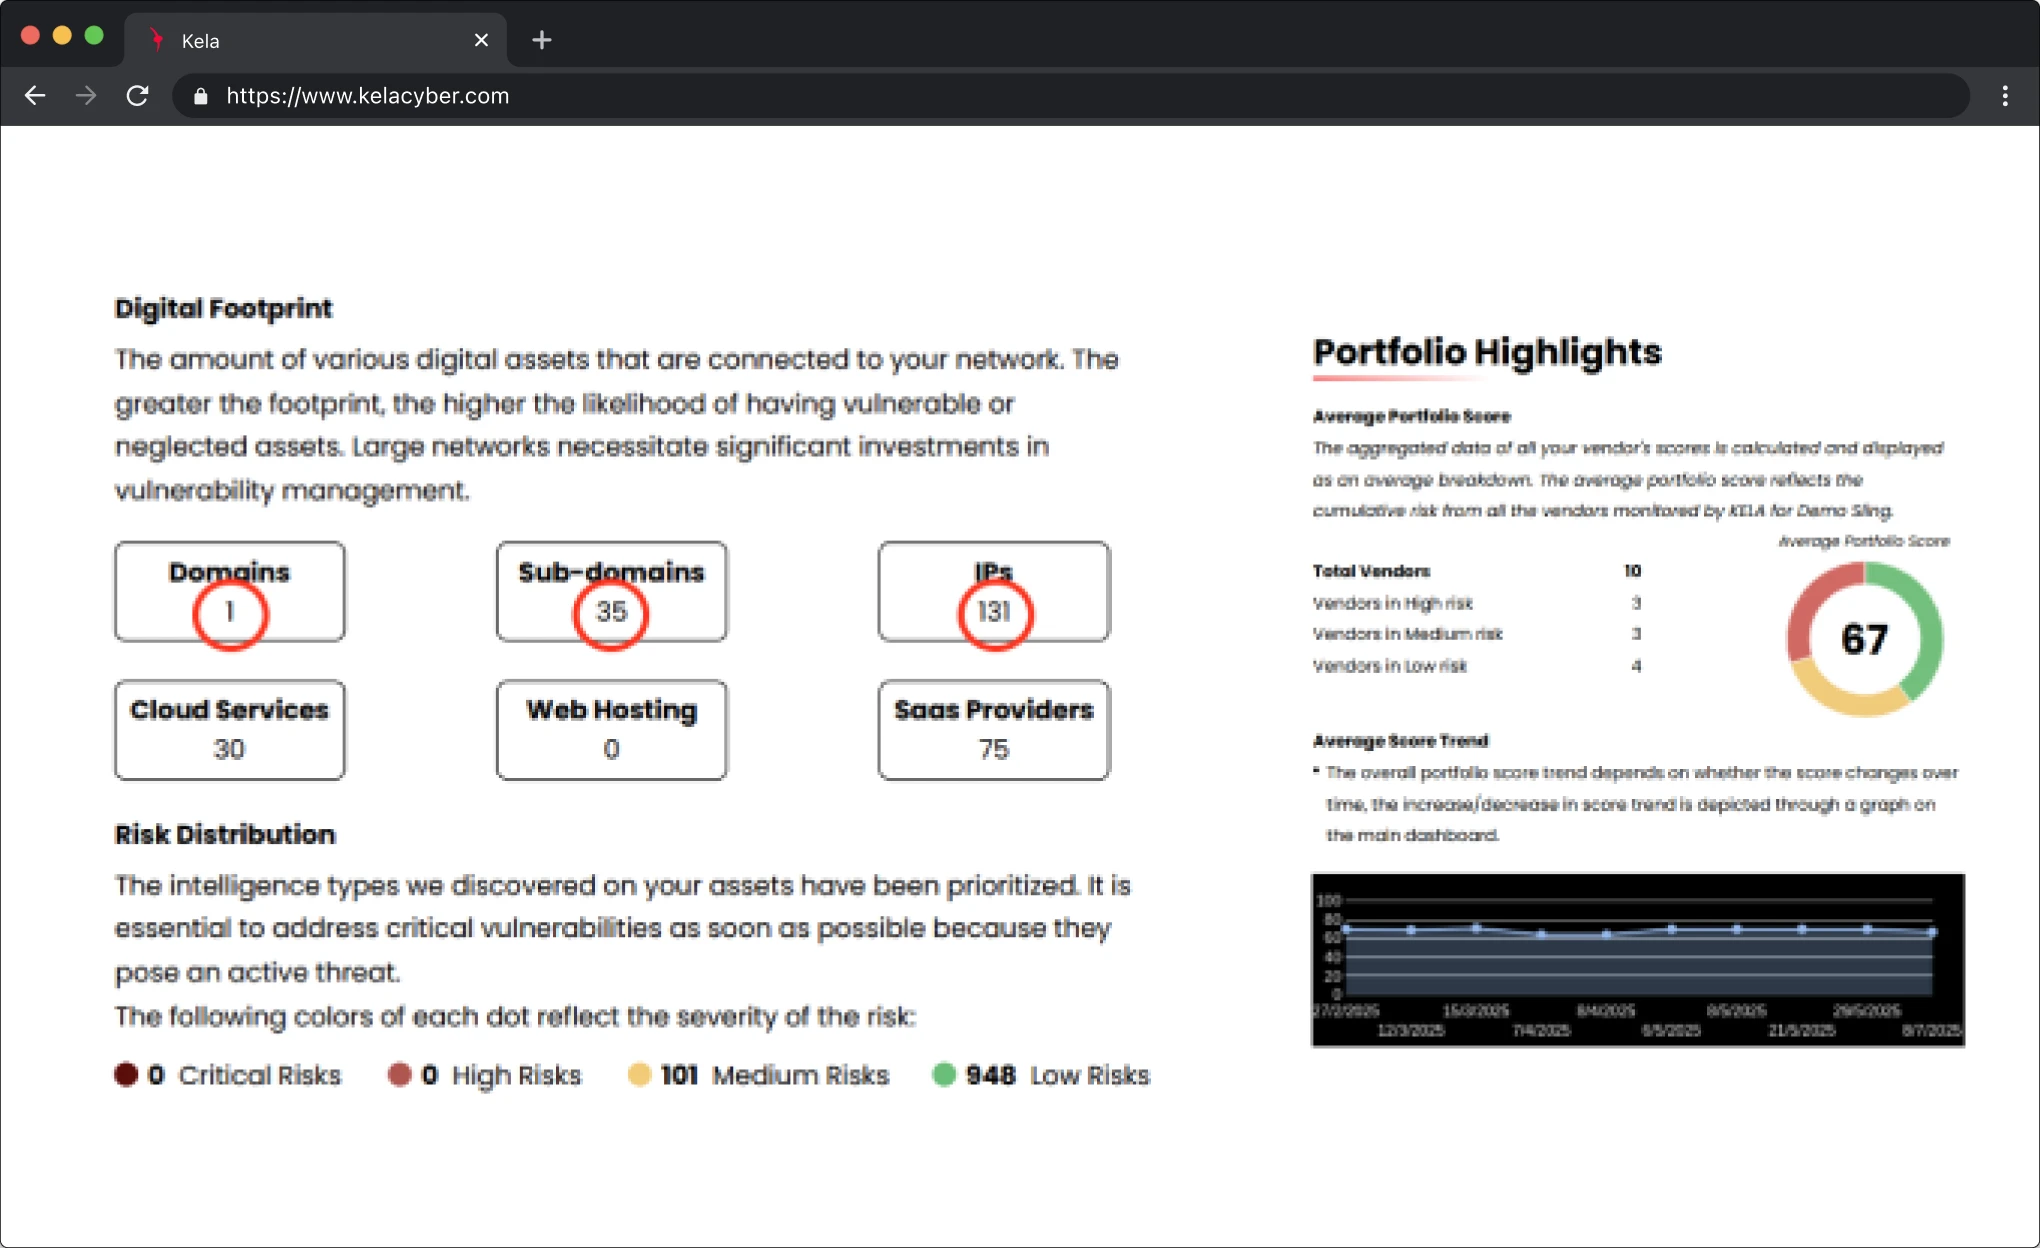
レポート
ダウンロード可能なレポート
ポートフォリオ、ベンダーのサイバーリスク、コンプライアンスに関する分析結果をPDFまたは編集可能なDOCXファイルとしてエクスポートし、簡単に共有・カスタマイズできます。
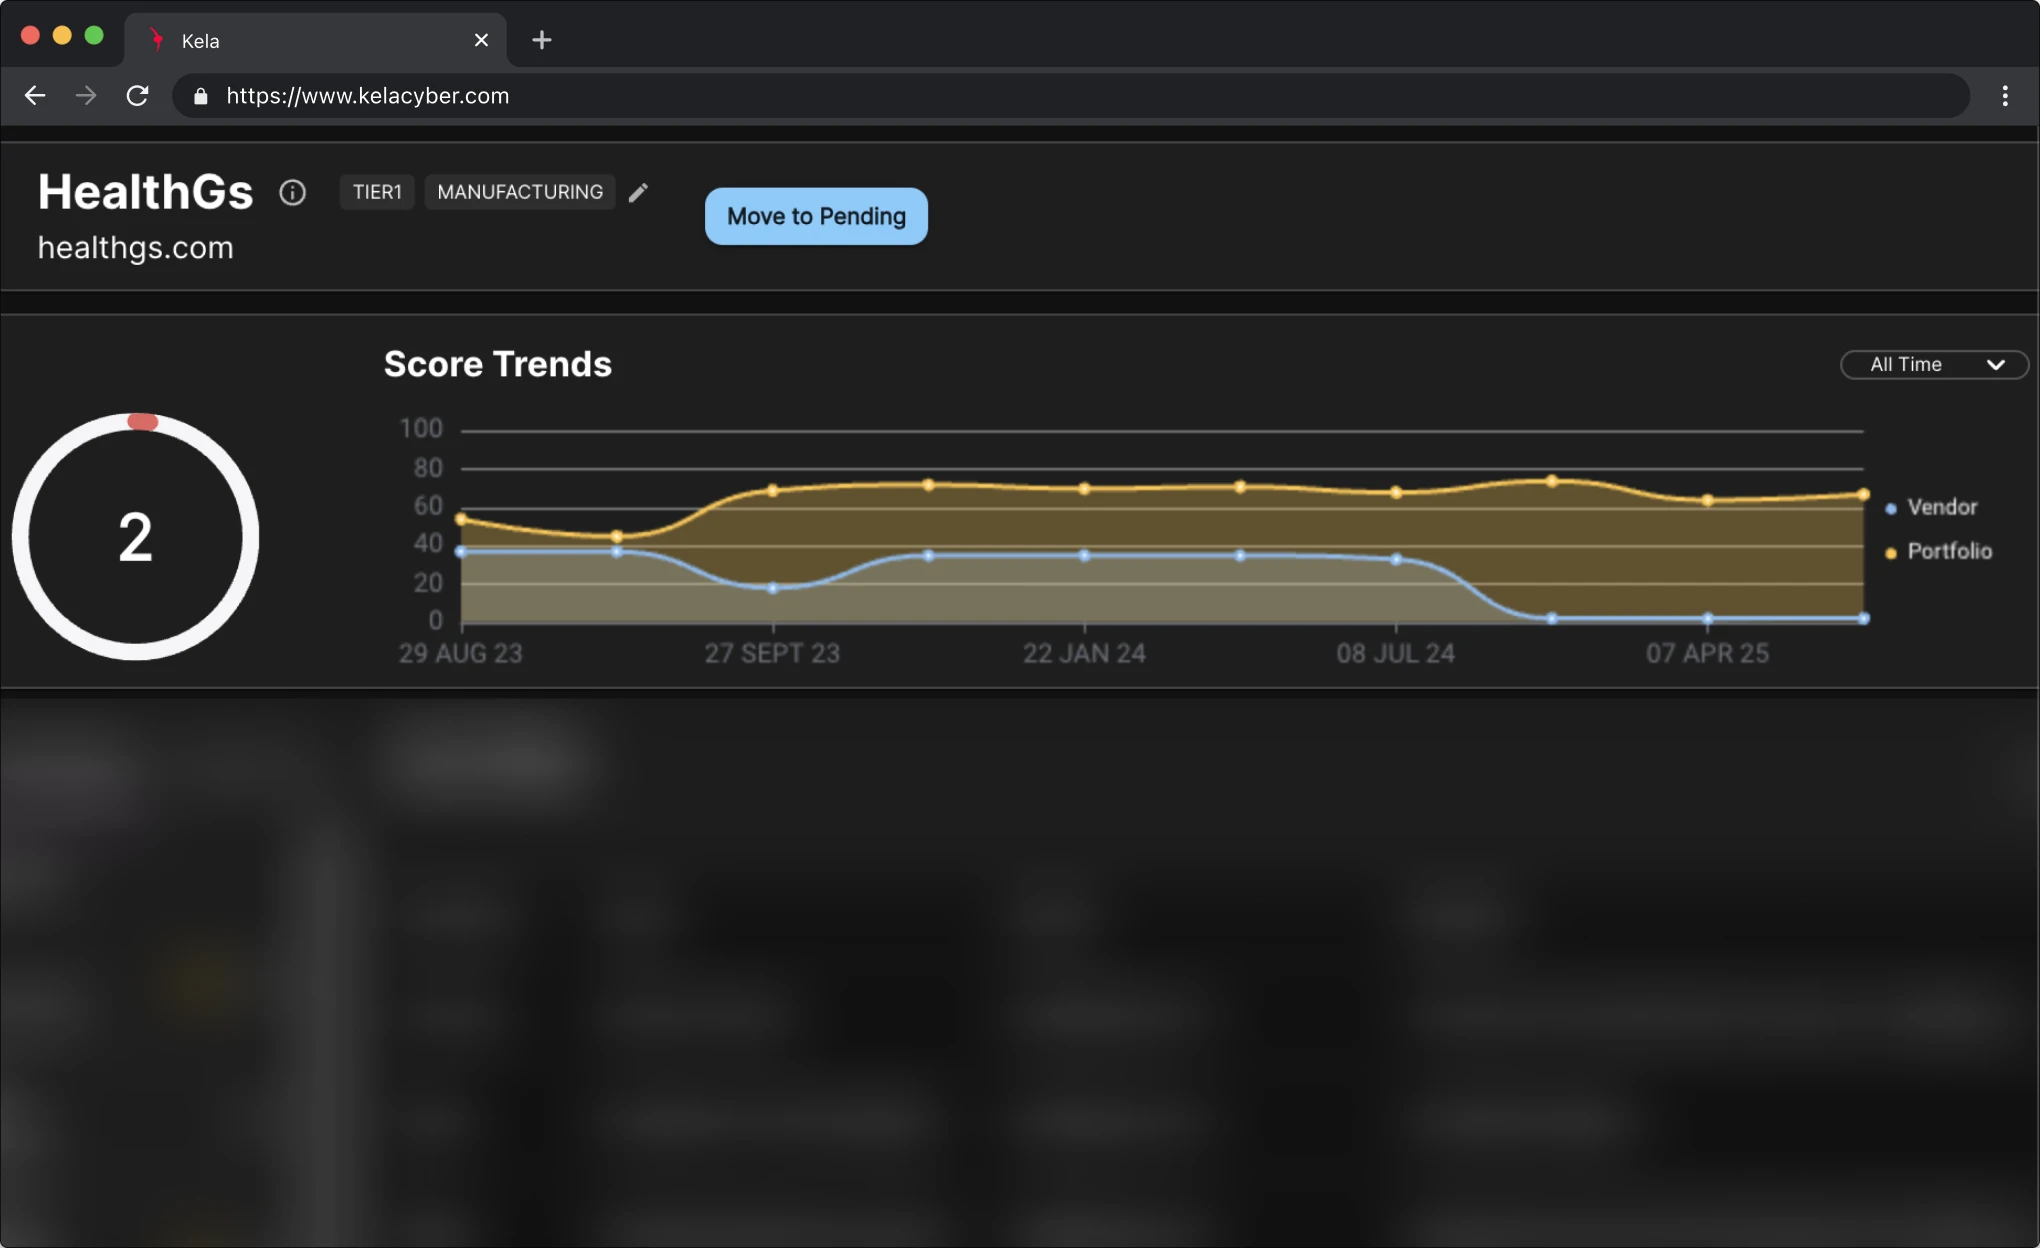
トレンド
スコアの推移
ポートフォリオ全体および個々のベンダーにおけるリスクスコアの経時的な変化を追跡し、進捗状況と新たな脅威を監視します。
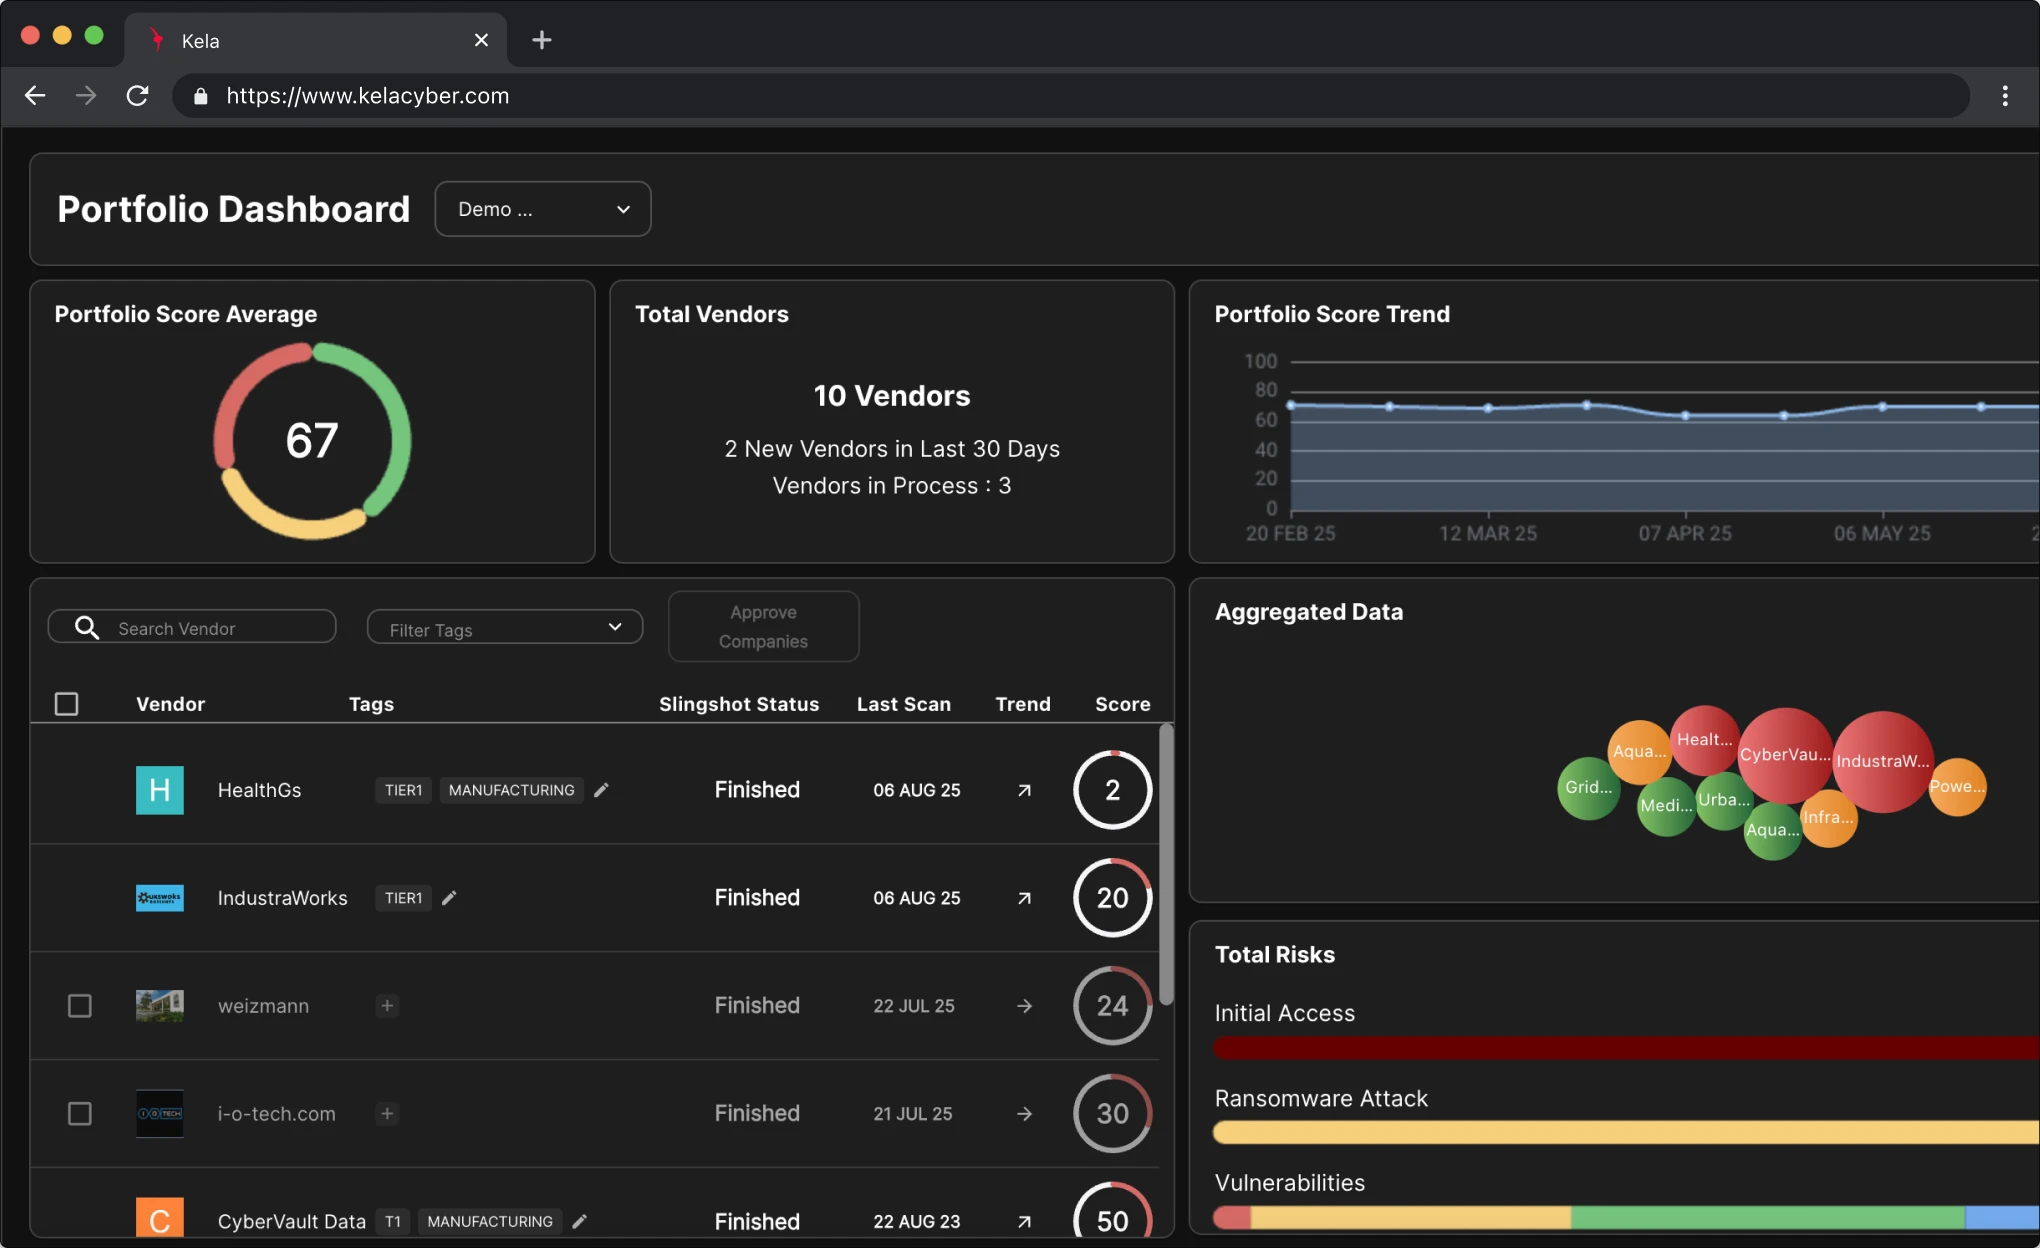
ダッシュボード
ダッシュボード表示
ポートフォリオ、ベンダー、コンプライアンス監視専用のダッシュボードで詳細なインサイトにアクセスできます。
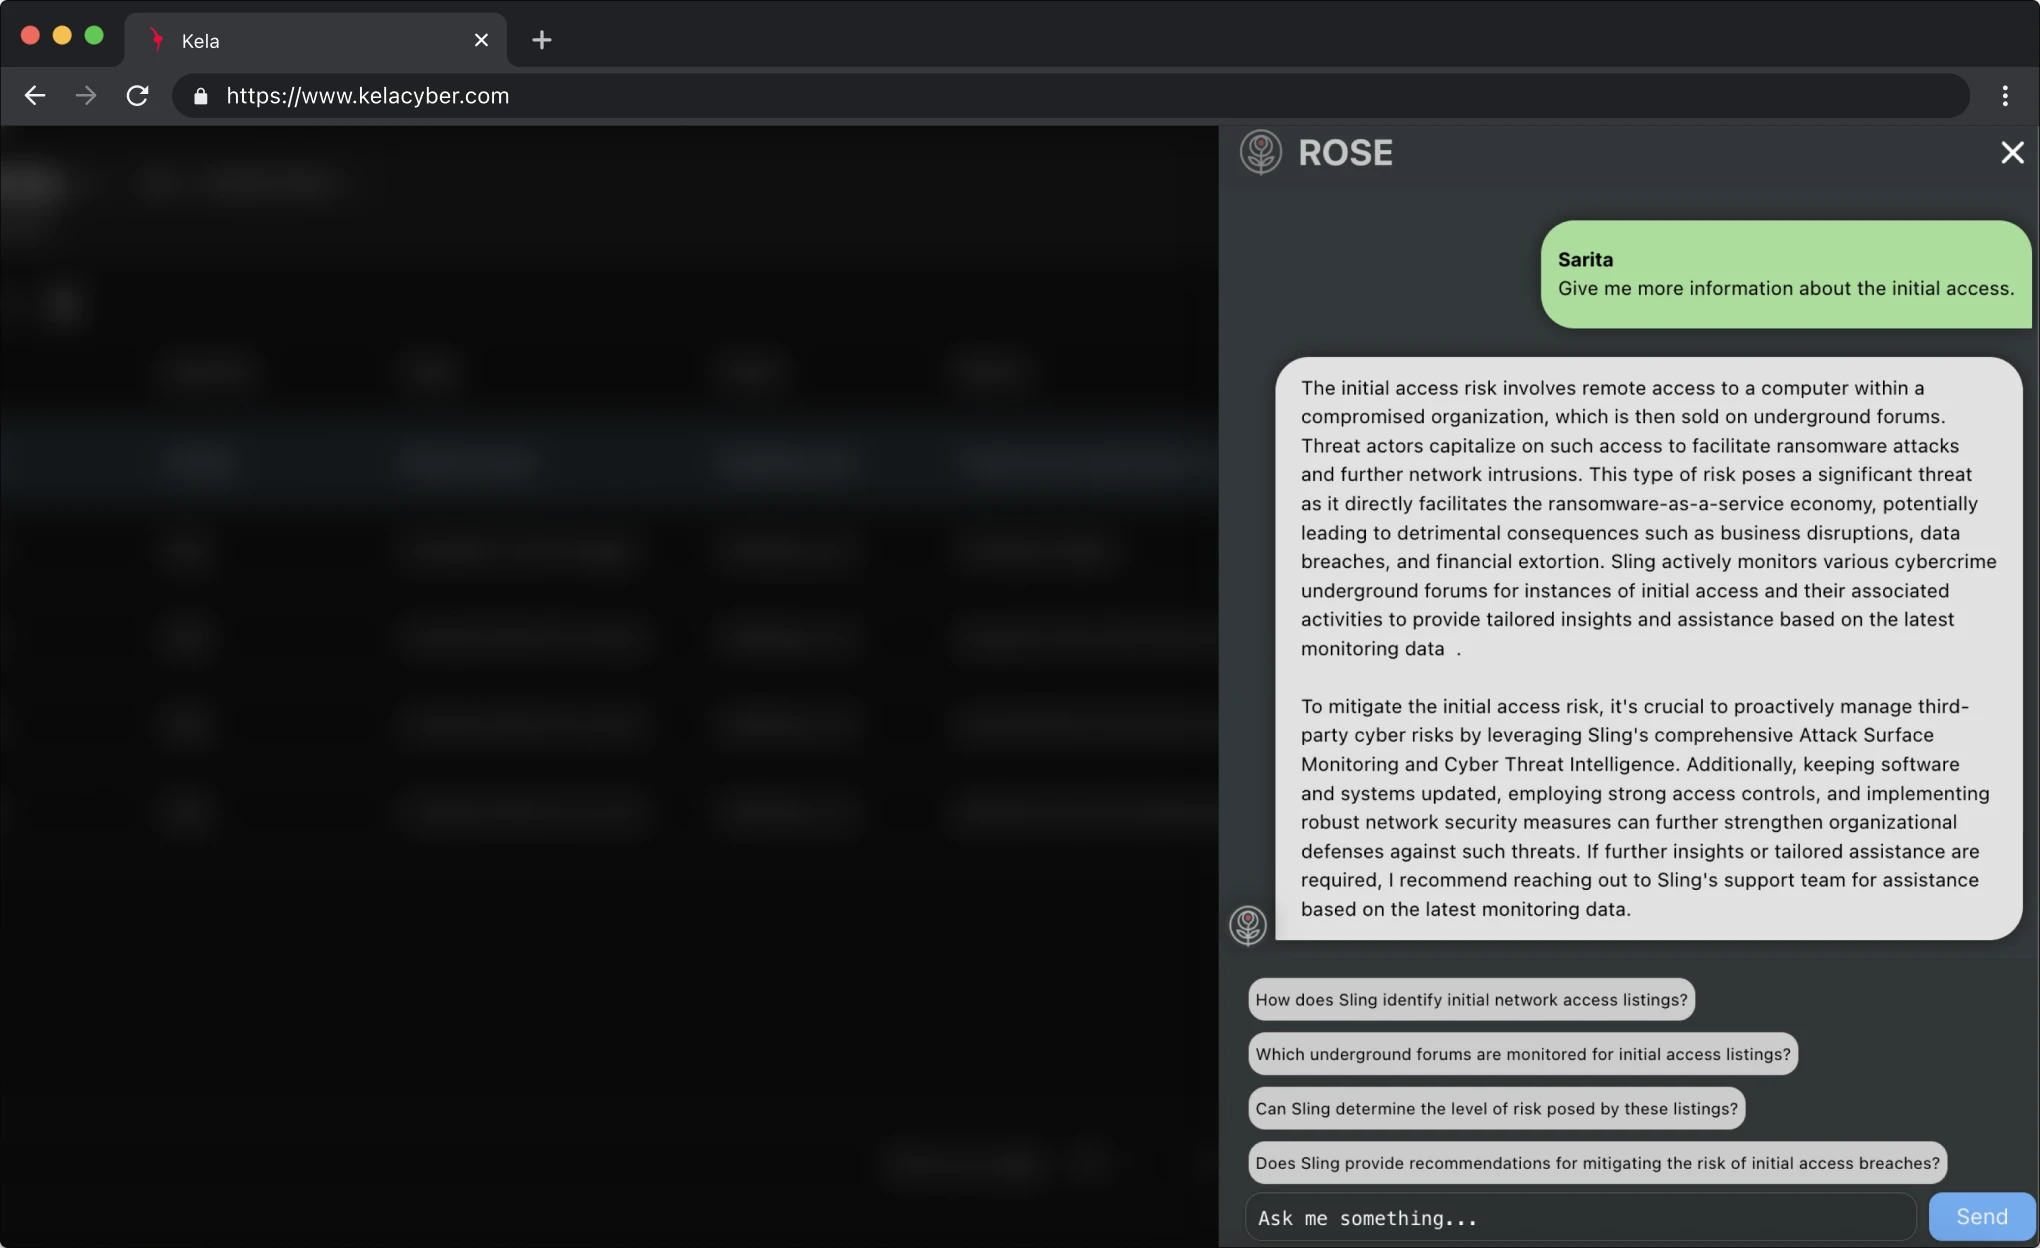
ROSE AI
ROSE AI
会話型AIアシスタントが、リスクの背景情報の把握、調査の迅速化、ガイド付きの是正を支援します。
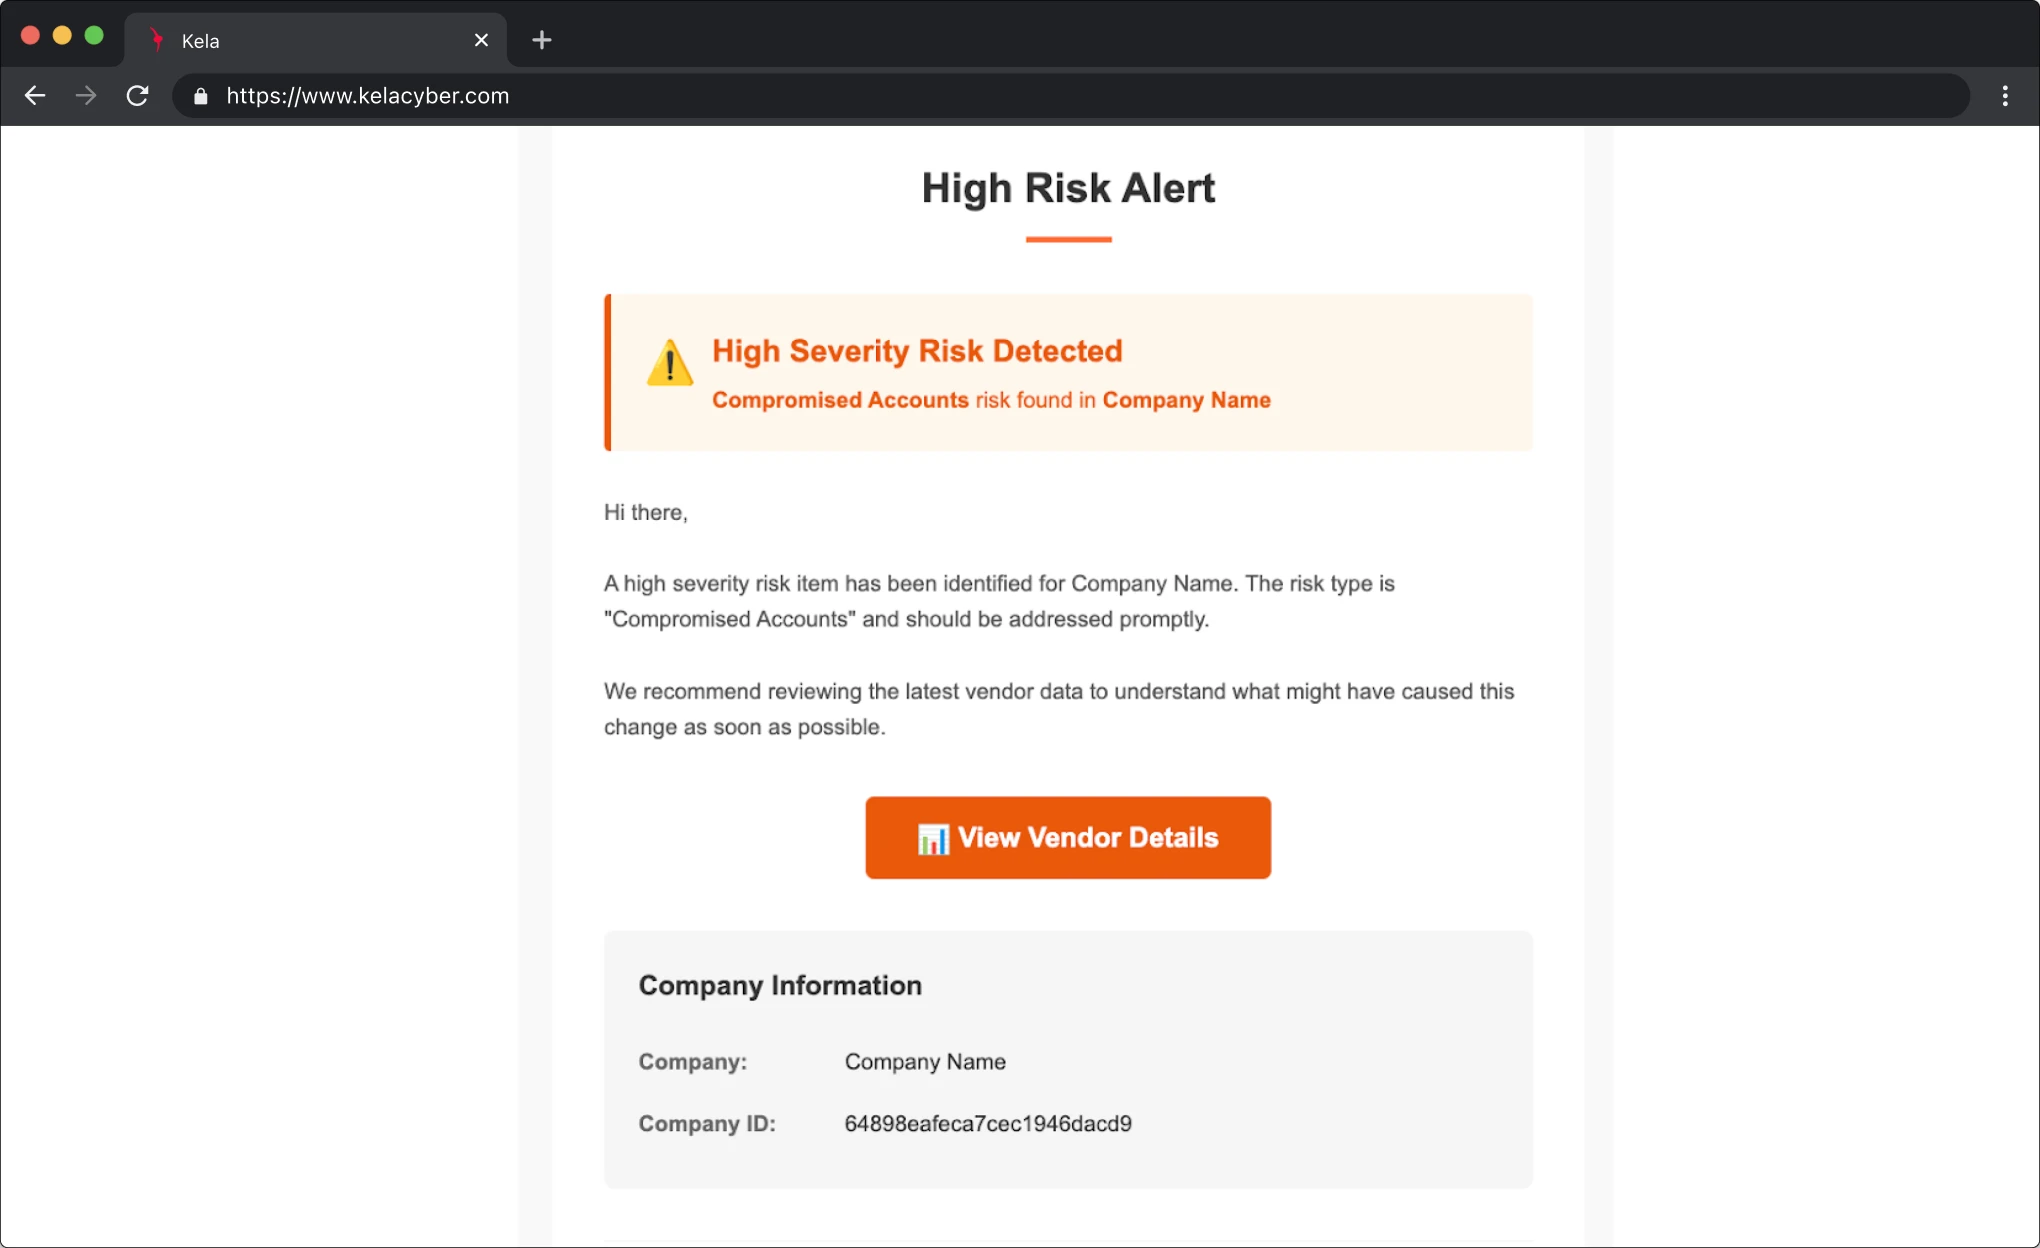
アラート
リアルタイムアラート
重大なリスクの変化や新たな脅威を、メールで即時に通知します。
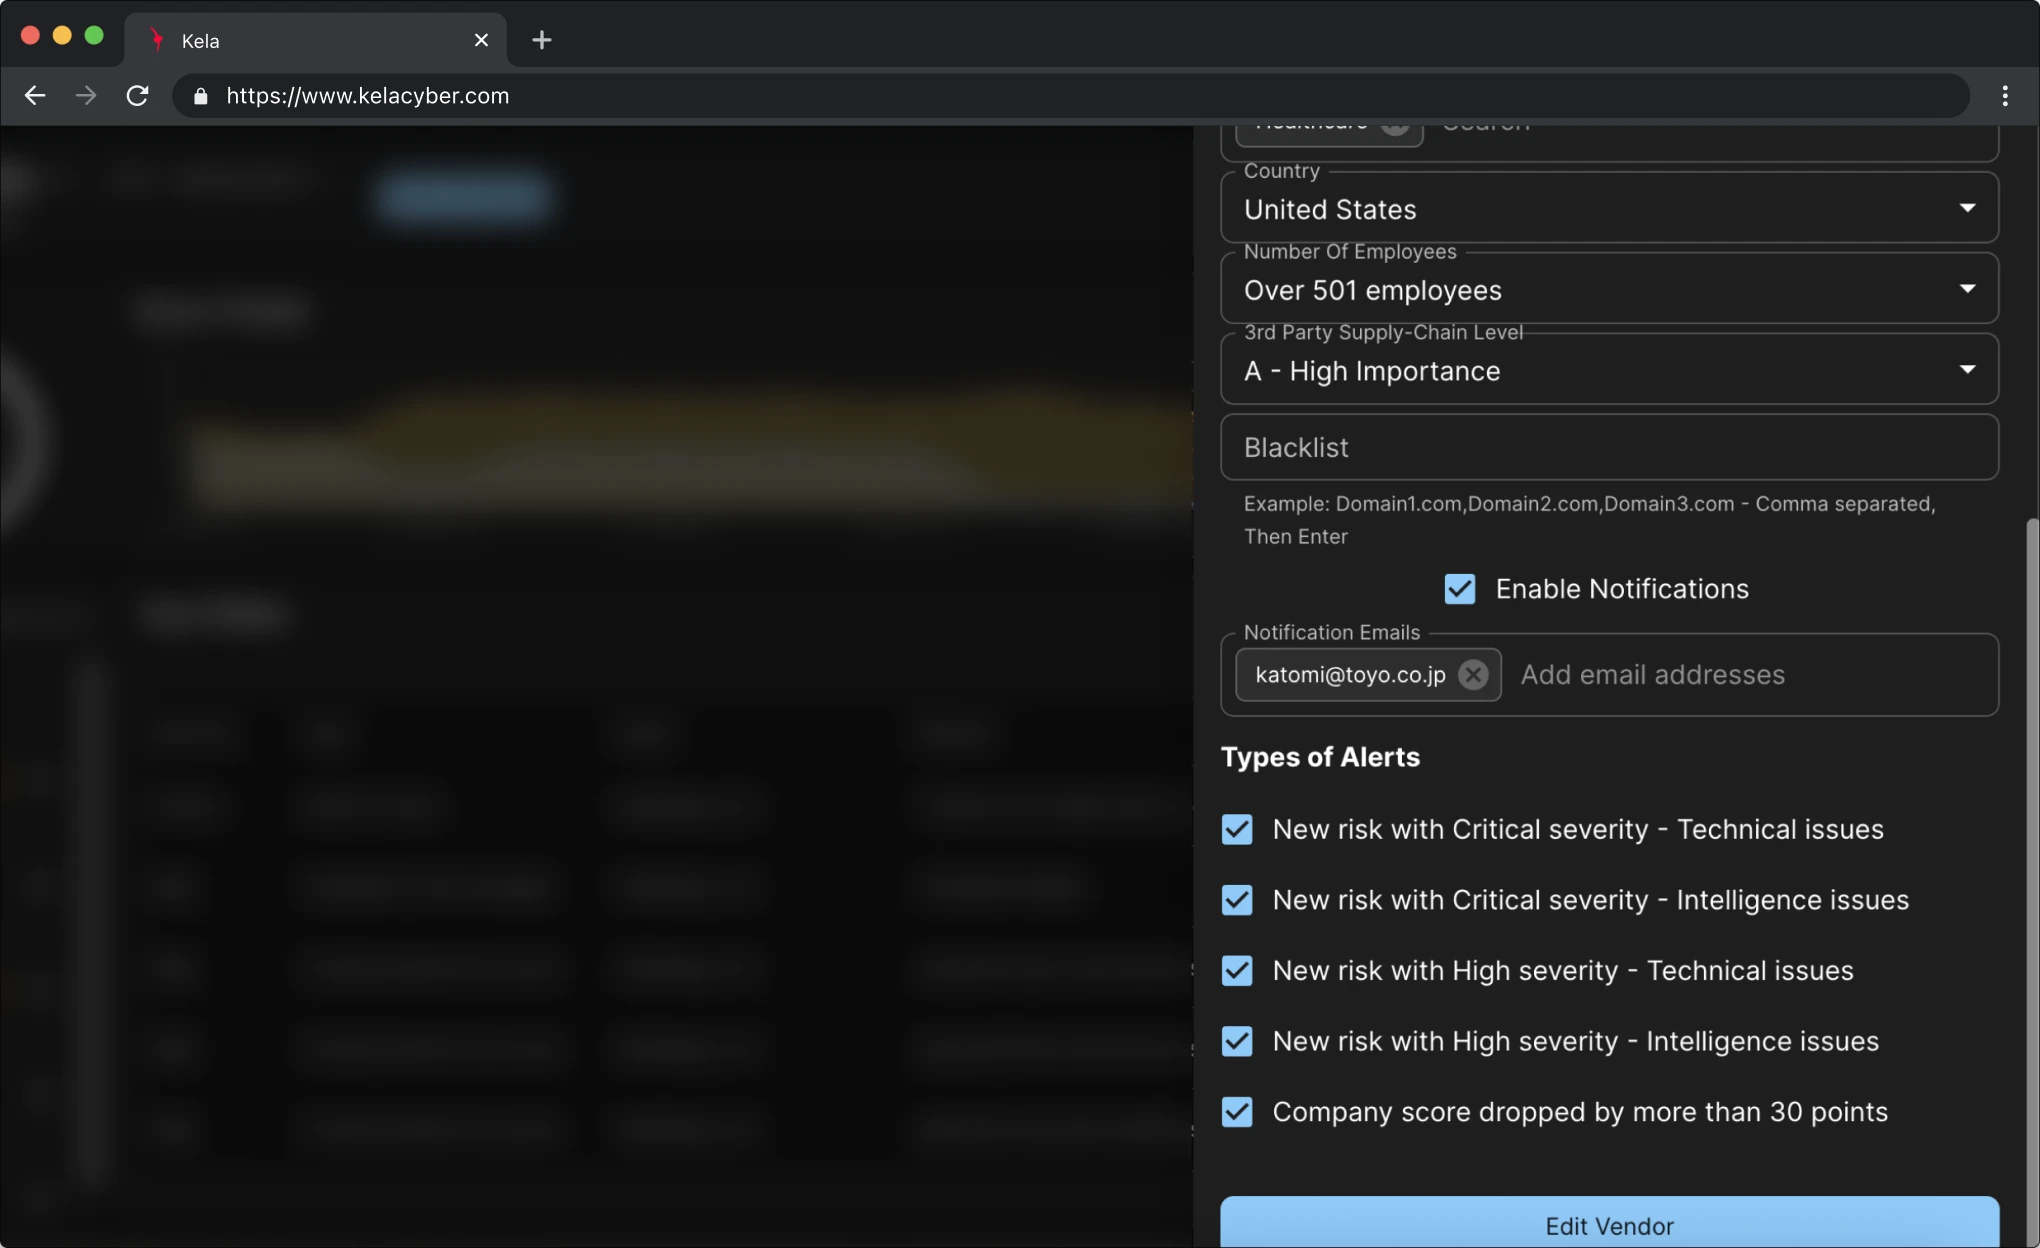
ブラックリスト登録
資産のブラックリスト登録
監視対象から不要または無関係な資産を除外するため、任意のドメインを簡単にブラックリストに登録できます。
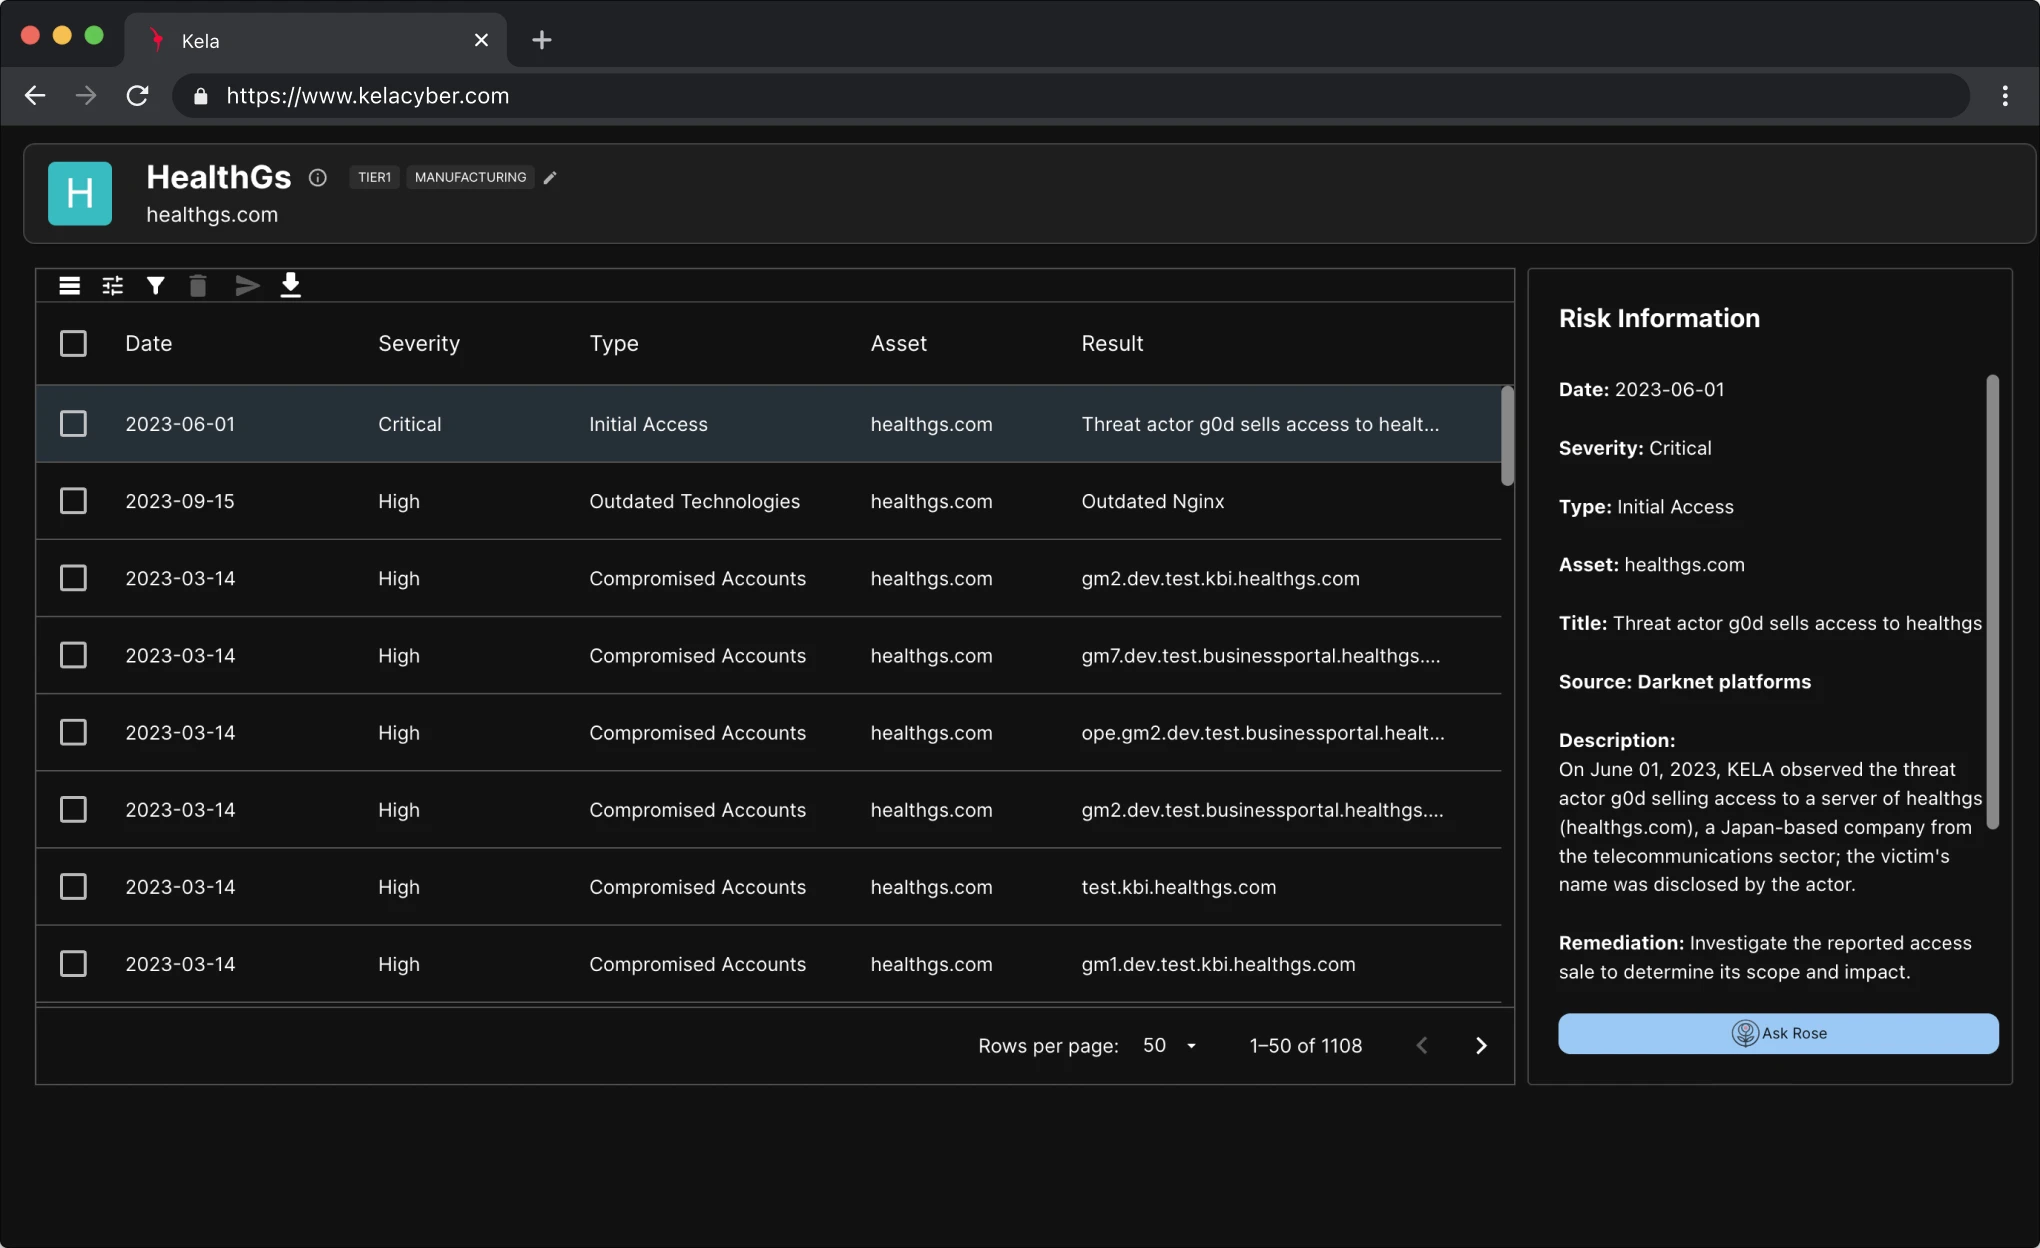
リスクインテリジェンス
リスクリスト&インテリジェンス
種類・深刻度別に、上位のリスクと全リスクの一覧を表示します。脆弱性、漏えいした資格情報、ランサムウェア活動などを網羅し、技術情報、ダークウェブ、ランサムウェアに関するインテリジェンスで補完することで、包括的な脅威検知を実現します。
デモのご予約
よくある質問
ベンダーのリスクを監視するには、ベンダーの同意が必要ですか?
いいえ。本プラットフォームはパッシブな外部スキャン技術を使用しており、ベンダー側での操作や同意は一切不要です。
監視のために何かインストールする必要がありますか?
いいえ。本プラットフォームは完全にエージェントレスです。ドメインを登録するだけで監視を開始でき、設定やインストールは不要です。
スキャンとデータ更新の頻度はどのくらいですか?
リアルタイムの可視性を確保するため監視は継続的に行われ、スキャンの頻度はお客様のニーズに合わせてカスタマイズできます。
どのコンプライアンスフレームワークに対応していますか?
KELA TPRMは、カスタマイズ可能な質問票により、NIS2、DORA、ISO 27001、HIPAAのほか、独自の社内ポリシーなど幅広いフレームワークに対応しています。
プラットフォームは多言語に対応していますか?
はい。現在、ユーザーインターフェイスは英語、スペイン語、日本語、ポルトガル語に対応しており、今後さらに対応言語を追加する予定です。
プラットフォームは既存のツールと連携しますか?
はい。APIを介した連携を提供しています。


