







Risikomanagement bei Drittanbietern aus Sicht des Angreifers
Ein Risikomanagement für Drittanbieter, das Ihre Lieferanten genauso im Blick behält wie Angreifer: ihre ungeschützten Ressourcen, durchgesickerten Zugangsdaten und Infostealer-Infektionen – kontinuierlich bewertet über eine Domain, ohne dass Sie auf das Ausfüllen von Fragebögen warten müssen. Erkennen Sie, welcher Anbieter einen Einfallstor darstellt, bevor dieser ausgenutzt wird.
Welcher Ihrer Lieferanten ist derzeit gefährdet?
Die Sicherheitslage ändert sich bei den Anbietern ständig. Die kontinuierliche Überwachung der Angriffsfläche liefert aktuelle Informationen über Risiken durch Dritte und ermöglicht so fundierte Entscheidungen, schnellere Abhilfemaßnahmen und eine messbare Risikominderung.

Identifizieren
Echte Bedrohungen. Echte Daten. In Echtzeit.
Entdecken Sie Risiken und Anzeichen für Kompromittierungen im Zusammenhang mit Ihren Lieferanten.

Monitor
Priorisieren Sie Risiken mit Intelligenz, nicht mit Vermutungen.
Gehen Sie über oberflächliche Bewertungen hinaus. Unterscheiden Sie zwischen risikoreichen Anbietern und eskalieren Sie die wichtigsten Punkte.

mildern
Handeln Sie schnell mit klaren, zielgerichteten Erkenntnissen.
Erhalten Sie umfassende Informationen und kontextbezogene Empfehlungen, um schneller Abhilfemaßnahmen zu ergreifen.
Erkenntnisse in Risikostrategien umsetzen
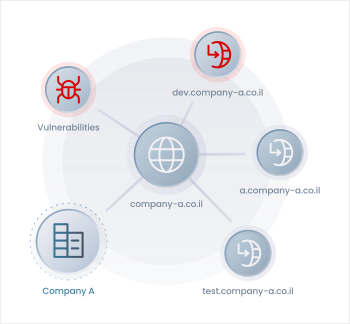
Sehen Sie Ihr Netzwerk mit den Augen von Angreifern
Identifizieren Sie bekannte und unbekannte Ressourcen aus der Perspektive eines Angreifers. Externe Infrastrukturen von Drittanbietern werden von außen nach innen abgebildet, wodurch potenzielle Einstiegspunkte und risikoreiche Bereiche sichtbar werden, die für Angreifer erkennbar sind.
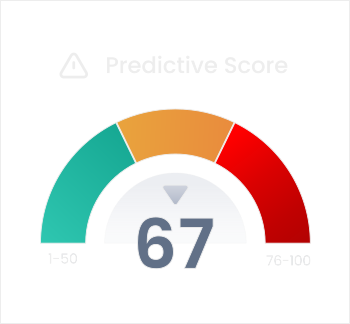
Risiken vorhersagen, bevor sie ausgenutzt werden
Der Vorhersagewert spiegelt die Wahrscheinlichkeit eines Angriffs wider und stützt sich dabei auf CTI und externe Indikatoren wie Bedrohungstrends, Branchensektor und geografische Exposition. Durch die Berücksichtigung des tatsächlichen Verhaltens von Angreifern und des externen Kontexts ermöglicht er proaktive Entscheidungen, bevor ein Angriff stattfindet, und zwar nicht nur auf der Grundlage dessen, was sichtbar ist, sondern auch dessen, was wahrscheinlich ist.
Risiken durch Dritte mit Compliance-Standards in Einklang bringen
Unterstützen Sie Compliance-Bemühungen durch kontinuierliche Überwachung der Einhaltung von Vorschriften durch Lieferanten mithilfe standardisierter und maßgeschneiderter Fragebögen. Erfassen Sie wichtige Sicherheits- und Regulierungsdaten, stellen Sie die Übereinstimmung mit internen Richtlinien sicher und verfolgen Sie Antworten über Rahmenwerke wie NIS2, DORA und ISO 27001 hinweg. All dies unter Beibehaltung eines klaren Prüfpfads.
Entwickelt für Skalierbarkeit, Einfachheit und Geschwindigkeit
Die Plattform wurde entwickelt, um große, vielfältige Anbieter-Ökosysteme zu unterstützen, und bietet wichtige Funktionen, die das Risikomanagement von Drittanbietern effizienter, flexibler und skalierbarer machen.
Einarbeitung
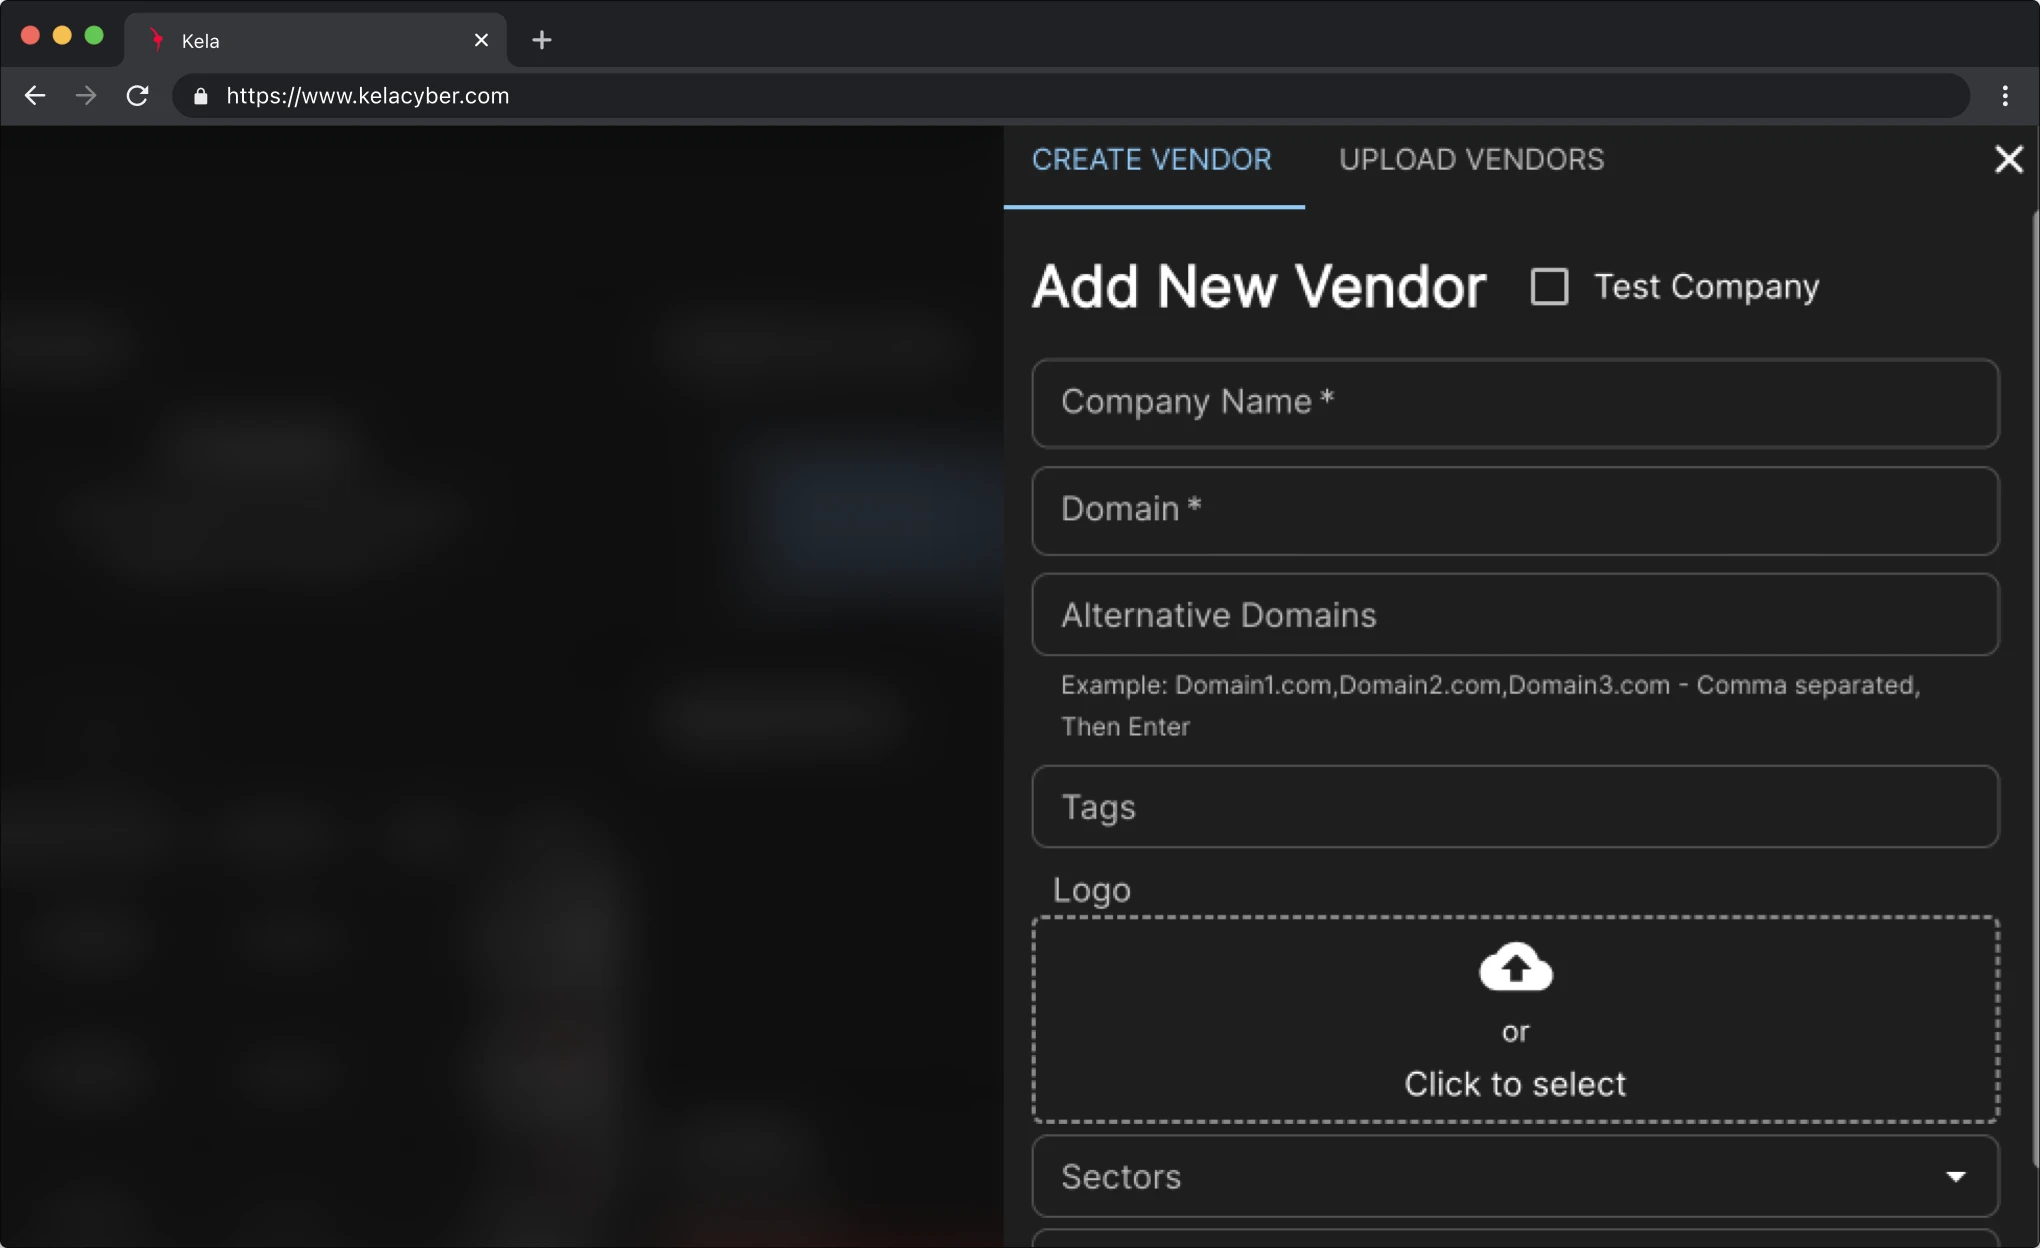
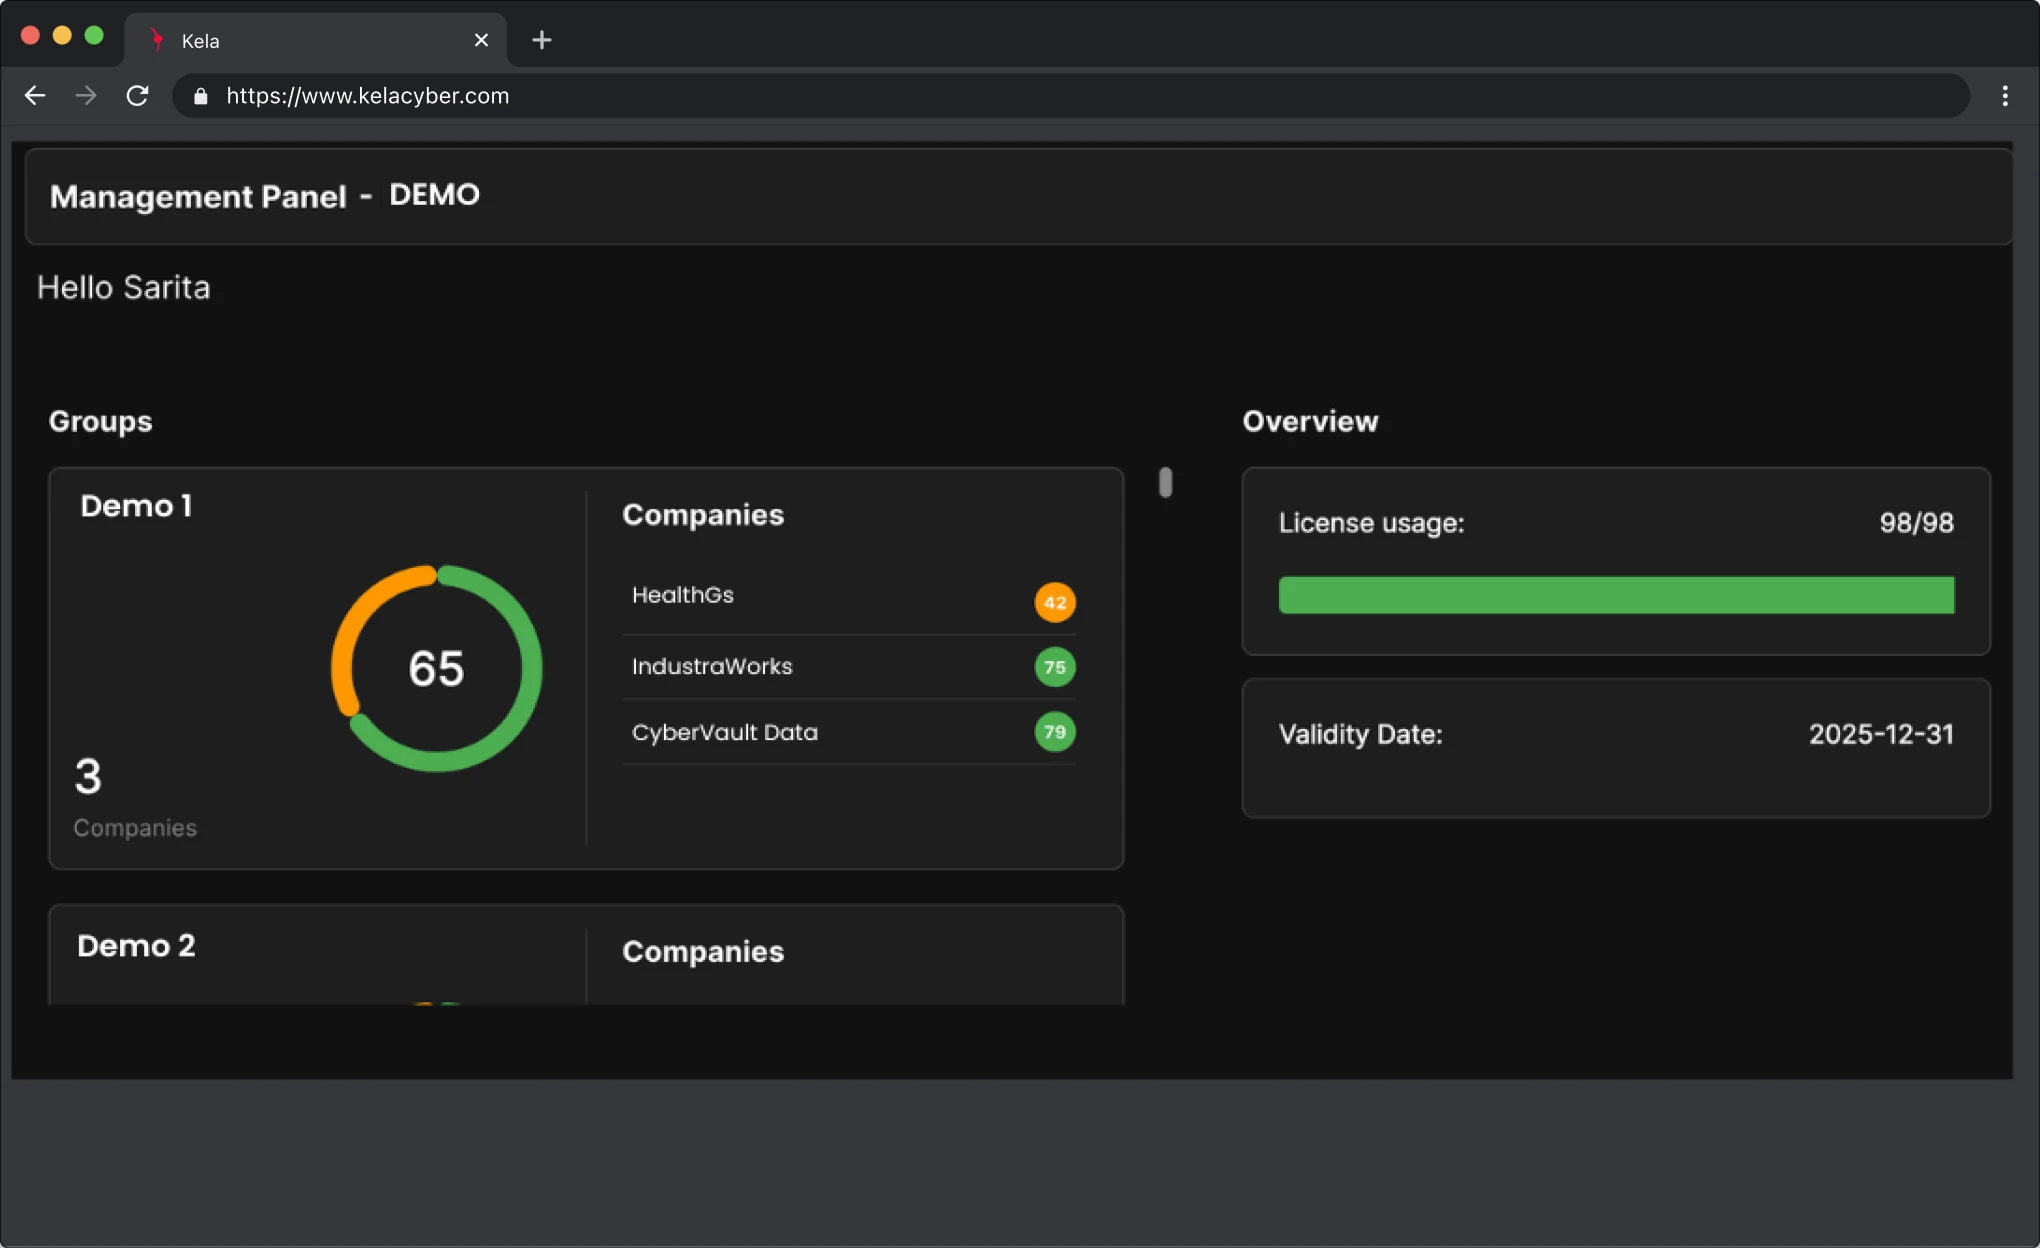
Agentenloses Onboarding
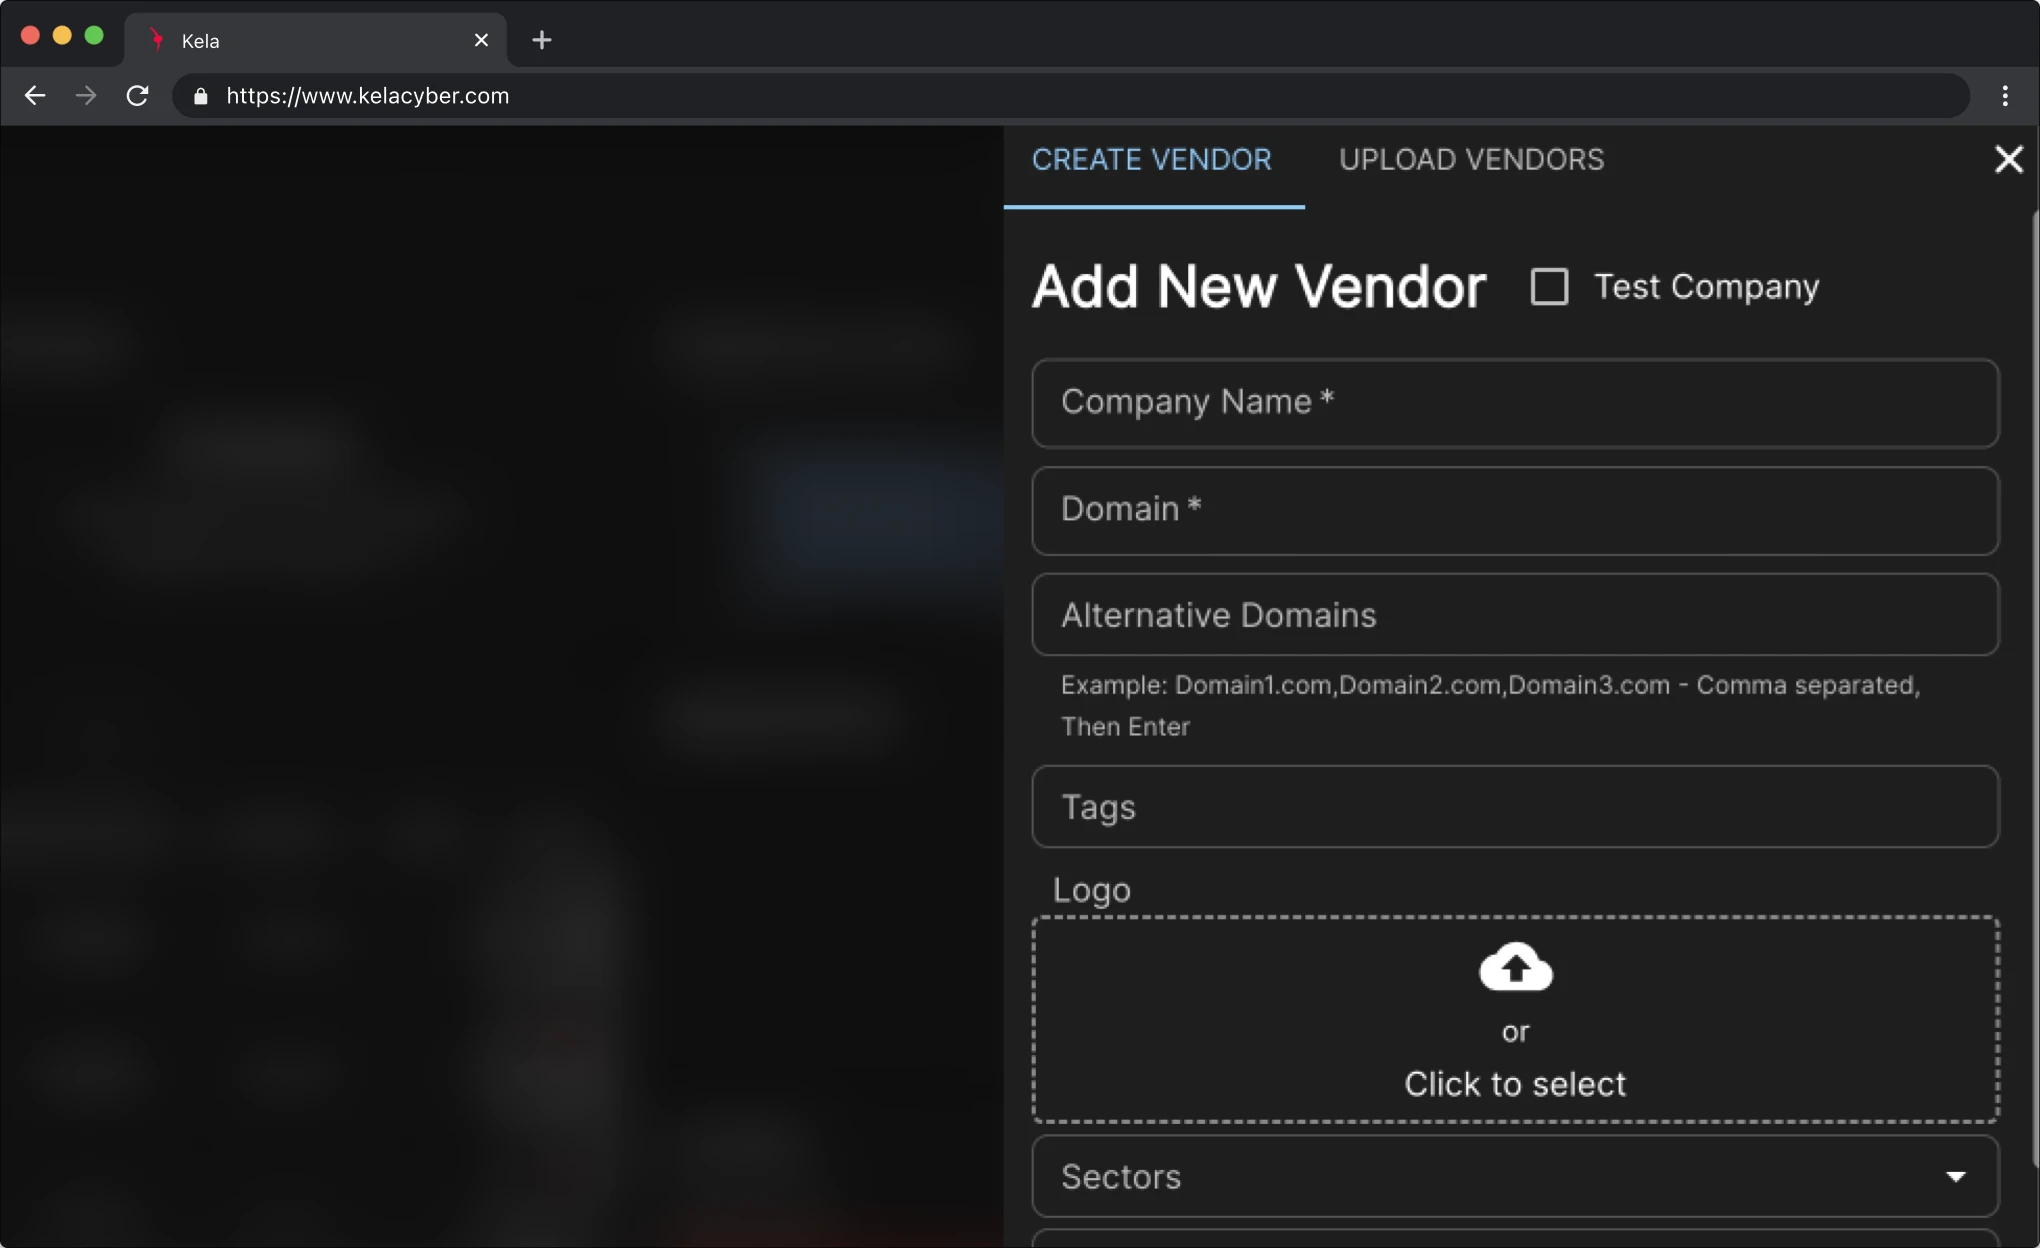
Sofortiger, sicherer Zugriff nur mit einer Domain. Keine Installation oder Einrichtung erforderlich.
Mehrmandantenfähig
Mehrmandantenumgebung
Verwalten Sie mehrere Organisationen oder Geschäftsbereiche von einer einzigen, zentralisierten Plattform aus.
Berichte
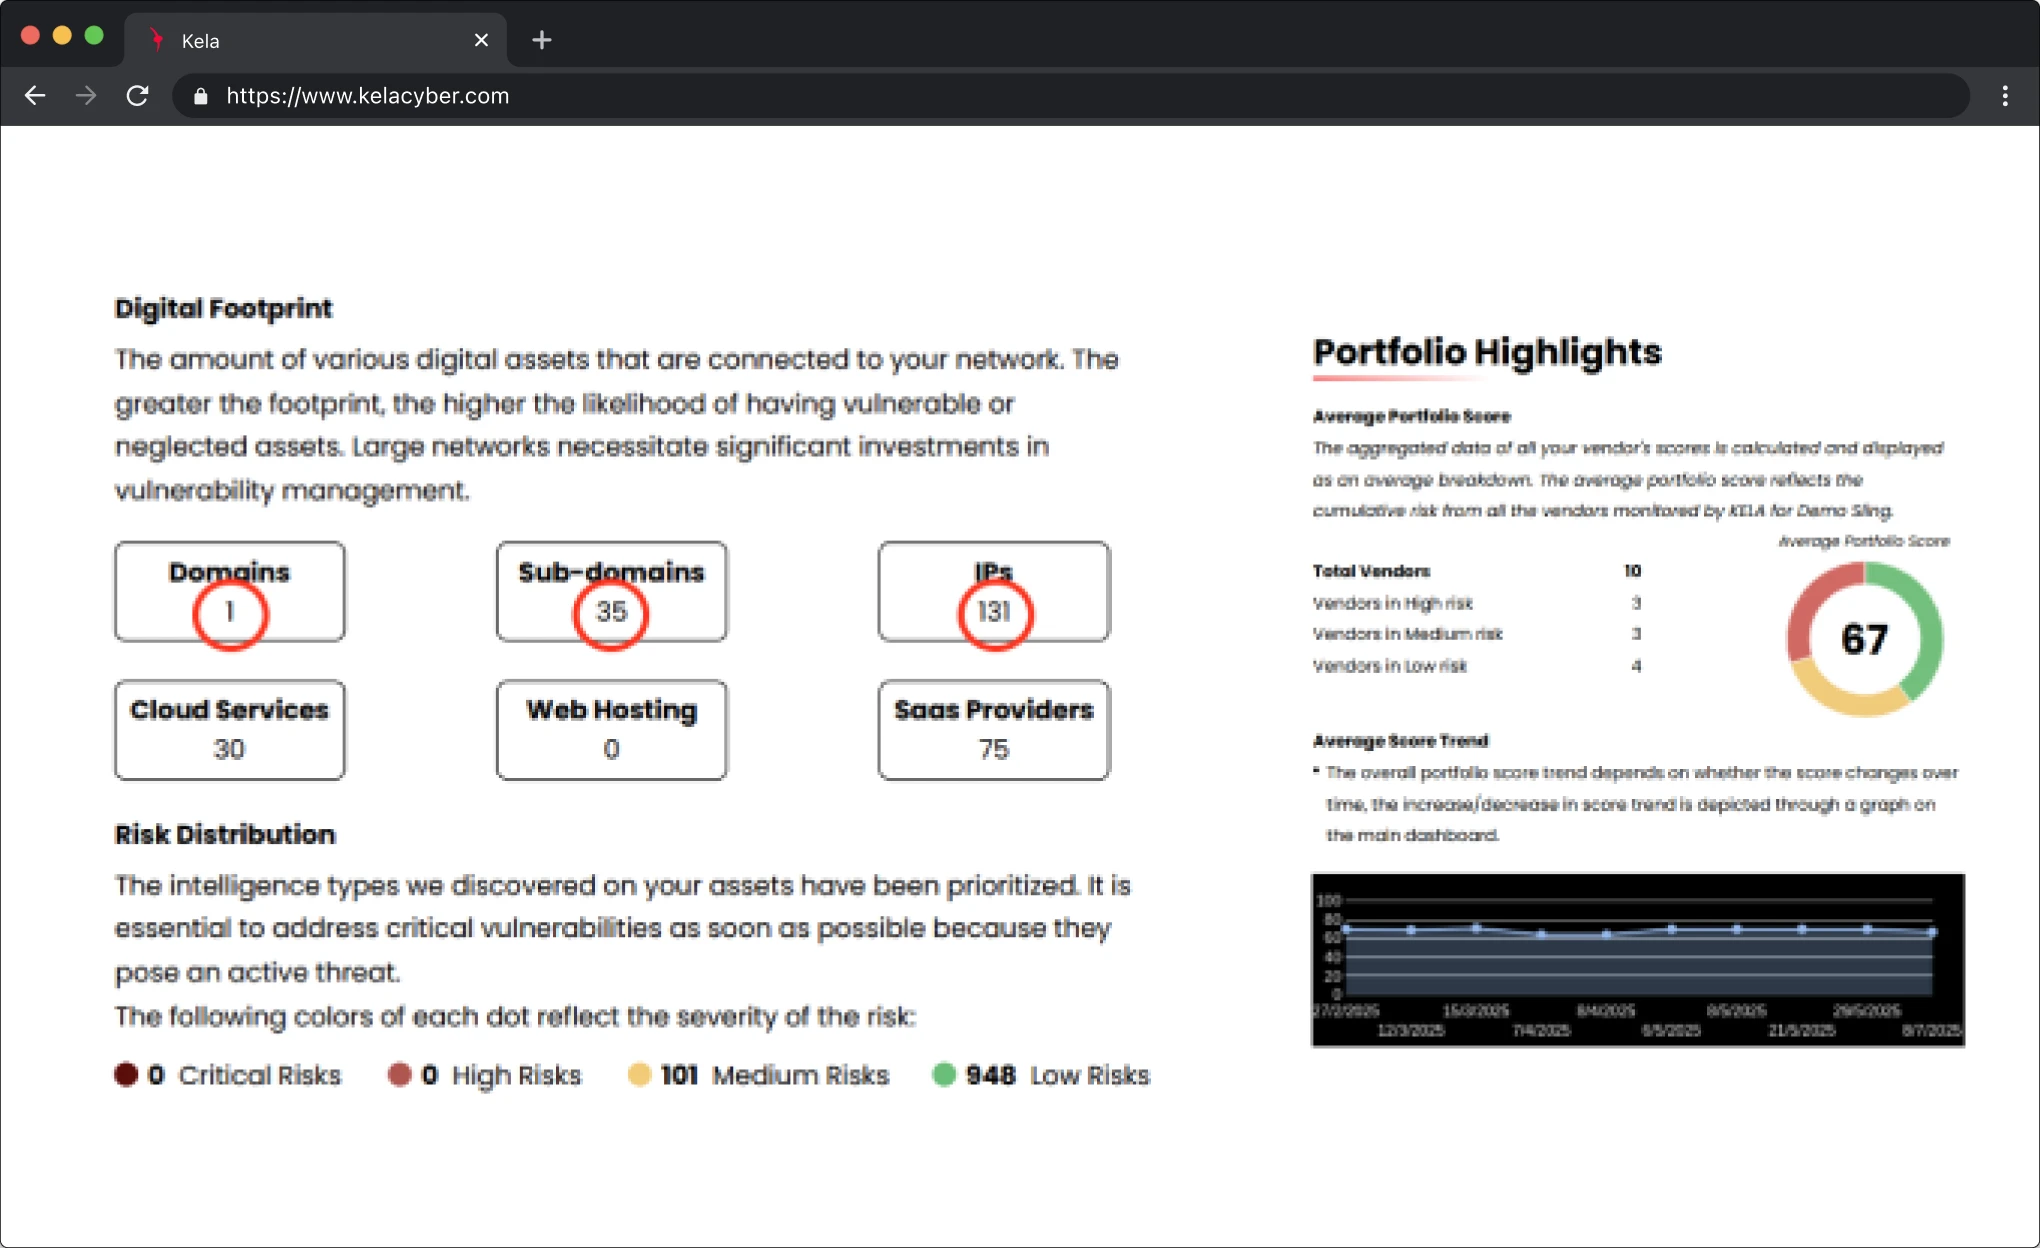
Herunterladbare Berichte
Exportieren Sie Portfolio-, Cyber-Risiko- und Compliance-Informationen als PDF- oder bearbeitbare DOCX-Dateien, um sie einfach weiterzugeben und anzupassen.
Trends
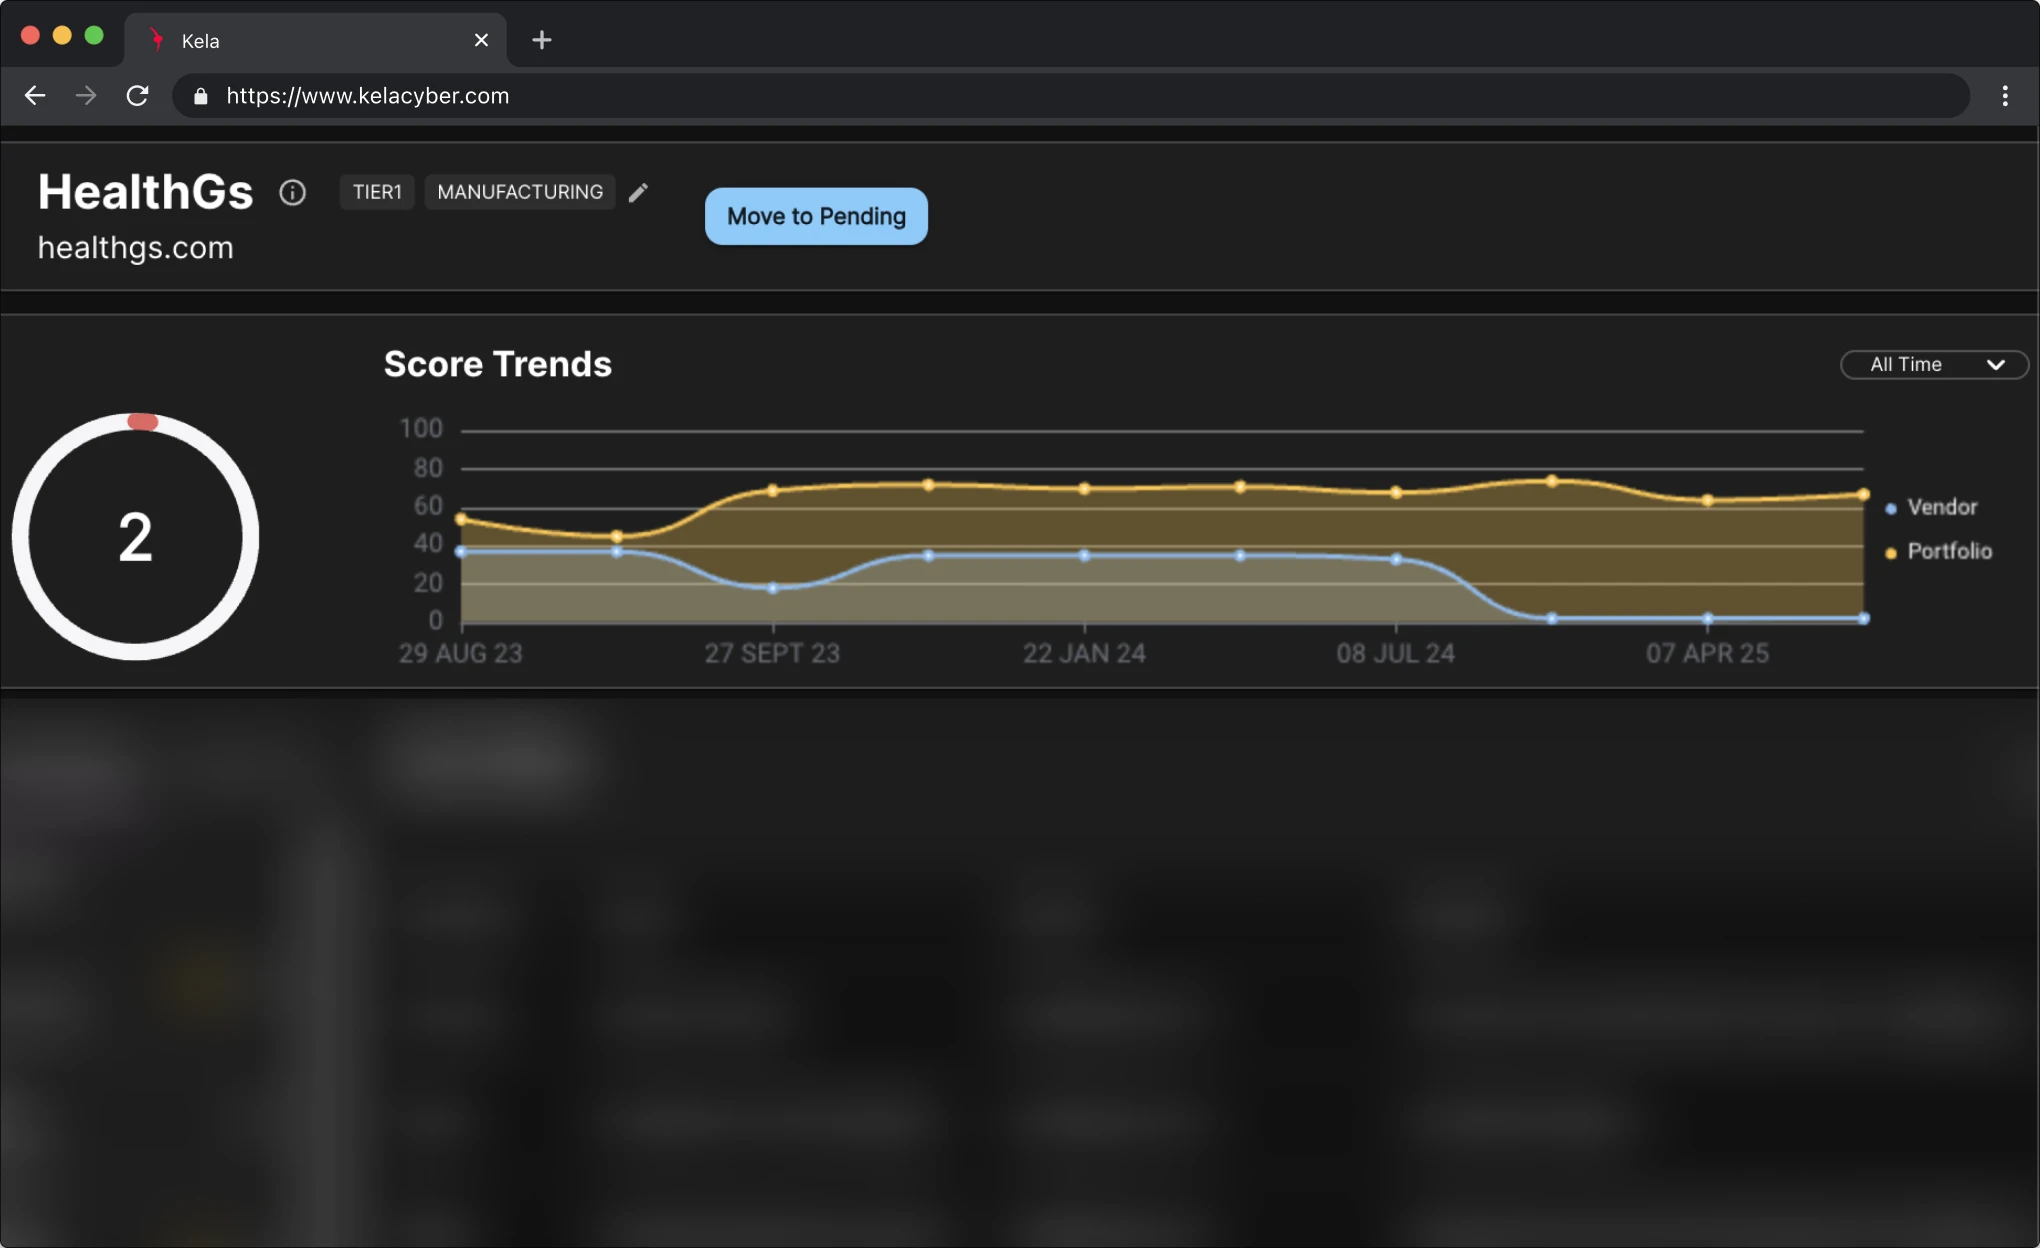
Punktestand-Trends
Verfolgen Sie die Veränderungen der Risikobewertung im Laufe der Zeit für Ihr gesamtes Portfolio und einzelne Anbieter, um den Fortschritt und aufkommende Bedrohungen zu überwachen.
Armaturenbretter
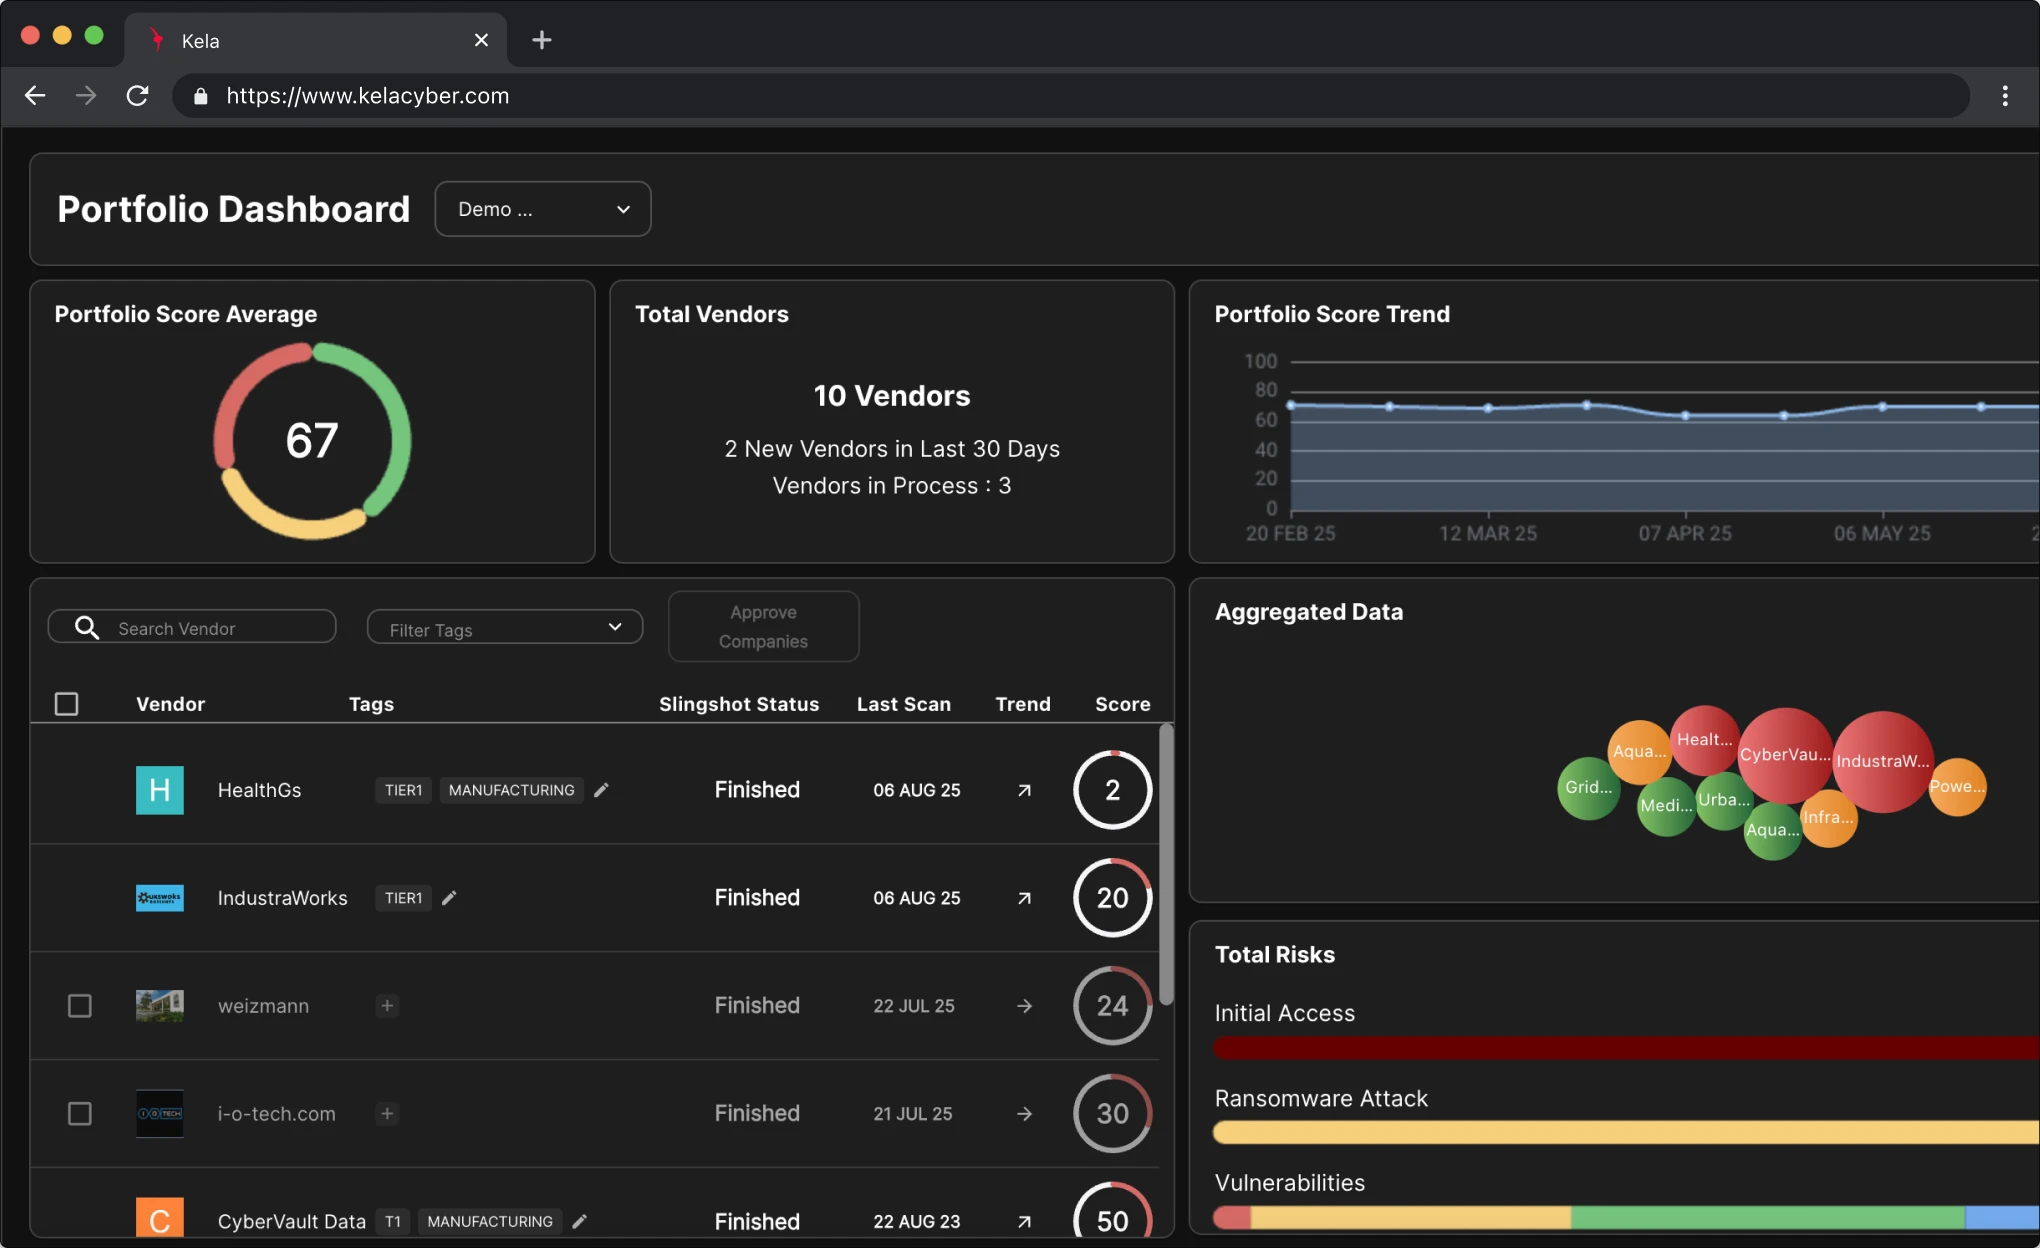
Dashboard-Ansicht
Erhalten Sie detaillierte Einblicke mit speziellen Dashboards für die Überwachung von Portfolios, Lieferanten und Compliance.
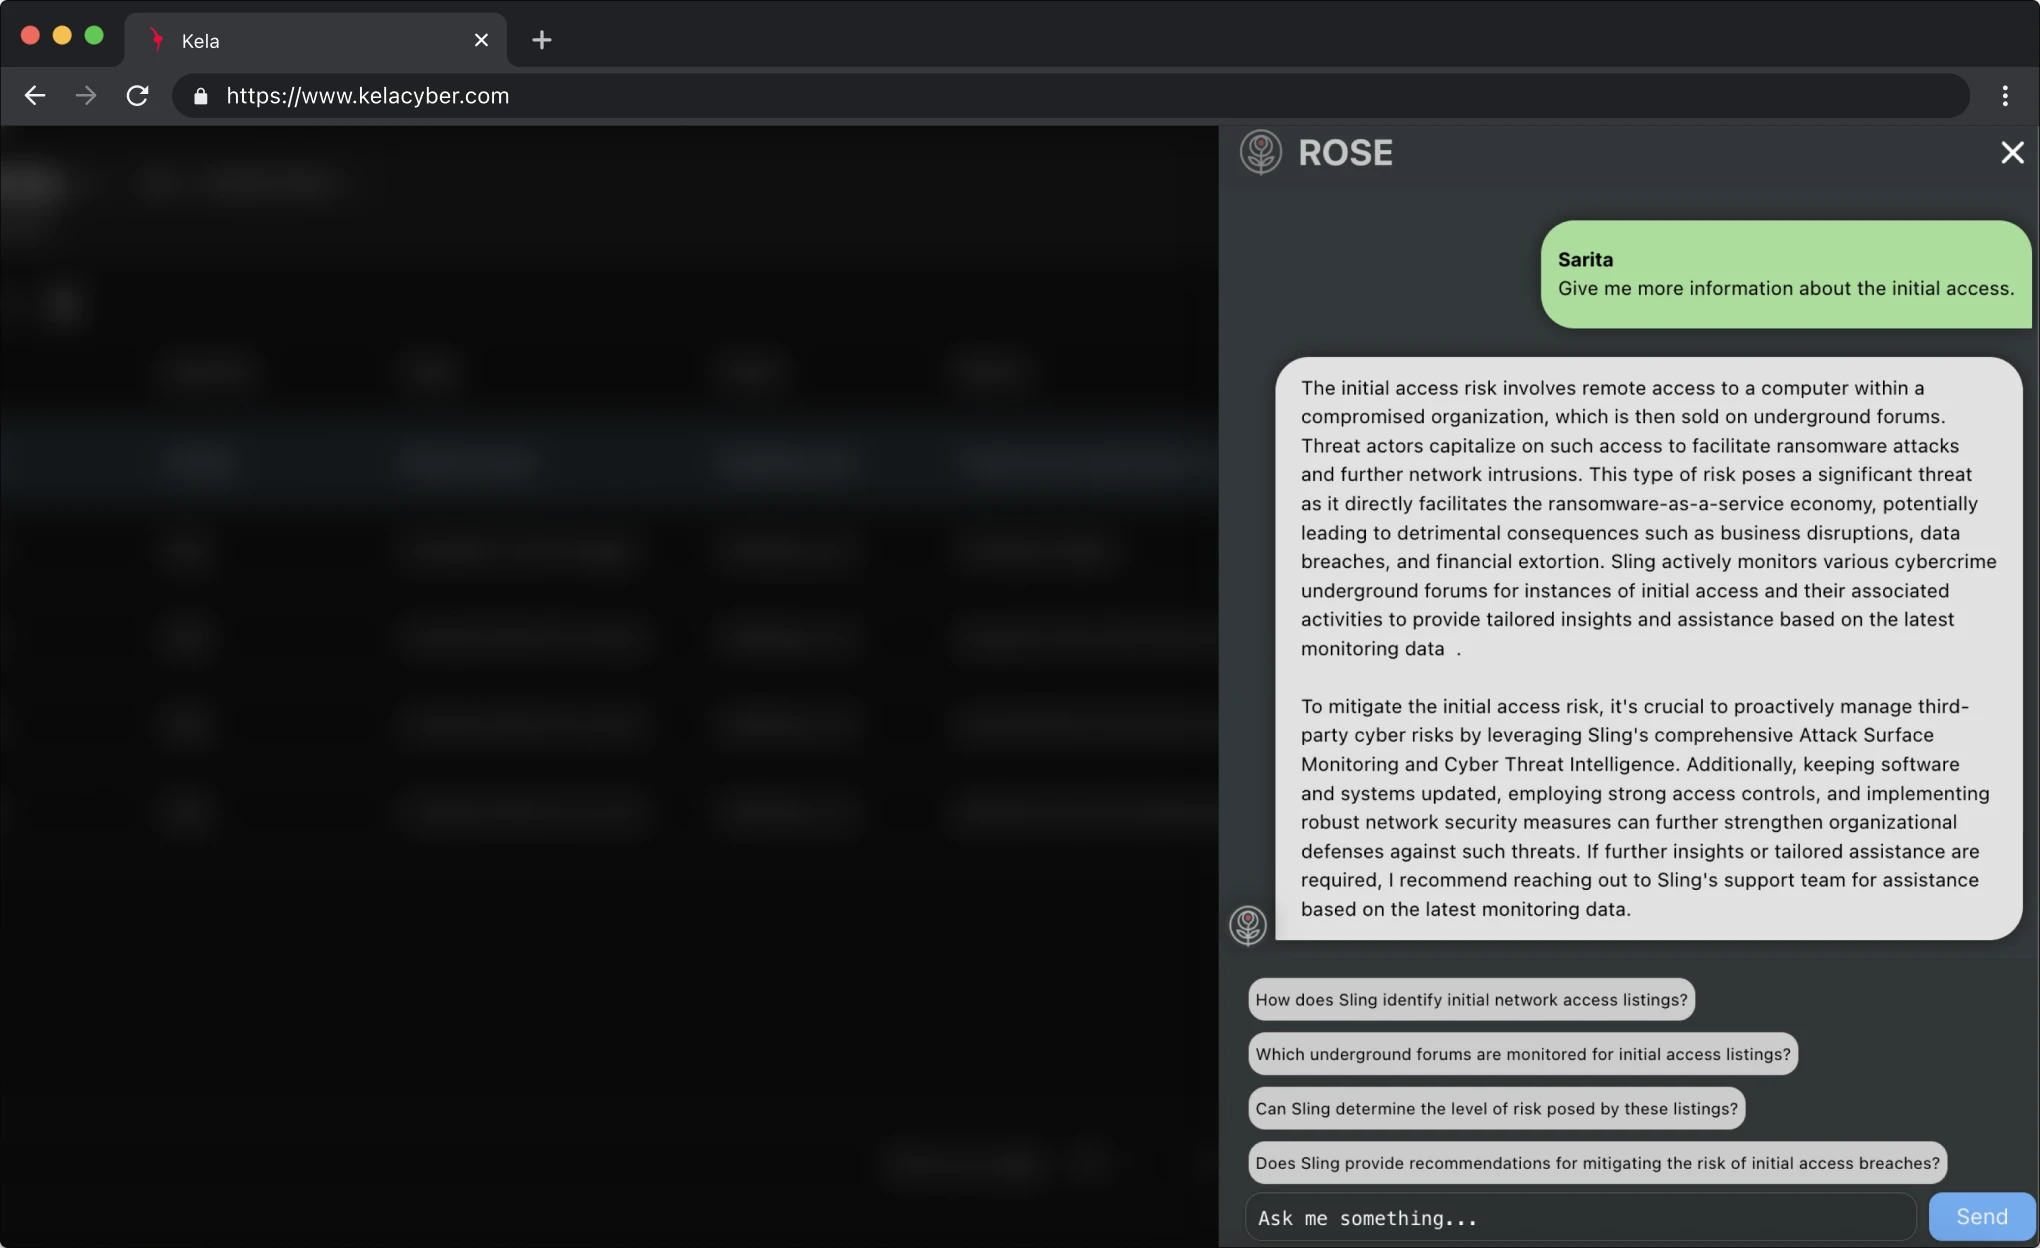
ROSE KI
ROSE KI
Konversationsfähiger KI-Assistent für einen umfassenderen Risikokontext, schnellere Untersuchungen und angeleitete Abhilfemaßnahmen.
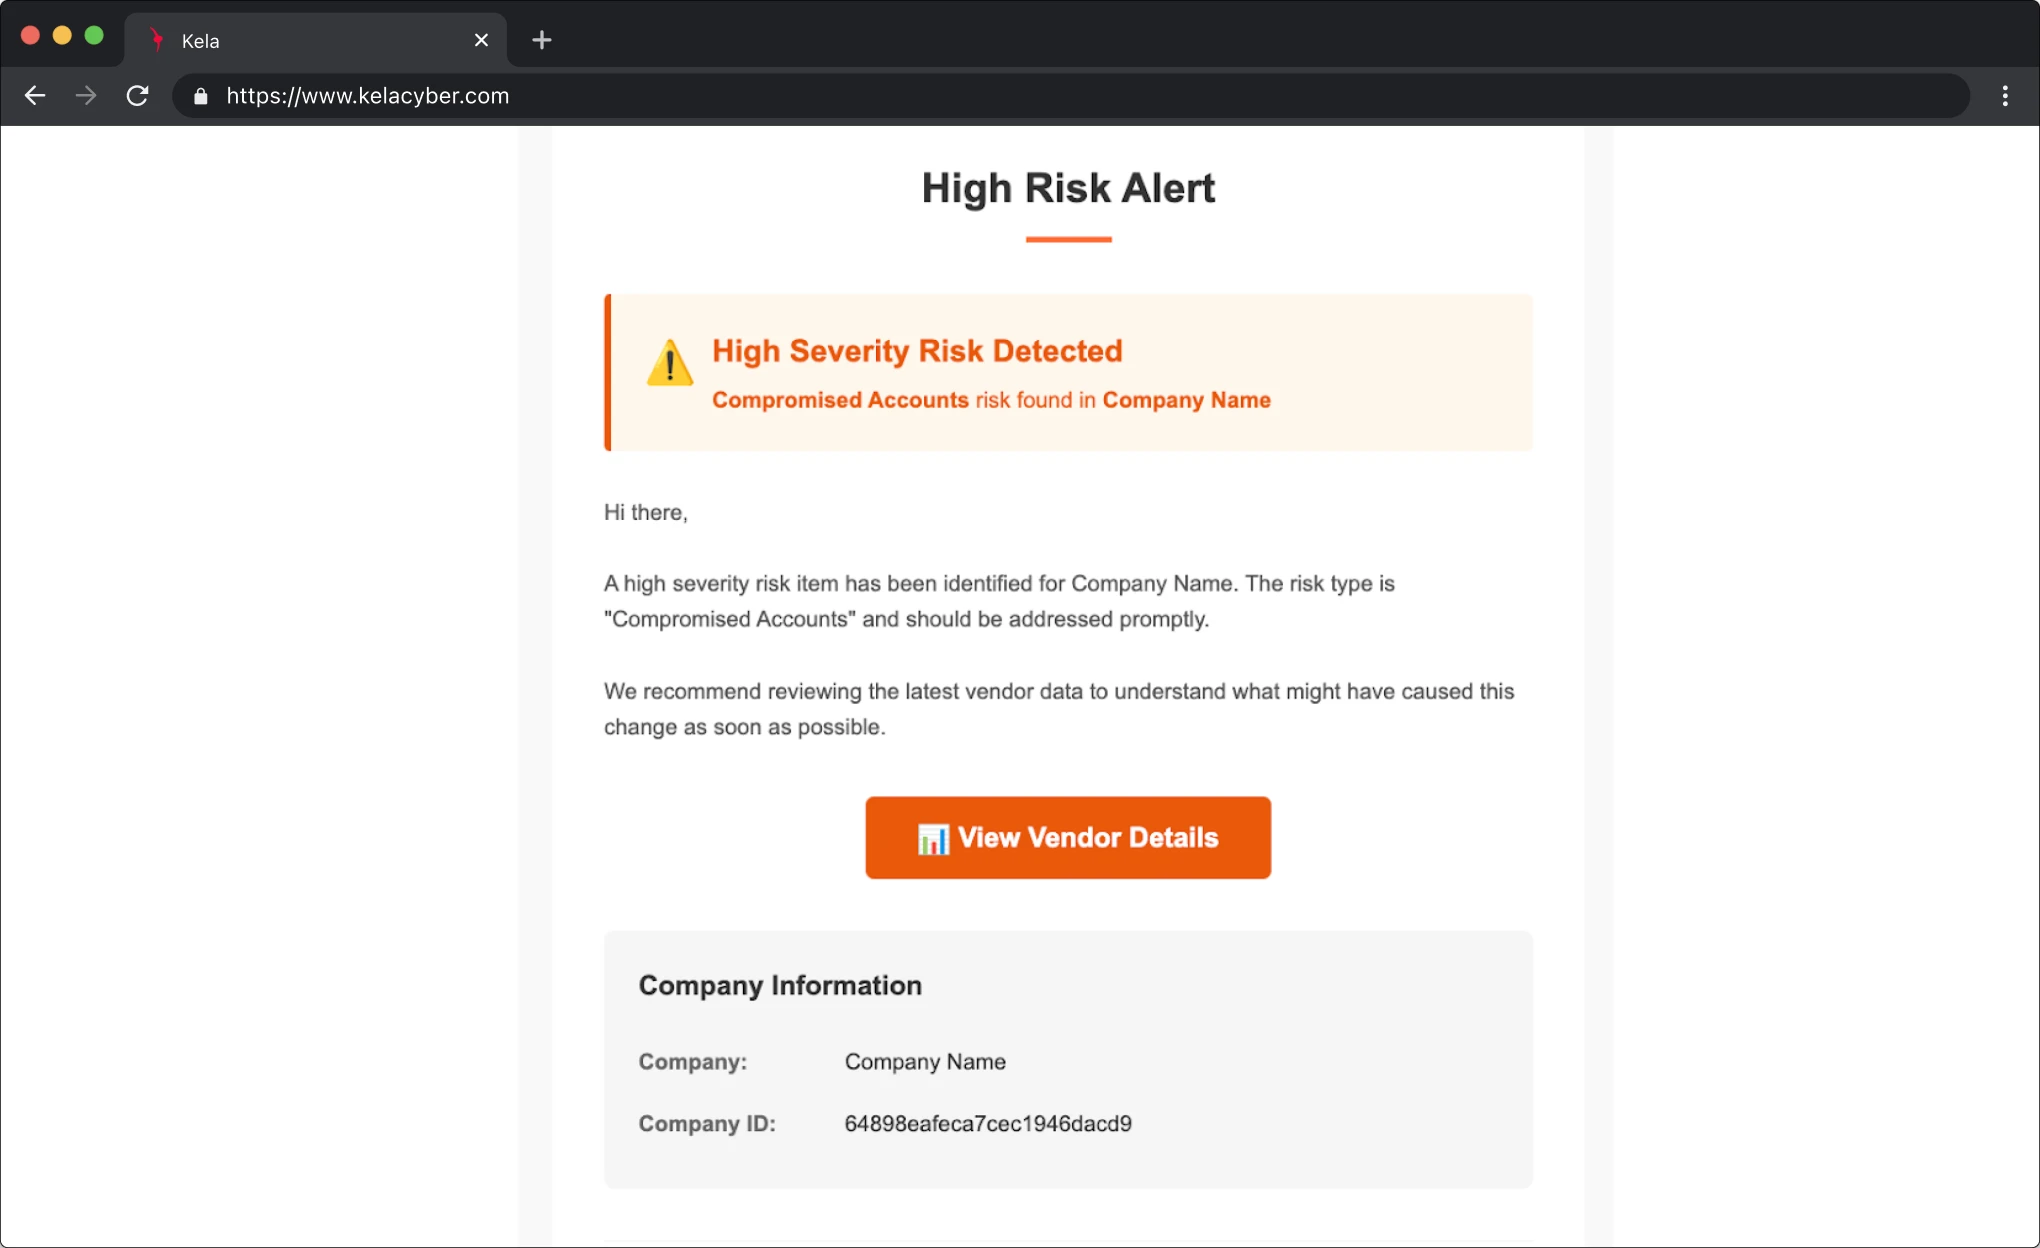
Warnmeldungen
Echtzeit-Warnmeldungen
Sofortige E-Mail-Benachrichtigungen über kritische Risikoveränderungen und aufkommende Bedrohungen.
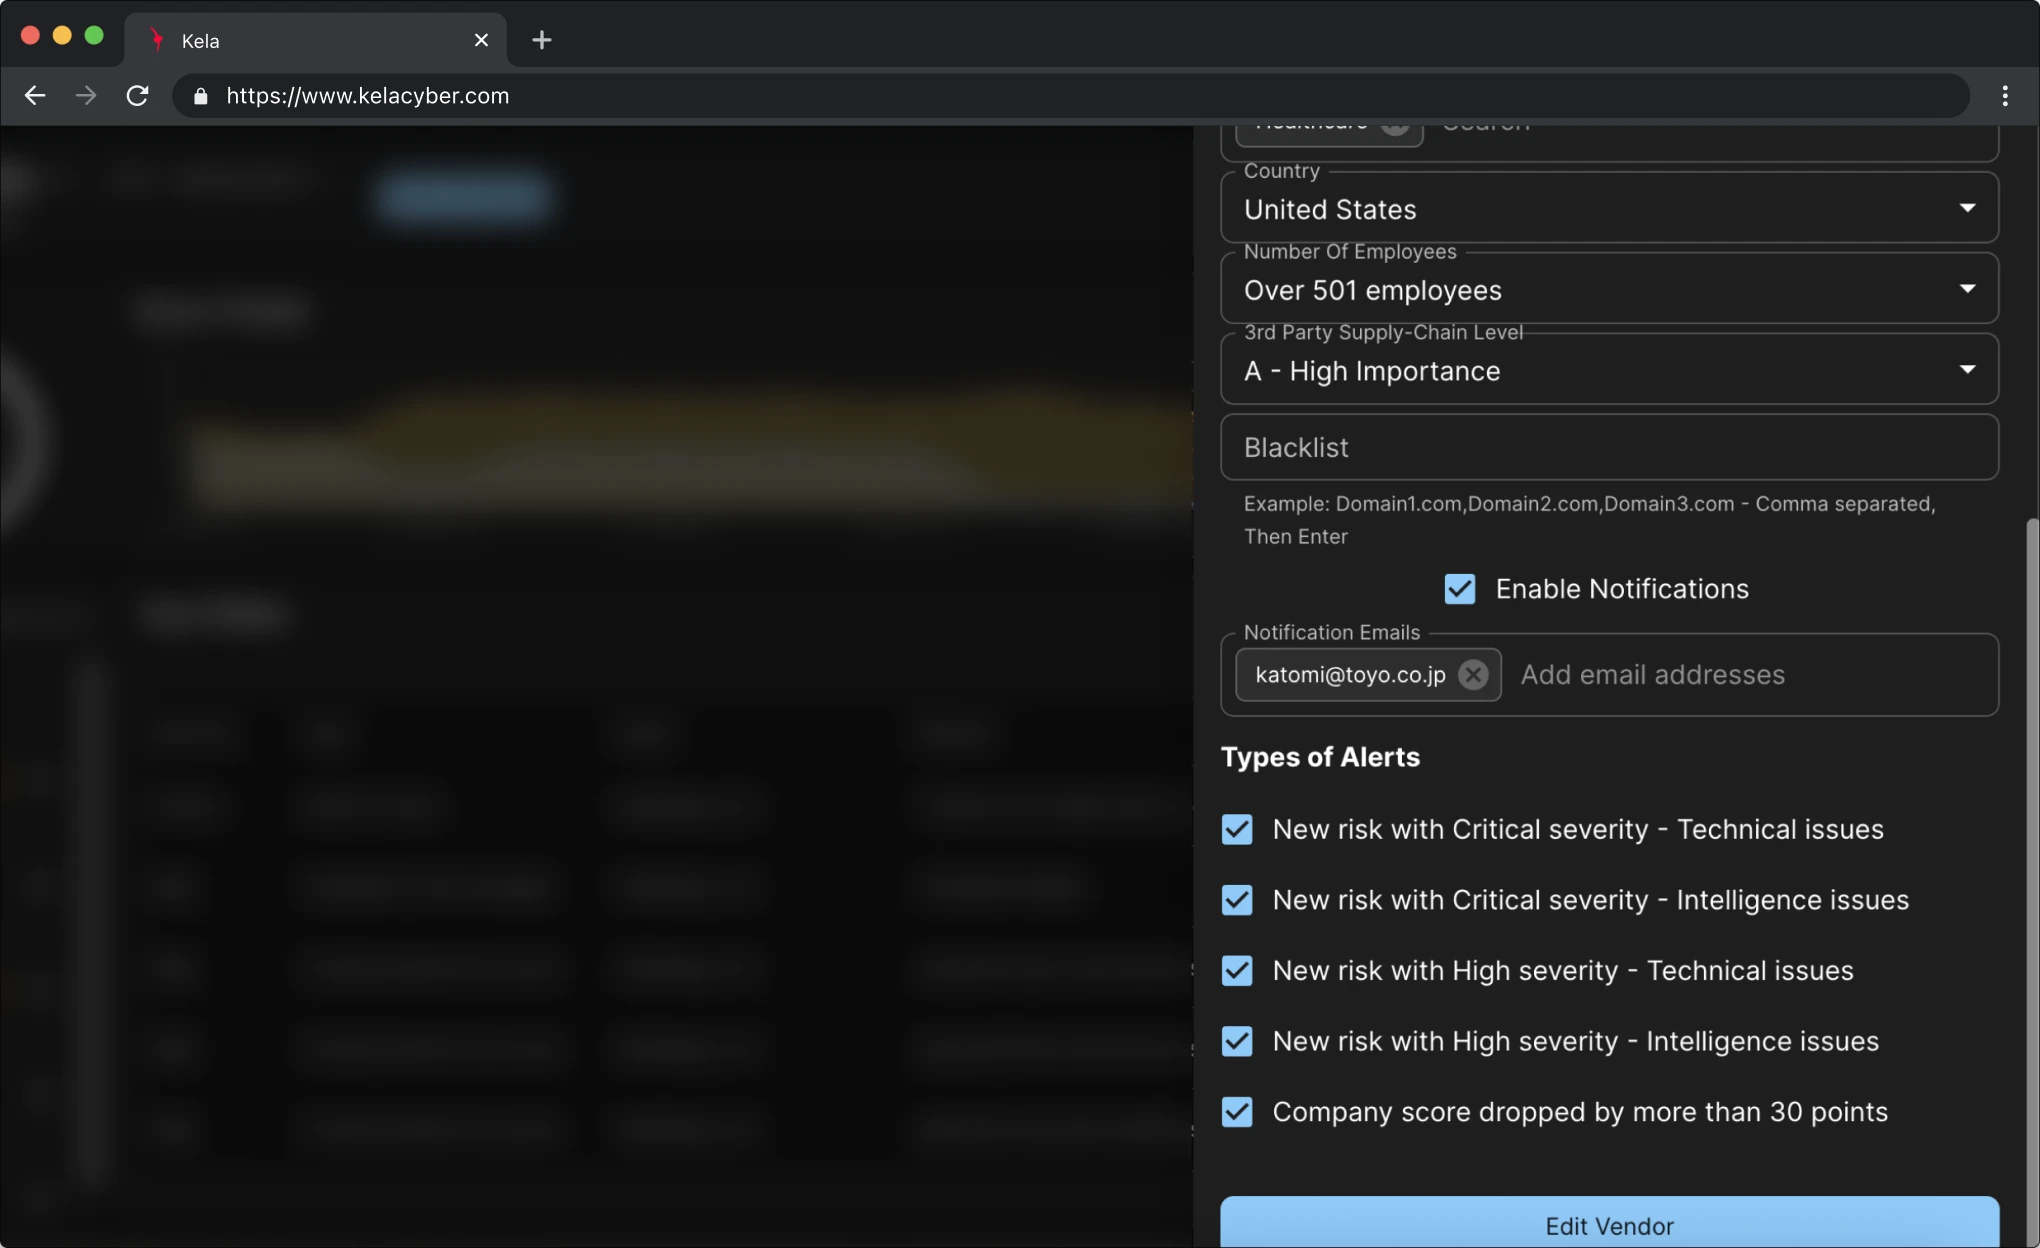
Schwarze Liste
Asset-Blacklisting
Setzen Sie ganz einfach beliebige Domains auf die Blacklist, um unerwünschte oder irrelevante Assets aus Ihrem Überwachungsumfang auszuschließen.
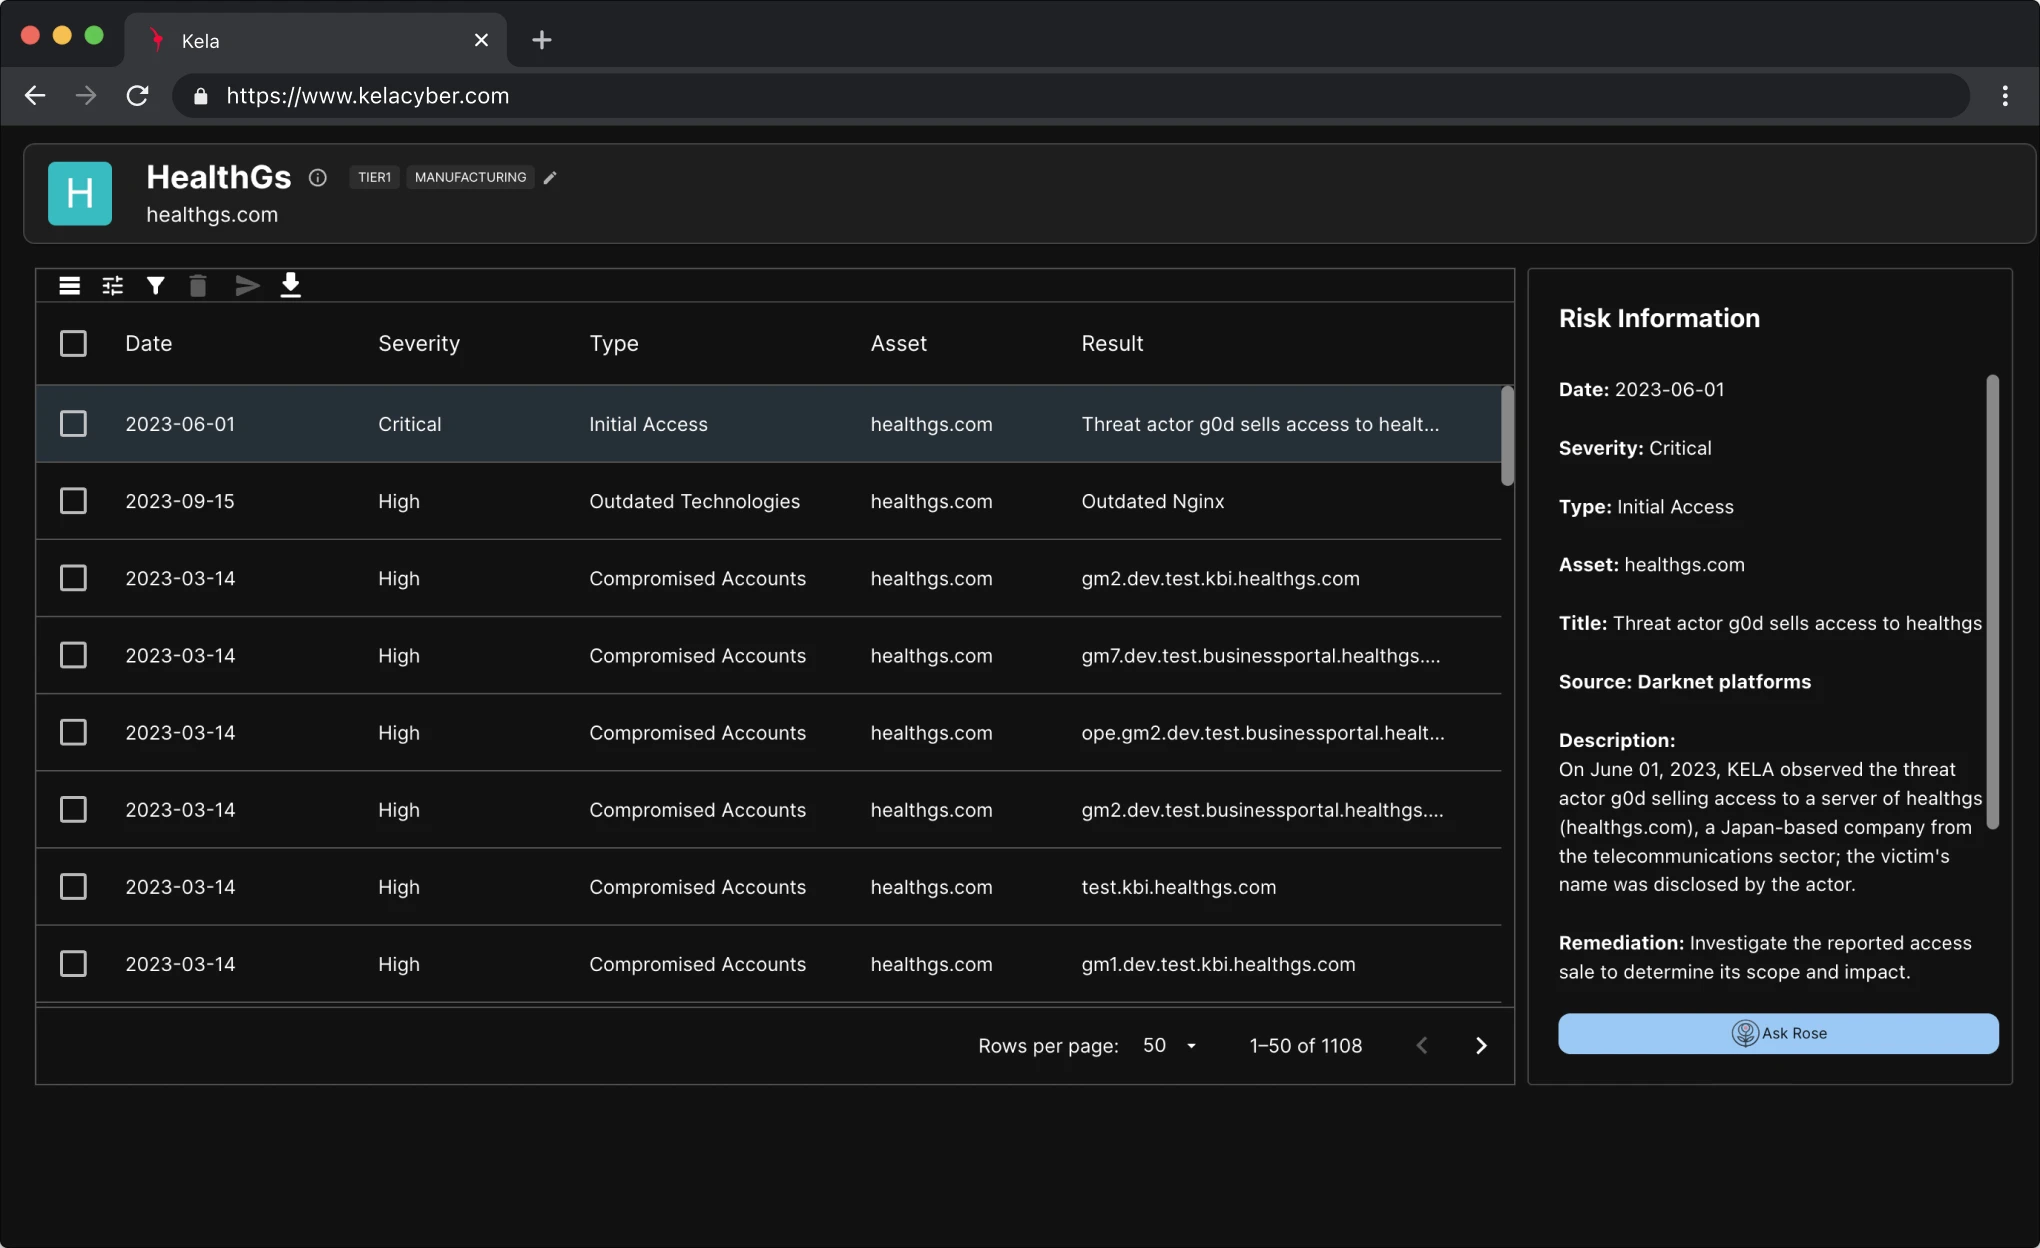
Risiko-Intelligenz
Risikoliste & Informationen
Zeigen Sie Top- und vollständige Risikolisten nach Art und Schweregrad an, einschließlich Schwachstellen, offengelegten Anmeldedaten und Ransomware-Aktivitäten – ergänzt durch technische Informationen, Dark-Web-Daten und Ransomware-Intelligence für eine umfassende Bedrohungserkennung.
Demo buchen
Möchten Sie lieber gleich jetzt einen Termin vereinbaren? Klicken Sie hier.
Häufig gestellte Fragen
Benötige ich die Zustimmung von Lieferanten, um deren Risiko zu überwachen?
Nein. Die Plattform verwendet passive, externe Scan-Techniken, die keine Maßnahmen oder Zustimmung Ihrer Lieferanten erfordern.
Muss ich etwas für die Überwachung installieren?
Nein. Die Plattform ist vollständig agentenlos – die Überwachung beginnt mit nur einer Domain, ohne dass eine Einrichtung oder Installation erforderlich ist.
Wie oft werden Scans durchgeführt und Daten aktualisiert?
Die Überwachung erfolgt kontinuierlich, um Echtzeit-Transparenz zu gewährleisten, während die Häufigkeit der Scans an Ihre spezifischen Anforderungen angepasst werden kann.
Welche Compliance-Frameworks werden unterstützt?
KELA TPRM unterstützt eine Vielzahl von Rahmenwerken, darunter NIS2, DORA, ISO 27001, HIPAA und benutzerdefinierte interne Richtlinien durch anpassbare Fragebögen.
Ist die Plattform in mehreren Sprachen verfügbar?
Ja, derzeit unterstützt die Benutzeroberfläche Englisch, Spanisch, Japanisch und Portugiesisch, weitere Sprachen sind geplant.
Lässt sich die Plattform in bestehende Tools integrieren?
Ja. Wir bieten Integrationen über API an.


