

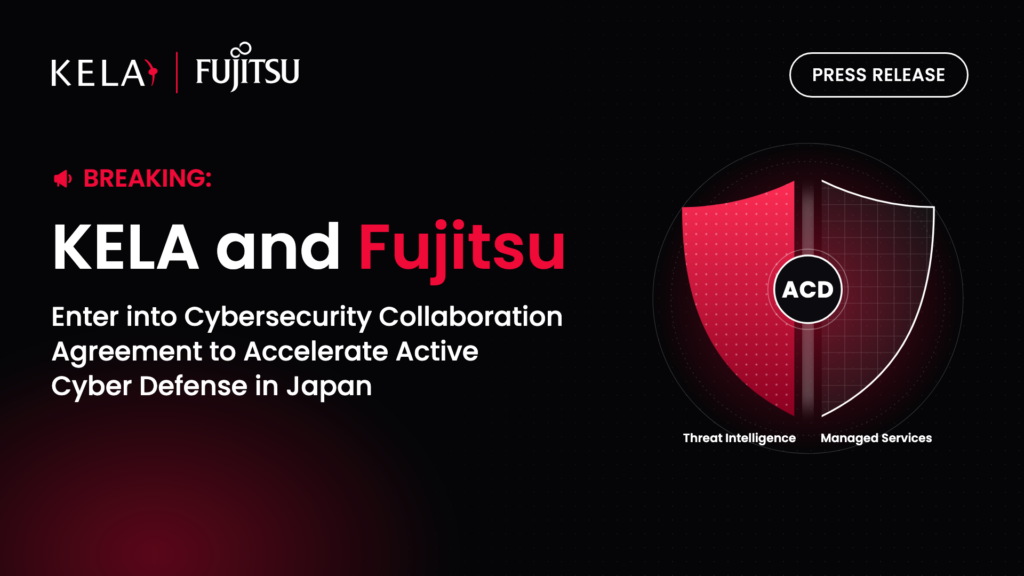

De «defenderse tras un ataque» a «actuar antes de un ataque»: combinar la inteligencia global sobre amenazas cibernéticas de KELA con las capacidades avanzadas de servicio de Fujitsu para acelerar la defensa cibernética activa (ACD) en Japón
TOKIO, Japón, 25 de septiembre de 2026. KELA K.K., la filial japonesa de la empresa de inteligencia sobre amenazas cibernéticas KELA Inc. (sede central: Minato-ku, Tokio; director ejecutivo y director de operaciones: Yuji Hirokawa; en adelante, «KELA»), ha anunciado hoy que ha firmado un acuerdo de colaboración con Fujitsu Limited (en adelante, «Fujitsu») para la implantación en el mercado japonés de las soluciones de ciberseguridad de KELA Group (Israel).
El acuerdo abarca tanto un modelo de proveedor de servicios de seguridad gestionados (MSSP), en virtud del cual Fujitsu utiliza las soluciones de KELA Group para prestar servicios de seguridad gestionados, como un modelo de distribución, en virtud del cual Fujitsu distribuye y expande las soluciones de KELA en el mercado.
A través de esta colaboración, las tecnologías de KELA Group —entre las que se incluyen la inteligencia sobre amenazas cibernéticas (CTI), recopilada y analizada a partir de la red global dark web, foros clandestinos y comunidades de ciberdelincuentes; la gestión de la superficie de ataque (ASM); la gestión continua de la exposición a amenazas (CTEM); y la gestión de riesgos de terceros (TPRM), que incluye la visibilidad de los riesgos de terceros y la gestión de riesgos de la cadena de suministro—, se combinarán con la experiencia en ciberseguridad de Fujitsu y sus capacidades avanzadas de prestación de servicios, entre las que se incluyen la consultoría y los servicios gestionados.
Al aunar estas capacidades, KELA pretende acelerar la transición de las empresas, las organizaciones gubernamentales y los operadores de infraestructuras sociales desde la defensa convencional —que reacciona tras un ataque— hacia la ciberdefensa activa (ACD): identificar la actividad de los atacantes y los indicadores tempranos antes de que se produzca un ataque, comprender el riesgo antes de que se produzcan daños y convertir esa visibilidad en decisiones y acciones.
Hacia una ciberdefensa que actúe antes de que se produzca un ataque
Los ciberataques son cada vez más rápidos y sofisticados que nunca. Al mismo tiempo, la rápida adopción de la IA generativa y otras tecnologías de IA, los servicios en la nube y las cadenas de suministro digitales está ampliando el alcance del riesgo cibernético más allá de lo que se puede comprender desde el interior de la propia red de una organización.
Los atacantes comienzan a recabar información sobre las organizaciones y sus socios comerciales antes de intentar una intrusión. Roban e intercambian credenciales, identifican activos expuestos a Internet y evalúan vulnerabilidades y posibles vías de ataque. Por lo tanto, la ciberdefensa debe ir más allá de limitarse a supervisar si una organización ya ha sido vulnerada. Las organizaciones deben comprender qué pueden estar preparando los atacantes contra ellas y actuar antes de que esas actividades provoquen daños reales.
El enfoque de defensa cibernética activa de KELA
Partiendo de la CTI, que recoge la actividad del lado del atacante, KELA ofrece una visibilidad continua de los riesgos externos, tales como:
- Actividad de los atacantes en dark web y en las comunidades de ciberdelincuencia
- Credenciales e información corporativa filtradas o divulgadas
- Activos digitales de la organización y de las empresas de su grupo expuestos a Internet
- Vulnerabilidades, exposición y posibilidad de explotación
- Riesgos derivados de socios comerciales, contratistas, proveedores de servicios y otros terceros
Con la inteligencia sobre amenazas cibernéticas como eje central, KELA integra además la visibilidad de la superficie de ataque externa de una organización, la exposición continua a las amenazas, el riesgo de terceros y el riesgo cibernético a nivel directivo, lo que permite a las organizaciones abordar el riesgo cibernético desde tres perspectivas: la del atacante, la de la propia organización y la de los terceros relacionados.
Las principales soluciones del Grupo KELA a las que se refiere esta colaboración son las siguientes:
Plataforma CTI de KELA – Inteligencia sobre amenazas cibernéticas (CTI)
Proporciona información sobre amenazas recopilada y analizada a partir del ecosistema de la ciberdelincuencia en el que operan los atacantes, incluyendo la « dark web », los foros clandestinos y las comunidades de ciberdelincuentes. Recoge la actividad de los atacantes, la información filtrada, las credenciales y los datos relacionados con posibles objetivos para ofrecer una visibilidad temprana de los indicadores y riesgos que puedan dar lugar a ataques.
Plataforma ULTRARED CTEM – Gestión de la superficie de ataque externa (EASM) y gestión continua de la exposición a amenazas (CTEM)
Identifica de forma continua los activos digitales de una organización y de las empresas de su grupo que están expuestos a Internet y ofrece información sobre las vulnerabilidades, la exposición y la posibilidad de explotación. Ayuda a las organizaciones a comprender de forma continua cómo se les ve desde Internet y a priorizar los riesgos que requieren medidas correctivas.
SLING Plataforma TPRM – Visibilidad de los riesgos de terceros y gestión de riesgos de la cadena de suministro (TPRM)
Evalúa y gestiona de forma continua los riesgos cibernéticos derivados de los socios comerciales, contratistas, proveedores de servicios, filiales y otros terceros, así como de las relaciones con la cadena de suministro. Apoya la gestión de los riesgos cibernéticos no solo para la propia organización, sino también en todo el ecosistema más amplio de organizaciones conectadas.
KELA × Fujitsu
Uno de los principales puntos fuertes de KELA es su inteligencia global sobre amenazas cibernéticas, obtenida desde la perspectiva del atacante. KELA utiliza la inteligencia procedente del «mundo del atacante» —dónde operan los atacantes, cuáles son sus objetivos, qué información intercambian y en qué organizaciones se centran— para reforzar las defensas de las empresas y organizaciones.
Por su parte, Fujitsu cuenta con una amplia base empresarial que da soporte a empresas, organismos públicos e infraestructuras sociales en Japón, además de contar con especialistas en ciberseguridad y capacidades de servicio avanzadas que abarcan desde la consultoría hasta los servicios gestionados.
KELA
- La capacidad de comprender al atacante
- La capacidad de comprender las propias vulnerabilidades y la exposición de la organización
- La capacidad de comprender los riesgos que afectan a los socios comerciales, las filiales y otras organizaciones vinculadas
Fujitsu
- La capacidad de evaluar los riesgos y vincular los resultados con medidas de mitigación y mejora gracias a la experiencia del «Red Team» y a sus amplias capacidades
Al aunar los puntos fuertes de ambas empresas, KELA y Fujitsu implantarán un enfoque más sólido en materia de ciberdefensa en el mercado japonés.
KELA considera que esta colaboración con Fujitsu es una iniciativa importante que va más allá de la venta y el suministro de tecnología, y que acelera la adopción de la ciberdefensa activa en Japón. Al combinar la inteligencia global sobre amenazas del Grupo KELA con las capacidades avanzadas de prestación de servicios de Fujitsu en el mercado japonés, ambas empresas ayudarán a las empresas, a las organizaciones gubernamentales y a los operadores de infraestructuras sociales a identificar riesgos, tomar decisiones fundamentadas y actuar antes de que se produzcan los ataques.
KELA seguirá impulsando la adopción y el desarrollo de la defensa cibernética activa (ACD) en Japón a través de su colaboración con Fujitsu, contribuyendo así a reforzar la resiliencia empresarial y, en última instancia, a un crecimiento empresarial más seguro y sostenible para las empresas, las organizaciones gubernamentales y los operadores de infraestructuras sociales críticas.
Comentario de Fujitsu Limited
Fujitsu Limited
Uvance Wayfinders
Socio, Takeshi Sato
«Fujitsu combinará la experiencia práctica desde la perspectiva del atacante, adquirida a través de nuestras actividades del Equipo Rojo, con la inteligencia sobre amenazas de KELA para ofrecer servicios a empresas y organizaciones que apoyan la ciberdefensa activa, adelantándose así a las amenazas. La inteligencia sobre amenazas solo genera valor cuando se utiliza de forma eficaz, y la gestión de la superficie de ataque cobra verdadero sentido una vez que se han hecho visibles los activos y los riesgos. A través de la búsqueda proactiva de amenazas, conectamos estas capacidades y ofrecemos un apoyo integral, desde la identificación de los riesgos que requieren una actuación hasta la planificación de las medidas de respuesta iniciales, ayudando a los clientes a reforzar sus capacidades defensivas».
Acerca de KELA
KELA Group es una empresa de inteligencia sobre amenazas cibernéticas con sede en Israel. Desde su fundación en 2009, KELA ha recopilado y analizado información propia sobre amenazas cibernéticas procedente del ecosistema de la ciberdelincuencia en el que operan los atacantes, incluyendo la « dark web », foros clandestinos y comunidades de ciberdelincuentes, lo que permite a las organizaciones conocer sus riesgos externos desde la perspectiva del atacante.
Hoy en día, con la inteligencia sobre amenazas cibernéticas (CTI) como eje central, KELA ofrece tecnologías como la gestión de la superficie de ataque externa (EASM), la gestión continua de la exposición a amenazas (CTEM) y la gestión de riesgos de terceros (TPRM), lo que permite adoptar un enfoque proactivo de la ciberdefensa que va más allá de «defenderse tras un ataque» para «actuar antes de que se produzca un ataque».
El Grupo KELA presta servicio a empresas y organismos públicos en mercados de todo el mundo, entre ellos Norteamérica, Europa y Asia. KELA K.K., su filial japonesa, se fundó en 2019 y se encarga de promover en el mercado japonés las soluciones de inteligencia sobre amenazas cibernéticas y de defensa cibernética activa del Grupo KELA.
Datos de contacto: