







HISTORIA DE ÉXITO
KELA frustra con éxito un ciberataque contra una gran empresa de telecomunicaciones
Se identificó a una víctima de un programa de robo de información sin que se dispusiera del archivo del bot, lo que permitió a una importante empresa de telecomunicaciones bloquear el acceso comprometido.
Compartir:
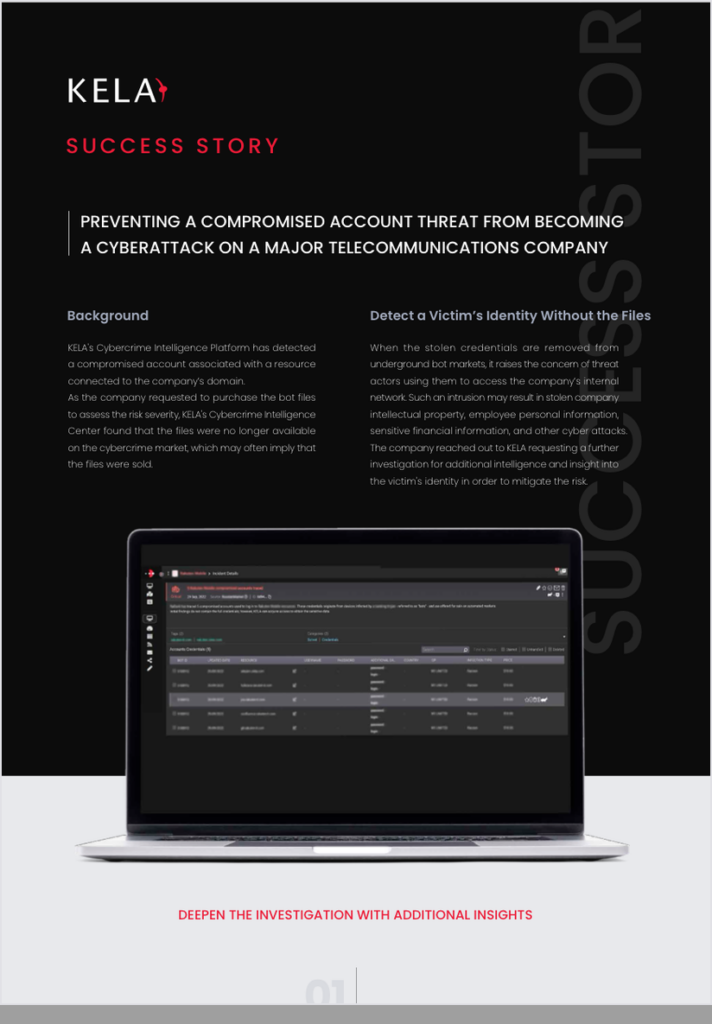
La plataforma de KELA detectó una cuenta comprometida vinculada a un recurso del dominio de la empresa de telecomunicaciones. Cuando la empresa solicitó adquirir los archivos del bot para evaluar el riesgo, el Centro de Inteligencia Cibernética de KELA descubrió que ya no estaban a la venta en Russian Market, lo que indicaba que, probablemente, las credenciales se habían vendido a un actor malicioso.
Partiendo del ID del bot en el módulo «Investigar», los analistas de KELA rastrearon las URL infectadas con malware, identificaron el programa de robo de información como «Raccoon Stealer» y descubrieron a la víctima: un antiguo becario cuyas antiguas credenciales de la empresa seguían activas. KELA recomendó desactivarlas, eliminando así la vía de acceso a la red.
Resultados clave:
- Una cuenta comprometida en el dominio de la empresa detectada mediante la supervisión en tiempo real
- Se ha identificado el programa de robo de información conocido como «Raccoon Stealer» y se ha localizado al propietario del equipo infectado sin necesidad del archivo del bot.
- Se detectaron y desactivaron las credenciales de un antiguo becario, que seguían activas, antes de que pudieran utilizarse
- Se ha impedido el acceso no autorizado a los sistemas internos, a la propiedad intelectual y a los datos de los empleados
- Investigación realizada por el Centro de Inteligencia Cibernética de KELA a raíz de la alerta de la plataforma



