成功事例
KELA、大手通信会社に対するサイバー攻撃を未然に防ぐ
ボットファイルが発見されないまま、情報窃取マルウェアの被害者が特定され、これにより大手通信事業者が侵害されたアクセスを遮断することができた。
シェア:
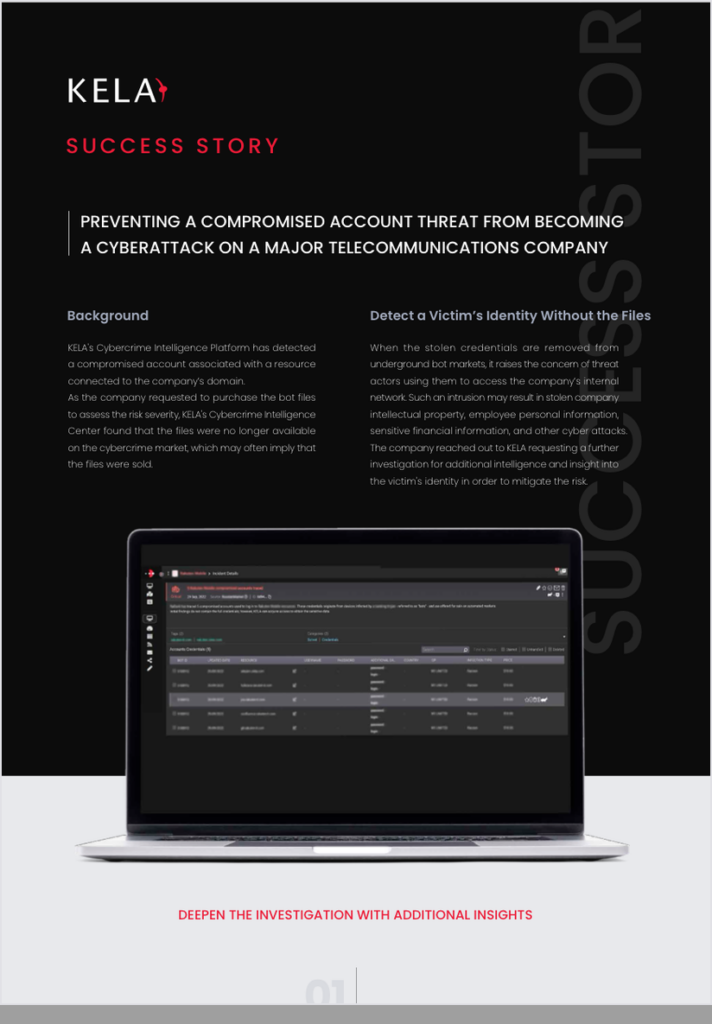
KELAのプラットフォームは、ある通信会社のドメイン上のリソースに関連付けられた、不正アクセスされたアカウントを検知しました。同社がリスク評価のためにボットファイルの購入を申し出たところ、KELAのサイバーインテリジェンスセンターは、それらのファイルが「Russian Market」ではもはや販売されていないことを確認しました。これは、資格情報が脅威アクターに売却された可能性が高いことを示唆する兆候でした。
KELAのアナリストたちは、「Investigate」モジュール内のボットIDを手がかりに、マルウェアに感染したURLを追跡し、その情報窃取マルウェアが「Raccoon Stealer」であることを特定するとともに、被害者も突き止めました。被害者は元インターンで、以前勤務していた会社の資格情報が依然として有効な状態でした。KELAは、これらの資格情報を無効化し、ネットワークへの侵入経路を遮断するよう推奨しました。
主な結果:
- リアルタイム監視により、同社のドメインに属する侵害された アカウントにフラグが立てられた
- 「Raccoon Stealer」と特定された情報窃取マルウェアについて、ボットファイルなしで感染マシンの所有者を特定した
- 元インターンの、依然として有効だったアクセス権限が、悪用される前に発見され、無効化された
- 社内システム、知的財産、および従業員データへの不正アクセスを未然に防いだ
- プラットフォームからのアラートに加え、KELAのサイバーインテリジェンスセンターが実施した調査