






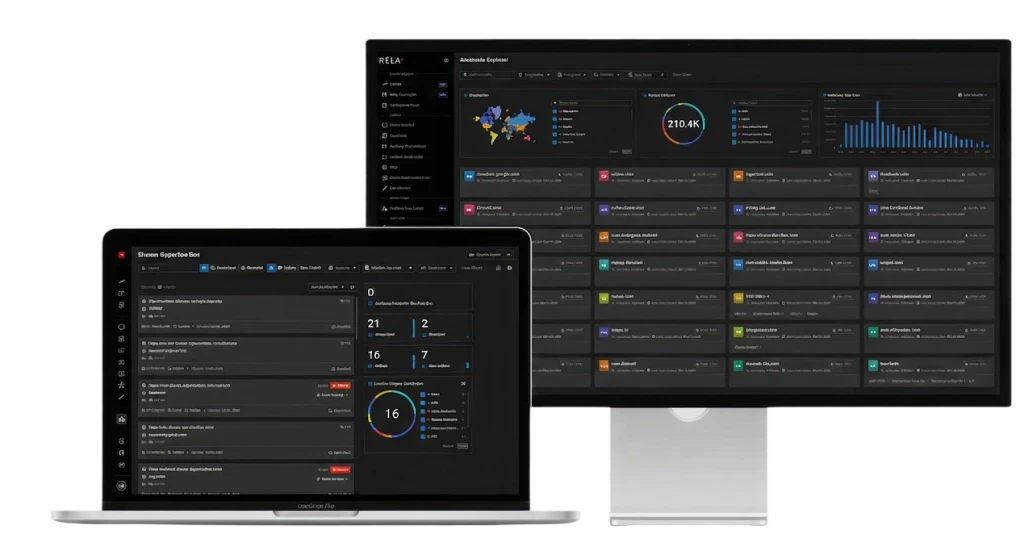
KELAは、地下情報を行動にどう結びつけているのでしょうか?

発見&収集
地図の作成、監視、情報収集
分析と優先順位付け
データを具体的な行動につながる知見に変える
具体化して実行する
統合、自動化、そしてセキュリティの強化
さあ、見学しましょう
KELAのサイバーインテリジェンス・プラットフォームへようこそ
今すぐ始めましょう
KELAの統計に見る、アンダーグラウンドのサイバー犯罪
認証情報の漏洩およびランサムウェア被害者数:2026年1月から8月と2025年の同期間の比較。出典:KELAデータレイク。
AIを活用したデジタルサイバーアナリスト
「社内にいないアナリスト」のために開発されました。他では得られない知見が支えています!
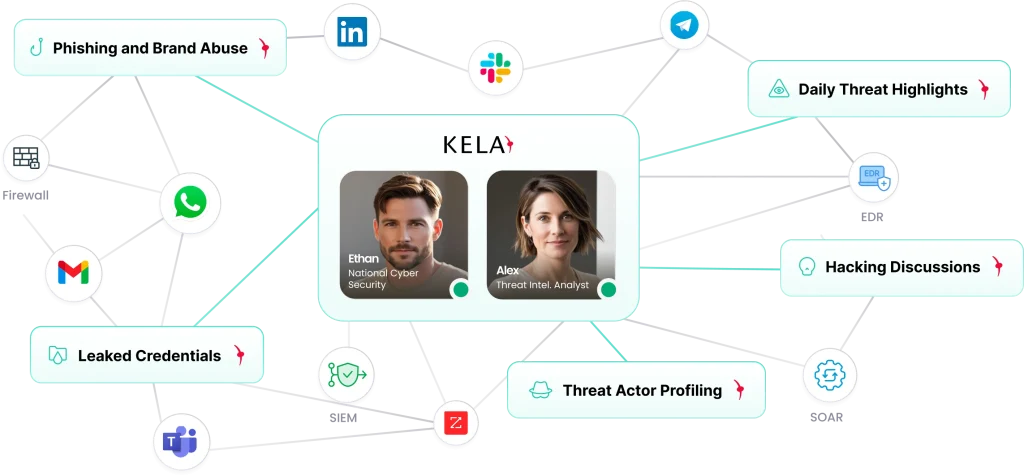

365日24時間年中無休 – いつでも稼働中!
双方向的、主体的
完全に統合された
脅威別の対策


業界別ソリューション
お客様に支持される理由
- 実際の攻撃が起きる前に阻止する
- 実用的な知見を重視したアプローチ
- 自動化されており、使いやすい
注目のコンテンツ

ウェビナー
TeamPCPの逮捕事件――内部からの視点
KELAが、3月のサプライチェーンにおける連鎖的な影響から……に至るまで、TeamPCPの背後にいる運営者を特定し、法執行機関をどのように支援したか……

よくある質問
KELAはどのような活動を行っているのでしょうか?
KELAは、外部からの脅威への露出を可視化するプラットフォームです。サイバー犯罪のアンダーグラウンドから、ブランドや経営幹部がなりすまされているオープンウェブやソーシャルメディアに至るまで、他社には類を見ないほど広範かつアクセスが困難な情報源からデータを収集し、その分析結果をもとに貴社組織が取るべき具体的な対策を提示します。具体的には、再設定が必要な侵害された認証情報、最優先で修正すべき露出している資産や悪用可能な脆弱性、貴社の業界を標的とするランサムウェアや詐欺グループ、そして削除すべきフィッシングサイトや偽のプロフィールなどです。
サイバー脅威インテリジェンスとは何ですか?また、KELAのものは他とどう違うのですか?
サイバー脅威インテリジェンスとは、誰が、どのように攻撃を行い、何を狙っているのかに関する知識のことです。その大部分は、公開情報や他の被害者のインシデントから構築されています。KELAのインテリジェンスは、攻撃者側や、通常は入手困難なアンダーグラウンドの情報源から得られており、お客様の資産、従業員、サプライヤーと照合されるため、あらゆる対象に関する一般的な情報ではなく、お客様に特化した意思決定の材料として提供されます。
KELAプラットフォームでは、どのような脅威に対応していますか?
ランサムウェア、フィッシング、ブランド悪用、認証情報の流出や情報窃取型マルウェアへの感染、犯罪者が悪用する脆弱性、サードパーティおよびサプライチェーンのリスク、ダークウェブへの情報流出、そしてAIに起因する脅威やAIがもたらす脅威。必要な機能をすべて備えた単一のプラットフォーム。
KELAを利用しているのはどのような人たちですか?
企業、マネージド・セキュリティ・プロバイダー、金融サービス・保険会社、および政府・法執行機関。これらの組織内では、SOC、脅威インテリジェンスアナリスト、脆弱性・リスク対策チーム、不正対策チーム、調査担当者、およびCISOが本ソリューションを利用しています。
まずは何から始めればいいですか?
ドメインを無料で取得して始めましょう:仲介業者不要、設定不要、クレジットカード不要。数分以内に外部からのアクセス状況を確認できます。ご自身の環境に合わせてプラットフォームの全機能を詳しくご説明をご希望の場合は、デモをご予約ください。


