

ウェビナー
「TeamPCP 」の逮捕事件――内部からの視点
KELAが法執行機関をどのように支援したかの全容:Trivy、Checkmarx KICS、LiteLLMは5日間で陥落し、その連鎖反応はさらに5か月続き、8月にはパースで2人の男が起訴された。
シェア:
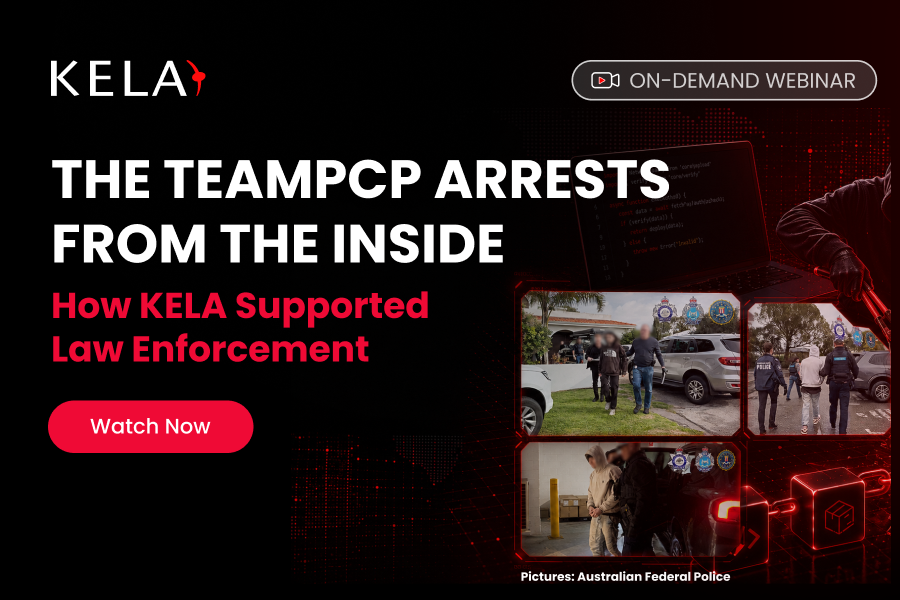

3月の攻撃から5か月が経過しても、この連鎖的な攻撃はnpm、PyPI、GitHub Actionsの各プラットフォームで依然として被害者を出し続けていました。2026年8月26日、オーストラリア連邦警察は、サイバー脅威評価企業からの情報提供を受け、FBIおよび西オーストラリア州警察と連携して、パース在住の男性2人を起訴しました。本セッションでは、この一連の経緯を詳しく解説するとともに、自社のパイプラインにおける信頼のモデル化にどのような変化が生じるかについて解説します。
主なトピック:
- この連鎖が実際にどのように進行したのか。サービスアカウントの乗っ取りから始まり、77個あるバージョンタグのうち76個が改ざんされ、最終的にPyPIへの悪意あるリリースの段階に至るまで、一連の波が次々と押し寄せた経緯、そしてなぜCVEではなく資格情報がペイロードとして用いられたのか。
- なぜ不完全なローテーションが問題のすべてだったのか。2026年2月のセキュリティ侵害は修正されたものの、完全なローテーションは行われていなかった。このたった一つの不備が3月の事態を招いたものであり、これがこの種の失敗で最も一般的なパターンである。
- 「まだ動作中」とは、実際にはどのような状態を指すのか。3月の報告サイクル終了後に決定された妥協点、そして、盗まれたトークンを介してアクセスチェーンが辿られた場合、パッケージにパッチを適用しただけではエクスポージャー が終了しない理由。
- 具体的な検証チェックリスト。確認すべき具体的なパッケージのバージョン、アクションタグ、エクスポージャー のウィンドウ、およびツールが実行されたかどうかにかかわらず「侵害された 」として扱うべき項目。
- 信頼境界をどのように再定義すべきか。セキュリティツールは、それが稼働するすべてのパイプラインの信頼境界内に配置される。このようなモデルを採用している組織はごくわずかであり、本ケーススタディでは、その状況を変えるための取り組みを紹介する。
スピーカー:
ベン・カポン
マーケティング担当副社長
ジミー
KELA シニアアナリスト