





データシート
KELA脅威アクター
リアルタイムのインテリジェンスと統合された脅威アクター のペルソナを活用し、敵対者に一歩先んじましょう。
シェア:
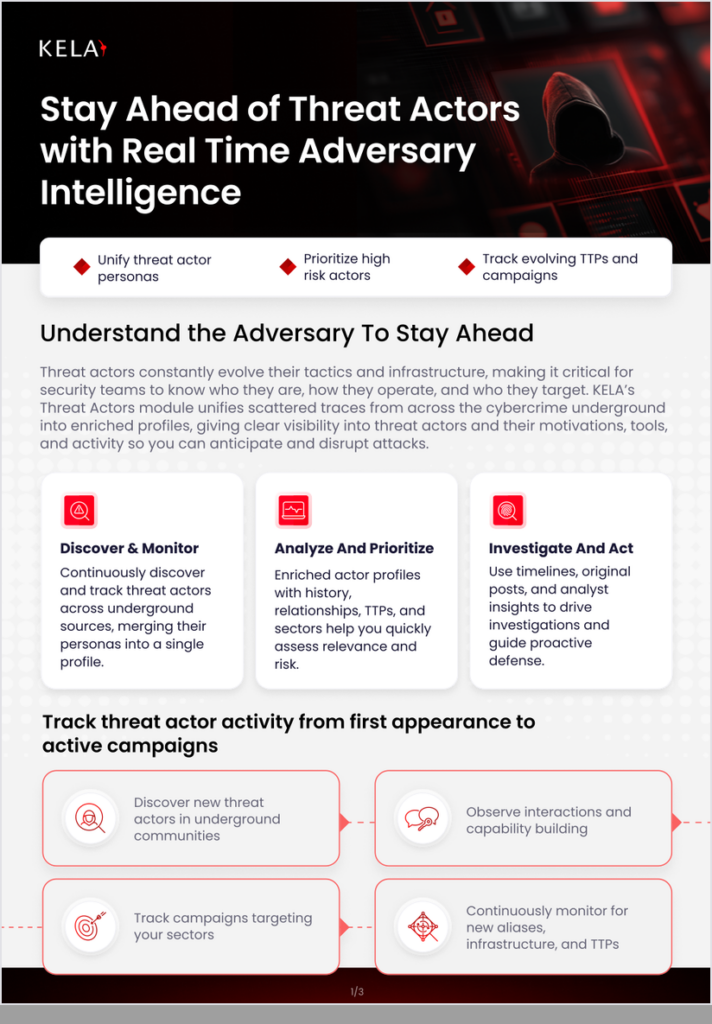
脅威アクター 絶えず戦術、偽名、インフラを変更しています。KELAの「脅威アクター 」モジュールは、サイバー犯罪のアンダーグラウンド に散在する痕跡(フォーラムのハンドルネームから連絡先、暗号資産ウォレットに至るまで)を統合し、キャンペーンの背後にいる人物、その手口、標的となっている対象を明らかにする詳細なプロファイルを作成します。
業界最大規模の脅威アクター データベースを活用し、各プロファイルには活動履歴、MITRE ATT&CKにマッピングされた好まれるTTP、標的となるセクター、関連するアクターへのリンクなどが記載されているため、アナリストは関連性やリスクを迅速に評価し、元の投稿や証拠に直接アクセスすることができます。
主なメリット:
- 統合されたアクタープロファイル:ペルソナ、活動、関係性を1つの画面に集約
- エイリアス、ハンドル名、連絡先、ウォレット、および地域、業種、脅威の種類で検索・絞り込みを行う
- MITRE ATT&CKに基づいてマッピングされたTTPおよび各アクターに関する最新の完成済みインテリジェンス
- プロフィールカード、アクティビティのタイムライン、AIによる要約を備えた調査用ワークスペース
- API連携により、SIEM、SOAR、およびケース管理ツールにアクターインテリジェンスを組み込む



