

データシート
2025年上半期サイバー脅威の概況
2025年上半期のランサムウェア、情報窃取マルウェア、および悪用された脆弱性に関するまとめを、1つのインフォグラフィックにまとめました。
シェア:
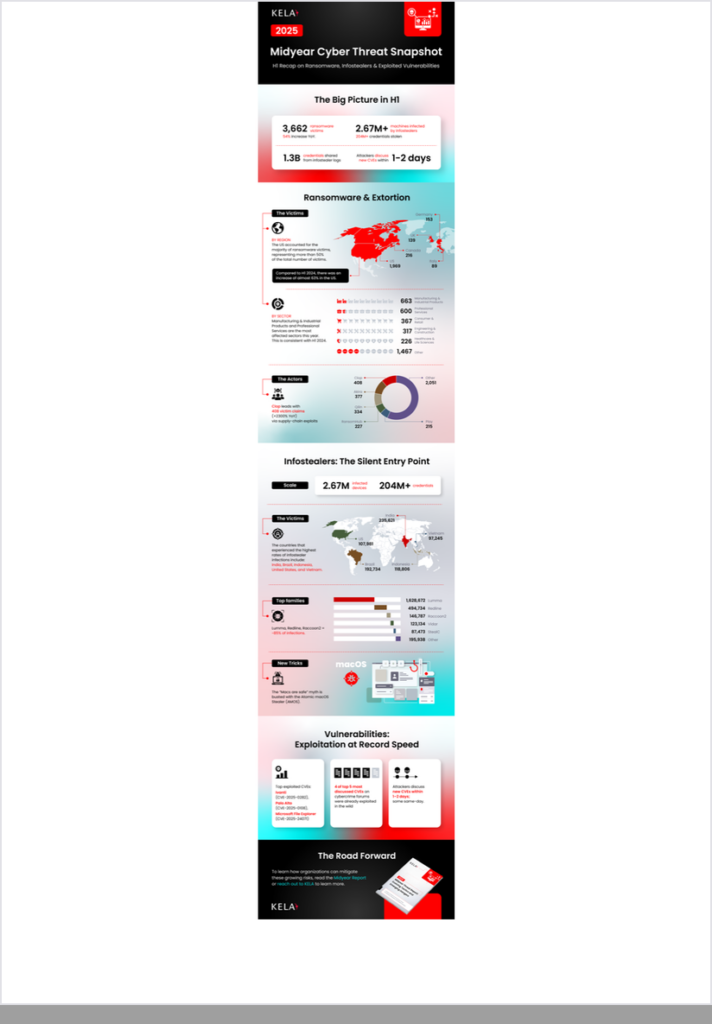
KELAの「上半期サイバー脅威概況」は、2025年上半期の状況を1つのインフォグラフィックにまとめています。国別、業種別、グループ別のランサムウェアおよび恐喝被害の実態、数百万件もの感染を引き起こした情報窃取マルウェアのファミリー、そして公開から数日以内にサイバー犯罪者によって悪用された脆弱性などが紹介されています。
これは、KELAの「2025年中間脅威レポート」を素早く確認・共有できる補足資料であり、数値を一目で把握したいセキュリティ責任者のために作成されました。
内容:
- 2025年上半期の全体像:ランサムウェアの被害者、情報窃取マルウェアに感染した端末、および漏えいした資格情報
- ランサムウェアと恐喝:最も標的とされやすい国・業界と、最も活発に活動しているグループ
- 情報窃取マルウェア 「サイレントエントリーポイント」として:感染件数、主要なファミリー、およびmacOSを含む新たな手口
- 過去最速のペースで悪用された脆弱性:主要なCVEと、攻撃者たちがそれらについて議論し始めたまでの速さ
- 今後の展望(中間報告書の全文へのリンク付き)