





データシート
ゼロトラストとKELAサイバーインテリジェンス・プラットフォーム
サイバー脅威インテリジェンスが、新たな攻撃手法に対してゼロトラストポリシーを効果的に維持する方法。
シェア:
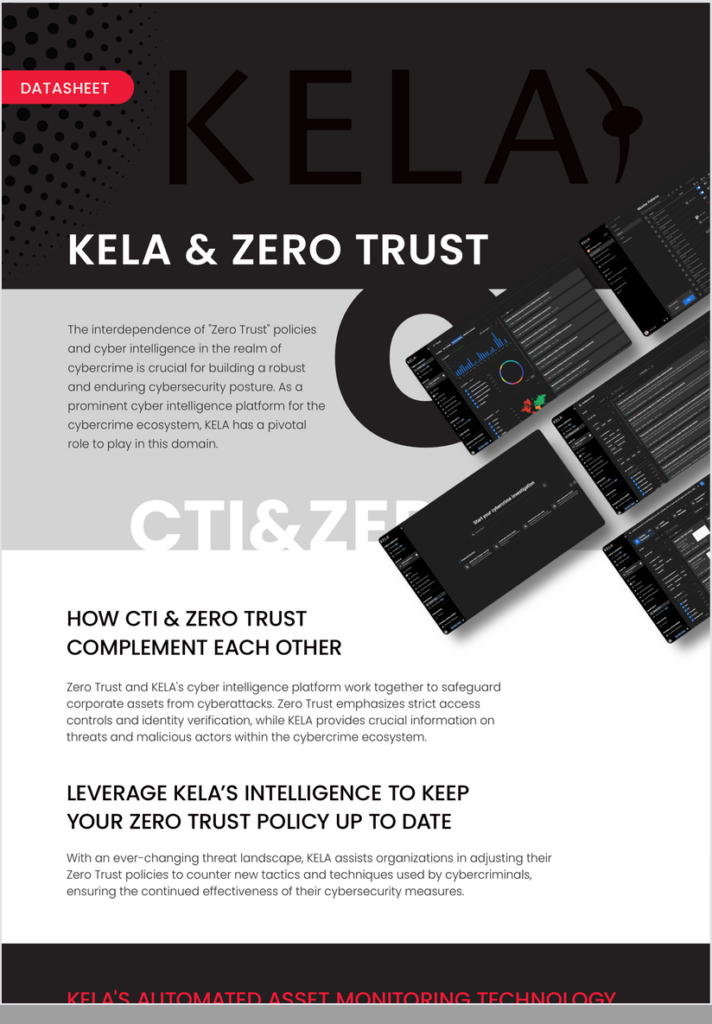
ゼロトラストは、厳格なアクセス制御と本人確認を重視しています。KELAのサイバーインテリジェンスプラットフォームは、ゼロトラストだけでは把握できない情報を補完します。具体的には、ユーザーのどの資格情報、アカウント、資産がすでにサイバー犯罪のエコシステム内で出回っているか、また脅威アクター が現在どのような手口を用いているかといった情報です。
このデータシートでは、侵害された アカウントにおけるKELAの自動資産監視およびリアルタイムアラート機能により、脅威の状況が変化する中で、組織がゼロトラストポリシーを調整・徹底させる方法を解説しています。
主なメリット:
- デジタル資産に対するリスクをリアルタイムで特定・評価する
- 組織に関連する侵害された アカウントに関するアラートを活用し、可視性と管理機能を活用しましょう
- 資格情報が漏えいした際には、迅速な対応を確保し、情報への接触時間を最小限に抑える
- 文書化された監視記録により、ゼロトラストを義務付ける規制への準拠を維持します
- インサイダーによる脅威のリスクを低減し、サプライチェーン全体にゼロトラストを一貫して展開する



