KELAレポート
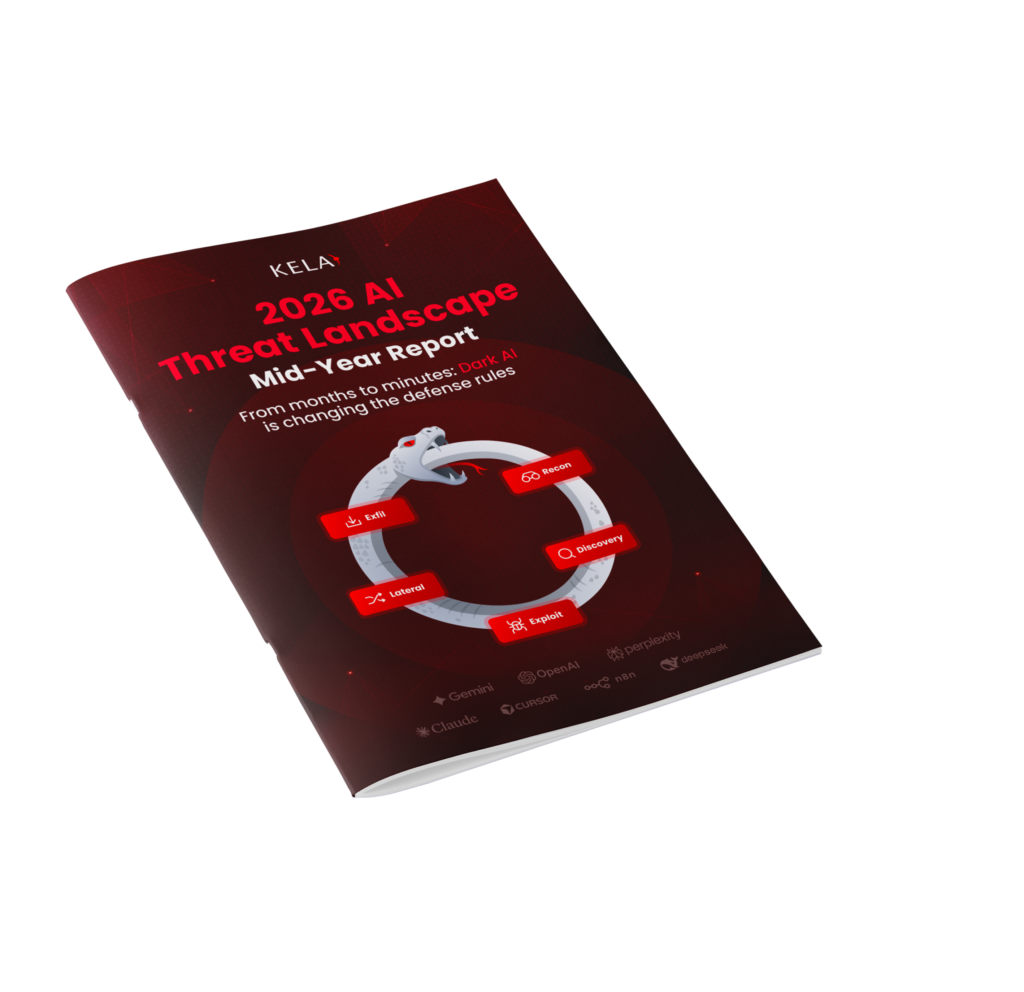
2026年 AI 脅威動向レポート
アシスタントからオペレーターへ――すでに脅威の様相を一変させつつある「主体性の移行」
シェア:
2026年、AIは指示を待つことをやめました。
自律的で目的志向のエージェントが、脆弱性の発見、エクスプロイトの作成、セッションの乗っ取り、そしてマシン並みの速度でのラテラル移動に至るまで、侵入攻撃をエンドツーエンドで実行するようになりました。本レポートでは、KELAのダークウェブおよび情報窃取マルウェア のテレメトリデータに基づき、この変化が脅威エコシステム全体で既にどのように進行しているか、そしてこれに対抗するために今何が必要かを明らかにします。
レポートの主なポイント:
- 汎用化された攻撃用AI:脅威アクター は、アクセス制限のある最先端モデルから、自己ホスト型でアラインメントが不十分なオープンソースLLM(DeepSeek、Qwen、Kimi)へと軸足を移しており、マシン速度での侵入に対する参入障壁を下げている。
- 自律型脆弱性発見・悪用(AVDE):脆弱性発見から悪用までの期間が、数ヶ月から数分に短縮される。
- 「バイブ・ハッキング」:攻撃者は悪意のある目的を日常的なタスクとして装い、AIエージェントを混乱させた手先へと変える。
- 攻撃の標的となっている認知層:情報窃取マルウェア が、資格情報だけでなく、ローカルのAIメモリファイル、プロンプトライブラリ、チャット履歴も収集しており、2026年に入ってからこれまでに100万台以上のマシンが感染している。
- AIセッションの乗っ取り:ダークウェブのマーケットプレイス上で、多要素認証(MFA)を完全に迂回する49,700件以上のアクティブなAIプラットフォームのセッションクッキーが確認された。
- 「エージェント時代」を擁護する:マシンスピード攻撃の行動上の「兆候」と、それを封じ込める対策。