閉じる


ウェビナー

マスタークラス:身代金要求の謎を解き明かす:サイバー恐喝の理解

シェア:

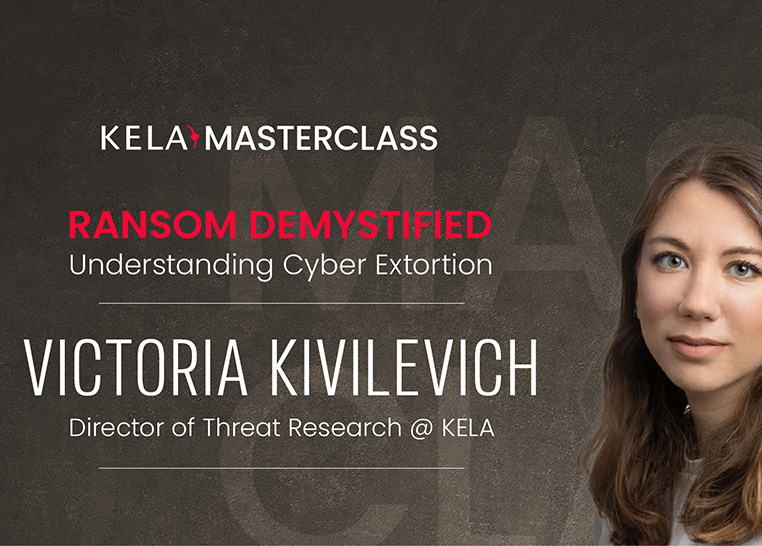
KELAマスタークラス・バナー:「RansomDemystified:サイバー恐喝の理解」~ヴィクトリア・キヴィレヴィッチ氏をゲストに迎えて~
遊ぶ

視聴するにはフォームにご記入ください

KELAの脅威調査ディレクター、ビクトリア氏によるこのマスタークラスでは、二重恐喝やRaaS(Ransomware-as-a-Service)といった悪意ある攻撃の仕組みについて深く掘り下げていきます。今すぐご覧ください!

主なトピック:

  • ランサムウェア入門:脅威の現状を理解する
  • ランサムウェア攻撃の仕組み
  • ダークウェブとランサムウェア・アズ・ア・サービス(RaaS)

スピーカー:

ヴィクトリア・キヴィレヴィッチ

ヴィクトリア・キヴィレヴィッチ

脅威調査部長

今すぐご覧ください!

関連リソース

KELA report banner: Inside the Luna Moth Files, The Silent Ransom Group (SRG) Internal Chats Leak Analysis, with the report cover

The Silent Ransom Group (SRG) Internal Chats Leak Analysis

KELA、富士通とサイバーセキュリティに関する提携契約を締結

KELAと富士通、サイバーセキュリティに関する提携契約を締結

AIプロバイダーの監視範囲がどこで終了するかを示した抽象的な格子状の図、KELA「AIサイバー犯罪レポート 2026年第4四半期」の表紙画像

KELA AIサイバー犯罪レポート 2026年第4四半期:敵対的AIの闇市場の全貌