閉じる


ウェビナー

マスタークラス:身代金要求の謎を解き明かす:サイバー恐喝の理解

シェア:

KELAマスタークラス・バナー:「RansomDemystified:サイバー恐喝の理解」~ヴィクトリア・キヴィレヴィッチ氏をゲストに迎えて~
遊ぶ

視聴するにはフォームにご記入ください

KELAの脅威調査ディレクター、ビクトリア氏によるこのマスタークラスでは、二重恐喝やRaaS(Ransomware-as-a-Service)といった悪意ある攻撃の仕組みについて深く掘り下げていきます。今すぐご覧ください!

主なトピック:

  • ランサムウェア入門:脅威の現状を理解する
  • ランサムウェア攻撃の仕組み
  • ダークウェブとランサムウェア・アズ・ア・サービス(RaaS)

スピーカー:

ヴィクトリア・キヴィレヴィッチ

ヴィクトリア・キヴィレヴィッチ

脅威調査部長

今すぐご覧ください!

関連リソース

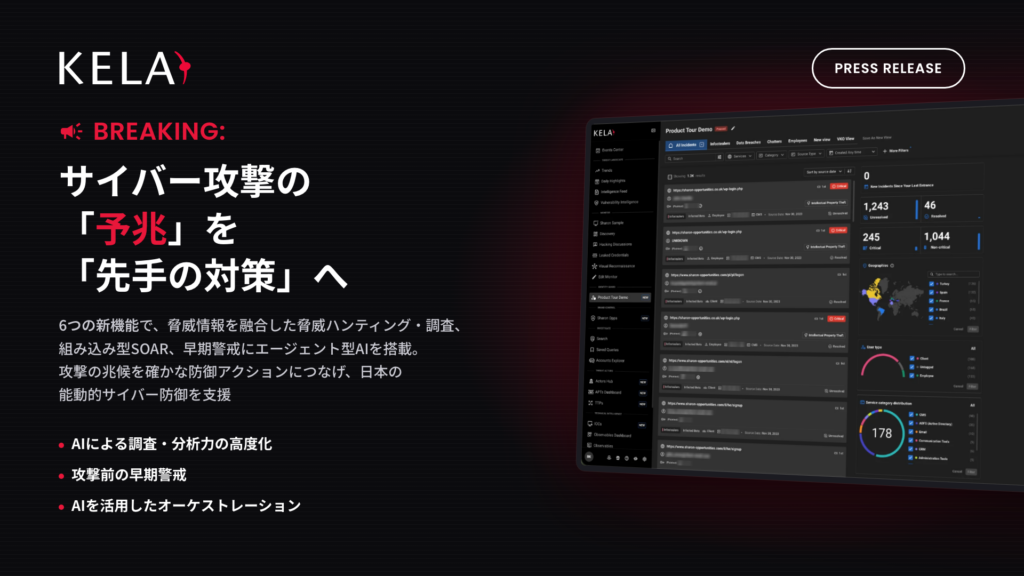
サイバー攻撃の「予兆」を「先手を打つ対策」へ:6つの新機能により、攻撃の兆候を防御アクションにつなげ、日本の能動的なサイバー防御を支援

KELAは攻撃前の情報収集を新たな段階へと引き上げ、サイバー攻撃が実行される前に、攻撃者の早期兆候を具体的な行動へと転換しています。

KELAと日立ソリューションズがサイバーセキュリティに関する提携契約を締結

KELA、日立とサイバーセキュリティに関する提携契約を締結ソリューション

KELAレポートのバナー:「Qilin と日本:現在、攻撃者が日本のネットワークを調査中」——レポートの表紙の横

Qilin そして日本:攻撃者が日本のネットワークを偵察中