

成功事例
KELA、金融サービス企業に属するクレジットカード番号の流出を検知
KELAは、ある日本の金融サービス会社に所属する有効なカード188枚の情報が流出したことを検知し、75万ドルを超える不正利用による損失を未然に防いだ。
シェア:
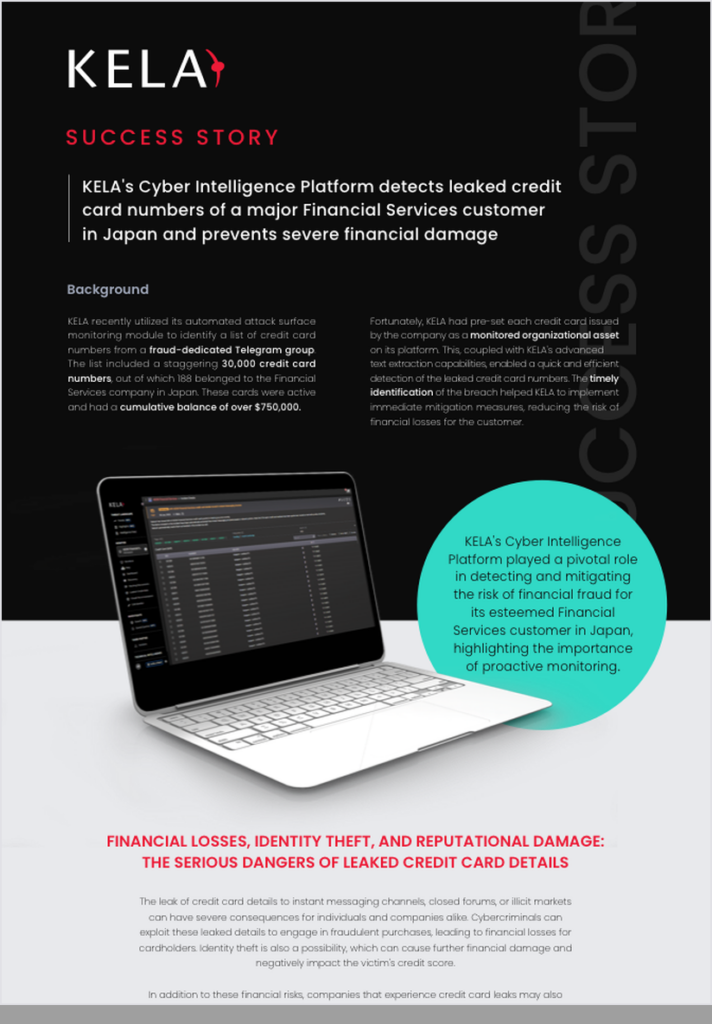
KELAの自動化されたアタックサーフェスモニタリングにより、詐欺専用のTelegramグループ内で30,000件のクレジットカード番号のリストが特定されました。同社が発行したすべてのカード番号範囲が監視対象資産として設定されていたため、KELAのテキスト抽出機能により、当該顧客に属する1,960件の番号が迅速に特定されました。
そのうち、1,522枚のカードはすでに無効化されており、188枚は有効な状態で、累計残高は75万ドルを超えていました。同社は速やかに影響を受けたカードを特定して無効化し、不正利用や個人情報盗用、そしてカード情報の漏えいがもたらす評判の低下を防ぐことができました。
主な結果:
- 流出した3万件のカード番号を精査し、うち同社に属する1,960件を自動的に特定した
- 悪用される前に、188枚の有効カードが特定され、無効化された
- 75万ドルを超える詐欺による被害を未然に防いだ
- Telegramおよび非公開情報源における、あらかじめ設定された監視対象資産とKELAのテキスト抽出機能を活用した検知
- 詐欺が発生する前に手を打つことで、顧客の信頼と評判を守った